1/60
Część 10: Podsumowanie i dokumentacja projektowa
Slajd otwiera moduł 10, wprowadzając temat profesjonalnej dokumentacji jako zwieńczenie kursu.
  • Dotarliśmy do finałowego etapu naszego kursu.
  • W tym module podsumujemy całą zdobytą wiedzę i skupimy się na jednym z najważniejszych, a często niedocenianych, aspektów pracy inżyniera sieciowego - profesjonalnej dokumentacji.
  • Dowiemy się, dlaczego dokumentacja jest kręgosłupem cyklu życia sieci, jakie elementy powinna zawierać i jak ją tworzyć, aby była realnym wsparciem, a nie tylko formalnością.
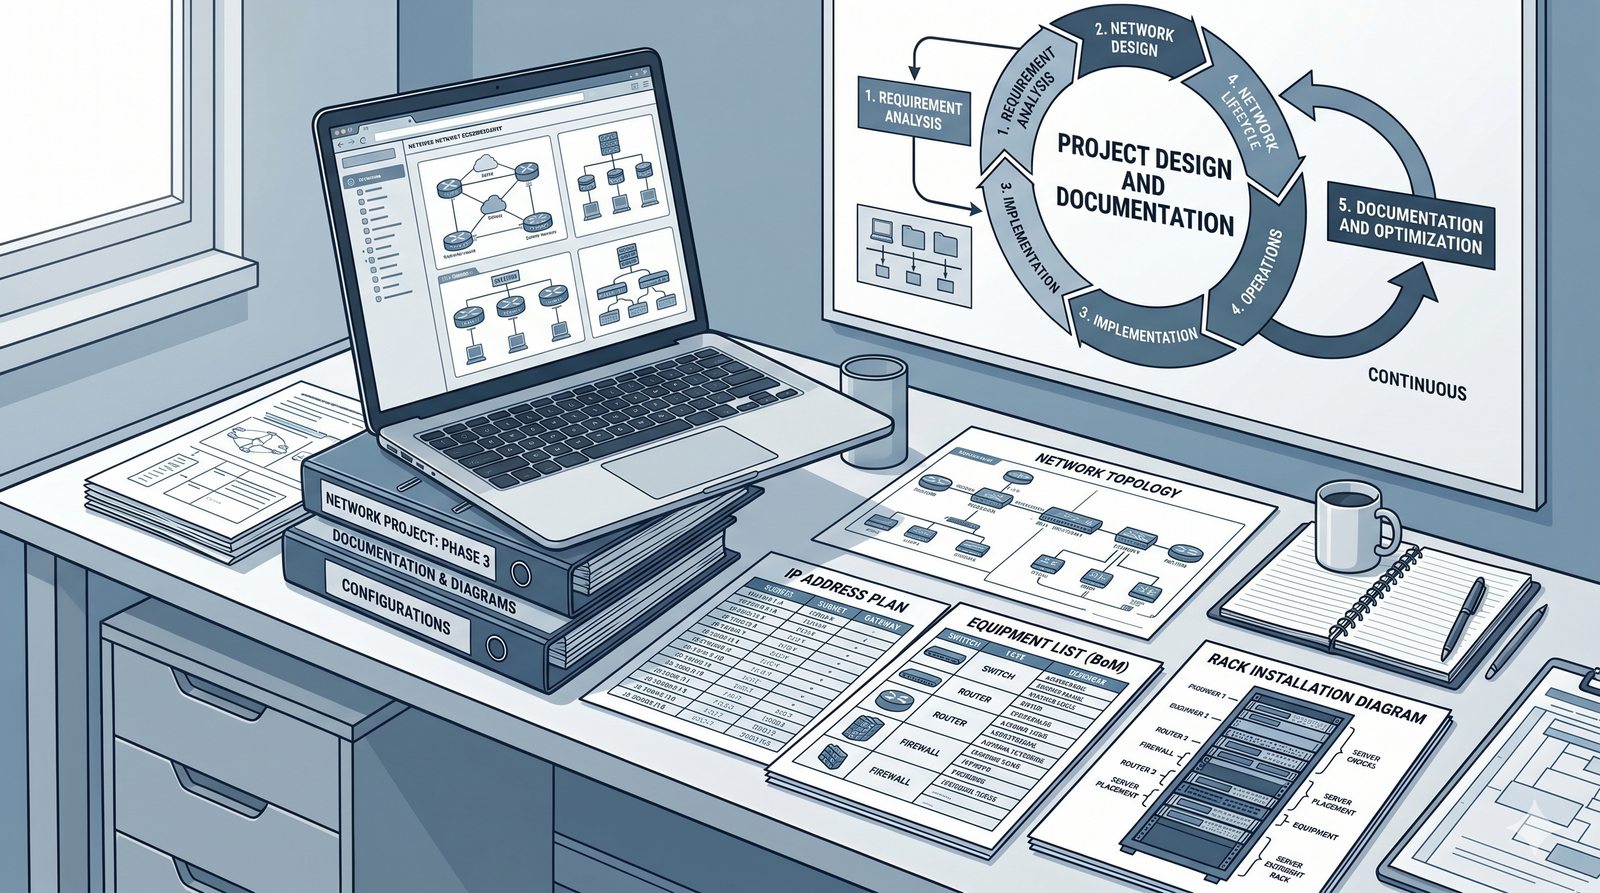
Dokumentacja projektowa: finałowy moduł podsumowuje całą zdobytą wiedzę i koncentruje się na jednym z najważniejszych, a często niedocenianych aspektów pracy inżyniera sieciowego - profesjonalnej dokumentacji; wyjaśnia, dlaczego jest kręgosłupem cyklu życia sieci, jakie elementy powinna zawierać i jak ją tworzyć, aby była realnym wsparciem, a nie tylko formalnością.
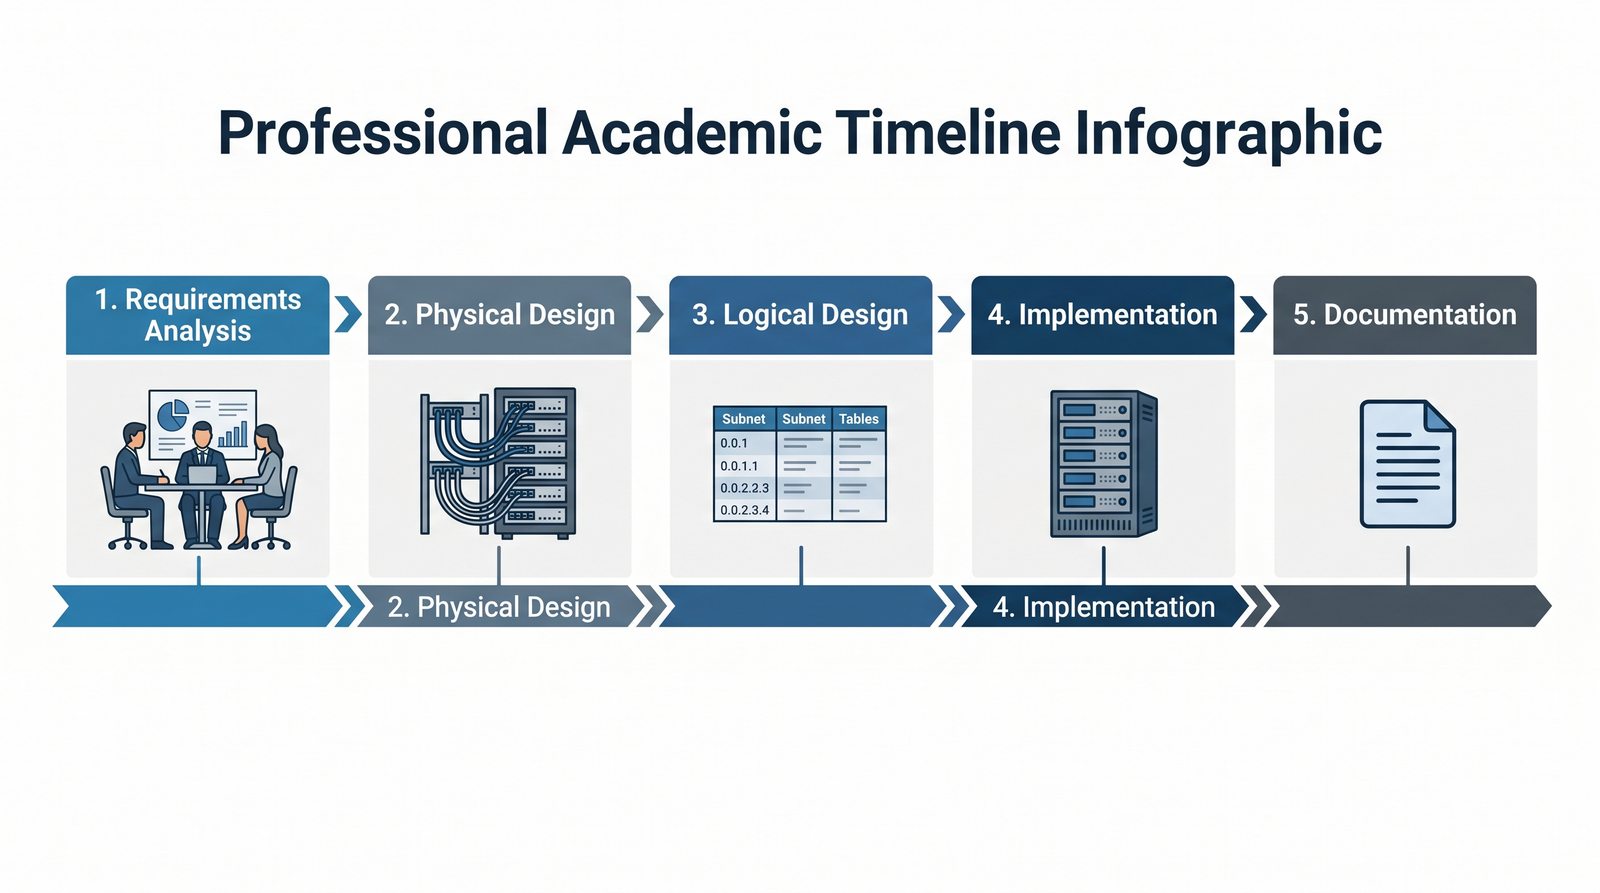
Slajd 1 - materiał ilustracyjny
2/60
Agenda modułu
Slajd przedstawia agendę modułu: od podsumowania procesu po narzędzia i dalsze kroki.
  • Część 1: Podsumowanie procesu projektowego - przypomnienie kluczowych etapów i zasad.
  • Część 2: Rola i znaczenie dokumentacji - dlaczego jest niezbędna?
  • Część 3: Elementy składowe dokumentacji projektowej - co musi zawierać kompletny projekt?
  • Część 4: Dokumentacja powykonawcza i utrzymanie - życie sieci po wdrożeniu.
  • Część 5: Narzędzia i dobre praktyki - jak efektywnie tworzyć i zarządzać dokumentacją.
  • Część 6: Podsumowanie całego kursu i dalsze kroki.
Agenda modułu 10: podsumowanie procesu projektowego, rola i znaczenie dokumentacji, elementy składowe dokumentacji projektowej, dokumentacja powykonawcza i utrzymanie, narzędzia i dobre praktyki oraz podsumowanie całego kursu i dalsze kroki.
3/60
Podsumowanie: od idei do działającej sieci
Slajd przypomina drogę od potrzeb biznesowych do gotowej sieci.
  • Przez cały kurs przechodziliśmy przez kolejne etapy tworzenia profesjonalnej infrastruktury sieciowej.
  • Zaczęliśmy od zrozumienia potrzeb biznesowych, a następnie przekształciliśmy je w konkretne decyzje projektowe dotyczące warstwy fizycznej, logicznej, bezprzewodowej i bezpieczeństwa.
  • Teraz zbierzemy tę wiedzę w spójną całość, przypominając sobie kluczowe punkty każdego etapu.
Od idei do działającej sieci: przez cały kurs przechodziliśmy kolejne etapy tworzenia infrastruktury - od zrozumienia potrzeb biznesowych, przez decyzje projektowe dotyczące warstwy fizycznej, logicznej, bezprzewodowej i bezpieczeństwa, aż po spójne wdrożenie.
Slajd 3 - materiał ilustracyjny
4/60
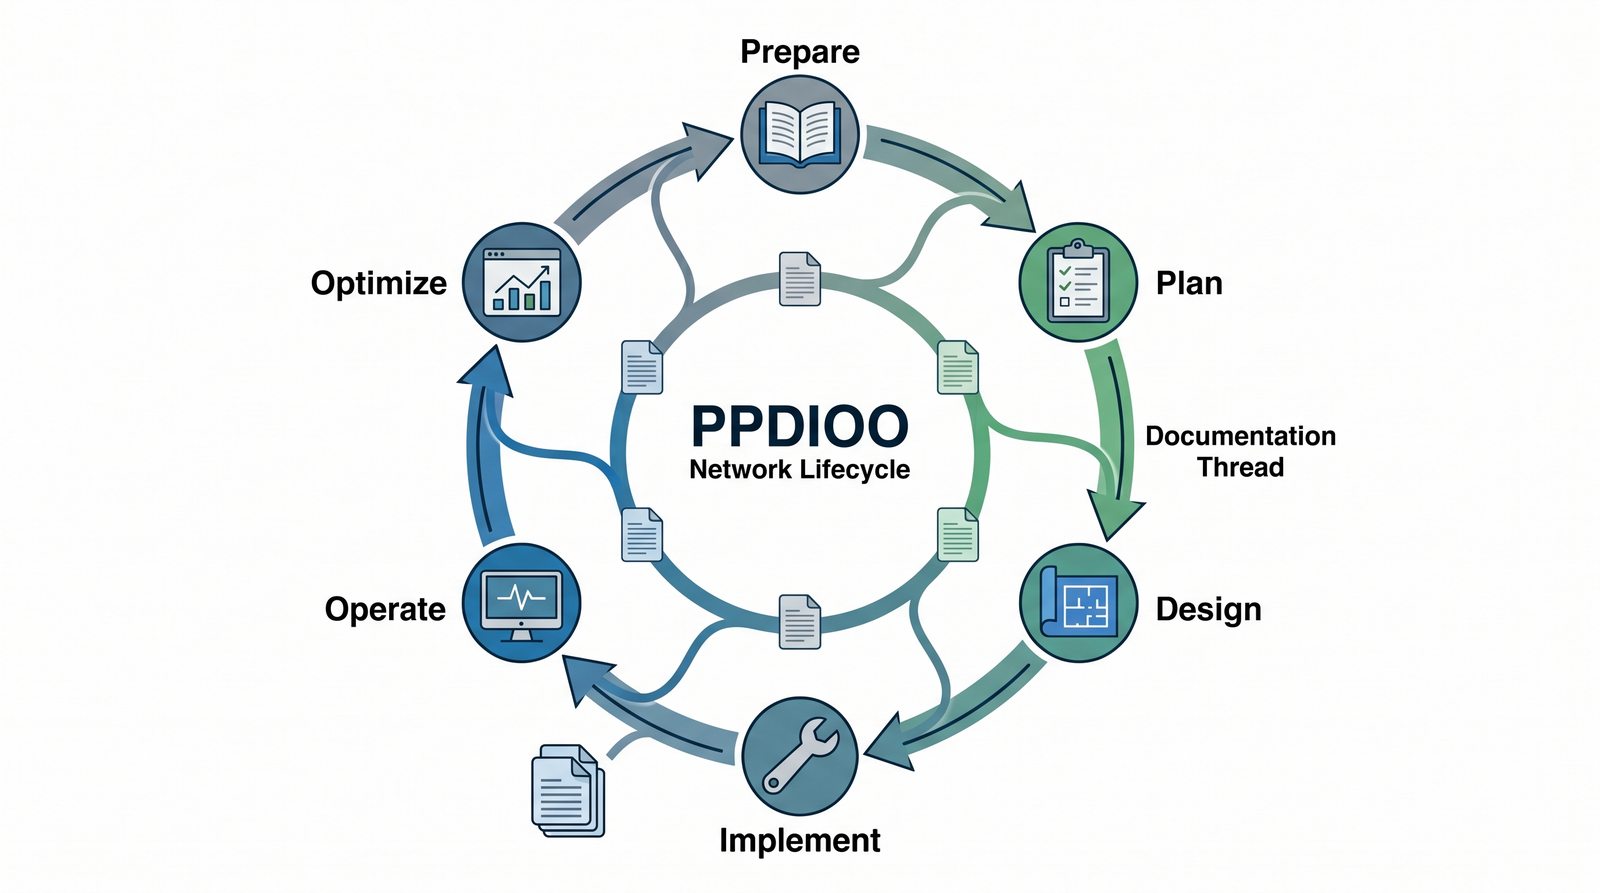
Przypomnienie: cykl życia sieci (PPDIOO)
Slajd przypomina cykl życia sieci w modelu PPDIOO.
  • Pamiętajmy, że sieć to proces, a nie jednorazowy projekt.
  • Model PPDIOO (Prepare, Plan, Design, Implement, Operate, Optimize) jest naszą mapą drogową.
  • Dokumentacja jest nicią, która przewija się przez wszystkie te etapy - od specyfikacji wymagań w fazie planowania, przez szczegółowe schematy w fazie projektowania, aż po dziennik zmian w fazie utrzymania i optymalizacji.
PPDIOO: model cyklu życia sieci (Prepare, Plan, Design, Implement, Operate, Optimize) traktujący sieć jako ciągły proces, a nie jednorazowy projekt; dokumentacja jest nicią przewijającą się przez wszystkie jego etapy - od specyfikacji wymagań, przez schematy, aż po dziennik zmian.
Slajd 4 - materiał ilustracyjny
5/60
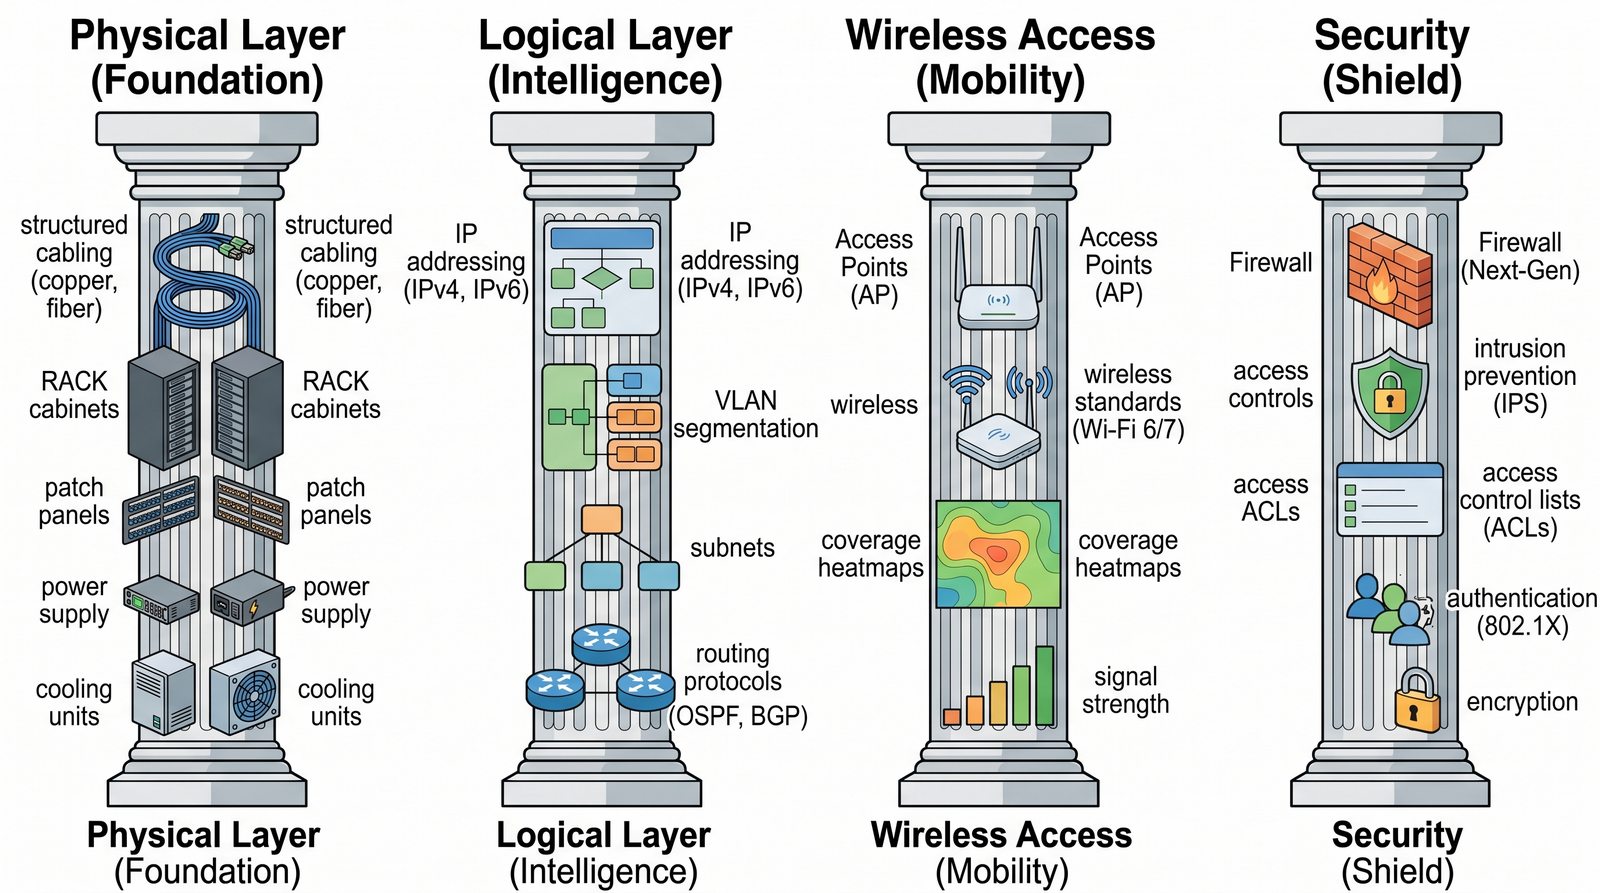
Podsumowanie: filary projektu
Slajd podsumowuje cztery filary dobrego projektu sieci.
  • Warstwa fizyczna - fundament:
    • Obejmuje okablowanie strukturalne, szafy RACK, zasilanie i chłodzenie.
    • Błędy na tym etapie są najdroższe do naprawienia.
  • Warstwa logiczna - inteligencja:
    • Obejmuje adresację IP, VLANy, routing.
    • Decyduje o wydajności, bezpieczeństwie i skalowalności.
  • Dostęp bezprzewodowy - mobilność:
    • Wymaga starannego planowania pokrycia i pojemności.
  • Bezpieczeństwo - tarcza:
    • Musi być wbudowane w każdą warstwę, a nie „dokręcane” na końcu.
Filary projektu: warstwa fizyczna (fundament - okablowanie, szafy RACK, zasilanie, chłodzenie), warstwa logiczna (adresacja IP, VLANy, routing), dostęp bezprzewodowy (pokrycie i pojemność) oraz bezpieczeństwo (wbudowane w każdą warstwę).
Slajd 5 - materiał ilustracyjny
6/60
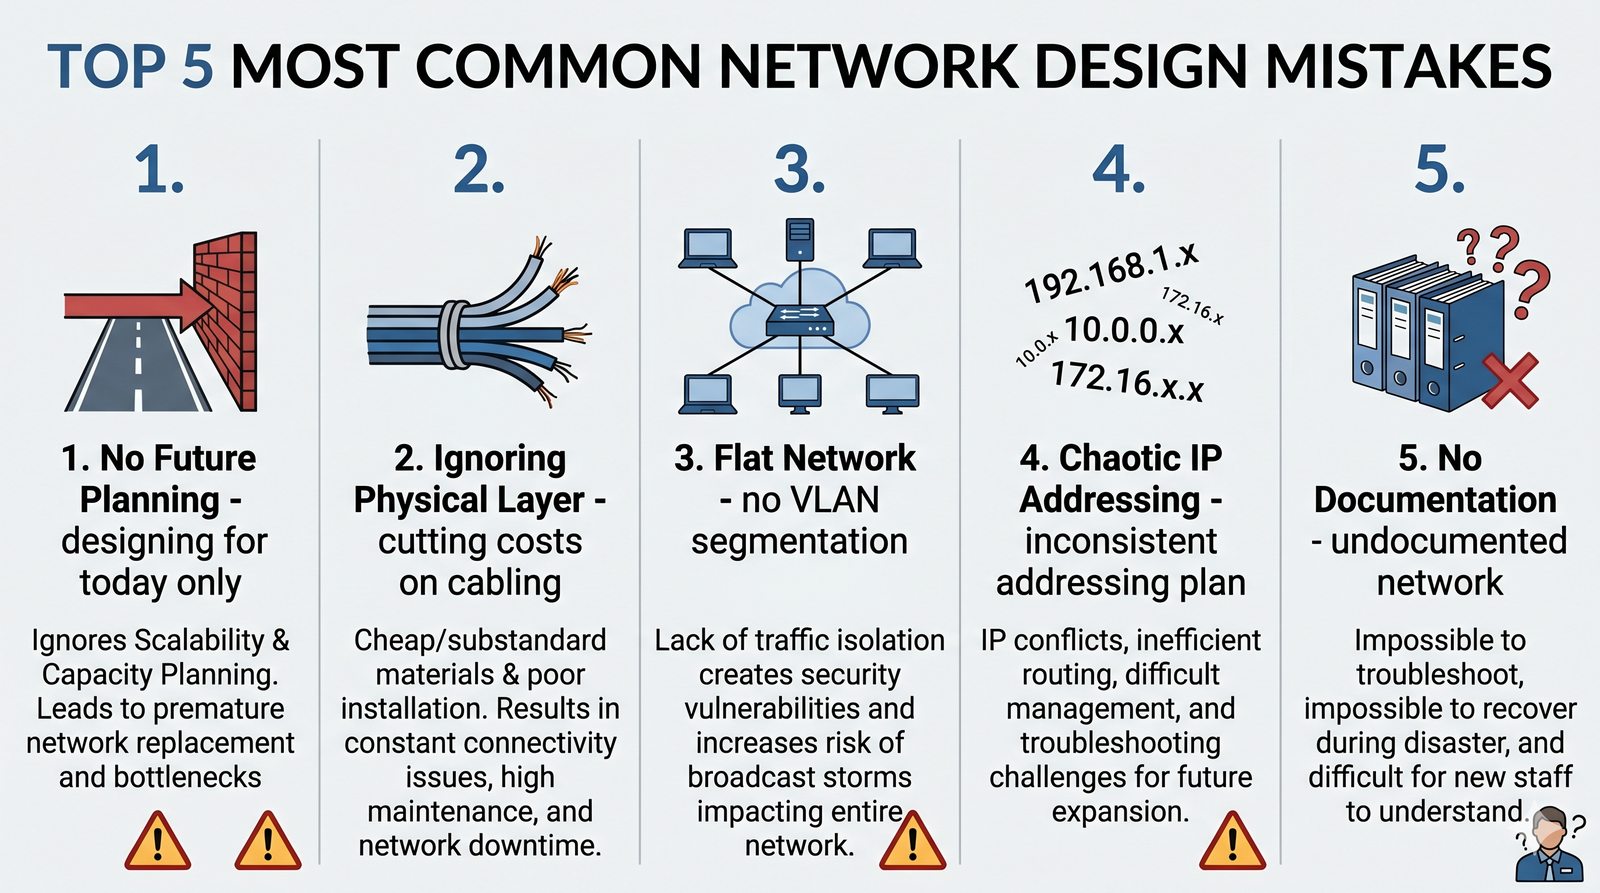
Najczęstsze błędy projektowe - Top 5
Slajd wymienia pięć najczęstszych błędów projektowych.
  1. Brak planowania na przyszłość: Projektowanie sieci, która spełnia tylko dzisiejsze potrzeby, bez zapasu na wzrost.
  2. Ignorowanie warstwy fizycznej: Oszczędzanie na okablowaniu i zasilaniu, co mści się w przyszłości.
  3. „Płaska” sieć: Brak segmentacji za pomocą VLAN, co prowadzi do problemów z wydajnością i bezpieczeństwem.
  4. Chaotyczna adresacja IP: Brak spójnego planu, co utrudnia zarządzanie i routing.
  5. Brak dokumentacji: Tworzenie sieci, której nikt oprócz autora nie jest w stanie zrozumieć.
Top 5 błędów projektowych: brak planowania na przyszłość, ignorowanie warstwy fizycznej, „płaska” sieć bez VLAN, chaotyczna adresacja IP oraz brak dokumentacji.
Slajd 6 - materiał ilustracyjny
7/60
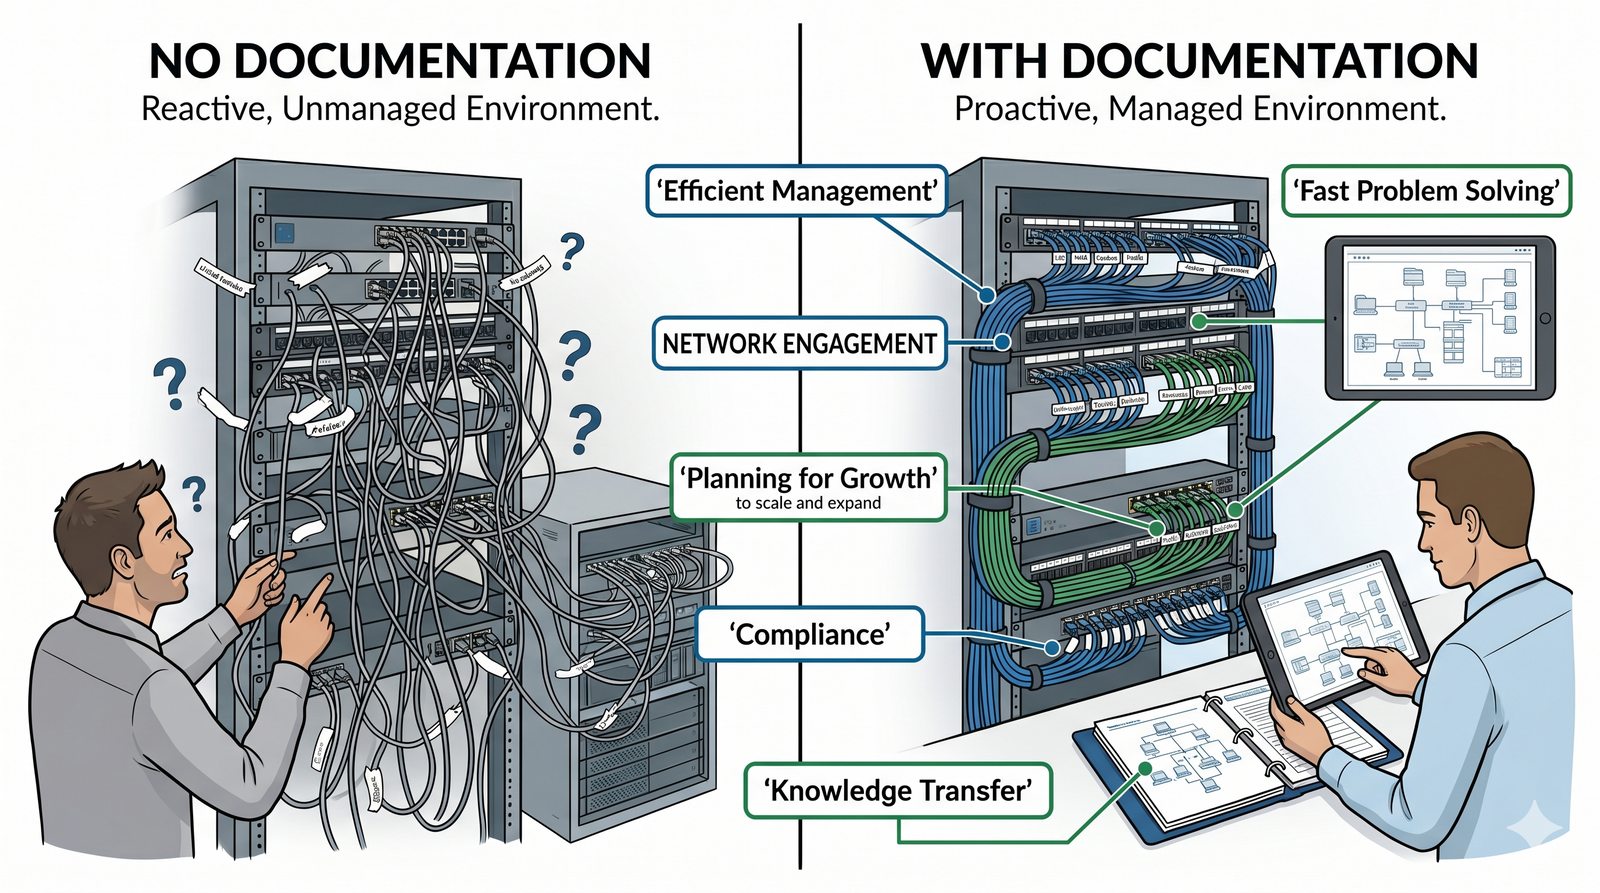
Dlaczego dokumentacja jest tak ważna?
Slajd uzasadnia, dlaczego dokumentacja jest tak ważna.
  • Wyobraźmy sobie skomplikowaną maszynę bez instrukcji obsługi.
  • Tak właśnie wygląda sieć bez dokumentacji.
  • Dokumentacja to mapa, instrukcja i historia naszej infrastruktury.
  • Jest ona niezbędna do efektywnego zarządzania, szybkiego rozwiązywania problemów, planowania rozbudowy, zapewnienia zgodności z normami oraz do przekazania wiedzy nowym członkom zespołu IT.
Znaczenie dokumentacji: sieć bez dokumentacji jest jak maszyna bez instrukcji obsługi; dokumentacja to mapa, instrukcja i historia infrastruktury, niezbędna do zarządzania, szybkiego rozwiązywania problemów, planowania rozbudowy, zgodności z normami oraz przekazywania wiedzy nowym członkom zespołu.
Slajd 7 - materiał ilustracyjny
8/60
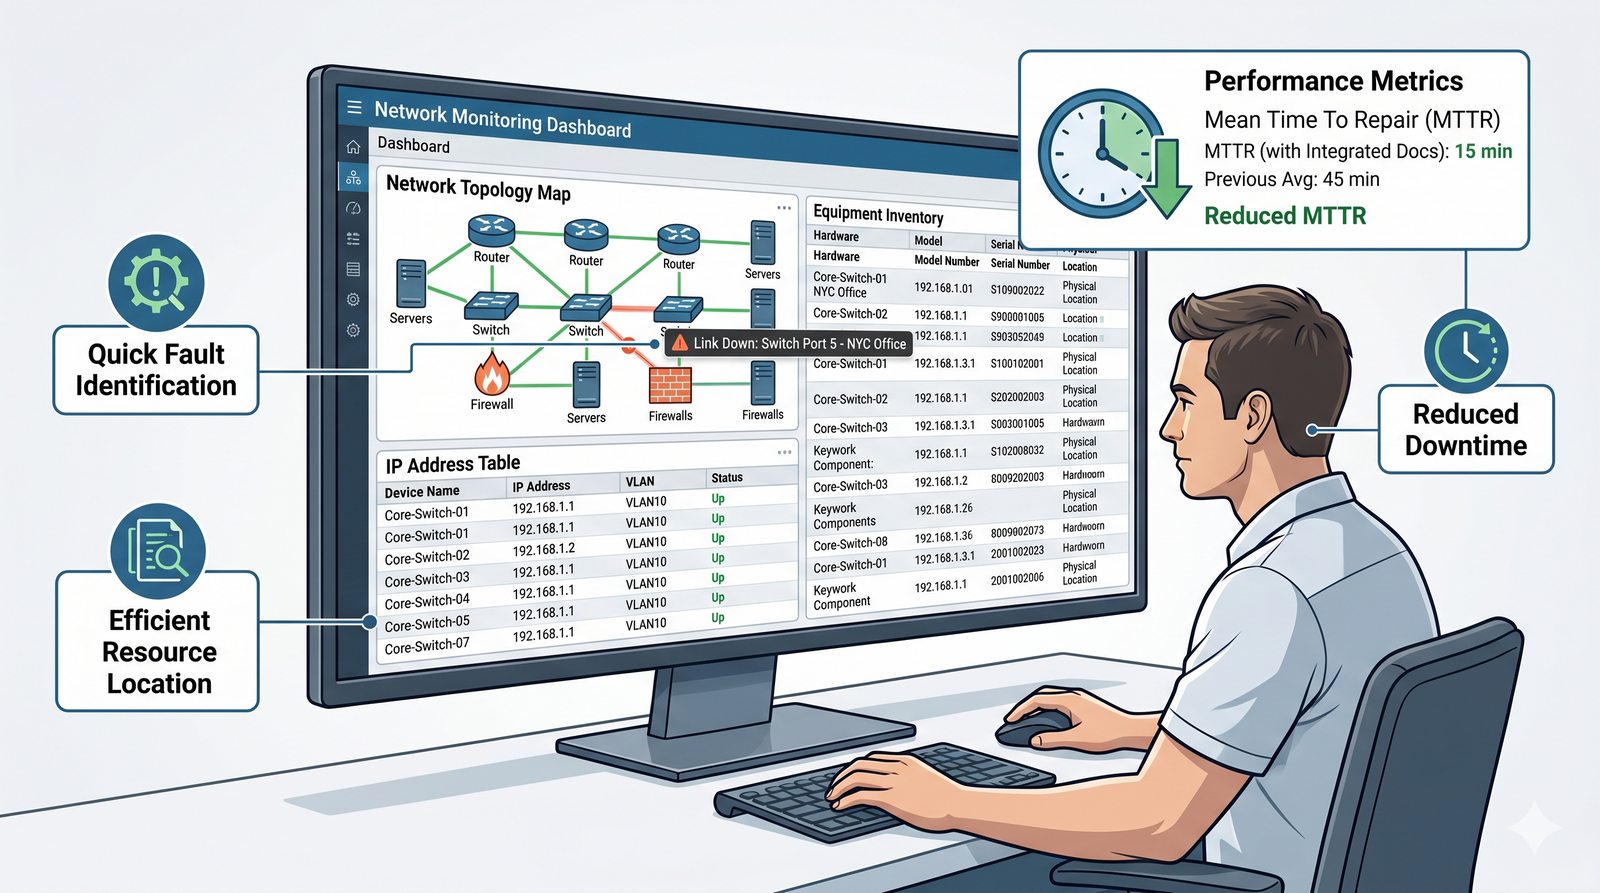
Dokumentacja jako narzędzie operacyjne
Slajd pokazuje dokumentację jako narzędzie operacyjne skracające czas usuwania awarii.
  • W codziennej pracy działu IT dobra dokumentacja to oszczędność czasu i pieniędzy.
  • Gdy pojawia się awaria, administrator nie musi „po omacku” szukać, który kabel prowadzi dokąd i jaki adres IP ma dane urządzenie.
  • Sięga do dokumentacji i natychmiast ma pełen obraz sytuacji.
  • Czas rozwiązania problemu (MTTR - Mean Time To Repair) drastycznie się skraca, co minimalizuje przestoje w działaniu firmy.
Dokumentacja operacyjna: w codziennej pracy działu oszczędza czas i pieniądze - podczas awarii administrator natychmiast ma pełen obraz sieci, co drastycznie skraca MTTR i minimalizuje przestoje.
Slajd 8 - materiał ilustracyjny
9/60
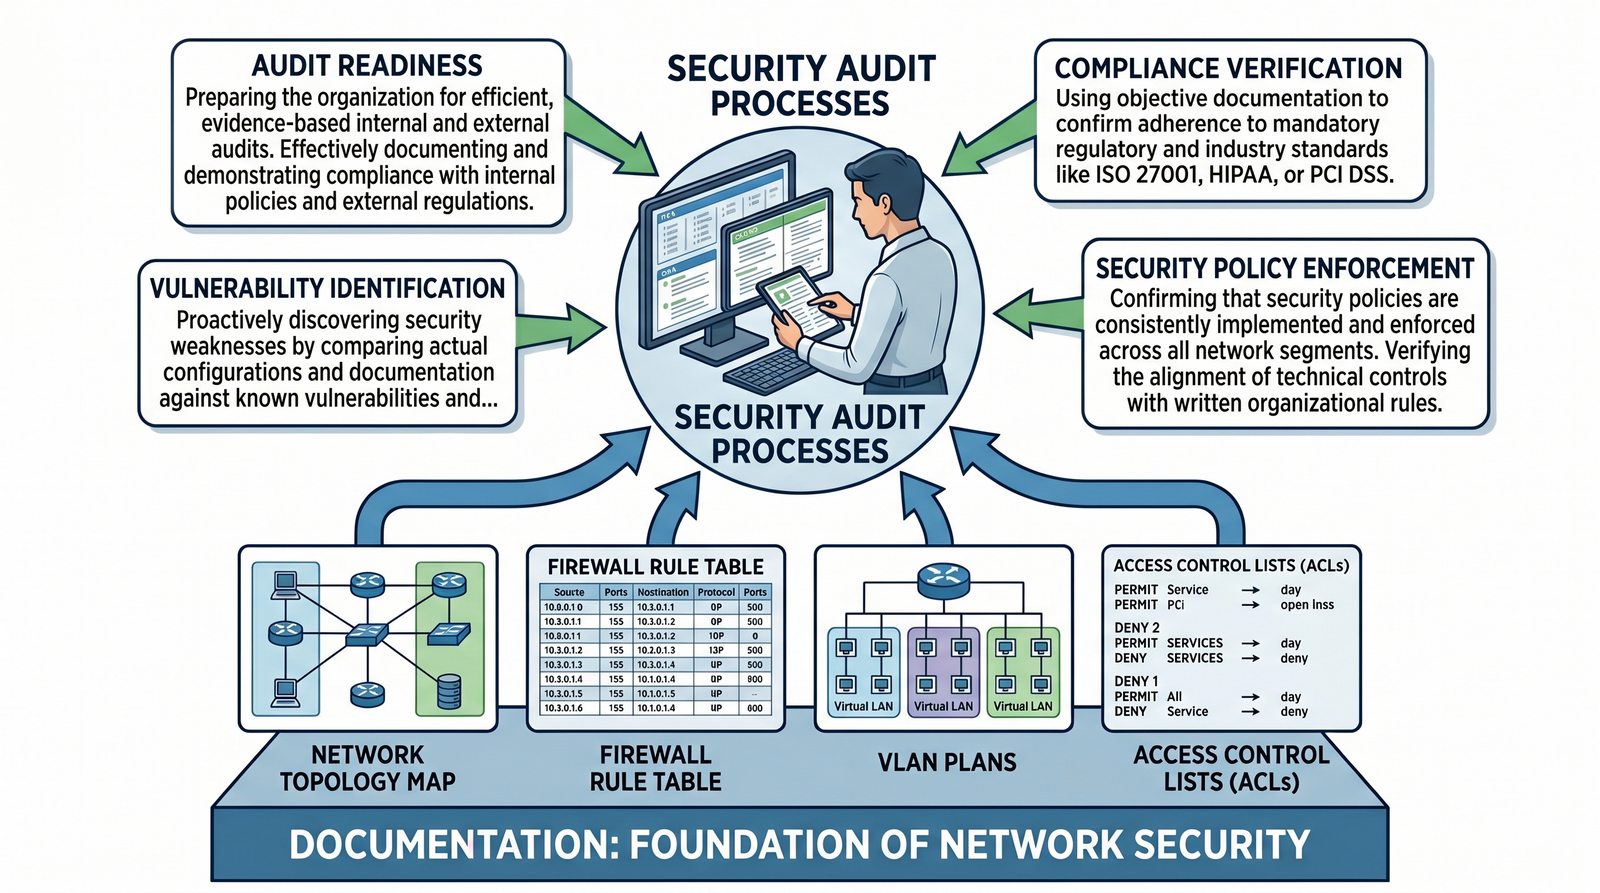
Dokumentacja jako podstawa bezpieczeństwa
Slajd omawia dokumentację jako podstawę bezpieczeństwa.
  • Z perspektywy bezpieczeństwa dokumentacja jest kluczowa.
  • Pozwala na przeprowadzanie audytów, weryfikację zgodności z politykami bezpieczeństwa i identyfikację potencjalnych słabych punktów.
  • Dokładna mapa sieci, lista otwartych portów na firewallu czy schemat VLANów to podstawowe narzędzia pracy każdego specjalisty ds. bezpieczeństwa.
  • Bez niej obrona sieci jest jak obrona miasta bez znajomości jego murów i bram.
Dokumentacja a bezpieczeństwo: umożliwia audyty, weryfikację zgodności z politykami i identyfikację słabych punktów; dokładna mapa sieci, lista otwartych portów firewalla i schemat VLANów to podstawowe narzędzia pracy specjalisty ds. bezpieczeństwa.
Slajd 9 - materiał ilustracyjny
10/60
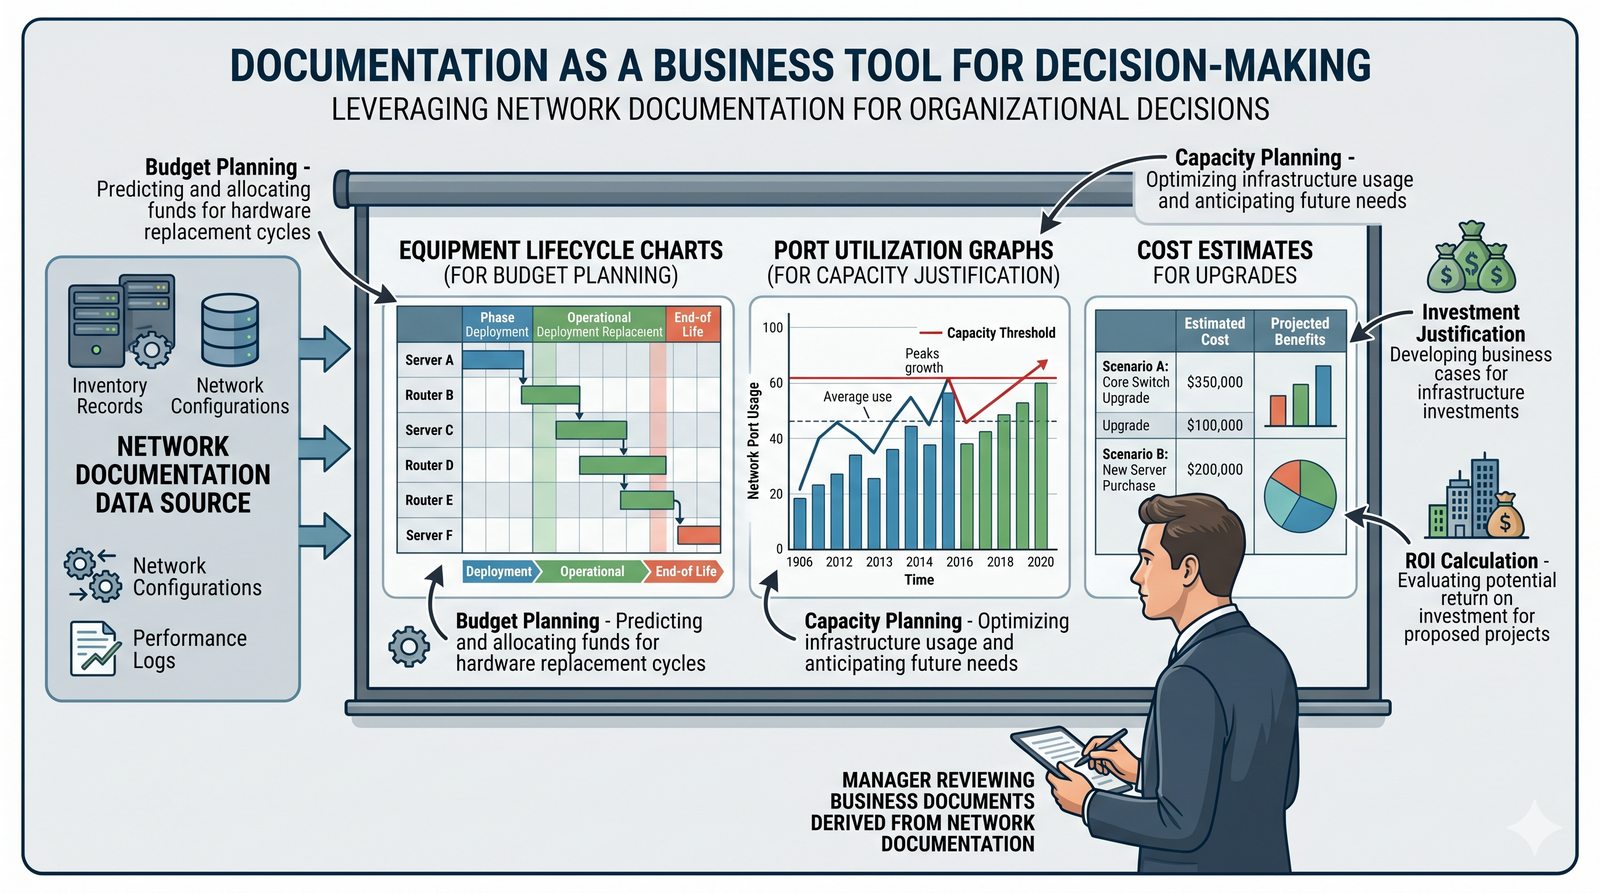
Dokumentacja jako narzędzie biznesowe
Slajd przedstawia dokumentację jako narzędzie biznesowe.
  • Dla kadry zarządzającej dokumentacja jest podstawą do podejmowania świadomych decyzji inwestycyjnych.
  • Precyzyjna lista sprzętu pozwala planować budżet na jego wymianę (cykl życia).
  • Analiza wykorzystania portów i pasma, oparta na danych z dokumentacji, pozwala uzasadnić potrzebę rozbudowy.
  • Dokumentacja jest więc mostem między światem technicznym a światem biznesu.
Dokumentacja biznesowa: dla kadry zarządzającej jest podstawą decyzji inwestycyjnych - precyzyjna lista sprzętu pozwala planować budżet wymiany, a analiza wykorzystania portów i pasma uzasadnia potrzebę rozbudowy; dokumentacja jest mostem między światem technicznym a biznesem.
Slajd 10 - materiał ilustracyjny
11/60
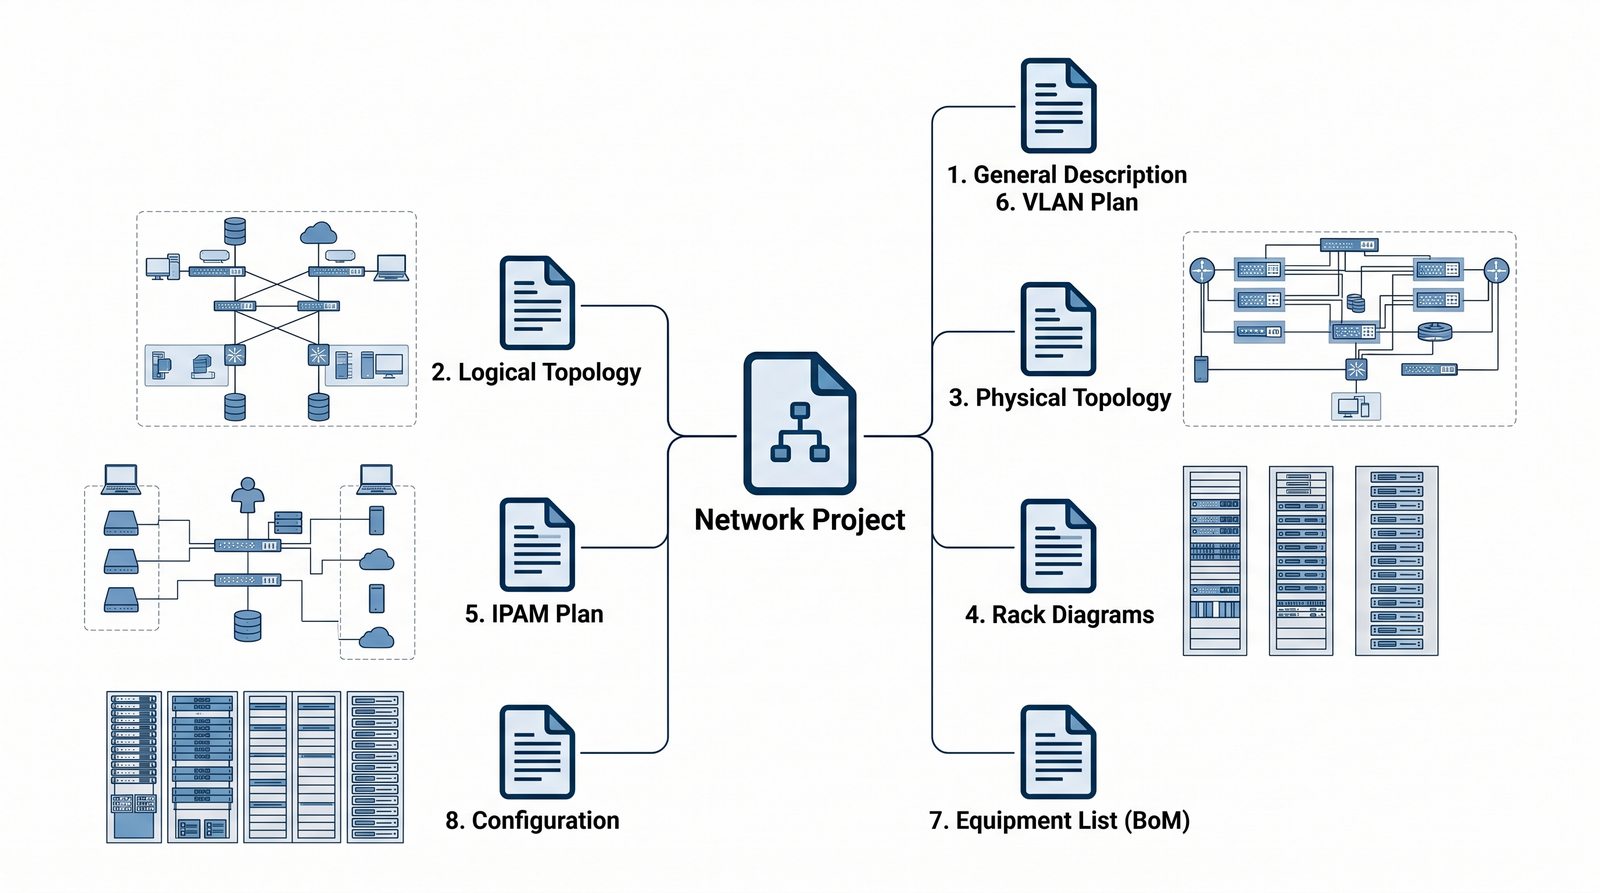
Struktura dokumentacji projektowej
Slajd wprowadza strukturę kompletnej dokumentacji projektowej.
  • Kompletny projekt techniczny sieci powinien być ustrukturyzowanym dokumentem, składającym się z kilku kluczowych sekcji.
  • Taka struktura zapewnia czytelność i pozwala szybko odnaleźć potrzebne informacje.
  • Omówimy teraz najważniejsze elementy, które powinny znaleźć się w każdym profesjonalnym projekcie.
Struktura dokumentacji: kompletny projekt techniczny jest ustrukturyzowanym dokumentem złożonym z kilku kluczowych sekcji, co zapewnia czytelność i szybkie odnajdywanie informacji.
Slajd 11 - materiał ilustracyjny
12/60
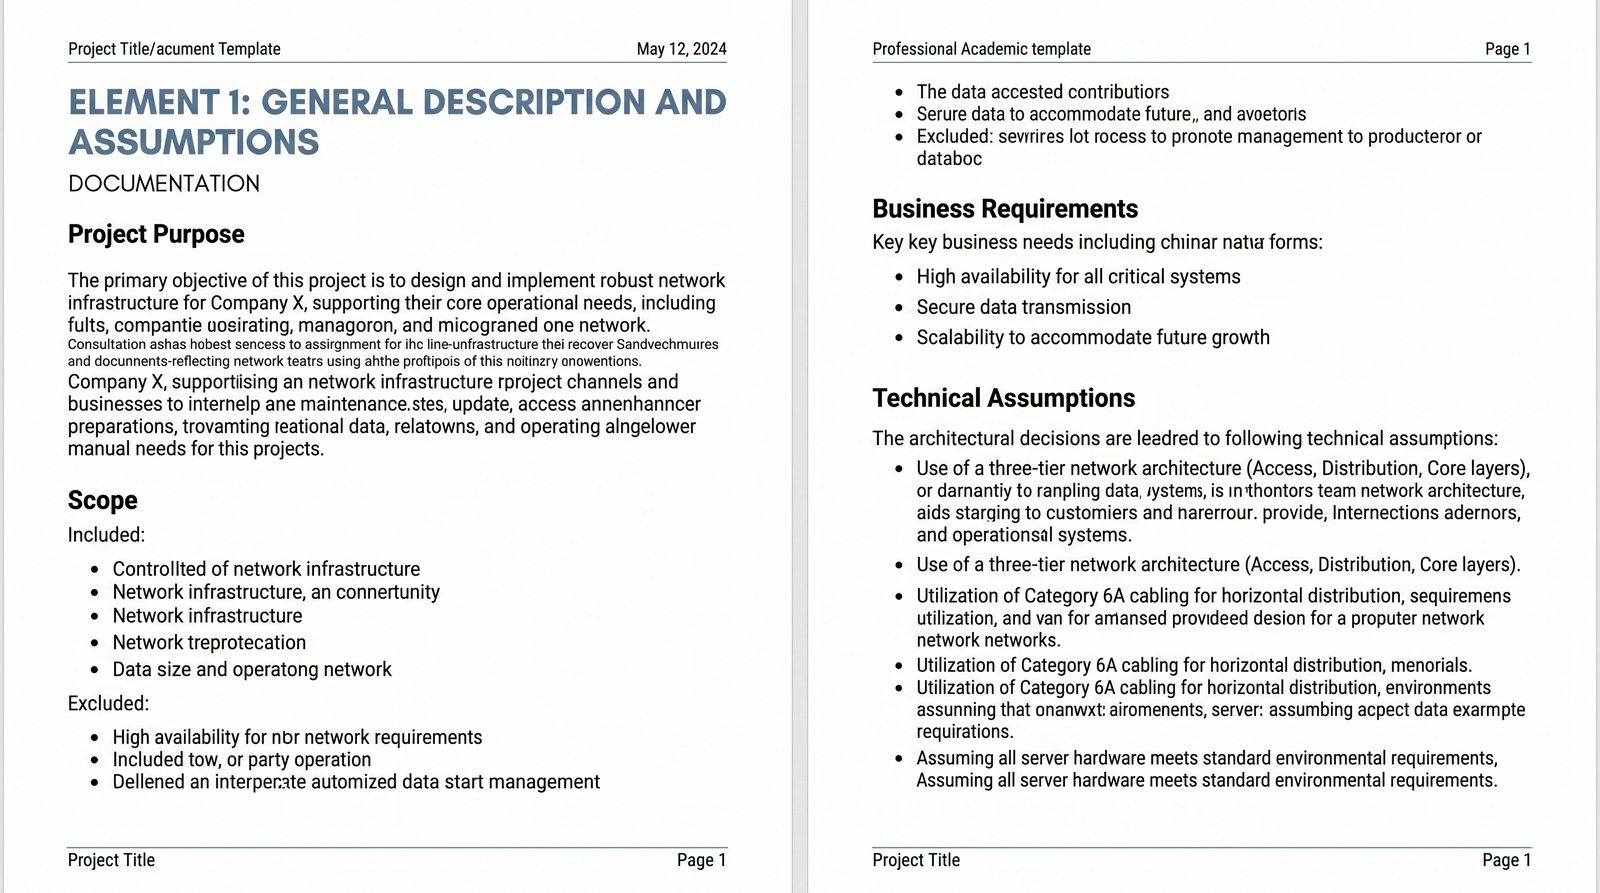
Element 1: Opis ogólny i założenia
Slajd omawia pierwszy element dokumentacji - opis ogólny i założenia.
  • To jest wprowadzenie do projektu.
  • Sekcja ta powinna w klarowny sposób opisywać następujące kwestie.
  • Cel projektu: Co chcemy osiągnąć? (np. „Budowa infrastruktury sieciowej dla nowego biura firmy X”).
  • Zakres projektu: Co projekt obejmuje, a czego nie? (np. „Projekt obejmuje sieć LAN i WLAN, ale nie obejmuje połączenia z internetem”).
  • Wymagania biznesowe: Jakie potrzeby firmy ma zaspokoić nowa sieć?
  • Główne założenia techniczne: Jakie kluczowe decyzje architektoniczne zostały podjęte? (np. „Sieć oparta na architekturze trójwarstwowej, okablowanie w standardzie Kat. 6A”).
Element 1 - opis ogólny: wprowadzenie do projektu opisujące cel, zakres, wymagania biznesowe i główne założenia techniczne (kluczowe decyzje architektoniczne).
Slajd 12 - materiał ilustracyjny
13/60
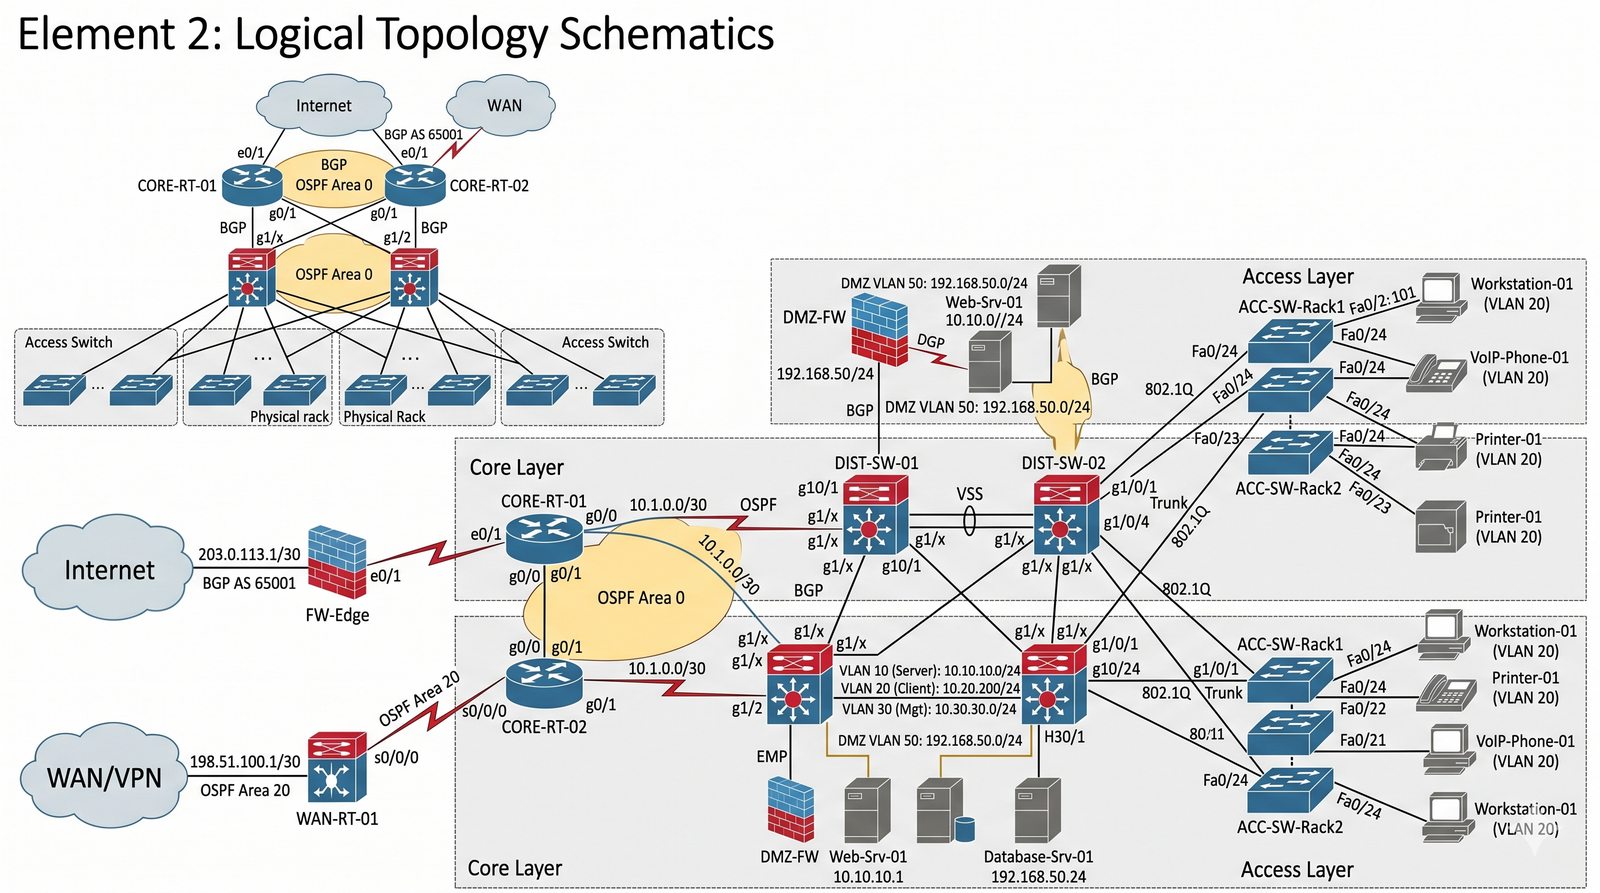
Element 2: Schematy topologii logicznej
Slajd omawia schematy topologii logicznej.
  • Schematy logiczne to „mapa duszy” sieci.
  • Pokazują one, jak dane przepływają między urządzeniami, niezależnie od ich fizycznej lokalizacji.
  • Powinny zawierać następujące elementy.
  • Połączenia między routerami, firewallami i przełącznikami (rdzeniowymi, dystrybucyjnymi).
  • Zdefiniowane podsieci IP i VLANy.
  • Informacje o protokołach routingu.
  • Połączenia z sieciami zewnętrznymi (Internet, oddziały).
  • Należy tworzyć zarówno schemat ogólny (high-level), jak i bardziej szczegółowe schematy dla poszczególnych lokalizacji (low-level).
Element 2 - topologia logiczna: „mapa duszy” sieci pokazująca przepływ danych niezależnie od lokalizacji fizycznej - połączenia routerów, firewalli i przełączników, podsieci IP, VLANy, protokoły routingu oraz połączenia z sieciami zewnętrznymi; tworzy się schematy ogólne (high-level) i szczegółowe (low-level).
Slajd 13 - materiał ilustracyjny
14/60
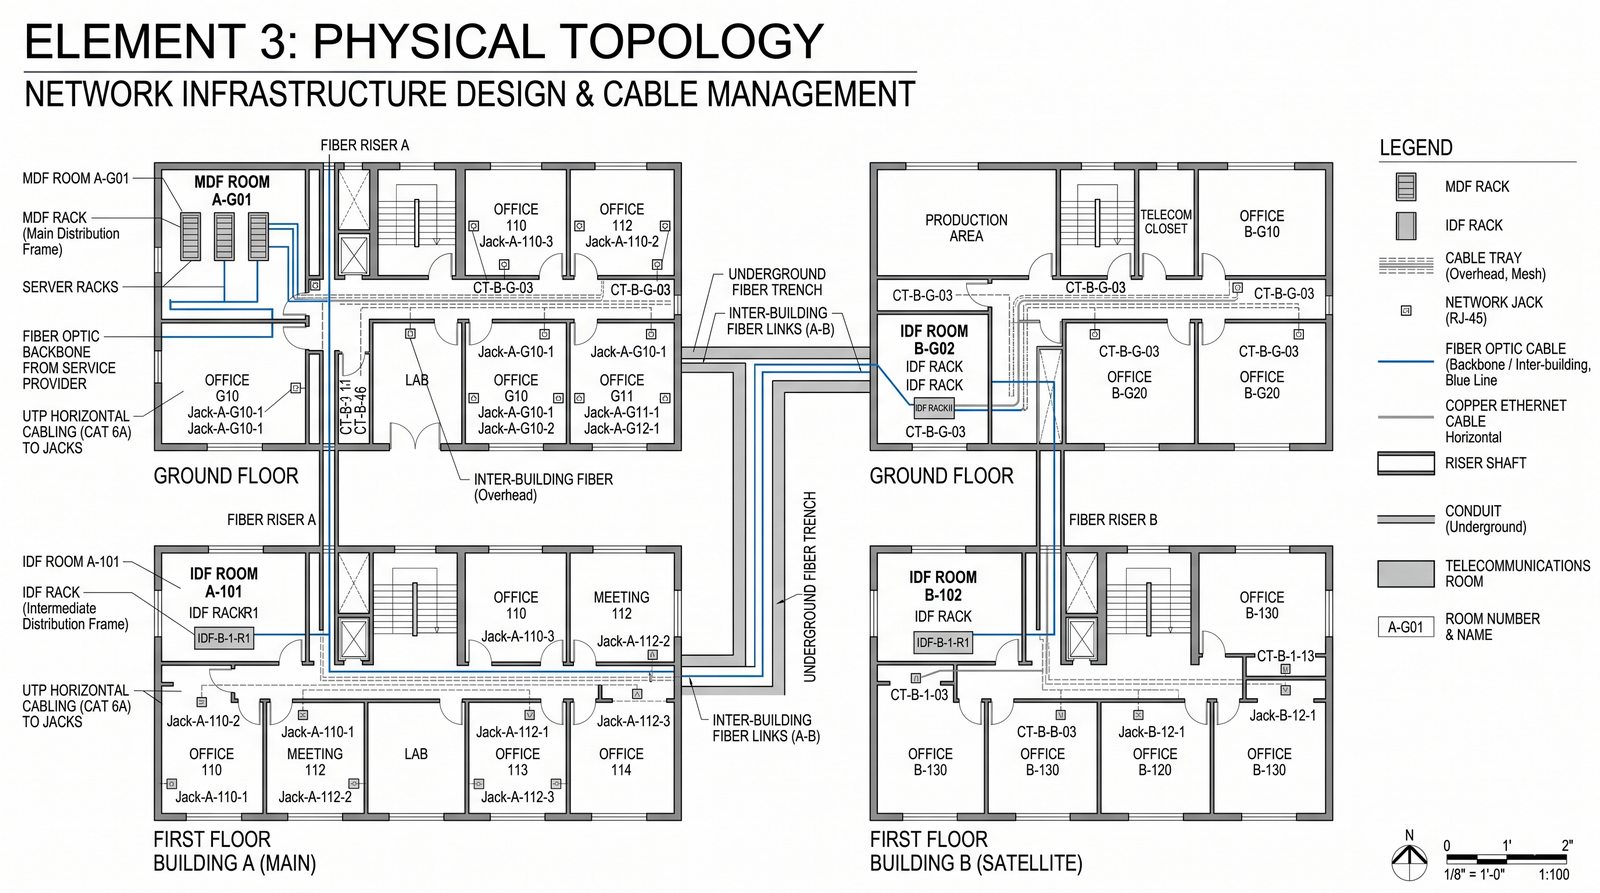
Element 3: Schematy topologii fizycznej
Slajd omawia schematy topologii fizycznej.
  • Schematy fizyczne pokazują, gdzie i jak elementy sieci są fizycznie zainstalowane.
  • Są one niezbędne dla instalatorów i techników utrzymania.
  • Do kluczowych elementów należą.
  • Rzuty budynków: Z naniesionymi lokalizacjami szaf RACK (MDF, IDF), trasami kablowymi oraz numeracją gniazd sieciowych.
  • Schematy połączeń międzybudynkowych: Pokazujące trasy światłowodów w kampusie.
Element 3 - topologia fizyczna: pokazuje, gdzie i jak elementy sieci są zainstalowane - rzuty budynków z lokalizacjami szaf MDF/IDF, trasami kablowymi i numeracją gniazd oraz schematy połączeń międzybudynkowych (światłowody w kampusie).
Slajd 14 - materiał ilustracyjny
15/60
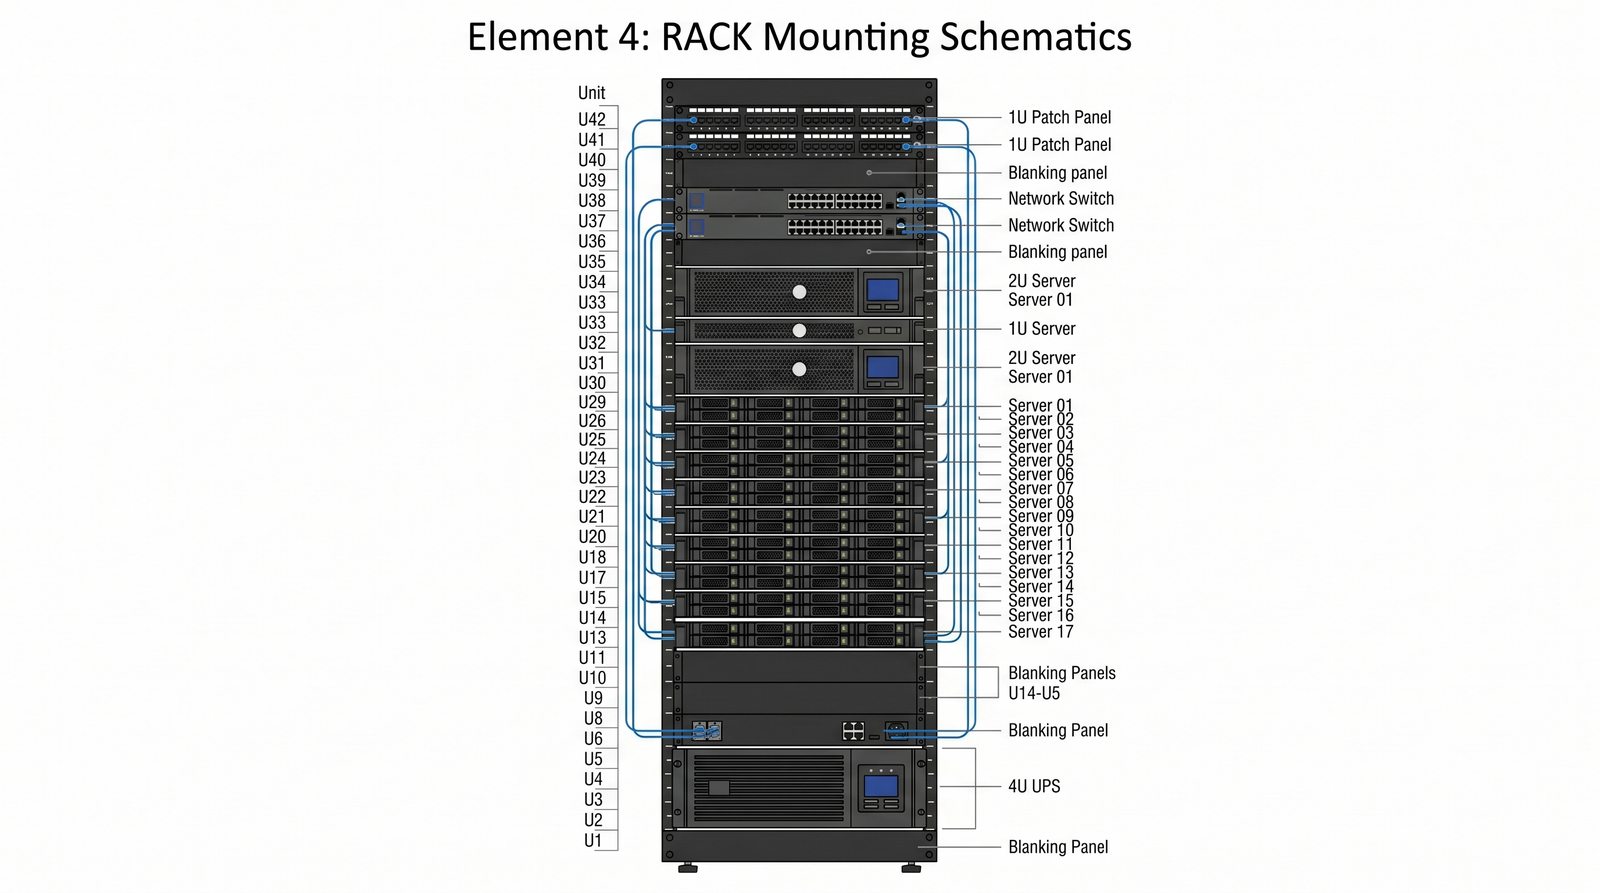
Element 4: Schematy montażu w szafach RACK
Slajd omawia schematy montażu urządzeń w szafach RACK.
  • Jest to szczegółowy plan rozmieszczenia każdego elementu w każdej szafie dystrybucyjnej.
  • Schemat taki (tzw. rack elevation diagram) powinien pokazywać, na której wysokości (U) zamontowany jest każdy panel krosowniczy, organizer, przełącznik, serwer czy UPS.
  • Ułatwia to instalację, zapewnia prawidłowy przepływ powietrza i pozwala na szybką identyfikację urządzeń podczas prac serwisowych.
Element 4 - schematy szaf RACK: szczegółowy plan rozmieszczenia elementów (rack elevation diagram) pokazujący, na której wysokości (U) zamontowano panele krosownicze, organizery, przełączniki, serwery i UPS; ułatwia instalację, przepływ powietrza i serwis.
Slajd 15 - materiał ilustracyjny
16/60
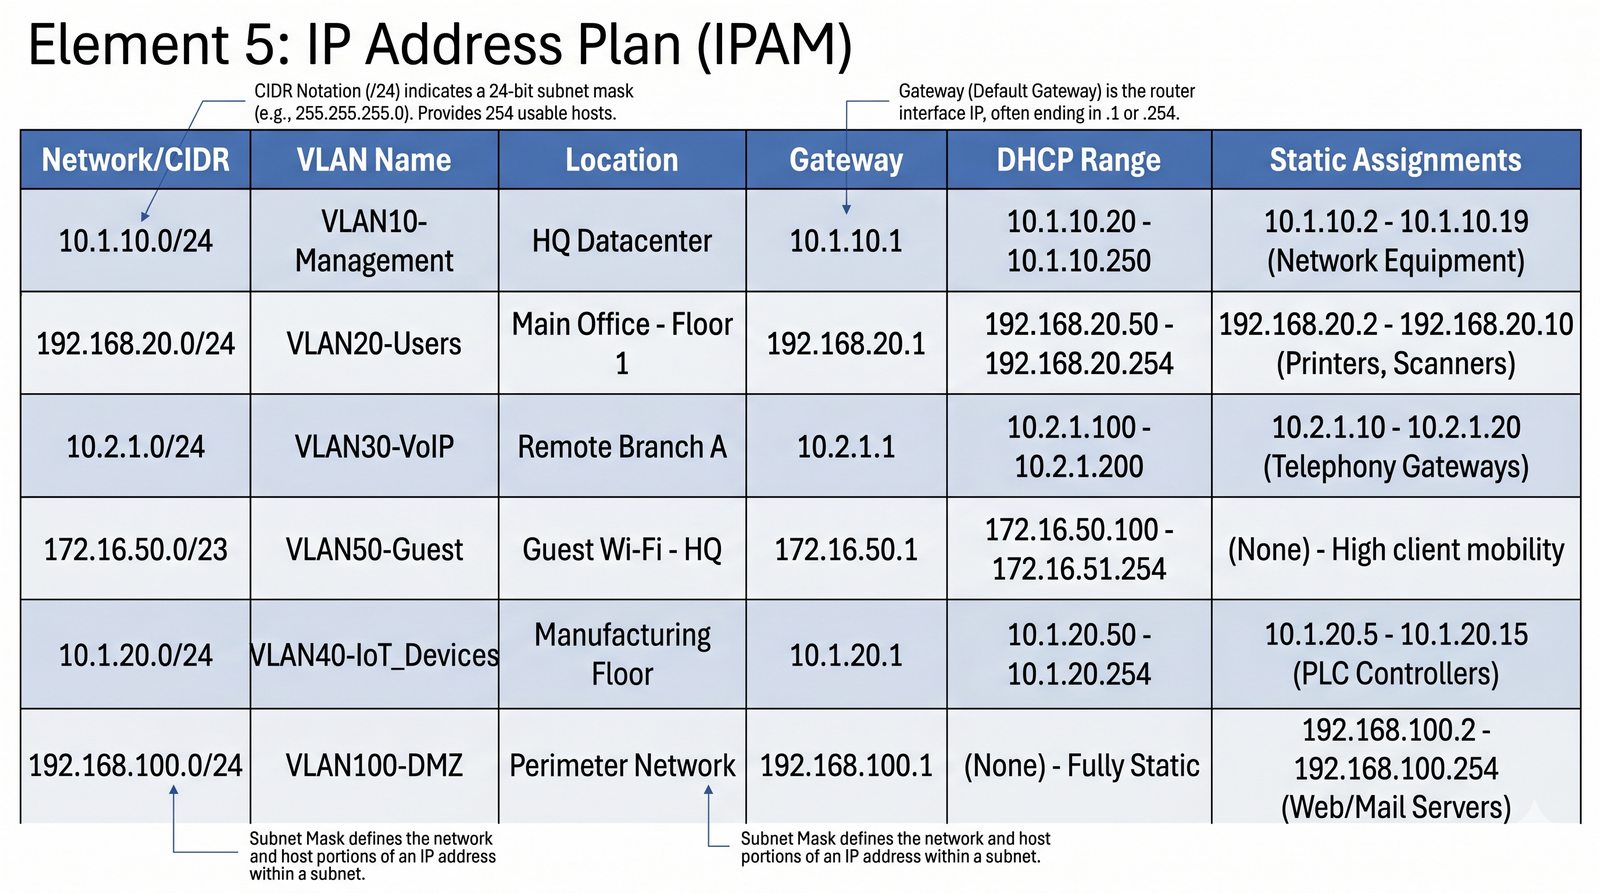
Element 5: Plan adresacji IP (IPAM)
Slajd omawia plan adresacji IP (IPAM).
  • To jeden z najważniejszych dokumentów.
  • Powinien mieć formę tabelaryczną i zawierać szczegółowe informacje o każdej zdefiniowanej podsieci.
  • Adres sieci i maska (w notacji CIDR).
  • Nazwa/opis VLANu.
  • Lokalizacja/przeznaczenie.
  • Adres bramy domyślnej.
  • Zakres adresów dla serwera DHCP.
  • Lista zarezerwowanych/statycznych adresów IP i urządzeń, do których są przypisane.
Element 5 - IPAM: jeden z najważniejszych dokumentów, prowadzony tabelarycznie; zawiera dla każdej podsieci adres sieci i maskę w notacji CIDR, nazwę/opis VLANu, lokalizację, bramę domyślną, zakres DHCP oraz listę adresów statycznych i przypisanych urządzeń.
Slajd 16 - materiał ilustracyjny
17/60
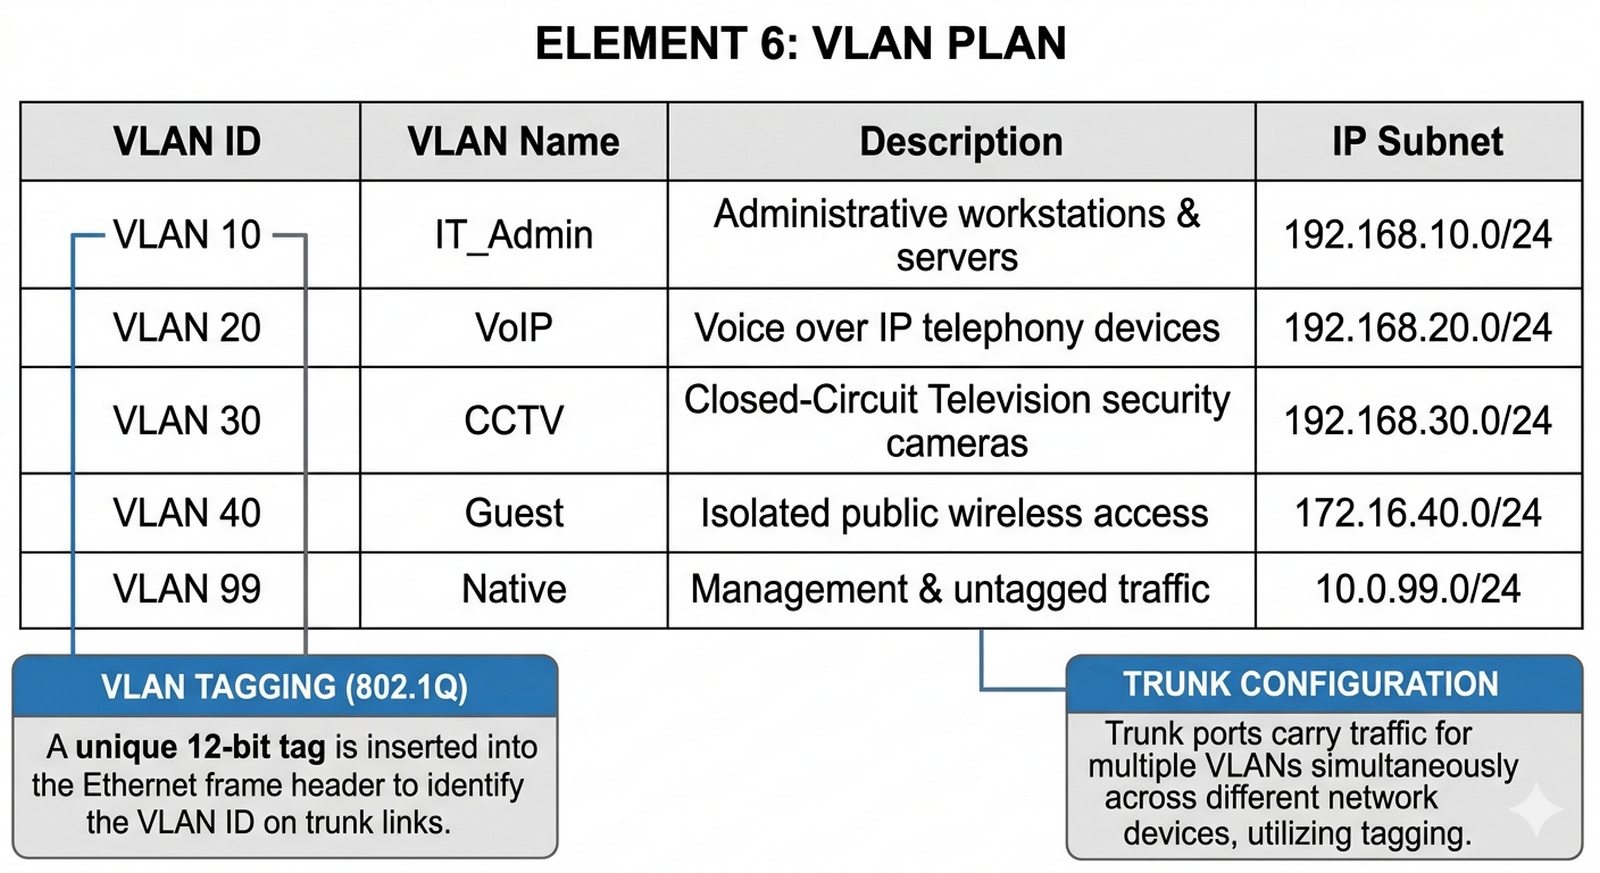
Element 6: Plan VLAN
Slajd omawia plan VLAN.
  • Dokument ten, często będący częścią IPAM, definiuje wszystkie sieci VLAN w projekcie.
  • Powinien zawierać co najmniej następujące pozycje.
  • Numer VLAN ID: (np. 10, 20, 30).
  • Nazwa VLANu: (np. „IT_Admin”, „VoIP”, „CCTV”).
  • Opis: Szczegółowe przeznaczenie danej sieci VLAN.
  • Przypisana podsieć IP: (np. 10.1.10.0/24).
  • Taka tabela jest niezbędna do konfiguracji przełączników i firewalla.
Element 6 - plan VLAN: dokument (często część IPAM) definiujący wszystkie sieci VLAN - numer VLAN ID, nazwę, opis przeznaczenia oraz przypisaną podsieć IP; niezbędny do konfiguracji przełączników i firewalla.
Slajd 17 - materiał ilustracyjny
18/60
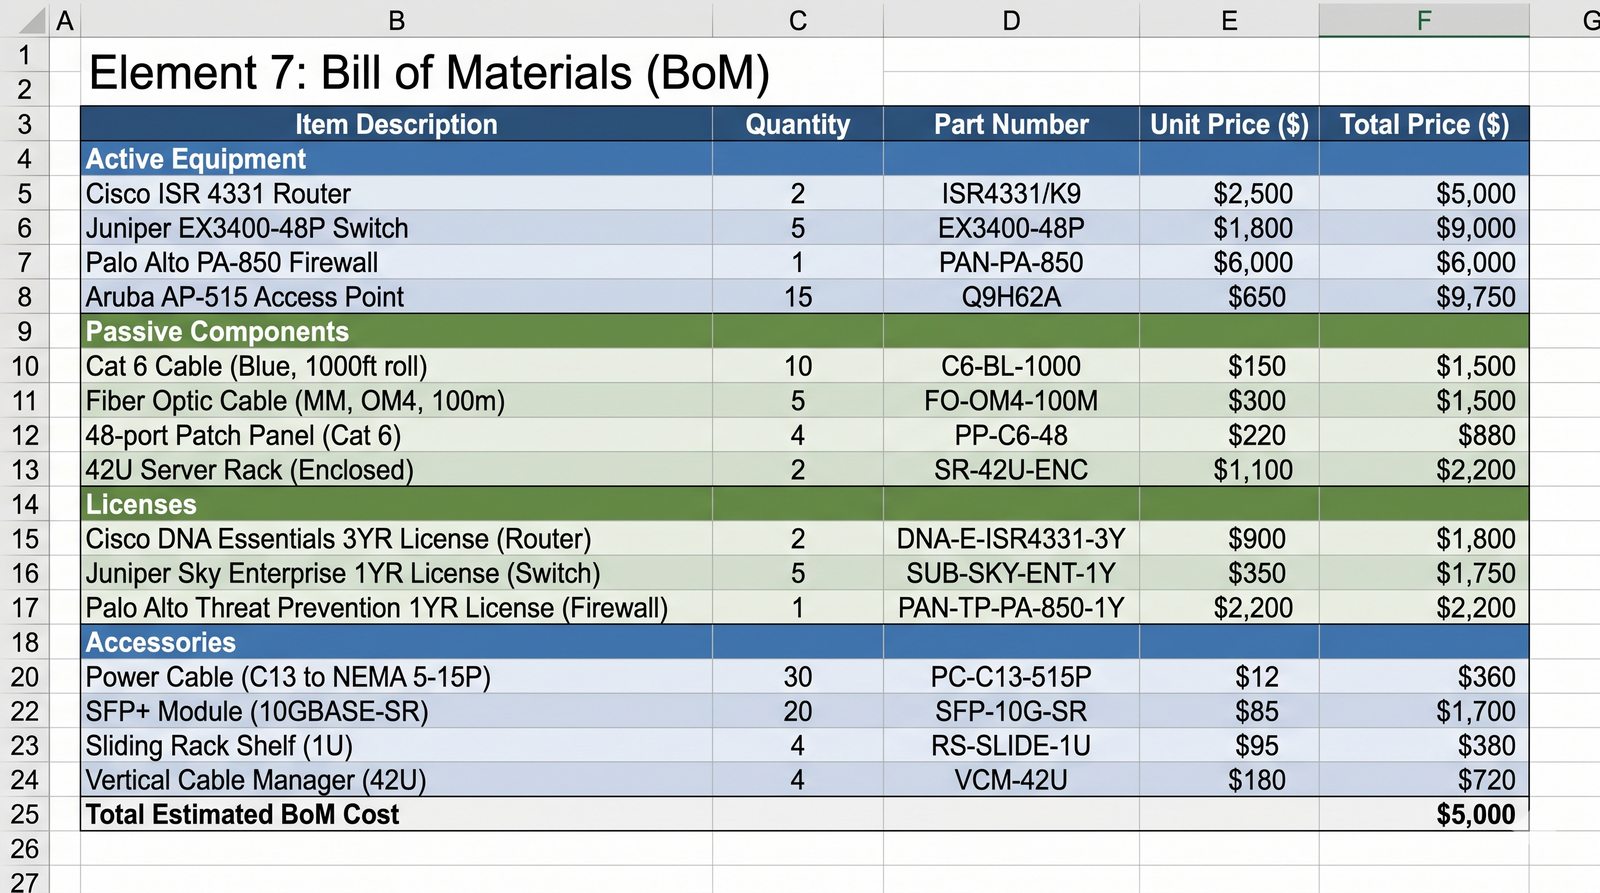
Element 7: Lista sprzętu i materiałów (BoM)
Slajd omawia listę sprzętu i materiałów (BoM).
  • Bill of Materials (BoM) to szczegółowa lista wszystkich komponentów potrzebnych do realizacji projektu.
  • Powinna zawierać następujące pozycje.
  • Urządzenia aktywne: Dokładny model i liczba routerów, przełączników, firewalli, punktów dostępowych.
  • Komponenty pasywne: Ilość i typ kabli, paneli krosowniczych, gniazd, szaf RACK.
  • Licencje: Wymagane licencje na oprogramowanie (np. dla firewalla, kontrolera WLAN).
  • Akcesoria: Kable zasilające, patchcordy, moduły SFP itp.
  • BoM jest podstawą do przygotowania kosztorysu i złożenia zamówień.
Element 7 - BoM: szczegółowa lista komponentów projektu: urządzenia aktywne, komponenty pasywne (kable, panele, gniazda, szafy RACK), licencje i akcesoria (kable zasilające, patchcordy, moduły SFP); podstawa kosztorysu i zamówień.
Slajd 18 - materiał ilustracyjny
19/60
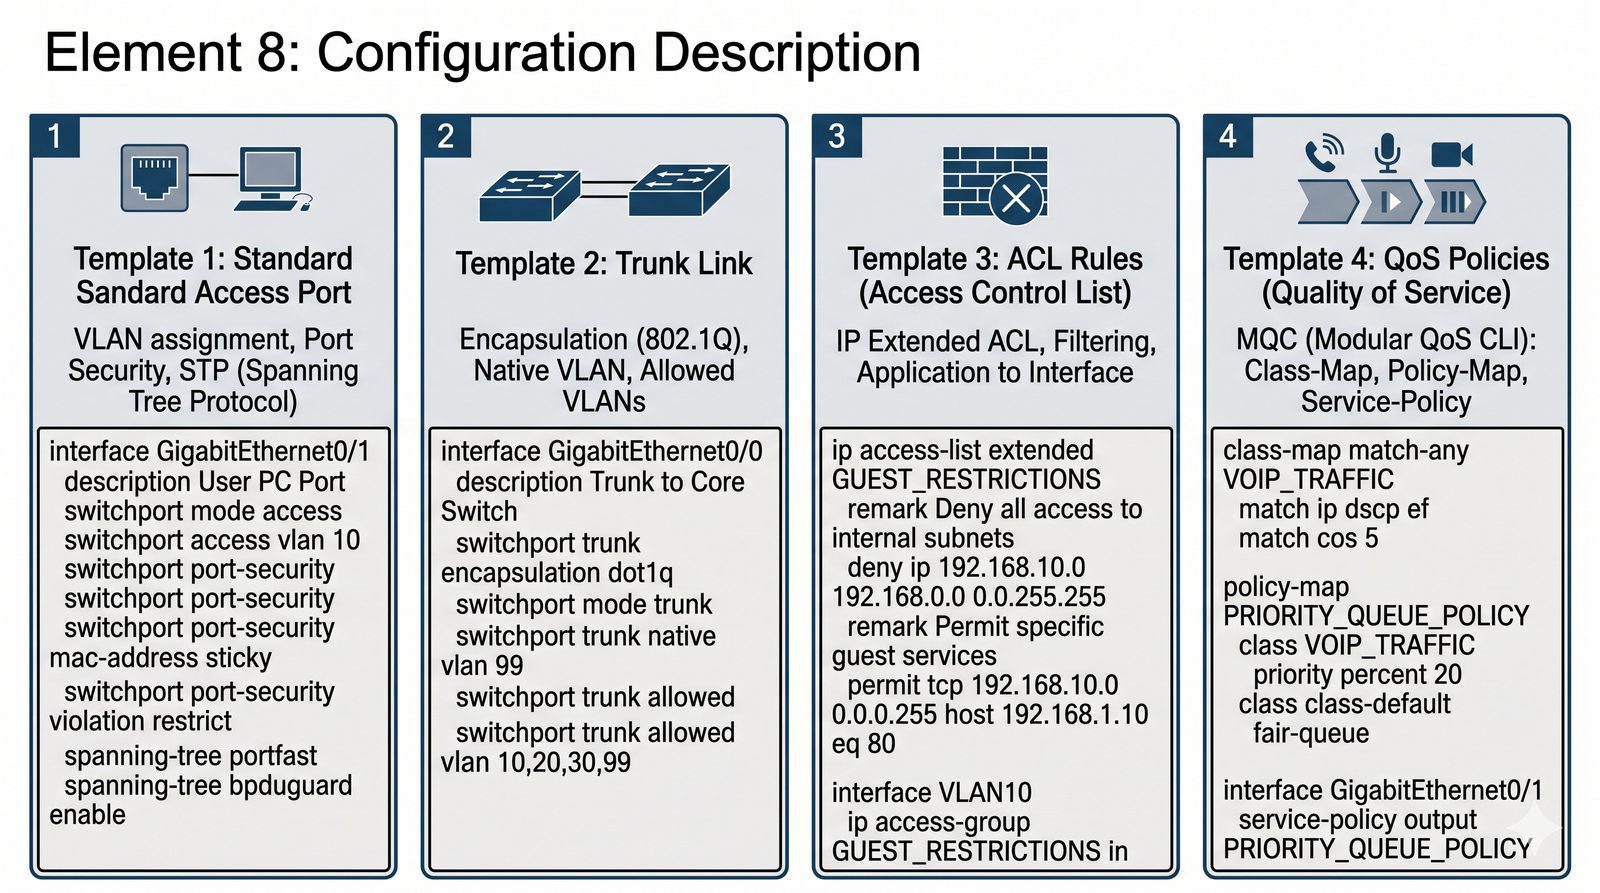
Element 8: Opis konfiguracji
Slajd omawia opis konfiguracji.
  • Ta sekcja powinna zawierać opis kluczowych aspektów konfiguracji oraz w miarę możliwości szablony konfiguracyjne dla poszczególnych typów urządzeń.
  • Do przykładowych elementów należą.
  • Standardowa konfiguracja portu dostępowego na przełączniku (z przypisaniem do VLAN oraz konfiguracją port security i STP).
  • Konfiguracja łączy trunkowych.
  • Opis konfiguracji protokołów routingu.
  • Kluczowe reguły ACL na firewallu.
  • Polityki QoS.
Element 8 - opis konfiguracji: opis kluczowych aspektów konfiguracji wraz z szablonami dla typów urządzeń - standardowy port dostępowy (VLAN, port security, STP), łącza trunkowe, protokoły routingu, reguły ACL na firewallu i polityki QoS.
Slajd 19 - materiał ilustracyjny
20/60
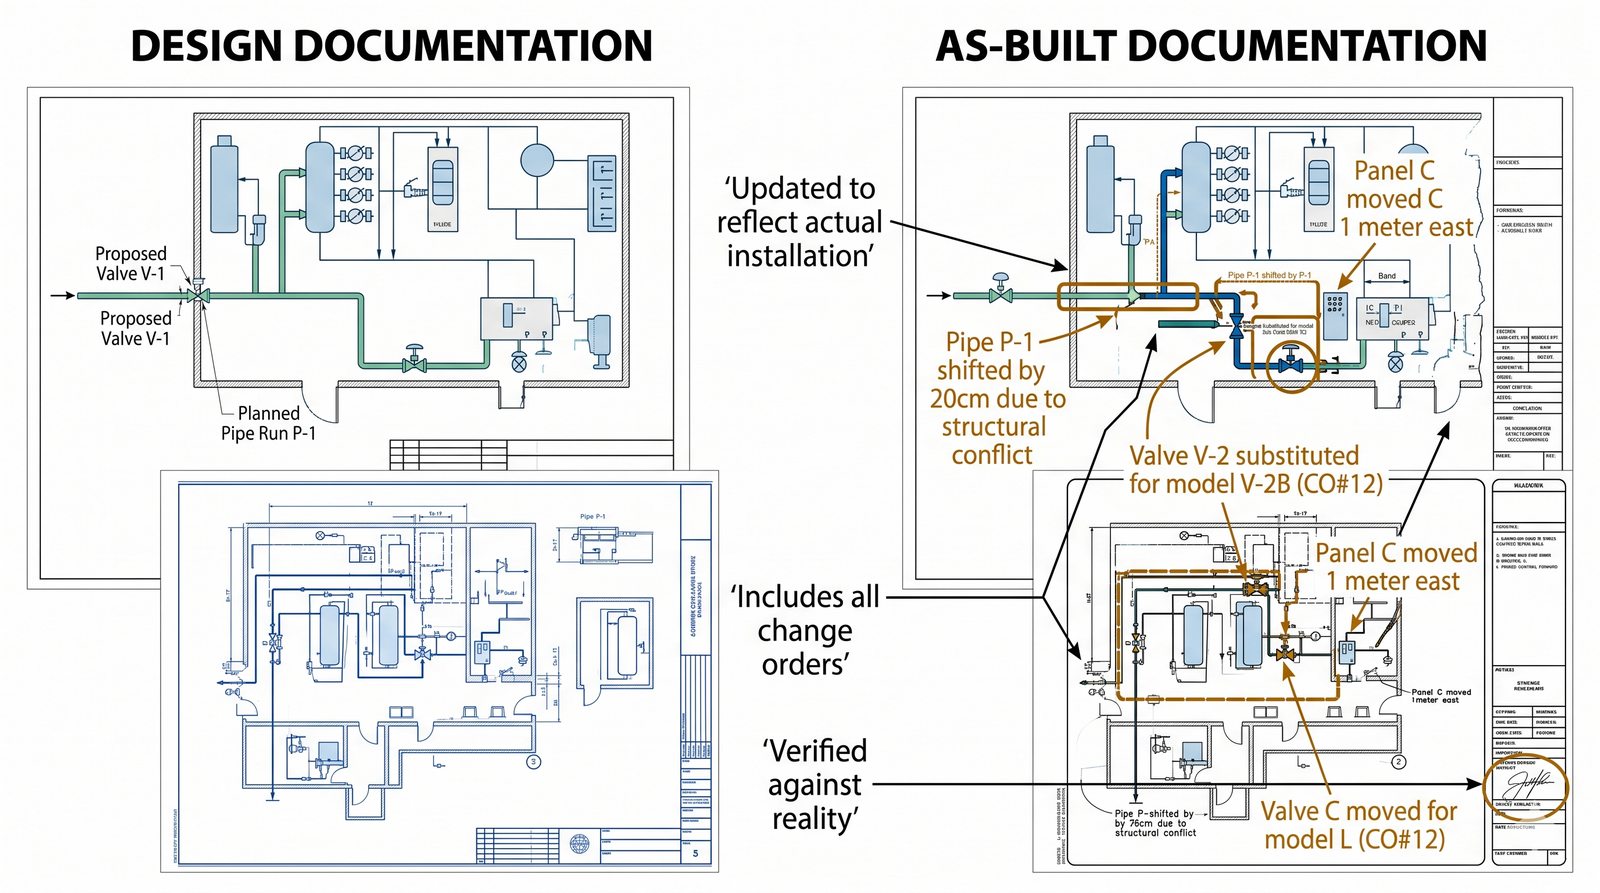
Dokumentacja powykonawcza („as-built”)
Slajd wyjaśnia różnicę między dokumentacją projektową a powykonawczą (as-built).
  • Dokumentacja projektowa opisuje, jak sieć powinna wyglądać.
  • Dokumentacja powykonawcza opisuje, jak sieć wygląda faktycznie po zakończeniu instalacji.
  • Jest to zaktualizowana wersja projektu, która uwzględnia wszystkie zmiany i odstępstwa, jakie zaszły w trakcie prac (np. inna trasa kablowa z powodu kolizji z inną instalacją).
  • Jest to najważniejszy dokument przekazywany działowi utrzymania.
Dokumentacja powykonawcza: projekt opisuje, jak sieć powinna wyglądać, a dokumentacja powykonawcza (as-built) - jak wygląda faktycznie po instalacji; uwzględnia wszystkie zmiany i odstępstwa i jest najważniejszym dokumentem przekazywanym działowi utrzymania.
Slajd 20 - materiał ilustracyjny
21/60
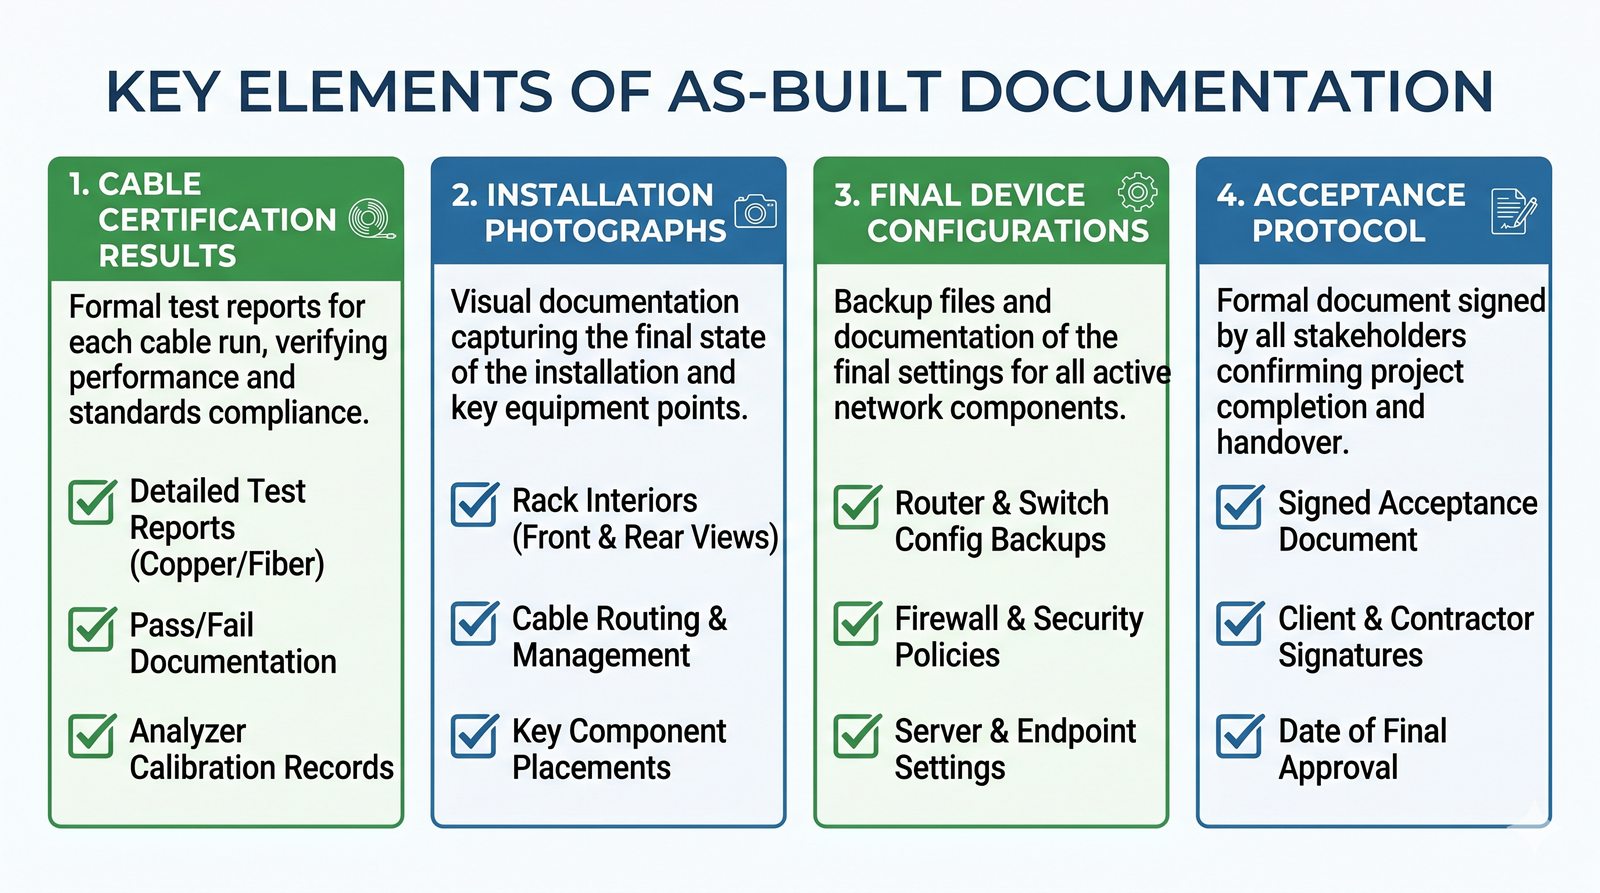
Kluczowe elementy dokumentacji powykonawczej
Slajd wymienia kluczowe elementy dokumentacji powykonawczej.
  • Oprócz zaktualizowanych schematów i tabel z projektu dokumentacja powykonawcza musi zawierać następujące elementy.
  • Wyniki pomiarów certyfikacyjnych okablowania: Kompletne raporty z miernika dla każdego toru kablowego, potwierdzające zgodność z normą (PN-EN 50173, ISO/IEC 11801-1:2017).
  • Zdjęcia: Fotografie wykonanej instalacji, zwłaszcza wnętrz szaf RACK i kluczowych punktów.
  • Ostateczne konfiguracje urządzeń: Kopie zapasowe konfiguracji wgranych na urządzenia.
  • Protokół odbioru: Formalny dokument podpisany przez inwestora i wykonawcę, potwierdzający zakończenie i odbiór prac.
Elementy as-built: wyniki pomiarów certyfikacyjnych okablowania, zdjęcia wykonanej instalacji (zwłaszcza wnętrz szaf RACK), ostateczne konfiguracje urządzeń oraz protokół odbioru podpisany przez inwestora i wykonawcę.
Slajd 21 - materiał ilustracyjny
22/60
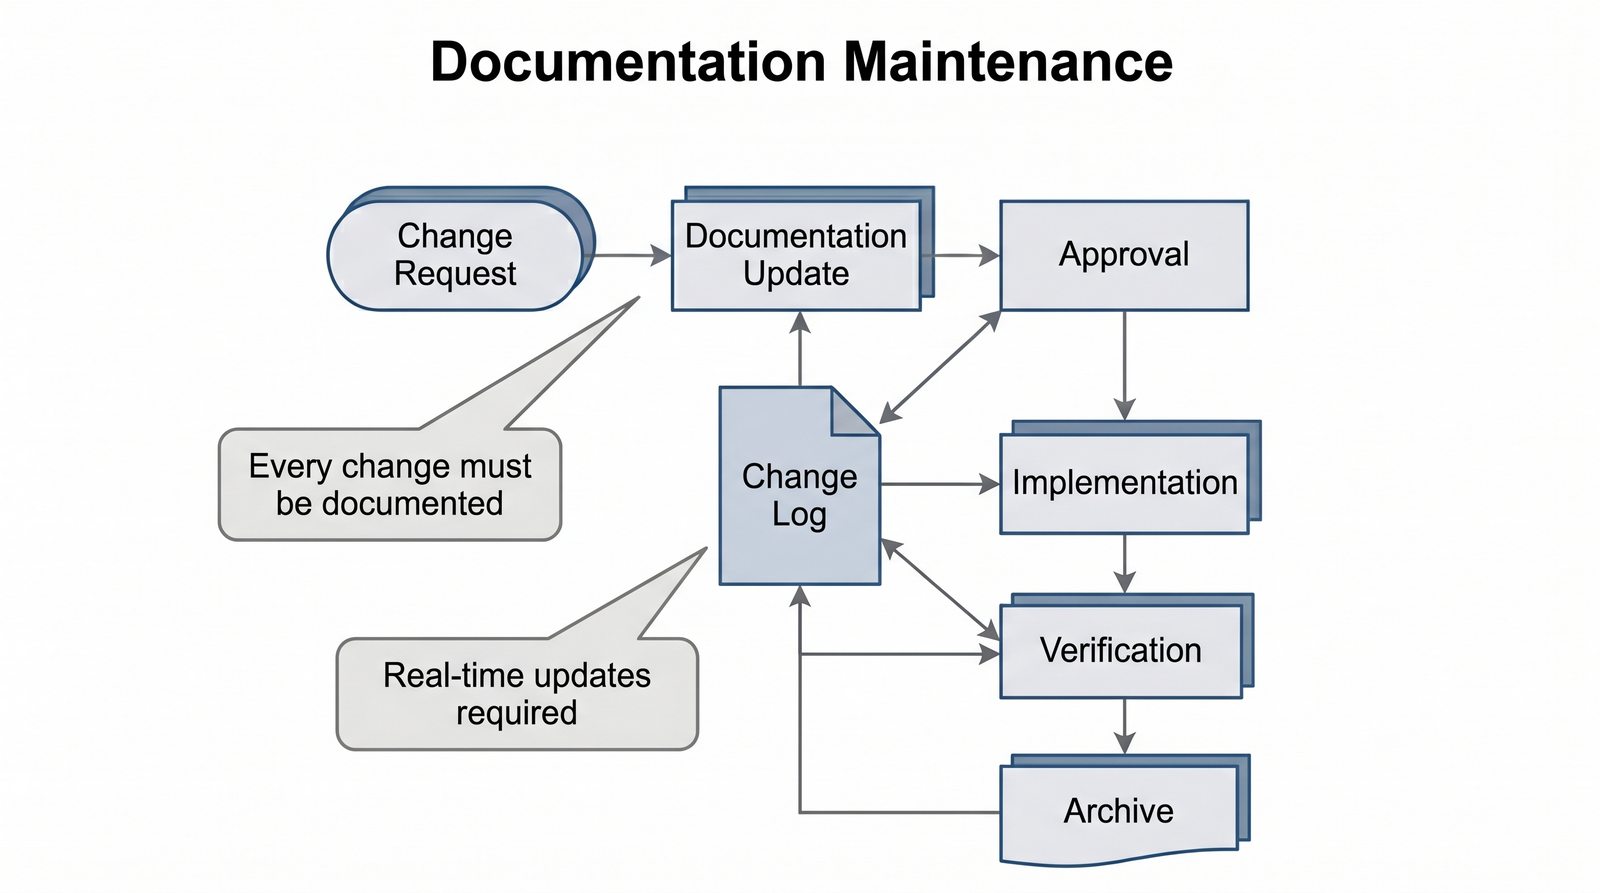
Utrzymanie dokumentacji
Slajd omawia utrzymanie dokumentacji.
  • Dokumentacja jest użyteczna tylko wtedy, gdy jest aktualna.
  • Największym wyzwaniem w fazie utrzymania sieci jest zapewnienie, że każda, nawet najmniejsza zmiana (przełączenie patchcordu, zmiana konfiguracji VLAN na porcie) jest natychmiast odnotowywana w dokumentacji.
  • Wymaga to dyscypliny i odpowiednich procedur.
  • Prowadzenie „dziennika zmian” (change log) jest jedną z podstawowych dobrych praktyk.
Utrzymanie dokumentacji: dokumentacja jest użyteczna tylko wtedy, gdy jest aktualna - każda, nawet najmniejsza zmiana musi być natychmiast odnotowana; wymaga to dyscypliny, procedur i prowadzenia dziennika zmian (change log).
Slajd 22 - materiał ilustracyjny
23/60
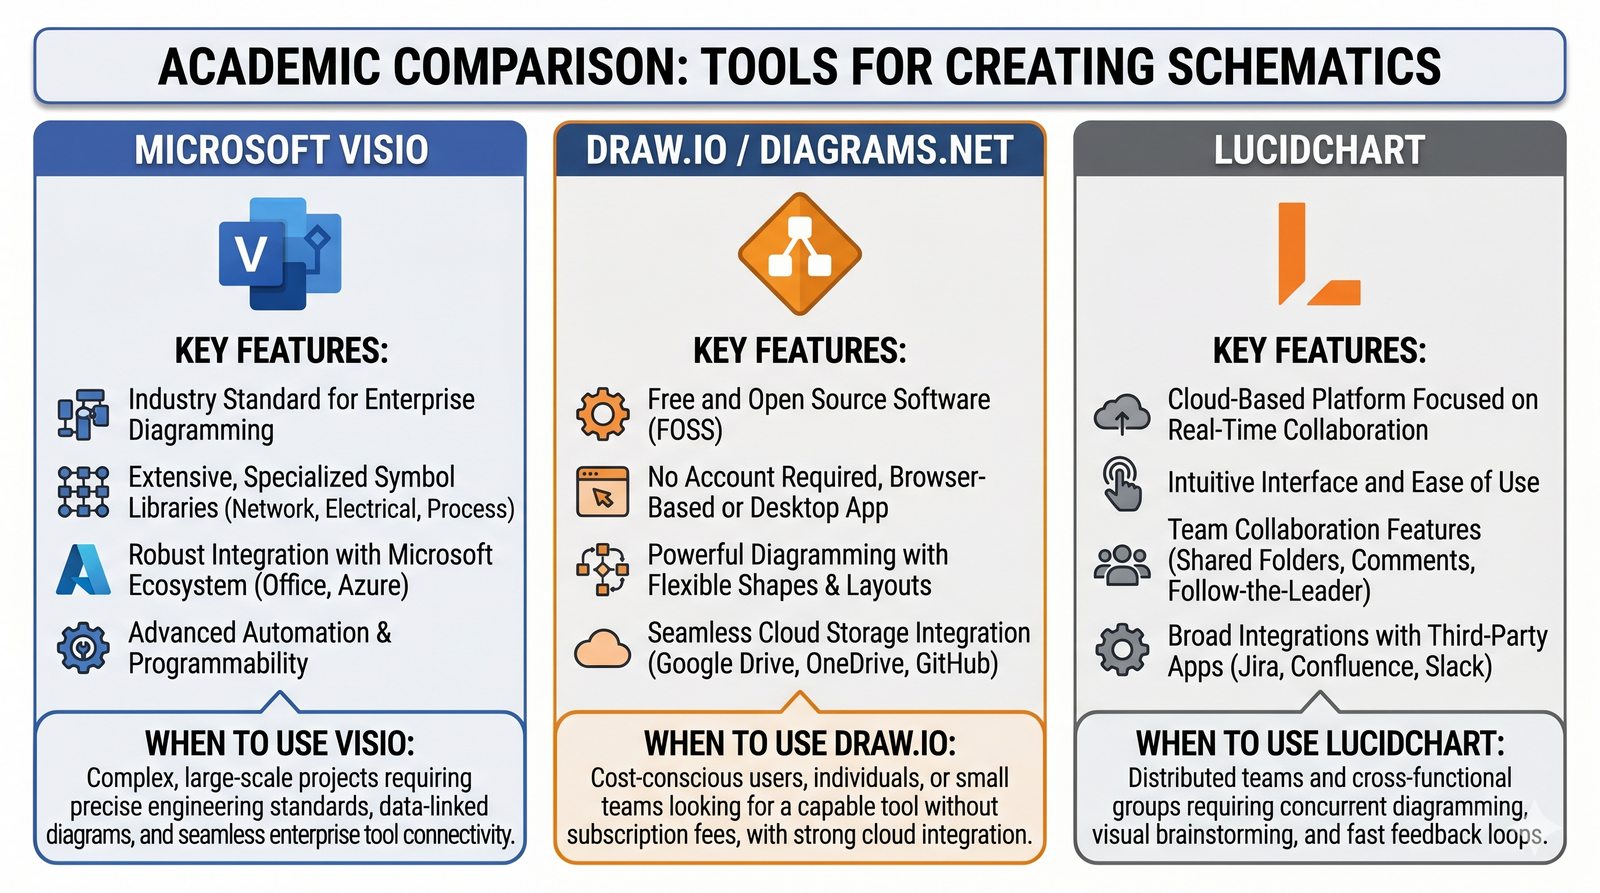
Narzędzia do tworzenia schematów
Slajd omawia narzędzia do tworzenia schematów.
  • Microsoft Visio: Branżowy standard, oferuje bogate biblioteki symboli sieciowych od różnych producentów.
  • draw.io (diagrams.net): Darmowe, potężne narzędzie online i desktopowe, z dobrą integracją z innymi systemami.
  • Lucidchart: Popularne narzędzie online, nastawione na współpracę w zespole.
  • Niezależnie od narzędzia, kluczowa jest spójność i czytelność.
  • Należy stworzyć i stosować własną legendę symboli i kolorów.
Narzędzia do schematów: Microsoft Visio (branżowy standard z bibliotekami symboli), draw.io/diagrams.net (darmowe, online i desktop) oraz Lucidchart (nastawiony na współpracę); kluczowa jest spójność, czytelność i własna legenda symboli.
Slajd 23 - materiał ilustracyjny
24/60
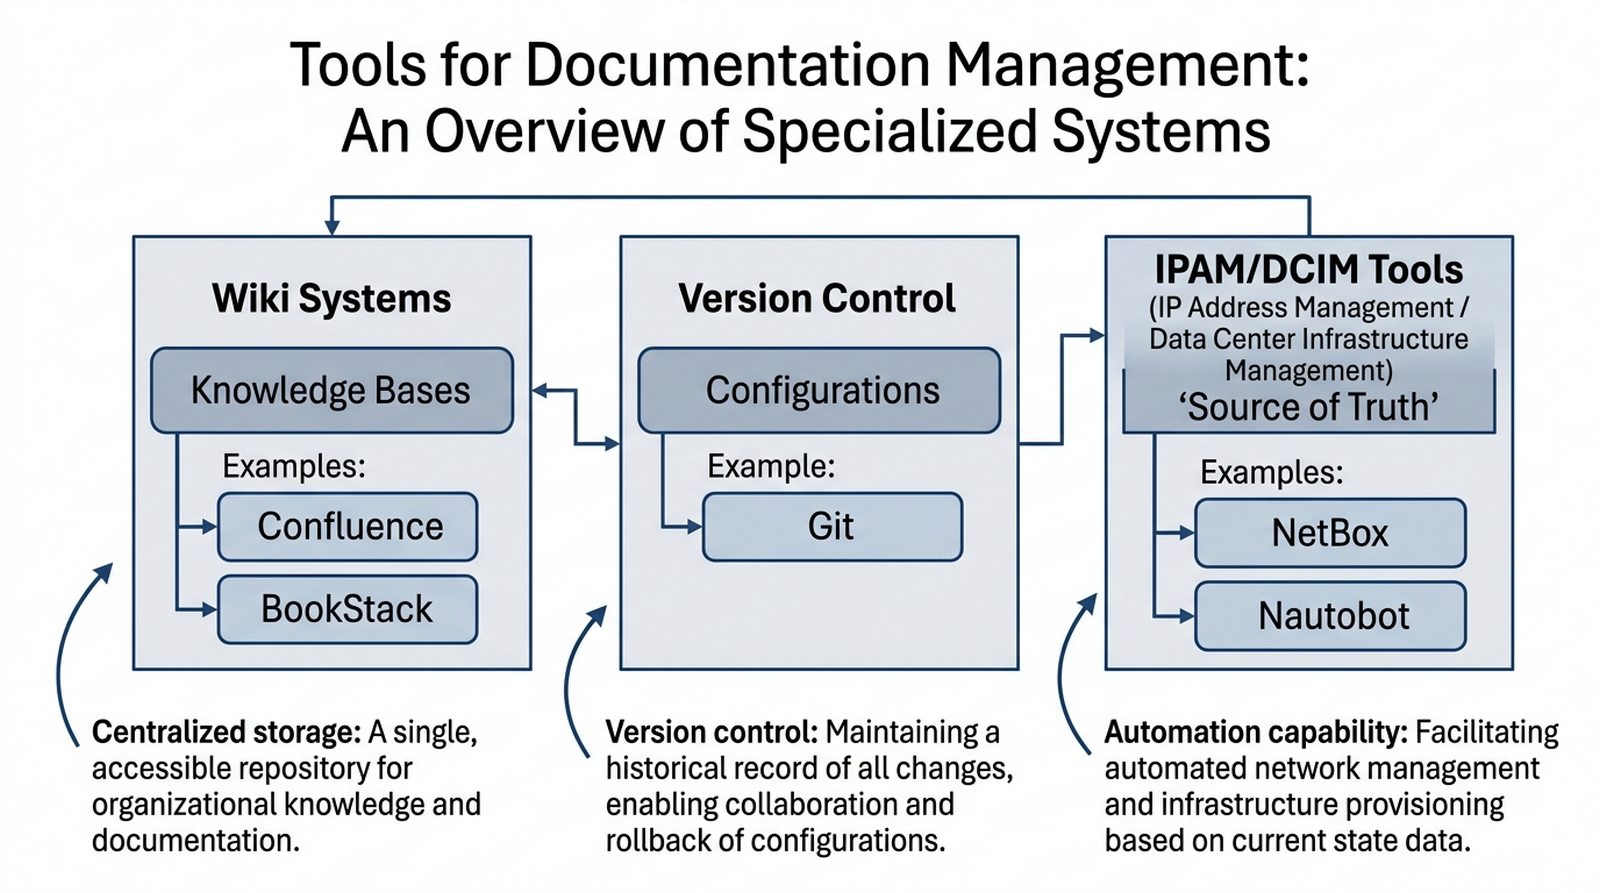
Narzędzia do zarządzania dokumentacją
Slajd omawia narzędzia do zarządzania dokumentacją.
  • Przechowywanie dokumentacji w postaci plików na dysku jednego pracownika jest ryzykowne.
  • Dokumentacja musi być przechowywana centralnie, w systemie zapewniającym kontrolę wersji i zarządzanie dostępem.
  • Systemy Wiki (np. Confluence, BookStack): Pozwalają na tworzenie rozbudowanej, łatwej w nawigacji i przeszukiwaniu bazy wiedzy.
  • Systemy kontroli wersji (np. Git): Idealne do przechowywania konfiguracji urządzeń jako plików tekstowych, co pozwala na śledzenie każdej zmiany.
  • NetBox / Nautobot: Narzędzia typu „Source of Truth” (SoT), które łączą w sobie funkcje IPAM i DCIM, pozwalając na modelowanie całej infrastruktury i automatyzację generowania konfiguracji i dokumentacji.
Narzędzia do zarządzania: dokumentacja musi być przechowywana centralnie z kontrolą wersji i dostępem - systemy Wiki (Confluence, BookStack), systemy kontroli wersji (Git) oraz narzędzia Source of Truth (NetBox, Nautobot) łączące IPAM i DCIM.
Slajd 24 - materiał ilustracyjny
25/60
Podsumowanie całego kursu
Slajd podsumowuje cały kurs.
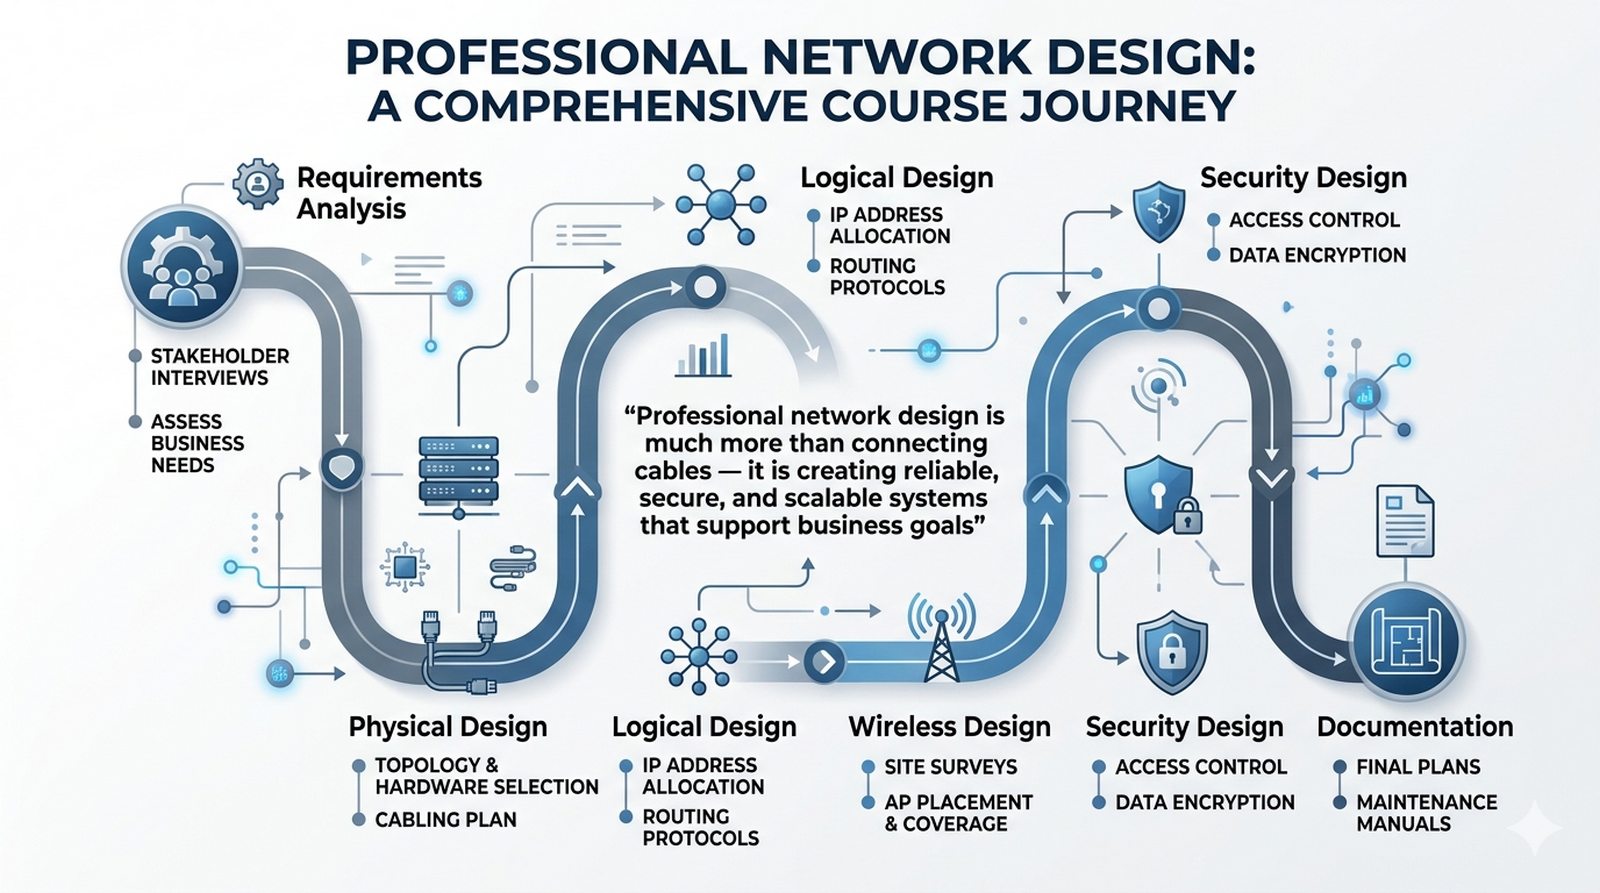
  • W trakcie tego kursu przeszliśmy kompleksową ścieżką od zrozumienia fundamentalnych zasad projektowania, przez szczegółową analizę każdej warstwy i komponentu nowoczesnej sieci, aż po kluczowy etap dokumentacji.
  • Nauczyliśmy się, że profesjonalne projektowanie sieci to znacznie więcej niż tylko łączenie kabli - to sztuka tworzenia niezawodnych, bezpiecznych i skalowalnych systemów, które realnie wspierają cele biznesowe organizacji.
Podsumowanie kursu: przeszliśmy kompleksową ścieżką od fundamentalnych zasad projektowania, przez analizę każdej warstwy, aż po dokumentację; profesjonalne projektowanie to znacznie więcej niż łączenie kabli - to tworzenie niezawodnych, bezpiecznych i skalowalnych systemów wspierających cele biznesowe.
Slajd 25 - materiał ilustracyjny
26/60
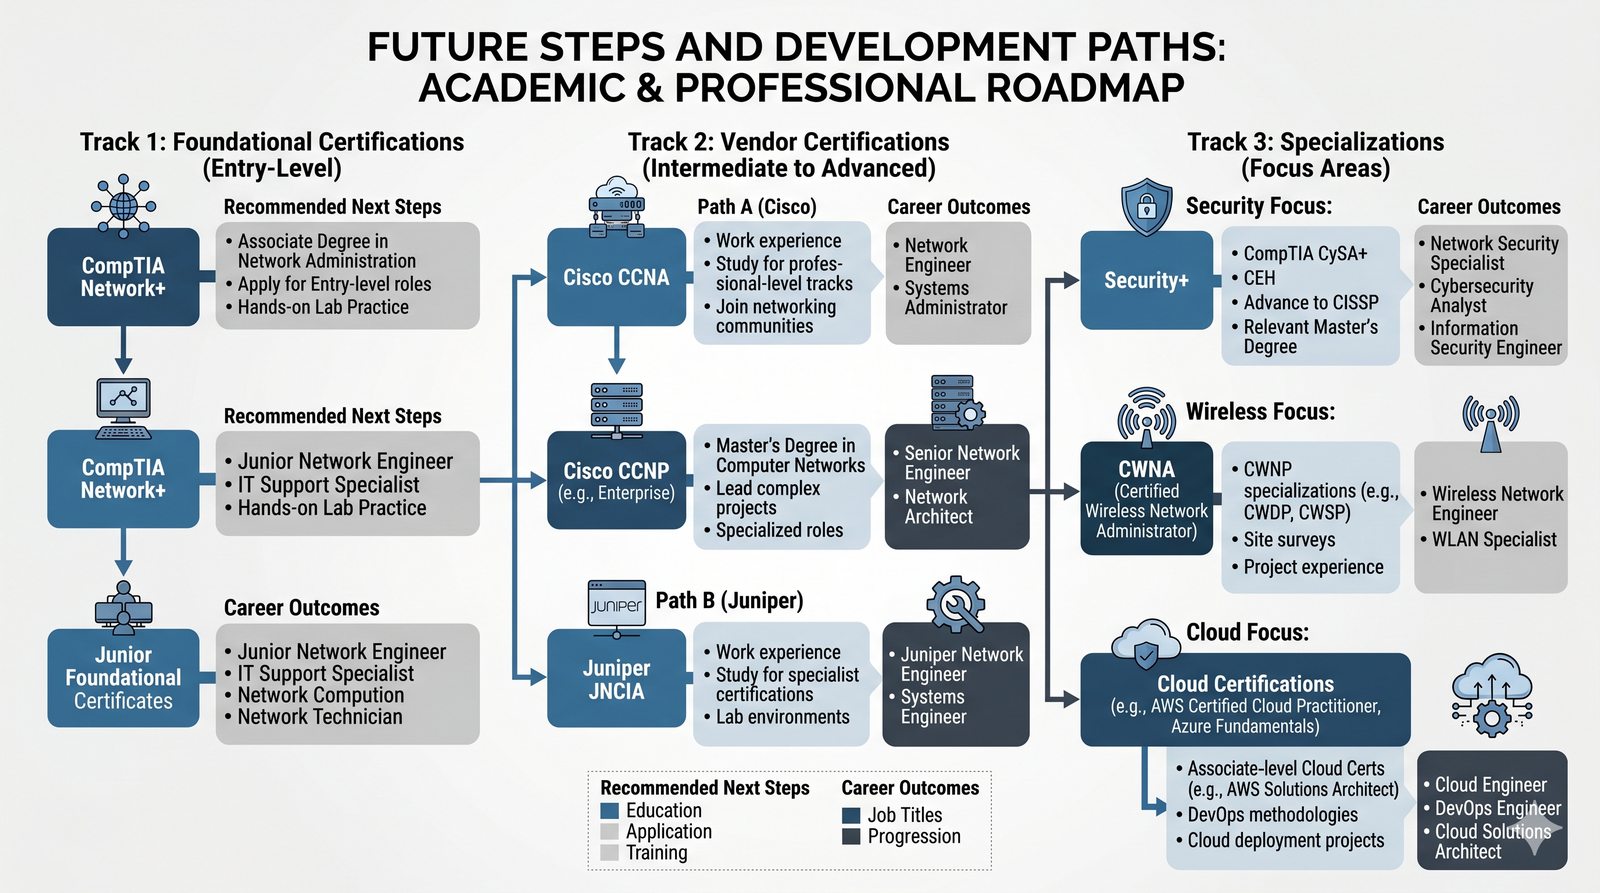
Dalsze kroki i ścieżki rozwoju
Slajd wskazuje dalsze kroki i ścieżki rozwoju zawodowego.
  • Ukończenie tego kursu to solidny fundament. Świat sieci komputerowych jest ogromny i dynamicznie się zmienia.
  • Warto rozważyć dalsze pogłębianie wiedzy w specjalistycznych dziedzinach i potwierdzenie jej poprzez zdobycie uznanych certyfikatów branżowych.
  • Certyfikacje podstawowe: CompTIA Network+.
  • Certyfikacje producenckie: Cisco (CCNA, CCNP), Juniper (JNCIA).
  • Specjalizacje: Bezpieczeństwo (Security+), sieci bezprzewodowe (CWNA), chmura (AWS/Azure Networking).
Dalsze kroki: ukończenie kursu to solidny fundament - warto pogłębiać wiedzę i potwierdzać ją certyfikatami: podstawowymi (CompTIA Network+), producenckimi (Cisco CCNA/CCNP, Juniper JNCIA) oraz specjalizacjami (bezpieczeństwo, sieci bezprzewodowe, chmura).
Slajd 26 - materiał ilustracyjny
27/60
Pytania i odpowiedzi
Slajd zaprasza do sesji pytań i odpowiedzi.
  • Dziękuję za uwagę i aktywny udział w całym kursie.
  • Teraz jest czas na finalną sesję pytań, dyskusję i podzielenie się refleksjami.
Pytania i odpowiedzi: finalna sesja pytań, dyskusji i podzielenia się refleksjami po całym kursie.
28/60
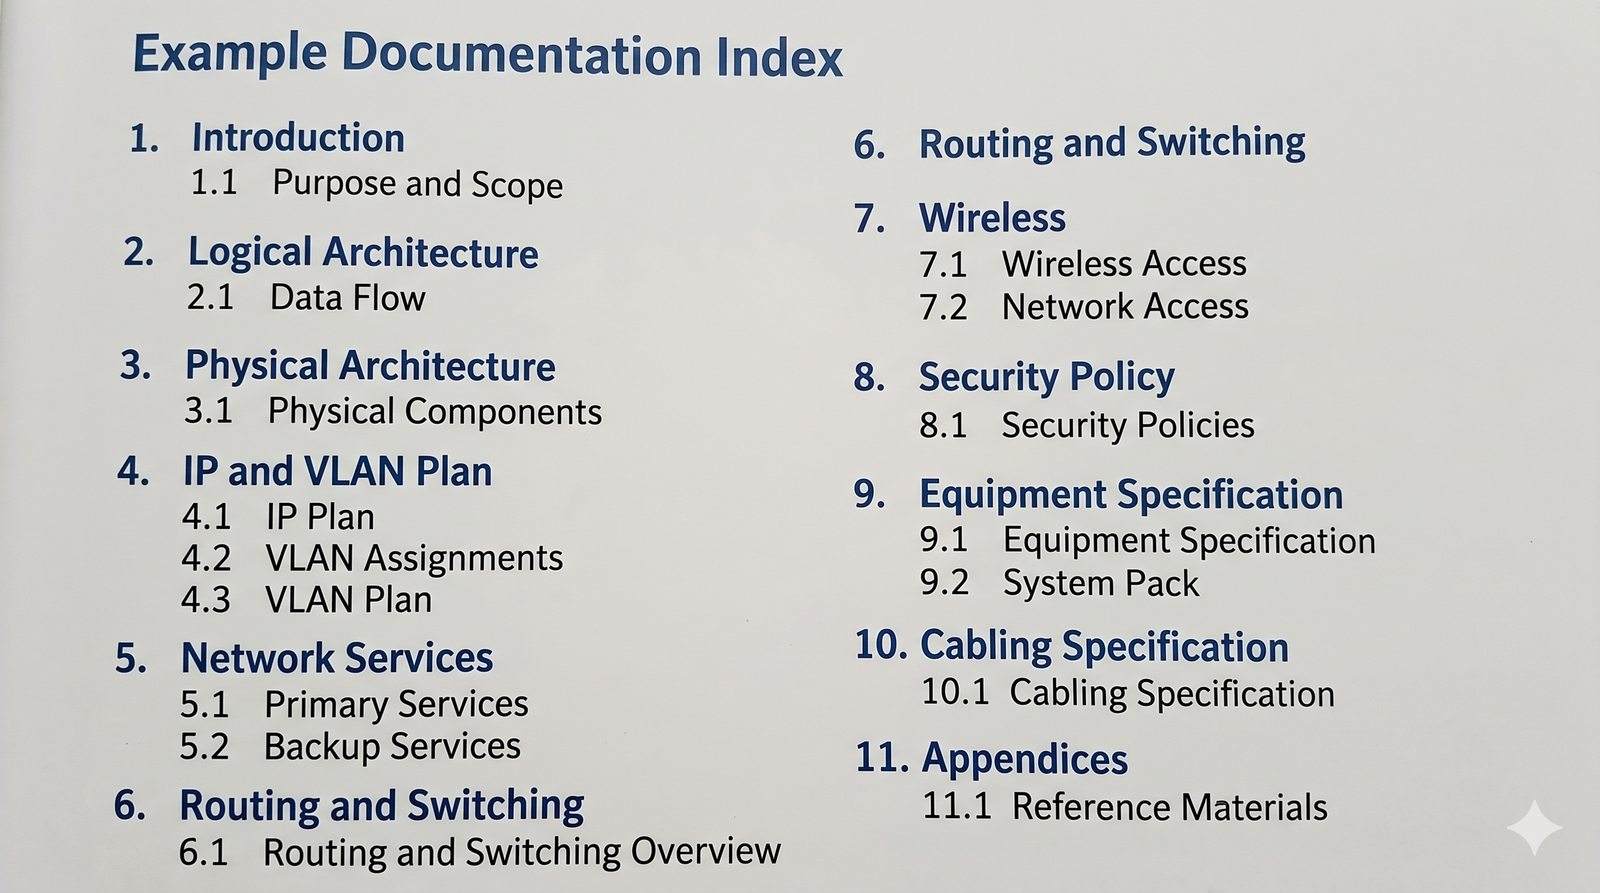
Dodatek: Przykładowy spis treści dokumentacji
Slajd prezentuje przykładowy spis treści dokumentacji.
  1. Wprowadzenie (Cel, Zakres, Wymagania).
  2. Architektura logiczna (Schematy, Opis).
  3. Architektura fizyczna (Rzuty, Schematy szaf).
  4. Plan adresacji IP i VLAN.
  5. Konfiguracja usług sieciowych (DHCP, DNS, NTP).
  6. Konfiguracja routingu i przełączania.
  7. Konfiguracja sieci bezprzewodowej.
  8. Polityka bezpieczeństwa (ACL, VPN).
  9. Specyfikacja sprzętu (BoM).
  10. Specyfikacja okablowania.
  11. Załączniki (Wyniki pomiarów, Konfiguracje).
Przykładowy spis treści: wprowadzenie, architektura logiczna i fizyczna, plan adresacji IP i VLAN, konfiguracja usług sieciowych (DHCP, DNS, NTP), routingu i przełączania, sieci bezprzewodowej, polityka bezpieczeństwa, specyfikacja sprzętu (BoM) i okablowania oraz załączniki.
Slajd 28 - materiał ilustracyjny
29/60
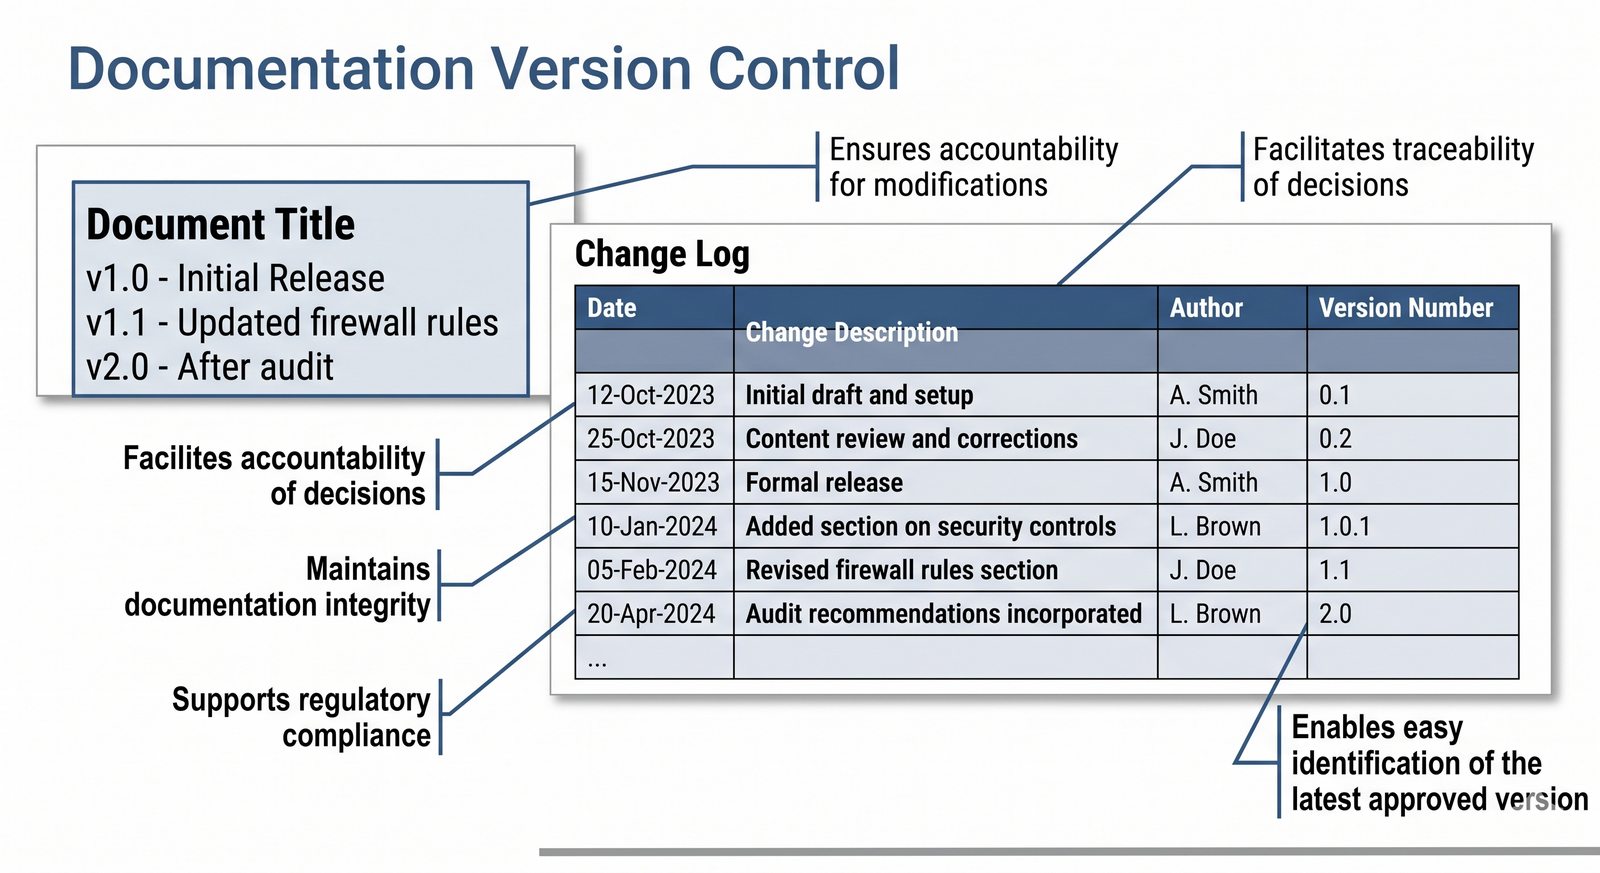
Dodatek: Wersjonowanie dokumentacji
Slajd omawia wersjonowanie dokumentacji.
  • Każdy dokument projektowy powinien mieć stronę tytułową z historią wersji.
  • Każda istotna zmiana w dokumencie powinna skutkować podniesieniem numeru wersji (np. z 1.0 do 1.1) i dodaniem wpisu w historii, który opisuje, co zostało zmienione, kiedy i przez kogo.
  • Zapewnia to pełną przejrzystość i pozwala na śledzenie ewolucji projektu.
  • W przypadku dokumentacji przechowywanej w systemach kontroli wersji (jak Git), proces ten jest w dużej mierze zautomatyzowany.
Wersjonowanie: każdy dokument powinien mieć historię wersji; istotna zmiana skutkuje podniesieniem numeru wersji i wpisem opisującym co, kiedy i przez kogo zmieniono, co zapewnia przejrzystość i śledzenie ewolucji projektu (a w systemach kontroli wersji jest w dużej mierze zautomatyzowane).
Slajd 29 - materiał ilustracyjny
30/60
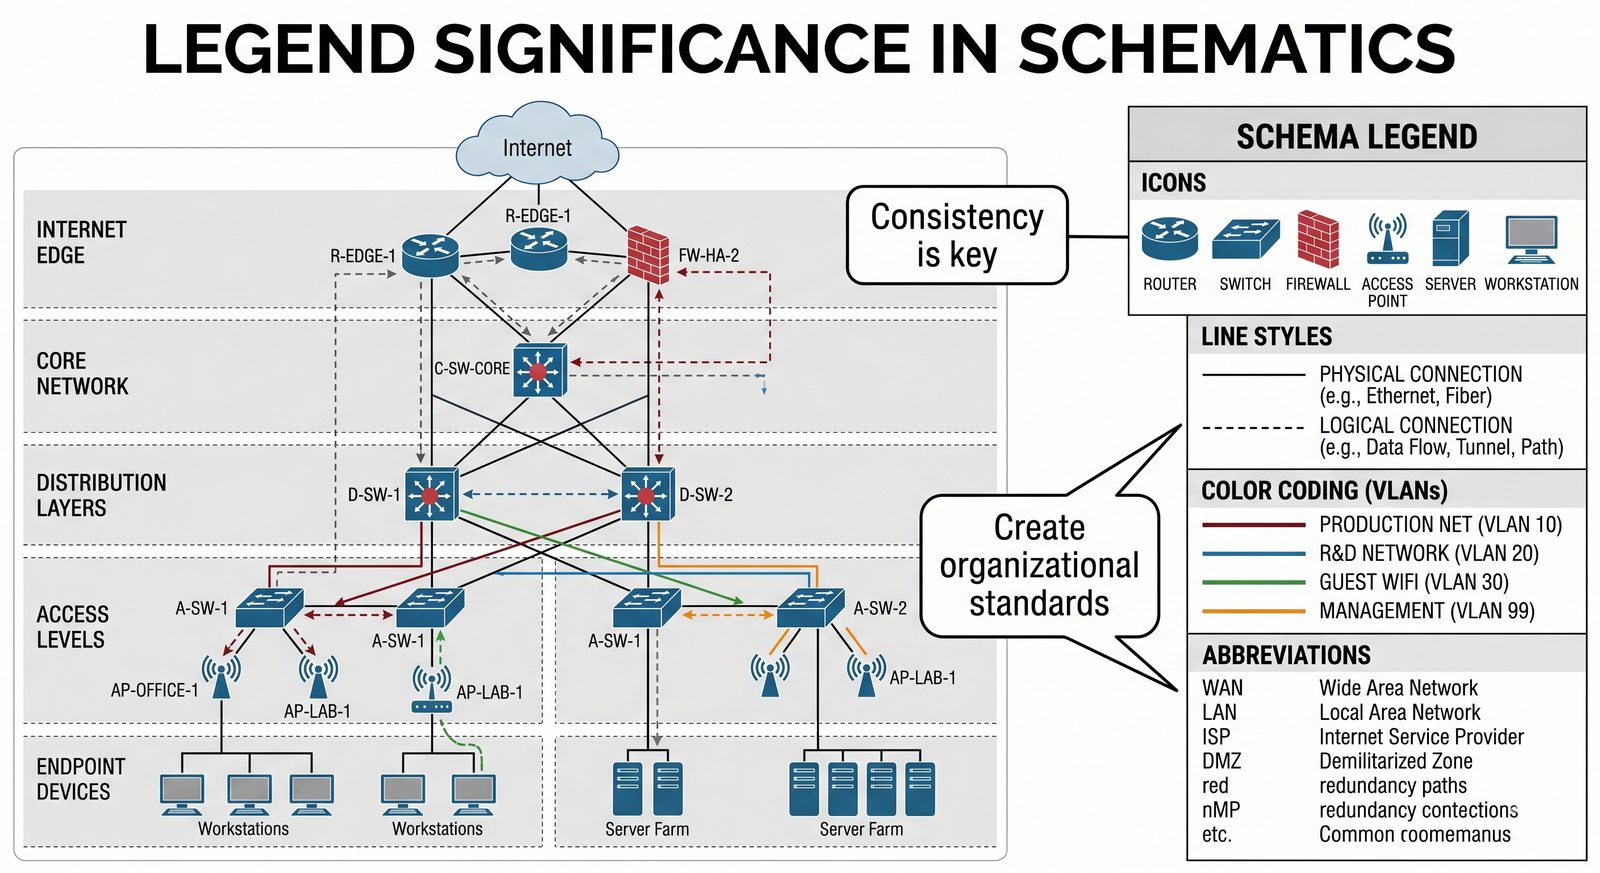
Dodatek: Znaczenie legendy na schematach
Slajd podkreśla znaczenie legendy na schematach.
  • Każdy schemat sieciowy, zarówno logiczny, jak i fizyczny, musi posiadać czytelną legendę.
  • Legenda powinna wyjaśniać znaczenie wszystkich użytych symboli, ikon, kolorów linii i skrótów.
  • Bez legendy schemat może być niezrozumiały dla osoby, która go nie tworzyła.
  • Dobrą praktyką jest stworzenie firmowego standardu (szablonu) dla schematów, aby wszystkie diagramy w organizacji były spójne i łatwe do interpretacji.
Legenda schematów: każdy schemat logiczny i fizyczny musi mieć czytelną legendę wyjaśniającą symbole, ikony, kolory linii i skróty; dobrą praktyką jest firmowy standard (szablon) zapewniający spójność wszystkich diagramów.
Slajd 30 - materiał ilustracyjny
31/60
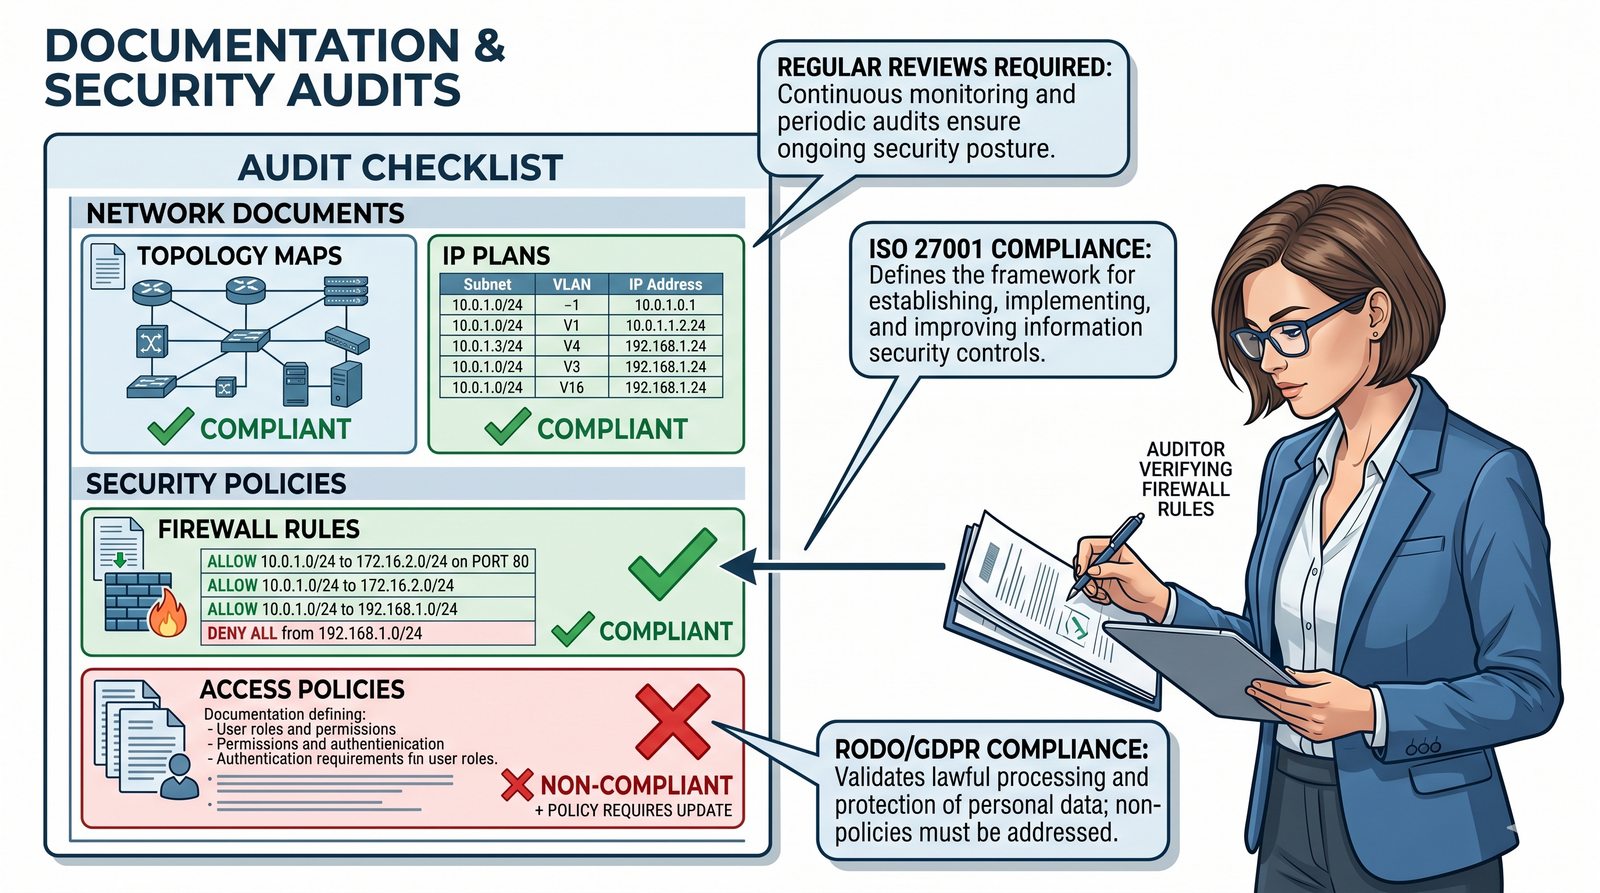
Dodatek: Dokumentacja a audyty bezpieczeństwa
Slajd omawia rolę dokumentacji w audytach bezpieczeństwa.
  • Podczas audytów bezpieczeństwa (np. pod kątem zgodności z normą ISO/IEC 27001 lub RODO), aktualna i dokładna dokumentacja sieci jest jednym z pierwszych i najważniejszych elementów podlegających weryfikacji.
  • Audytorzy sprawdzają, czy organizacja posiada schematy sieci, plan adresacji, polityki firewalla i czy dokumentacja ta jest regularnie przeglądana i aktualizowana.
  • Brak dokumentacji jest często traktowany jako poważna niezgodność.
Dokumentacja a audyty: podczas audytów bezpieczeństwa (np. zgodności z ISO/IEC 27001 czy RODO) aktualna dokumentacja jest jednym z pierwszych elementów weryfikacji - schematy sieci, plan adresacji i polityki firewalla; jej brak bywa traktowany jako poważna niezgodność.
Slajd 31 - materiał ilustracyjny
32/60
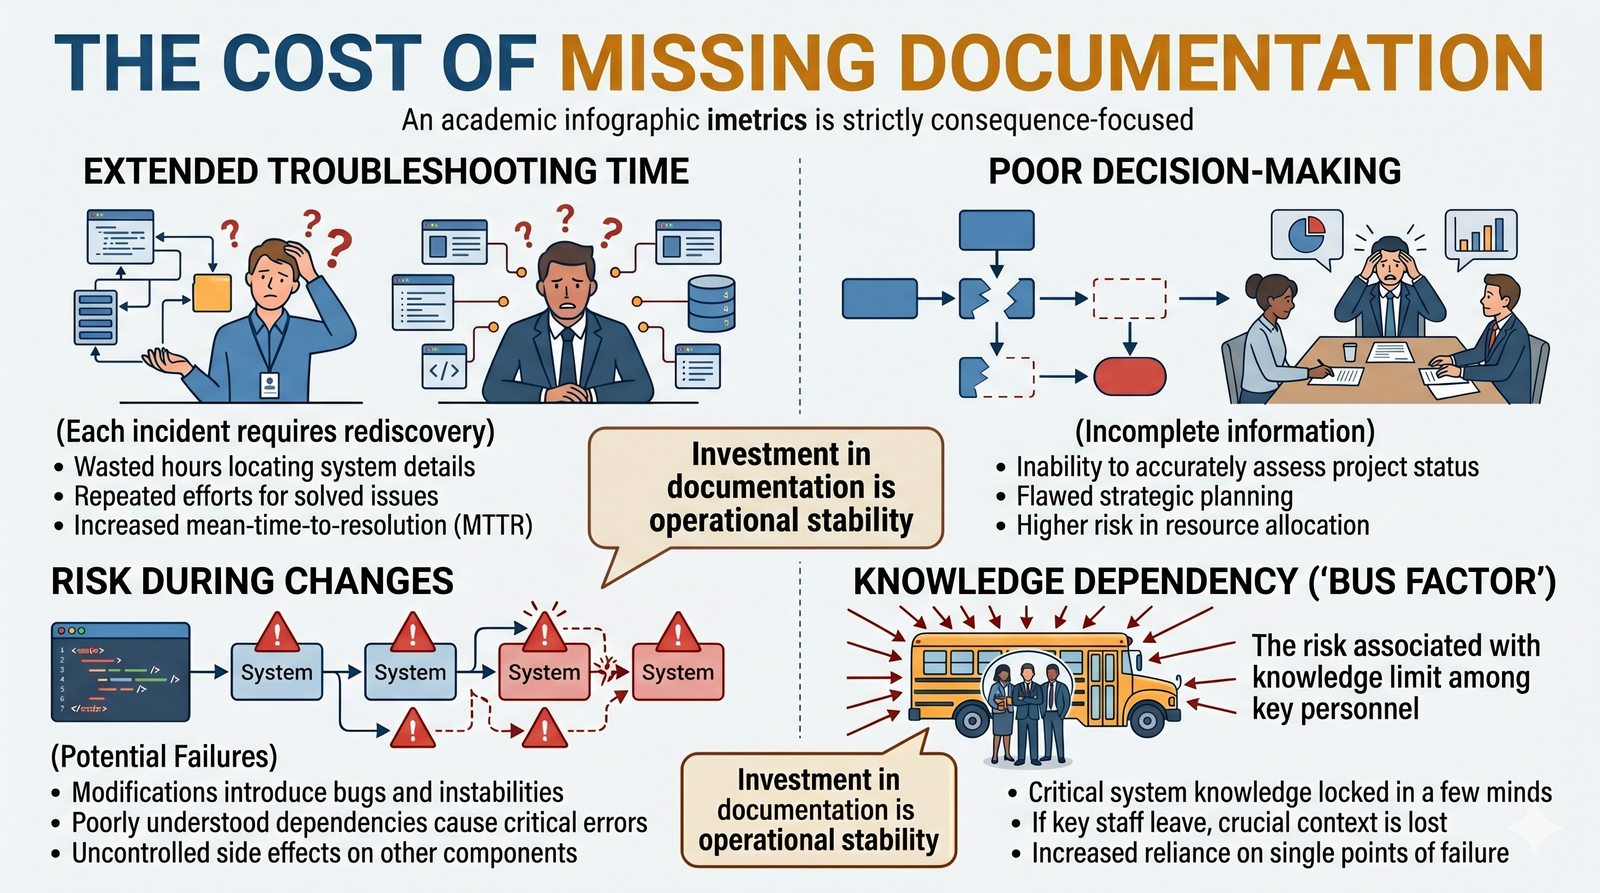
Dodatek: Koszt braku dokumentacji
Slajd omawia ukryty koszt braku dokumentacji.
  • Koszt braku dokumentacji jest ukryty, ale bardzo realny.
  • Przejawia się on w wydłużonym czasie rozwiązywania awarii (każdy incydent wymaga „odkrywania” sieci na nowo), w błędnych decyzjach podejmowanych na podstawie niepełnych informacji, w ryzyku awarii podczas wprowadzania zmian oraz w zbyt niskim bus factor, czyli najmniejszej liczbie osób, których jednoczesna niedostępność zatrzymałaby projekt lub działanie organizacji.
  • Inwestycja w tworzenie i utrzymanie dokumentacji jest jedną z najlepszych inwestycji w stabilność operacyjną IT.
Koszt braku dokumentacji: wydłużony czas usuwania awarii, błędne decyzje na podstawie niepełnych informacji, ryzyko awarii przy zmianach oraz zbyt niski bus factor, czyli najmniejsza liczba osób, których jednoczesna niedostępność zatrzymałaby projekt lub działanie organizacji; inwestycja w dokumentację to jedna z najlepszych inwestycji w stabilność operacyjną.
Slajd 32 - materiał ilustracyjny
33/60
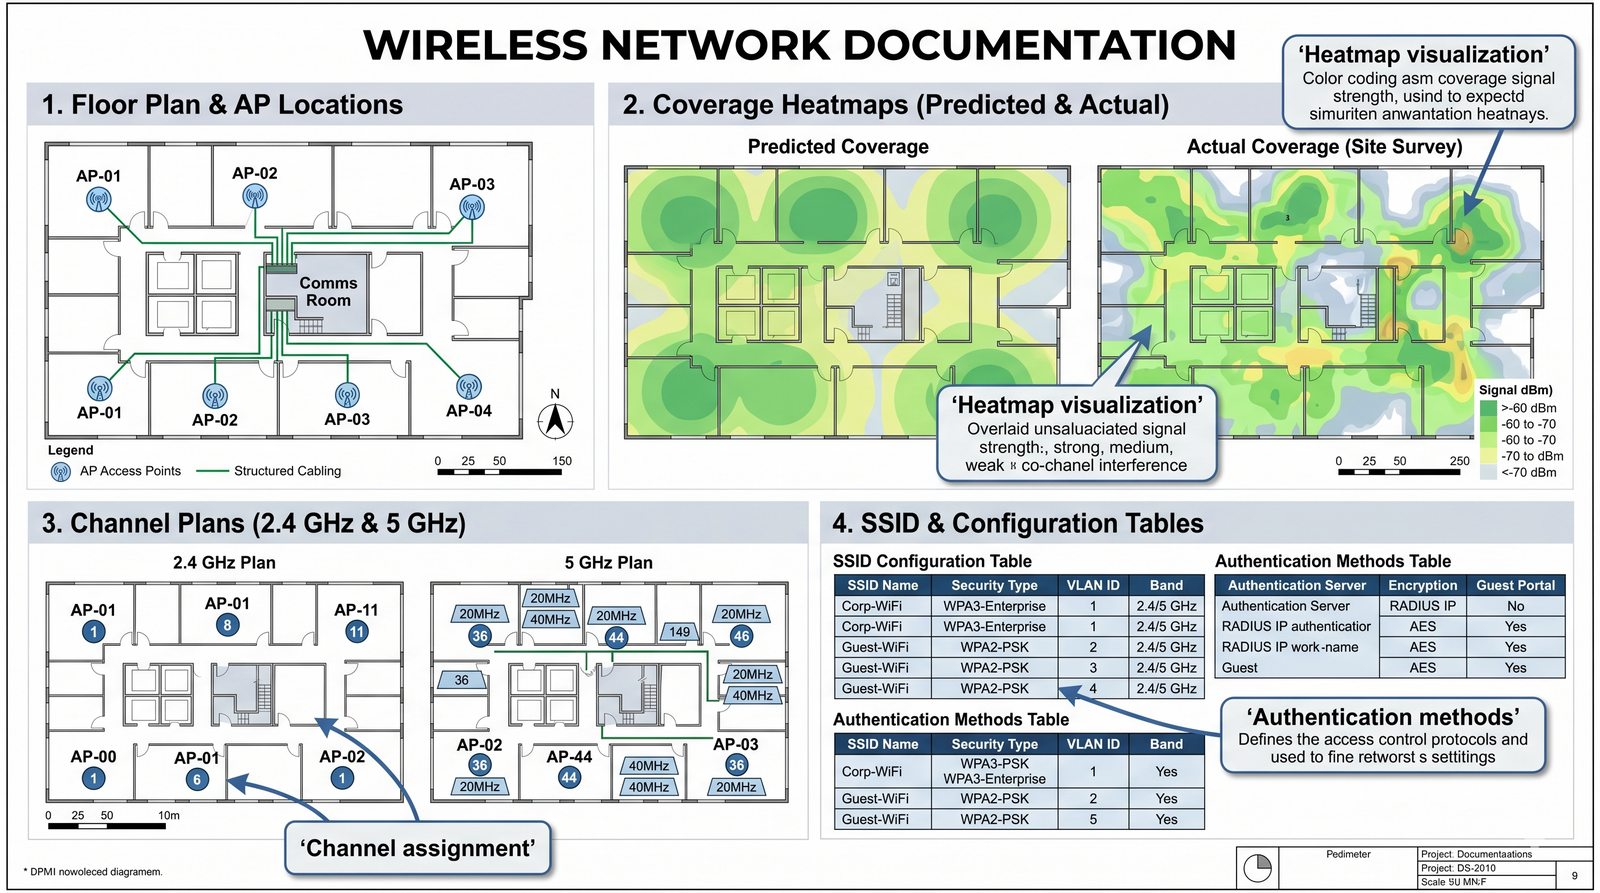
Dodatek: Dokumentacja sieci bezprzewodowej
Slajd omawia specyfikę dokumentacji sieci bezprzewodowej.
  • Specyficzne dla dokumentacji WLAN są mapy cieplne (heatmaps) wygenerowane podczas fazy projektowania i weryfikacji.
  • Dokumentacja powinna zawierać następujące elementy.
  • Rzuty pięter z naniesionymi lokalizacjami punktów dostępowych.
  • Mapy cieplne przewidywanego i rzeczywistego pokrycia sygnałem (RSSI).
  • Mapy cieplne stosunku sygnału do szumu (SNR).
  • Plan kanałów dla pasm 2,4 GHz i 5 GHz.
  • Opis konfiguracji SSID, metod uwierzytelniania i szyfrowania.
Dokumentacja WLAN: obejmuje mapy cieplne (rzuty pięter z lokalizacjami punktów dostępowych, pokrycie RSSI, stosunek sygnału do szumu SNR), plan kanałów dla pasm 2,4 GHz i 5 GHz oraz opis konfiguracji SSID i metod uwierzytelniania.
Slajd 33 - materiał ilustracyjny
34/60
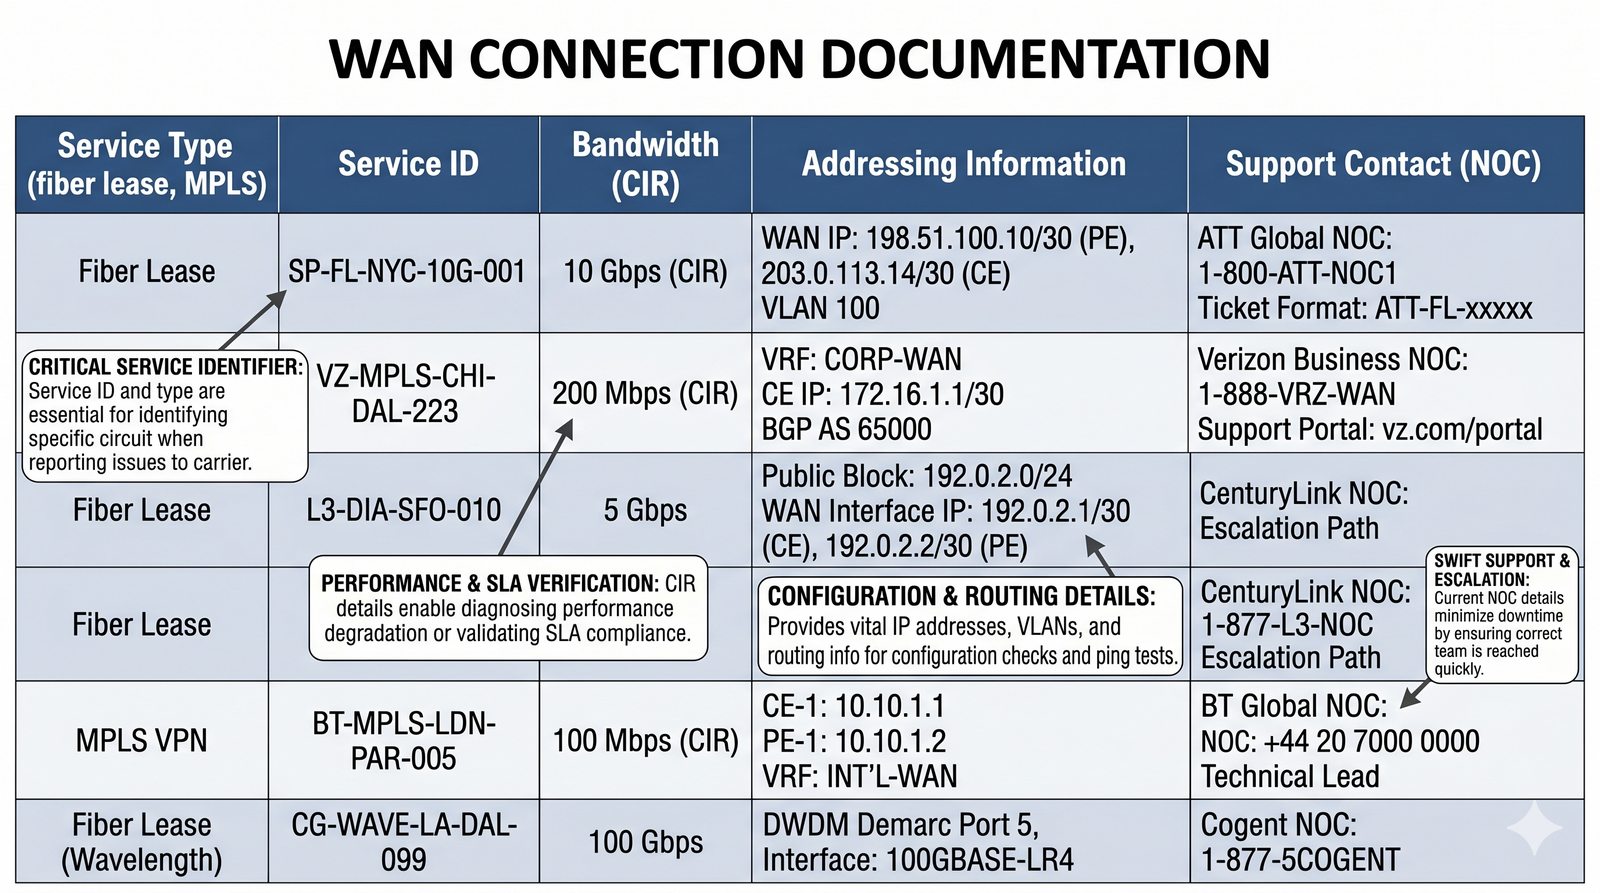
Dodatek: Dokumentacja połączeń WAN
Slajd omawia dokumentację połączeń WAN; materiał uzupełniający, poza zakresem podstawowym kursu.
  • Dla połączeń między oddziałami (WAN) dokumentacja musi zawierać informacje od dostawcy usługi.
  • Typ łącza (np. światłowód dzierżawiony, MPLS).
  • Identyfikator usługi/łącza nadany przez operatora.
  • Przepustowość (CIR).
  • Informacje adresacyjne dla połączenia.
  • Dane kontaktowe do wsparcia technicznego operatora (NOC).
  • Posiadanie tych informacji w jednym miejscu jest bezcenne podczas diagnozowania problemów z łącznością między oddziałami.
Dokumentacja WAN: dla połączeń między oddziałami musi zawierać informacje od dostawcy - typ łącza (np. światłowód dzierżawiony, MPLS), identyfikator usługi, przepustowość (CIR), dane adresacyjne oraz kontakt do wsparcia operatora (NOC).
Slajd 34 - materiał ilustracyjny
35/60
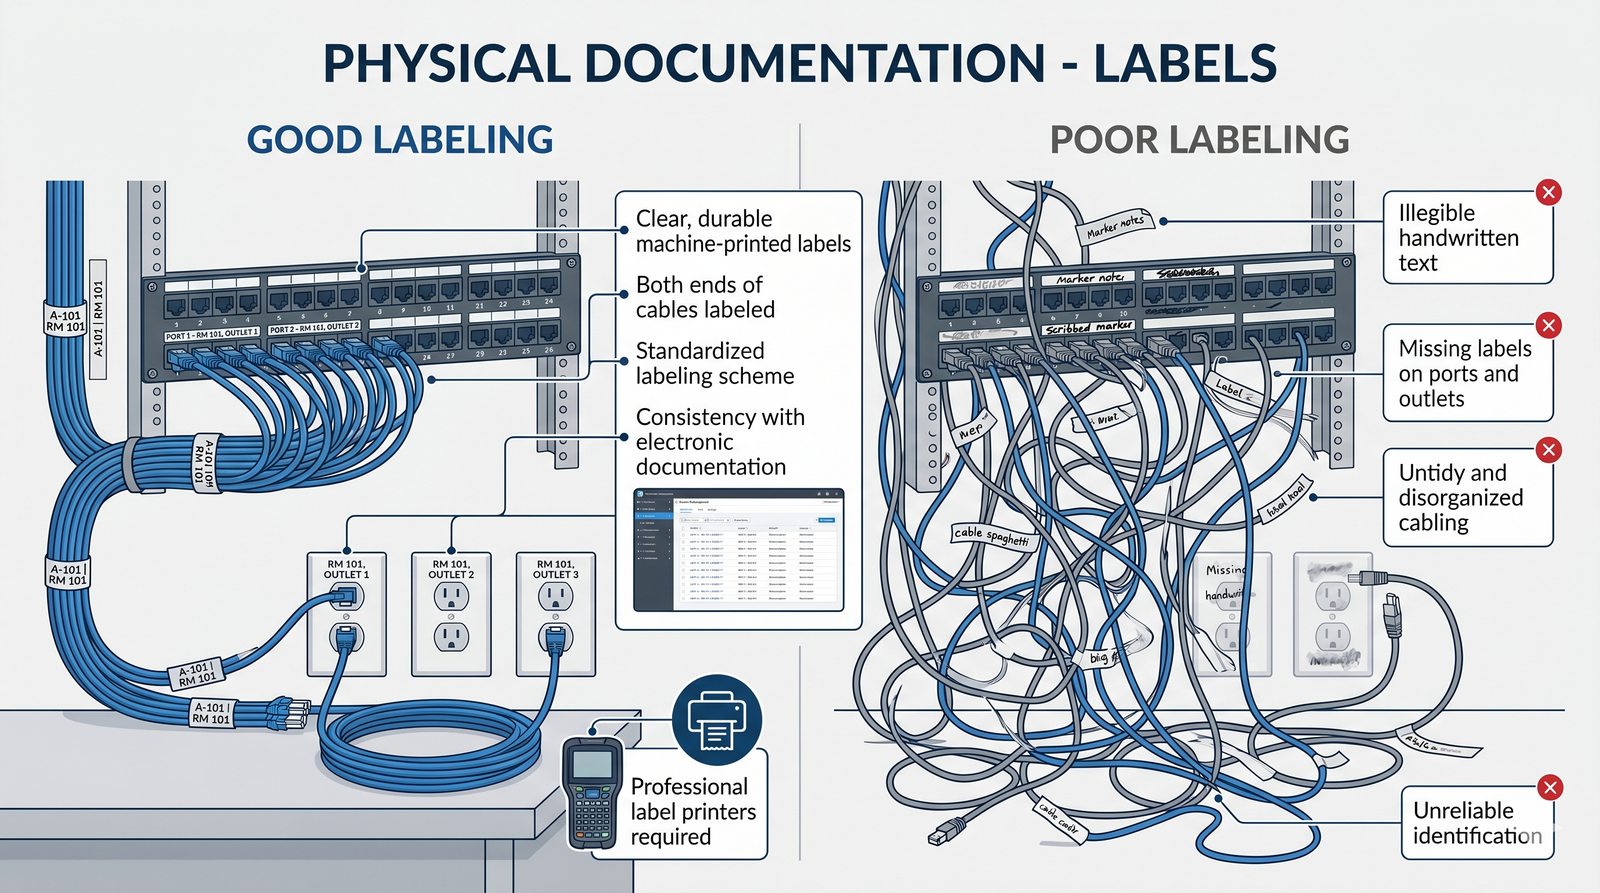
Dodatek: Dokumentacja fizyczna - etykiety
Slajd omawia fizyczne etykietowanie w dokumentacji.
  • Dokumentacja to nie tylko pliki na serwerze, ale także fizyczne oznaczenia w terenie.
  • Każde gniazdko, każdy port na panelu krosowniczym i każdy kabel musi być oznaczony trwałą, czytelną etykietą.
  • System etykietowania musi być spójny z nazewnictwem użytym w dokumentacji elektronicznej.
  • Dobrej jakości etykiety (np. drukowane na specjalistycznych drukarkach) są odporne na ścieranie i starzenie, zapewniając czytelność przez wiele lat.
Dokumentacja fizyczna - etykiety: każde gniazdo, port panelu krosowniczego i kabel musi być oznaczony trwałą, czytelną etykietą spójną z nazewnictwem w dokumentacji elektronicznej; dobrej jakości etykiety zapewniają czytelność przez wiele lat.
Slajd 35 - materiał ilustracyjny
36/60
Dodatek: Dokumentacja a automatyzacja
Slajd omawia dokumentację w połączeniu z automatyzacją (Infrastructure as Code).
  • W nowoczesnym podejściu do zarządzania infrastrukturą (Infrastructure as Code), dokumentacja i konfiguracja stają się jednym.
  • Narzędzia takie jak NetBox pełnią rolę „jedynego źródła prawdy” (Single Source of Truth).
  • Definiujemy w nich naszą sieć i lokalizacje, szafy, urządzenia, adresy IP, VLANy.
  • Następnie skrypty (np. w Pythonie lub Ansible) automatycznie pobierają te dane z NetBoxa i na ich podstawie generują konfiguracje dla urządzeń oraz tworzą schematy sieciowe.
  • Zapewnia to idealną spójność między planem a rzeczywistością.
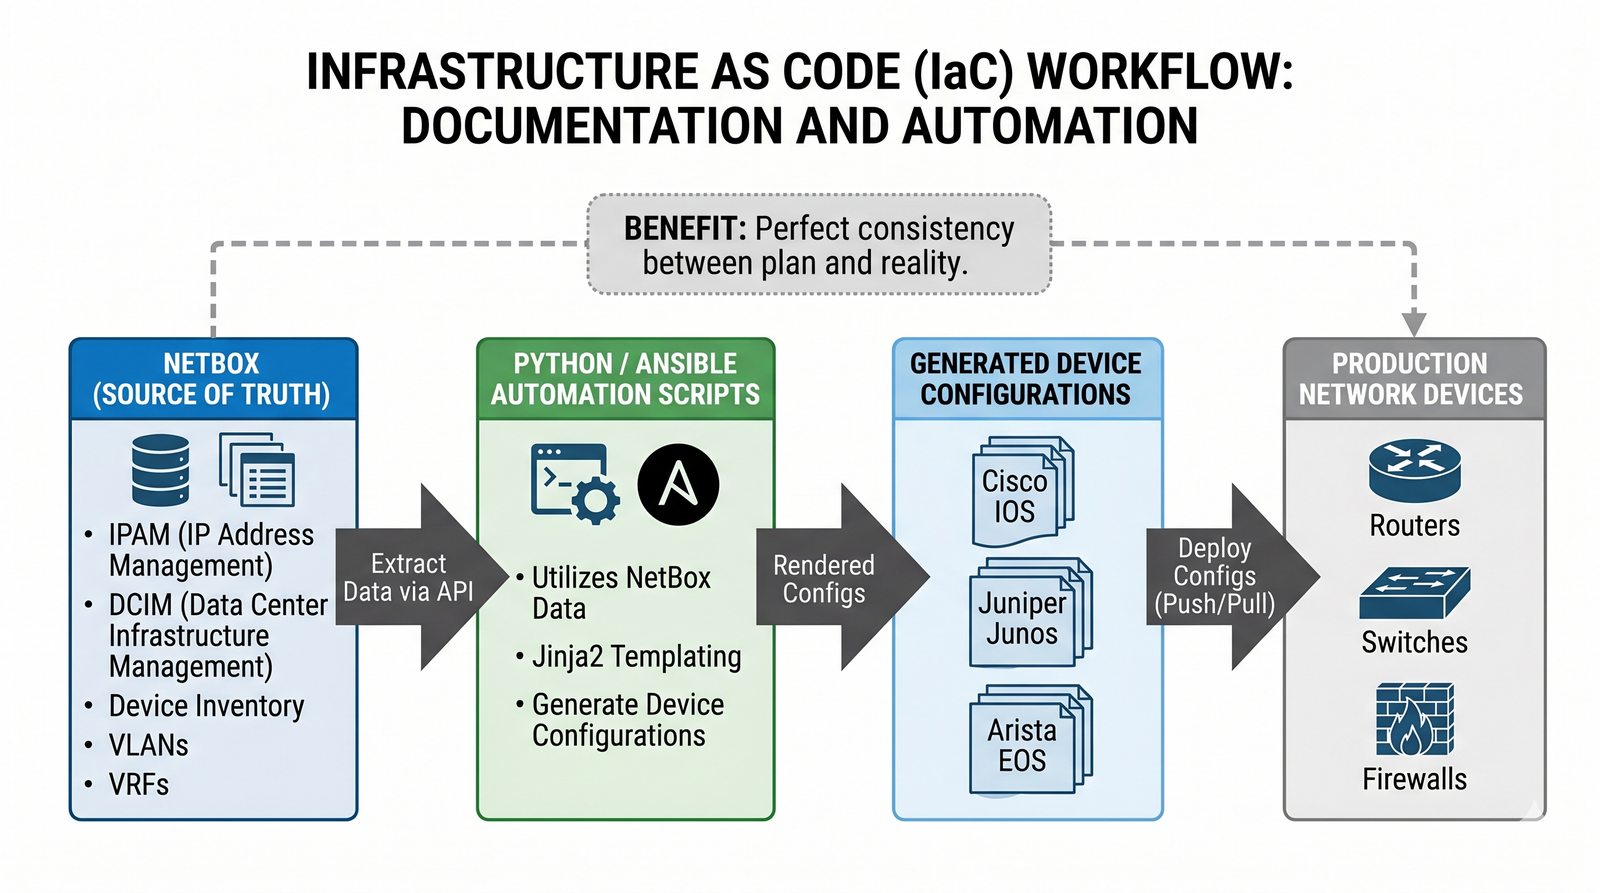
Dokumentacja a automatyzacja: w podejściu Infrastructure as Code dokumentacja i konfiguracja stają się jednym - NetBox pełni rolę jedynego źródła prawdy, a skrypty (Python, Ansible) generują z niego konfiguracje i schematy, zapewniając spójność planu z rzeczywistością.
Slajd 36 - materiał ilustracyjny
37/60
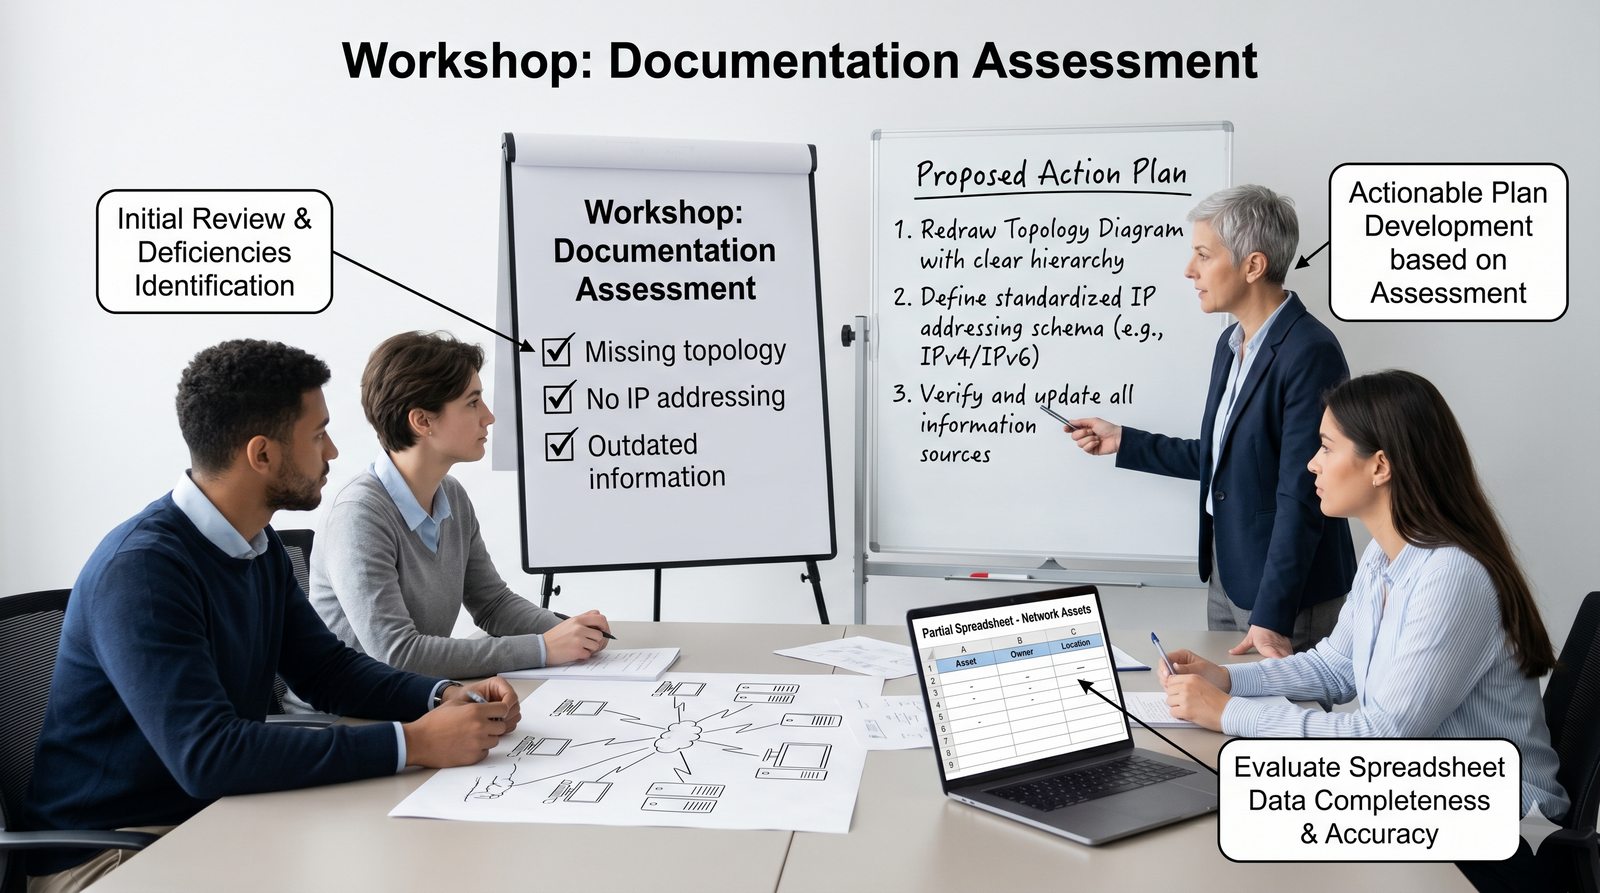
Warsztat: Ocena dokumentacji
Slajd zawiera warsztat oceny dokumentacji.
  • Zadanie grupowe: Otrzymujecie fragment „dokumentacji” znaleziony w firmie, którą właśnie przejęliście.
  • Jest to nieopisany schemat sieci narysowany odręcznie i nieaktualny arkusz kalkulacyjny z częściową listą adresów IP.
  • Zadanie obejmuje następujące kroki.
  1. Wylistować wszystkie braki i problemy w tej „dokumentacji”.
  2. Zaproponować plan działania, jak stworzyć profesjonalną dokumentację dla tej sieci.
  3. Określić, jakich narzędzi użylibyście do tego zadania.
Warsztat: na podstawie fragmentu nieuporządkowanej „dokumentacji” (odręczny schemat i nieaktualny arkusz z częściową listą adresów IP) należy wylistować braki, zaproponować plan stworzenia profesjonalnej dokumentacji i dobrać narzędzia.
Slajd 37 - materiał ilustracyjny
38/60
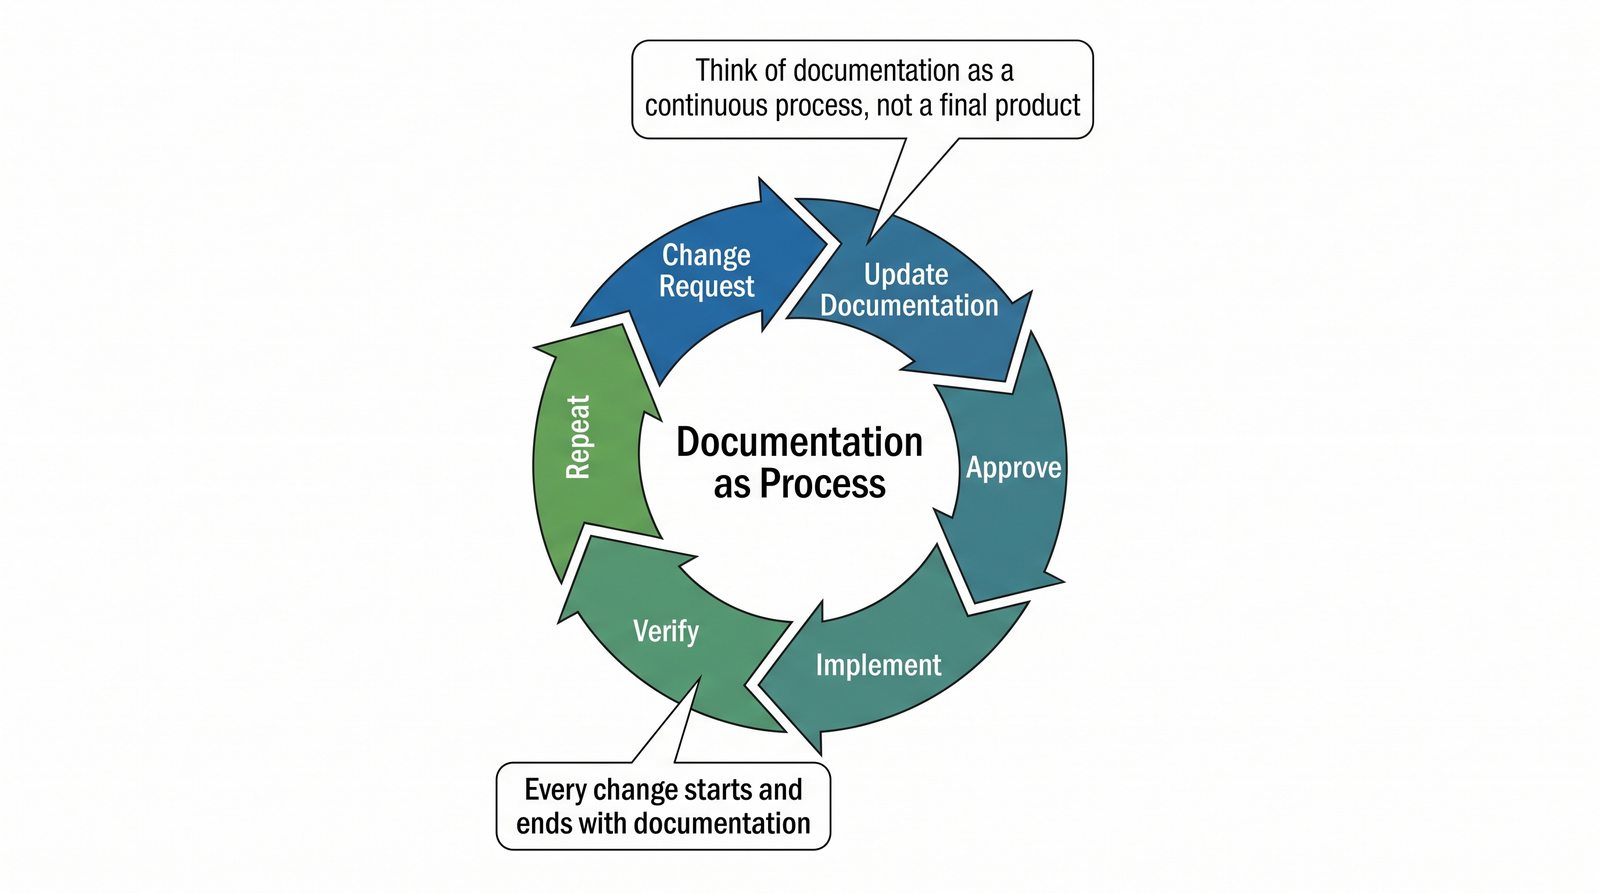
Podsumowanie: Dokumentacja jako proces
Slajd podsumowuje dokumentację jako ciągły proces.
  • Należy myśleć o dokumentacji nie jako o produkcie końcowym, ale jako o ciągłym procesie, który towarzyszy sieci przez cały jej cykl życia.
  • Wymaga to wyrobienia dobrych nawyków i wdrożenia odpowiednich procedur w zespole IT.
  • Każda zmiana w sieci musi zaczynać się i kończyć aktualizacją dokumentacji.
  • Tylko wtedy zachowa ona swoją wartość i będzie realnym wsparciem w codziennej pracy.
Dokumentacja jako proces: to nie produkt końcowy, lecz proces towarzyszący sieci przez cały cykl życia, wymagający dobrych nawyków i procedur; każda zmiana w sieci musi zaczynać się i kończyć aktualizacją dokumentacji.
Slajd 38 - materiał ilustracyjny
39/60
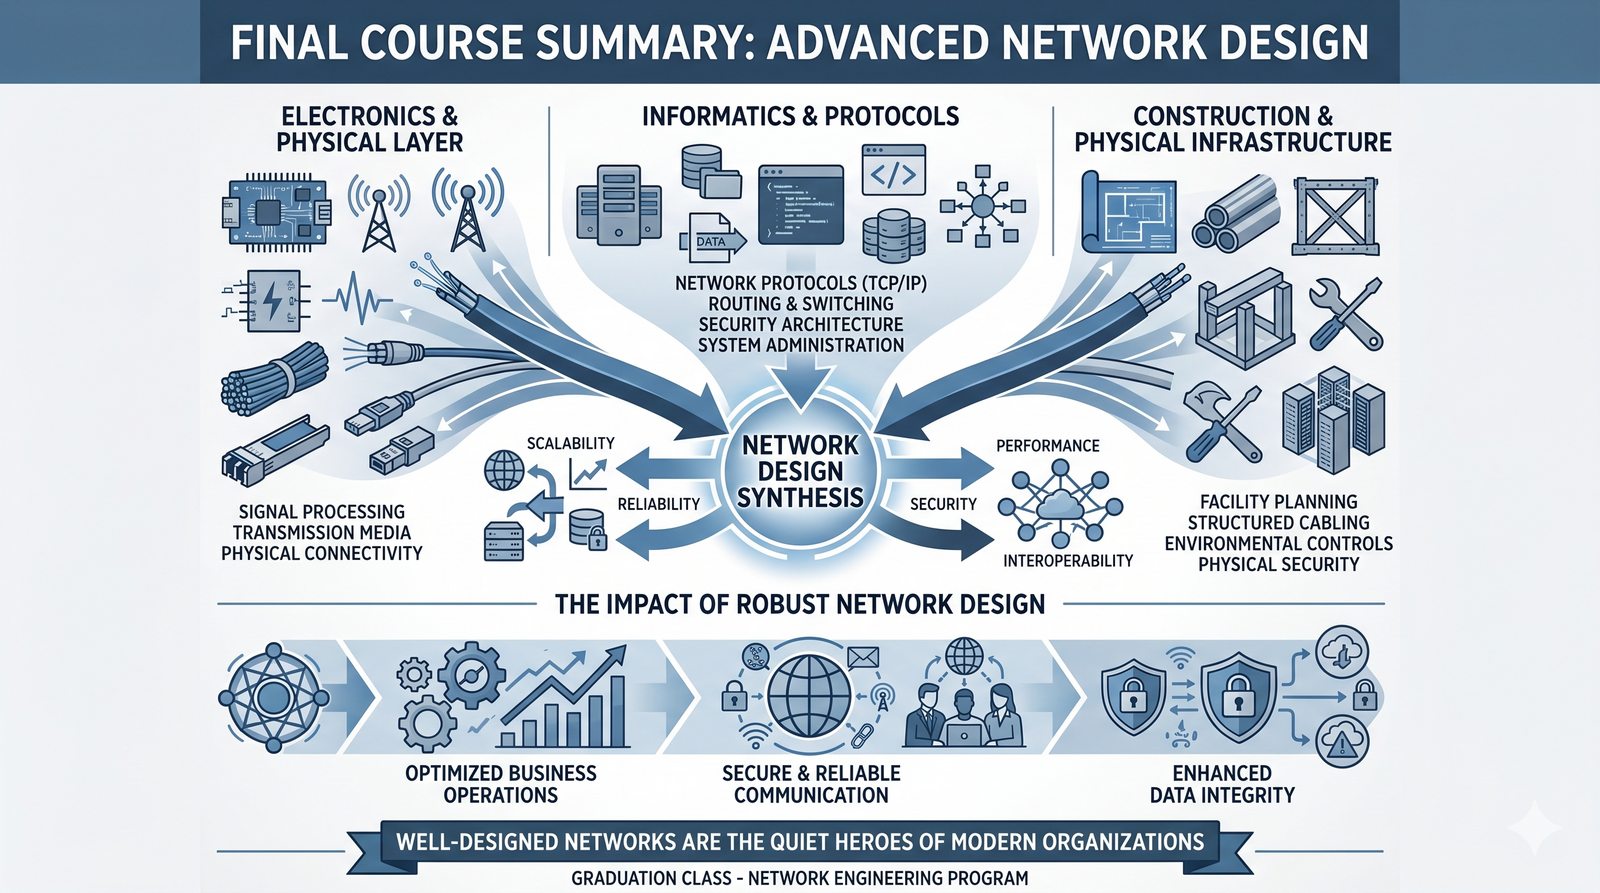
Finalne podsumowanie kursu
Slajd stanowi finalne podsumowanie kursu.
  • Projektowanie sieci to fascynująca i złożona dyscyplina, łącząca w sobie wiedzę z zakresu elektroniki, informatyki, a nawet budownictwa.
  • Mamy nadzieję, że ten kurs dostarczył Wam solidnych fundamentów i ustrukturyzowanego podejścia, które pozwoli Wam tworzyć niezawodne, wydajne i bezpieczne sieci.
  • Pamiętajcie, że technologia ciągle się zmienia, ale fundamentalne zasady dobrego projektowania pozostają niezmienne.
Finalne podsumowanie: projektowanie sieci łączy wiedzę z elektroniki, informatyki i budownictwa; kurs dostarczył solidnych fundamentów i ustrukturyzowanego podejścia do tworzenia niezawodnych, wydajnych i bezpiecznych sieci, a fundamentalne zasady dobrego projektowania pozostają niezmienne.
Slajd 39 - materiał ilustracyjny
40/60
Pytania i odpowiedzi
Slajd zaprasza do zadawania pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: podsumowujący moment na pytania po zakończeniu materiału.
41/60
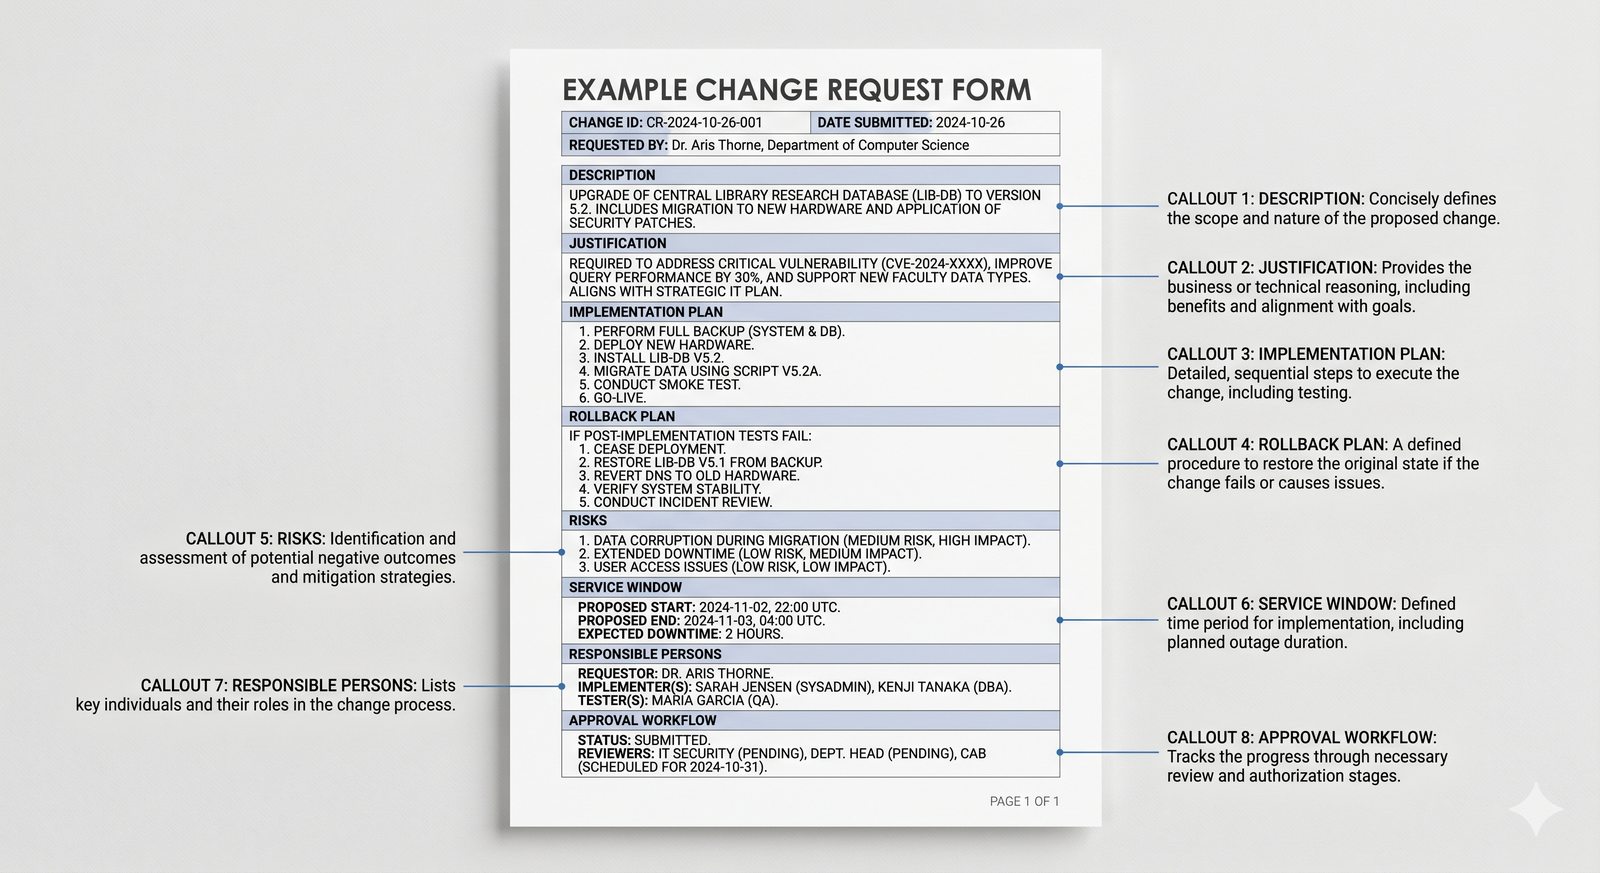
Dodatek: Przykładowy szablon opisu zmiany
Slajd przedstawia przykładowy szablon opisu zmiany.
  • Wprowadzenie formalnego procesu zarządzania zmianą (Change Management) jest kluczowe dla utrzymania porządku.
  • Każda planowana zmiana powinna być opisana w standardowym szablonie.
  • ID Zmiany: Unikalny identyfikator.
  • Opis: Co ma zostać zrobione?
  • Uzasadnienie: Dlaczego ta zmiana jest potrzebna?
  • Plan wdrożenia: Kroki do wykonania.
  • Plan wycofania (rollback): Jak przywrócić stan poprzedni w razie problemów.
  • Ryzyka: Co może pójść nie tak?
  • Okno serwisowe: Kiedy zmiana zostanie wdrożona.
  • Osoby odpowiedzialne: Kto wdraża i kto akceptuje zmianę.
Szablon opisu zmiany: elementy procesu zarządzania zmianą (Change Management) - ID zmiany, opis, uzasadnienie, plan wdrożenia, plan wycofania (rollback), ryzyka, okno serwisowe i osoby odpowiedzialne.
Slajd 41 - materiał ilustracyjny
42/60
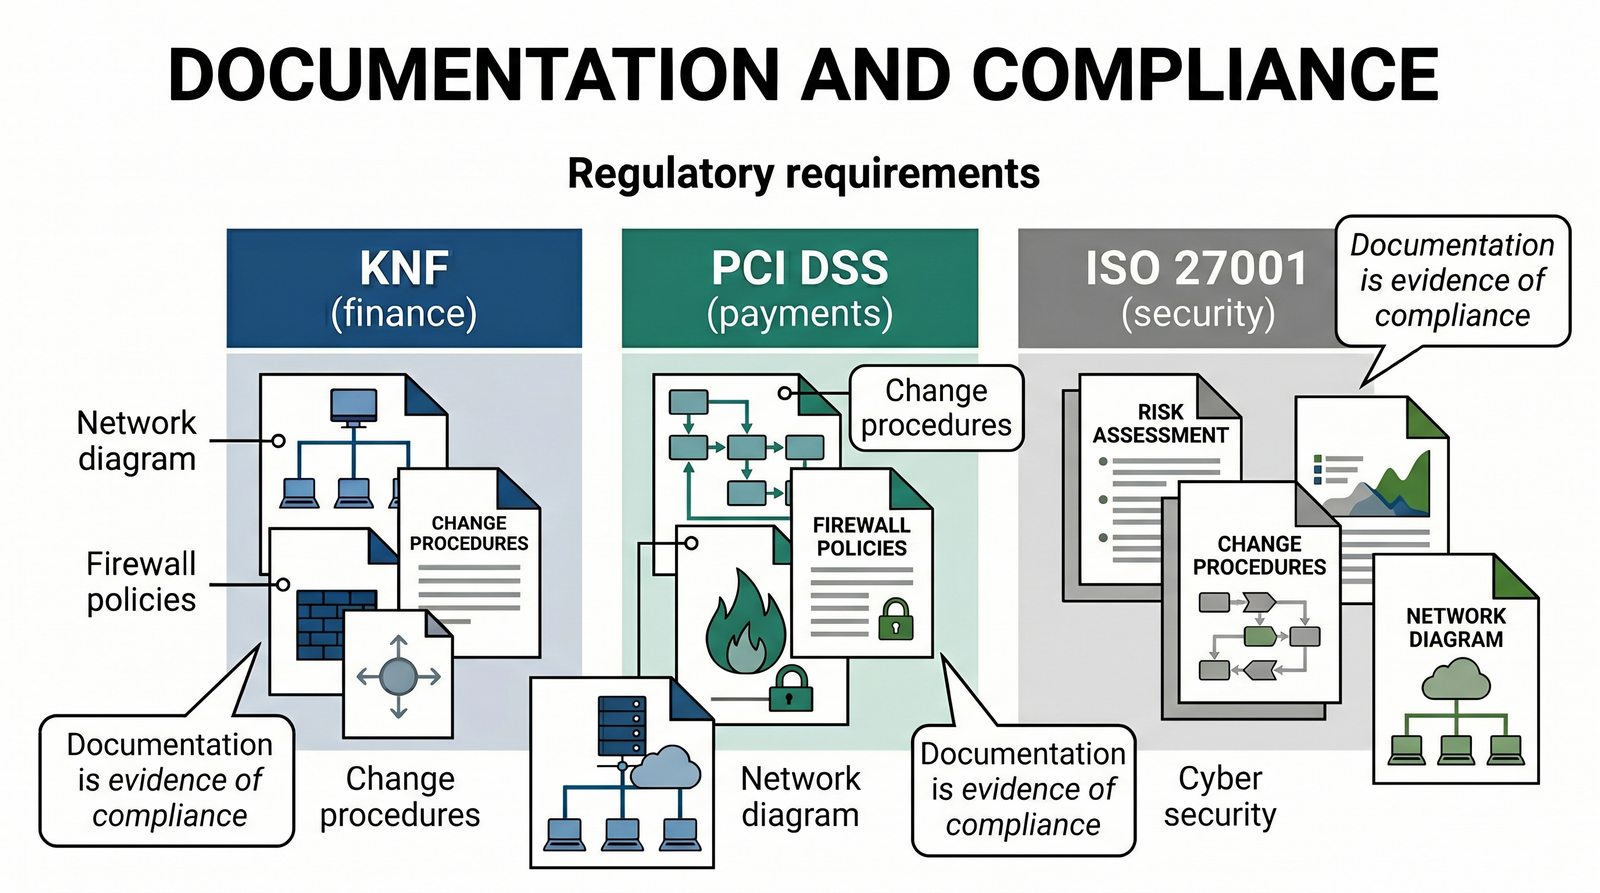
Dodatek: Dokumentacja a zgodność (Compliance)
Slajd omawia dokumentację w kontekście zgodności (Compliance).
  • W wielu branżach (finanse, medycyna) organizacje podlegają ścisłym regulacjom i audytom (np. KNF, PCI DSS).
  • Audytorzy często wymagają przedstawienia dowodów na to, że sieć jest zaprojektowana i zarządzana w sposób bezpieczny.
  • Aktualna dokumentacja, w tym schematy sieci, polityki firewalla i procedury zarządzania zmianą, jest kluczowym dowodem w procesie audytu i potwierdzeniem, że organizacja spełnia nałożone na nią wymagania.
Dokumentacja a compliance: w branżach regulowanych (finanse, medycyna - np. KNF, PCI DSS) audytorzy wymagają dowodów, że sieć jest projektowana i zarządzana bezpiecznie; aktualna dokumentacja, schematy, polityki firewalla i procedury zmian są kluczowym dowodem w audycie.
Slajd 42 - materiał ilustracyjny
43/60
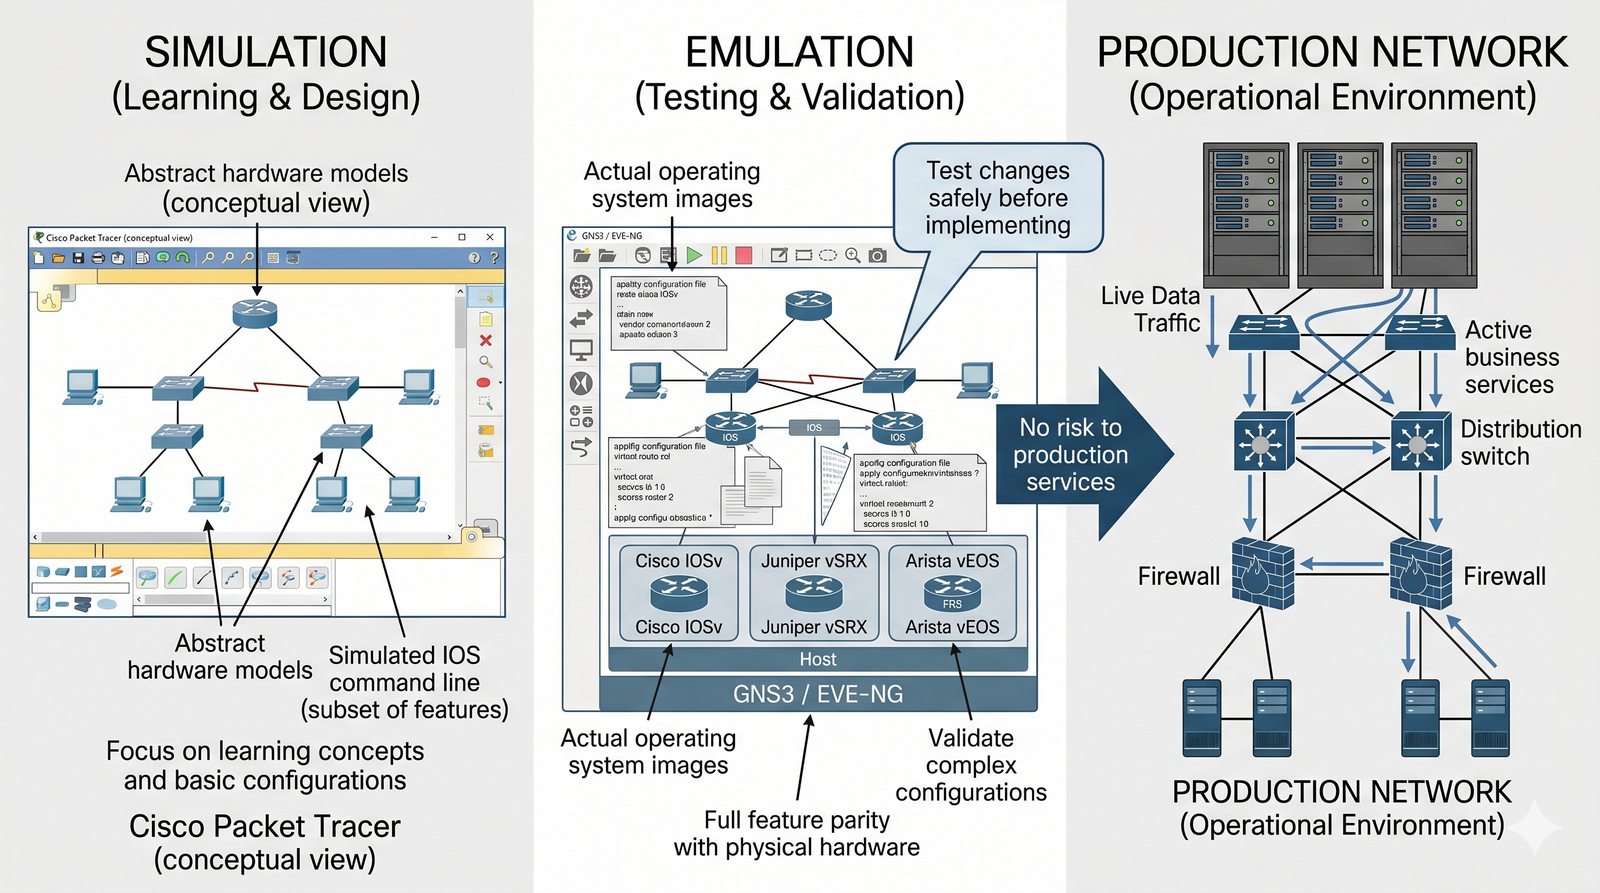
Dodatek: Rola symulacji i emulacji
Slajd omawia rolę symulacji i emulacji.
  • Przed wdrożeniem skomplikowanych zmian w sieci produkcyjnej warto przetestować je w środowisku wirtualnym.
  • Służą do tego symulatory (jak Cisco Packet Tracer) i emulatory (jak GNS3, EVE-NG).
  • Pozwalają one na zbudowanie wirtualnej kopii naszej sieci i przetestowanie na niej nowych konfiguracji (np. zmiany w routingu) bez żadnego ryzyka dla działających usług.
  • Jest to nieocenione narzędzie do weryfikacji projektu i szkolenia.
Symulacja i emulacja: przed wdrożeniem zmian warto przetestować je w środowisku wirtualnym; służą do tego symulatory (Packet Tracer) i emulatory (GNS3, EVE-NG), pozwalające zbudować wirtualną kopię sieci i sprawdzić konfiguracje bez ryzyka dla usług produkcyjnych.
Slajd 43 - materiał ilustracyjny
44/60
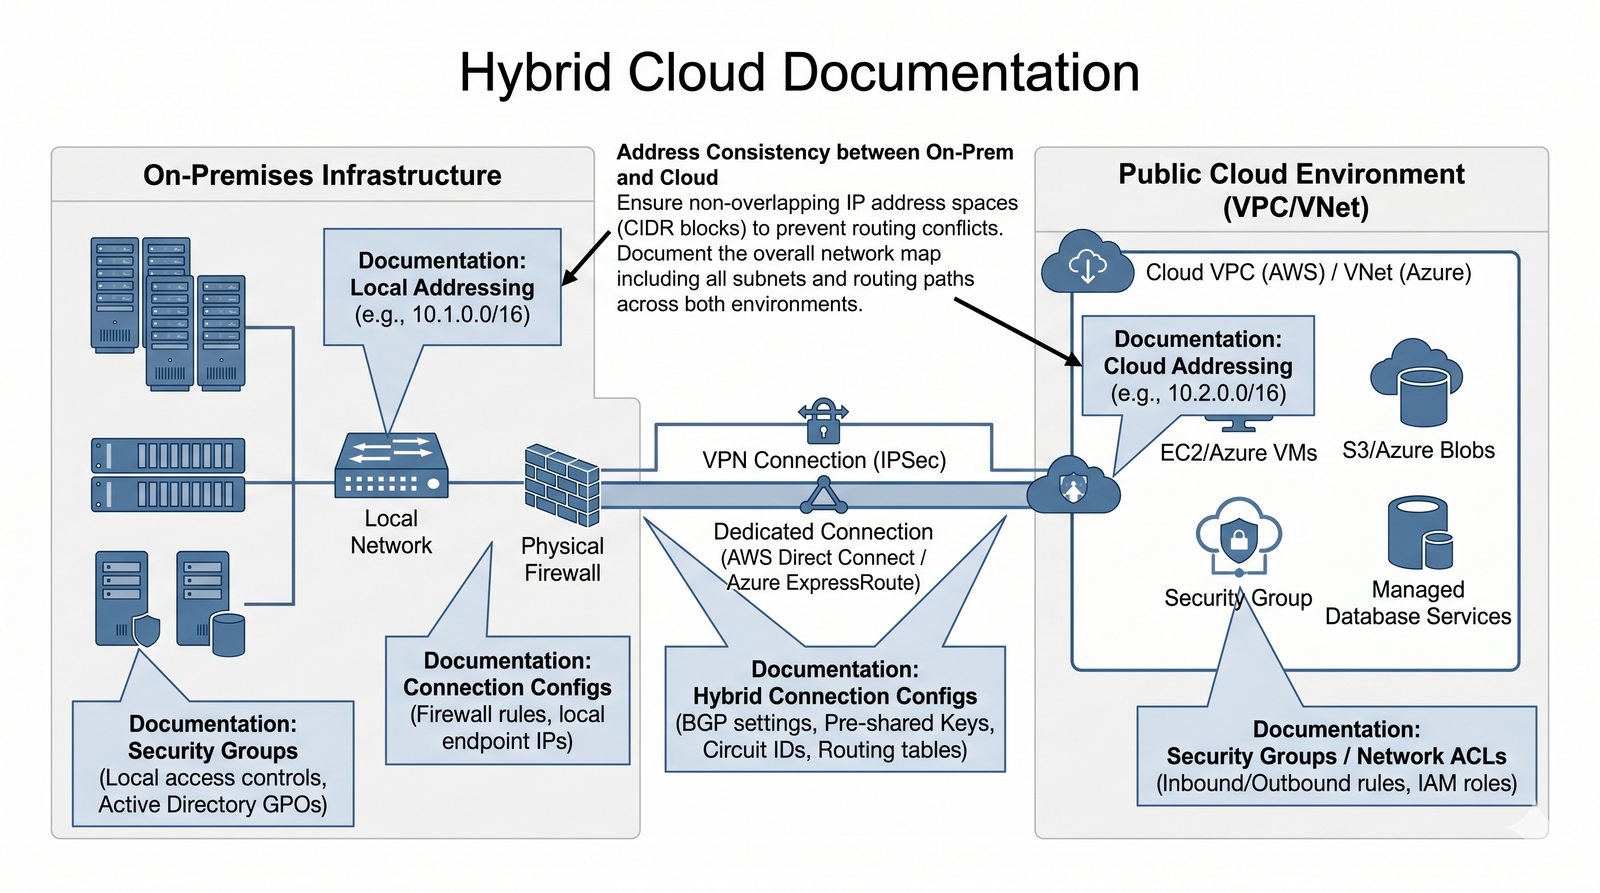
Dodatek: Dokumentacja chmury hybrydowej
Slajd omawia dokumentację chmury hybrydowej.
  • W środowiskach hybrydowych, łączących lokalne centrum danych z chmurą publiczną, dokumentacja staje się jeszcze bardziej złożona.
  • Musi ona obejmować nie tylko naszą fizyczną infrastrukturę, ale także architekturę wirtualnej sieci w chmurze (VPC/VNet), konfigurację połączeń VPN lub ExpressRoute/DirectConnect, reguły grup bezpieczeństwa (Security Groups) oraz schemat adresacji IP w chmurze, który musi być spójny z siecią lokalną.
Chmura hybrydowa: dokumentacja musi obejmować nie tylko infrastrukturę lokalną, ale też architekturę wirtualnej sieci w chmurze (VPC/VNet), konfigurację połączeń VPN lub ExpressRoute/DirectConnect, reguły grup bezpieczeństwa i spójny schemat adresacji IP.
Slajd 44 - materiał ilustracyjny
45/60
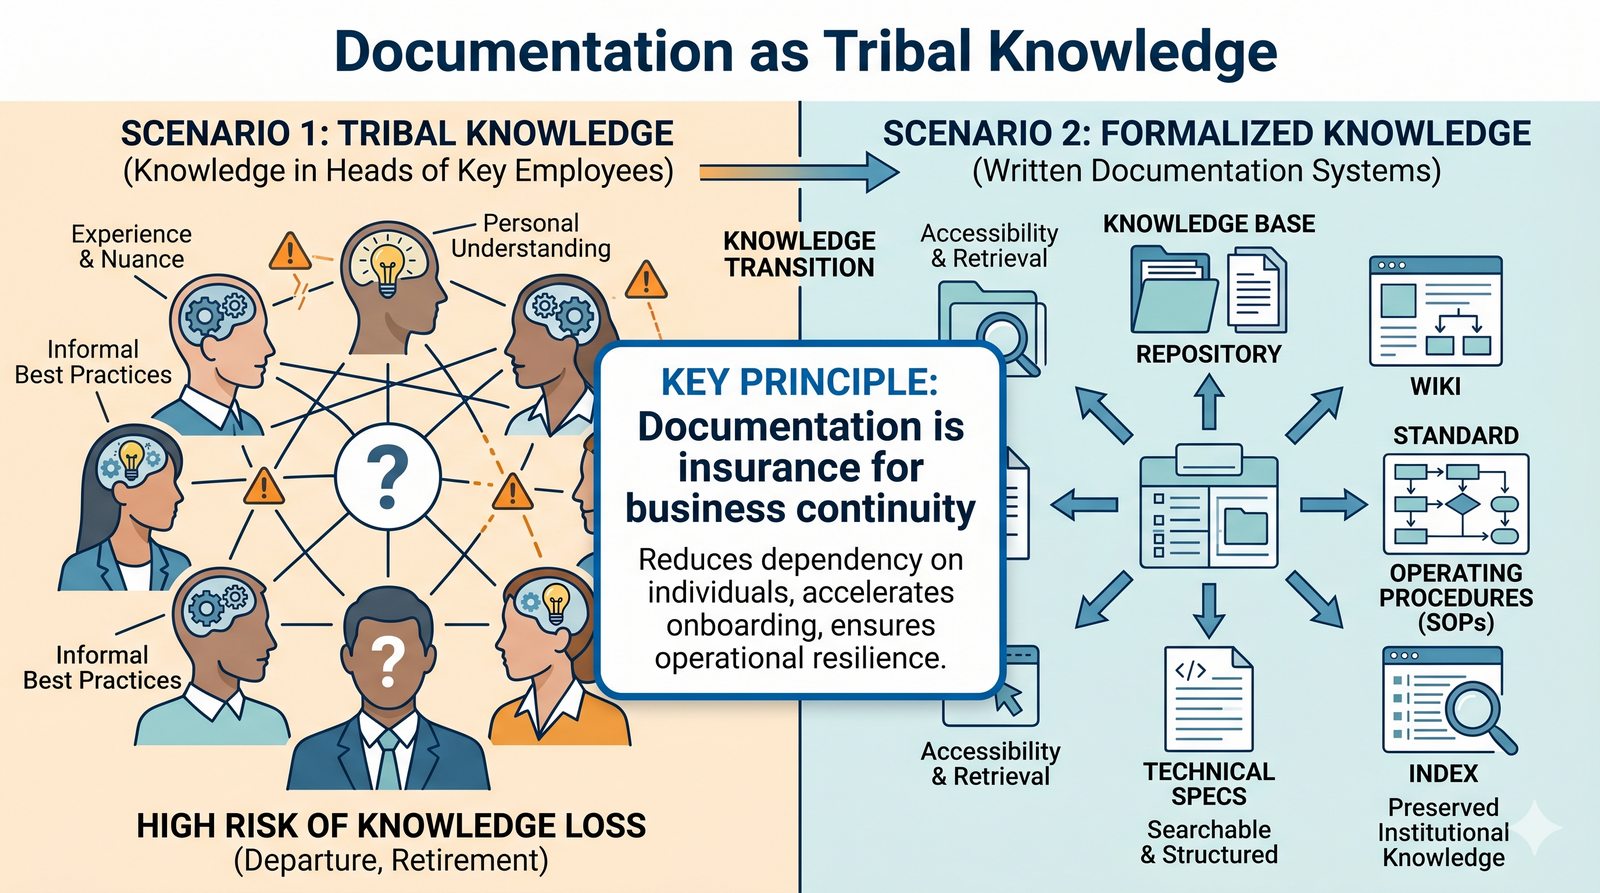
Dodatek: Dokumentacja jako wiedza plemienna
Slajd omawia dokumentację jako obronę przed utratą wiedzy plemiennej.
  • W organizacjach bez formalnej dokumentacji cała wiedza o sieci często istnieje tylko w głowach kilku kluczowych pracowników - jest to tzw. „wiedza plemienna”, a taka sytuacja jest niezwykle ryzykowna dla firmy.
  • Odejście takiego pracownika (lub jego dłuższa nieobecność) może sparaliżować dział IT, ponieważ nikt inny nie wie, jak sieć jest zbudowana i jak nią zarządzać.
  • Formalizacja i spisanie tej wiedzy w postaci dokumentacji jest formą ubezpieczenia dla ciągłości działania biznesu.
Wiedza plemienna: w organizacjach bez formalnej dokumentacji wiedza o sieci istnieje tylko w głowach kilku pracowników; odejście takiej osoby może sparaliżować dział IT, dlatego spisanie tej wiedzy jest formą ubezpieczenia ciągłości działania biznesu.
Slajd 45 - materiał ilustracyjny
46/60
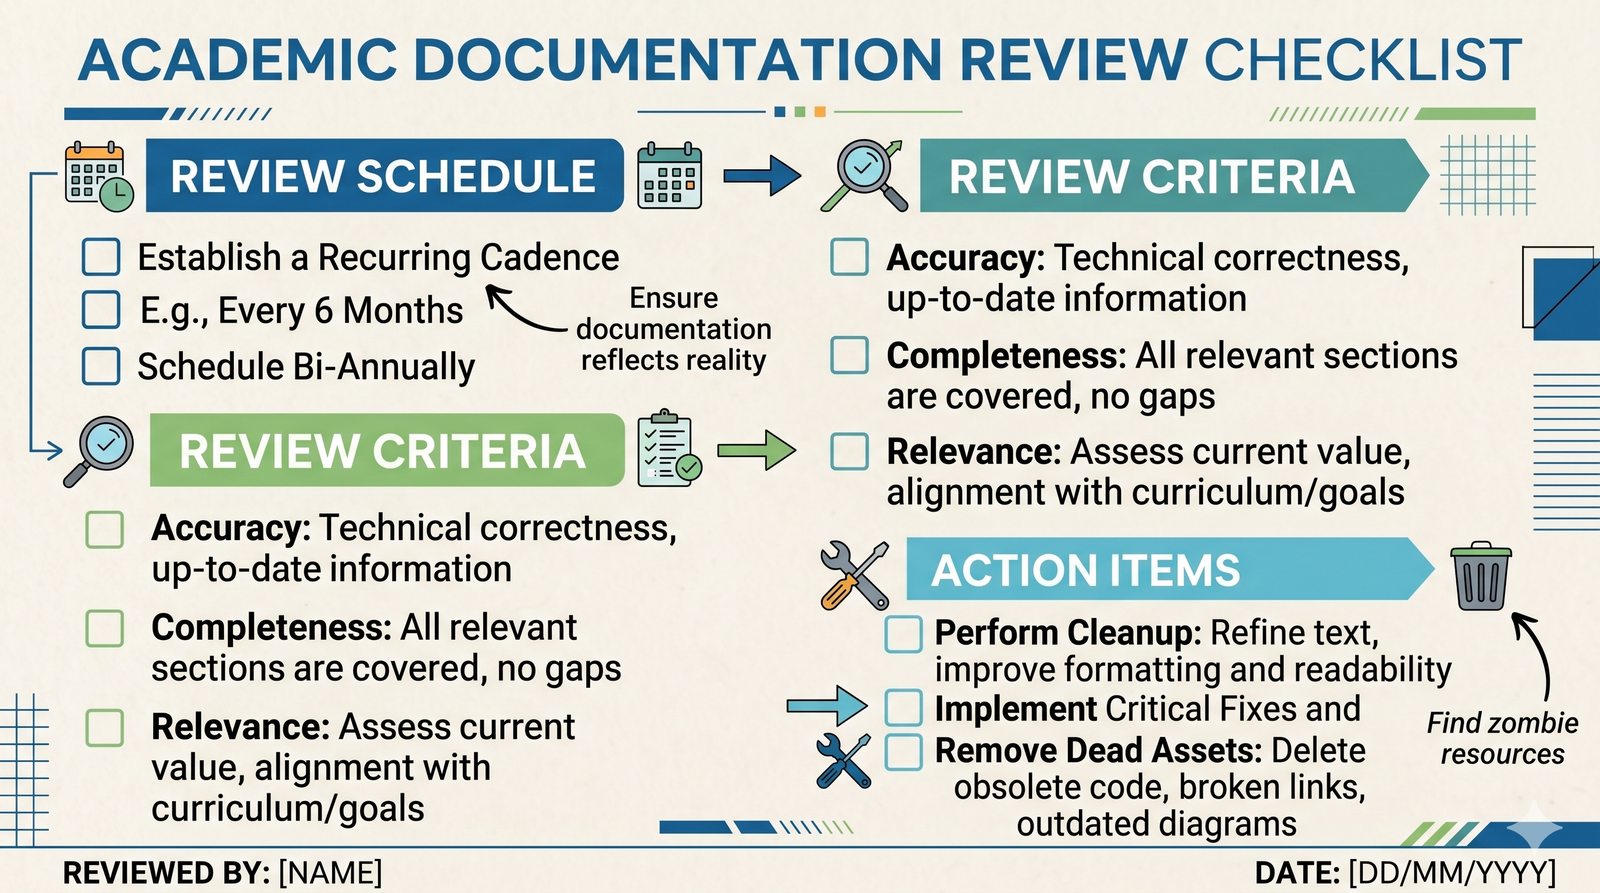
Dodatek: Przegląd dokumentacji
Slajd omawia potrzebę regularnych przeglądów dokumentacji.
  • Dokumentacja, podobnie jak oprogramowanie, wymaga regularnych przeglądów.
  • Dobrą praktyką jest wprowadzenie cyklicznych (np. co pół roku) przeglądów kluczowych dokumentów.
  • Celem jest weryfikacja, czy dokumentacja wciąż odzwierciedla rzeczywisty stan sieci, czy jest kompletna i czy nie zawiera nieaktualnych informacji.
  • Taki przegląd to doskonała okazja do uporządkowania i znalezienia „martwych dusz” w naszej infrastrukturze.
Przegląd dokumentacji: dokumentacja, jak oprogramowanie, wymaga regularnych przeglądów (np. co pół roku) w celu weryfikacji, czy wciąż odzwierciedla stan sieci, jest kompletna i nie zawiera nieaktualnych informacji.
Slajd 46 - materiał ilustracyjny
47/60
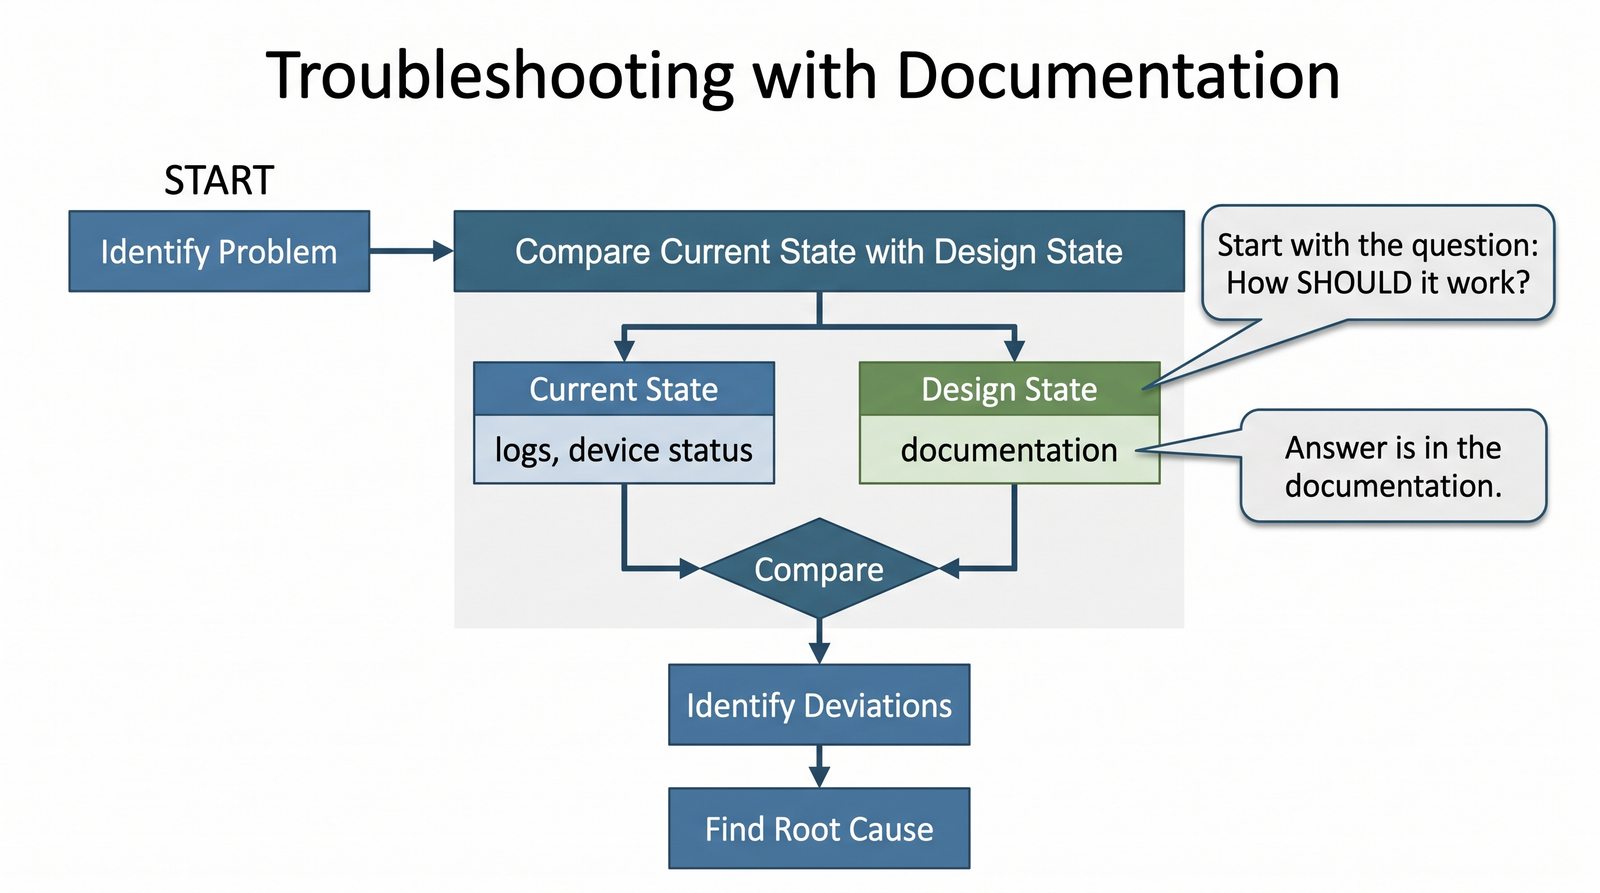
Dodatek: Dokumentacja a rozwiązywanie problemów
Slajd pokazuje dokumentację jako narzędzie rozwiązywania problemów.
  • Metodyczne podejście do rozwiązywania problemów (troubleshooting) zawsze zaczyna się od zadania pytania: „Jak to powinno działać?”.
  • Odpowiedź na to pytanie znajduje się właśnie w dokumentacji.
  • Porównując stan obecny (to, co widzimy w logach i na urządzeniach) ze stanem zaprojektowanym (opisanym w dokumentacji), możemy szybko zidentyfikować odchylenia i znaleźć przyczynę problemu.
  • Bez dokumentacji ten proces jest znacznie dłuższy i bardziej chaotyczny.
Dokumentacja a troubleshooting: metodyczne rozwiązywanie problemów zaczyna się od pytania „jak to powinno działać?”, a odpowiedź znajduje się w dokumentacji; porównanie stanu obecnego z zaprojektowanym pozwala szybko wykryć odchylenia i przyczynę problemu.
Slajd 47 - materiał ilustracyjny
48/60
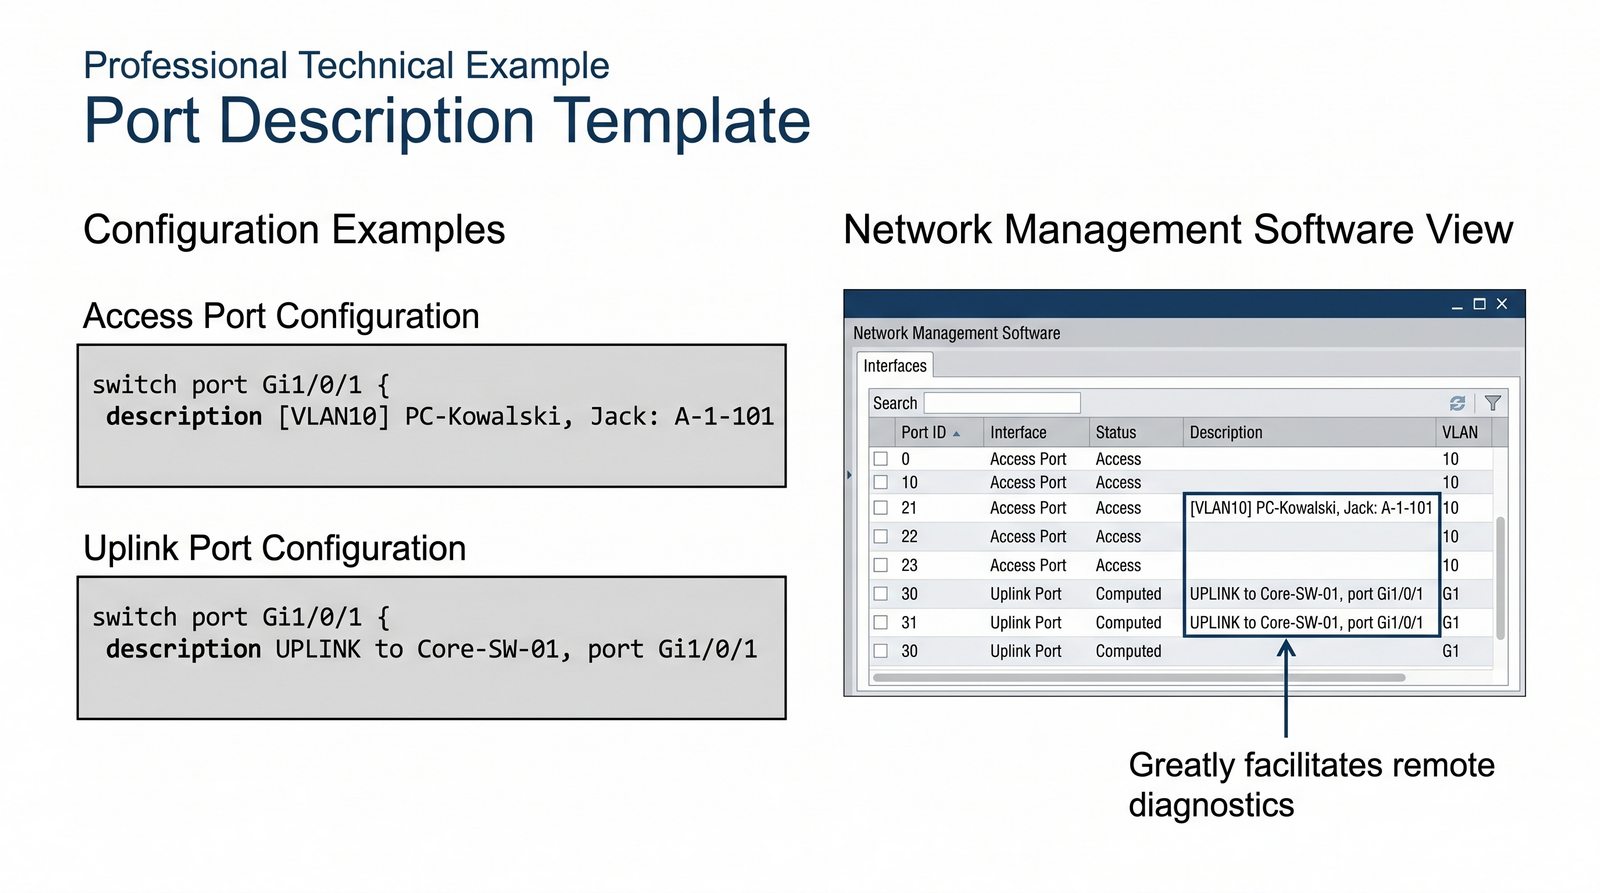
Dodatek: Szablon opisu portu
Slajd przedstawia szablon opisu portu.
  • Dobrą praktyką jest stosowanie ustandaryzowanego formatu opisu (description) na interfejsach przełączników i routerów.
  • Taki opis jest widoczny bezpośrednio w konfiguracji i systemach monitoringu.
  • Przykładowy szablon dla portu dostępowego: description [VLAN10] PC-Kowalski, Gniazdo: A-1-101.
  • A dla portu uplink: description UPLINK to Core-SW-01, port Gi1/0/1.
  • Taka prosta praktyka ogromnie ułatwia zdalną diagnostykę.
Szablon opisu portu: standaryzowany format opisu (description) widoczny w konfiguracji i monitoringu - np. description [VLAN10] PC-Kowalski, Gniazdo: A-1-101 dla portu dostępowego oraz description UPLINK to Core-SW-01, port Gi1/0/1 dla uplinku; ogromnie ułatwia zdalną diagnostykę.
Slajd 48 - materiał ilustracyjny
49/60
Dodatek: Dokumentacja a kosztorys
Slajd omawia dokumentację jako podstawę kosztorysu.
  • Szczegółowa dokumentacja projektowa, zwłaszcza kompletna lista materiałów (BoM), jest podstawą do stworzenia rzetelnego kosztorysu.
  • Pozwala ona na precyzyjne wycenienie kosztów sprzętu, oprogramowania i materiałów instalacyjnych.
  • Dodatkowo, na podstawie schematów fizycznych i opisu prac, można oszacować koszty robocizny.
  • Bez solidnego projektu każdy kosztorys jest tylko zgadywaniem i jest obarczony dużym ryzykiem niedoszacowania.
Dokumentacja a kosztorys: szczegółowa dokumentacja, zwłaszcza kompletna lista materiałów (BoM), jest podstawą rzetelnego kosztorysu - pozwala precyzyjnie wycenić sprzęt, oprogramowanie i materiały, a na podstawie schematów fizycznych oszacować robociznę.
50/60
Dodatek: Dokumentacja a szkolenie zespołu
Slajd omawia dokumentację jako materiał szkoleniowy dla zespołu.
  • Kompletna i czytelna dokumentacja jest nieocenionym materiałem szkoleniowym dla nowych pracowników działu IT.
  • Pozwala im na samodzielne zapoznanie się z architekturą i zasadami działania sieci, bez konieczności absorbowania czasu starszych kolegów.
  • Jest to najszybszy sposób na wdrożenie nowej osoby i umożliwienie jej efektywnego udziału w pracach zespołu.
Dokumentacja a szkolenie: kompletna dokumentacja to nieoceniony materiał szkoleniowy dla nowych pracowników działu IT - pozwala samodzielnie zapoznać się z architekturą sieci bez absorbowania czasu starszych kolegów, co przyspiesza wdrożenie nowej osoby.
51/60
Finalne podsumowanie kursu
Slajd powtarza finalne podsumowanie kursu.
  • Projektowanie sieci to fascynująca i złożona dyscyplina, łącząca w sobie wiedzę z zakresu elektroniki, informatyki, a nawet budownictwa.
  • Mamy nadzieję, że ten kurs dostarczył Wam solidnych fundamentów i ustrukturyzowanego podejścia, które pozwoli Wam tworzyć niezawodne, wydajne i bezpieczne sieci.
  • Pamiętajcie, że technologia ciągle się zmienia, ale fundamentalne zasady dobrego projektowania pozostają niezmienne.
Finalne podsumowanie: projektowanie sieci to złożona dyscyplina łącząca elektronikę, informatykę i budownictwo; kurs dostarczył solidnych fundamentów i ustrukturyzowanego podejścia, a fundamentalne zasady dobrego projektowania pozostają niezmienne mimo zmieniających się technologii.
52/60
Ścieżki dalszego rozwoju
Slajd powtarza ścieżki dalszego rozwoju zawodowego.
  • Ukończenie tego kursu to solidny fundament. Świat sieci komputerowych jest ogromny i dynamicznie się zmienia.
  • Warto rozważyć dalsze pogłębianie wiedzy w specjalistycznych dziedzinach i potwierdzenie jej poprzez zdobycie uznanych certyfikatów branżowych.
  • Certyfikacje podstawowe: CompTIA Network+.
  • Certyfikacje producenckie: Cisco (CCNA, CCNP), Juniper (JNCIA).
  • Specjalizacje: Bezpieczeństwo (Security+), sieci bezprzewodowe (CWNA), chmura (AWS/Azure Networking).
Dalsze kroki: warto pogłębiać wiedzę i potwierdzać ją certyfikatami - podstawowymi (CompTIA Network+), producenckimi (Cisco CCNA/CCNP, Juniper JNCIA) oraz specjalizacjami (bezpieczeństwo, sieci bezprzewodowe, chmura).
53/60
Trendy w projektowaniu sieci
Slajd omawia trendy w projektowaniu sieci.
  • Automatyzacja (Infrastructure as Code): Zarządzanie konfiguracją za pomocą kodu (Ansible, Python) i systemów „Source of Truth” (NetBox).
  • Sieci definiowane programowo (SDN): Oddzielenie płaszczyzny sterowania od płaszczyzny danych, co umożliwia centralne, programowe zarządzanie całą siecią.
  • Architektura Zero Trust: Podejście do bezpieczeństwa, które nie ufa nikomu domyślnie, nawet wewnątrz sieci - każde żądanie dostępu jest weryfikowane.
  • Integracja z chmurą (Hybrid/Multi-Cloud): Płynne i bezpieczne łączenie lokalnych centrów danych z zasobami w chmurach publicznych.
Trendy w projektowaniu sieci: automatyzacja (Infrastructure as Code) i źródła prawdy (NetBox), sieci definiowane programowo (SDN) rozdzielające płaszczyznę sterowania od danych, architektura Zero Trust oraz integracja z chmurą hybrydową/multi-cloud.
54/60
Rola inżyniera sieciowego w przyszłości
Slajd omawia ewolucję roli inżyniera sieciowego.
  • Rola inżyniera sieciowego ewoluuje.
  • Ręczna, „rzemieślnicza” konfiguracja pojedynczych urządzeń jest zastępowana przez automatyzację i programowanie.
  • Nowoczesny inżynier sieciowy musi posiadać nie tylko głęboką wiedzę o protokołach, ale także umiejętności programistyczne, znajomość API, rozumienie architektur chmurowych i cyberbezpieczeństwa.
  • Staje się on architektem i deweloperem sieci, a nie tylko jej administratorem.
Rola inżyniera sieciowego: ręczna konfiguracja urządzeń jest zastępowana automatyzacją i programowaniem; nowoczesny inżynier musi łączyć wiedzę o protokołach z umiejętnościami programistycznymi, znajomością API oraz rozumieniem architektur chmurowych i cyberbezpieczeństwa, stając się architektem i deweloperem sieci.
55/60
Finalne podsumowanie
Slajd kończy kurs podziękowaniem i refleksją.
  • Dziękuję za Wasze zaangażowanie przez cały kurs.
  • Mam nadzieję, że dostarczył on Wam nie tylko wiedzy, ale także inspiracji do dalszego rozwoju w fascynującym świecie sieci komputerowych.
  • Pamiętajcie, że dobrze zaprojektowana sieć to cichy bohater każdej nowoczesnej organizacji, a Wy macie teraz narzędzia, aby takich bohaterów tworzyć.
Finalne podsumowanie: podziękowanie za zaangażowanie i nadzieja, że kurs dostarczył wiedzy oraz inspiracji do dalszego rozwoju; dobrze zaprojektowana sieć to cichy bohater każdej nowoczesnej organizacji.
56/60
Pytania i odpowiedzi
Slajd daje ostatnią szansę na pytania do całego materiału.
  • Ostatnia szansa na zadanie pytań dotyczących całego materiału kursu.
Pytania i odpowiedzi: ostatnia okazja do zadania pytań dotyczących całego materiału kursu.
57/60
Źródła i dalsza lektura
Slajd wskazuje źródła i dalszą lekturę.
Źródła i dalsza lektura: „Top-Down Network Design” P. Oppenheimer (wyd. 3, Cisco Press, 2010), dokumentacja techniczna producentów (Cisco, Juniper, Aruba), standardy ANSI/TIA-568 i ISO/IEC 11801-1:2017, dokumenty RFC publikowane przez IETF oraz blogi i fora sieciowe.
58/60
Ankieta ewaluacyjna
Slajd prosi o wypełnienie ankiety ewaluacyjnej.
  • Proszę o wypełnienie krótkiej ankiety ewaluacyjnej dotyczącej kursu.
  • Wasze opinie i sugestie są dla mnie niezwykle cenne i pomogą w doskonaleniu tego materiału w przyszłości.
  • Dziękuję!
Ankieta ewaluacyjna: prośba o wypełnienie krótkiej ankiety dotyczącej kursu - opinie i sugestie pomagają doskonalić materiał w przyszłości.
59/60
Kontakt
Slajd podaje dane kontaktowe prowadzącego.
  • W razie dodatkowych pytań po zakończeniu kursu zapraszam do kontaktu.
  • E-mail: [adres e-mail prowadzącego].
  • Konsultacje: [termin i miejsce konsultacji].
Kontakt: w razie dodatkowych pytań po zakończeniu kursu - adres e-mail prowadzącego oraz termin i miejsce konsultacji.
60/60
Koniec
Slajd kończy prezentację.
  • Dziękuję!
Koniec: podziękowanie i zakończenie modułu oraz całego kursu.