1/60
Część 9: Planowanie współpracy z sieciami teletechnicznymi
Slajd otwiera moduł 9, pokazując sieć IP jako uniwersalną platformę dla systemów teletechnicznych.
  • Nowoczesny budynek to skomplikowany organizm, w którym dziesiątki systemów muszą ze sobą współpracować.
  • W tym module odejdziemy od tradycyjnego postrzegania sieci jako medium tylko dla komputerów.
  • Zobaczymy, jak sieć IP stała się uniwersalną platformą dla systemów bezpieczeństwa, automatyki budynkowej i Internetu Rzeczy, oraz jak profesjonalnie i bezpiecznie projektować taką zintegrowaną, konwergentną infrastrukturę.
Sieci teletechniczne w sieci IP: nowoczesny budynek to organizm, w którym dziesiątki systemów muszą współpracować; moduł pokazuje, jak sieć IP stała się wspólną platformą dla systemów bezpieczeństwa, automatyki budynkowej i Internetu Rzeczy oraz jak profesjonalnie i bezpiecznie projektować taką zintegrowaną, konwergentną infrastrukturę.
Slajd 1 - materiał ilustracyjny
2/60
Agenda modułu
Slajd przedstawia agendę modułu: od koncepcji sieci konwergentnej po bezpieczeństwo.
  • Koncepcja sieci konwergentnej: jedno medium, wiele systemów.
  • Fundamenty integracji: VLAN, QoS, PoE.
  • Integracja systemów CCTV over IP.
  • Integracja systemów kontroli dostępu (KD) i alarmowych (SSWiN).
  • Specyfika systemów alarmu pożarowego (SAP).
  • Sieć jako platforma dla IoT i BMS.
  • Najlepsze praktyki projektowe i bezpieczeństwo.
Agenda modułu 9: koncepcja sieci konwergentnej, fundamenty integracji (VLAN, QoS, PoE), integracja systemów CCTV, kontroli dostępu i alarmowych, specyfika systemu alarmu pożarowego (SAP), sieć jako platforma dla IoT i BMS oraz najlepsze praktyki projektowe i bezpieczeństwo.
3/60
Czym są sieci teletechniczne?
Slajd definiuje sieci teletechniczne (instalacje niskoprądowe).
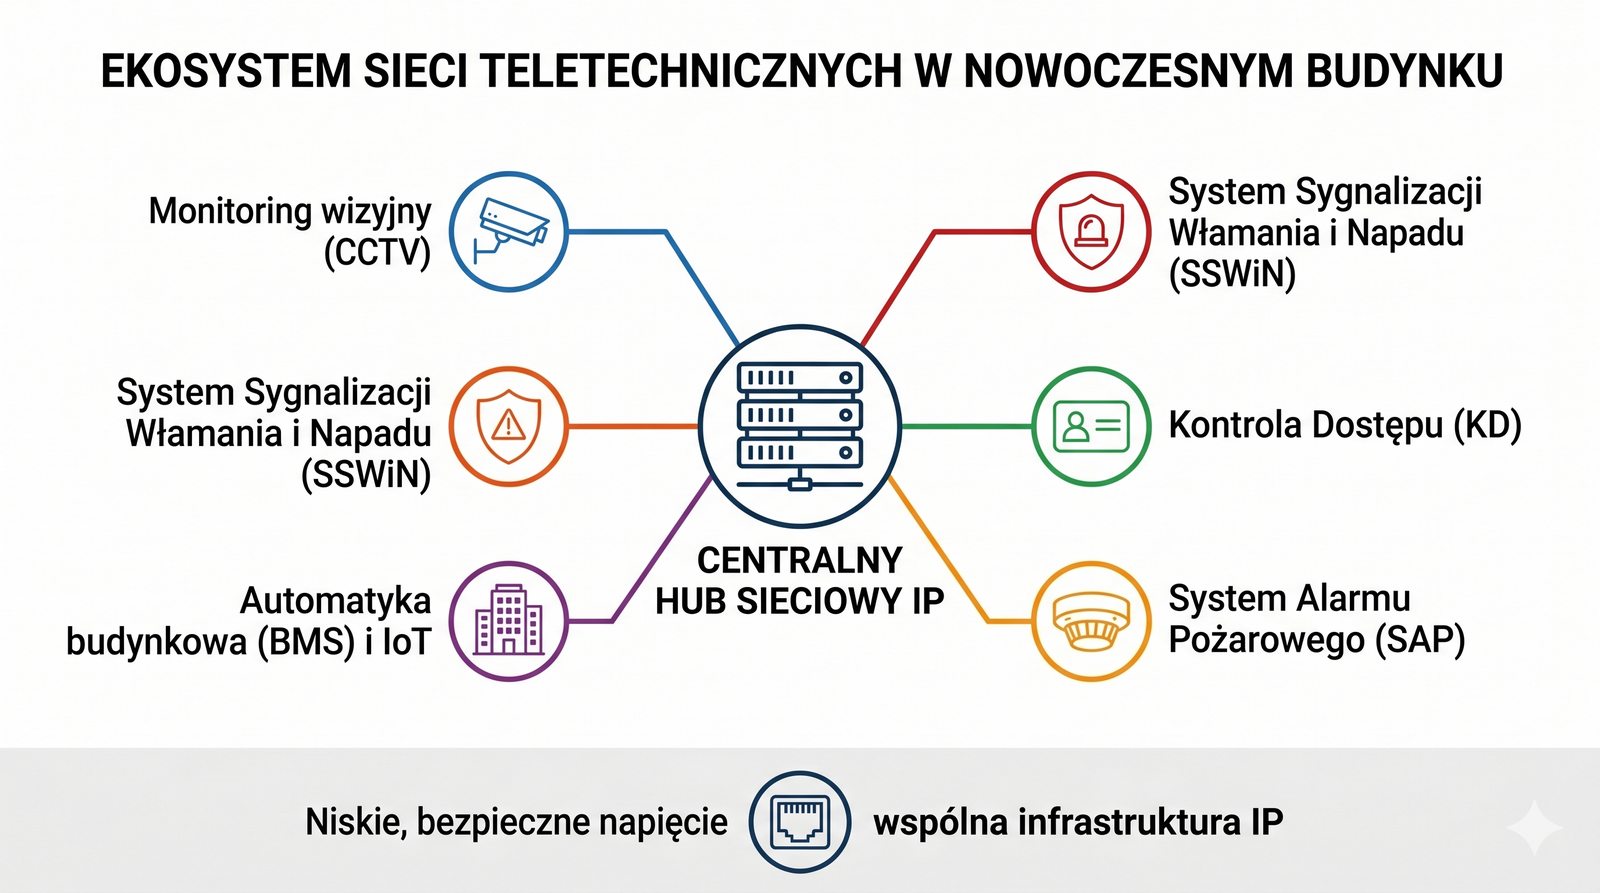
  • Sieci teletechniczne, zwane też instalacjami niskoprądowymi, to wszystkie systemy w budynku, które działają na niskim, bezpiecznym napięciu.
  • Tradycyjnie, każdy z tych systemów posiadał własne, dedykowane okablowanie.
  • Dziś, dzięki cyfryzacji i standaryzacji, niemal wszystkie te systemy mogą działać w oparciu o wspólną infrastrukturę sieci IP.
  • Monitoring wizyjny (CCTV).
  • System Sygnalizacji Włamania i Napadu (SSWiN).
  • Kontrola Dostępu (KD).
  • System Alarmu Pożarowego (SAP).
  • Automatyka budynkowa (BMS) i Internet Rzeczy (IoT).
Sieci teletechniczne: wszystkie systemy w budynku działające na niskim, bezpiecznym napięciu; kiedyś każdy miał własne, dedykowane okablowanie, dziś dzięki cyfryzacji i standaryzacji niemal wszystkie mogą działać na wspólnej infrastrukturze sieci IP.
Slajd 3 - materiał ilustracyjny
4/60
Koncepcja sieci konwergentnej
Slajd omawia koncepcję sieci konwergentnej.
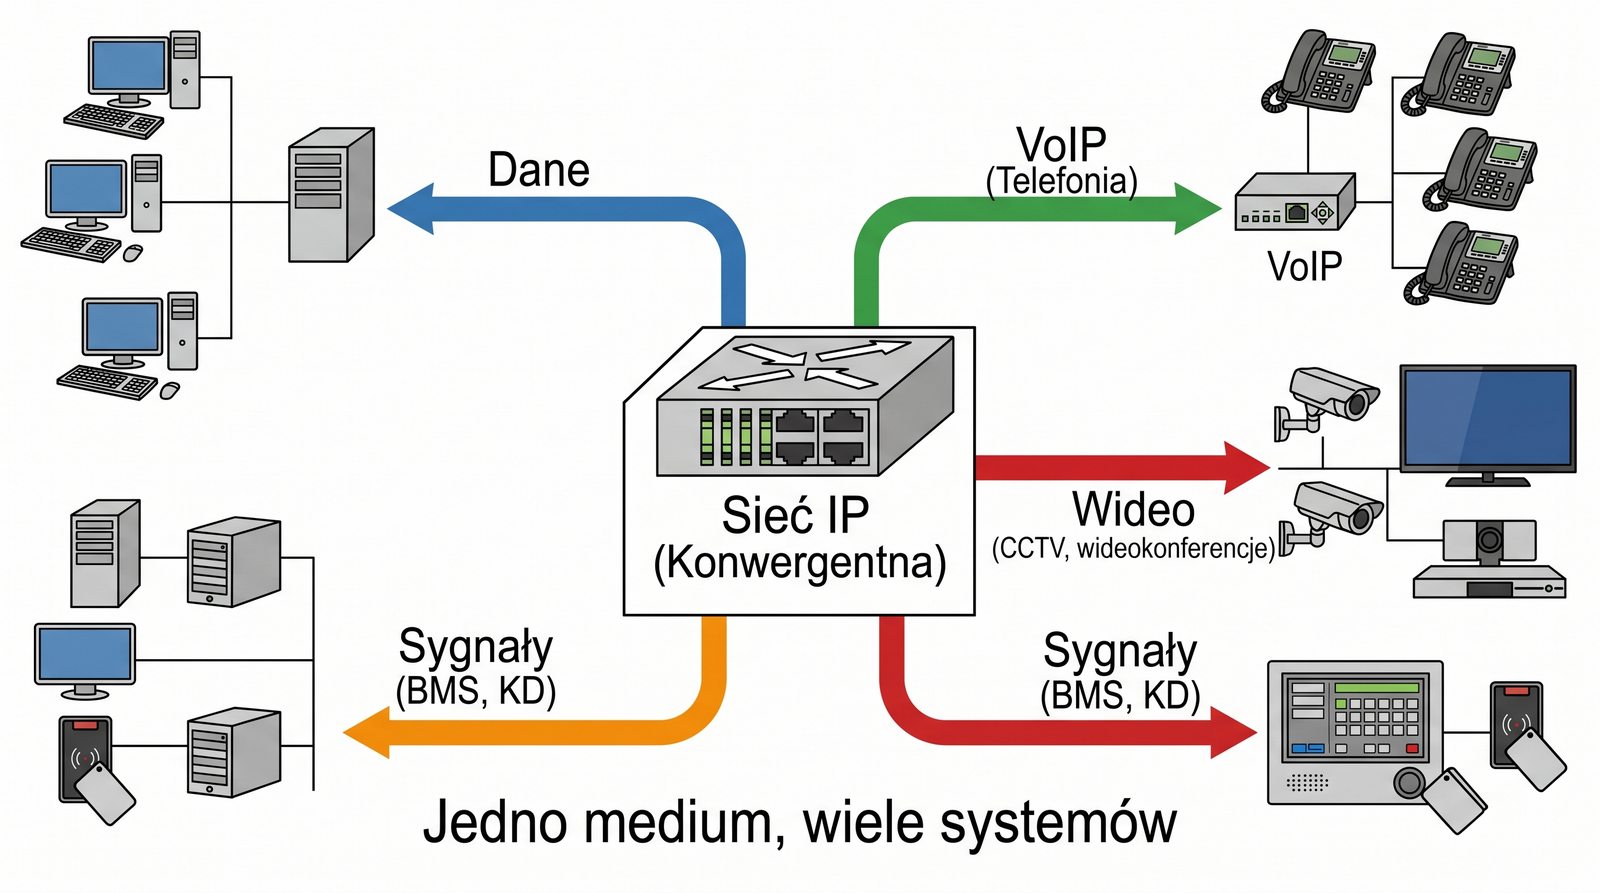
  • Sieć konwergentna to podejście architektoniczne, w którym jedna, wspólna infrastruktura sieciowa oparta na protokole IP służy do przesyłania wszystkich typów komunikacji: danych, głosu (VoIP), wideo (CCTV, wideokonferencje) oraz sygnałów sterujących (BMS, KD).
  • Zamiast budować i utrzymywać wiele oddzielnych, często niekompatybilnych sieci, tworzymy jedną, uniwersalną i zarządzaną centralnie platformę.
Sieć konwergentna: podejście architektoniczne, w którym jedna, wspólna infrastruktura oparta na protokole IP przesyła wszystkie typy komunikacji - dane, głos (VoIP), wideo (CCTV, wideokonferencje) oraz sygnały sterujące (BMS, KD); zamiast wielu niekompatybilnych sieci tworzy się jedną, uniwersalną i centralnie zarządzaną platformę.
Slajd 4 - materiał ilustracyjny
5/60
Zalety konwergencji
Slajd omawia zalety konwergencji sieci.
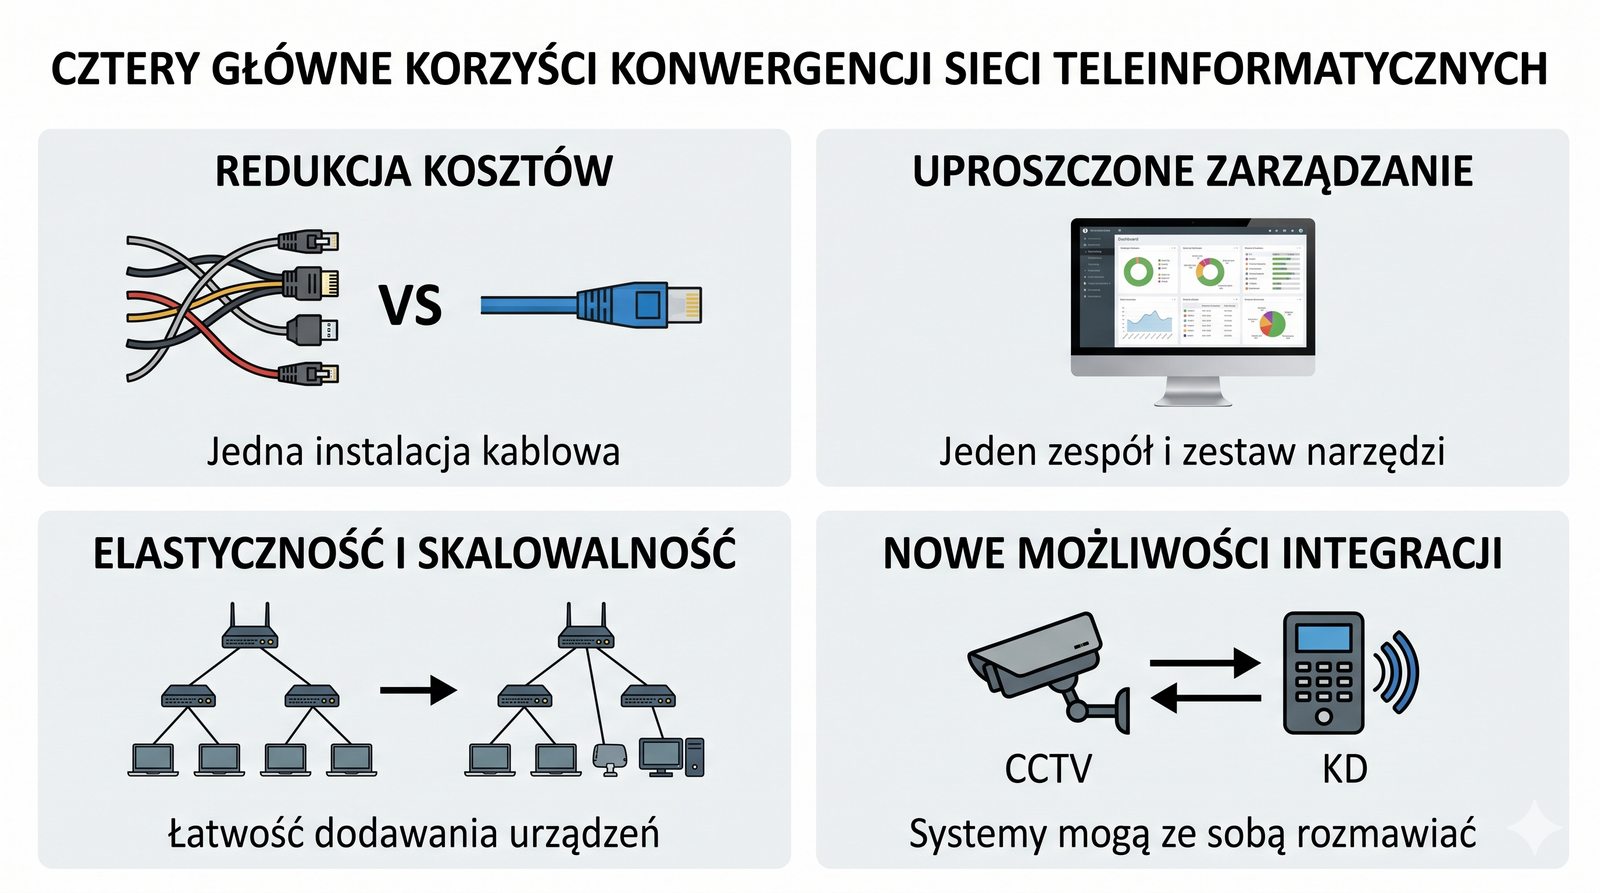
  • Redukcja kosztów: jedna instalacja kablowa zamiast kilku.
  • Mniej urządzeń do zarządzania.
  • Uproszczone zarządzanie: jeden zespół i jeden zestaw narzędzi do monitorowania całej infrastruktury.
  • Elastyczność i skalowalność: łatwość dodawania nowych urządzeń i systemów bez konieczności prowadzenia nowego okablowania.
  • Nowe możliwości integracji: systemy mogą ze sobą „rozmawiać” - np. zdarzenie z systemu kontroli dostępu (próba otwarcia drzwi) może automatycznie wywołać nagrywanie z pobliskiej kamery CCTV.
Zalety konwergencji: redukcja kosztów (jedna instalacja kablowa), mniej urządzeń do zarządzania, uproszczone zarządzanie jednym zespołem i zestawem narzędzi, elastyczność i skalowalność oraz nowe możliwości integracji - np. zdarzenie z kontroli dostępu może automatycznie wywołać nagrywanie z pobliskiej kamery CCTV.
Slajd 5 - materiał ilustracyjny
6/60
Wyzwania i ryzyka konwergencji
Slajd omawia wyzwania i ryzyka związane z konwergencją.
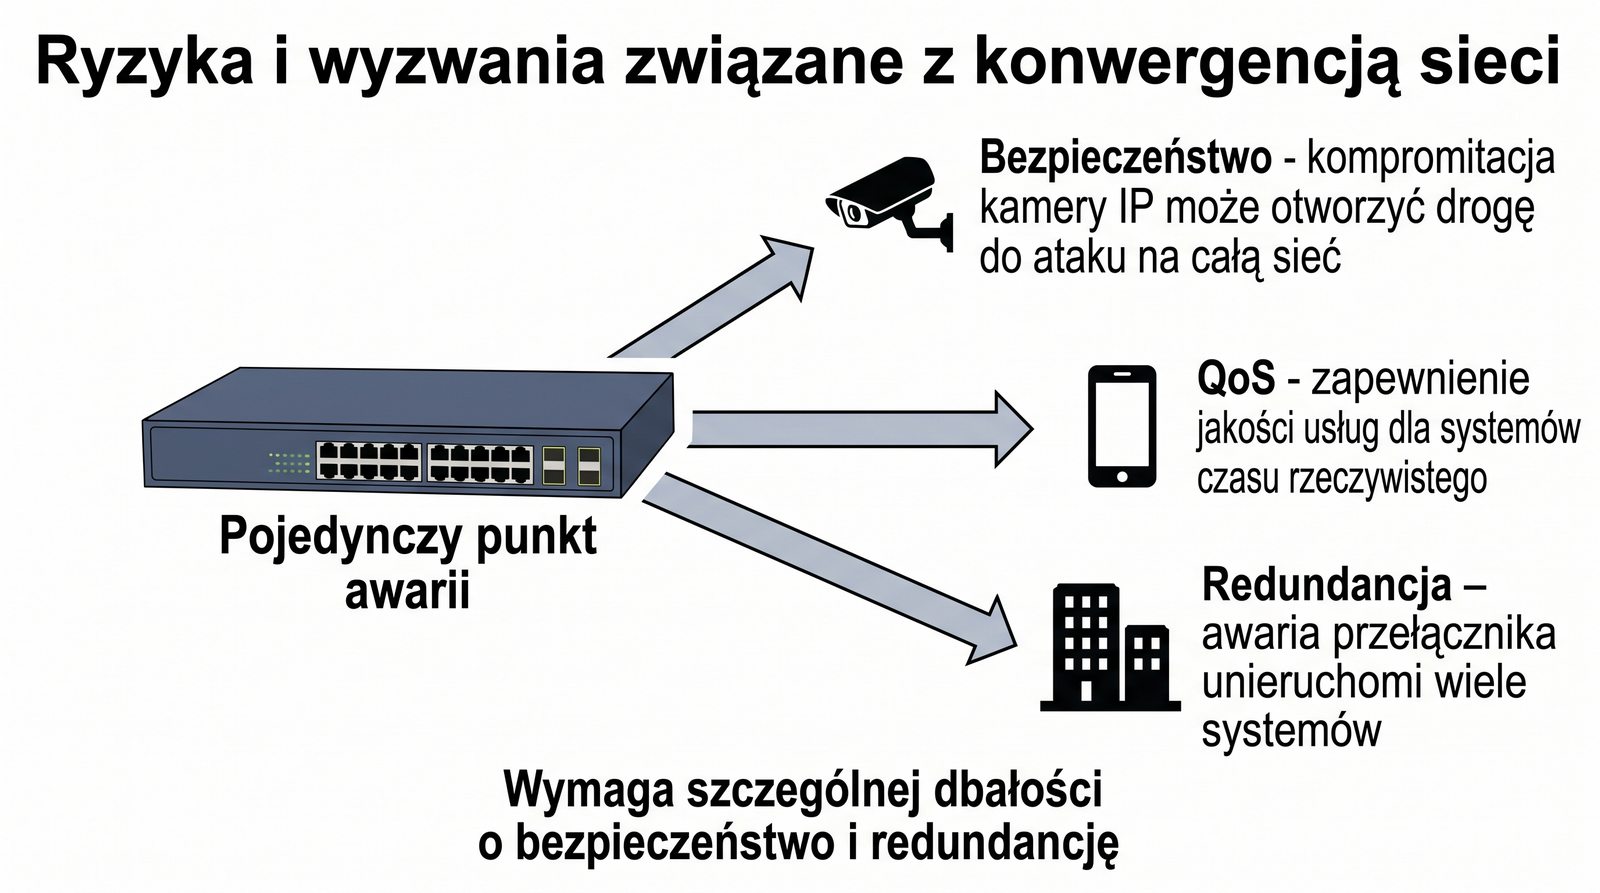
  • Konwergencja niesie ze sobą również wyzwania.
  • Głównym ryzykiem jest bezpieczeństwo - kompromitacja jednego, słabo zabezpieczonego elementu (np. kamery IP) może potencjalnie otworzyć drogę do ataku na całą sieć korporacyjną.
  • Kolejnym wyzwaniem jest zapewnienie odpowiedniej jakości usług (QoS) dla systemów czasu rzeczywistego.
  • Awaria centralnego przełącznika może unieruchomić nie tylko komputery, ale także telefony, kamery i system kontroli dostępu.
  • Dlatego projektowanie sieci konwergentnej wymaga szczególnej dbałości o bezpieczeństwo i redundancję.
Wyzwania konwergencji: głównym ryzykiem jest bezpieczeństwo - kompromitacja słabo zabezpieczonego elementu (np. kamery IP) może otworzyć drogę do ataku na całą sieć; kolejne wyzwania to zapewnienie jakości usług (QoS) dla systemów czasu rzeczywistego oraz skutki awarii centralnego przełącznika, która unieruchamia komputery, telefony, kamery i kontrolę dostępu.
Slajd 6 - materiał ilustracyjny
7/60
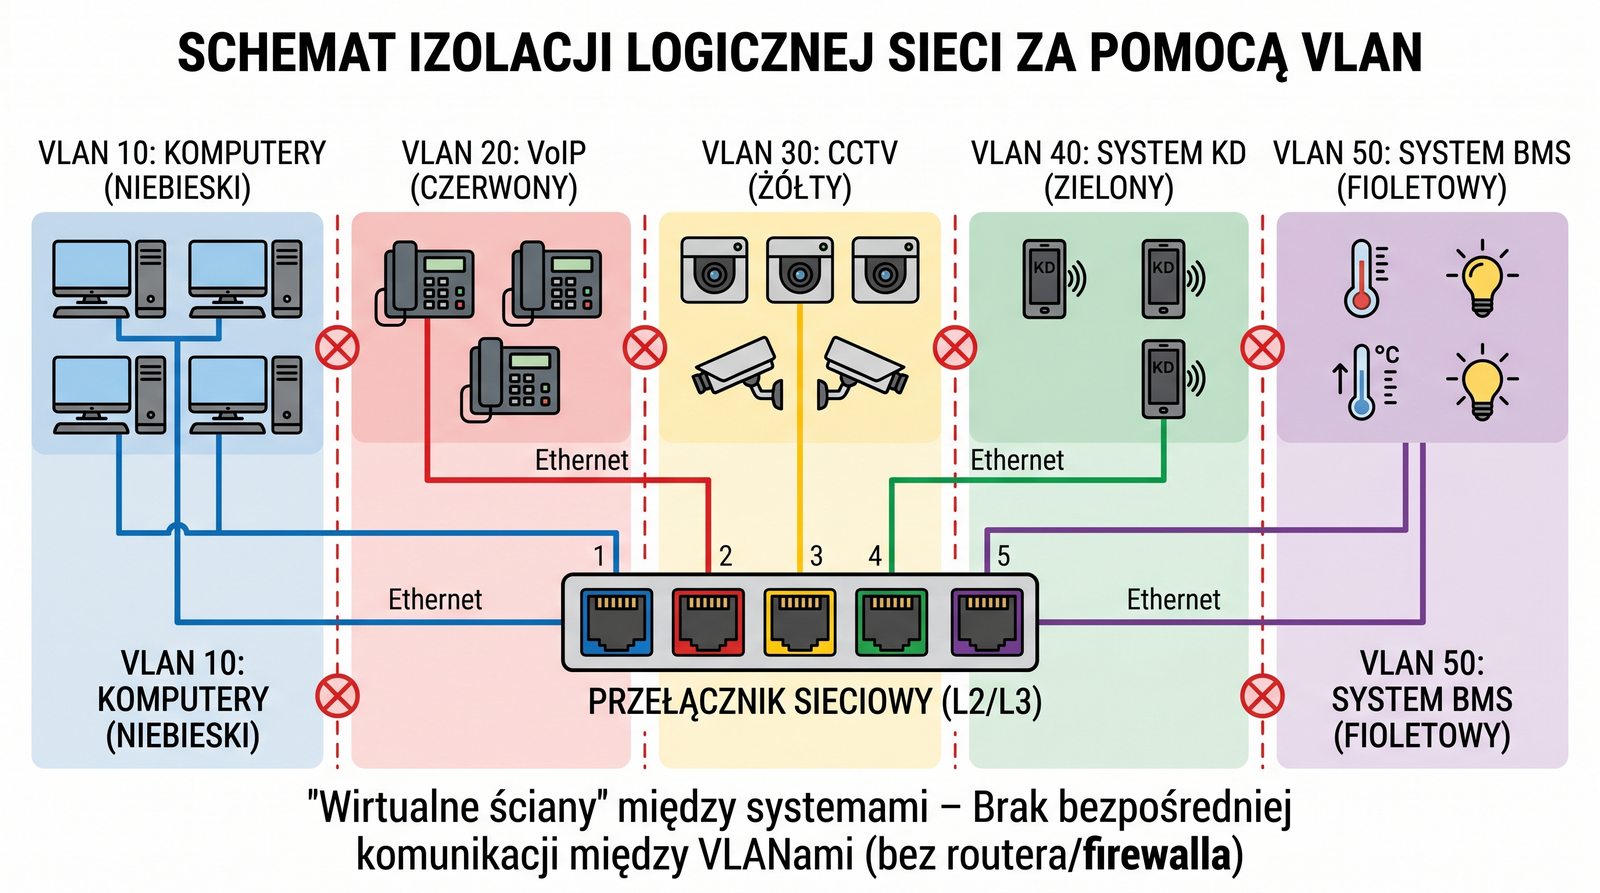
Fundament 1: Izolacja logiczna za pomocą VLAN
Slajd omawia izolację logiczną za pomocą VLAN jako fundament bezpiecznej konwergencji.
  • To najważniejsza zasada bezpiecznej konwergencji.
  • Mimo że wszystkie systemy działają na tej samej infrastrukturze fizycznej (te same przełączniki i kable), muszą być od siebie logicznie odseparowane.
  • Służą do tego Wirtualne Sieci Lokalne (VLAN).
  • Każdy system teletechniczny powinien działać we własnym, dedykowanym VLAN-ie.
  • Urządzenia w różnych VLAN-ach nie mogą komunikować się ze sobą bezpośrednio, co tworzy wirtualne „ściany” między systemami.
Izolacja logiczna (VLAN): najważniejsza zasada bezpiecznej konwergencji - mimo wspólnej infrastruktury fizycznej systemy muszą być logicznie odseparowane; każdy system teletechniczny działa we własnym, dedykowanym VLAN-ie, a urządzenia z różnych VLAN-ów nie komunikują się bezpośrednio, co tworzy wirtualne „ściany” między systemami.
Slajd 7 - materiał ilustracyjny
8/60
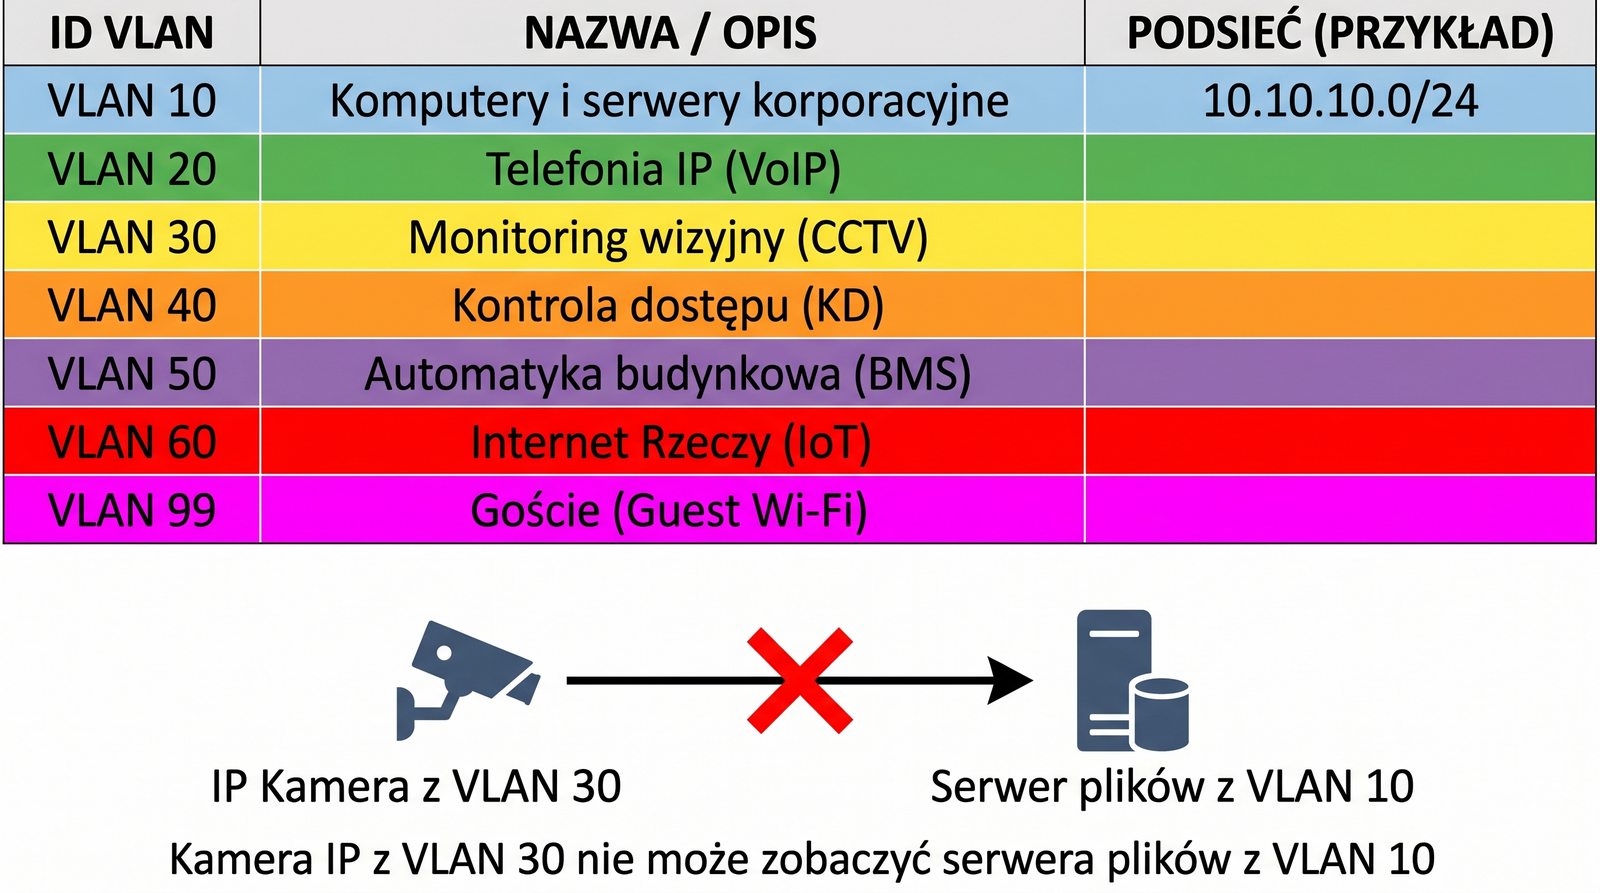
Przykład planu VLAN
Slajd przedstawia przykładowy plan podziału na VLAN-y.
  • VLAN 10: Komputery i serwery korporacyjne.
  • VLAN 20: Telefonia IP (VoIP).
  • VLAN 30: Monitoring wizyjny (CCTV).
  • VLAN 40: Kontrola dostępu (KD).
  • VLAN 50: Automatyka budynkowa (BMS).
  • VLAN 60: Internet Rzeczy (IoT).
  • VLAN 99: Sieć dla gości (Guest Wi-Fi).
  • Taki podział zapewnia, że np. kamera IP z VLAN-u 30 nie może „zobaczyć” serwera plików z VLAN-u 10.
Plan VLAN: VLAN 10 - komputery i serwery, VLAN 20 - telefonia IP (VoIP), VLAN 30 - monitoring (CCTV), VLAN 40 - kontrola dostępu, VLAN 50 - automatyka budynkowa (BMS), VLAN 60 - Internet Rzeczy (IoT), VLAN 99 - sieć dla gości; taki podział zapewnia, że np. kamera z VLAN-u 30 nie „zobaczy” serwera plików z VLAN-u 10.
Slajd 8 - materiał ilustracyjny
9/60
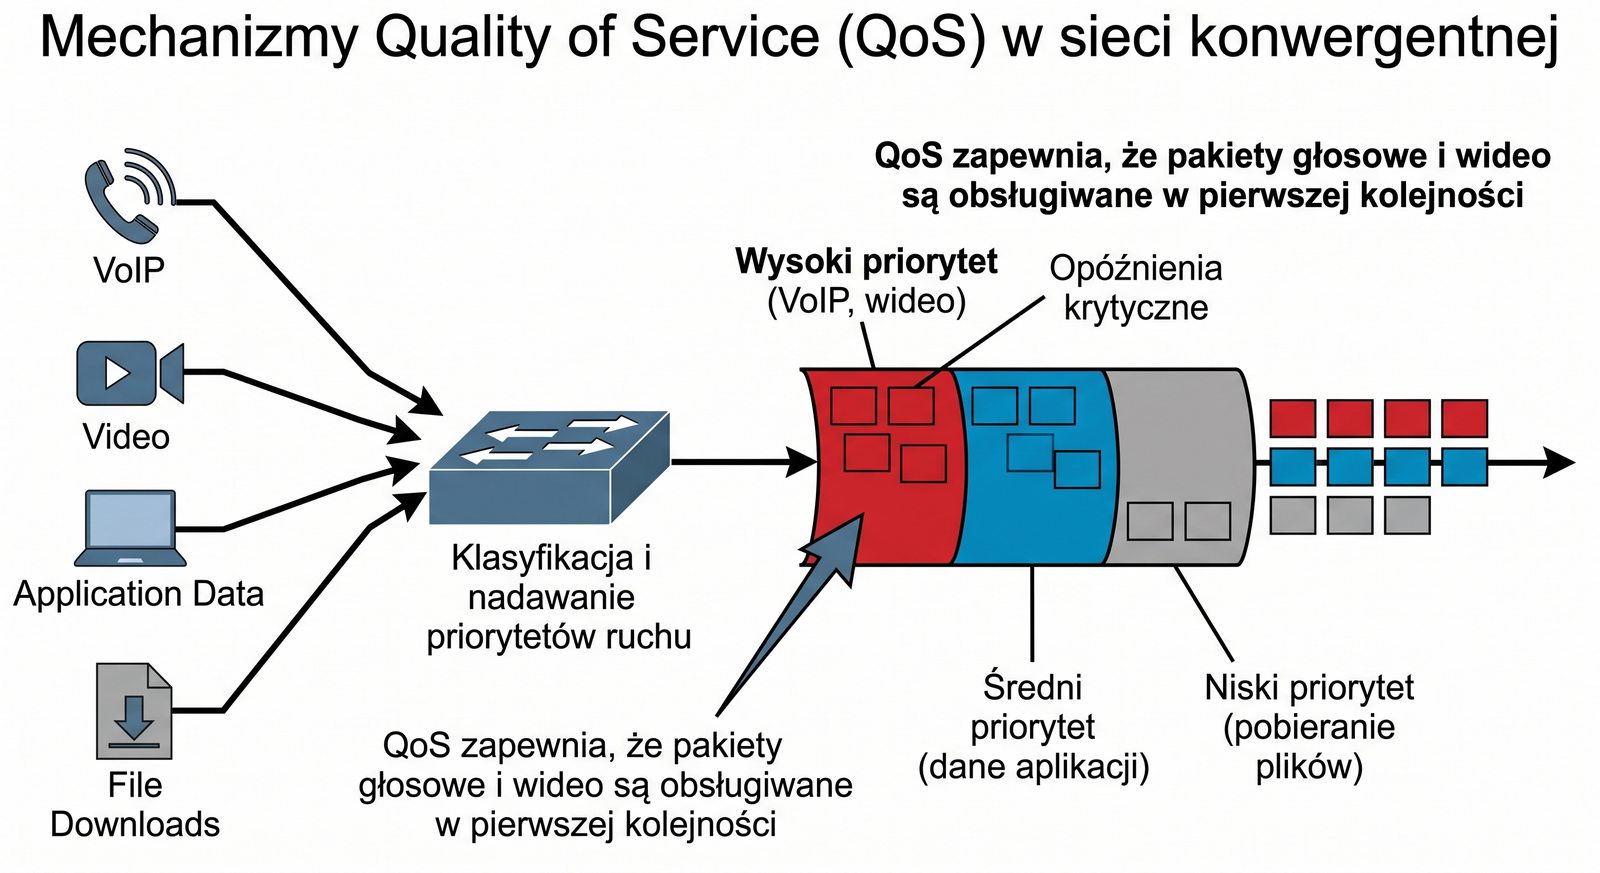
Fundament 2: Quality of Service (QoS)
Slajd omawia Quality of Service (QoS) jako fundament sieci konwergentnej.
  • W sieci konwergentnej różne typy ruchu konkurują o to samo pasmo.
  • Niektóre systemy, jak telefonia IP czy streaming wideo z kamer, są bardzo wrażliwe na opóźnienia i utratę pakietów.
  • Mechanizmy QoS pozwalają na klasyfikację ruchu i nadawanie priorytetów.
  • Dzięki QoS możemy skonfigurować przełączniki i routery tak, aby zawsze w pierwszej kolejności obsługiwały pakiety głosowe i wideo, nawet kosztem mniej wrażliwego ruchu, jak pobieranie plików.
  • Jest to kluczowe dla zapewnienia jakości działania systemów czasu rzeczywistego.
QoS (Quality of Service): mechanizmy klasyfikacji ruchu i nadawania priorytetów; ponieważ różne typy ruchu konkurują o to samo pasmo, a telefonia IP i strumienie wideo są wrażliwe na opóźnienia i utratę pakietów, QoS pozwala przełącznikom i routerom obsługiwać pakiety głosowe i wideo w pierwszej kolejności.
Slajd 9 - materiał ilustracyjny
10/60
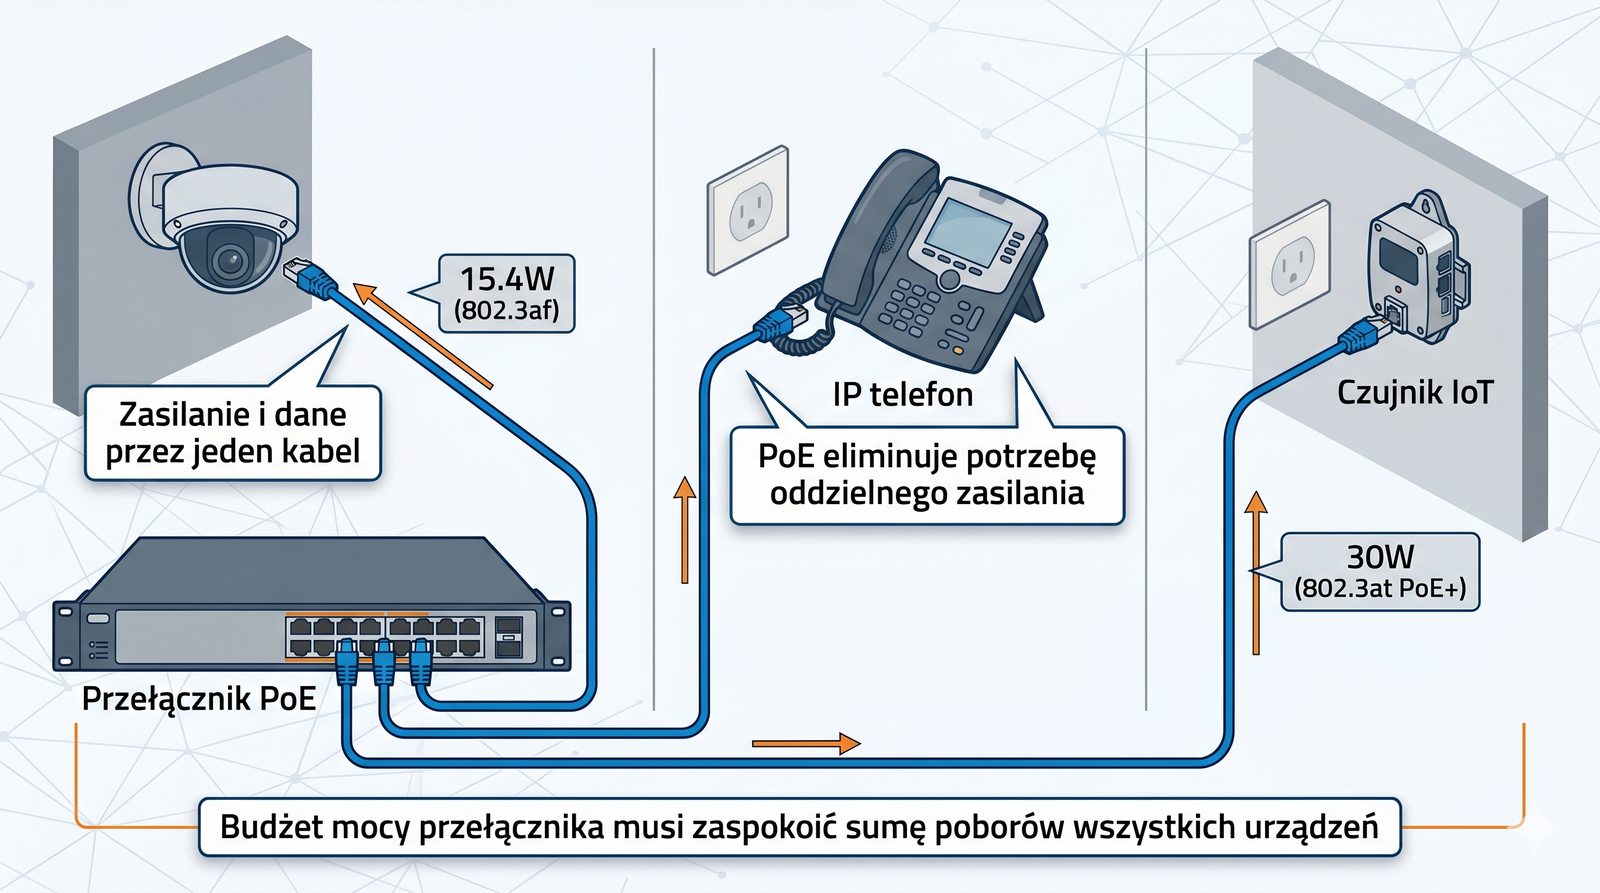
Fundament 3: Power over Ethernet (PoE)
Slajd omawia Power over Ethernet (PoE) jako fundament zasilania urządzeń teletechnicznych.
  • PoE to technologia, która zrewolucjonizowała instalacje teletechniczne.
  • Umożliwia ona zasilanie urządzeń końcowych (kamer IP, czytników KD, telefonów VoIP, czujników IoT) bezpośrednio przez kabel sieciowy.
  • Eliminuje to potrzebę prowadzenia oddzielnego zasilania do każdego urządzenia, co drastycznie upraszcza instalację, obniża koszty i zwiększa elastyczność.
  • Przy projektowaniu należy dobrać przełączniki z odpowiednim budżetem mocy PoE, aby mogły zasilić wszystkie podłączone urządzenia.
PoE (Power over Ethernet): technologia zasilania urządzeń końcowych (kamer IP, czytników KD, telefonów VoIP, czujników IoT) bezpośrednio przez kabel sieciowy; eliminuje oddzielne zasilanie, upraszcza instalację, obniża koszty i zwiększa elastyczność, ale wymaga przełączników z odpowiednim budżetem mocy PoE.
Slajd 10 - materiał ilustracyjny
11/60
Monitoring wizyjny (CCTV) over IP
Slajd omawia monitoring wizyjny (CCTV) działający w oparciu o sieć IP.
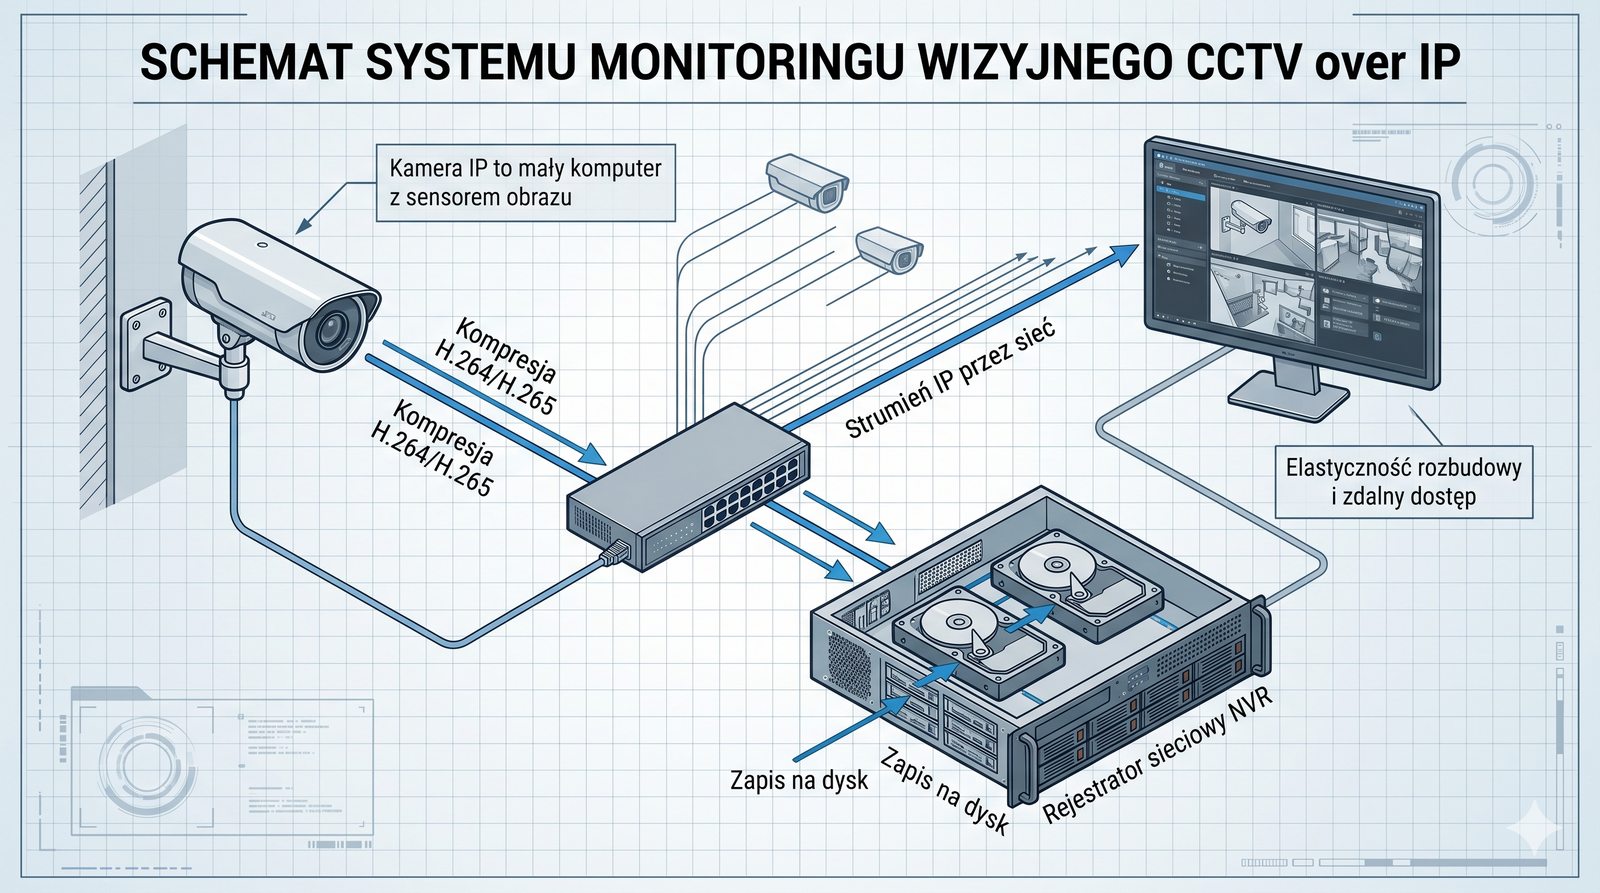
  • Nowoczesne systemy CCTV są w pełni oparte na technologii IP.
  • Kamery IP to w zasadzie małe komputery z sensorem obrazu, które kompresują wideo i wysyłają je w postaci strumienia danych przez sieć.
  • Obraz jest odbierany i zapisywany przez rejestrator sieciowy (NVR) lub oprogramowanie do zarządzania wideo (VMS) zainstalowane na serwerze.
  • Integracja z siecią IP oferuje ogromne korzyści: wyższą jakość obrazu, elastyczność w rozbudowie i możliwość zdalnego dostępu.
CCTV over IP: kamery IP to małe komputery z sensorem obrazu, które kompresują wideo i wysyłają je jako strumień danych przez sieć; obraz odbiera i zapisuje rejestrator sieciowy (NVR) lub oprogramowanie VMS na serwerze, co daje wyższą jakość, elastyczność rozbudowy i zdalny dostęp.
Slajd 11 - materiał ilustracyjny
12/60
Projektowanie pasma dla CCTV
Slajd omawia czynniki wpływające na zapotrzebowanie pasma dla kamer CCTV.
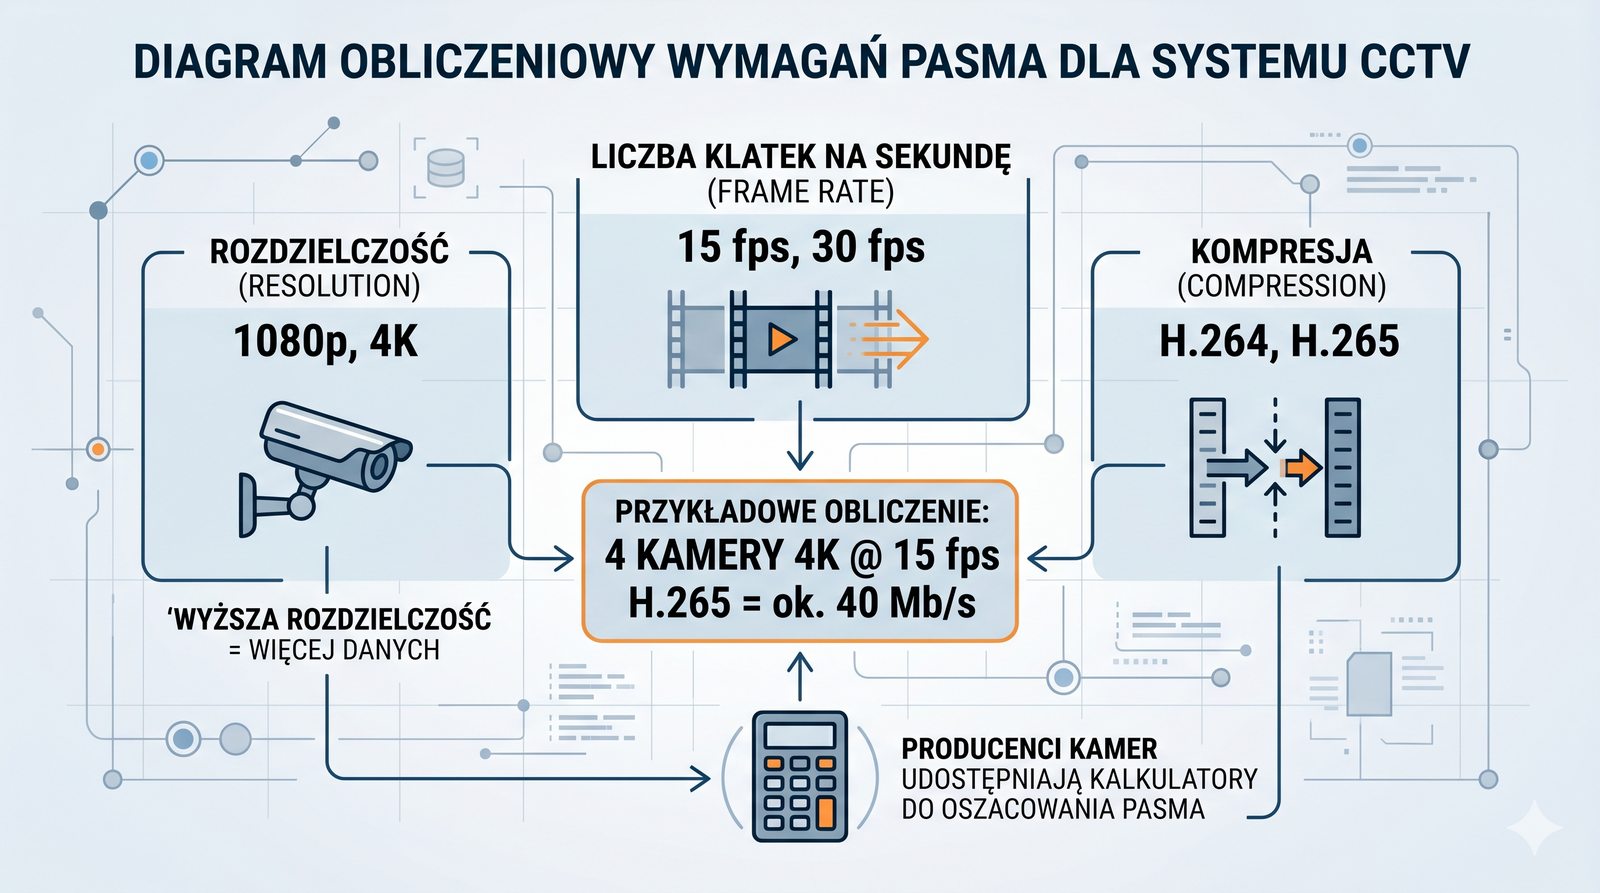
  • Strumienie wideo, zwłaszcza w wysokiej rozdzielczości, mogą generować znaczne obciążenie sieci.
  • Przy projektowaniu należy dokładnie obliczyć wymagane pasmo.
  • Zależy ono od trzech głównych czynników.
  • Rozdzielczość: np. 1080p, 4K.
  • Liczba klatek na sekundę (FPS): np. 15 FPS, 30 FPS.
  • Kompresja: np. H.264, H.265.
  • Producenci kamer udostępniają kalkulatory, które pomagają oszacować zapotrzebowanie na pasmo dla danego scenariusza.
Pasmo CCTV: strumienie wideo, zwłaszcza w wysokiej rozdzielczości, generują znaczne obciążenie sieci; wymagane pasmo zależy od rozdzielczości (np. 1080p, 4K), liczby klatek na sekundę (FPS) i stosowanej kompresji (np. H.264, H.265), a producenci udostępniają kalkulatory ułatwiające oszacowanie zapotrzebowania.
Slajd 12 - materiał ilustracyjny
13/60
Projektowanie VLAN-u dla CCTV
Slajd omawia projektowanie dedykowanego VLAN-u dla systemu CCTV.
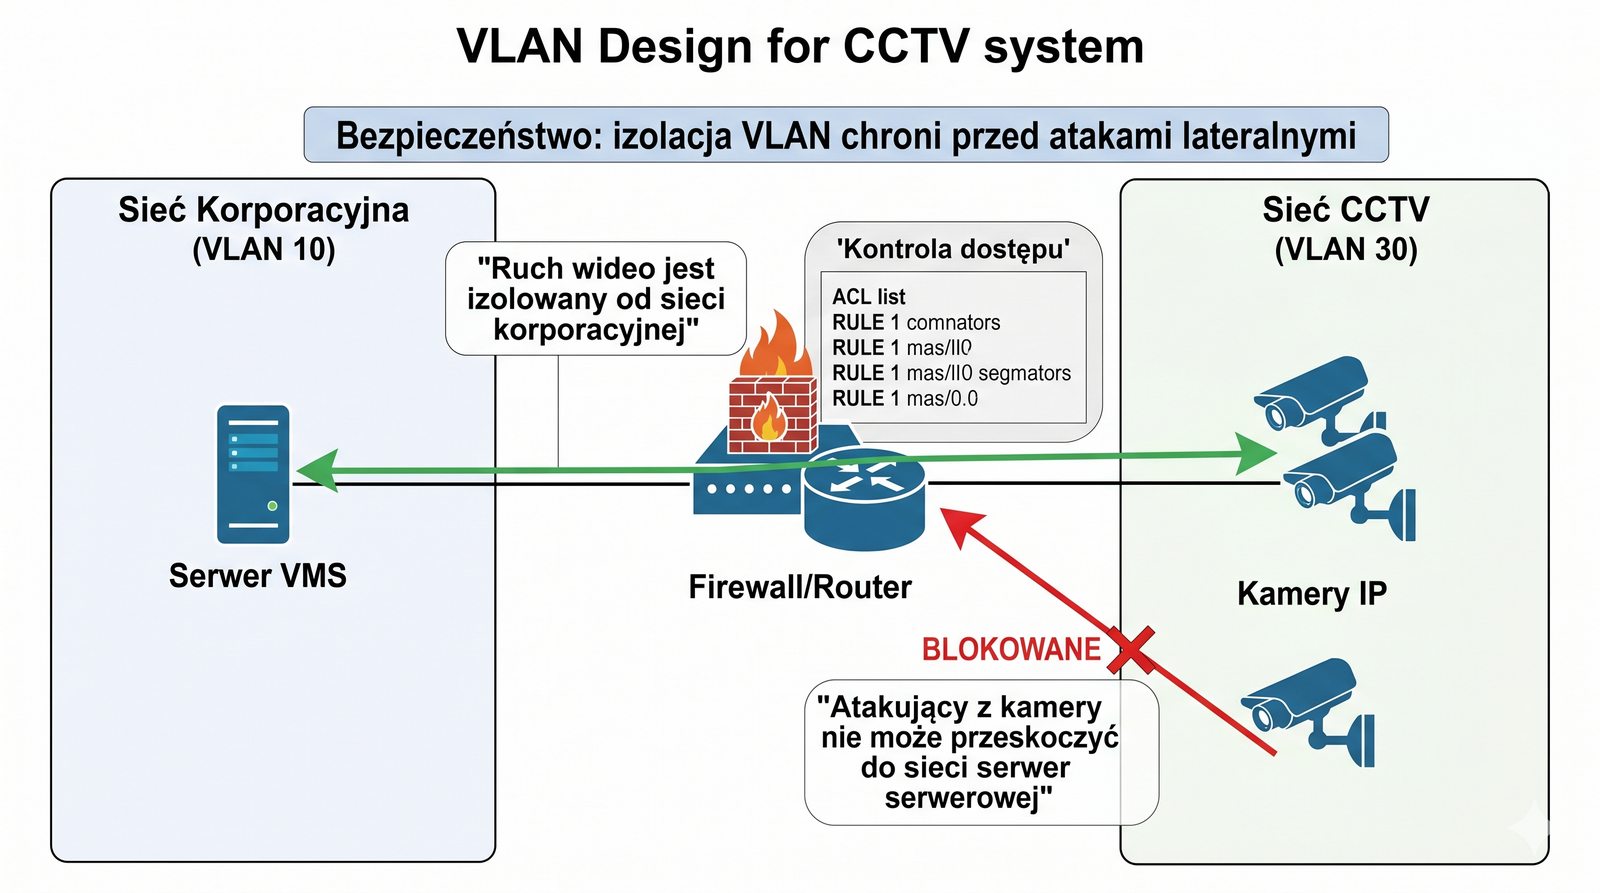
  • Sieć CCTV musi być umieszczona w osobnym, dedykowanym VLAN-ie.
  • Ma to dwa cele.
  • Po pierwsze, izoluje intensywny ruch wideo od reszty sieci korporacyjnej, zapobiegając jej spowolnieniu.
  • Po drugie, i co ważniejsze, jest to kluczowy element bezpieczeństwa.
  • Nawet jeśli atakujący uzyska dostęp do kamery, izolacja VLAN uniemożliwi mu „przeskoczenie” z niej do sieci serwerowej czy biurowej.
  • Dostęp do VLAN-u CCTV powinien być ściśle kontrolowany za pomocą list ACL na routerze.
VLAN dla CCTV: sieć monitoringu musi być umieszczona w osobnym, dedykowanym VLAN-ie - izoluje to intensywny ruch wideo od reszty sieci i stanowi kluczowy element bezpieczeństwa, bo nawet po uzyskaniu dostępu do kamery atakujący nie „przeskoczy” do sieci serwerowej; dostęp do VLAN-u CCTV kontrolują listy ACL na routerze.
Slajd 13 - materiał ilustracyjny
14/60
Obliczanie budżetu mocy PoE dla kamer
Slajd omawia obliczanie budżetu mocy PoE dla kamer.
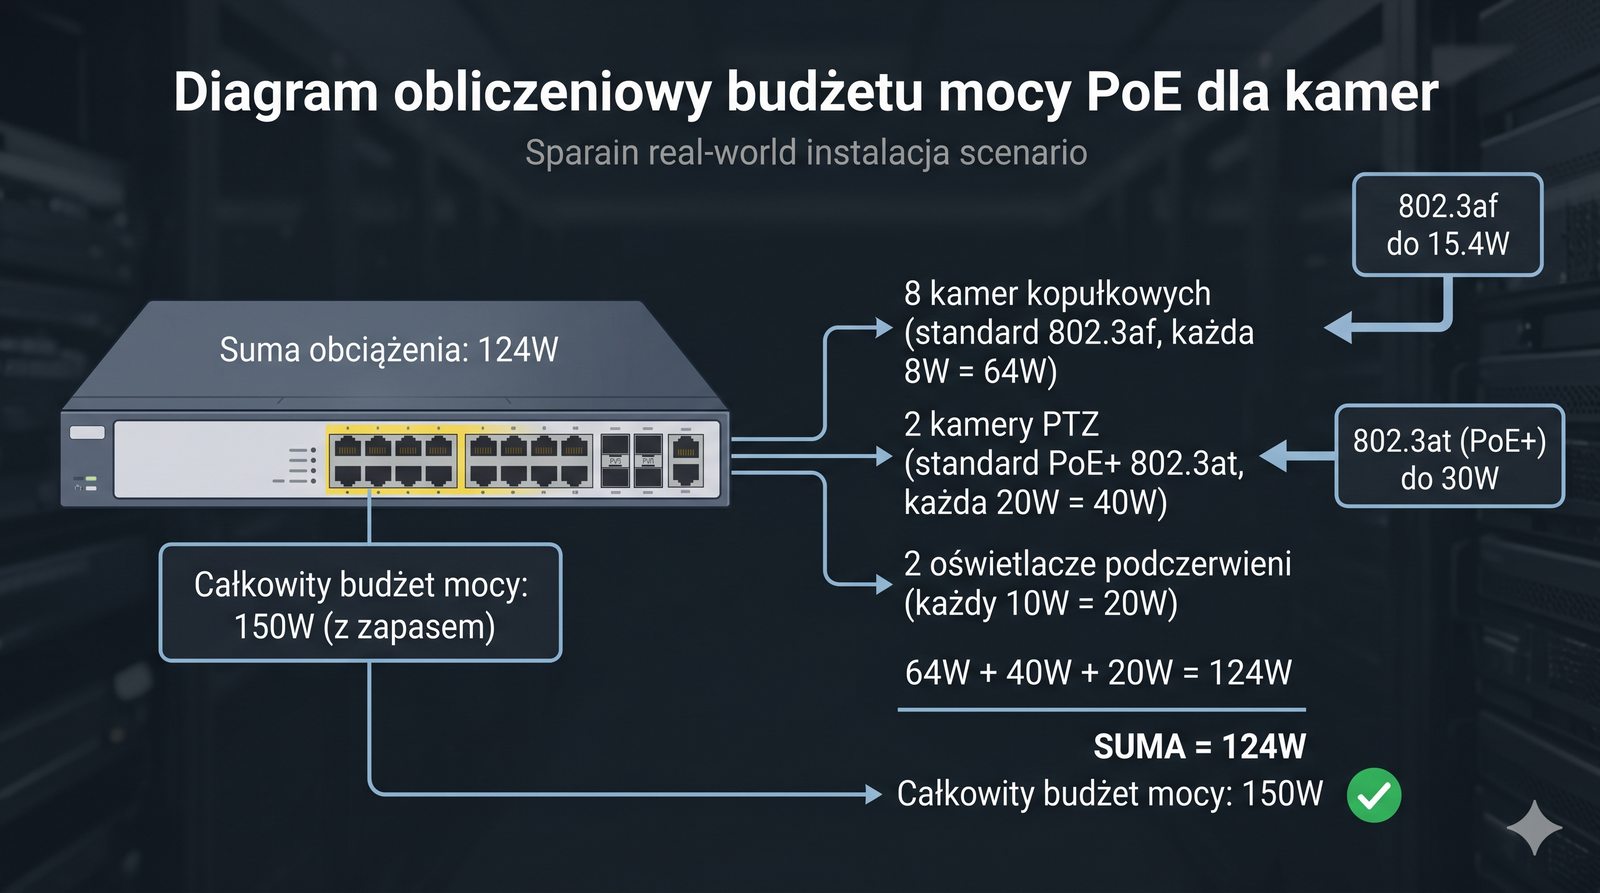
  • Każda kamera IP zasilana przez PoE ma określony pobór mocy.
  • Proste kamery stacjonarne mieszczą się w standardzie IEEE 802.3af (15,4 W po stronie PSE, 12,95 W do urządzenia).
  • Kamery obrotowe (PTZ) lub z mocnym oświetlaczem podczerwieni często wymagają standardu PoE+ (802.3at: 30 W po stronie PSE, 25,5 W do urządzenia).
  • Przy doborze przełącznika należy zsumować maksymalny pobór mocy wszystkich planowanych kamer i upewnić się, że całkowity budżet mocy PoE przełącznika jest wystarczający, z uwzględnieniem zapasu.
Budżet mocy PoE: każda kamera ma określony pobór mocy - proste kamery stacjonarne mieszczą się w standardzie 802.3af (15,4 W po stronie PSE, 12,95 W do urządzenia), a kamery obrotowe (PTZ) lub z mocnym oświetlaczem podczerwieni często wymagają PoE+ (802.3at: 30 W po stronie PSE, 25,5 W do urządzenia); przy doborze przełącznika trzeba zsumować maksymalny pobór wszystkich kamer i uwzględnić zapas.
Slajd 14 - materiał ilustracyjny
15/60
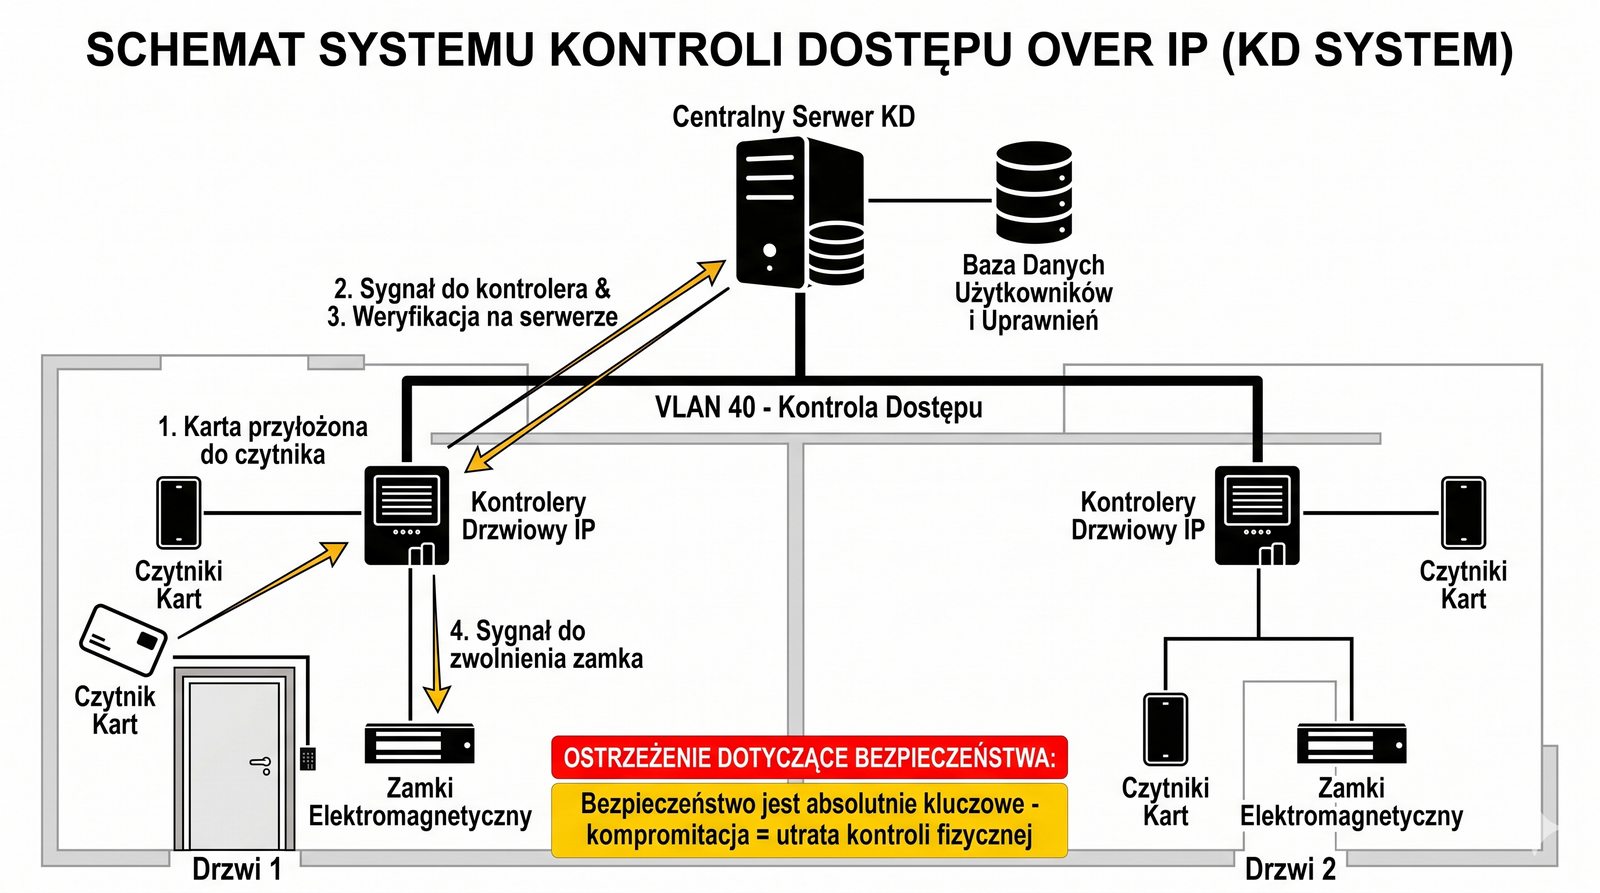
Kontrola dostępu (KD) over IP
Slajd omawia system kontroli dostępu (KD) działający w oparciu o sieć IP.
  • Systemy kontroli dostępu również przeszły ewolucję w kierunku IP.
  • Nowoczesne kontrolery, zarządzające czytnikami kart i zamkami elektromagnetycznymi, są urządzeniami sieciowymi.
  • Komunikują się one z centralnym serwerem zarządzania, który przechowuje bazę danych użytkowników i uprawnień.
  • Podobnie jak CCTV, system KD musi działać w swoim własnym, odizolowanym VLAN-ie.
  • Bezpieczeństwo jest tu kluczowe - kompromitacja tego systemu oznacza utratę fizycznej kontroli nad obiektem.
Kontrola dostępu over IP: nowoczesne kontrolery zarządzające czytnikami kart i zamkami elektromagnetycznymi są urządzeniami sieciowymi komunikującymi się z centralnym serwerem zarządzania; jak CCTV, system KD musi działać w swoim odizolowanym VLAN-ie, bo jego kompromitacja oznacza utratę fizycznej kontroli nad obiektem.
Slajd 15 - materiał ilustracyjny
16/60
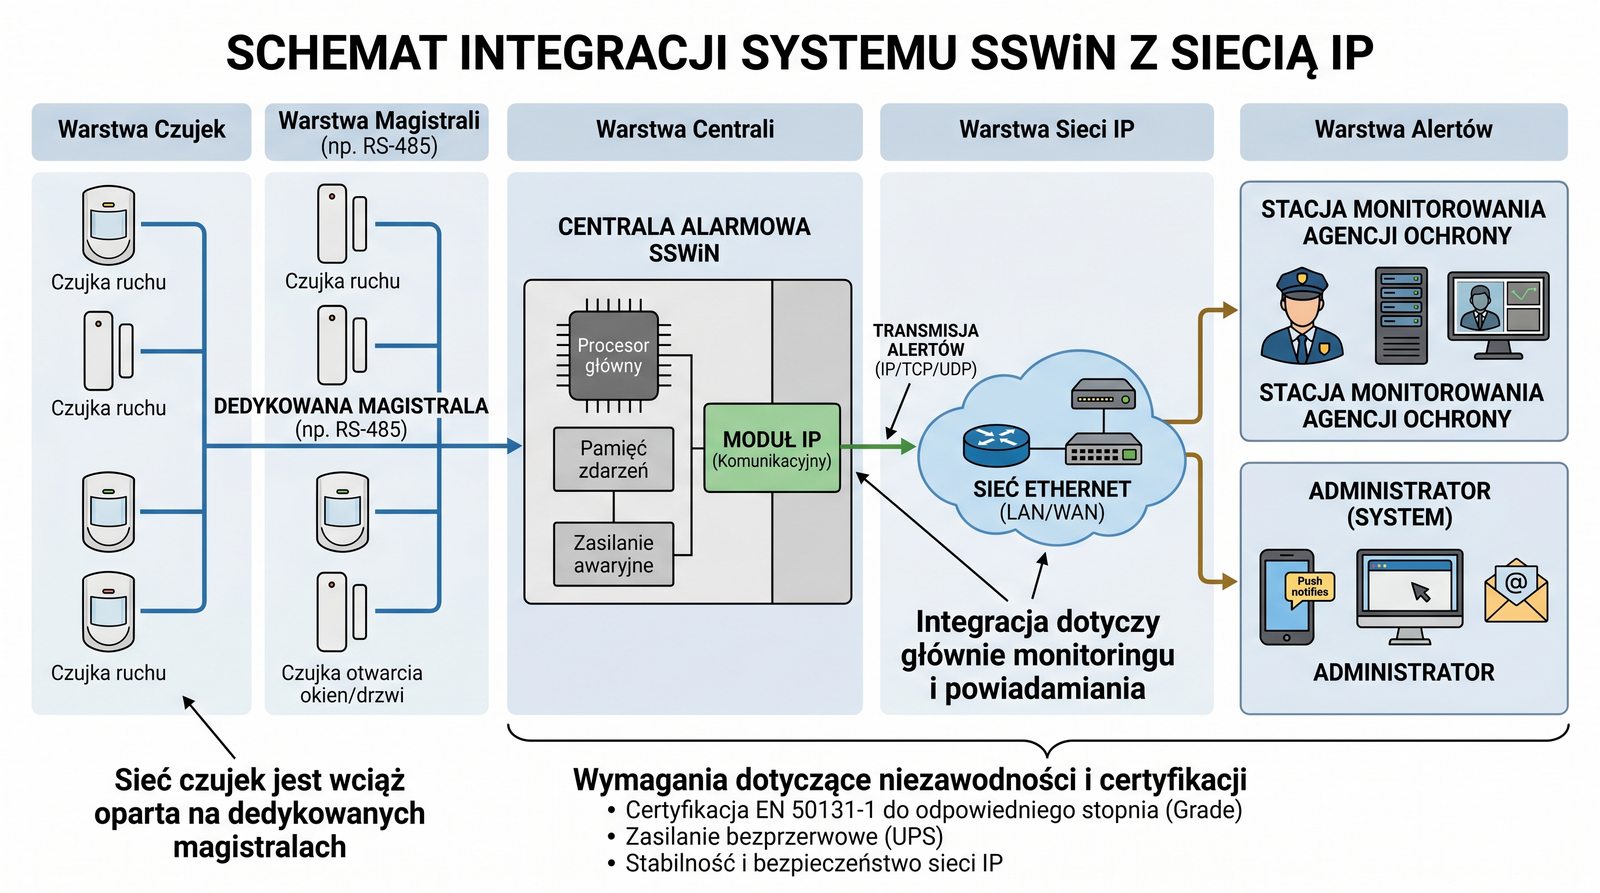
System Sygnalizacji Włamania i Napadu (SSWiN)
Slajd omawia integrację systemu sygnalizacji włamania i napadu (SSWiN) z siecią IP.
  • Integracja systemów alarmowych z siecią IP dotyczy głównie warstwy monitoringu i powiadamiania.
  • Centrala alarmowa, zbierająca sygnały z czujek, może być wyposażona w moduł IP, który umożliwia jej wysyłanie alertów przez sieć do stacji monitorowania agencji ochrony lub do administratora.
  • Pozwala to również na zdalną diagnostykę i konfigurację systemu.
  • Sama sieć czujek i manipulatorów jest zazwyczaj wciąż oparta na dedykowanych magistralach, ze względu na wymagania dotyczące niezawodności i certyfikacji.
SSWiN over IP: integracja dotyczy głównie warstwy monitoringu i powiadamiania - centrala alarmowa może mieć moduł IP wysyłający alerty do stacji monitorowania lub administratora i umożliwiający zdalną diagnostykę; sama sieć czujek i manipulatorów pozostaje zwykle na dedykowanych magistralach ze względu na niezawodność i certyfikację.
Slajd 16 - materiał ilustracyjny
17/60
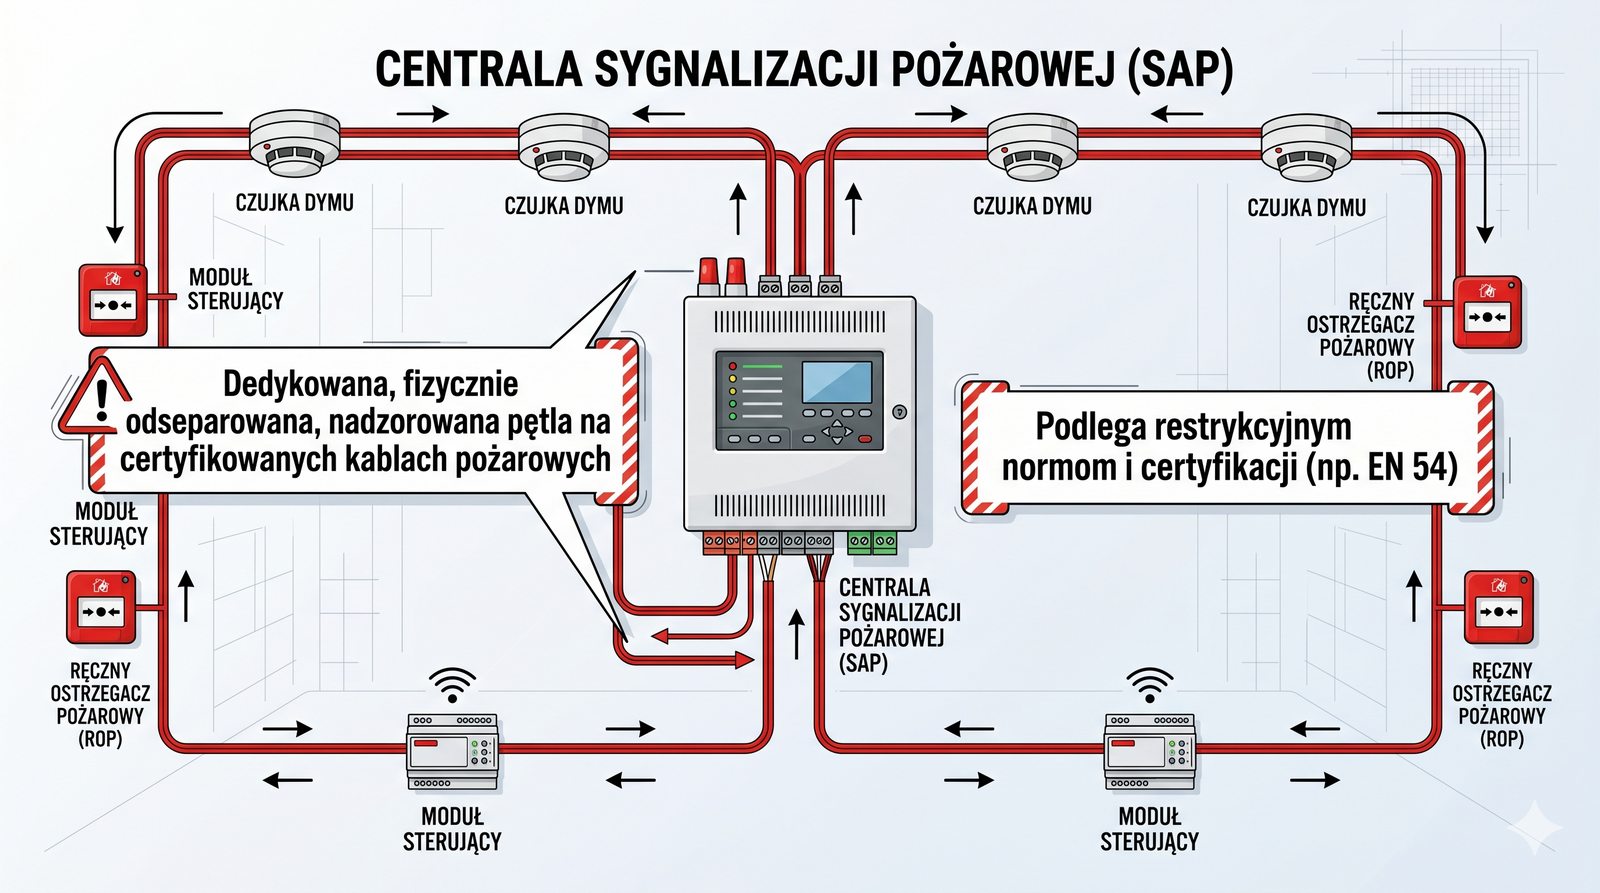
System Alarmu Pożarowego (SAP) - szczególne wymagania
Slajd omawia szczególne wymagania systemu alarmu pożarowego (SAP).
  • Systemy Alarmu Pożarowego (SAP, lub SSP) to systemy o najwyższym priorytecie, ponieważ od ich niezawodnego działania zależy ludzkie życie.
  • Podlegają one niezwykle restrykcyjnym normom i procesom certyfikacji.
  • Z tego powodu, podstawowa sieć sygnalizacyjna w systemie SAP (łącząca czujki, ręczne ostrzegacze i moduły sterujące z centralą) jest zawsze realizowana jako dedykowana, fizycznie odseparowana i nadzorowana pętla, wykonana na certyfikowanych kablach pożarowych (zgodnie z rozporządzeniem CPR UE 305/2011 oraz normą PN-EN 50575).
SAP (System Alarmu Pożarowego): system o najwyższym priorytecie, bo od jego niezawodności zależy ludzkie życie; podlega restrykcyjnym normom i certyfikacji, dlatego podstawowa sieć sygnalizacyjna (czujki, ręczne ostrzegacze, moduły sterujące) jest zawsze realizowana jako dedykowana, fizycznie odseparowana i nadzorowana pętla na certyfikowanych kablach pożarowych.
Slajd 17 - materiał ilustracyjny
18/60
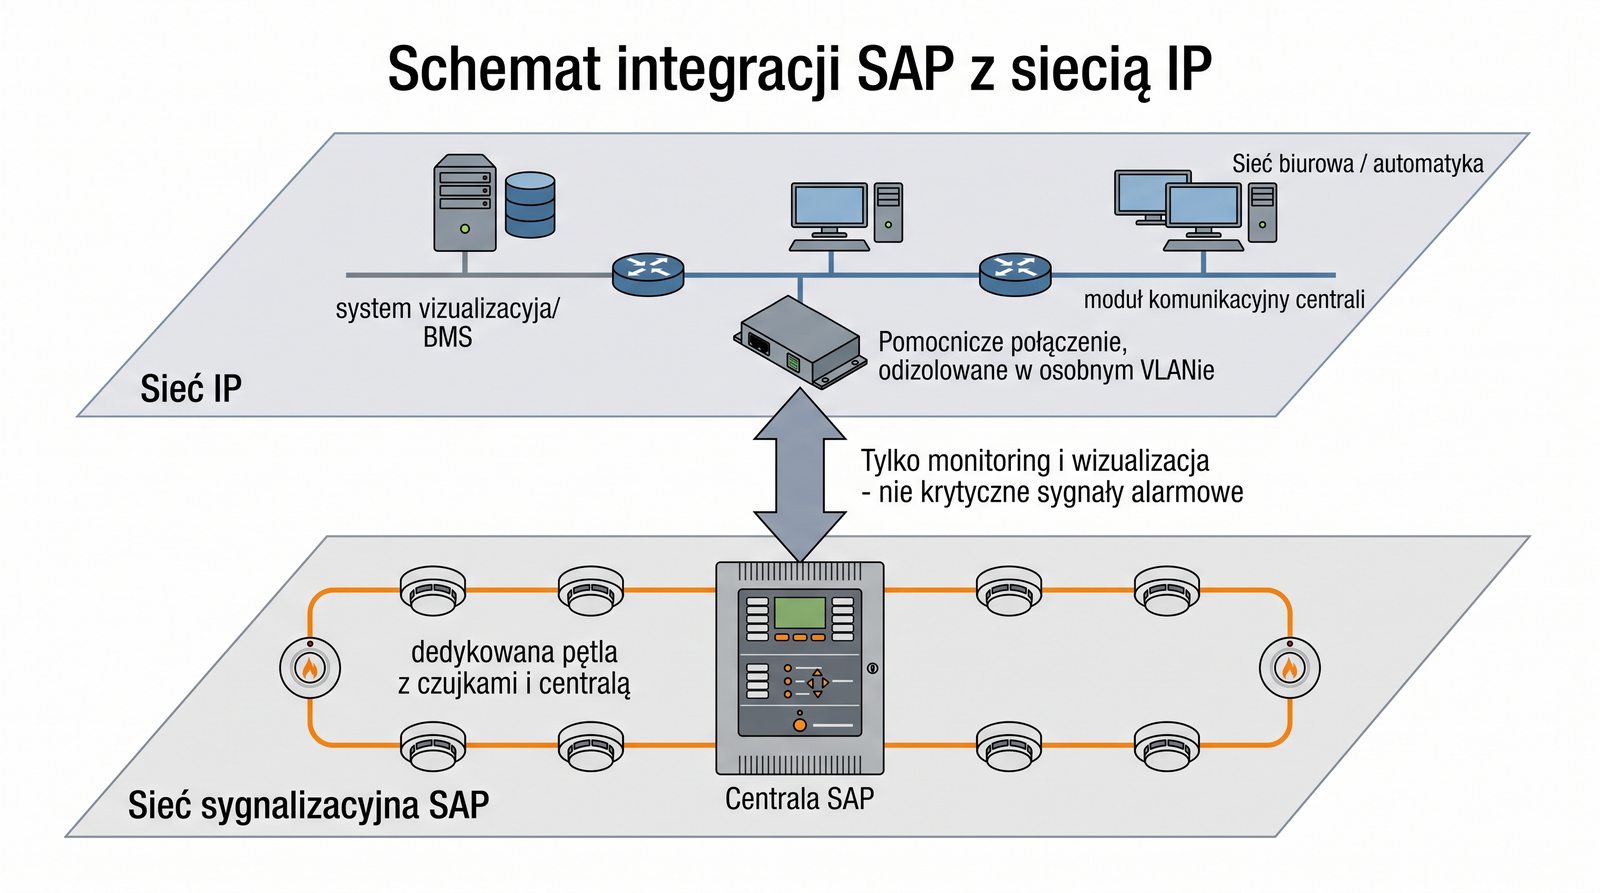
Integracja SAP z siecią IP
Slajd omawia ograniczenia integracji SAP z siecią IP.
  • Sieć IP nie może być używana do przesyłania krytycznych sygnałów alarmowych w SAP.
  • Integracja z siecią IP odbywa się wyłącznie na poziomie monitoringu i wizualizacji.
  • Centrala SAP może być wyposażona w moduł IP, który wysyła do dedykowanego systemu wizualizacji (lub BMS) informacje o stanie systemu (np. alarm, uszkodzenie, lokalizacja czujki).
  • To połączenie musi być traktowane jako pomocnicze i musi być również odpowiednio zabezpieczone i odizolowane w osobnym VLAN-ie.
Integracja SAP z IP: sieć IP nie może przenosić krytycznych sygnałów alarmowych SAP - integracja odbywa się wyłącznie na poziomie monitoringu i wizualizacji; centrala SAP może mieć moduł IP wysyłający do systemu wizualizacji lub BMS informacje o stanie (alarm, uszkodzenie, lokalizacja czujki), ale takie połączenie jest pomocnicze i musi być zabezpieczone w osobnym VLAN-ie.
Slajd 18 - materiał ilustracyjny
19/60
Internet Rzeczy (IoT) w inteligentnym budynku
Slajd omawia Internet Rzeczy (IoT) w inteligentnym budynku.
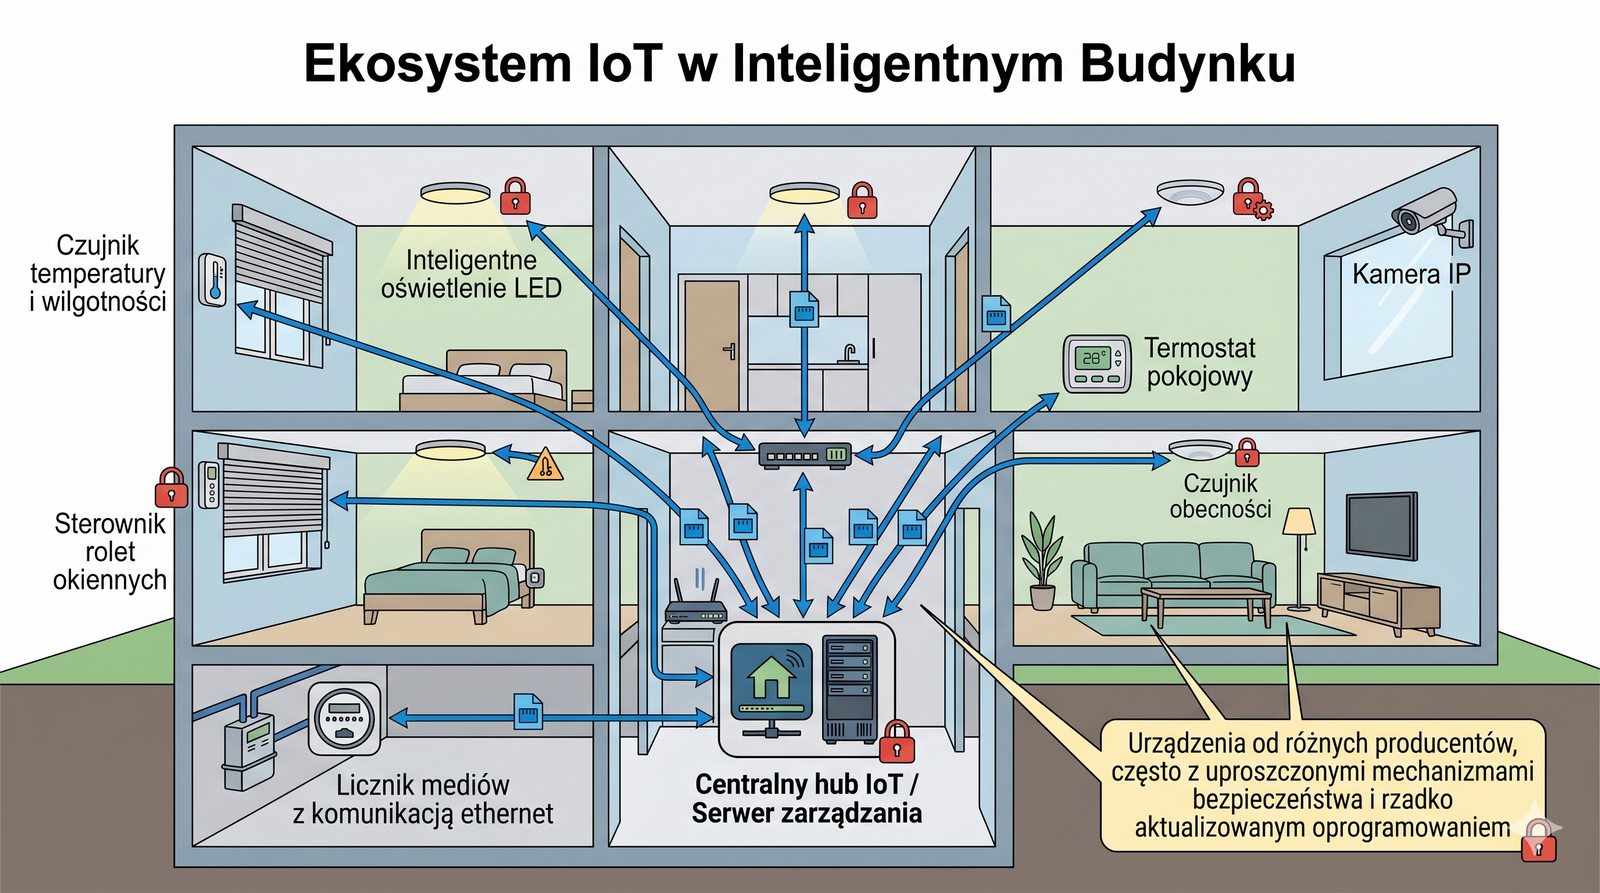
  • IoT to ogromna i zróżnicowana grupa urządzeń - od prostych czujników temperatury i wilgotności, przez inteligentne oświetlenie, sterowniki rolet, aż po liczniki mediów.
  • Coraz więcej z tych urządzeń komunikuje się za pomocą Wi-Fi lub Ethernetu.
  • Stanowią one ogromne wyzwanie dla bezpieczeństwa sieci, ponieważ często są to proste urządzenia od różnych producentów, z uproszczonymi mechanizmami bezpieczeństwa i rzadko aktualizowanym oprogramowaniem.
IoT w budynku: ogromna i zróżnicowana grupa urządzeń - od czujników temperatury i wilgotności, przez inteligentne oświetlenie i sterowniki rolet, po liczniki mediów; coraz więcej z nich komunikuje się przez Wi-Fi lub Ethernet, co stanowi wyzwanie dla bezpieczeństwa, bo są to proste urządzenia różnych producentów, z uproszczonymi mechanizmami bezpieczeństwa i rzadko aktualizowanym oprogramowaniem.
Slajd 19 - materiał ilustracyjny
20/60
Zagrożenia związane z IoT
Slajd omawia zagrożenia związane z urządzeniami IoT.
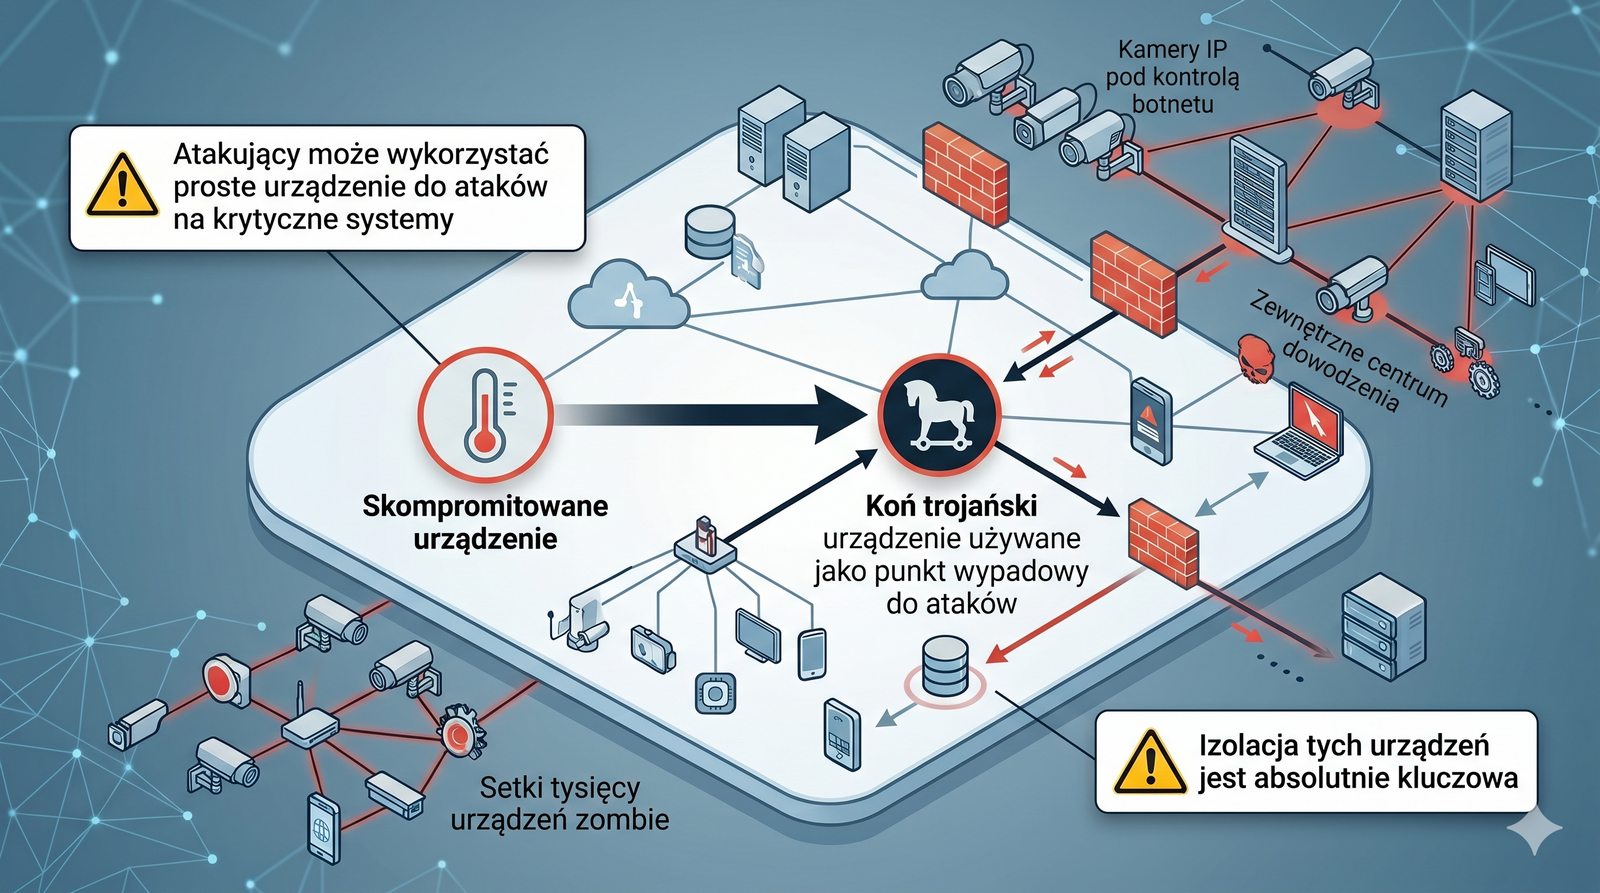
  • Niezabezpieczone urządzenie IoT może stać się „koniem trojańskim” w naszej sieci.
  • Atakujący, po przejęciu kontroli nad prostym czujnikiem, może próbować wykorzystać go jako punkt wypadowy do ataków na inne, bardziej kluczowe systemy w sieci korporacyjnej.
  • Historia zna przypadki botnetów złożonych z setek tysięcy przejętych kamer IP i innych urządzeń IoT.
  • Dlatego izolacja tych urządzeń jest kluczowa.
Zagrożenia IoT: niezabezpieczone urządzenie może stać się „koniem trojańskim” w sieci - atakujący po przejęciu prostego czujnika może wykorzystać go jako punkt wypadowy do ataków na kluczowe systemy; historia zna botnety złożone z setek tysięcy przejętych kamer IP i urządzeń IoT, dlatego ich izolacja jest kluczowa.
Slajd 20 - materiał ilustracyjny
21/60
Projektowanie VLAN-u dla IoT
Slajd omawia projektowanie dedykowanego VLAN-u dla urządzeń IoT.
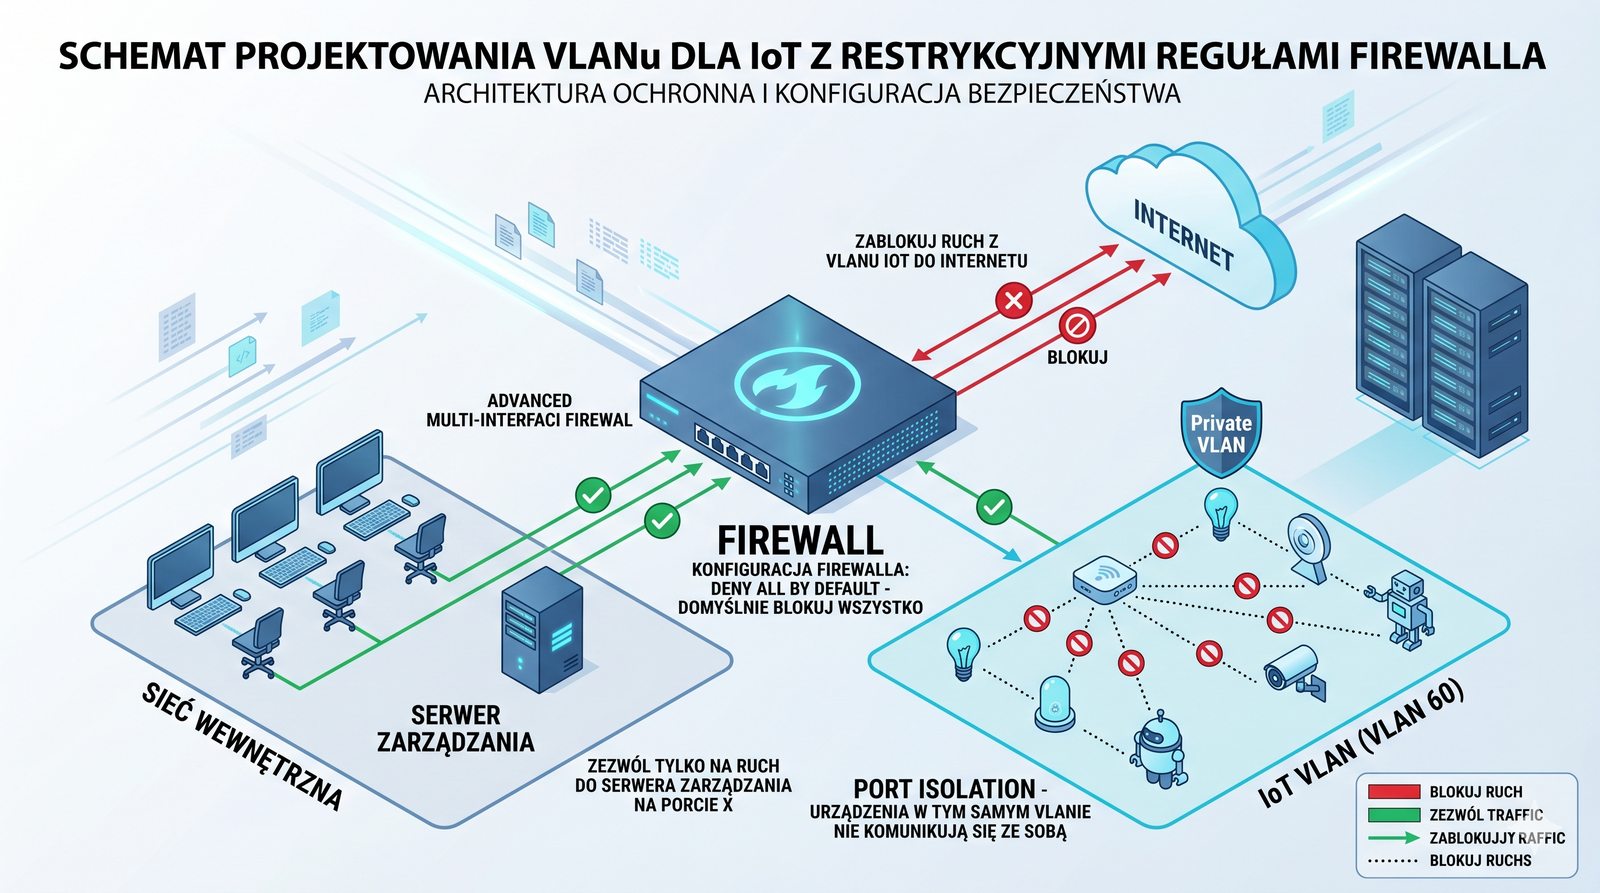
  • Wszystkie urządzenia IoT muszą być umieszczone w jednym lub kilku dedykowanych, ściśle kontrolowanych VLAN-ach.
  • Reguły na firewallu dla takiego VLAN-u powinny być bardzo restrykcyjne: domyślnie blokować cały ruch, a zezwalać jedynie na niezbędną komunikację, np. z konkretnym serwerem zarządzania na określonym porcie.
  • Ruch z VLAN-u IoT do Internetu powinien być zablokowany lub ściśle filtrowany.
  • W miarę możliwości, urządzenia w tym samym VLAN-ie również nie powinny móc się ze sobą komunikować (funkcja Private VLAN lub Port Isolation na przełącznikach).
VLAN dla IoT: wszystkie urządzenia IoT powinny trafić do jednego lub kilku ściśle kontrolowanych VLAN-ów, a reguły firewalla powinny być restrykcyjne - domyślnie blokować cały ruch i zezwalać tylko na niezbędną komunikację z konkretnym serwerem; ruch do Internetu trzeba blokować lub filtrować, a w miarę możliwości włączyć Private VLAN lub Port Isolation.
Slajd 21 - materiał ilustracyjny
22/60
System Zarządzania Budynkiem (BMS)
Slajd omawia system zarządzania budynkiem (BMS).
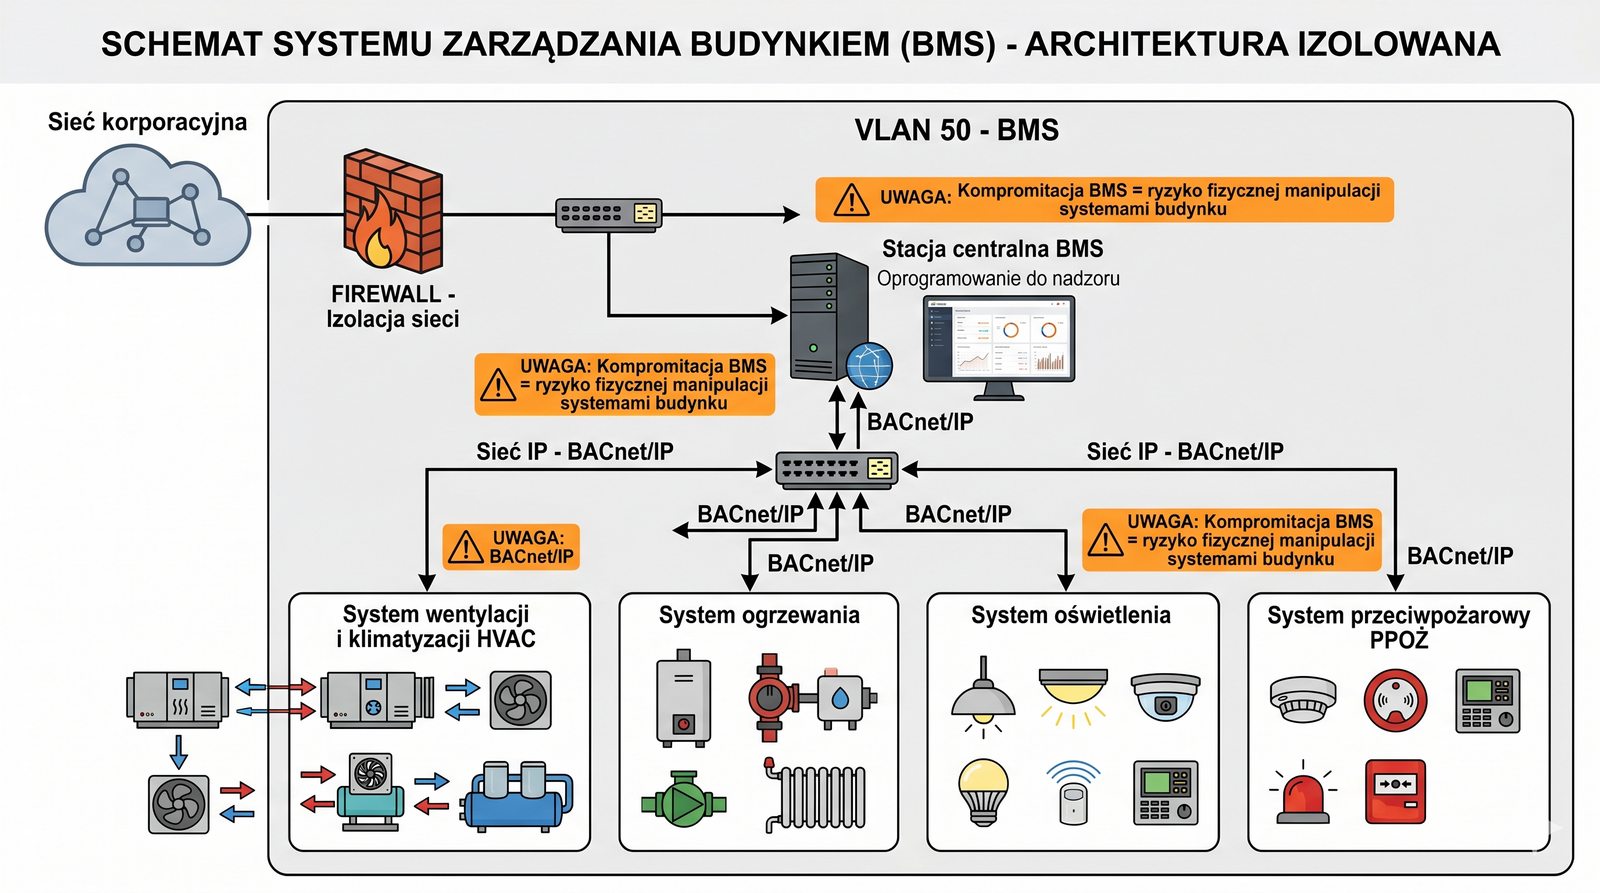
  • BMS (Building Management System) to centralny system komputerowy, który nadzoruje i steruje instalacjami technicznymi w budynku, takimi jak wentylacja, klimatyzacja (HVAC), ogrzewanie, oświetlenie czy systemy Ppoż.
  • Nowoczesne systemy BMS komunikują się za pomocą protokołów opartych na IP (np. BACnet/IP).
  • Sieć BMS, podobnie jak inne systemy teletechniczne, musi być odizolowana w dedykowanym VLAN-ie, ponieważ jej kompromitacja mogłaby pozwolić atakującemu na fizyczną manipulację systemami budynku.
BMS (Building Management System): centralny system komputerowy nadzorujący instalacje techniczne budynku, takie jak wentylacja, klimatyzacja (HVAC), ogrzewanie, oświetlenie czy systemy Ppoż.; nowoczesne BMS komunikują się protokołami opartymi na IP (np. BACnet/IP) i muszą być odizolowane w dedykowanym VLAN-ie, bo ich kompromitacja pozwalałaby na fizyczną manipulację systemami budynku.
Slajd 22 - materiał ilustracyjny
23/60
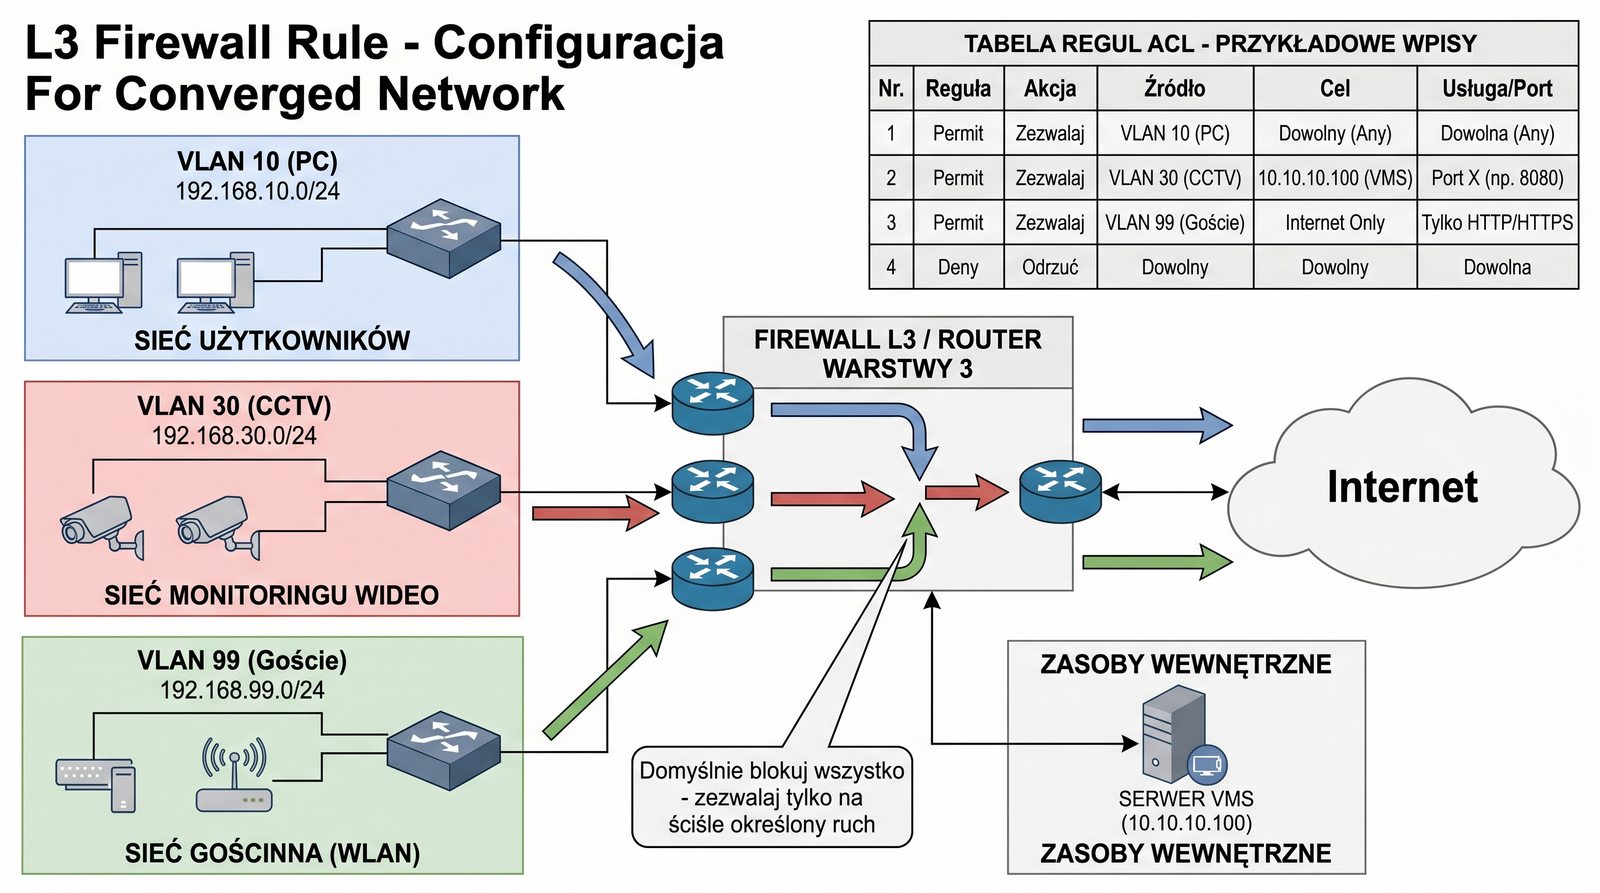
Praktyka: projektowanie reguł firewalla
Slajd omawia praktyczne projektowanie reguł firewalla między VLAN-ami.
  • Po stworzeniu planu VLAN, następnym krokiem jest zdefiniowanie polityki komunikacji między nimi.
  • Odbywa się to na routerze lub firewallu warstwy 3.
  • Zasada powinna być „deny all by default” (domyślnie blokuj wszystko).
  • Następnie tworzymy reguły zezwalające tylko na ściśle określony ruch.
  • Przykładowe reguły obejmują następujące zasady.
  • Zezwól na ruch z VLAN-u CCTV (kamery) tylko do serwera VMS na porcie X.
  • Zezwól na ruch z VLAN-u korporacyjnego (PC admina) do interfejsów zarządzania przełącznikami.
  • Zablokuj wszelką komunikację z VLAN-u gościnnego do jakiejkolwiek sieci wewnętrznej.
Reguły firewalla: po stworzeniu planu VLAN definiuje się politykę komunikacji na routerze lub firewallu warstwy 3, stosując zasadę „deny all by default” i tworząc reguły zezwalające tylko na ściśle określony ruch, np. z VLAN-u CCTV do serwera VMS, z VLAN-u korporacyjnego do interfejsów zarządzania, przy całkowitym zablokowaniu ruchu z VLAN-u gościnnego do sieci wewnętrznej.
Slajd 23 - materiał ilustracyjny
24/60
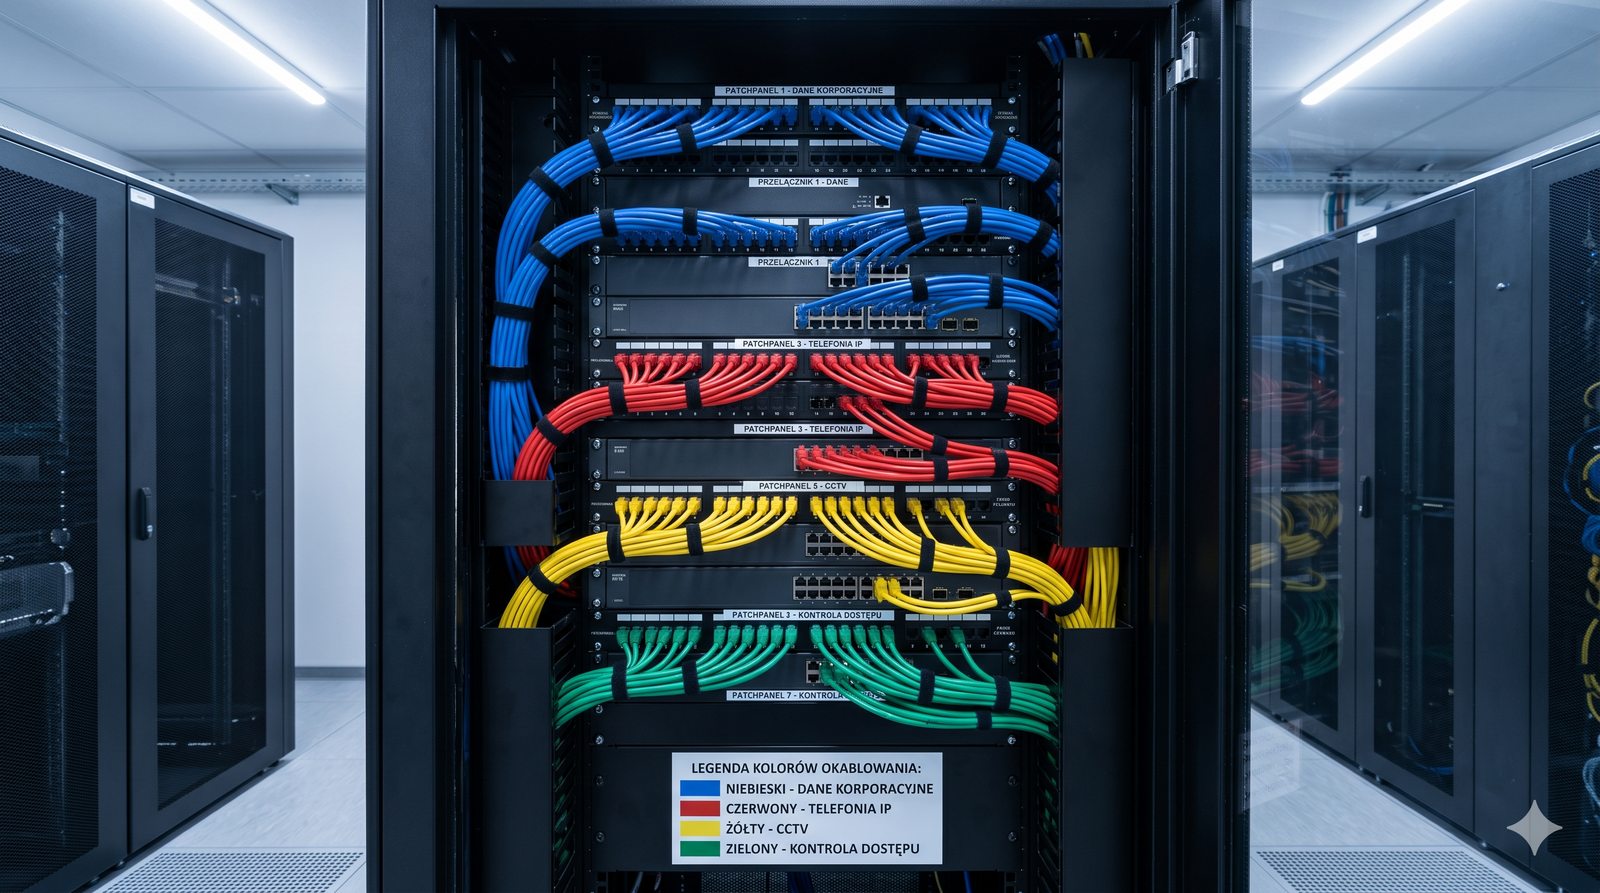
Praktyka: fizyczna organizacja w szafie
Slajd omawia fizyczną organizację systemów w szafie RACK.
  • Dobrą praktyką jest wizualne rozróżnienie różnych systemów w szafie RACK.
  • Można to osiągnąć poprzez stosowanie patchcordów w różnych kolorach dla poszczególnych VLAN-ów.
  • Niebieski: Dane korporacyjne.
  • Czerwony: Telefonia IP.
  • Żółty: Monitoring CCTV.
  • Zielony: Kontrola dostępu.
  • Można również stosować dedykowane panele krosownicze dla każdego systemu.
  • Upraszcza to znacznie zarządzanie i zmniejsza ryzyko pomyłki przy przepinaniu kabli.
Organizacja szafy: dobrą praktyką jest wizualne rozróżnienie systemów w szafie RACK - np. patchcordy w różnych kolorach dla poszczególnych VLAN-ów (przykładowo: niebieski - dane, czerwony - telefonia IP, żółty - CCTV, zielony - kontrola dostępu; to jedynie przykładowe przypisania przyjęte przez daną organizację, a nie obowiązujący standard) lub dedykowane panele krosownicze; upraszcza to zarządzanie i zmniejsza ryzyko pomyłki przy przepinaniu kabli.
Slajd 24 - materiał ilustracyjny
25/60
Podsumowanie modułu
Slajd podsumowuje moduł integracji systemów teletechnicznych.
  • Sieć konwergentna oferuje ogromne korzyści, ale wymaga profesjonalnego i świadomego podejścia do projektowania.
  • Fundamentem bezpiecznej integracji jest rygorystyczna segmentacja logiczna za pomocą VLAN i ścisła kontrola ruchu między nimi za pomocą firewalla.
  • Każdy system teletechniczny musi być traktowany jako potencjalnie niezaufany i umieszczony w swojej własnej, odizolowanej „klatce”.
  • Rola inżyniera sieciowego ewoluuje - staje się on centralnym architektem cyfrowego ekosystemu całego inteligentnego budynku.
Podsumowanie modułu 9: sieć konwergentna oferuje ogromne korzyści, ale wymaga świadomego projektowania; fundamentem bezpiecznej integracji jest rygorystyczna segmentacja logiczna za pomocą VLAN i ścisła kontrola ruchu firewallem; każdy system teletechniczny traktuje się jako potencjalnie niezaufany i umieszcza we własnej, odizolowanej „klatce”, a rola inżyniera sieciowego ewoluuje w architekta cyfrowego ekosystemu budynku.
26/60
Pytania i odpowiedzi
Slajd kończy część merytoryczną i otwiera sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań dotyczących integracji systemów teletechnicznych w sieci IP.
Pytania i odpowiedzi: sesja pytań dotyczących integracji systemów teletechnicznych w sieci IP.
27/60
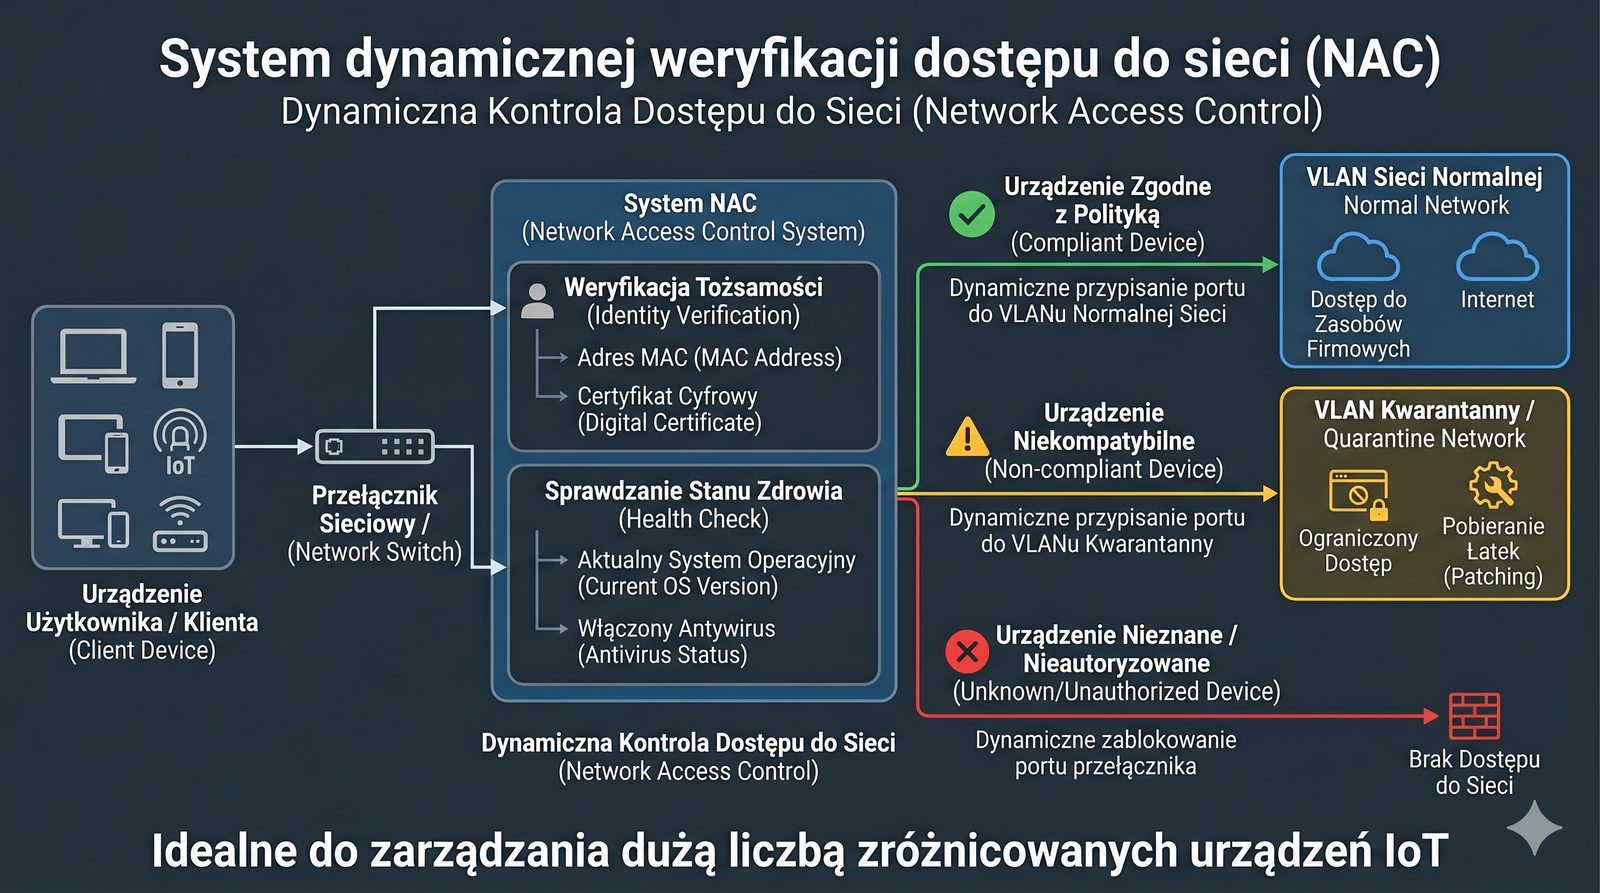
Dodatek: Network Access Control (NAC)
Slajd w części dodatkowej omawia Network Access Control (NAC).
  • NAC to zaawansowane rozwiązanie bezpieczeństwa, które automatyzuje kontrolę dostępu do sieci.
  • Zanim urządzenie zostanie dopuszczone do sieci, NAC może sprawdzić jego „tożsamość” (np. na podstawie adresu MAC lub certyfikatu) oraz „stan zdrowia” (czy ma aktualny system, włączonego antywirusa).
  • Na podstawie tych informacji, NAC może dynamicznie przypisać port przełącznika do odpowiedniego VLAN-u.
  • Jest to idealne rozwiązanie do zarządzania dużą liczbą zróżnicowanych urządzeń, takich jak te w sieciach IoT.
NAC (Network Access Control): rozwiązanie automatyzujące kontrolę dostępu do sieci - zanim urządzenie zostanie dopuszczone, NAC sprawdza jego tożsamość (np. adres MAC lub certyfikat) i „stan zdrowia” (aktualność systemu, antywirus), a następnie dynamicznie przypisuje port przełącznika do odpowiedniego VLAN-u; idealne do zarządzania dużą liczbą zróżnicowanych urządzeń, jak w sieciach IoT.
Slajd 27 - materiał ilustracyjny
28/60
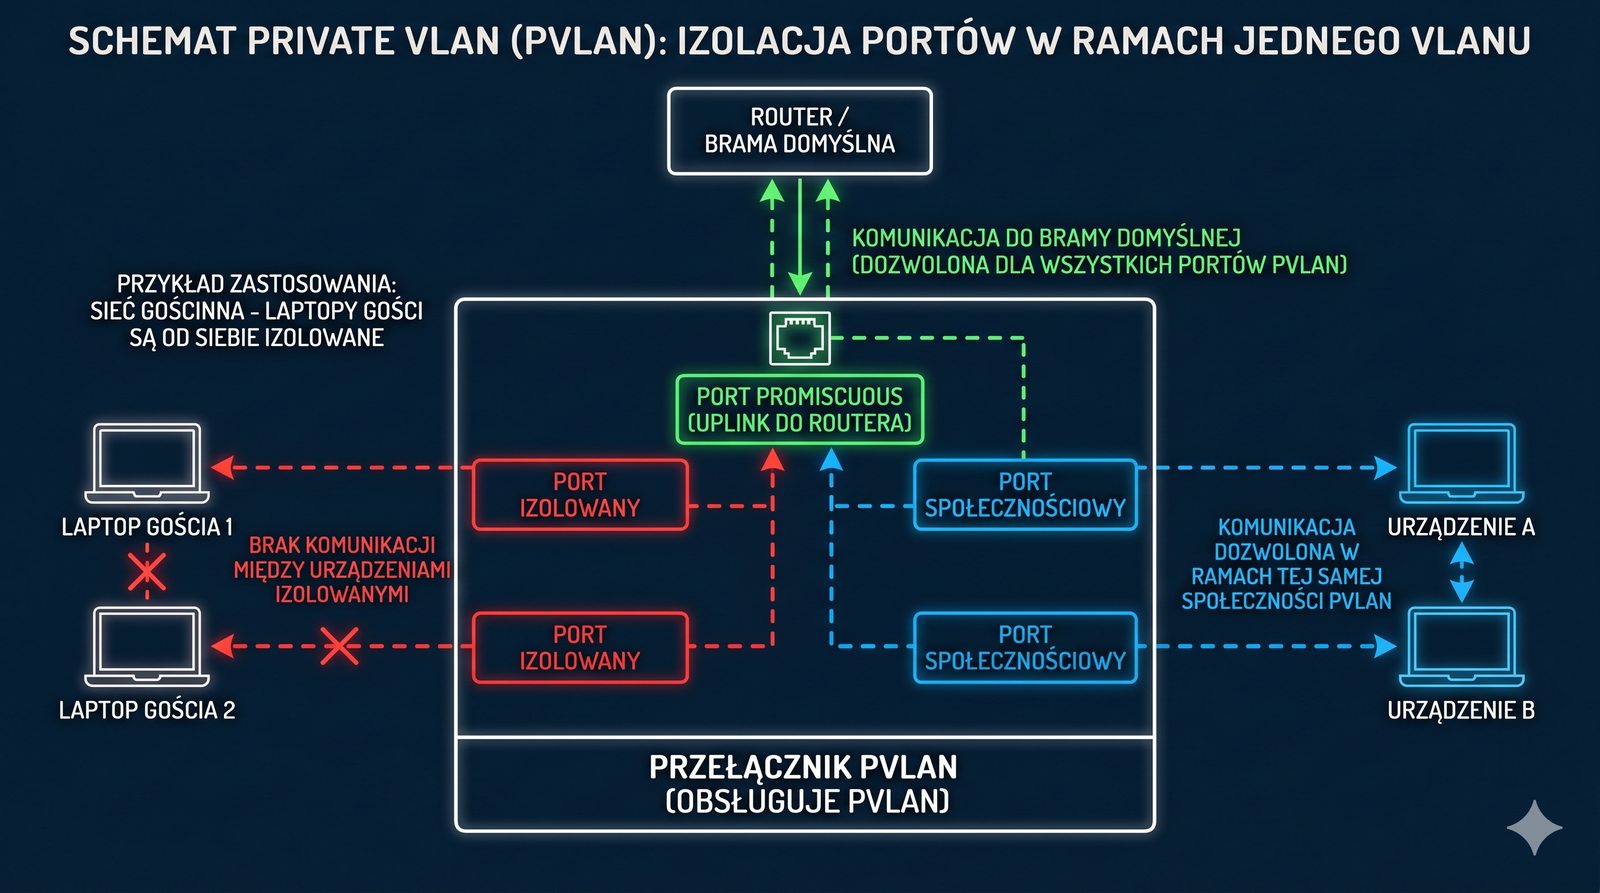
Dodatek: Private VLAN (PVLAN)
Slajd w części dodatkowej omawia Private VLAN (PVLAN).
  • Standardowy VLAN izoluje ruch między różnymi VLAN-ami, ale nie wewnątrz tego samego VLAN-u.
  • Private VLAN to technika, która pozwala na dalszą izolację portów w ramach jednego VLAN-u.
  • Możemy zdefiniować porty jako „izolowane”, co oznacza, że podłączone do nich urządzenia mogą komunikować się tylko z routerem (bramą), ale nie mogą komunikować się ze sobą nawzajem.
  • Jest to idealne rozwiązanie np. dla sieci gościnnej, gdzie nie chcemy, aby laptop jednego gościa mógł atakować laptop innego gościa.
Private VLAN (PVLAN): technika umożliwiająca dalszą izolację portów w ramach jednego VLAN-u - porty „izolowane” pozwalają podłączonym urządzeniom komunikować się tylko z routerem (bramą), ale nie ze sobą; idealne np. dla sieci gościnnej, gdzie nie chcemy, aby laptop jednego gościa mógł atakować laptop innego gościa.
Slajd 28 - materiał ilustracyjny
29/60
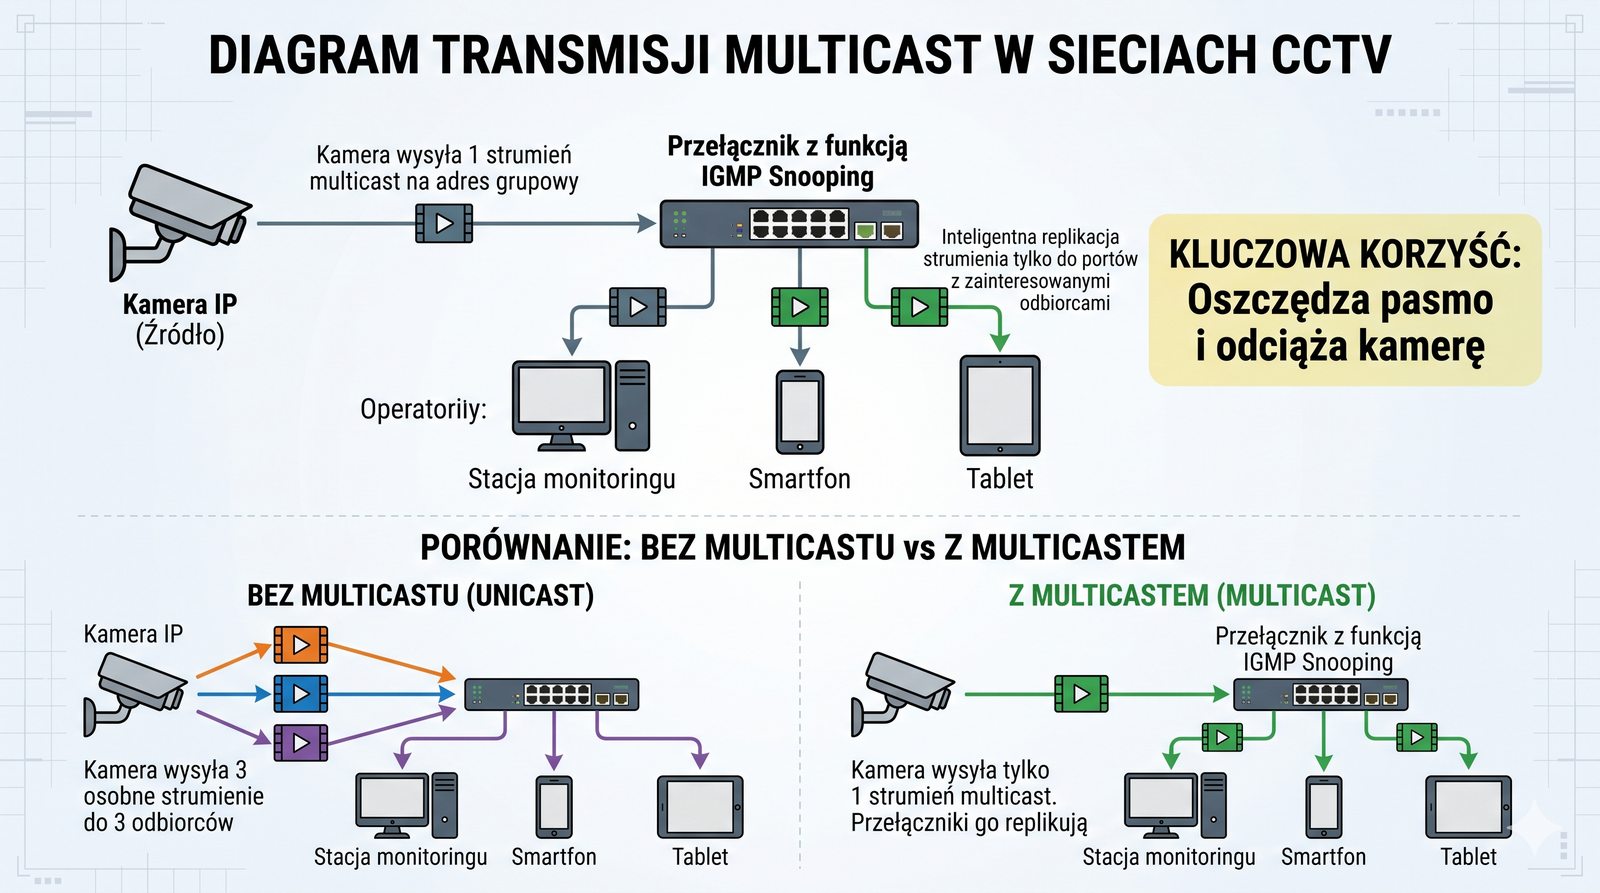
Dodatek: Multicast w sieciach CCTV
Slajd w części dodatkowej omawia multicast w sieciach CCTV.
  • W dużych systemach CCTV, gdzie obraz z jednej kamery musi być oglądany na żywo przez wielu operatorów jednocześnie, stosowanie standardowej transmisji unicast jest nieefektywne (kamera musi wysyłać wiele identycznych kopii strumienia).
  • Rozwiązaniem jest multicast.
  • Kamera wysyła tylko jeden strumień na specjalny adres grupowy, a przełączniki sieciowe, obsługujące protokoły takie jak IGMP Snooping, inteligentnie replikują ten strumień tylko do tych portów, do których podłączeni są odbiorcy, którzy „zapisali się” do danej grupy.
  • Oszczędza to pasmo i odciąża kamerę.
Multicast w CCTV: gdy obraz z jednej kamery ogląda na żywo wielu operatorów, transmisja unicast jest nieefektywna; rozwiązaniem jest multicast - kamera wysyła jeden strumień na adres grupowy, a przełączniki obsługujące IGMP Snooping replikują go tylko do portów odbiorców zapisanych do grupy, co oszczędza pasmo i odciąża kamerę.
Slajd 29 - materiał ilustracyjny
30/60
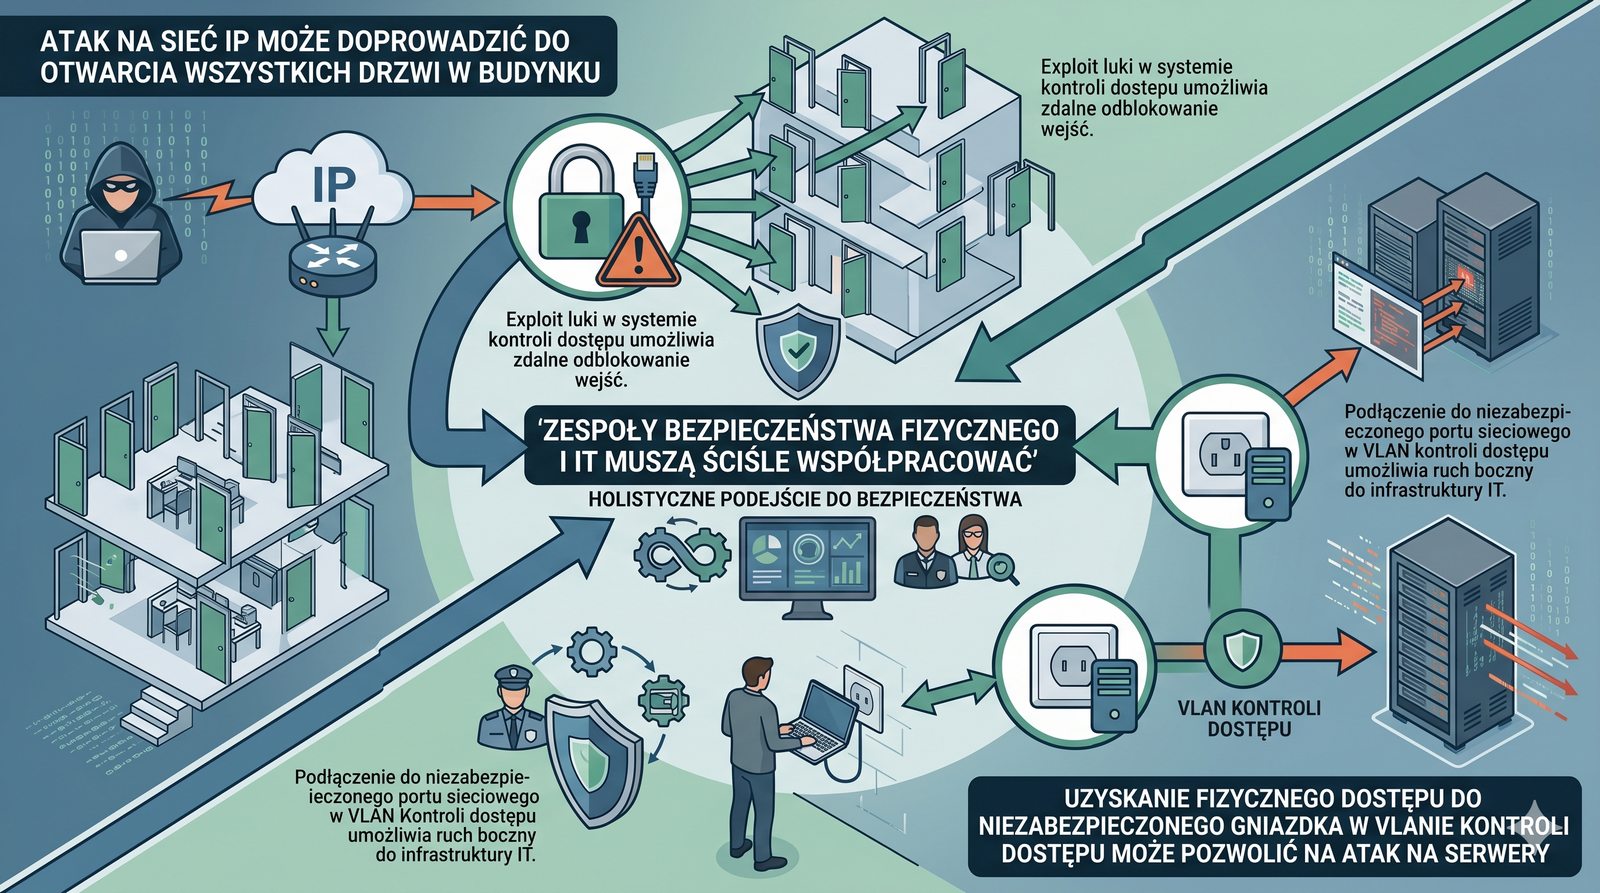
Dodatek: Bezpieczeństwo fizyczne a cyberbezpieczeństwo
Slajd w części dodatkowej omawia relację bezpieczeństwa fizycznego i cyberbezpieczeństwa.
  • Konwergencja zaciera granice między bezpieczeństwem fizycznym a cyberbezpieczeństwem.
  • Atak na sieć IP może doprowadzić do otwarcia wszystkich drzwi w budynku.
  • Z drugiej strony, uzyskanie fizycznego dostępu do niezabezpieczonego gniazdka sieciowego w VLAN-ie kontroli dostępu może pozwolić na atak na serwery.
  • Dlatego zespoły odpowiedzialne za bezpieczeństwo fizyczne i IT muszą ze sobą ściśle współpracować, tworząc spójną, wielowarstwową strategię ochrony.
Bezpieczeństwo fizyczne a cyberbezpieczeństwo: konwergencja zaciera granice między nimi - atak na sieć IP może doprowadzić do otwarcia wszystkich drzwi, a fizyczny dostęp do niezabezpieczonego gniazdka w VLAN-ie kontroli dostępu może pozwolić na atak na serwery; dlatego zespoły bezpieczeństwa fizycznego i IT muszą ściśle współpracować, tworząc wielowarstwową strategię ochrony.
Slajd 30 - materiał ilustracyjny
31/60
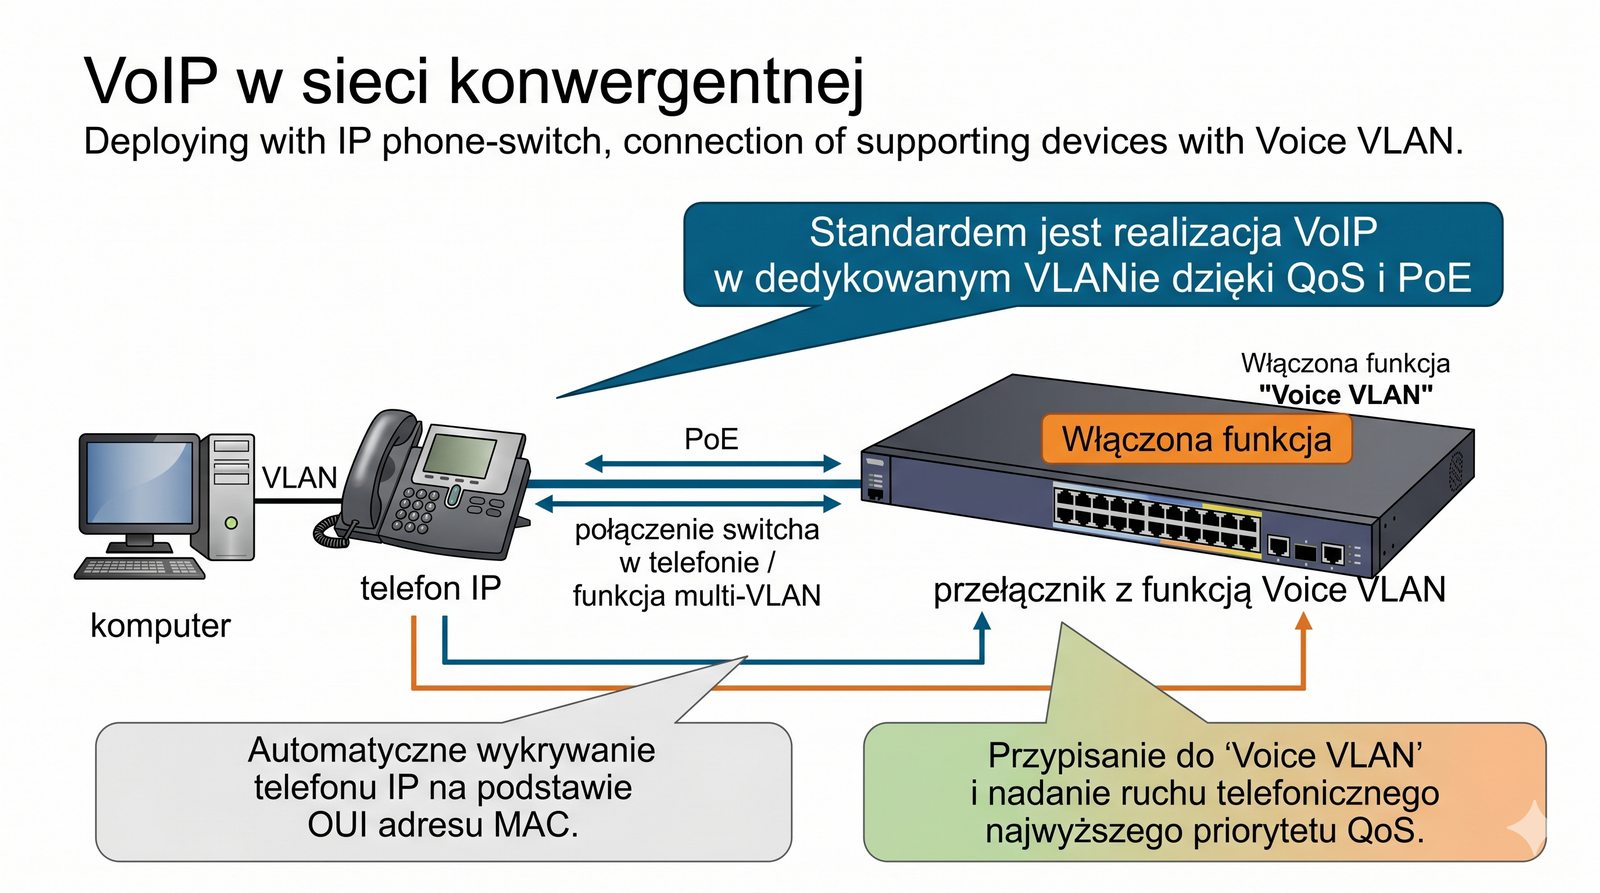
Dodatek: VoIP - osobna sieć czy VLAN?
Slajd w części dodatkowej odpowiada na pytanie: VoIP w osobnej sieci czy w VLAN-ie?
  • Historycznie, ze względu na wymagania jakościowe, telefonia IP była często budowana jako całkowicie oddzielna, fizyczna sieć.
  • Dziś, dzięki mechanizmom QoS i PoE, standardem jest realizacja VoIP w dedykowanym VLAN-ie w ramach tej samej, konwergentnej sieci co dane.
  • Nowoczesne przełączniki posiadają funkcję „Voice VLAN”, która automatycznie wykrywa podłączony telefon IP (np. na podstawie jego adresu MAC) i przypisuje port do odpowiedniego VLAN-u głosowego, jednocześnie nadając ruchowi głosowemu najwyższy priorytet QoS.
VoIP a VLAN: historycznie telefonia IP bywała osobną, fizyczną siecią, ale dziś dzięki QoS i PoE standardem jest VoIP w dedykowanym VLAN-ie tej samej, konwergentnej sieci; nowoczesne przełączniki mają funkcję „Voice VLAN”, która automatycznie wykrywa telefon IP (np. po adresie MAC) i przypisuje port do VLAN-u głosowego z najwyższym priorytetem QoS.
Slajd 31 - materiał ilustracyjny
32/60
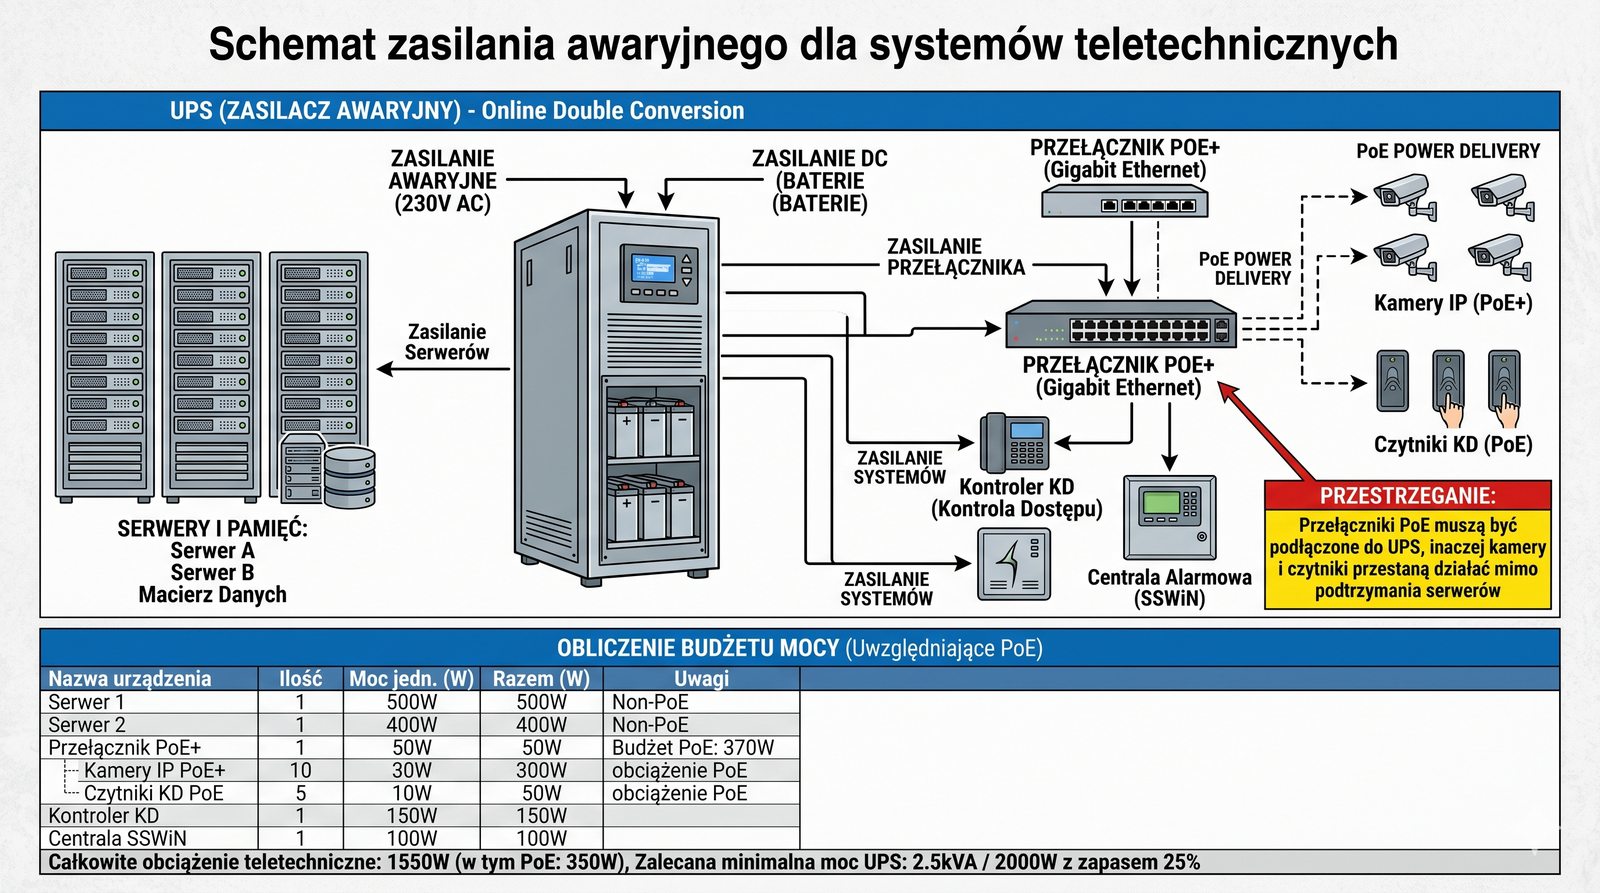
Dodatek: Zasilanie awaryjne dla systemów teletechnicznych
Slajd w części dodatkowej omawia zasilanie awaryjne dla systemów teletechnicznych.
  • Planując zasilanie awaryjne (UPS), należy pamiętać, że podtrzymania wymagają nie tylko serwery, ale również cała infrastruktura sieciowa, od której zależą systemy teletechniczne.
  • Przełączniki PoE zasilające kamery, czytniki KD i telefony IP muszą być podłączone do UPS.
  • W przeciwnym razie, w momencie zaniku zasilania, wszystkie te systemy przestaną działać, nawet jeśli ich serwery centralne mają podtrzymanie.
  • Należy dokładnie obliczyć budżet mocy, uwzględniając obciążenie generowane przez PoE.
Zasilanie awaryjne: planując UPS, trzeba pamiętać, że podtrzymania wymaga nie tylko serwer, ale cała infrastruktura sieciowa - przełączniki PoE zasilające kamery, czytniki KD i telefony IP muszą być podłączone do UPS, bo inaczej przy zaniku zasilania systemy przestaną działać mimo podtrzymania serwerów; kluczowe jest uwzględnienie obciążenia generowanego przez PoE.
Slajd 32 - materiał ilustracyjny
33/60
Warsztat: Projektowanie VLAN i ACL
Slajd zawiera warsztat projektowania VLAN-ów i reguł ACL.
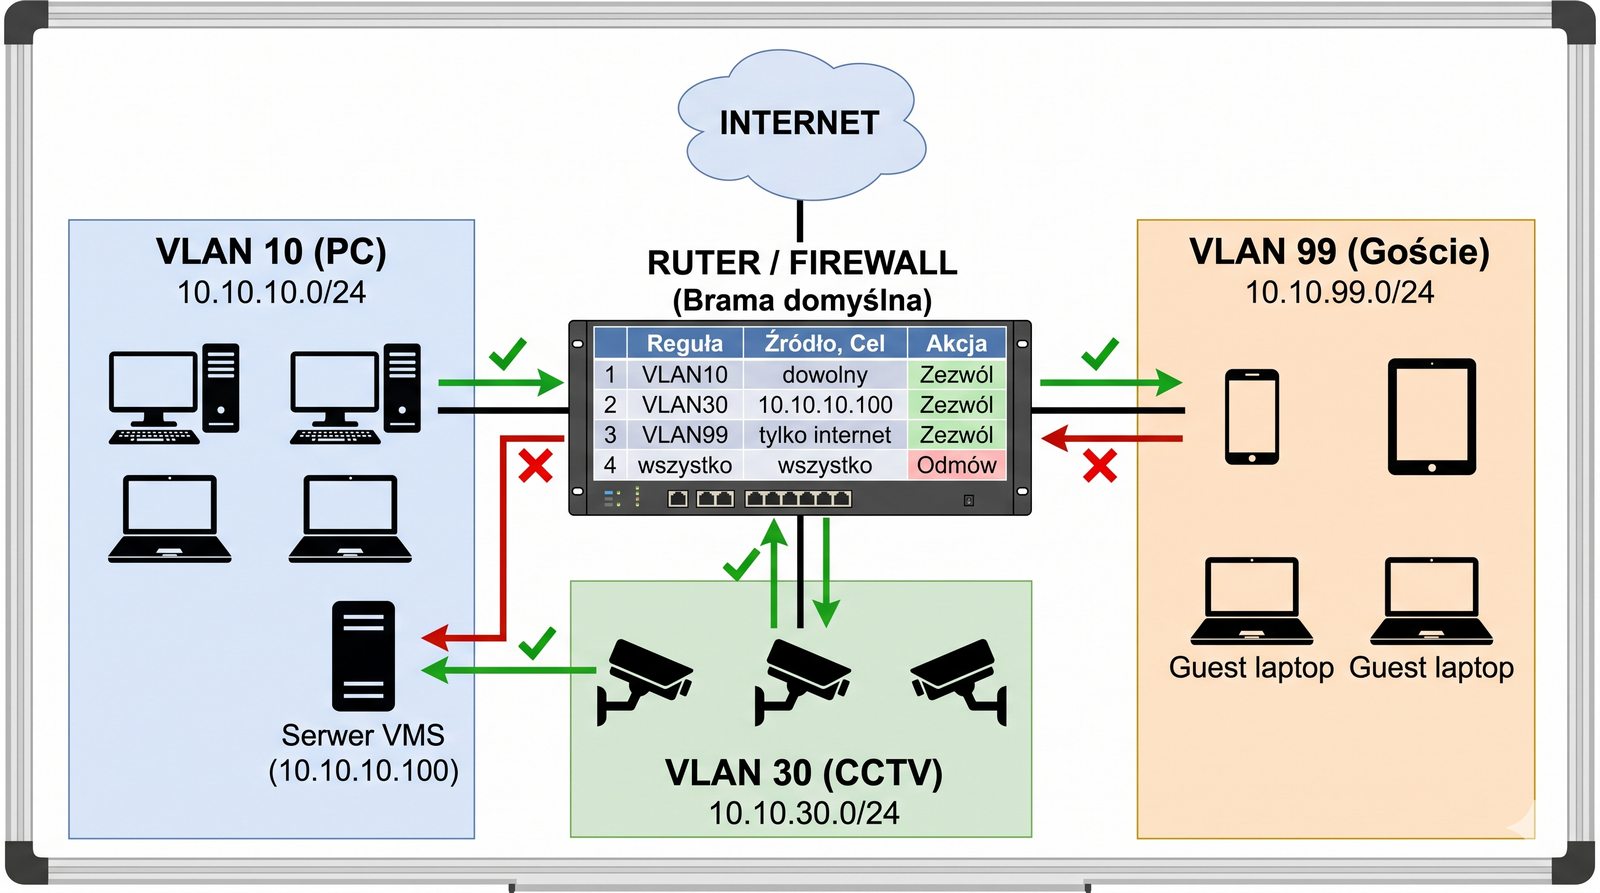
  • Zadanie: Zaprojektuj podstawowe reguły ACL (listy kontroli dostępu) dla routera obsługującego następujące sieci VLAN.
  • VLAN 10: PC (10.10.10.0/24).
  • VLAN 30: CCTV (10.10.30.0/24).
  • VLAN 99: Goście (10.10.99.0/24).
  • Serwer monitoringu VMS ma adres 10.10.10.100.
  • Zdefiniuj reguły realizujące następujące założenia.
  1. Pozwól VLAN-owi 10 na dostęp do wszystkiego.
  2. Pozwól VLAN-owi 30 na komunikację tylko z serwerem VMS.
  3. Pozwól VLAN-owi 99 na dostęp tylko do Internetu (zakładając, że brama do Internetu jest poza tymi sieciami).
  4. Zablokuj cały pozostały ruch między VLAN-ami.
Warsztat VLAN i ACL: dla routera obsługującego VLAN 10 (PC, 10.10.10.0/24), VLAN 30 (CCTV, 10.10.30.0/24) i VLAN 99 (Goście, 10.10.99.0/24) oraz serwera VMS (10.10.10.100) zaprojektuj reguły ACL: VLAN 10 ma dostęp do wszystkiego, VLAN 30 komunikuje się tylko z serwerem VMS, VLAN 99 ma dostęp tylko do Internetu, a cały pozostały ruch jest blokowany.
Slajd 33 - materiał ilustracyjny
34/60
Podsumowanie: Złote zasady konwergencji
Slajd podsumowuje złote zasady konwergencji.
  • Izoluj: każdy system w osobnym VLAN-ie - to nie jest opcja, to obowiązek.
  • Kontroluj: domyślnie blokuj cały ruch między VLAN-ami i zezwalaj tylko na to, co niezbędne.
  • Priorytetyzuj: używaj QoS, aby zagwarantować jakość dla systemów czasu rzeczywistego.
  • Zasilaj: zaplanuj odpowiedni budżet mocy PoE i zapewnij zasilanie awaryjne dla kluczowych przełączników.
  • Współpracuj: komunikuj się z instalatorami innych systemów, aby zrozumieć ich wymagania i zapewnić spójność projektu.
Złote zasady konwergencji: izoluj (każdy system w osobnym VLAN-ie), kontroluj (domyślnie blokuj ruch między VLAN-ami), priorytetyzuj (QoS dla systemów czasu rzeczywistego), zasilaj (budżet mocy PoE i zasilanie awaryjne) oraz współpracuj z instalatorami innych systemów, aby zapewnić spójność projektu.
35/60
Pytania i odpowiedzi
Slajd zamyka część główną i otwiera sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań dotyczących integracji systemów teletechnicznych.
36/60
Dodatek: ONVIF w systemach CCTV
Slajd w części dodatkowej omawia standard ONVIF w systemach CCTV.
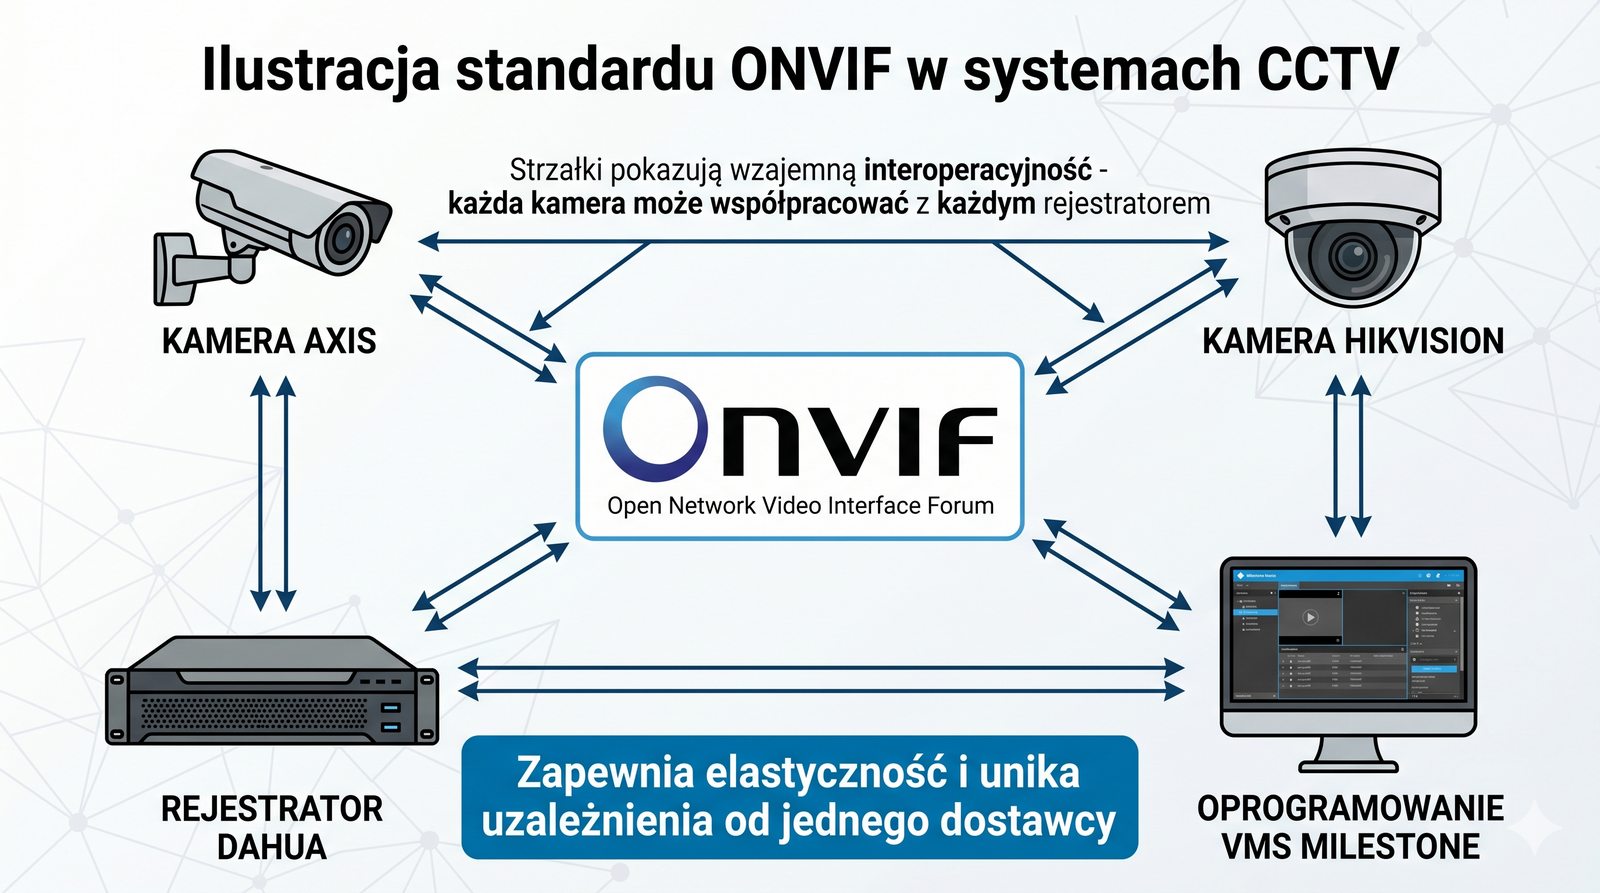
  • ONVIF (Open Network Video Interface Forum) to globalny standard, który ma na celu zapewnienie interoperacyjności między urządzeniami do nadzoru wideo IP, niezależnie od producenta.
  • Dzięki zgodności z ONVIF, kamera jednego producenta może bez problemu współpracować z rejestratorem (NVR) lub oprogramowaniem (VMS) innego producenta.
  • Przy wyborze komponentów systemu CCTV warto upewnić się, że są one zgodne z tym standardem, co zapewnia elastyczność i unika uzależnienia od jednego dostawcy.
ONVIF: globalny standard zapewniający interoperacyjność urządzeń nadzoru wideo IP niezależnie od producenta - dzięki niemu kamera jednego producenta współpracuje z rejestratorem (NVR) lub oprogramowaniem (VMS) innego; przy wyborze komponentów warto upewnić się, że są zgodne z ONVIF, co daje elastyczność i unika uzależnienia od jednego dostawcy.
Slajd 36 - materiał ilustracyjny
37/60
Dodatek: MACsec - bezpieczeństwo na warstwie 2
Slajd w części dodatkowej omawia MACsec jako bezpieczeństwo warstwy 2.
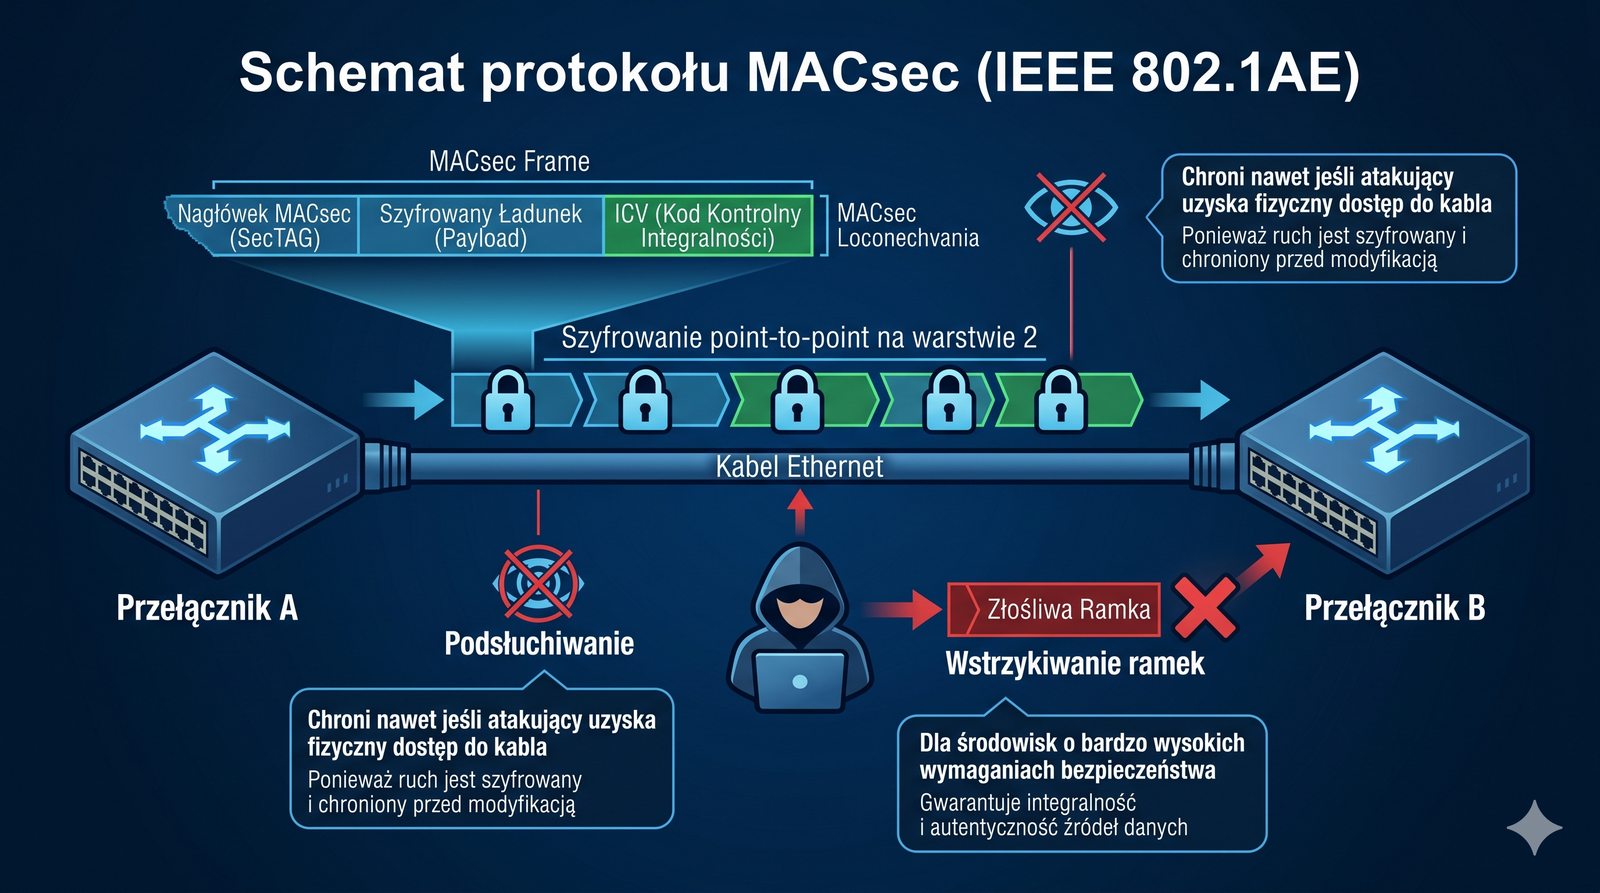
  • W środowiskach o bardzo wysokich wymaganiach bezpieczeństwa sama izolacja VLAN może nie wystarczyć.
  • MACsec (standard IEEE 802.1AE) to protokół, który zapewnia szyfrowanie komunikacji na poziomie warstwy 2, bezpośrednio między dwoma portami przełączników lub między portem przełącznika a urządzeniem końcowym.
  • Zapewnia poufność i integralność danych wewnątrz segmentu LAN, chroniąc przed atakami takimi jak podsłuchiwanie czy wstrzykiwanie ramek, nawet jeśli atakujący uzyska fizyczny dostęp do kabla.
MACsec (IEEE 802.1AE): protokół szyfrujący komunikację na poziomie warstwy 2, bezpośrednio między dwoma portami przełączników lub między portem a urządzeniem końcowym; zapewnia poufność i integralność danych wewnątrz segmentu LAN, chroniąc przed podsłuchiwaniem i wstrzykiwaniem ramek nawet przy fizycznym dostępie do kabla.
Slajd 37 - materiał ilustracyjny
38/60
Dodatek: Rola NTP w sieciach konwergentnych
Slajd w części dodatkowej omawia rolę NTP w sieciach konwergentnych.
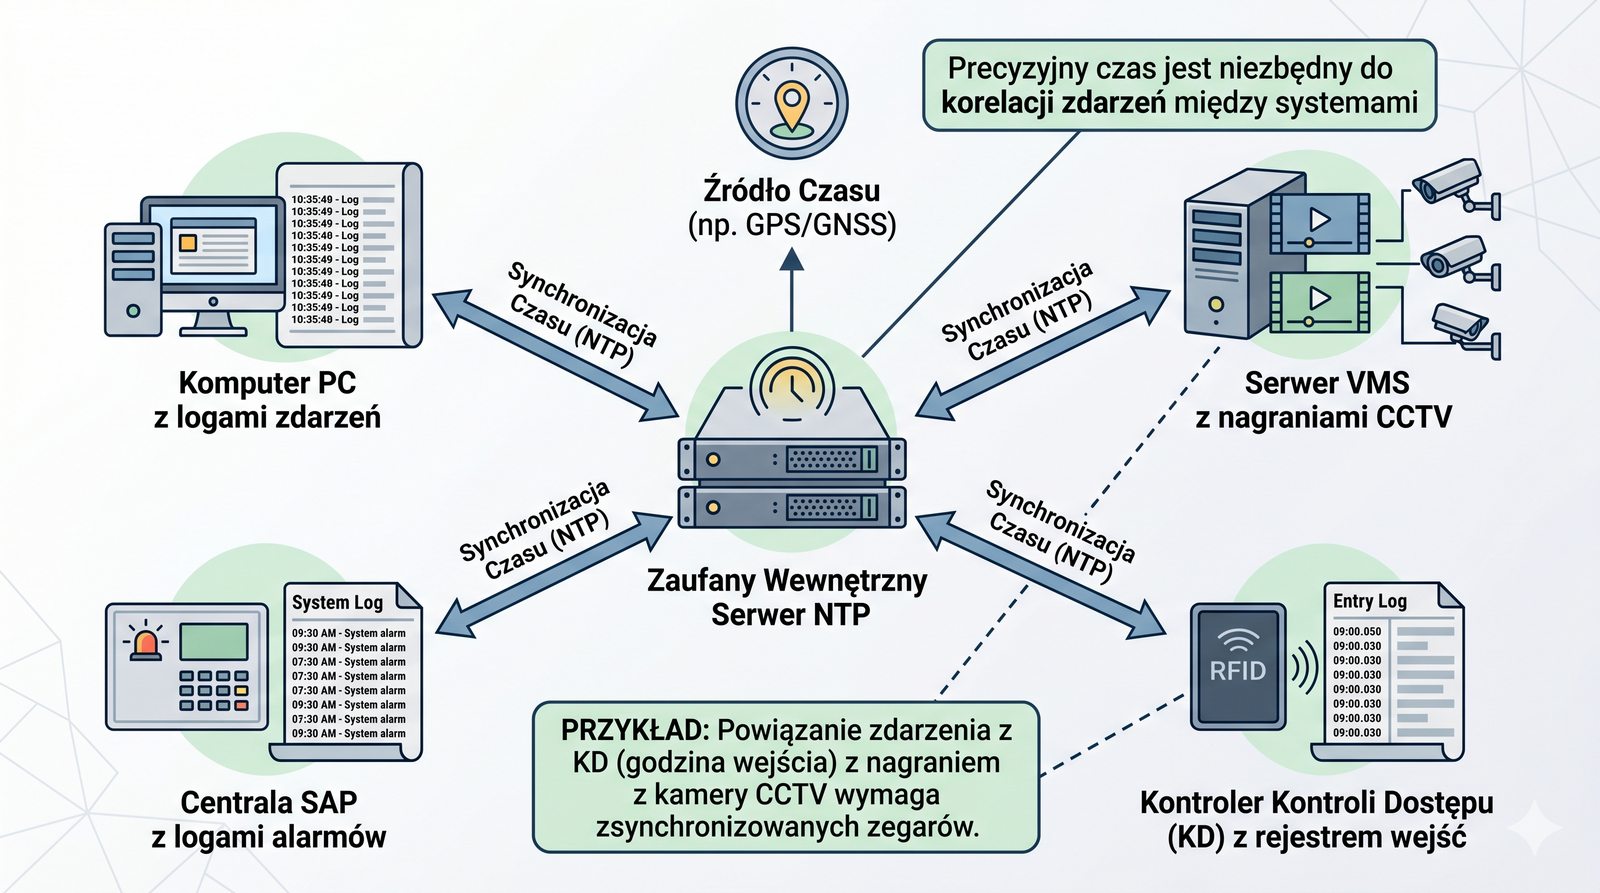
  • NTP (Network Time Protocol) to protokół służący do synchronizacji zegarów w urządzeniach komputerowych.
  • W sieci konwergentnej jego rola jest kluczowa.
  • Precyzyjna i spójna informacja o czasie jest niezbędna do korelacji zdarzeń między różnymi systemami.
  • Na przykład, aby powiązać zdarzenie z systemu kontroli dostępu (godzina wejścia) z nagraniem z kamery CCTV, zegary w obu systemach muszą być idealnie zsynchronizowane.
  • W sieci korporacyjnej powinien działać co najmniej jeden wewnętrzny, zaufany serwer NTP, z którym synchronizują się wszystkie urządzenia.
NTP (Network Time Protocol): protokół synchronizacji zegarów; w sieci konwergentnej jego rola jest kluczowa, bo precyzyjny i spójny czas pozwala korelować zdarzenia między systemami - np. powiązać godzinę wejścia z kontroli dostępu z nagraniem kamery CCTV; w sieci korporacyjnej powinien działać co najmniej jeden wewnętrzny, zaufany serwer NTP.
Slajd 38 - materiał ilustracyjny
39/60
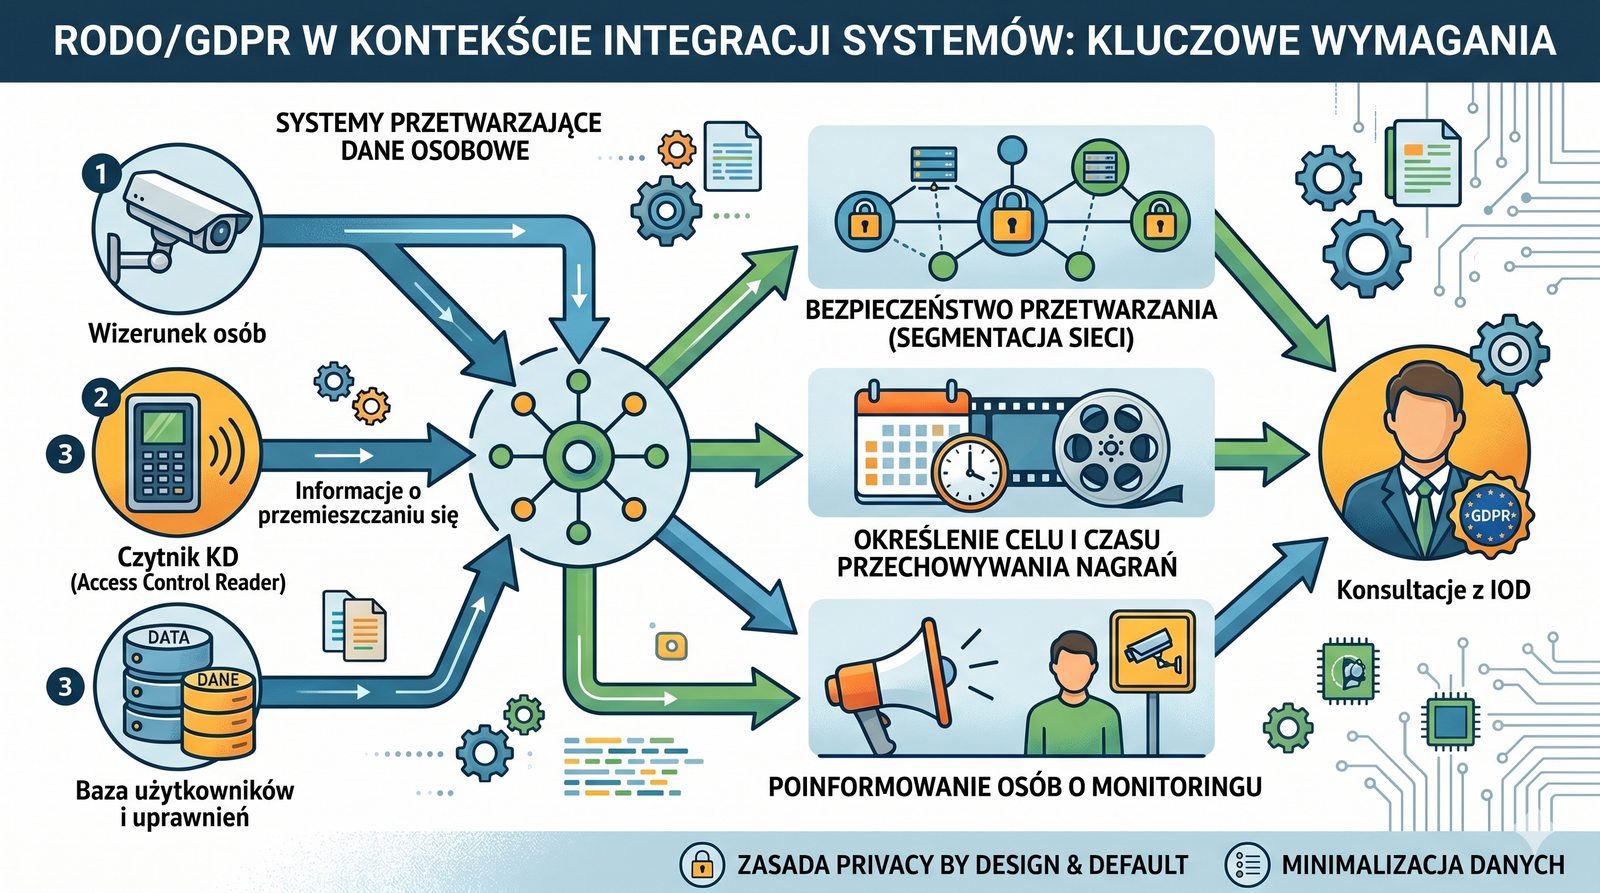
Dodatek: Wyzwania prawne (RODO/GDPR)
Slajd w części dodatkowej omawia wyzwania prawne (RODO/GDPR).
  • Integracja systemów, zwłaszcza CCTV i kontroli dostępu, wiąże się z przetwarzaniem danych osobowych (wizerunek, informacje o przemieszczaniu się).
  • Projektując takie systemy, należy uwzględnić wymagania RODO (RODO/GDPR).
  • Obejmuje to m.in. zapewnienie bezpieczeństwa przetwarzanych danych (do czego przyczynia się segmentacja sieci), określenie celu i czasu przechowywania nagrań, a także poinformowanie osób o fakcie bycia monitorowanym.
  • Kwestie te należy zawsze konsultować z Inspektorem Ochrony Danych (IOD) w organizacji.
RODO/GDPR: integracja systemów (zwłaszcza CCTV i kontroli dostępu) wiąże się z przetwarzaniem danych osobowych (wizerunek, informacje o przemieszczaniu się), dlatego projektując je, trzeba uwzględnić wymagania RODO - bezpieczeństwo danych, określenie celu i czasu przechowywania nagrań oraz poinformowanie osób o monitoringu; kwestie te należy konsultować z Inspektorem Ochrony Danych (IOD).
Slajd 39 - materiał ilustracyjny
40/60
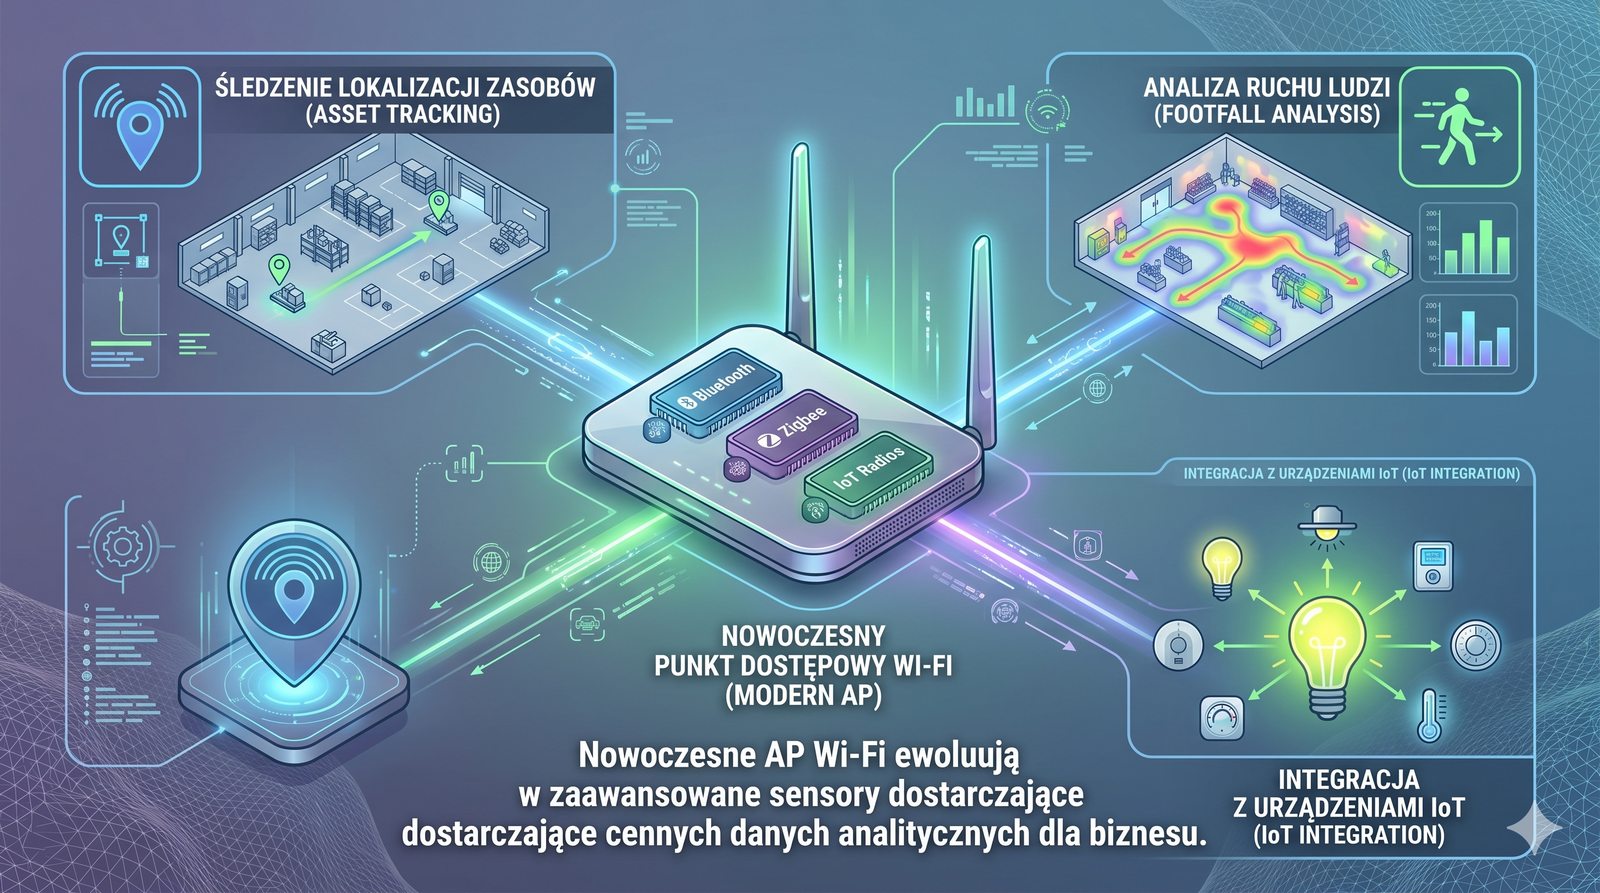
Dodatek: Przyszłość - sieć jako sensor
Slajd w części dodatkowej omawia przyszłość sieci jako sensora.
  • Nowoczesne punkty dostępowe Wi-Fi ewoluują z prostych urządzeń transmisyjnych w zaawansowane sensory.
  • Dzięki wbudowanym modułom radiowym (np. Bluetooth, Zigbee) i analizie sygnału, potrafią one nie tylko świadczyć usługi Wi-Fi, ale także śledzić lokalizację zasobów (asset tracking), analizować ruch ludzi w obiekcie (footfall analysis) czy integrować się z urządzeniami IoT.
  • Sieć bezprzewodowa staje się platformą dostarczającą cennych danych analitycznych dla biznesu.
Sieć jako sensor: nowoczesne punkty dostępowe Wi-Fi ewoluują w zaawansowane sensory - dzięki wbudowanym modułom radiowym (Bluetooth, Zigbee) i analizie sygnału potrafią śledzić lokalizację zasobów (asset tracking), analizować ruch osób (footfall analysis) i integrować się z IoT; sieć bezprzewodowa staje się platformą dostarczającą danych analitycznych dla biznesu.
Slajd 40 - materiał ilustracyjny
41/60
Finalne podsumowanie
Slajd stanowi finalne podsumowanie integracji sieci teletechnicznych.
  • Przeszliśmy drogą od prostych sieci komputerowych do złożonych, konwergentnych ekosystemów, które stanowią cyfrowy kręgosłup nowoczesnych budynków.
  • Kluczem do sukcesu w tym nowym świecie jest holistyczne podejście, w którym bezpieczeństwo, wydajność i niezawodność są projektowane od podstaw, a izolacja logiczna jest fundamentem, na którym budujemy integrację funkcjonalną.
  • Rola inżyniera sieciowego nigdy nie była tak ważna i tak interdyscyplinarna jak dziś.
Finalne podsumowanie: przeszliśmy drogę od prostych sieci komputerowych do złożonych, konwergentnych ekosystemów będących cyfrowym kręgosłupem nowoczesnych budynków; kluczem jest holistyczne podejście, w którym bezpieczeństwo, wydajność i niezawodność projektuje się od podstaw, a izolacja logiczna jest fundamentem integracji funkcjonalnej.
42/60
Pytania i odpowiedzi
Slajd otwiera kolejną sesję pytań i odpowiedzi.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań podsumowująca materiał modułu.
43/60
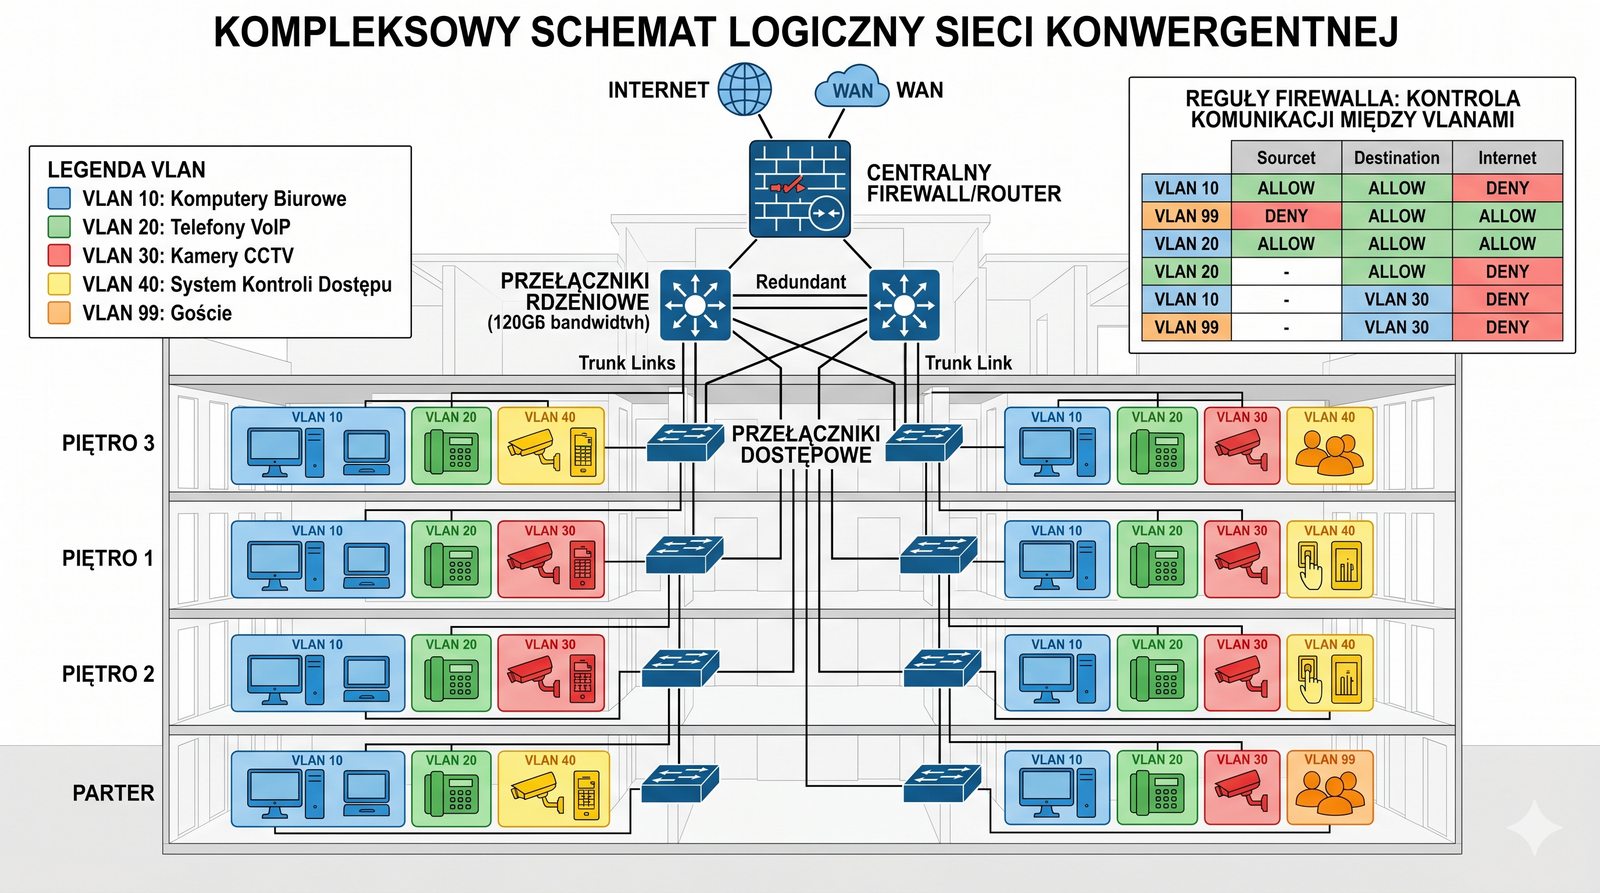
Dodatek: Przykładowy schemat logiczny sieci konwergentnej
Slajd w części dodatkowej przedstawia przykładowy schemat logiczny sieci konwergentnej.
  • Ten schemat pokazuje, jak poszczególne systemy są zintegrowane w ramach jednej infrastruktury.
  • Widzimy centralny firewall/router, do którego podłączone są przełączniki rdzeniowe.
  • Od nich odchodzą połączenia do przełączników dostępowych na piętrach.
  • Każdy system (PC, VoIP, CCTV, KD, Goście) jest umieszczony w osobnym VLAN-ie, a komunikacja między nimi jest ściśle kontrolowana przez reguły na firewallu.
Schemat logiczny: centralny firewall/router łączy przełączniki rdzeniowe, od których odchodzą połączenia do przełączników dostępowych na piętrach; każdy system (PC, VoIP, CCTV, KD, Goście) działa w osobnym VLAN-ie, a komunikacja między nimi jest ściśle kontrolowana regułami na firewallu.
Slajd 43 - materiał ilustracyjny
44/60
Dodatek: Wymagania dla okablowania pod PoE
Slajd w części dodatkowej omawia wymagania dla okablowania pod PoE.
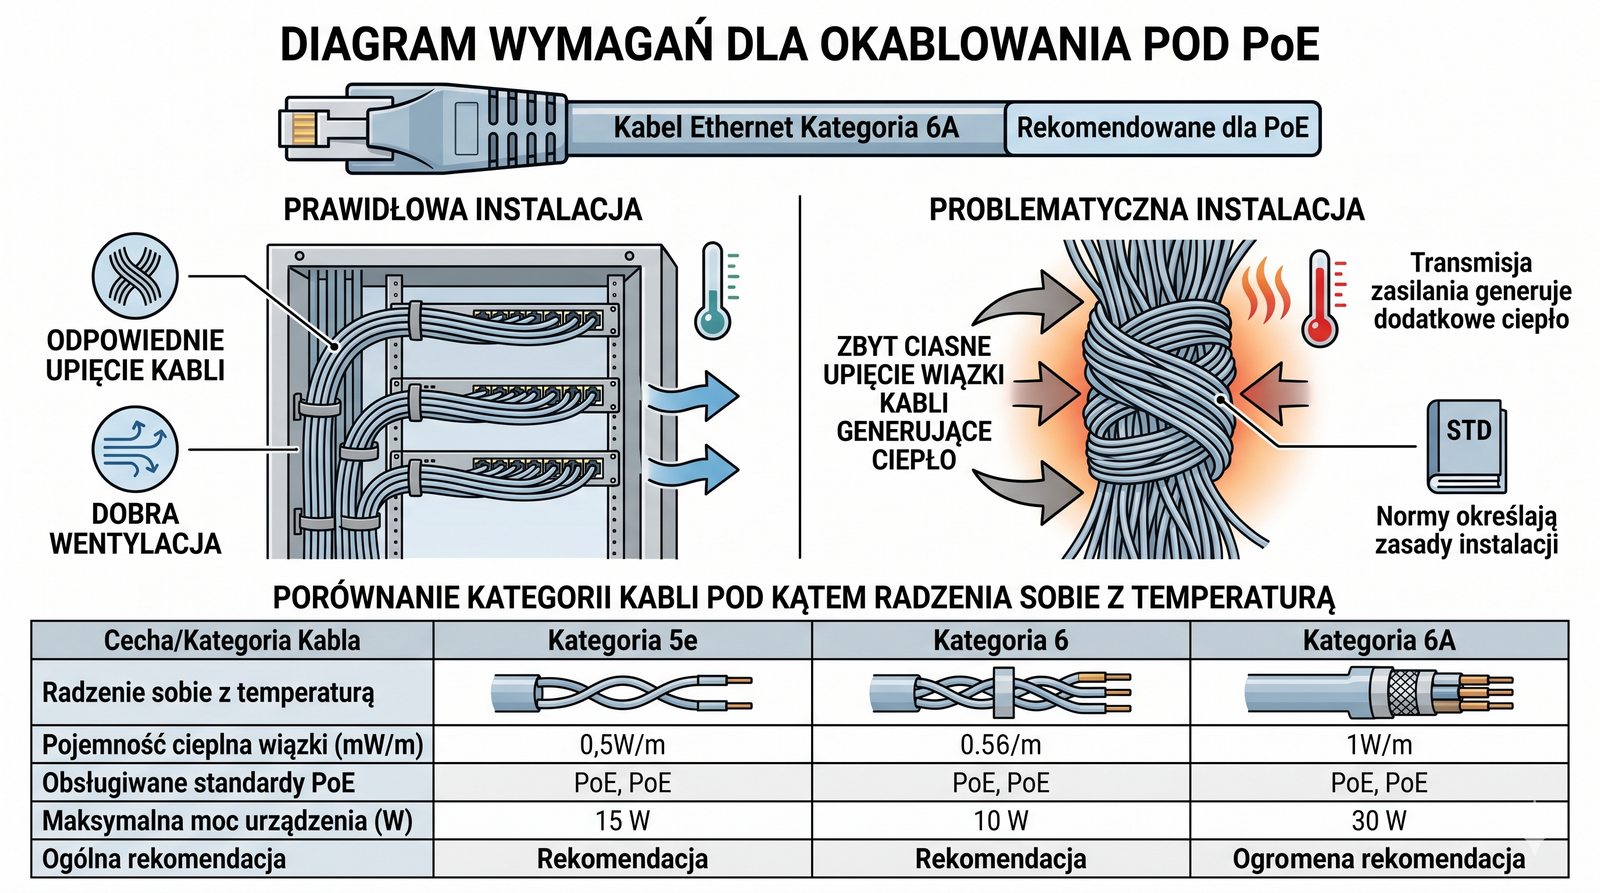
  • Transmisja zasilania przez kabel sieciowy generuje dodatkowe ciepło.
  • W przypadku dużych wiązek kabli zasilających wiele urządzeń PoE, wzrost temperatury może być znaczący i może degradować parametry transmisyjne kabla.
  • Dlatego dla instalacji PoE, zwłaszcza wyższych standardów (PoE++, 802.3bt), zaleca się stosowanie okablowania co najmniej kategorii 6A, które jest lepiej przystosowane do radzenia sobie z wyższą temperaturą.
  • Normy (PN-EN 50174, ISO/IEC 11801) określają również zasady instalacji, np. unikanie zbyt ciasnego upinania wiązek.
Okablowanie pod PoE: transmisja zasilania przez kabel sieciowy generuje dodatkowe ciepło, a przy dużych wiązkach kabli wzrost temperatury może degradować parametry transmisyjne; dlatego dla instalacji PoE, zwłaszcza wyższych standardów (PoE++, 802.3bt), zaleca się okablowanie co najmniej kategorii 6A, a normy określają też zasady instalacji, np. unikanie zbyt ciasnego upinania wiązek.
Slajd 44 - materiał ilustracyjny
45/60
Dodatek: Analiza ruchu a bezpieczeństwo
Slajd w części dodatkowej omawia analizę ruchu jako narzędzie bezpieczeństwa.
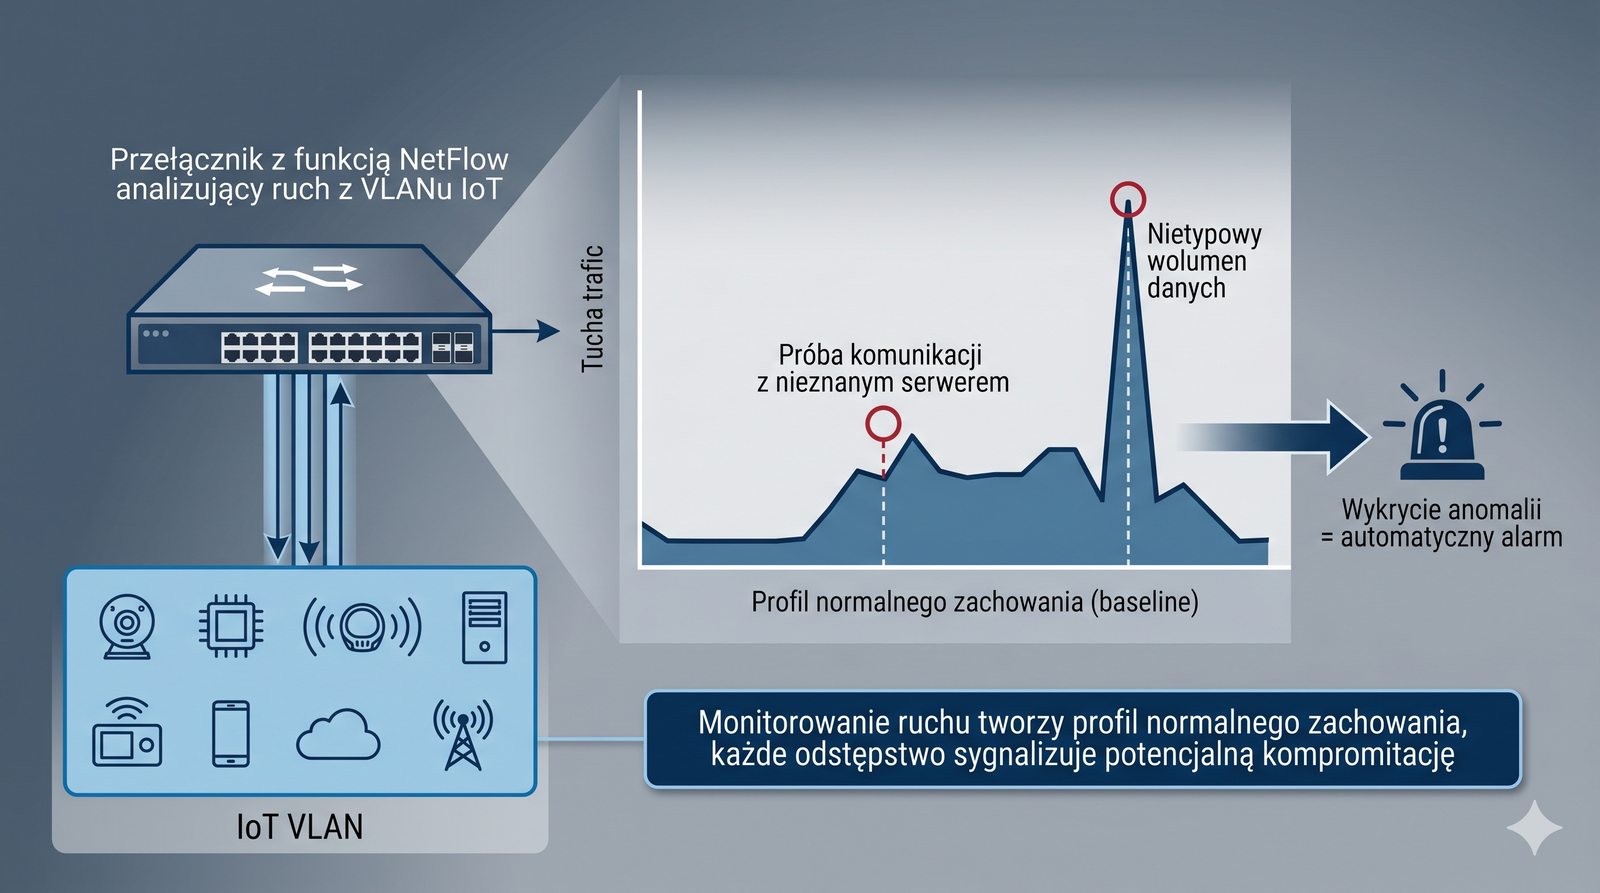
  • W sieci konwergentnej, analiza ruchu sieciowego (np. za pomocą NetFlow) staje się potężnym narzędziem bezpieczeństwa.
  • Monitorując ruch w VLAN-ie IoT, możemy stworzyć profil normalnego zachowania (baseline).
  • Każde odstępstwo od tego profilu - np. próba komunikacji czujnika temperatury z serwerem w Internecie, z którym nigdy wcześniej się nie łączył - może być sygnałem kompromitacji urządzenia i automatycznie wywołać alarm.
  • Jest to podstawa nowoczesnych systemów detekcji anomalii.
Analiza ruchu: w sieci konwergentnej analiza ruchu (np. NetFlow) staje się potężnym narzędziem bezpieczeństwa - monitorując ruch w VLAN-ie IoT, tworzy się profil normalnego zachowania (baseline), a każde odstępstwo (np. próba komunikacji czujnika z nieznanym serwerem) może być sygnałem kompromitacji i wywołać alarm; to podstawa nowoczesnych systemów detekcji anomalii.
Slajd 45 - materiał ilustracyjny
46/60
Dodatek: Redundancja w sieciach konwergentnych
Slajd w części dodatkowej omawia redundancję w sieciach konwergentnych.
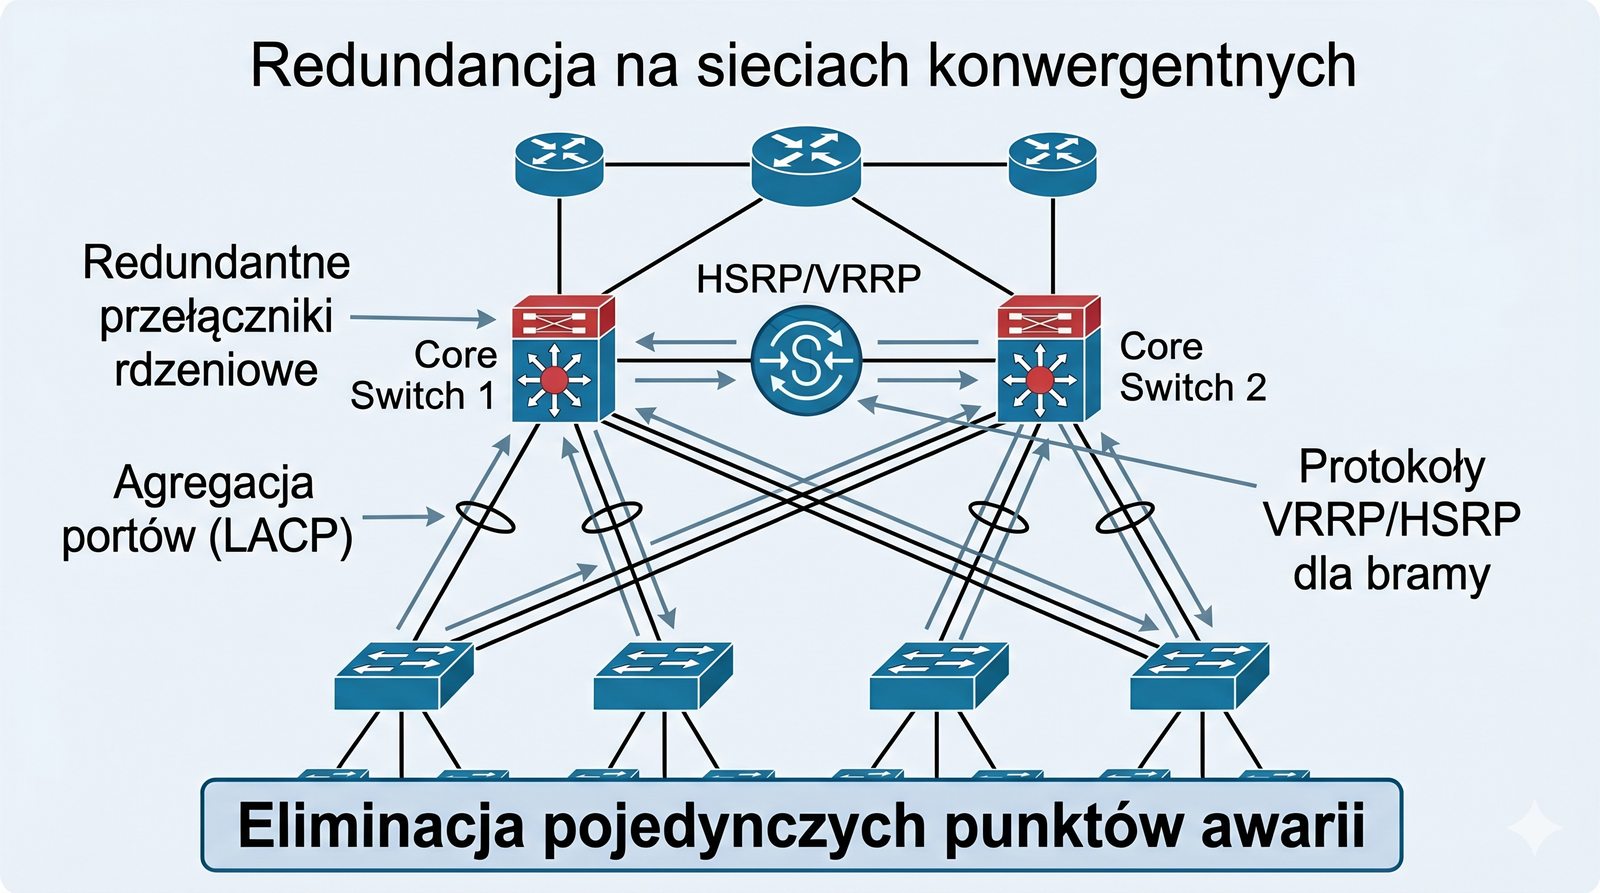
  • Ponieważ awaria sieci konwergentnej wpływa na wiele kluczowych systemów, zapewnienie redundancji jest kluczowe.
  • Obejmuje to nie tylko redundantne zasilanie (omówione w poprzednim module), ale także redundancję na poziomie sieciowym.
  • Stosuje się redundantne przełączniki rdzeniowe, redundantne połączenia między przełącznikami (agregacja portów, LACP) oraz protokoły redundancji bramy domyślnej (np. VRRP, HSRP), aby wyeliminować pojedyncze punkty awarii.
Redundancja: ponieważ awaria sieci konwergentnej wpływa na wiele kluczowych systemów, stosuje się redundantne przełączniki rdzeniowe, redundantne połączenia (agregacja portów, LACP) oraz protokoły redundancji bramy domyślnej (VRRP, HSRP), aby wyeliminować pojedyncze punkty awarii - obok redundantnego zasilania omówionego w poprzednim module.
Slajd 46 - materiał ilustracyjny
47/60
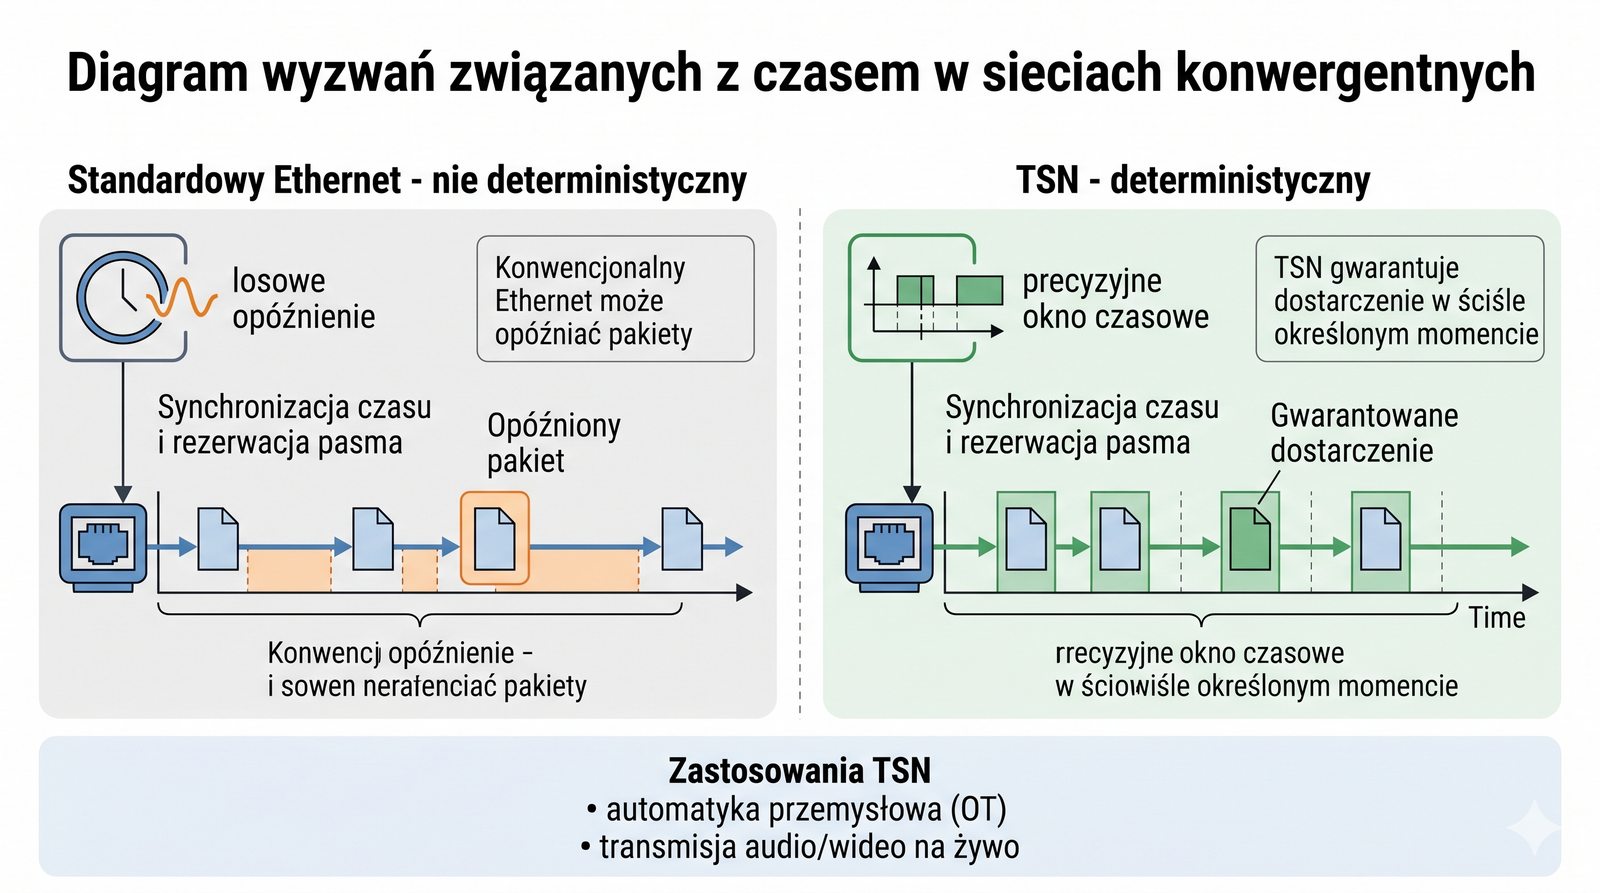
Dodatek: Wyzwania związane z czasem
Slajd w części dodatkowej omawia wyzwania związane z czasem i determinizmem sieci.
  • Wiele systemów teletechnicznych, zwłaszcza w automatyce przemysłowej (OT), ma bardzo rygorystyczne wymagania dotyczące opóźnień i determinizmu sieci.
  • Standardowy Ethernet nie jest siecią deterministyczną.
  • Dlatego w zastosowaniach przemysłowych i scenicznych (np. transmisja audio/wideo na żywo) stosuje się specjalne rozszerzenia standardu Ethernet, takie jak TSN (Time-Sensitive Networking), które wprowadzają mechanizmy synchronizacji czasu i rezerwacji pasma, gwarantując dostarczenie krytycznych pakietów w ściśle określonym oknie czasowym.
Determinizm sieci: wiele systemów teletechnicznych, zwłaszcza w automatyce przemysłowej (OT), ma rygorystyczne wymagania dotyczące opóźnień; standardowy Ethernet nie jest deterministyczny, dlatego w zastosowaniach przemysłowych i scenicznych stosuje się rozszerzenia, takie jak TSN (Time-Sensitive Networking), które synchronizują czas i rezerwują pasmo, gwarantując dostarczenie krytycznych pakietów w ściśle określonym oknie czasowym.
Slajd 47 - materiał ilustracyjny
48/60
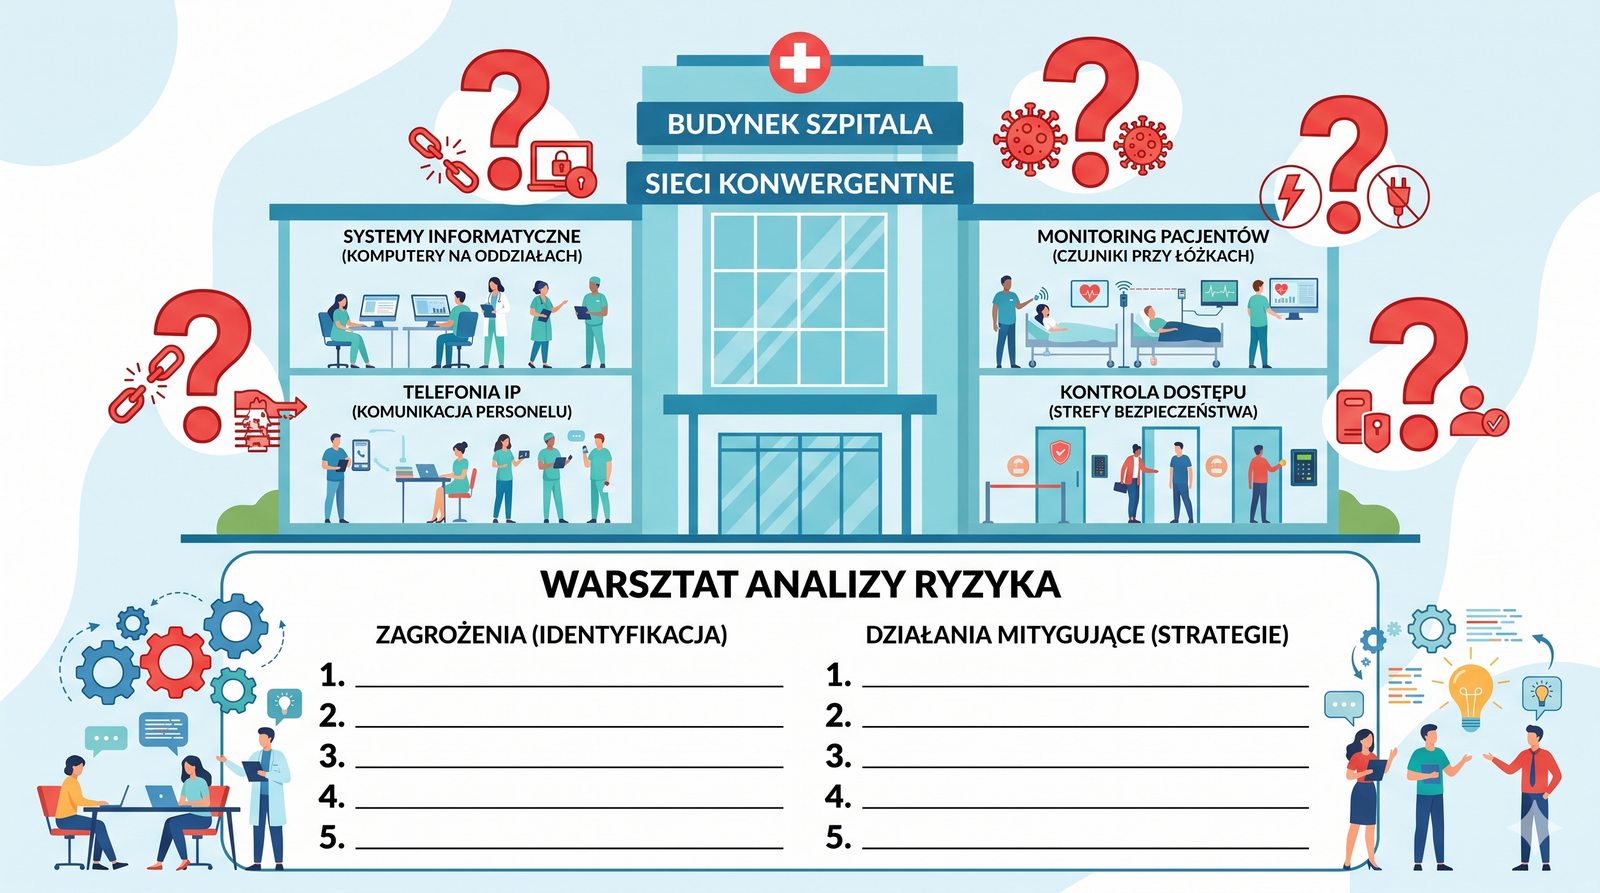
Warsztat: Analiza ryzyka w sieci konwergentnej
Slajd zawiera warsztat analizy ryzyka w sieci konwergentnej.
  • Zadanie grupowe: Wyobraźmy sobie sieć konwergentną w szpitalu, która obsługuje systemy informatyczne, telefonię IP, monitoring pacjentów i kontrolę dostępu.
  • Zidentyfikujcie 5 największych zagrożeń (technicznych i bezpieczeństwa) wynikających z takiej konwergencji.
  • Dla każdego zagrożenia zaproponujcie co najmniej jedno działanie mitygujące.
  • Przygotujcie krótką prezentację wyników.
Warsztat - analiza ryzyka: dla sieci konwergentnej w szpitalu obsługującej systemy informatyczne, telefonię IP, monitoring pacjentów i kontrolę dostępu zidentyfikujcie pięć największych zagrożeń (technicznych i bezpieczeństwa), zaproponujcie dla każdego co najmniej jedno działanie mitygujące i przygotujcie krótką prezentację wyników.
Slajd 48 - materiał ilustracyjny
49/60
Podsumowanie: Rola inżyniera sieciowego
Slajd podsumowuje ewolucję roli inżyniera sieciowego w erze konwergencji.
  • W erze konwergencji, rola inżyniera sieciowego wykracza daleko poza konfigurację przełączników i routerów.
  • Staje się on kluczowym integratorem, który musi rozumieć nie tylko protokoły IP, ale także specyfikę i wymagania systemów CCTV, kontroli dostępu, BMS i wielu innych.
  • Umiejętność prowadzenia dialogu z ekspertami z różnych dziedzin i tłumaczenia ich potrzeb na język architektury sieciowej jest dziś jedną z najważniejszych kompetencji w tym zawodzie.
Rola inżyniera sieciowego: w erze konwergencji wykracza ona daleko poza konfigurację przełączników i routerów - inżynier staje się kluczowym integratorem, który rozumie nie tylko protokoły IP, ale też specyfikę CCTV, kontroli dostępu i BMS; umiejętność dialogu z ekspertami różnych dziedzin i tłumaczenia ich potrzeb na architekturę sieciową to dziś jedna z najważniejszych kompetencji.
50/60
Pytania i odpowiedzi
Slajd otwiera sesję pytań i odpowiedzi.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań do materiału modułu.
51/60
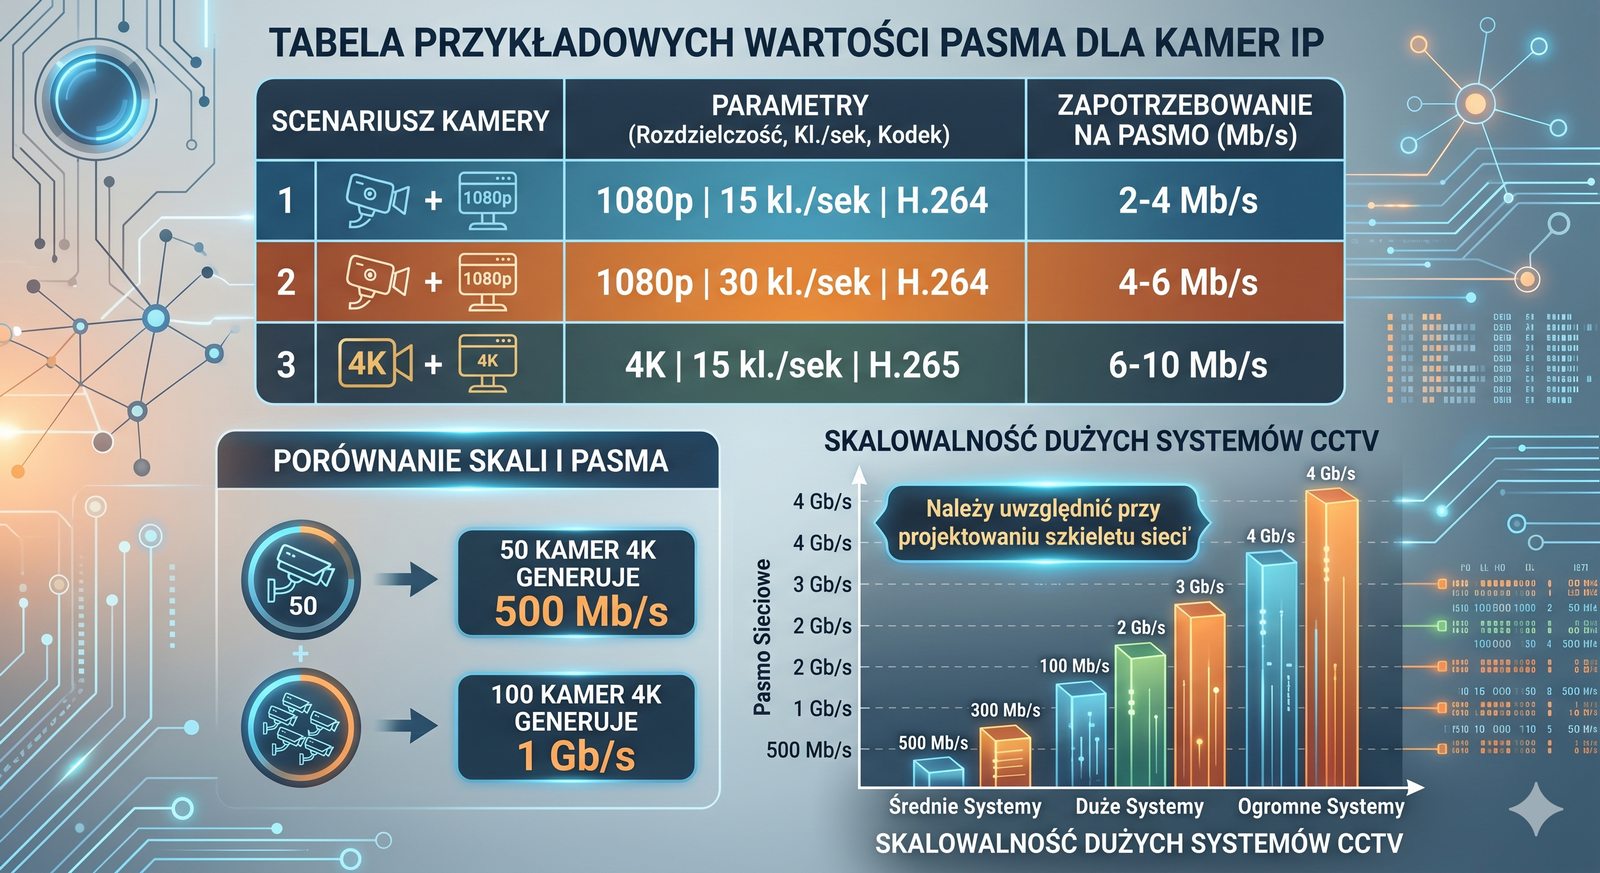
Dodatek: Przykładowe pasmo dla kamery IP
Slajd w części dodatkowej podaje przykładowe zapotrzebowanie na pasmo dla kamery IP.
  • Aby zobrazować zapotrzebowanie na pasmo, zestawiono przykładowe wartości dla pojedynczej kamery IP.
  • Rozdzielczość 1080p (Full HD), 15 FPS, kompresja H.264: 2-4 Mb/s.
  • Rozdzielczość 1080p (Full HD), 30 FPS, kompresja H.264: 4-6 Mb/s.
  • Rozdzielczość 4K (Ultra HD), 15 FPS, kompresja H.265: 6-10 Mb/s.
  • Mnożąc te wartości przez liczbę kamer, szybko dochodzimy do wniosku, że duży system CCTV może z łatwością generować ruch rzędu setek Mb/s lub nawet kilku Gb/s, co należy uwzględnić przy projektowaniu szkieletu sieci.
Pasmo kamery IP: przykładowe wartości to 2-4 Mb/s dla 1080p/15 FPS w H.264, 4-6 Mb/s dla 1080p/30 FPS w H.264 oraz 6-10 Mb/s dla 4K/15 FPS w H.265; mnożąc te wartości przez liczbę kamer, duży system CCTV może generować ruch rzędu setek Mb/s, a nawet kilku Gb/s.
Slajd 51 - materiał ilustracyjny
52/60
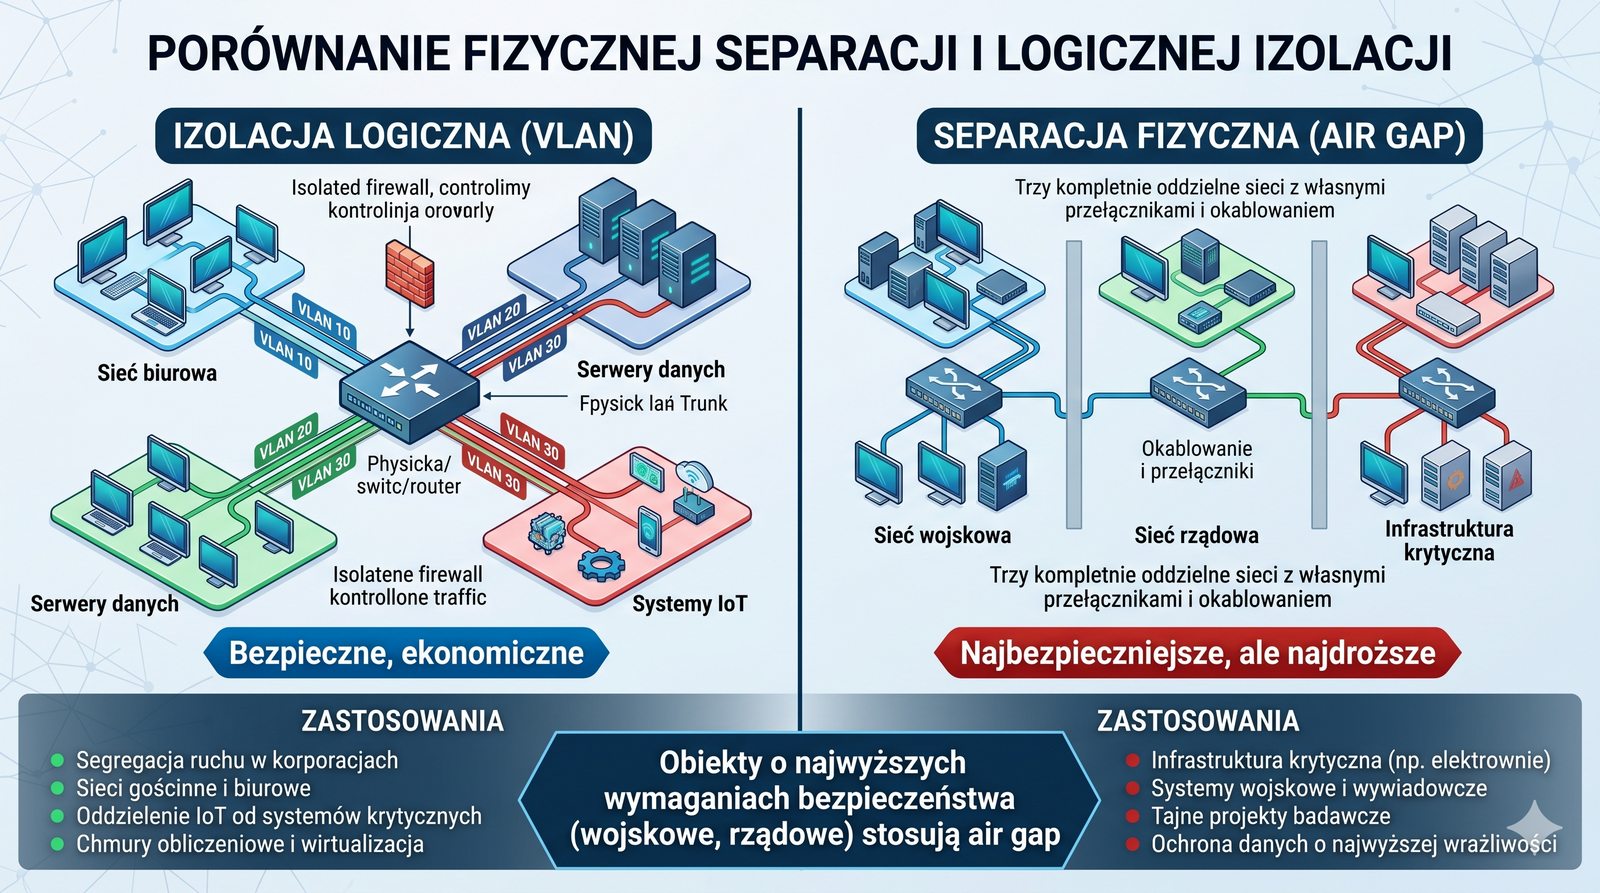
Dodatek: Fizyczna separacja vs. logiczna
Slajd w części dodatkowej porównuje fizyczną i logiczną separację sieci.
  • W obiektach o najwyższych wymaganiach bezpieczeństwa (np. wojskowych, rządowych), sama izolacja logiczna za pomocą VLAN może być uznana za niewystarczającą.
  • W takich scenariuszach stosuje się całkowitą separację fizyczną (air gap).
  • Systemy o różnej klauzuli tajności działają na zupełnie oddzielnych, fizycznie niepołączonych ze sobą sieciach (osobne przełączniki, osobne okablowanie).
  • Jest to najbezpieczniejsze, ale i najdroższe rozwiązanie.
Separacja fizyczna vs. logiczna: w obiektach o najwyższych wymaganiach bezpieczeństwa (np. wojskowych, rządowych) sama izolacja logiczna VLAN może być niewystarczająca; stosuje się wtedy całkowitą separację fizyczną (air gap) - systemy o różnej klauzuli tajności działają na zupełnie oddzielnych, niepołączonych sieciach; to najbezpieczniejsze, ale i najdroższe rozwiązanie.
Slajd 52 - materiał ilustracyjny
53/60
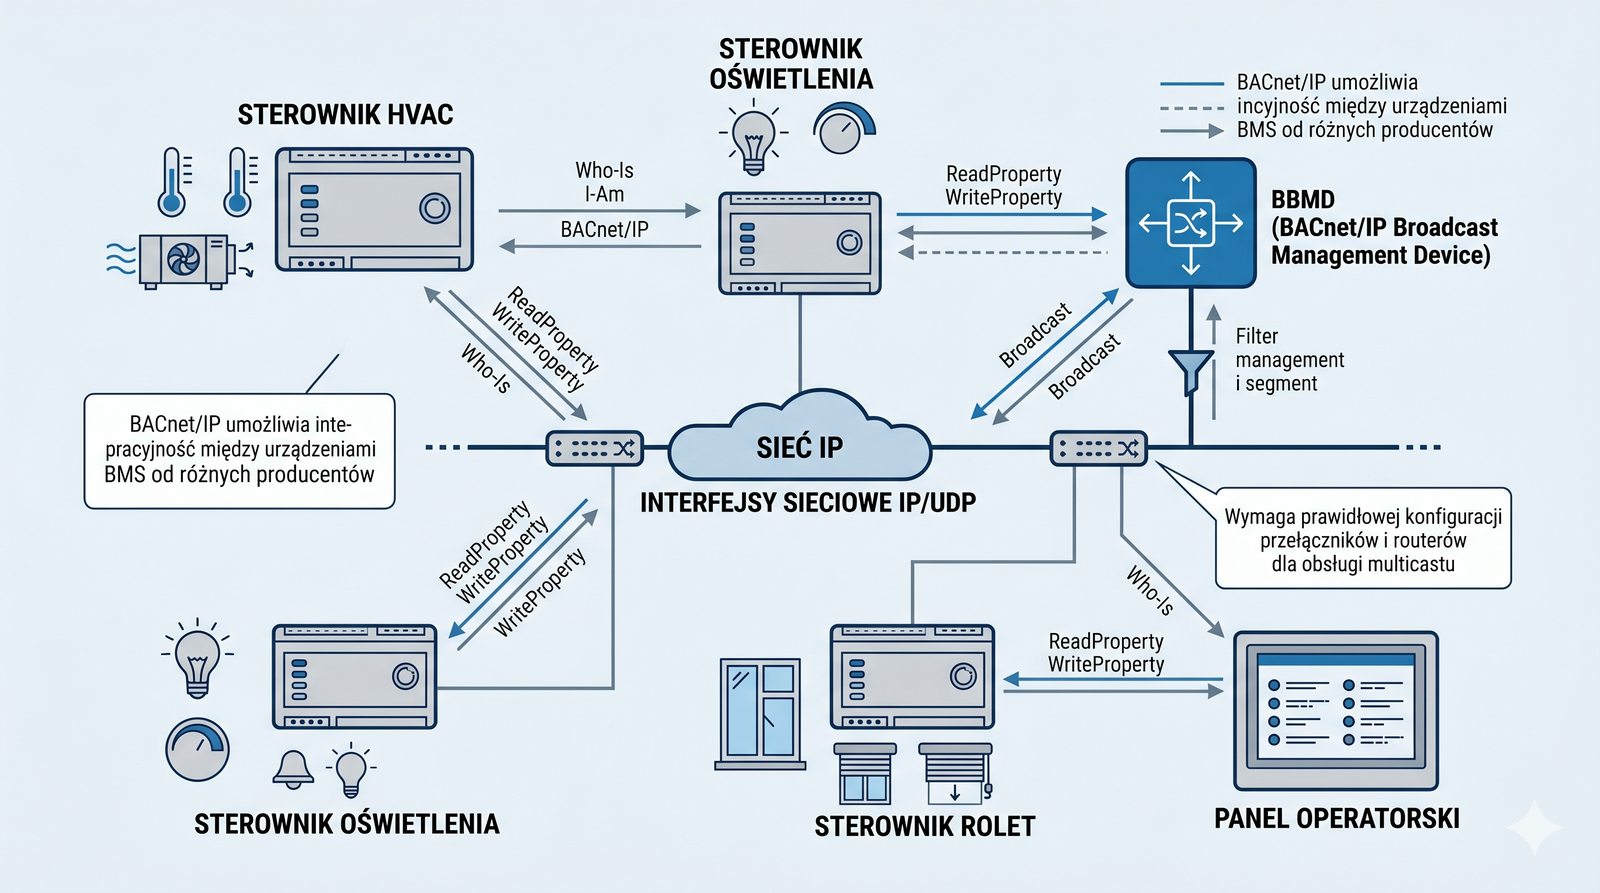
Dodatek: BACnet/IP
Slajd w części dodatkowej omawia protokół BACnet/IP dla automatyki budynkowej.
  • BACnet (Building Automation and Control Networks) to standardowy protokół komunikacyjny dla systemów automatyki budynkowej.
  • BACnet/IP to wersja tego protokołu, która wykorzystuje sieć IP jako medium transportowe.
  • Umożliwia on interoperacyjność między urządzeniami BMS od różnych producentów.
  • Projektując sieć dla BMS, należy upewnić się, że przełączniki i routery prawidłowo obsługują specyficzny dla BACnet/IP mechanizm komunikacji rozgłoszeniowej (BBMD - BACnet Broadcast Management Device).
BACnet/IP: BACnet (Building Automation and Control Networks) to standardowy protokół automatyki budynkowej, a jego wersja BACnet/IP wykorzystuje sieć IP jako medium transportowe; umożliwia interoperacyjność urządzeń BMS różnych producentów, a projektując sieć dla BMS, trzeba upewnić się, że przełączniki i routery obsługują mechanizm komunikacji rozgłoszeniowej BBMD.
Slajd 53 - materiał ilustracyjny
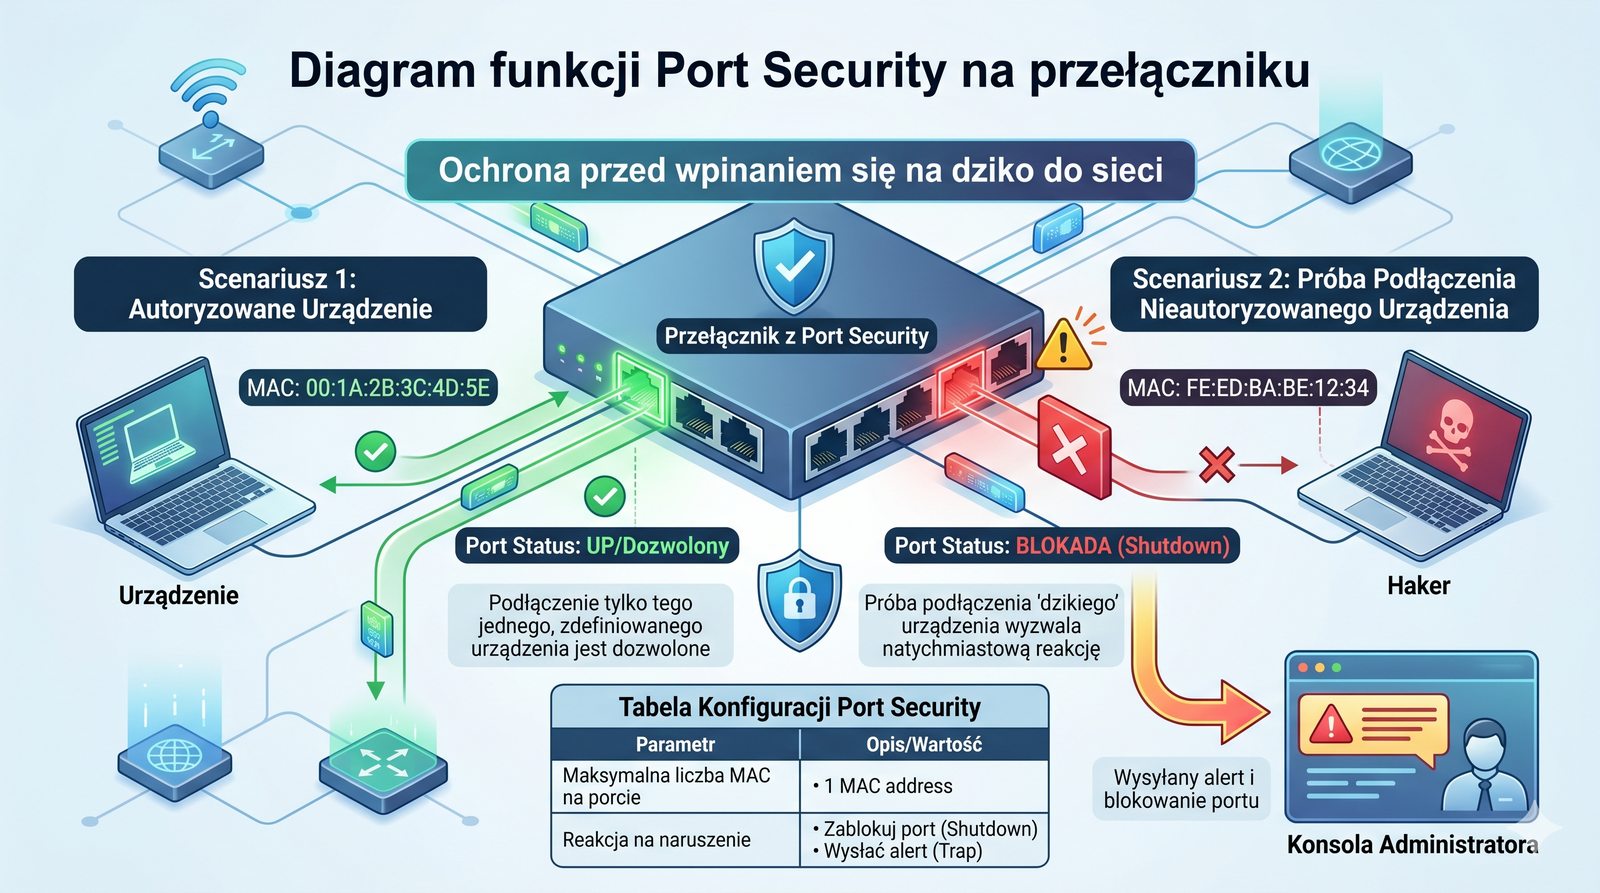
54/60
Dodatek: Bezpieczeństwo portów przełącznika
Slajd w części dodatkowej omawia bezpieczeństwo portów przełącznika.
  • Oprócz izolacji na poziomie VLAN, bezpieczeństwo można zwiększyć, konfigurując poszczególne porty przełącznika.
  • Funkcja „Port Security” pozwala na ograniczenie liczby adresów MAC, które mogą być używane na danym porcie (np. tylko jeden).
  • Można również na stałe przypisać konkretny adres MAC do portu.
  • Każda próba podłączenia nieautoryzowanego urządzenia spowoduje zablokowanie portu i wysłanie alertu do administratora.
  • Jest to skuteczna ochrona przed „wpinaniem się na dziko” do sieci.
Bezpieczeństwo portów: oprócz izolacji VLAN można zabezpieczyć poszczególne porty przełącznika - funkcja „Port Security” ogranicza liczbę adresów MAC mogących działać na porcie (np. tylko jeden) i pozwala przypisać konkretny adres MAC na stałe; każda próba podłączenia nieautoryzowanego urządzenia blokuje port i wysyła alert, co chroni przed „wpinaniem się na dziko”.
Slajd 54 - materiał ilustracyjny
55/60
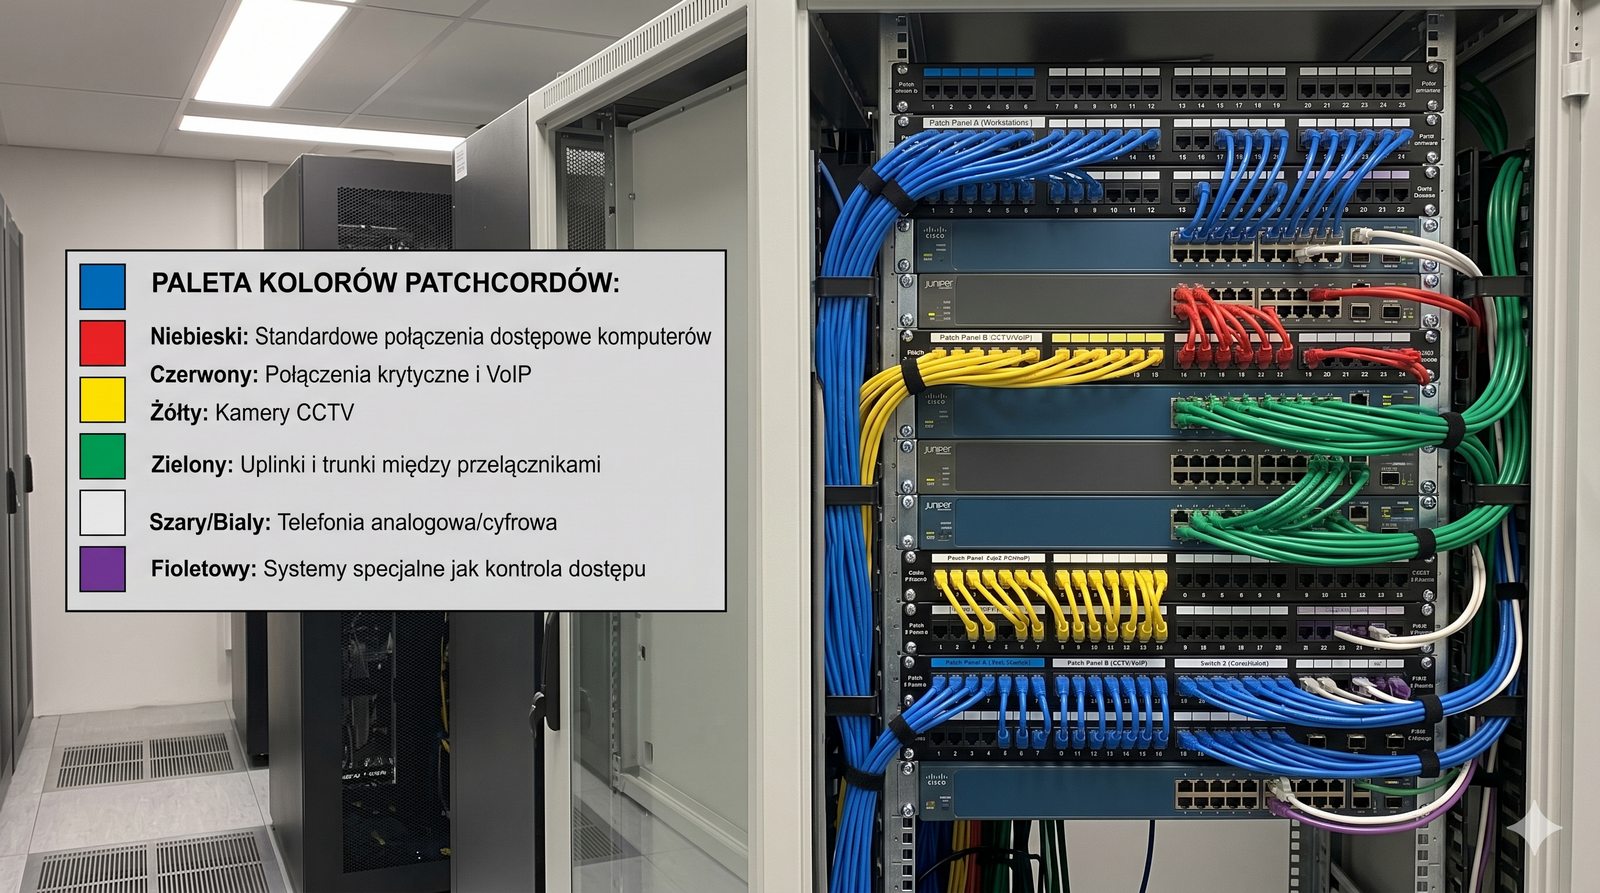
Dodatek: Kolorystyka patchcordów
Slajd w części dodatkowej omawia kolorystykę patchcordów.
  • Chociaż nie ma jednego, globalnego standardu, wiele organizacji przyjmuje własną politykę kolorystyczną dla kabli krosowych, aby wizualnie identyfikować przeznaczenie połączeń.
  • Poniżej przedstawiono przykładowy schemat przypisania kolorów.
  • Niebieski: Standardowe połączenie dostępowe dla komputerów.
  • Czerwony: Połączenia kluczowe, np. do serwerów, lub ruch VoIP.
  • Żółty: Połączenia dla kamer CCTV (często z PoE).
  • Zielony: Połączenia krosowe między przełącznikami (uplinki, trunk).
  • Szary/Biały: Połączenia dla telefonii analogowej/cyfrowej.
  • Fioletowy: Połączenia dla systemów specjalnych, np. kontroli dostępu.
Kolorystyka patchcordów: mimo braku globalnego standardu wiele organizacji przyjmuje własną politykę kolorystyczną - np. niebieski dla komputerów, czerwony dla serwerów lub VoIP, żółty dla kamer CCTV (często z PoE), zielony dla uplinków między przełącznikami, szary/biały dla telefonii analogowej, fioletowy dla systemów specjalnych, np. kontroli dostępu; przypisania te, podobnie jak przykład z wcześniejszego slajdu, są jedynie wewnętrzną polityką danej organizacji, a nie obowiązującym standardem.
Slajd 55 - materiał ilustracyjny
56/60
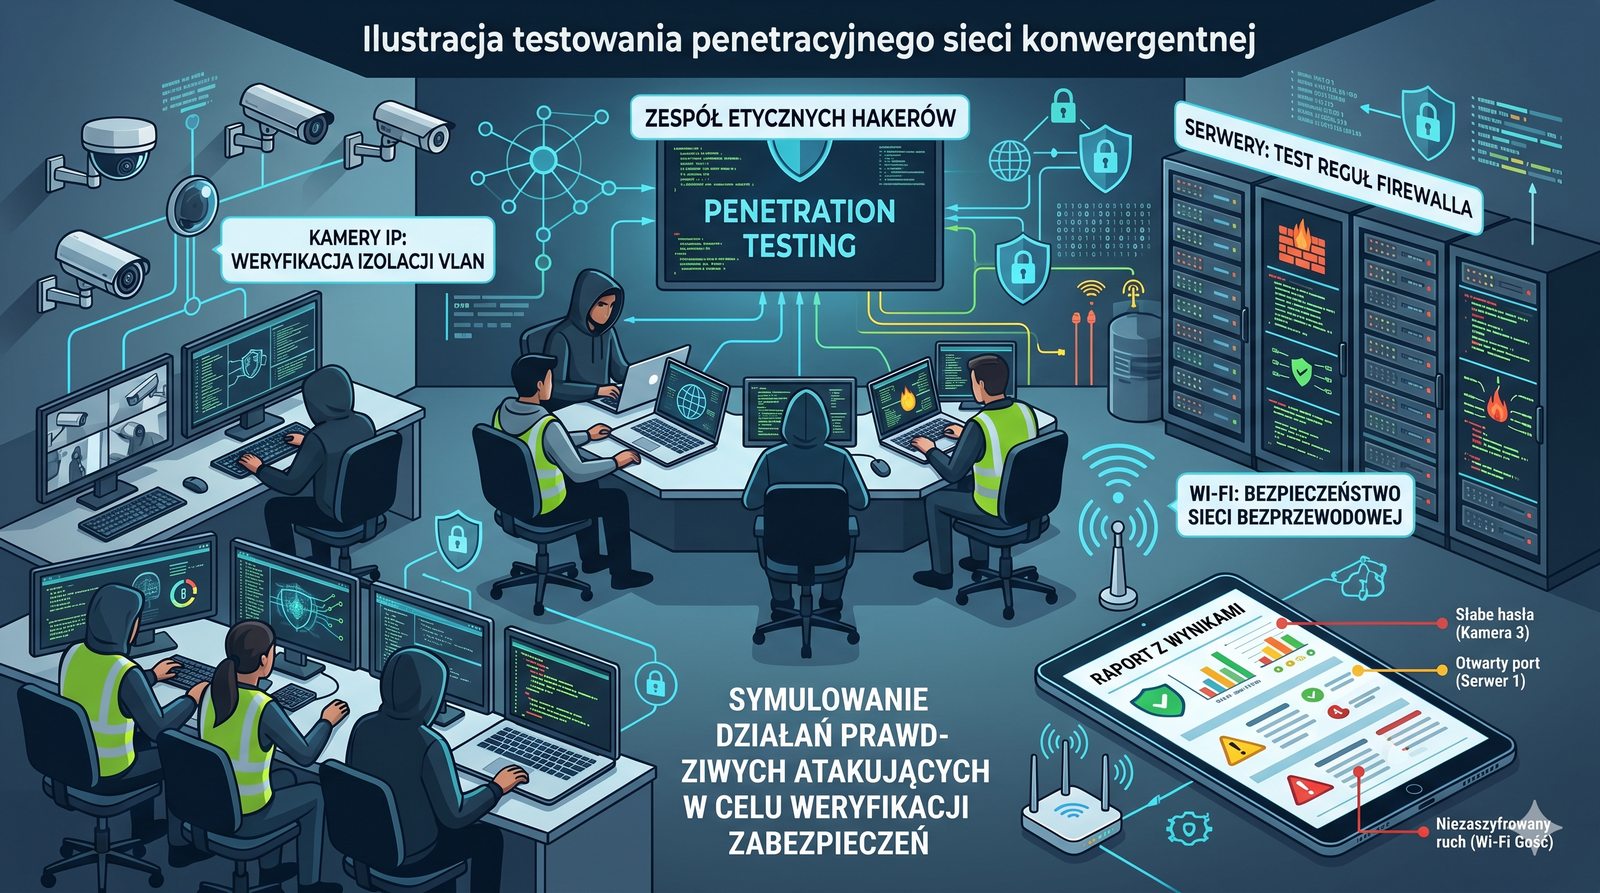
Dodatek: Testowanie penetracyjne
Slajd w części dodatkowej omawia testowanie penetracyjne sieci.
  • Po wdrożeniu sieci konwergentnej i skonfigurowaniu wszystkich zabezpieczeń, dobrą praktyką jest przeprowadzenie testów penetracyjnych.
  • Polega to na zatrudnieniu etycznych hakerów, którzy próbują złamać zabezpieczenia i uzyskać nieautoryzowany dostęp, symulując działania prawdziwych atakujących.
  • Celem jest weryfikacja skuteczności zastosowanych środków (segmentacji VLAN, reguł firewalla, bezpieczeństwa Wi-Fi) i zidentyfikowanie ewentualnych luk, zanim zrobią to cyberprzestępcy.
Testy penetracyjne: po wdrożeniu sieci konwergentnej i skonfigurowaniu zabezpieczeń dobrą praktyką jest przeprowadzenie testów penetracyjnych - etyczni hakerzy symulują działania prawdziwych atakujących, aby zweryfikować skuteczność segmentacji VLAN, reguł firewalla i bezpieczeństwa Wi-Fi oraz zidentyfikować luki, zanim zrobią to cyberprzestępcy.
Slajd 56 - materiał ilustracyjny
57/60
Finalne podsumowanie
Slajd stanowi finalne podsumowanie modułu.
  • Integracja sieci teletechnicznych w ramach jednej, konwergentnej infrastruktury IP to teraźniejszość i przyszłość inteligentnych budynków.
  • Proces ten, choć oferuje ogromne korzyści, wymaga od projektantów sieci szerokiej, interdyscyplinarnej wiedzy i bezkompromisowego podejścia do kwestii bezpieczeństwa.
  • Pamiętajmy: w sieci konwergentnej każdy podłączony element, od kamery po czujnik temperatury, jest potencjalnym celem ataku i musi być traktowany z należytą uwagę.
Finalne podsumowanie: integracja sieci teletechnicznych w jednej, konwergentnej infrastrukturze IP to teraźniejszość i przyszłość inteligentnych budynków; choć oferuje ogromne korzyści, wymaga szerokiej, interdyscyplinarnej wiedzy i bezkompromisowego podejścia do bezpieczeństwa - każdy podłączony element, od kamery po czujnik temperatury, jest potencjalnym celem ataku.
58/60
Pytania i odpowiedzi
Slajd otwiera sesję pytań i odpowiedzi.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań podsumowująca moduł.
59/60
Źródła i dalsza lektura
Slajd wskazuje źródła i propozycje dalszej lektury.
  • Białe księgi i poradniki projektowe wiodących producentów (Cisco, Axis i inni).
  • Normy i standardy branżowe (TIA, ISO/IEC 11801, PN-EN 50173, PN-EN 50174).
  • Publikacje dotyczące bezpieczeństwa systemów SCADA i IoT.
  • Materiały szkoleniowe dotyczące Network Access Control (NAC).
Źródła: białe księgi i poradniki projektowe wiodących producentów (Cisco, Axis i inni), normy i standardy branżowe (TIA, ISO/IEC 11801, PN-EN 50173, PN-EN 50174), publikacje o bezpieczeństwie systemów SCADA i IoT oraz materiały szkoleniowe dotyczące Network Access Control (NAC).
60/60
Koniec
Slajd kończy moduł podziękowaniem za udział.
  • Dziękuję za udział w module.
Koniec modułu 9: dziękuję za udział w module poświęconym współpracy z sieciami teletechnicznymi.