1/58
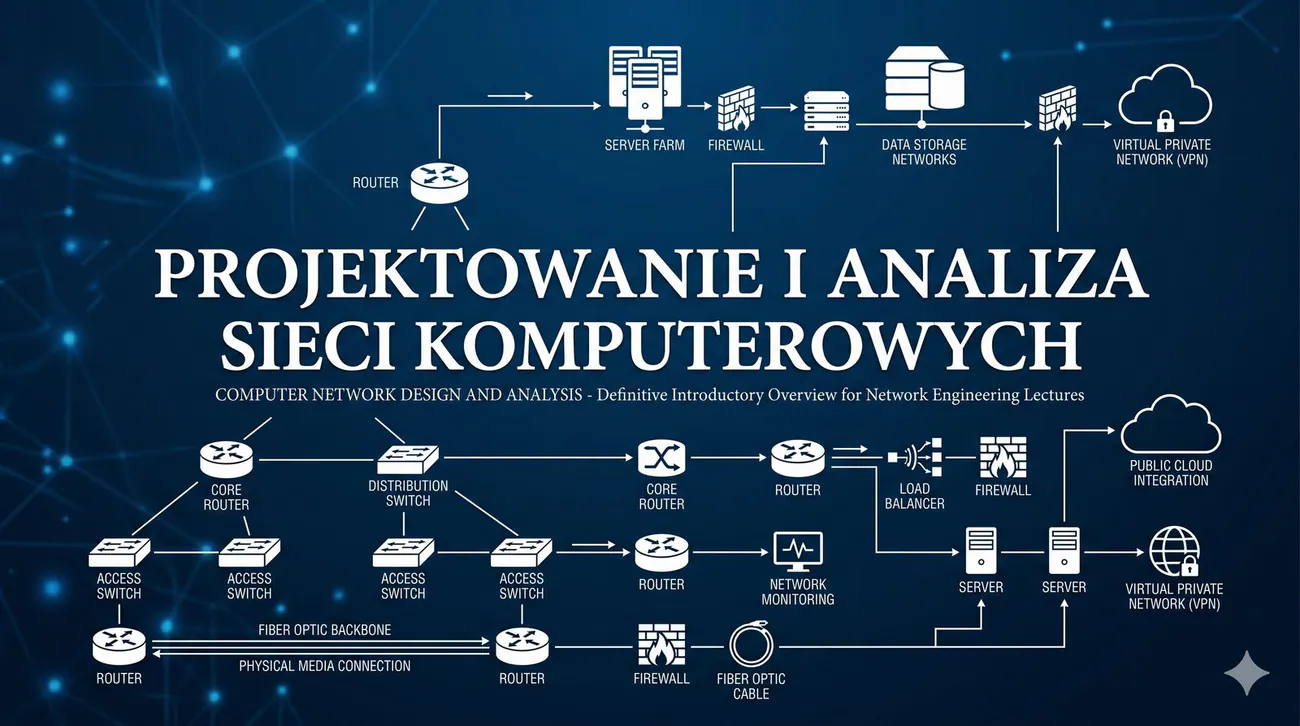
Projektowanie i analiza sieci komputerowych
Slajd otwiera kurs, wprowadzając projektowanie sieci jako proces obejmujący warstwę fizyczną, logiczną oraz integrację z systemami zaawansowanymi.
  • Kompleksowy kurs projektowania nowoczesnych infrastruktur sieciowych.
  • Prezentacja obejmuje kluczowe zagadnienia od analizy potrzeb, przez projektowanie fizyczne i logiczne, aż po integrację z zaawansowanymi systemami.
Projektowanie i analiza sieci komputerowych: iteracyjny proces planowania niezawodnej infrastruktury teleinformatycznej, obejmujący analizę potrzeb, projekt warstwy fizycznej i logicznej, bezpieczeństwo, monitorowanie oraz integrację systemów.
Slajd 1 - materiał ilustracyjny
1a/58
Literatura
Slajd wskazuje literaturę przedmiotu stanowiącą podstawę teoretyczną i praktyczną kursu.
  • Praktyczne projekty sieciowe - Paweł Zaręba, Helion 2019.
  • Efektywne zarządzanie projektami. Wydanie VII - Robert K. Wysocki, Helion 2018.
  • Sieci komputerowe. Ujęcie całościowe. Wydanie VII - James Kurose, Keith Ross, Helion 2018.
  • Ethernet. Biblia administratora - Charles E. Spurgeon, Joann Zimmerman, Helion 2014.
  • Sieci komputerowe. Najczęstsze problemy i ich rozwiązania - Russ White, Ethan Banks, Helion 2019.
  • GNS3. Emulowanie sieci komputerowych Cisco - Adam Józefiok, Helion 2017.
Literatura przedmiotu: zestaw podręczników i monografii inżynierskich (projektowanie LAN/WAN, zarządzanie projektami, protokoły sieciowe, Ethernet, diagnostyka, emulacja GNS3) wspierających naukę projektowania sieci.
Zasoby literaturowe kursu PROJEKTOWANIE · ZARZĄDZANIE · DIAGNOSTYKA Podręczniki i monografie inżynierskie
2/58
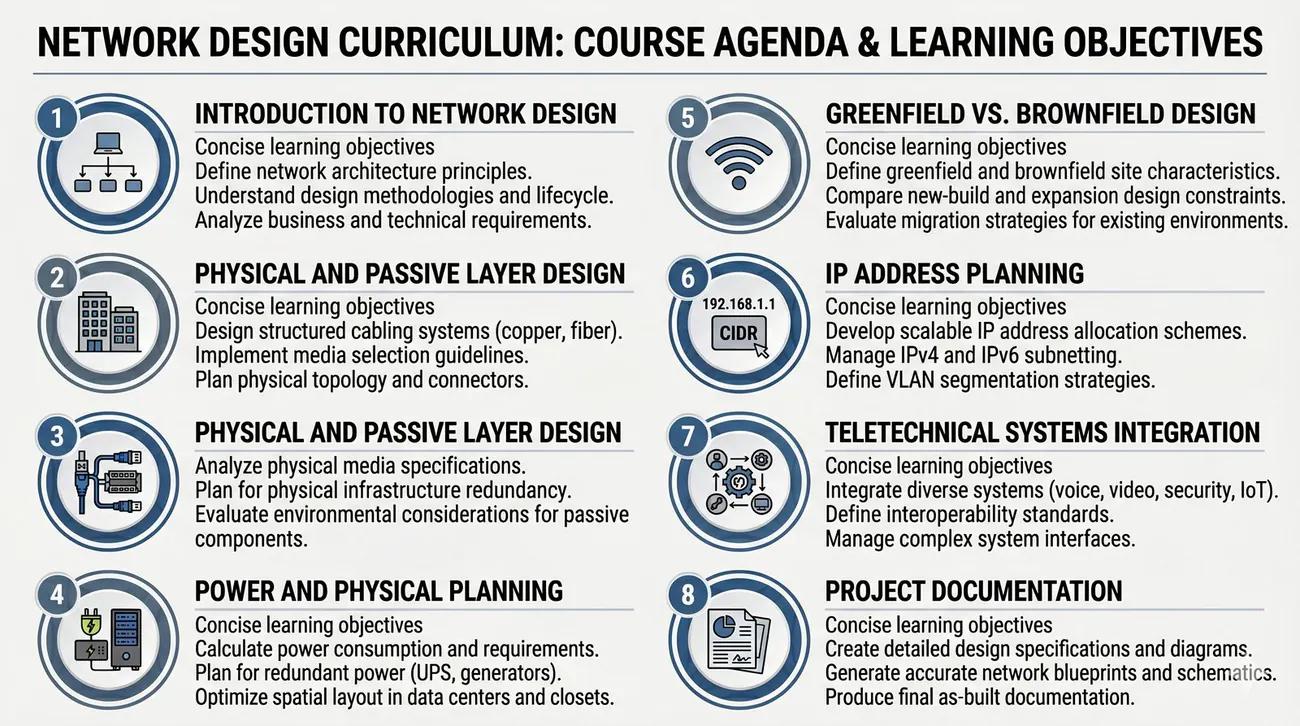
Agenda kursu
Slajd porządkuje strukturę kursu, prowadząc od podstaw projektowania przez warstwę fizyczną i logiczną aż po dokumentację.
  • Wprowadzenie do projektowania sieci.
  • Projektowanie Greenfield vs. Brownfield.
  • Projektowanie warstwy fizycznej i pasywnej.
  • Zasilanie i planowanie fizyczne.
  • Planowanie sieci bezprzewodowych (WLAN).
  • Planowanie adresacji IP.
  • Integracja z systemami teletechnicznymi.
  • Dokumentacja projektowa i podsumowanie.
Agenda kursu: logiczny ciąg modułów - od wprowadzenia oraz podejść Greenfield i Brownfield, przez warstwę fizyczną, zasilanie, WLAN i adresację IP, po integrację systemów teletechnicznych i dokumentację projektową.
Slajd 2 - materiał ilustracyjny
3/58
Dlaczego projektujemy sieci?
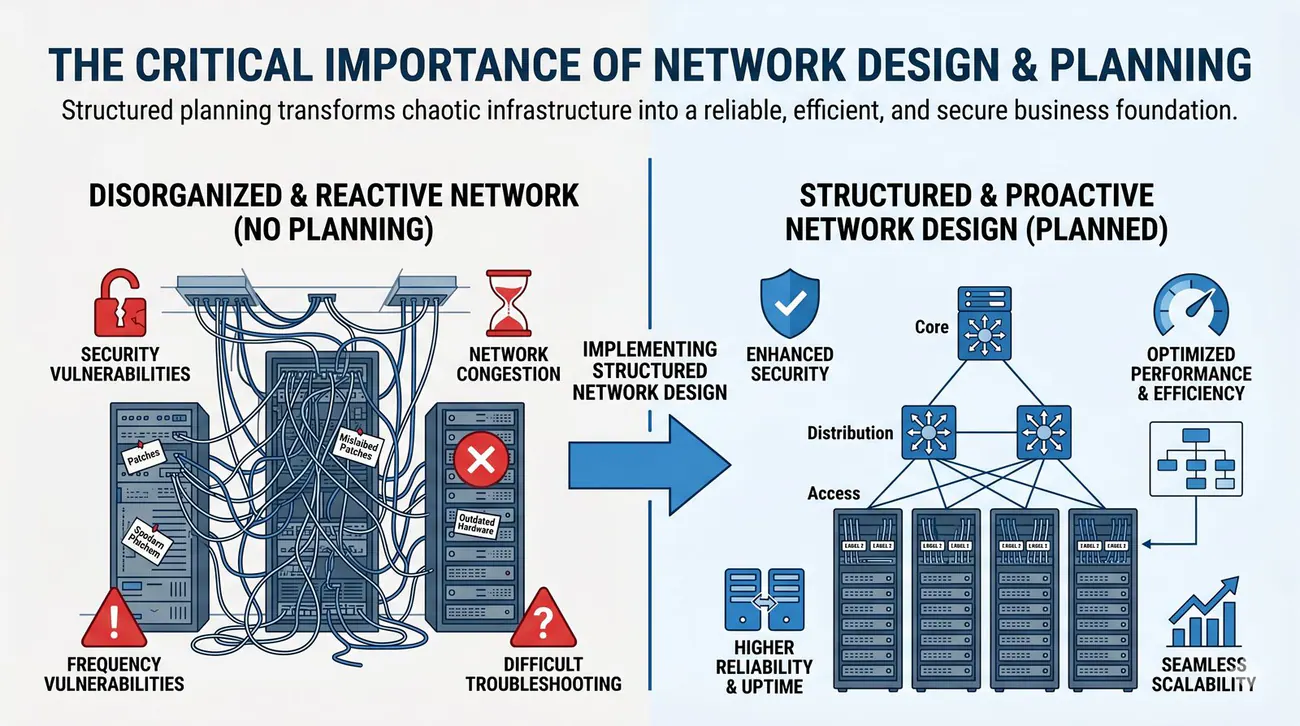
Slajd uzasadnia potrzebę świadomego projektowania sieci jako fundamentu przewidywalnych i bezpiecznych operacji biznesowych.
  • Projektowanie sieci to proces tworzenia niezawodnego i wydajnego fundamentu dla operacji biznesowych.
  • Bez świadomego projektu, sieć staje się chaotyczna, podatna na awarie i trudna w zarządzaniu.
  • Celem jest stworzenie infrastruktury, która nie tylko działa, ale także wspiera rozwój organizacji, zapewnia bezpieczeństwo danych i optymalizuje koszty.
  • Dobry projekt minimalizuje ryzyko przestojów i pozwala na szybkie dostosowywanie się do nowych wymagań technologicznych.
Projektowanie sieci: tworzenie niezawodnego i wydajnego fundamentu infrastruktury, który minimalizuje ryzyko przestojów, wspiera rozwój organizacji i optymalizuje koszty w całym cyklu życia sieci.
Slajd 3 - materiał ilustracyjny
4/58
Kluczowe cele projektowania sieci
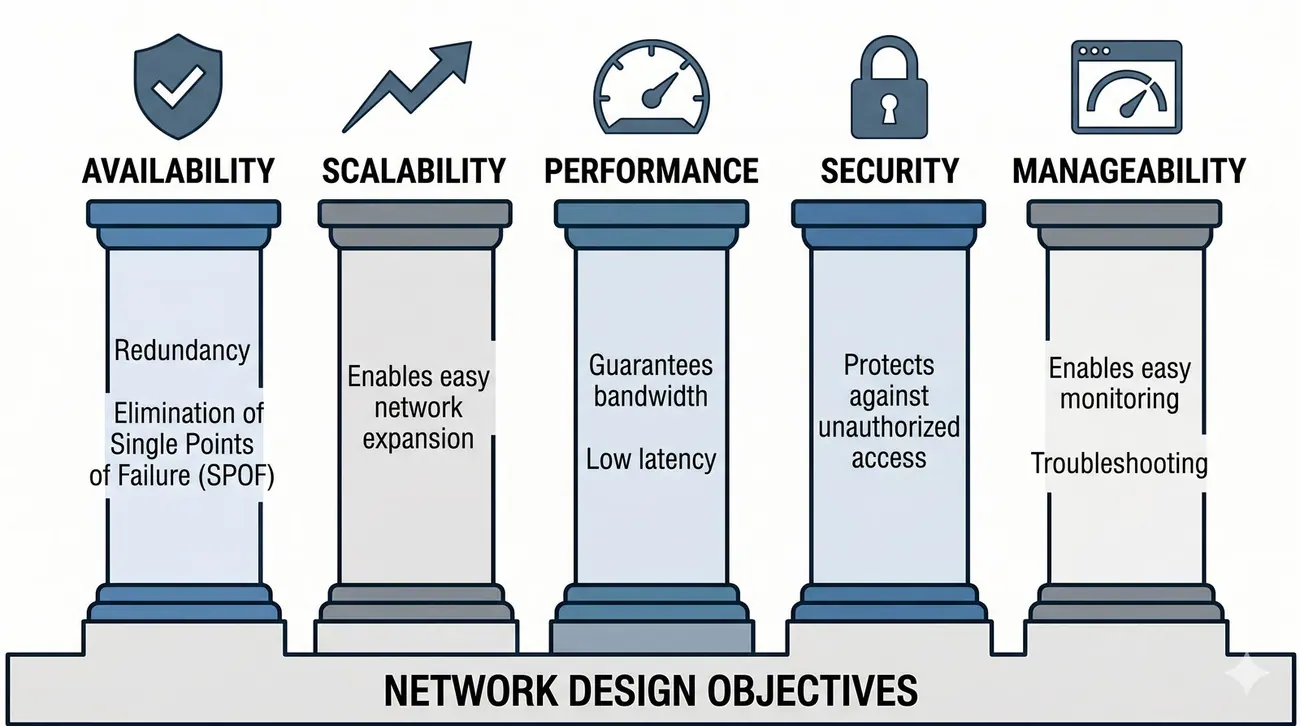
Slajd definiuje pięć kluczowych celów projektowych: dostępność, skalowalność, wydajność, bezpieczeństwo i zarządzalność.
  • Dostępność (Availability): Zapewnienie ciągłości działania usług sieciowych poprzez redundancję i eliminację pojedynczych punktów awarii (SPOF).
  • Skalowalność (Scalability): Możliwość łatwej rozbudowy sieci bez konieczności gruntownej przebudowy.
  • Wydajność (Performance): Gwarancja odpowiedniej przepustowości i niskich opóźnień dla kluczowych aplikacji.
  • Bezpieczeństwo (Security): Ochrona zasobów informacyjnych przed nieautoryzowanym dostępem i atakami.
  • Zarządzalność (Manageability): Umożliwienie łatwego monitorowania, konfiguracji i rozwiązywania problemów.
Cele projektowania sieci: dostępność (eliminacja pojedynczych punktów awarii), skalowalność, wydajność, bezpieczeństwo i zarządzalność - zbiór kryteriów oceny jakości architektury sieciowej.
Slajd 4 - materiał ilustracyjny
5/58
Od potrzeb biznesowych do wymagań technicznych
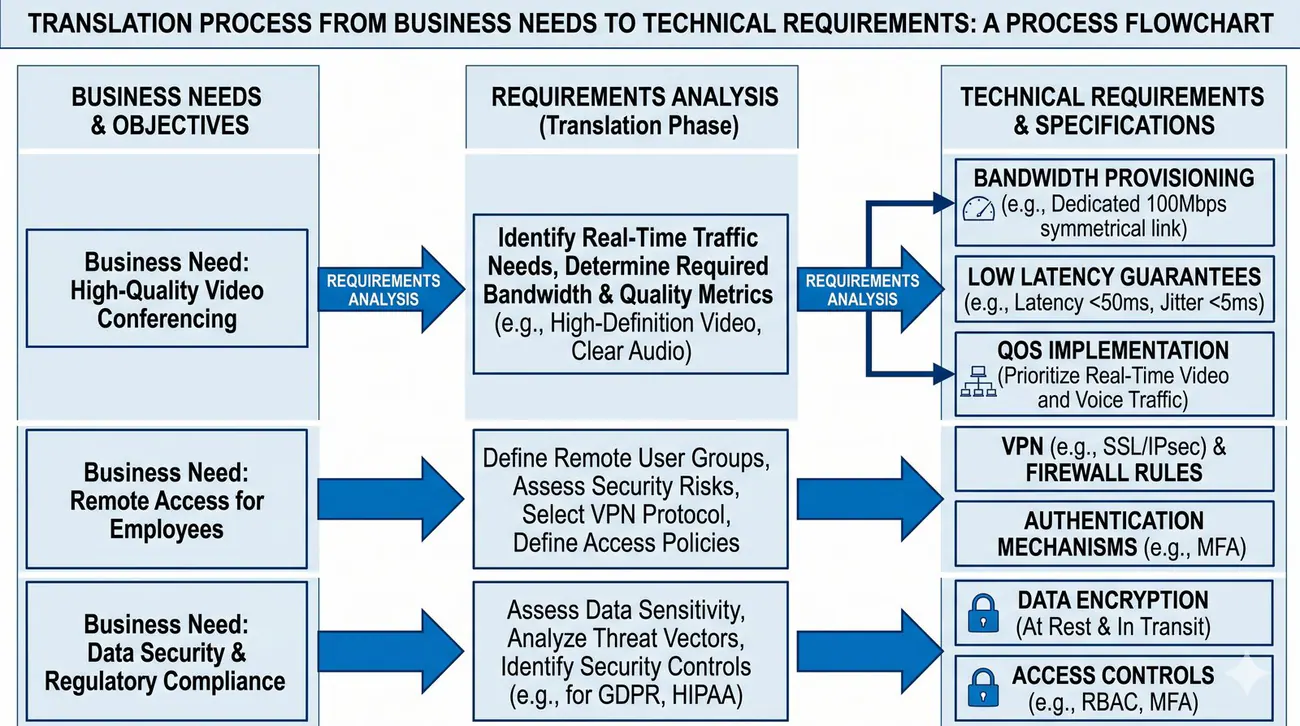
Slajd pokazuje metodykę przekładania celów biznesowych organizacji na mierzalne wymagania techniczne.
  • Kluczem do sukcesu jest zrozumienie, jak cele biznesowe przekładają się na konkretne rozwiązania techniczne.
  • Na przykład, potrzeba obsługi wideokonferencji w wysokiej jakości (cel biznesowy) wymaga zapewnienia odpowiedniej przepustowości i niskich opóźnień (wymaganie techniczne), co z kolei implikuje wdrożenie mechanizmów Quality of Service (QoS) oraz potencjalnie modernizację łącz do oddziałów.
  • Zawsze zaczynamy od pytania „po co?”, a dopiero potem „jak?”.
Mapowanie potrzeb na wymagania: proces, w którym cel biznesowy (np. wideokonferencje HD) przekłada się na parametry techniczne sieci (przepustowość, opóźnienia, QoS), a następnie na konkretne rozwiązania projektowe.
Slajd 5 - materiał ilustracyjny
6/58
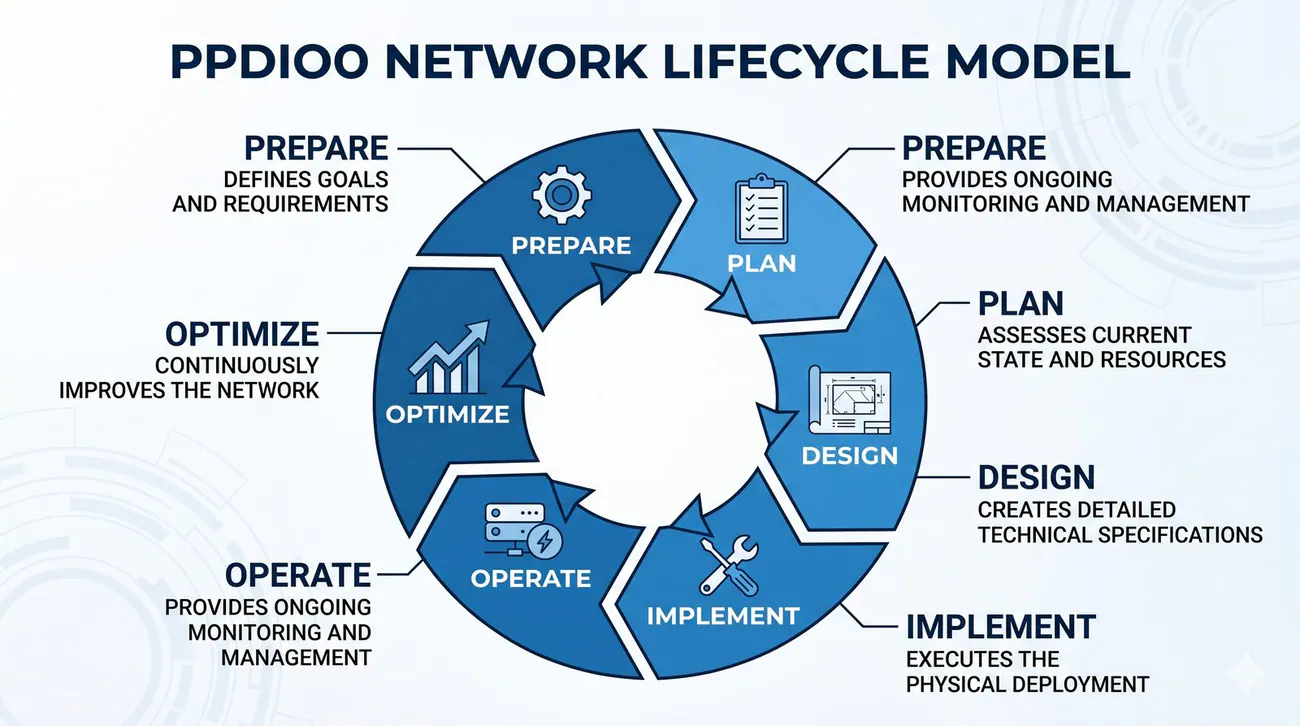
Cykl życia sieci (model PPDIOO)
Slajd opisuje cykl życia sieci w modelu PPDIOO firmy Cisco i jego iteracyjny charakter.
  • Sieć to żywy organizm, który ewoluuje wraz z firmą.
  • Model PPDIOO (Prepare, Plan, Design, Implement, Operate, Optimize) opisuje ten cykl.
  • Faza przygotowania i planowania definiuje cele.
  • Projektowanie tworzy szczegółowy plan techniczny.
  • Implementacja to fizyczne wdrożenie.
  • Działanie i optymalizacja to ciągły proces monitorowania, zarządzania i doskonalenia sieci w odpowiedzi na nowe wyzwania i zmieniające się potrzeby biznesowe.
PPDIOO: model cyklu życia sieci (Prepare, Plan, Design, Implement, Operate, Optimize) opisujący kolejne fazy - od planowania, przez wdrożenie, po ciągłe doskonalenie infrastruktury.
Slajd 6 - materiał ilustracyjny
7/58
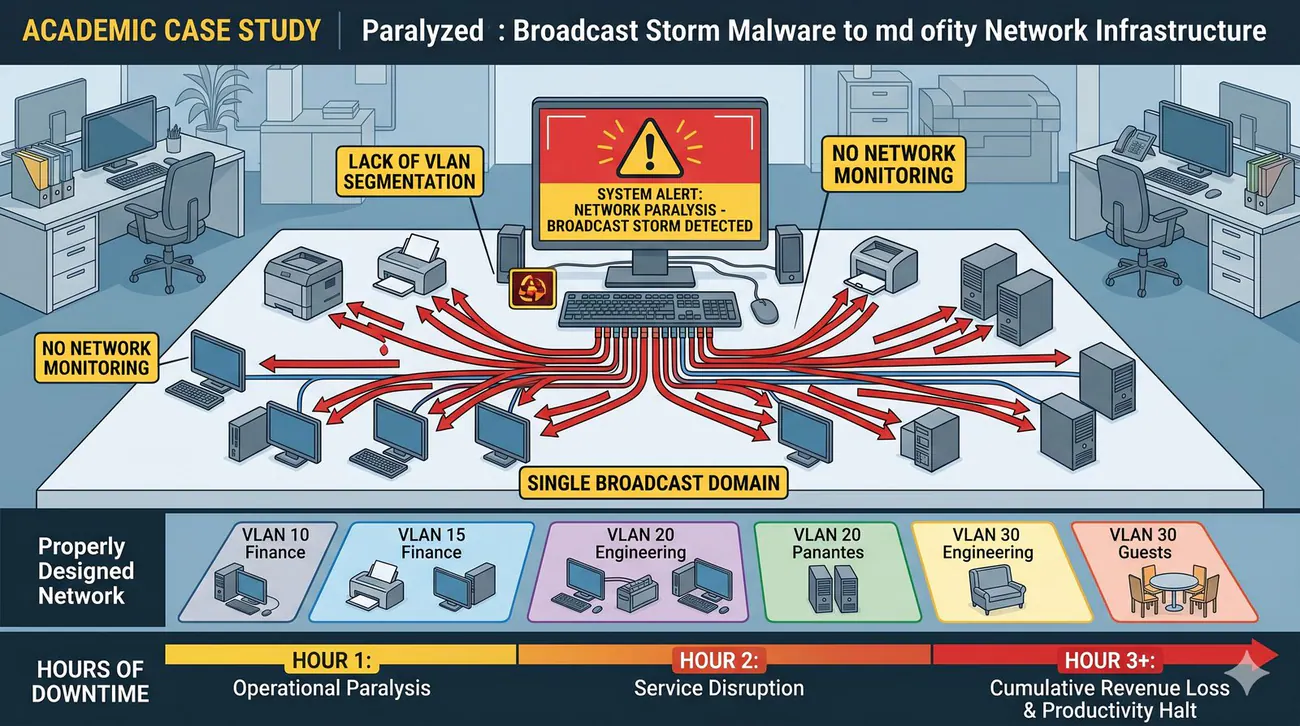
Analiza przypadku: skutki braku projektu
Slajd ilustruje na przykładzie skutki braku segmentacji sieci i wynikającej z tego burzy rozgłoszeniowej.
  • Firma X, rozwijając się dynamicznie, rozbudowywała swoją sieć doraźnie.
  • Skutkowało to „płaską” architekturą, gdzie wszystkie urządzenia działały w jednej domenie rozgłoszeniowej.
  • Problem pojawił się, gdy jeden z komputerów, zainfekowany złośliwym oprogramowaniem, zaczął generować ogromny ruch rozgłoszeniowy (broadcast storm), paraliżując pracę całej firmy na kilka godzin.
  • Brak segmentacji (VLAN) i monitoringu uniemożliwił szybką identyfikację źródła problemu, generując znaczne straty finansowe.
Burza rozgłoszeniowa (broadcast storm): lawinowe nagromadzenie ramek rozgłoszeniowych w jednej domenie rozgłoszeniowej, prowadzące do zatkania pasma i paraliżu sieci; zapobiega się jej segmentacją (VLAN) oraz mechanizmami storm control.
Slajd 7 - materiał ilustracyjny
8/58
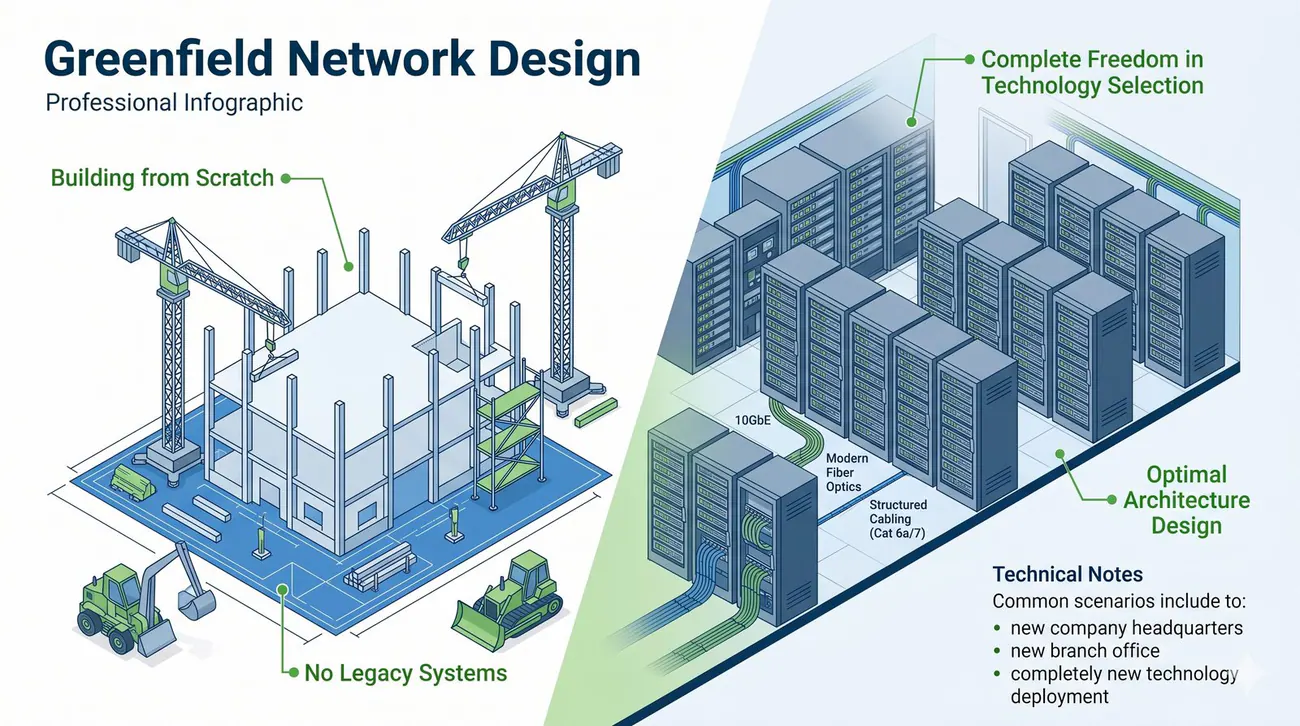
Projektowanie Greenfield: definicja
Slajd definiuje projektowanie Greenfield jako tworzenie infrastruktury sieciowej od podstaw.
  • Projektowanie typu Greenfield (zielone pole) odnosi się do sytuacji, w której tworzymy infrastrukturę sieciową od absolutnych podstaw.
  • Nie istnieją żadne wcześniejsze systemy, okablowanie czy konfiguracje, które trzeba by brać pod uwagę.
  • Taka sytuacja ma miejsce najczęściej przy budowie nowej siedziby firmy, otwieraniu nowego oddziału lub wdrażaniu całkowicie nowej technologii, która nie integruje się z istniejącymi rozwiązaniami.
Greenfield: projektowanie sieci od podstaw, bez istniejącej infrastruktury ani ograniczeń kompatybilności, typowe dla nowych siedzib, oddziałów lub wdrożeń całkowicie nowej technologii.
Slajd 8 - materiał ilustracyjny
9/58
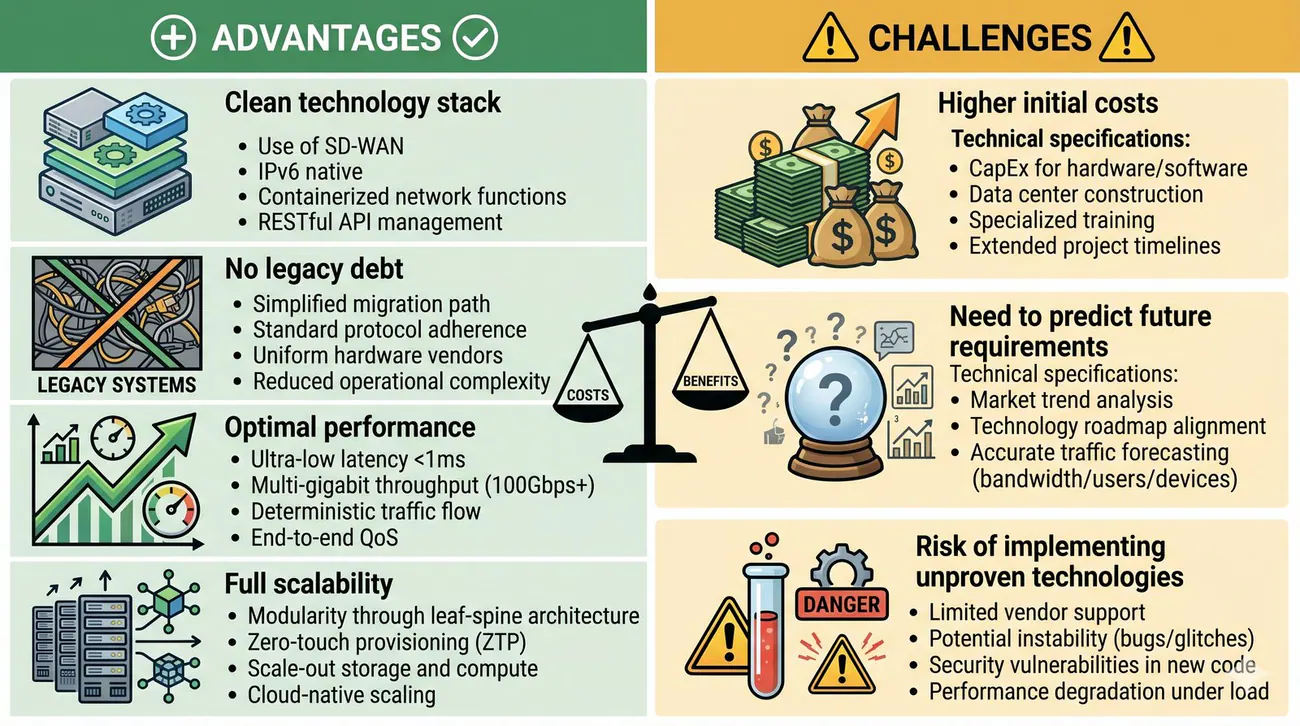
Projekt Greenfield: zalety i wyzwania
Slajd zestawia zalety i wyzwania projektowania Greenfield.
  • Zalety: Pełna swoboda w doborze najnowszych technologii i standardów.
  • Możliwość stworzenia optymalnej, czystej i logicznej architektury od samego początku.
  • Brak „długu technologicznego” i problemów z kompatybilnością wsteczną.
  • Wyzwania: Zazwyczaj wyższe koszty początkowe.
  • Konieczność dokładnego przewidzenia przyszłych potrzeb, aby uniknąć ograniczeń w skalowalności.
  • Większe ryzyko, jeśli wdrażane są bardzo nowe, niesprawdzone jeszcze na szeroką skalę technologie.
Zalety i wyzwania Greenfield: pełna swoboda doboru technologii i czysta, logiczna architektura w zamian za wyższe koszty początkowe oraz konieczność trafnego prognozowania przyszłych potrzeb.
Slajd 9 - materiał ilustracyjny
10/58
Projektowanie Brownfield: definicja
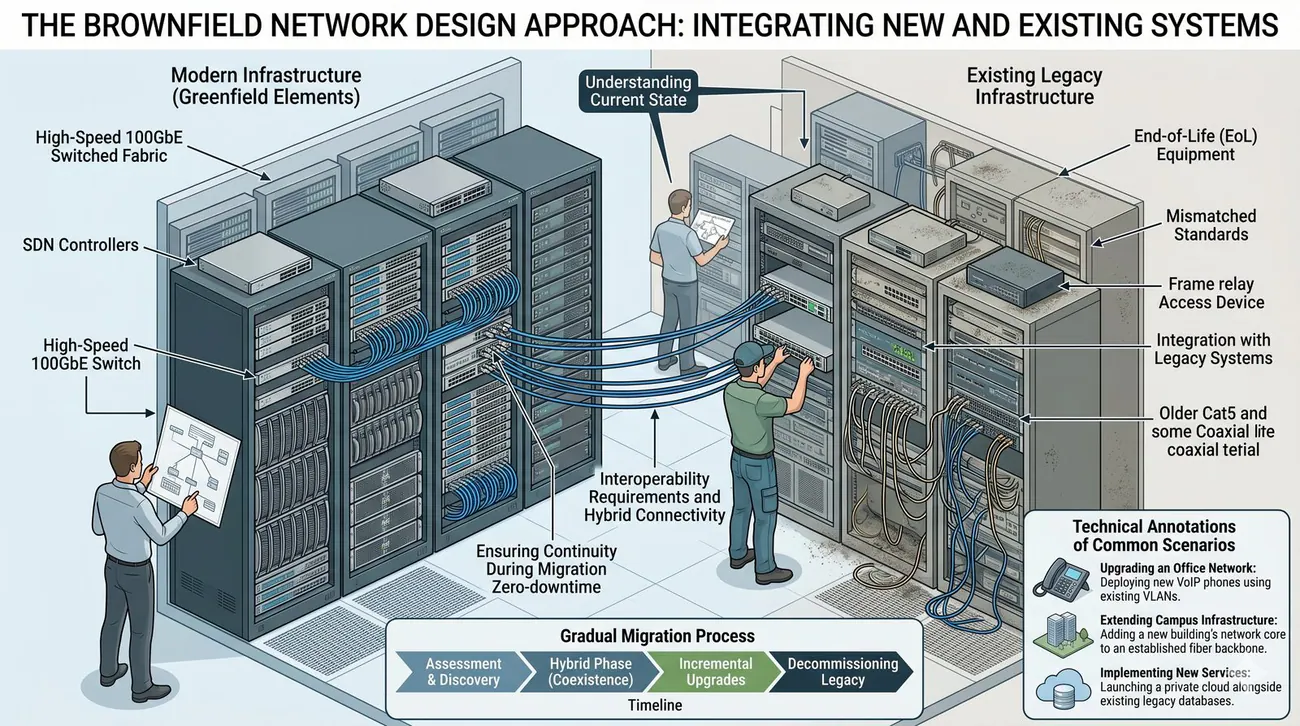
Slajd definiuje projektowanie Brownfield jako modernizację istniejącej infrastruktury sieciowej.
  • Projektowanie typu Brownfield (teren z istniejącą zabudową) to najczęstszy scenariusz w pracy inżyniera sieci.
  • Polega on na modernizacji, rozbudowie lub modyfikacji istniejącej już infrastruktury sieciowej.
  • Wymaga to głębokiego zrozumienia działających systemów, ich ograniczeń oraz zależności.
  • Celem jest integracja nowych rozwiązań przy jednoczesnym zapewnieniu ciągłości działania starych systemów podczas procesu migracji.
Brownfield: projektowanie polegające na modernizacji, rozbudowie lub modyfikacji istniejącej sieci, wymagające zrozumienia stanu obecnego i zapewnienia ciągłości działania systemów podczas migracji.
Slajd 10 - materiał ilustracyjny
11/58
Audyt infrastruktury w projekcie Brownfield
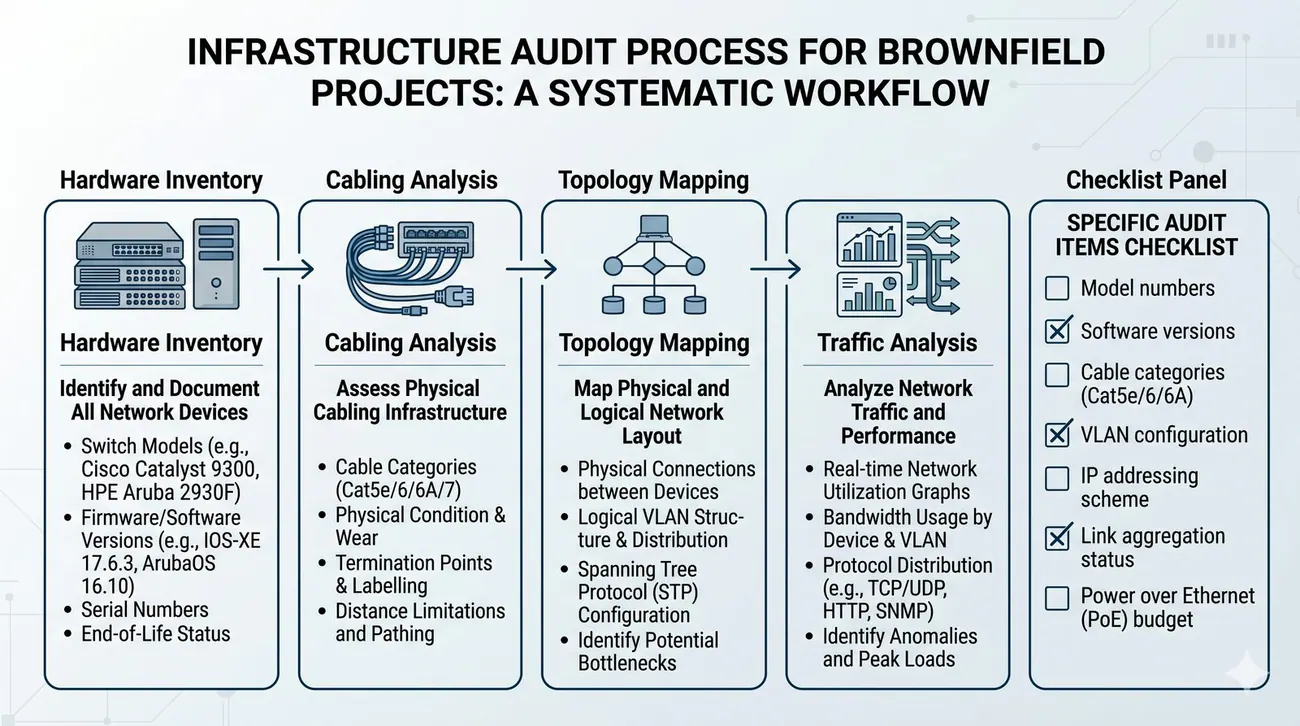
Slajd podkreśla rolę audytu istniejącej infrastruktury jako warunku bezpiecznej modernizacji.
  • Przed rozpoczęciem jakichkolwiek zmian w istniejącej sieci, kluczowe jest przeprowadzenie dokładnego audytu.
  • Audyt powinien obejmować inwentaryzację sprzętu (modele, wersje oprogramowania), analizę okablowania (kategorie, stan), mapowanie topologii fizycznej i logicznej (VLANy, adresacja IP) oraz analizę ruchu sieciowego.
  • Bez tych informacji, każda próba modernizacji jest obarczona ogromnym ryzykiem spowodowania awarii lub nieprzewidzianych problemów z wydajnością.
Audyt infrastruktury: inwentaryzacja sprzętu i okablowania, mapowanie topologii fizycznej i logicznej oraz analiza ruchu, stanowiące podstawę decyzji o zakresie i harmonogramie modernizacji.
Slajd 11 - materiał ilustracyjny
12/58
Projekt Brownfield: zalety i wyzwania
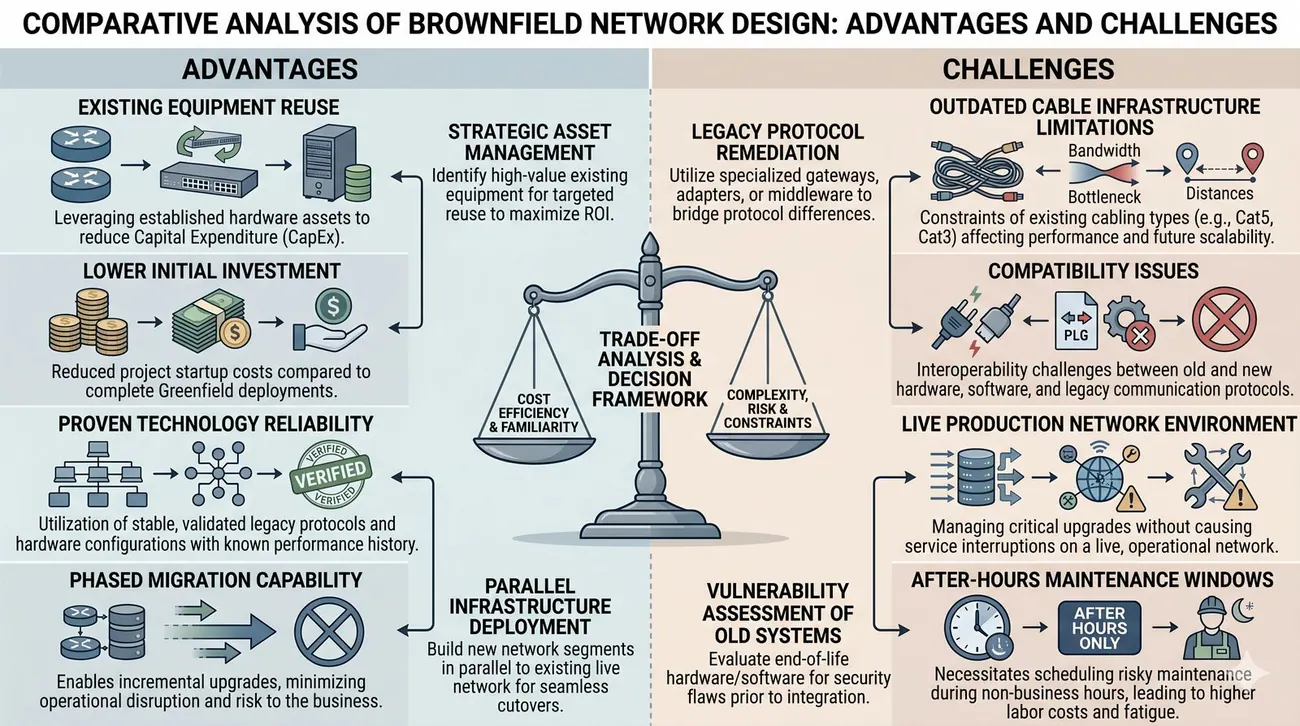
Slajd zestawia zalety i wyzwania projektowania Brownfield.
  • Zalety: Zazwyczaj niższe koszty inwestycyjne dzięki wykorzystaniu istniejących komponentów.
  • Mniejsze ryzyko związane z wdrażaniem sprawdzonych rozwiązań.
  • Możliwość stopniowej migracji, co minimalizuje przestoje.
  • Wyzwania: Ograniczenia narzucone przez przestarzałą technologię lub okablowanie.
  • Problemy z kompatybilnością między starym a nowym sprzętem.
  • Konieczność pracy „na żywym organizmie”, co wymaga precyzyjnego planowania i często pracy poza godzinami biznesowymi.
Zalety i wyzwania Brownfield: niższe koszty i mniejsze ryzyko dzięki sprawdzonym rozwiązaniom w zamian za ograniczenia starej technologii oraz konieczność pracy na działającej sieci.
Slajd 12 - materiał ilustracyjny
13/58
Przykład: modernizacja sieci biurowej
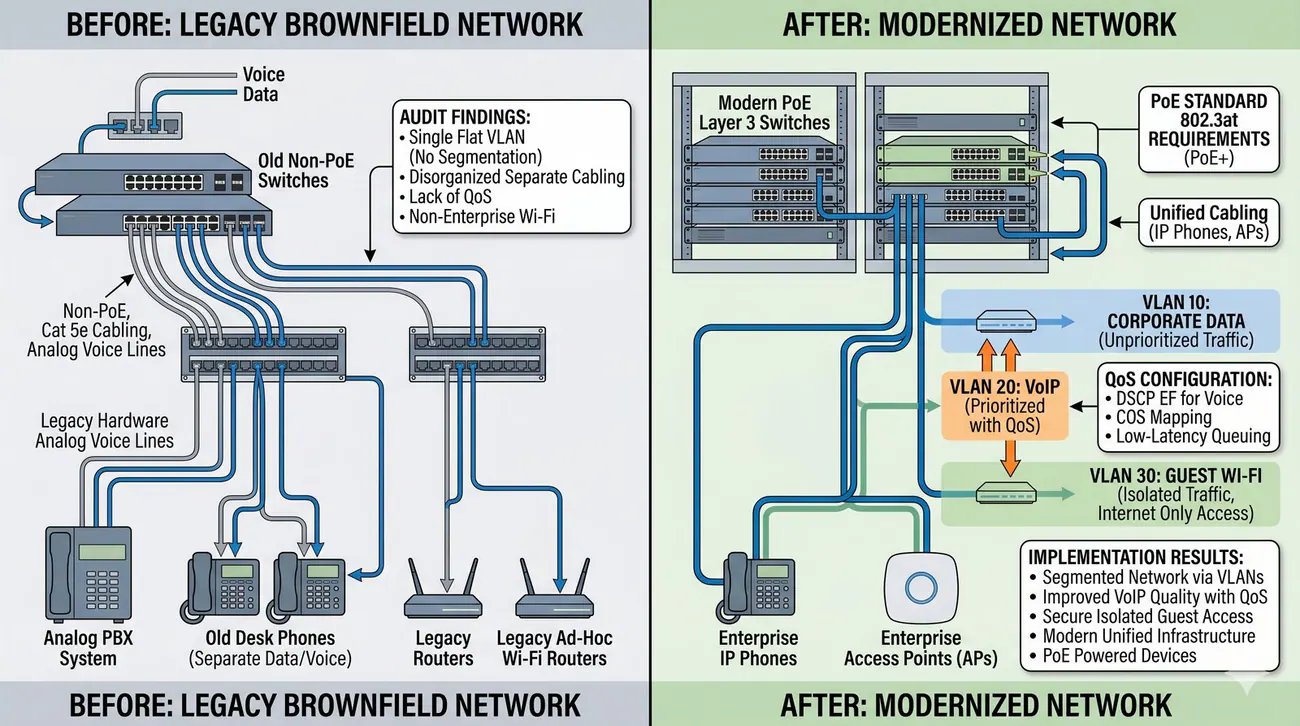
Slajd przedstawia przykład modernizacji sieci biurowej przy wdrożeniu telefonii IP i sieci gościnnej.
  • Firma decyduje się na wdrożenie telefonii IP (VoIP) i nowej sieci Wi-Fi dla gości.
  • Audyt wykazał, że istniejące przełączniki nie obsługują standardu PoE (Power over Ethernet), co jest wymagane do zasilania telefonów i punktów dostępowych.
  • Projekt modernizacji (Brownfield) zakłada wymianę przełączników dostępowych na nowe, z obsługą PoE.
  • Dodatkowo, tworzone są nowe sieci VLAN w celu odseparowania ruchu głosowego i gościnnego od sieci korporacyjnej, co zwiększa bezpieczeństwo i zapewnia jakość połączeń głosowych dzięki QoS.
Modernizacja sieci biurowej: wymiana przełączników na obsługujące PoE, wydzielenie VLAN dla ruchu głosowego i gości oraz wdrożenie QoS w celu zapewnienia jakości telefonii IP.
Slajd 13 - materiał ilustracyjny
14/58
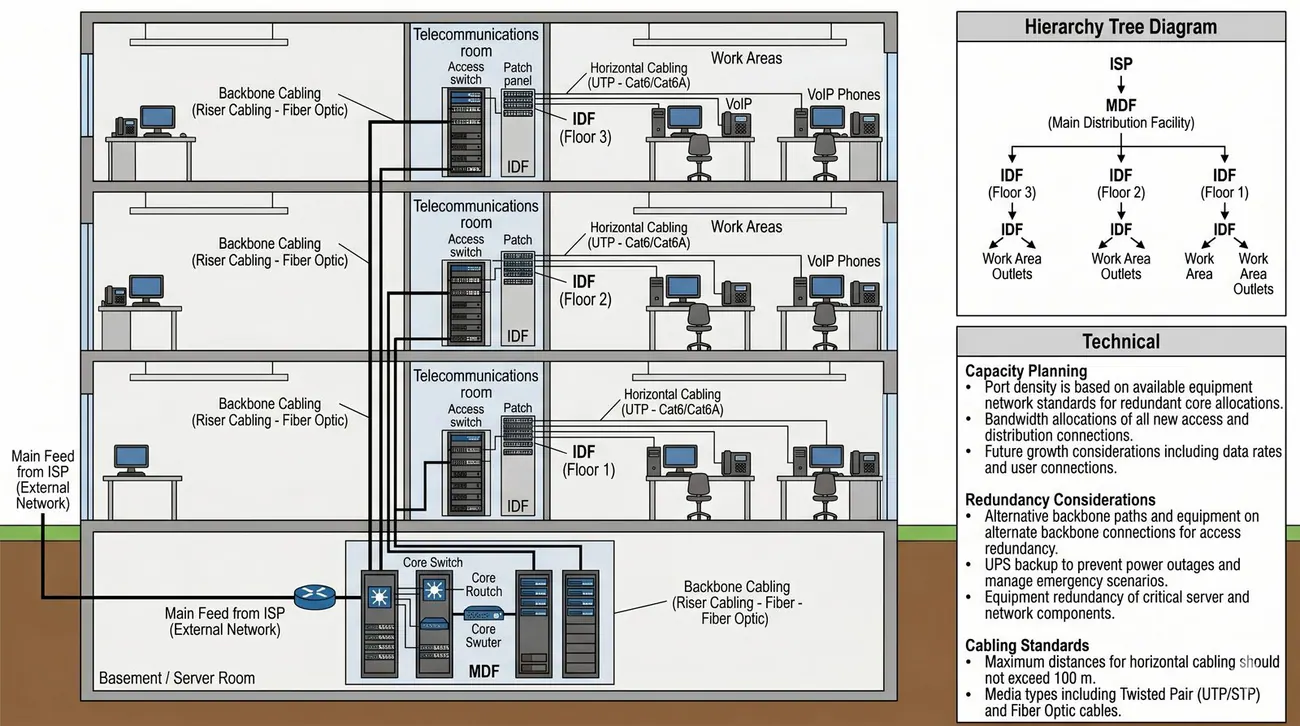
Okablowanie strukturalne: model hierarchiczny
Slajd wyjaśnia hierarchiczny, dwuwarstwowy model okablowania strukturalnego.
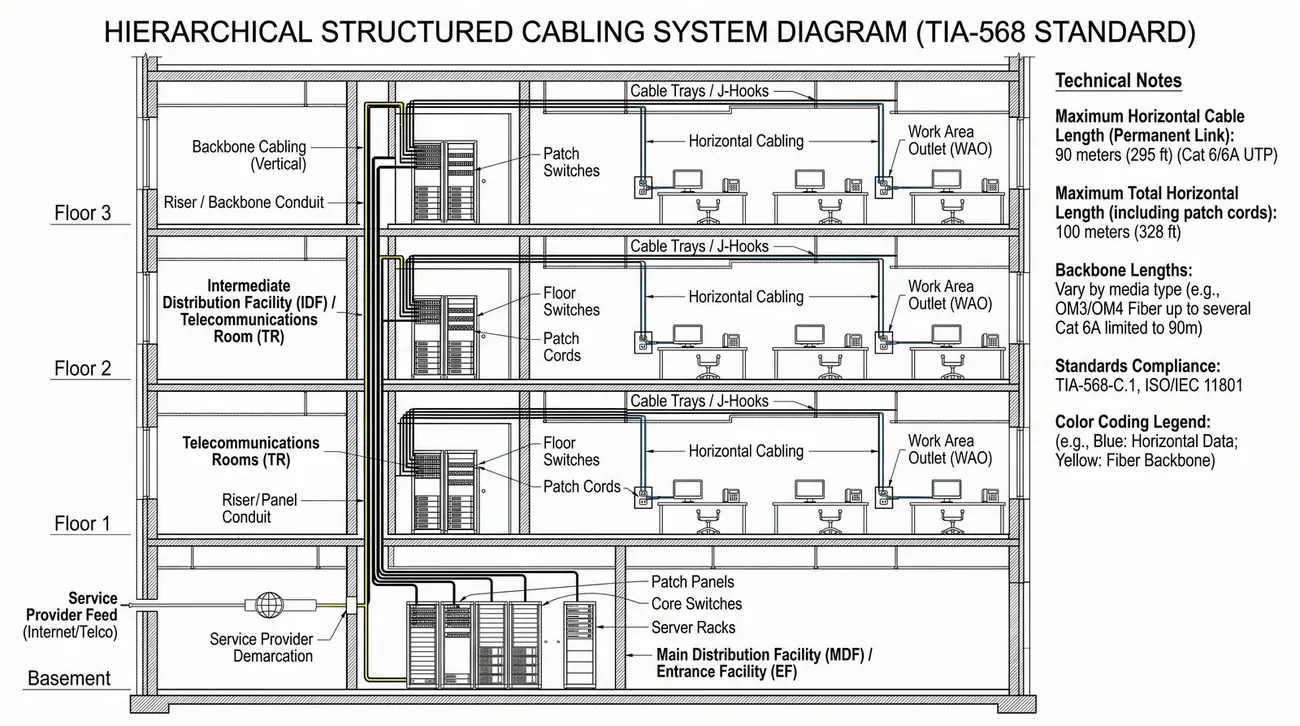
  • Okablowanie strukturalne to ustandaryzowany system okablowania telekomunikacyjnego, który tworzy szkielet dla wszystkich systemów niskoprądowych w budynku.
  • Jego podstawą jest model hierarchiczny, składający się z okablowania pionowego (szkieletowego), które łączy piętra, oraz okablowania poziomego, które rozprowadza sygnał od punktu dystrybucyjnego na piętrze do gniazdek abonenckich.
  • Taka struktura zapewnia porządek, łatwość zarządzania i skalowalność.
Okablowanie strukturalne: ustandaryzowany system okablowania telekomunikacyjnego o strukturze hierarchicznej, dzielony na okablowanie pionowe (szkieletowe) i poziome, zapewniający porządek, skalowalność i łatwość zarządzania.
Slajd 14 - materiał ilustracyjny
15/58
Standardy okablowania
Slajd omawia normy i standardy okablowania strukturalnego oraz ich znaczenie dla gwarancji systemowej.
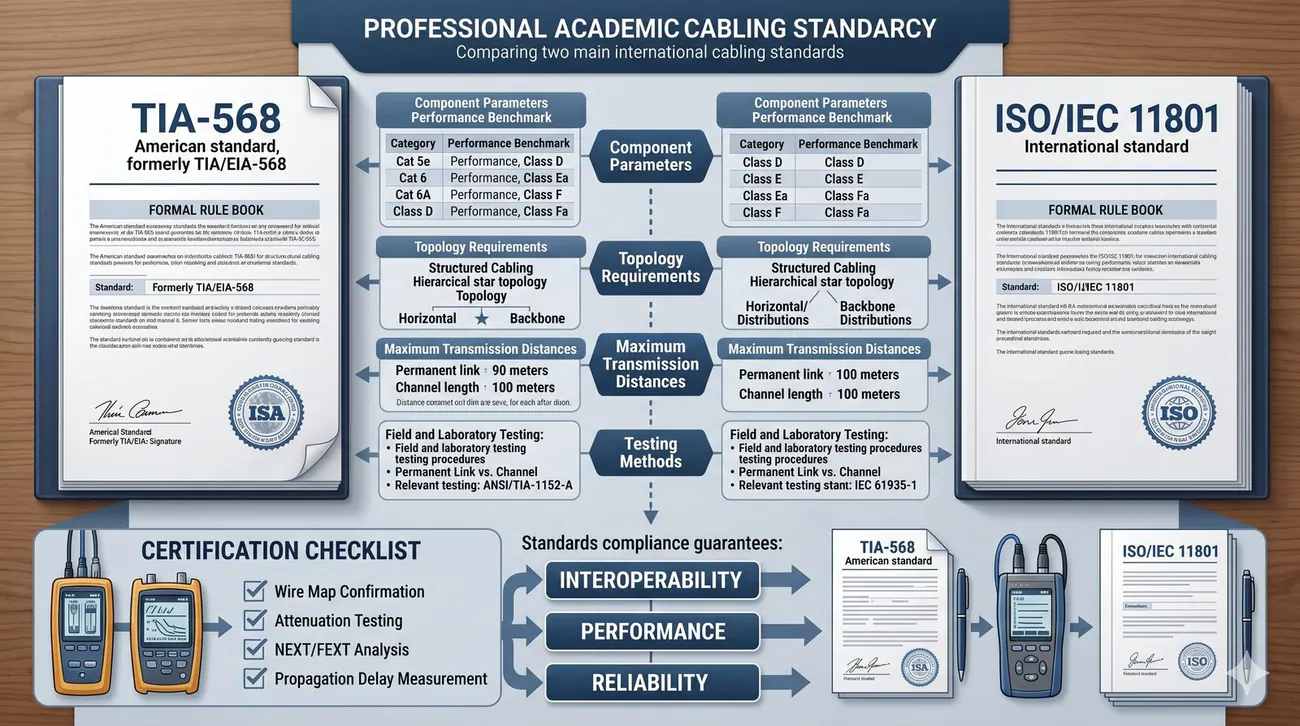
  • Aby zapewnić pełną kompatybilność, interoperacyjność i wysoką wydajność, systemy okablowania muszą być ściśle zgodne z międzynarodowymi, europejskimi i krajowymi normami technicznymi.
  • Najważniejsze z nich to norma międzynarodowa ISO/IEC 11801, normy europejskie i polskie z serii PN-EN 50173 (części 1-6) oraz PN-EN 50174 (instalacja i projektowanie), a także amerykański standard ANSI/TIA-568.
  • Standardy te precyzyjnie definiują parametry komponentów (kabli, złączy 8P8C/RJ-45), topologię hierarchiczną, maksymalne długości poszczególnych torów transmisyjnych (np. kanał do 100 m) oraz rygorystyczne metody testowania i certyfikacji wykonanej instalacji (Permanent Link vs Channel).
  • Stosowanie się do norm oraz wymogów Rozporządzenia CPR (UE 305/2011) jest gwarancją niezawodności sieci, bezpieczeństwa ludzi i podstawą do uzyskania 20- lub 25-letniej gwarancji systemowej producenta okablowania.
Standardy okablowania: normy ISO/IEC 11801, PN-EN 50173/50174 i ANSI/TIA-568 definiujące parametry komponentów, topologię, maksymalne długości torów oraz metody testowania i certyfikacji instalacji.
Slajd 15 - materiał ilustracyjny
16/58
Okablowanie poziome
Slajd charakteryzuje okablowanie poziome i jego podstawowe ograniczenie długości 90 metrów.
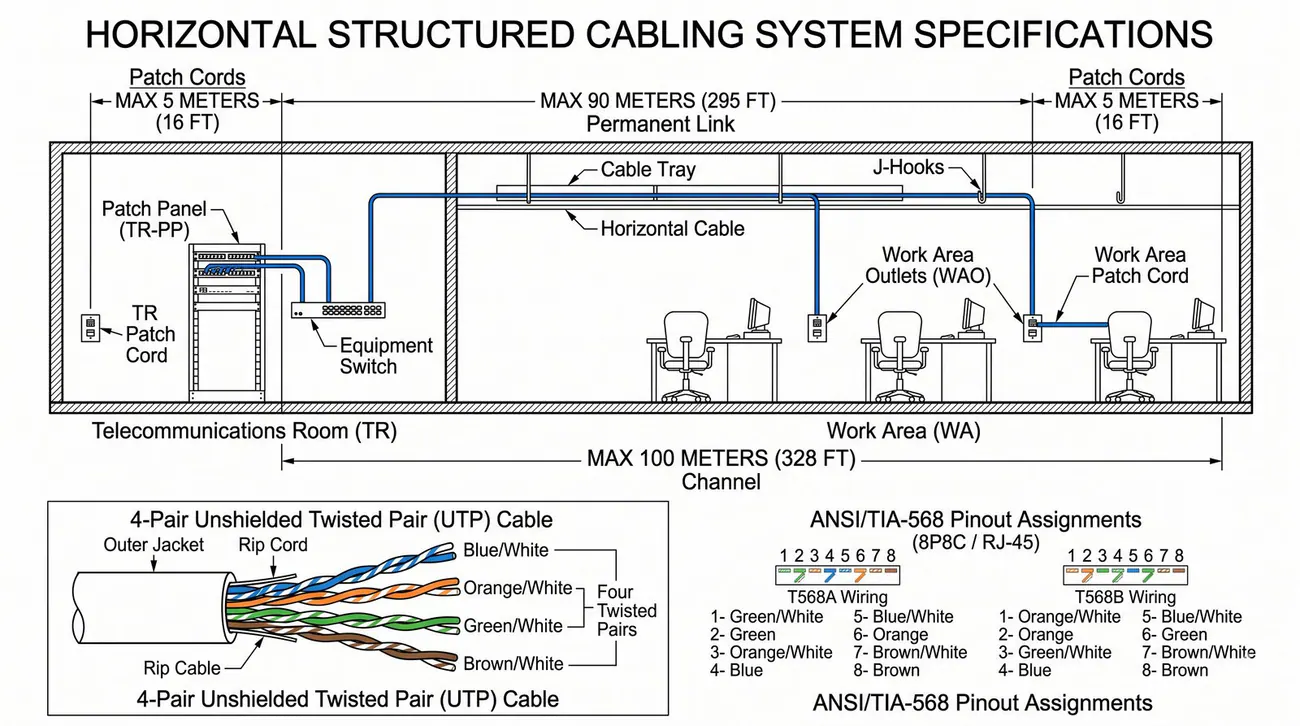
  • Okablowanie poziome to część systemu, która biegnie od punktu dystrybucyjnego na piętrze (szafy IDF) do gniazdka w obszarze roboczym.
  • Zgodnie ze standardami, maksymalna długość stałego toru okablowania poziomego nie może przekraczać 90 metrów.
  • Pozostałe 10 metrów w 100-metrowym kanale jest zarezerwowane na kable krosowe (patchcordy) w szafie i przy stanowisku pracy.
  • Najczęściej stosowanym medium w okablowaniu poziomym jest miedziana skrętka czteroparowa.
Okablowanie poziome: odcinek systemu od punktu dystrybucyjnego na piętrze (IDF) do gniazdka roboczego, którego stały tor nie może przekraczać 90 m, a wraz z kablami krosowymi tworzy kanał o długości 100 m.
Slajd 16 - materiał ilustracyjny
17/58
Kategorie skrętki miedzianej
Slajd porównuje kategorie skrętki miedzianej pod kątem pasma, przepustowości i zastosowań.
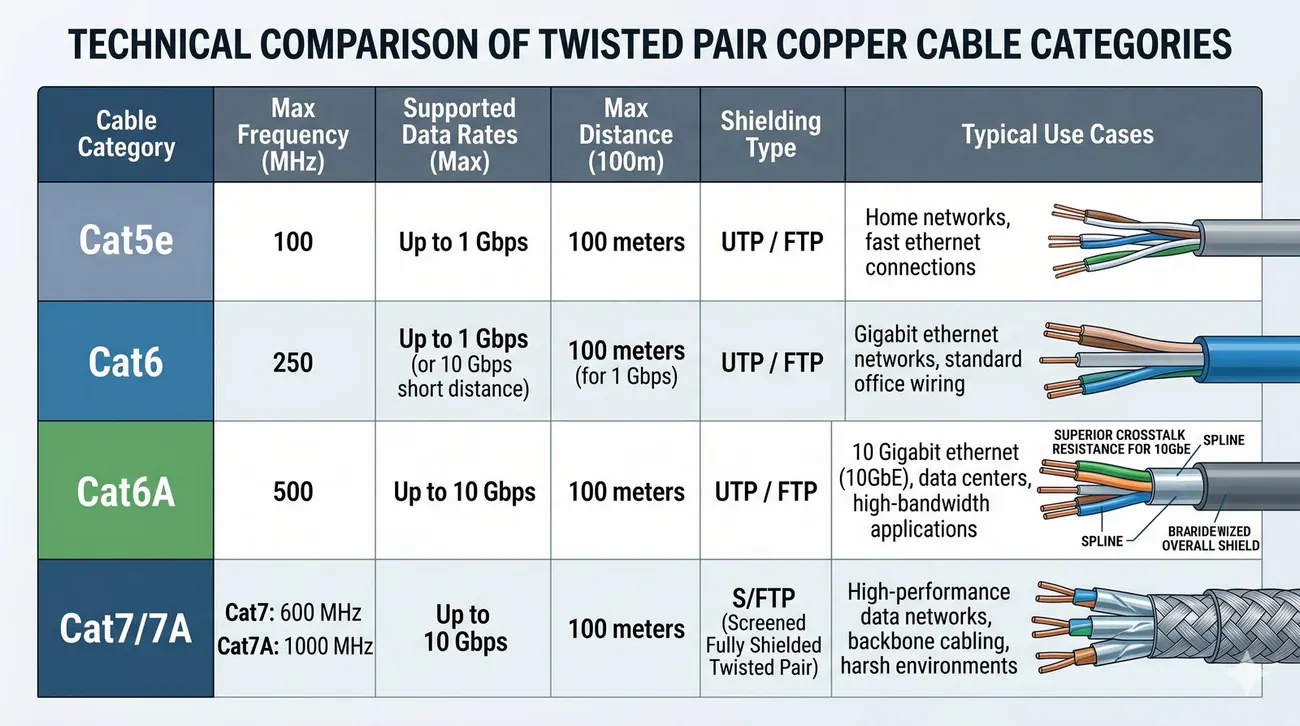
  • Kategoria 5e (klasa D): Pasmo do 100 MHz, standard dla Gigabit Ethernet (1000BASE-T do 100 m). Obecnie uznawana za absolutne minimum, niewskazana dla nowych instalacji.
  • Kategoria 6 (klasa E): Pasmo do 250 MHz, lepsze parametry transmisyjne i odporność na przesłuchy. W pełni wspiera 1 Gb/s, a na ograniczonym dystansie (do 37-55 m) także 10 Gb/s (10GBASE-T).
  • Kategoria 6A (klasa EA): Pasmo do 500 MHz, zaprojektowana dla sieci 10 Gigabit Ethernet (10GBASE-T) na pełnym dystansie do 100 metrów. Cechuje się zaawansowaną ochroną przed przesłuchem obcym (Alien Crosstalk - AXT) i stanowi zalecany standard dla współczesnych biur i serwerowni.
  • Kategoria 7 (klasa F) / 7A (klasa FA): Pasmo odpowiednio do 600 MHz i 1000 MHz. Wymaga pełnego ekranowania indywidualnego i zbiorczego (S/FTP) oraz złączy nie-RJ45 (np. GG45, TERA) zgodnie z ISO/IEC 11801.
  • Kategoria 8 (klasa I / II): Pasmo do 2000 MHz (2 GHz), stworzona dla połączeń krótkodystansowych (do 30 m) w centrach danych dla standardów 25GBASE-T oraz 40GBASE-T. Kategoria 8.1 zachowuje kompatybilność ze złączem RJ-45 (8P8C).
Kategorie skrętki: klasyfikacja kabli miedzianych (5e, 6, 6A, 7/7A, 8) określająca pasmo częstotliwości oraz wspierane standardy Ethernet - od 1 Gb/s do 40 Gb/s.
Slajd 17 - materiał ilustracyjny
18/58
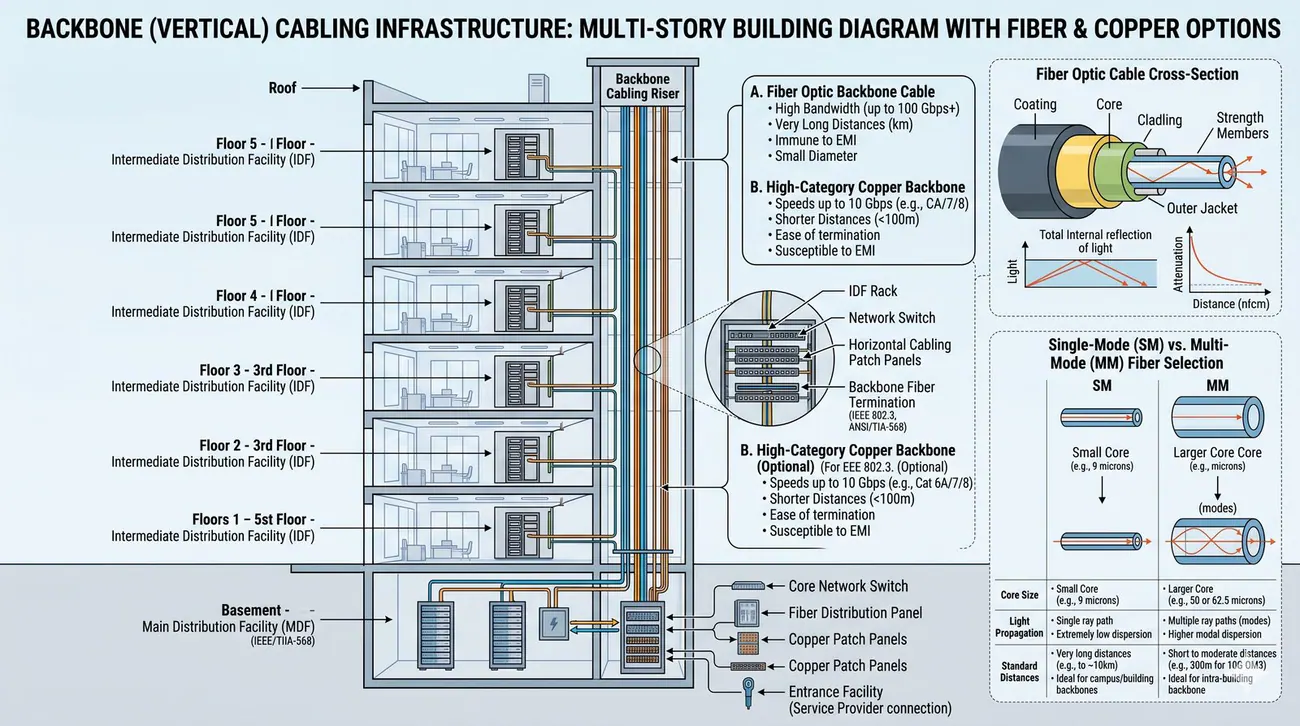
Okablowanie pionowe (szkieletowe)
Slajd omawia okablowanie pionowe jako kręgosłup sieci, oparty głównie na światłowodach.
  • Okablowanie pionowe, zwane też szkieletowym (backbone), łączy główny punkt dystrybucyjny (MDF), zazwyczaj zlokalizowany w serwerowni, z pośrednimi punktami dystrybucyjnymi (IDF) na poszczególnych piętrach lub w innych budynkach.
  • Ze względu na potrzebę dużej przepustowości i większe odległości, dominującym medium w okablowaniu pionowym jest światłowód.
  • W niektórych przypadkach, na krótszych dystansach, stosuje się również skrętkę wyższych kategorii.
Okablowanie pionowe (backbone): część systemu łącząca główny punkt dystrybucyjny (MDF) z punktami pośrednimi (IDF), realizowana najczęściej światłowodem ze względu na dużą przepustowość i odległości.
Slajd 18 - materiał ilustracyjny
19/58
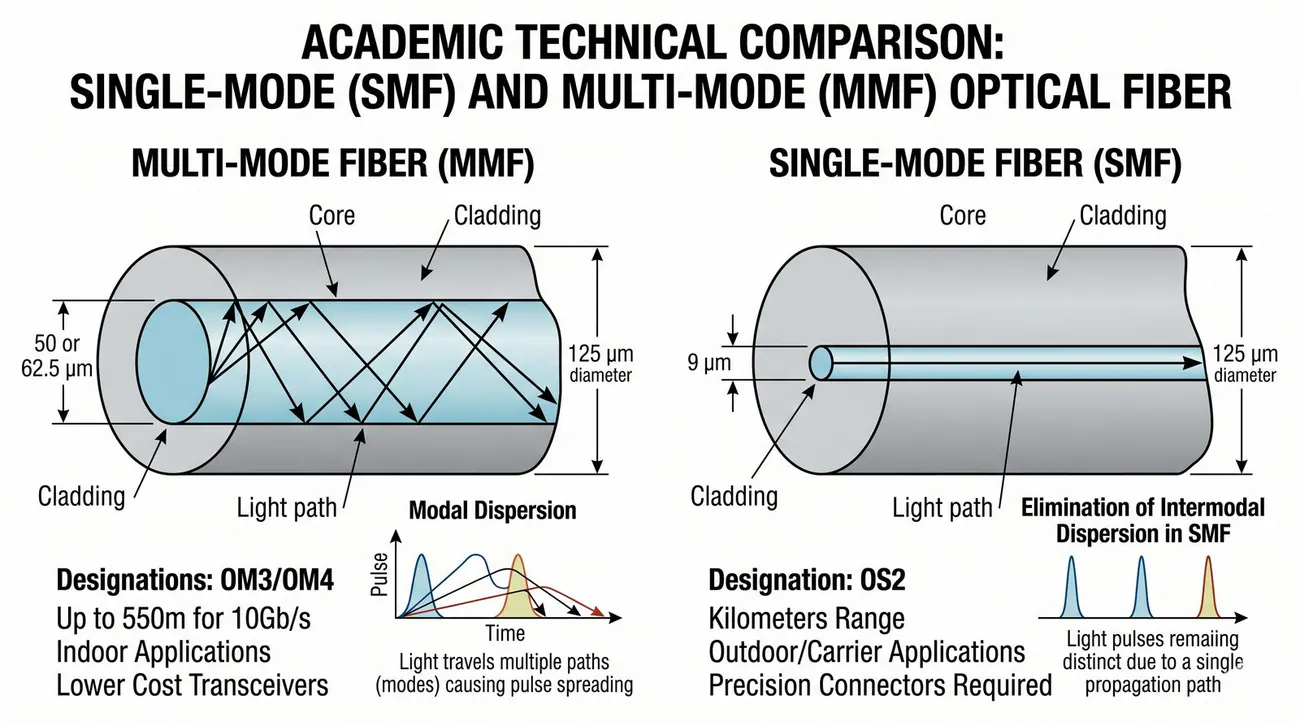
Światłowód: jednomodowy vs wielomodowy
Slajd porównuje światłowody wielomodowe i jednomodowe pod kątem budowy, zasięgu i zastosowań.
  • Światłowód wielomodowy (MMF - Multi-Mode Fiber): Posiada rdzeń o średnicy 50 µm (nowoczesne OM2, OM3, OM4, OM5) lub historycznie 62,5 µm (OM1). Umożliwia propagację wielu modów (promieni) światła, co wywołuje zjawisko dyspersji międzymodowej.
  • Cechuje się niższym kosztem modułów optycznych (nadajniki VCSEL). Typowy zasięg dla 10 Gb/s (10GBASE-SR) wynosi do 300 m dla włókna OM3 oraz do 400 m dla OM4 (natomiast dystans 550 m osiągany jest przy przepustowości 1 Gb/s 1000BASE-SX). Doskonały wybór do połączeń wewnątrzbudynkowych.
  • Światłowód jednomodowy (SMF - Single-Mode Fiber): Posiada bardzo cienki rdzeń (ok. 8-9 µm, standard OS1/OS2), wymuszający propagację tylko jednego modu światła o określonej długości fali (np. 1310 nm, 1550 nm).
  • Całkowicie eliminuje dyspersję międzymodową, pozwalając na transmisję danych na odległości od kilkunastu do kilkudziesięciu kilometrów, w tym do 40-80 km, z prędkościami 10G, 40G, 100G i wyższymi. Jest standardem w sieciach MAN/WAN, łączach międzybudynkowych i nowoczesnych kampusach.
Światłowód: medium transmisyjne prowadzące światło w rdzeniu; wielomodowy (MMF) jest tańszy i wystarcza na dystanse budynkowe, jednomodowy (SMF) zapewnia największy zasięg i przepustowość w sieciach MAN/WAN.
Slajd 19 - materiał ilustracyjny
20/58
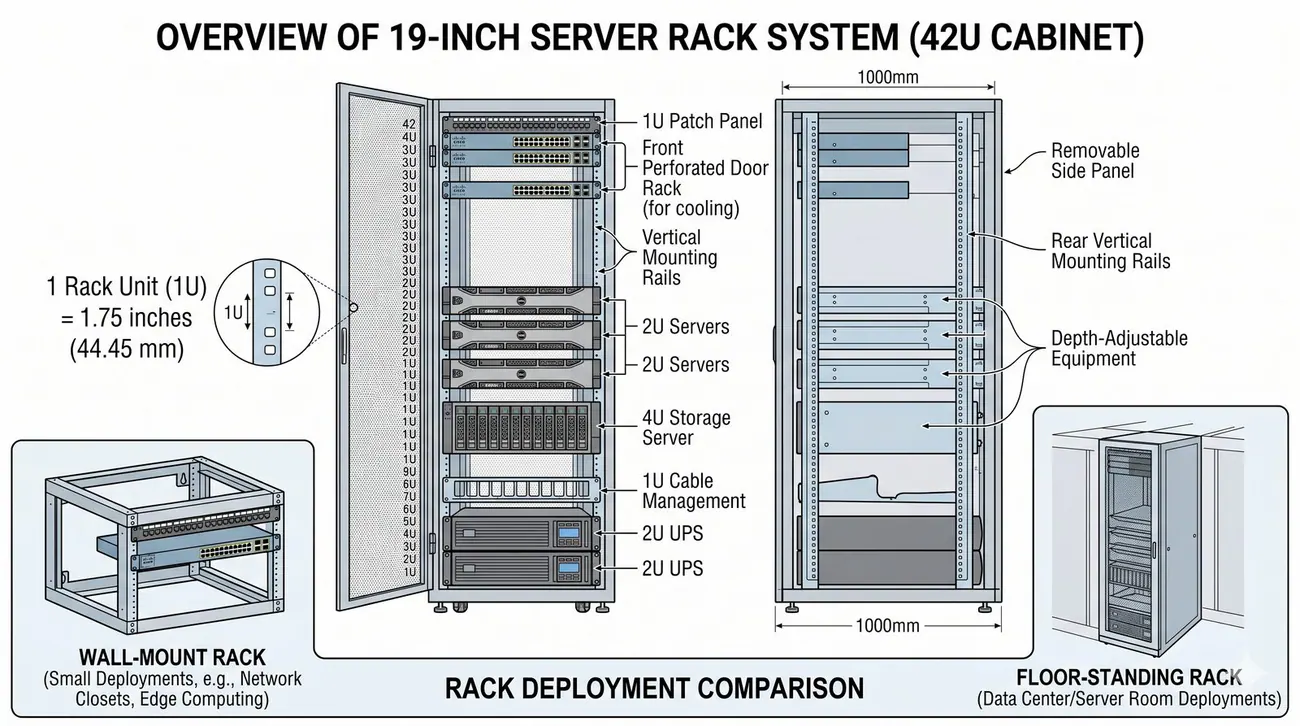
Szafy dystrybucyjne (RACK)
Slajd przedstawia szafy dystrybucyjne RACK jako centralny punkt montażu sprzętu sieciowego.
  • Szafa dystrybucyjna (rackowa) to metalowa szafa o standardowej szerokości 19 cali, stanowiąca centralny punkt dla sprzętu sieciowego i okablowania na danym obszarze.
  • Umożliwia uporządkowany montaż urządzeń takich jak przełączniki, routery, serwery, panele krosownicze i zasilacze UPS.
  • Wysokość urządzeń i szaf podaje się w jednostkach „U” (1U = 1,75 cala = 44,45 mm).
  • Dostępne są szafy wiszące (mniejsze, do montażu na ścianie) oraz stojące (większe, do serwerowni).
Szafa RACK: metalowa szafa o standardowej szerokości 19 cali do uporządkowanego montażu urządzeń sieciowych i okablowania; wysokość mierzy się w jednostkach U (1U = 44,45 mm).
Slajd 20 - materiał ilustracyjny
21/58
Punkty dystrybucyjne: MDF i IDF
Slajd wyjaśnia rolę głównego (MDF) i pośrednich (IDF) punktów dystrybucyjnych.
  • W hierarchicznej strukturze okablowania wyróżniamy dwa typy punktów dystrybucyjnych.
  • Główny Punkt Dystrybucyjny (MDF - Main Distribution Frame) to centralne miejsce, gdzie schodzi się okablowanie szkieletowe z całego budynku lub kampusu i gdzie zazwyczaj znajduje się połączenie z siecią zewnętrzną.
  • Pośrednie Punkty Dystrybucyjne (IDF - Intermediate Distribution Frame) to szafy zlokalizowane na poszczególnych piętrach, które agregują okablowanie poziome z danego obszaru i łączą je z MDF za pomocą okablowania pionowego.
Punkty dystrybucyjne: MDF (główny punkt, w którym zbiega się okablowanie szkieletowe i łącze zewnętrzne) oraz IDF (pośrednie szafy piętrowe agregujące okablowanie poziome) tworzą hierarchiczną strukturę okablowania.
Slajd 21 - materiał ilustracyjny
22/58
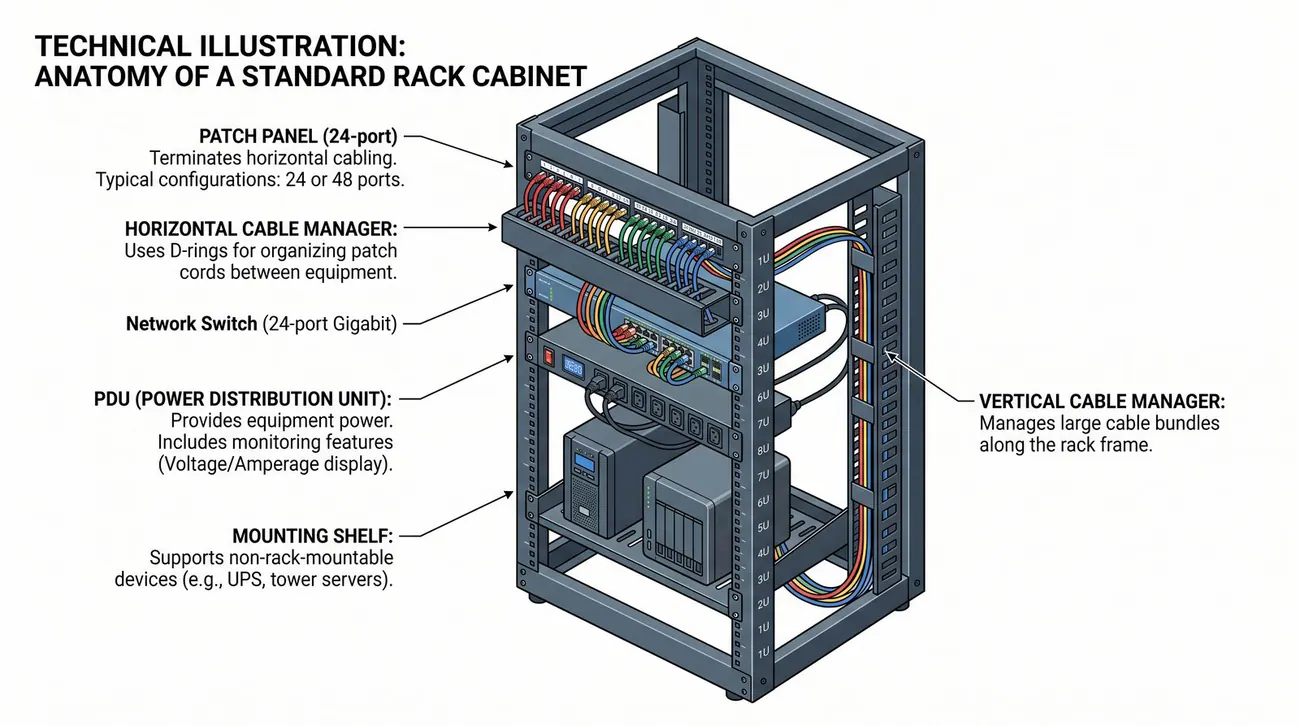
Elementy szafy RACK
Slajd omawia podstawowe elementy wyposażenia szafy RACK.
  • Panel krosowniczy (Patch Panel): Służy do zakańczania stałych torów okablowania poziomego. Umożliwia elastyczne łączenie gniazdek z portami przełącznika za pomocą krótkich kabli krosowych.
  • Organizery kabli: Poziome i pionowe panele z uchwytami lub szczotkami, które pomagają utrzymać porządek w okablowaniu wewnątrz szafy.
  • Listwy zasilające (PDU - Power Distribution Unit): Specjalistyczne listwy do montażu w szafie, często z funkcjami monitorowania i zdalnego zarządzania zasilaniem.
  • Półki i szyny montażowe: Umożliwiają montaż urządzeń nieprzystosowanych do standardu 19 cali.
Elementy szafy RACK: panel krosowniczy, organizery kabli, listwy zasilające PDU oraz półki i szyny montażowe umożliwiające uporządkowany montaż i eksploatację urządzeń.
Slajd 22 - materiał ilustracyjny
23/58
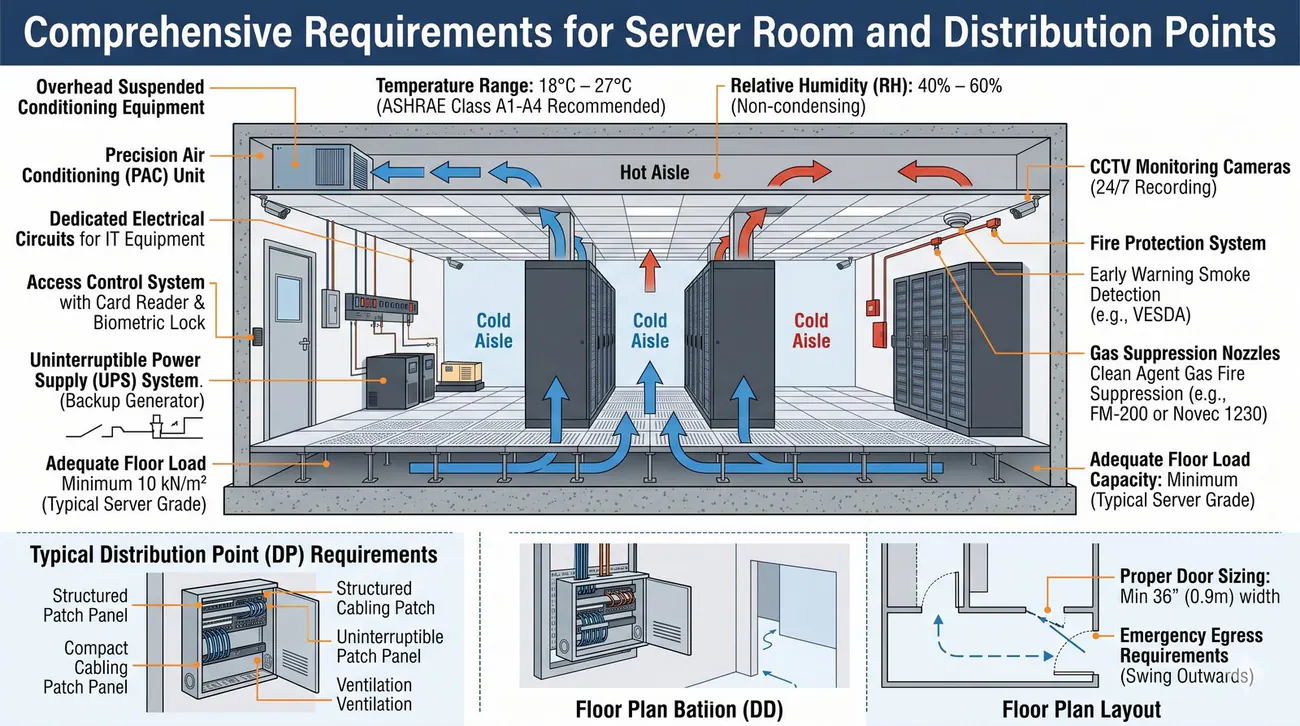
Wymagania dla serwerowni i punktów dystrybucyjnych
Slajd określa wymagania środowiskowe i budowlane dla serwerowni oraz punktów dystrybucyjnych.
  • Pomieszczenia te są sercem sieci i muszą spełniać określone wymagania.
  • Należy zapewnić odpowiednią nośność stropu, kontrolowane warunki środowiskowe (temperatura 18-27 °C, wilgotność względna 40-60 %), dedykowane zasilanie oraz systemy chłodzenia.
  • Drzwi powinny być odpowiednio szerokie i otwierać się na zewnątrz.
  • Kluczowa jest również kontrola dostępu, aby uniemożliwić wejście osobom nieupoważnionym.
Wymagania serwerowni: odpowiednia nośność stropu, kontrola temperatury (18-27 °C) i wilgotności (40-60 %), dedykowane zasilanie i chłodzenie oraz kontrola dostępu.
Slajd 23 - materiał ilustracyjny
24/58
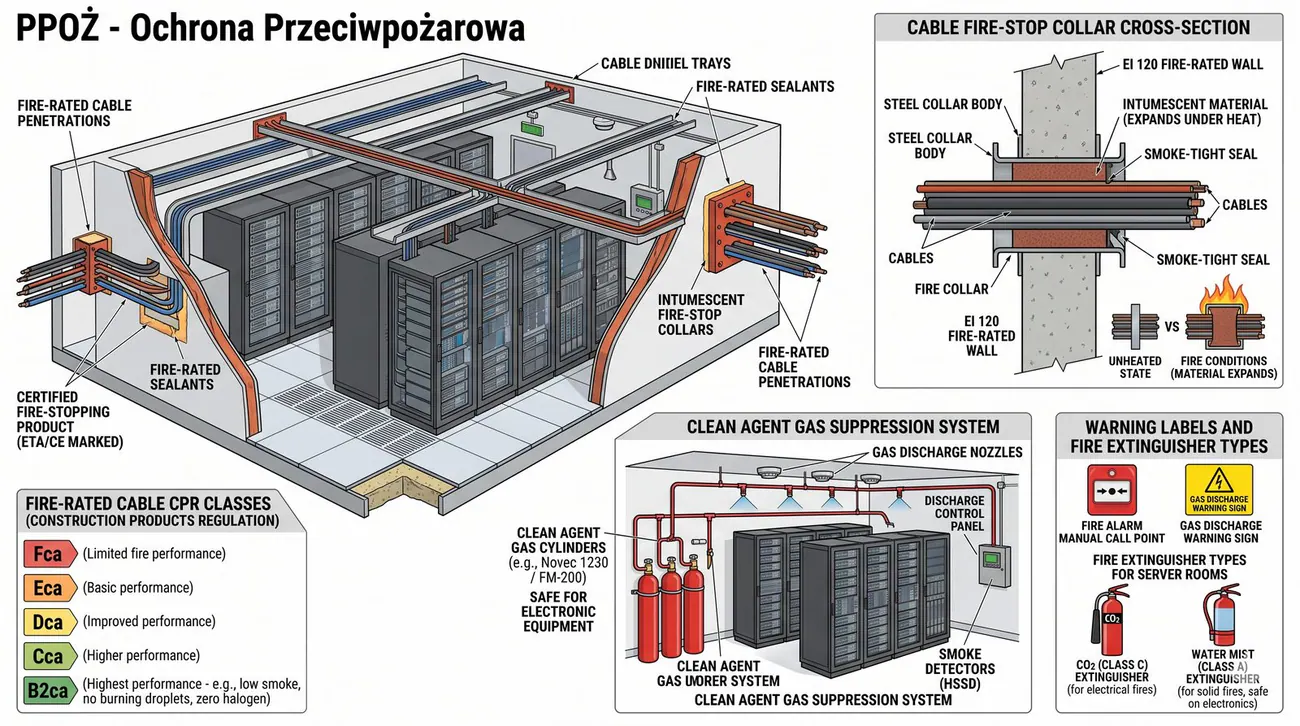
Kwestie PPOŻ
Slajd omawia prawne i techniczne wymagania ochrony przeciwpożarowej infrastruktury teletechnicznej.
  • Bezpieczeństwo przeciwpożarowe jest bezwzględnym i prawnie regulowanym wymogiem w projektowaniu infrastruktury teletechnicznej.
  • Wszystkie przejścia kablowe przez ściany i stropy stanowiące granice oddzieleń pożarowych muszą być bezwzględnie zabezpieczone certyfikowanymi przepustami ogniowymi o odpowiedniej klasie odporności (np. EI 60, EI 120), zapobiegającymi rozprzestrzenianiu się płomieni, dymu i gazów toksycznych.
  • Stosowane kable muszą posiadać Deklarację Właściwości Użytkowych (DoP) zgodnie z unijnym Rozporządzeniem CPR (UE 305/2011) oraz normą zharmonizowaną PN-EN 50575, klasyfikującą kable od Aca do Fca z uwzględnieniem emisji dymu (s), płonących kropel (d) oraz kwasowości (a).
  • W profesjonalnych serwerowniach i punktach dystrybucyjnych stosuje się certyfikowane systemy stałego gaszenia gazem (gazy obojętne lub chemiczne), w pełni bezpieczne dla działającej aparatury elektronicznej.
Ochrona PPOŻ: obowiązek stosowania certyfikowanych przepustów ogniowych (np. EI 60/120) oraz kabli z Deklaracją Właściwości Użytkowych, zgodnych z rozporządzeniem CPR i normą PN-EN 50575.
Slajd 24 - materiał ilustracyjny
25/58
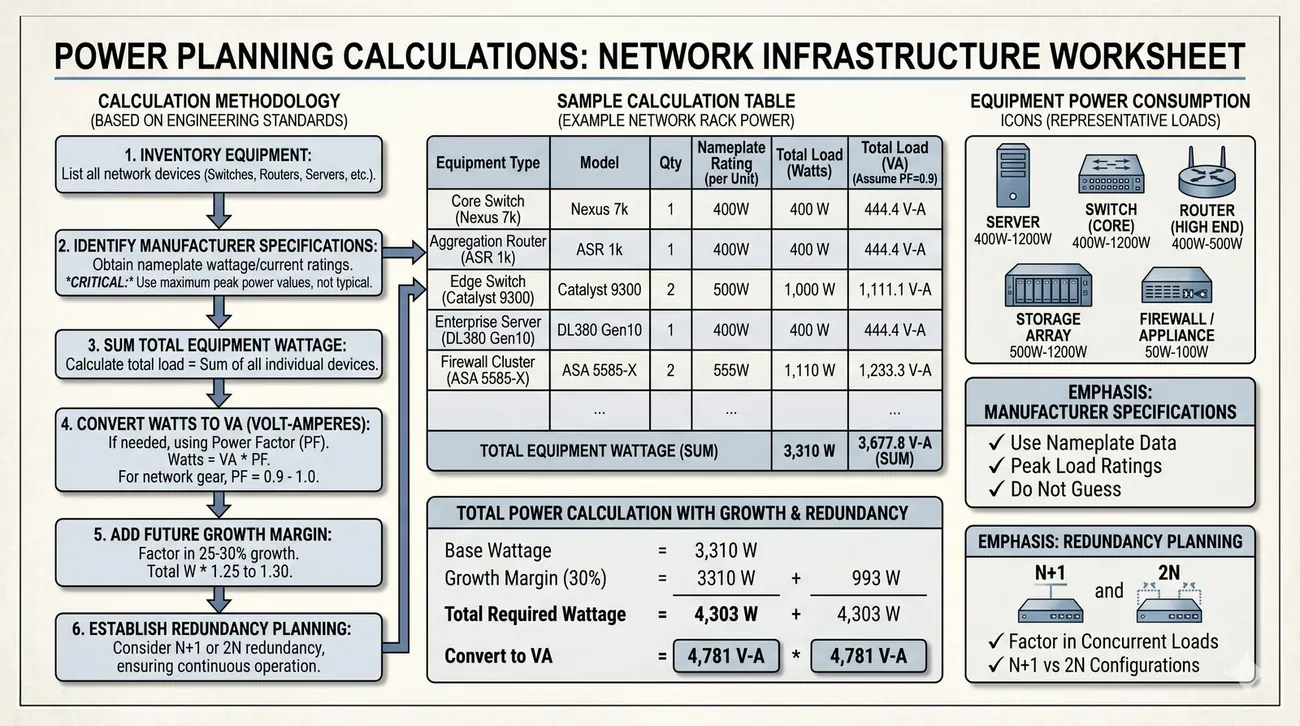
Planowanie zasilania
Slajd wprowadza metodykę szacowania zapotrzebowania na moc w projektowaniu zasilania.
  • Niezawodne zasilanie jest tak samo ważne jak sama sieć.
  • Pierwszym krokiem jest oszacowanie całkowitego zapotrzebowania na moc (w watach lub woltoamperach) dla wszystkich urządzeń, które będą zainstalowane w szafach RACK.
  • Należy zsumować maksymalny pobór mocy z tabliczek znamionowych wszystkich przełączników, serwerów, routerów itp., a następnie dodać zapas na przyszłą rozbudowę (zazwyczaj 25-30 %).
Planowanie zasilania: oszacowanie sumarycznego poboru mocy urządzeń w szafach RACK z zapasem 25-30 % na przyszłą rozbudowę infrastruktury.
Slajd 25 - materiał ilustracyjny
26/58
Dedykowane obwody i uziemienie
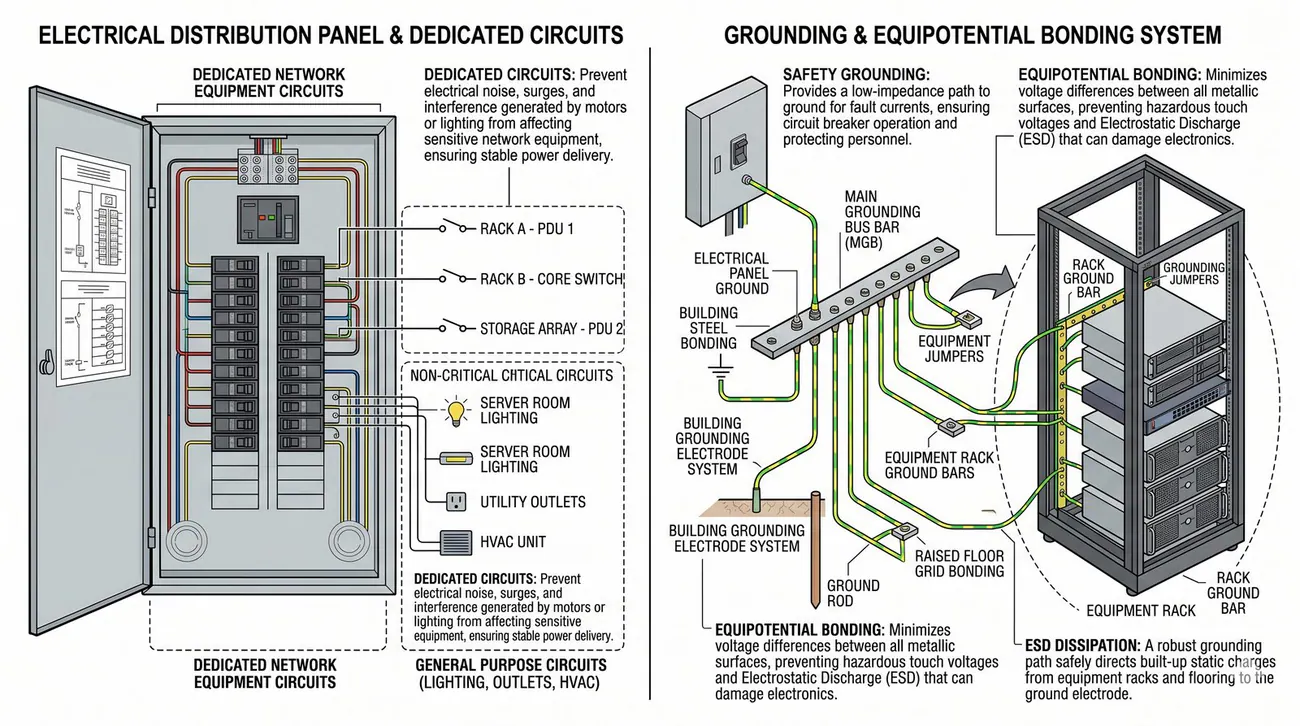
Slajd podkreśla znaczenie dedykowanych obwodów zasilających i prawidłowego uziemienia.
  • Szafy RACK i serwerownie powinny być zasilane z dedykowanych, oddzielnych obwodów elektrycznych, niezależnych od oświetlenia czy gniazdek ogólnego użytku.
  • Minimalizuje to ryzyko zakłóceń i przeciążeń.
  • Równie ważne jest prawidłowe uziemienie.
  • Wszystkie metalowe elementy szafy oraz obudowy urządzeń muszą być połączone z główną szyną wyrównawczą budynku, co zapewnia bezpieczeństwo i odprowadza ładunki elektrostatyczne.
Dedykowane obwody i uziemienie: niezależne obwody zasilające szafy RACK oraz połączenie metalowych elementów z główną szyną wyrównawczą budynku, co minimalizuje zakłócenia i odprowadza ładunki elektrostatyczne.
Slajd 26 - materiał ilustracyjny
27/58
Zasilanie awaryjne (UPS)
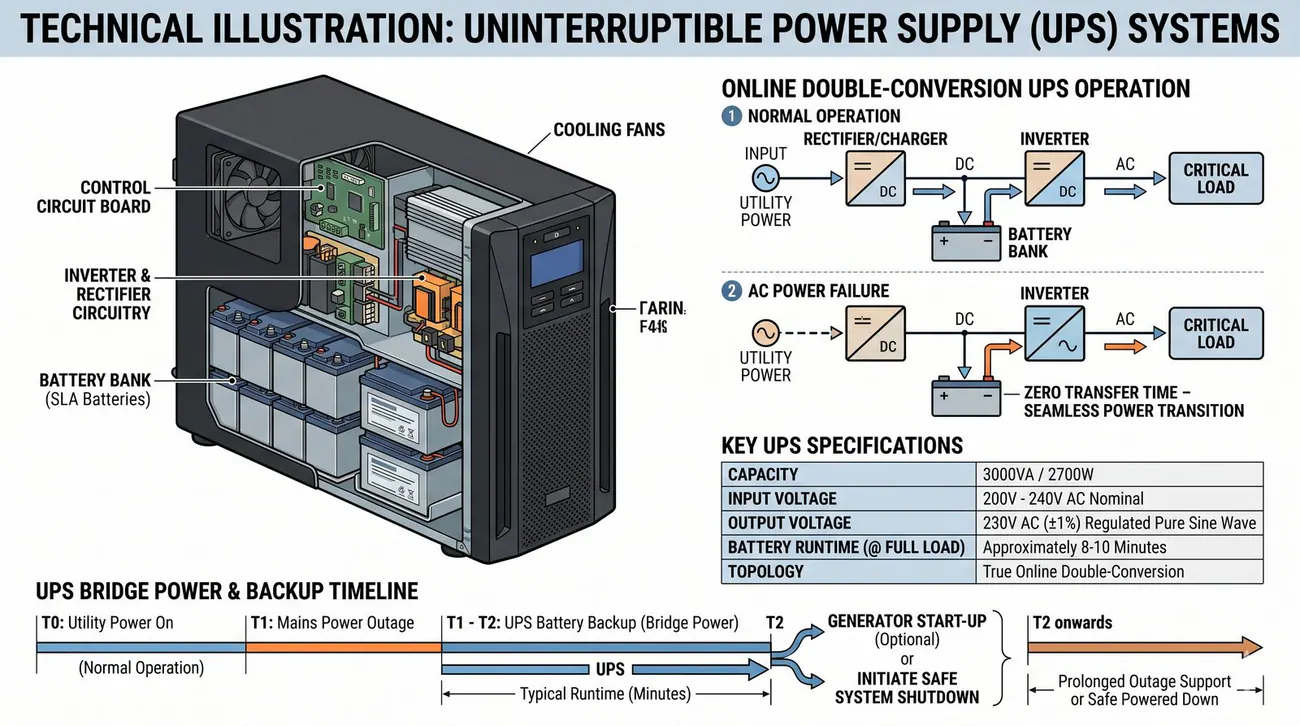
Slajd wyjaśnia rolę zasilacza awaryjnego UPS w ochronie infrastruktury krytycznej.
  • Zasilacz awaryjny (UPS - Uninterruptible Power Supply) to urządzenie, które zapewnia natychmiastowe podtrzymanie zasilania w przypadku zaniku napięcia w sieci.
  • Jego głównym celem nie jest wielogodzinna praca, ale zapewnienie czasu na bezpieczne zamknięcie systemów lub na uruchomienie agregatu prądotwórczego.
  • UPS chroni również podłączony sprzęt przed przepięciami, spadkami napięcia i innymi anomaliami w sieci elektrycznej.
UPS: zasilacz awaryjny podtrzymujący zasilanie przy zaniku napięcia, chroniący sprzęt przed przepięciami i zapewniający czas na bezpieczne zamknięcie systemów lub uruchomienie agregatu.
Slajd 27 - materiał ilustracyjny
28/58
Dobór i topologie UPS
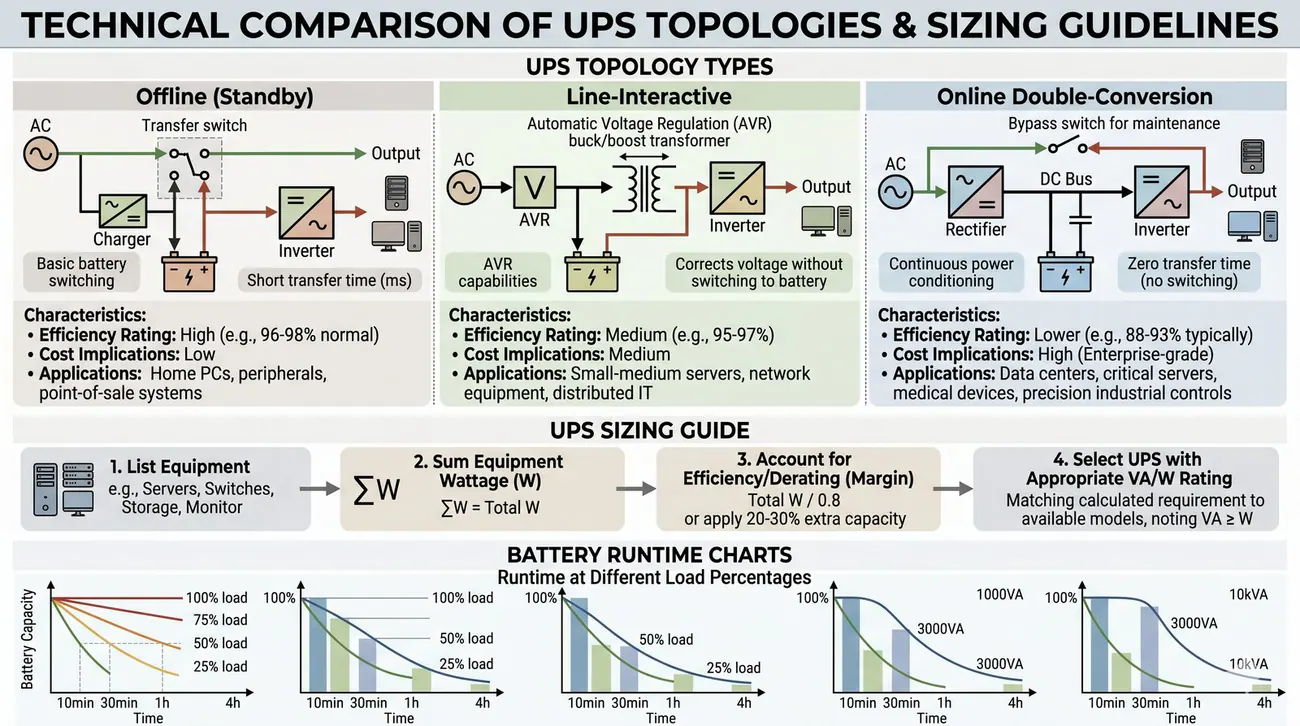
Slajd omawia dobór mocy UPS oraz podstawowe topologie: offline, line-interactive i online.
  • Dobór mocy: Moc UPS (podawana w VA lub W) musi być większa niż sumaryczny pobór mocy podłączonych urządzeń.
  • Czas podtrzymania: Zależy od pojemności akumulatorów i obciążenia; należy go dobrać tak, aby wystarczył na bezpieczne zamknięcie systemów.
  • Topologie: Offline - najprostsza, przełącza na baterię po zaniku zasilania; Line-interactive - posiada stabilizator napięcia (AVR), korygujący drobne wahania bez użycia baterii; Online (podwójna konwersja) - najbardziej zaawansowana, ciągle przetwarza napięcie, całkowicie izolując podłączony sprzęt od sieci. Zapewnia idealne parametry zasilania i zerowy czas przełączania; jest to standard dla serwerowni.
Topologie UPS: offline (przełączenie na baterię po zaniku zasilania), line-interactive (stabilizator AVR) oraz online z podwójną konwersją, zapewniające zerowy czas przełączania i stosowane standardowo w serwerowniach.
Slajd 28 - materiał ilustracyjny
29/58
Agregaty prądotwórcze
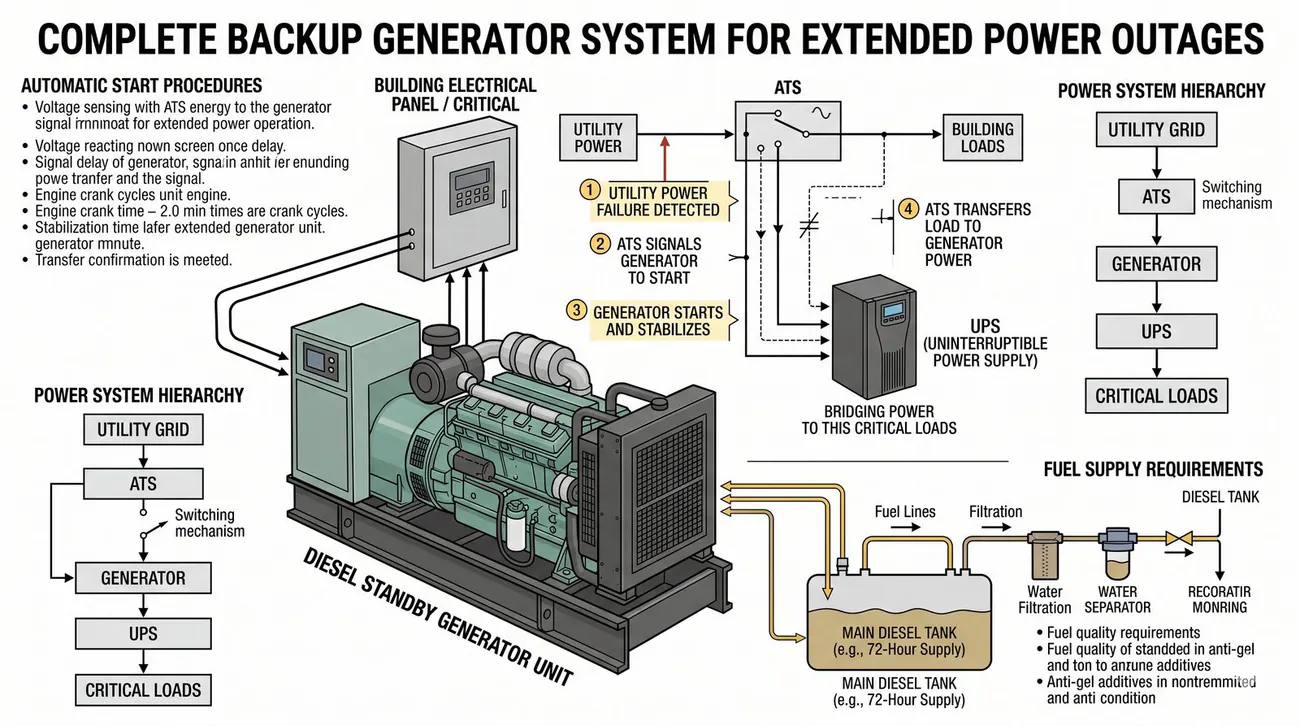
Slajd przedstawia rolę agregatów prądotwórczych i układu SZR w długotrwałym podtrzymaniu zasilania.
  • W obiektach, gdzie wymagana jest wielogodzinna lub wielodniowa ciągłość działania (np. centra danych, szpitale), sam UPS nie wystarczy.
  • W takich przypadkach stosuje się agregaty prądotwórcze, które uruchamiają się automatycznie po wykryciu dłuższego zaniku zasilania.
  • System SZR (Samoczynne Załączanie Rezerwy) zarządza przełączeniem zasilania z sieci na agregat.
  • Rola UPS sprowadza się wtedy do podtrzymania zasilania w czasie potrzebnym na uruchomienie i stabilizację pracy agregatu.
Agregat prądotwórczy i SZR: układ automatycznego załączania rezerwy przełączający zasilanie na agregat po dłuższym zaniku napięcia, przy podtrzymaniu przez UPS w czasie rozruchu.
Slajd 29 - materiał ilustracyjny
30/58
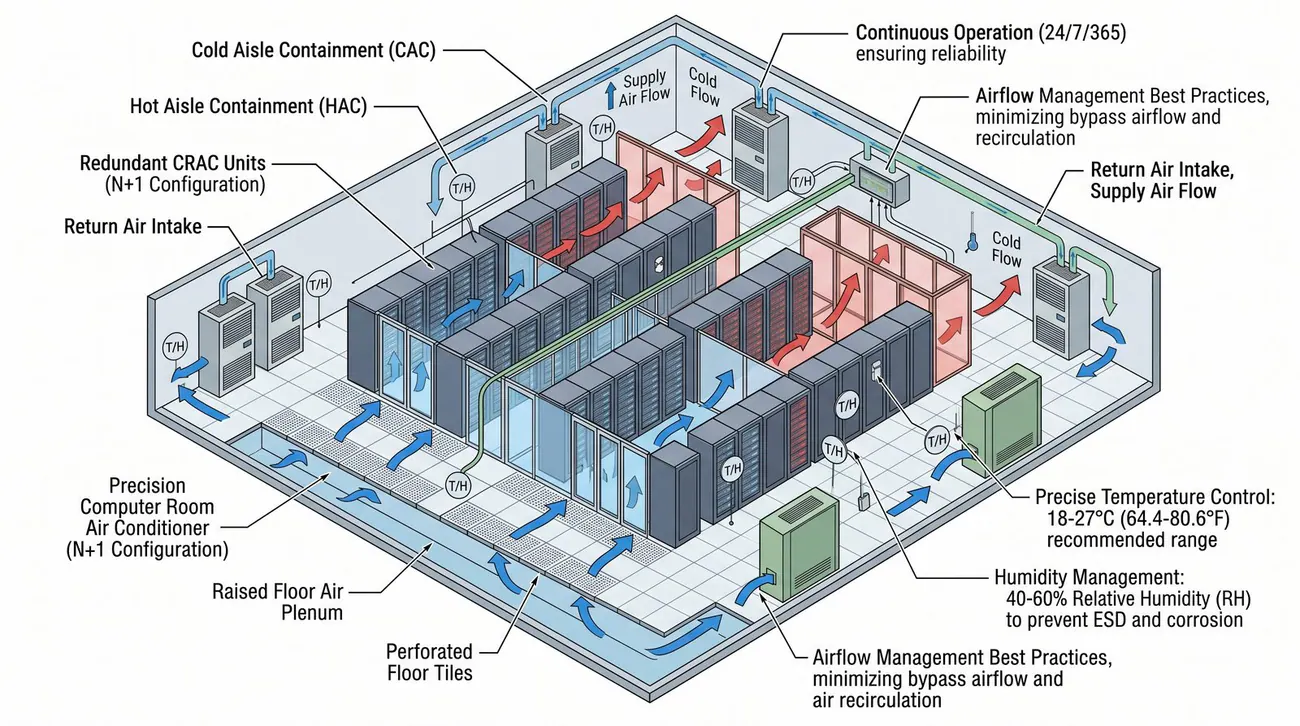
Chłodzenie i klimatyzacja
Slajd omawia chłodzenie serwerowni i znaczenie planowania przepływu powietrza.
  • Urządzenia sieciowe i serwery generują duże ilości ciepła.
  • Zapewnienie odpowiedniego chłodzenia jest kluczowe dla ich stabilnej pracy.
  • W serwerowniach stosuje się klimatyzację precyzyjną, która w odróżnieniu od klimatyzacji komfortu, jest zaprojektowana do pracy ciągłej (24/7) i precyzyjnej kontroli nie tylko temperatury, ale i wilgotności.
  • Planowanie przepływu powietrza (np. układ zimnych i gorących korytarzy) jest równie ważne, co sama wydajność urządzeń chłodzących.
Klimatyzacja precyzyjna: system chłodzenia przeznaczony do pracy ciągłej 24/7 z kontrolą temperatury i wilgotności, uzupełniony układem zimnych i gorących korytarzy poprawiającym przepływ powietrza.
Slajd 30 - materiał ilustracyjny
31/58
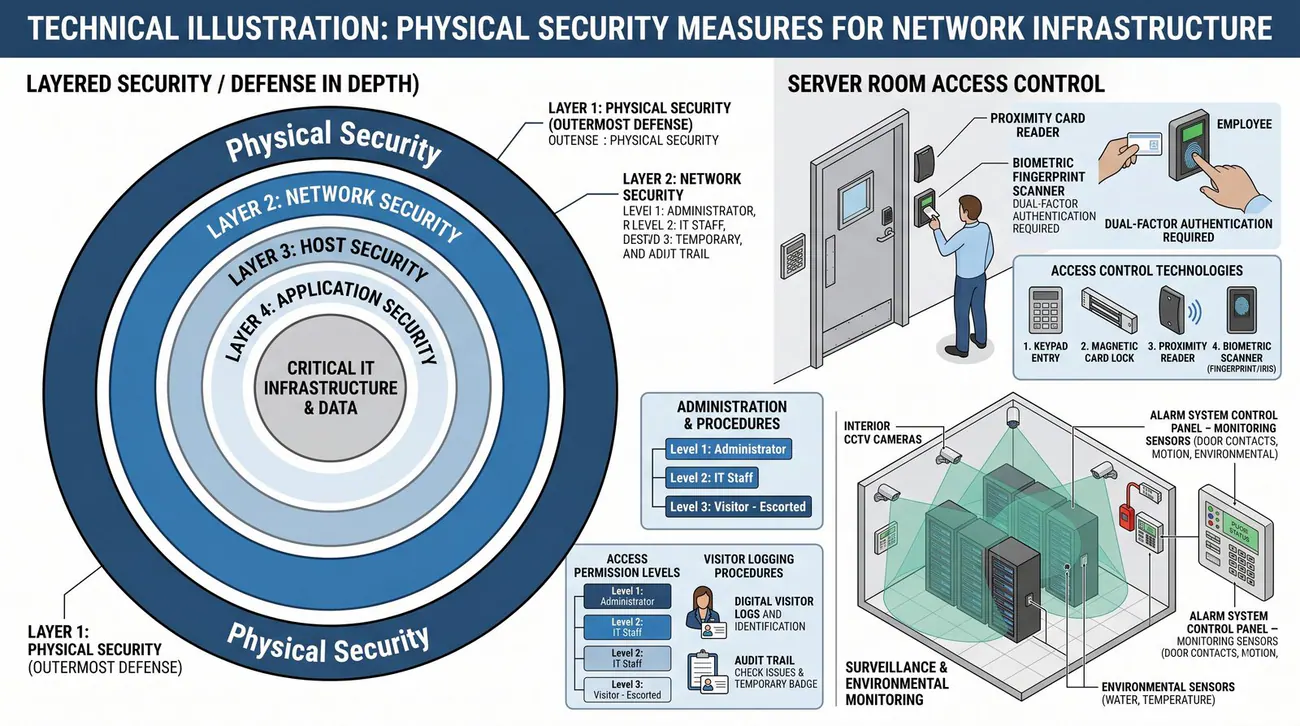
Bezpieczeństwo fizyczne
Slajd podkreśla, że bezpieczeństwo logiczne wymaga ochrony fizycznego dostępu do sprzętu.
  • Najlepsze zabezpieczenia logiczne sieci na nic się nie zdadzą, jeśli nieupoważniona osoba będzie miała fizyczny dostęp do sprzętu.
  • Bezpieczeństwo fizyczne obejmuje kontrolę dostępu do serwerowni i szaf RACK (zamki, karty dostępu, biometria), systemy monitoringu wizyjnego (CCTV) oraz systemy alarmowe (SSWiN).
  • Ważne jest również prowadzenie rejestru wejść i wyjść z kluczowych pomieszczeń.
Bezpieczeństwo fizyczne: kontrola dostępu do serwerowni i szaf RACK (zamki, karty, biometria), monitoring wizyjny CCTV, systemy alarmowe SSWiN oraz rejestr wejść i wyjść.
Slajd 31 - materiał ilustracyjny
32/58
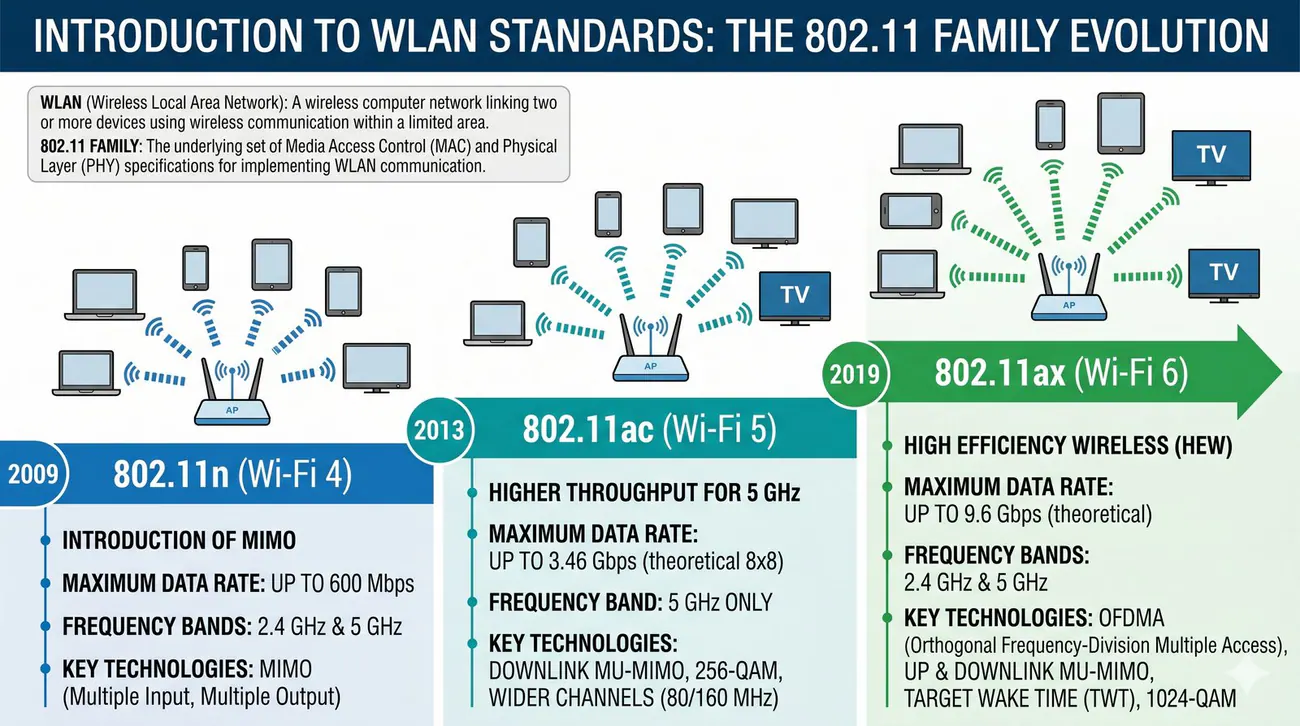
Wprowadzenie do sieci WLAN i standardy 802.11
Slajd wprowadza sieci WLAN i ewolucję standardów IEEE 802.11.
  • Sieci bezprzewodowe (WLAN) stały się nieodłącznym elementem nowoczesnych infrastruktur, zapewniając mobilność i wygodę.
  • Ich działanie opiera się na standardach z rodziny IEEE 802.11.
  • Najpopularniejsze z nich to 802.11n, 802.11ac (Wi-Fi 5) oraz 802.11ax (Wi-Fi 6), a najnowszym standardem jest 802.11be (Wi-Fi 7); różnią się one prędkościami, wykorzystywanymi pasmami i zaawansowanymi technikami transmisji, takimi jak MU-MIMO i OFDMA.
WLAN i standardy 802.11: rodzina standardów sieci bezprzewodowych (802.11n, ac/Wi-Fi 5, ax/Wi-Fi 6) różniących się prędkościami, pasmami oraz technikami MIMO, MU-MIMO i OFDMA.
Slajd 32 - materiał ilustracyjny
33/58
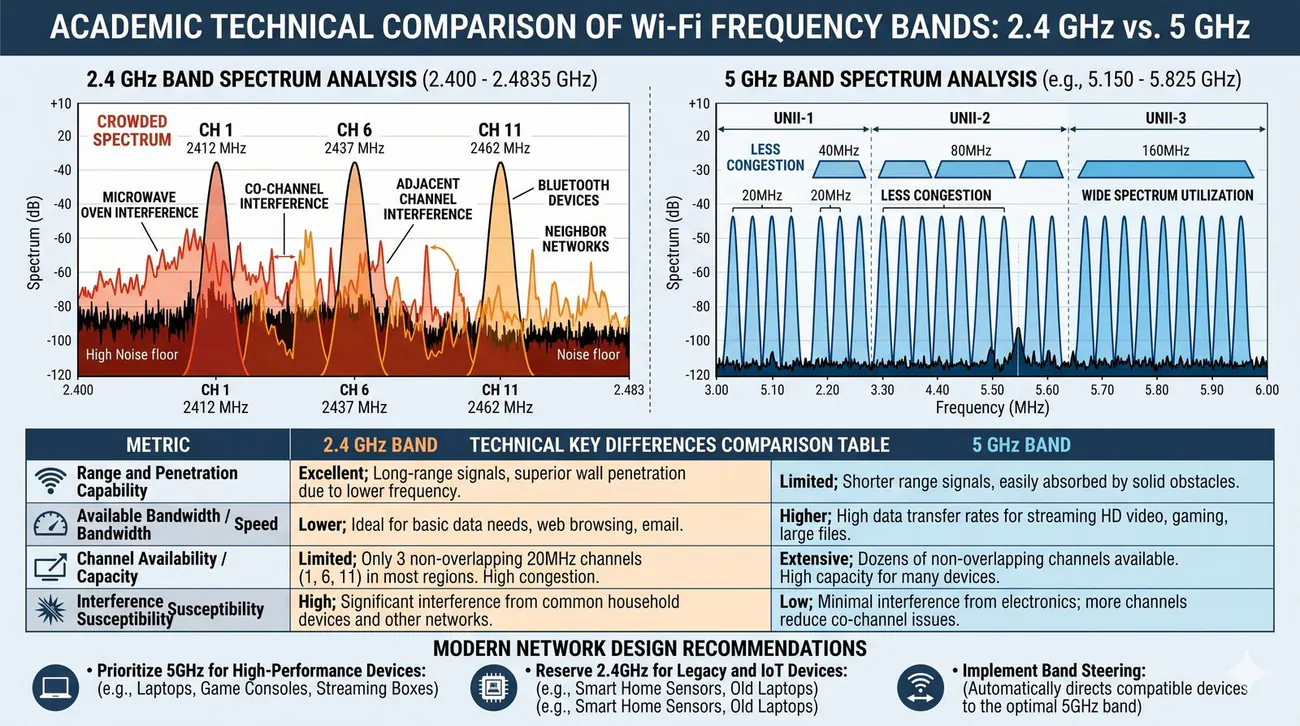
Pasma częstotliwości: 2,4 GHz vs 5 GHz
Slajd porównuje pasma 2,4 GHz i 5 GHz pod kątem zasięgu, przepustowości i podatności na zakłócenia.
  • Pasmo 2,4 GHz: Oferuje większy zasięg i lepszą penetrację przeszkód (ściany, stropy).
  • Jest jednak bardzo zatłoczone (tylko 3 nienakładające się kanały) i podatne na interferencje od innych urządzeń (Bluetooth, kuchenki mikrofalowe).
  • Pasmo 5 GHz: Oferuje znacznie więcej kanałów i większą przepustowość.
  • Jest mniej zatłoczone, co przekłada się na stabilniejszą i szybszą pracę.
  • Ma jednak mniejszy zasięg i słabiej radzi sobie z przeszkodami fizycznymi.
  • Nowoczesne sieci projektuje się tak, aby jak najwięcej urządzeń korzystało z pasma 5 GHz, rezerwując 2,4 GHz dla starszych urządzeń lub mniej wymagających zastosowań.
Pasma 2,4 GHz i 5 GHz: 2,4 GHz oferuje większy zasięg, ale jest zatłoczone; 5 GHz daje więcej kanałów i wyższą przepustowość przy mniejszym zasięgu - nowoczesne sieci przenoszą ruch do pasma 5 GHz.
Slajd 33 - materiał ilustracyjny
34/58
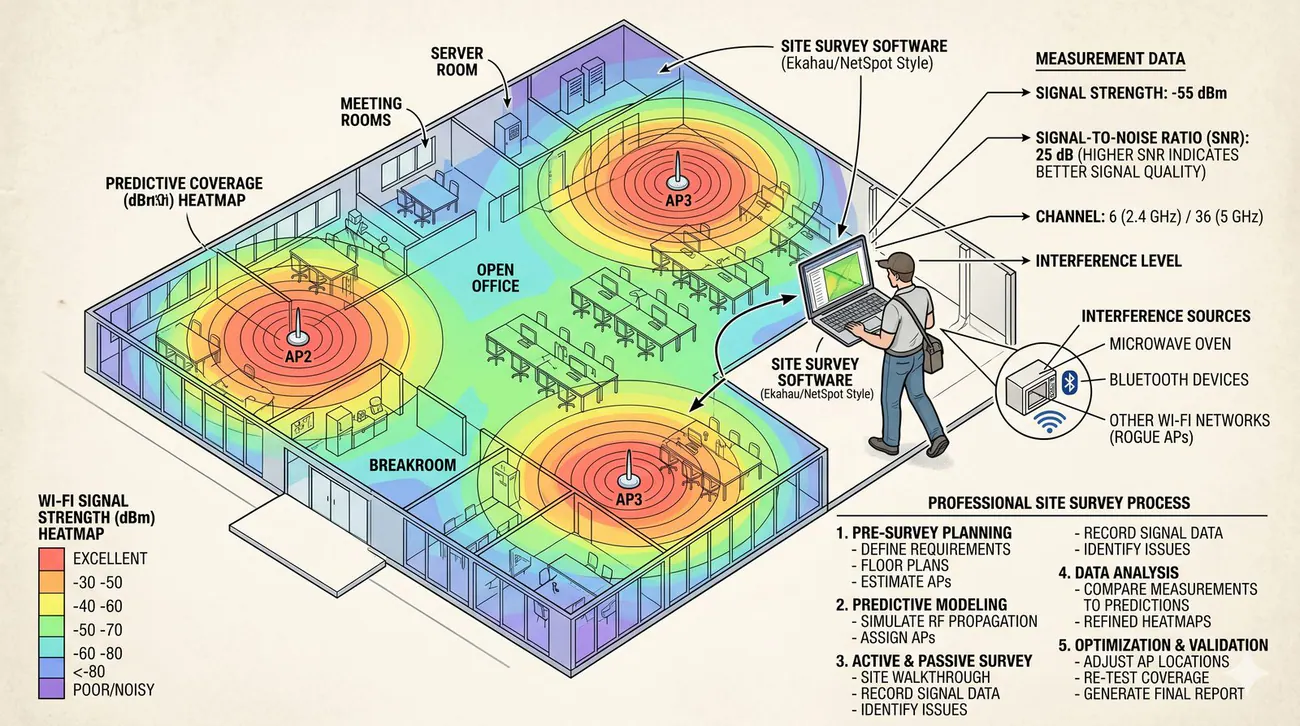
Planowanie pokrycia (Site Survey)
Slajd opisuje profesjonalne planowanie pokrycia radiowego metodą Site Survey.
  • Profesjonalne projektowanie sieci Wi-Fi wymaga przeprowadzenia wizji lokalnej z pomiarami, czyli tzw. Site Survey.
  • Używając specjalistycznego oprogramowania (np. Ekahau, NetSpot) i tymczasowo rozmieszczonych punktów dostępowych, tworzy się mapy cieplne (heatmaps) pokazujące przewidywany poziom sygnału, stosunek sygnału do szumu (SNR) oraz interferencje.
  • Pozwala to na optymalne zaplanowanie lokalizacji i liczby punktów dostępowych (AP) jeszcze przed montażem.
Site Survey: wizja lokalna z pomiarami i oprogramowaniem (Ekahau, NetSpot) tworząca mapy cieplne poziomu sygnału, SNR i interferencji, pozwalająca optymalnie rozmieścić punkty dostępowe.
Slajd 34 - materiał ilustracyjny
35/58
Rozmieszczanie punktów dostępowych (AP)
Slajd omawia zasady rozmieszczania punktów dostępowych z uwzględnieniem zasięgu i gęstości użytkowników.
  • Celem nie jest tylko zapewnienie sygnału, ale zapewnienie sygnału o odpowiedniej jakości.
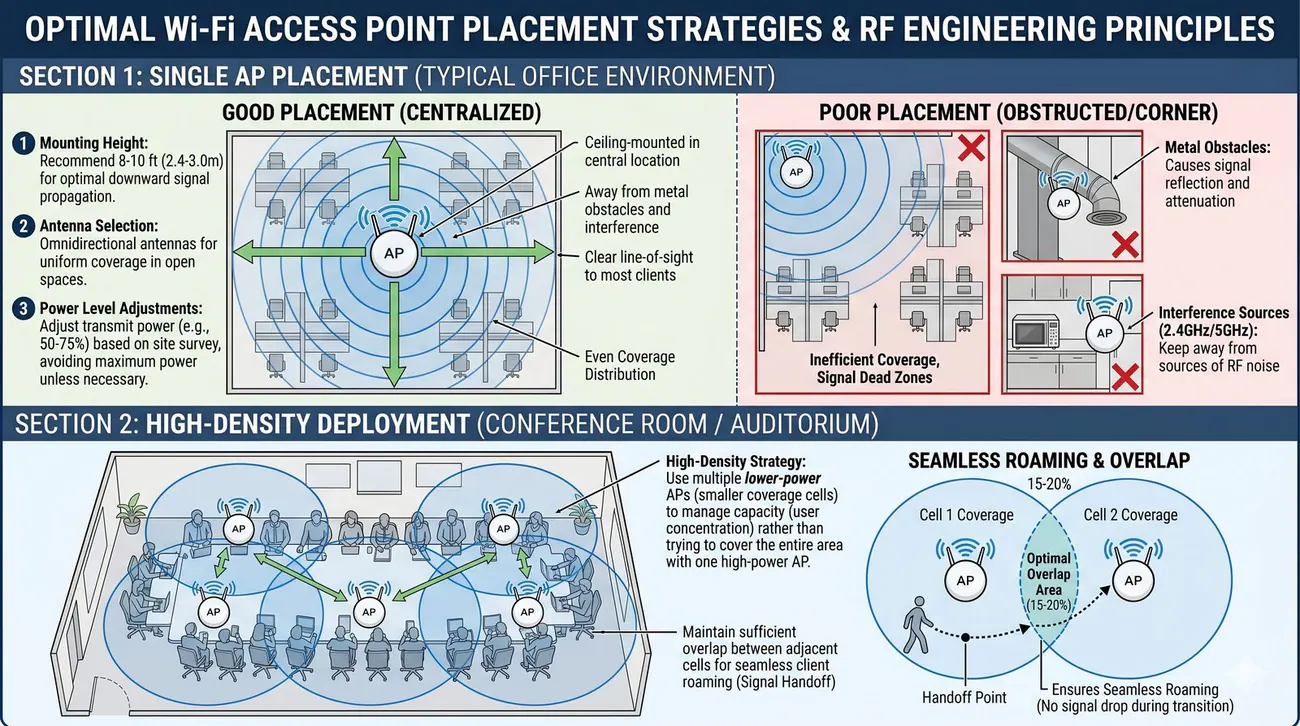
  • Punkty dostępowe powinny być montowane w centralnych punktach obsługiwanych obszarów, najlepiej na suficie, z dala od metalowych przeszkód.
  • W środowiskach o dużej gęstości użytkowników (sale konferencyjne, aule) stosuje się więcej punktów dostępowych pracujących z mniejszą mocą, aby rozłożyć obciążenie i zminimalizować interferencje.
Rozmieszczanie AP: montaż punktów dostępowych w centralnych punktach (najlepiej na suficie) z dala od przeszkód metalowych, z większą liczbą AP o mniejszej mocy w obszarach o dużej gęstości użytkowników.
Slajd 35 - materiał ilustracyjny
36/58
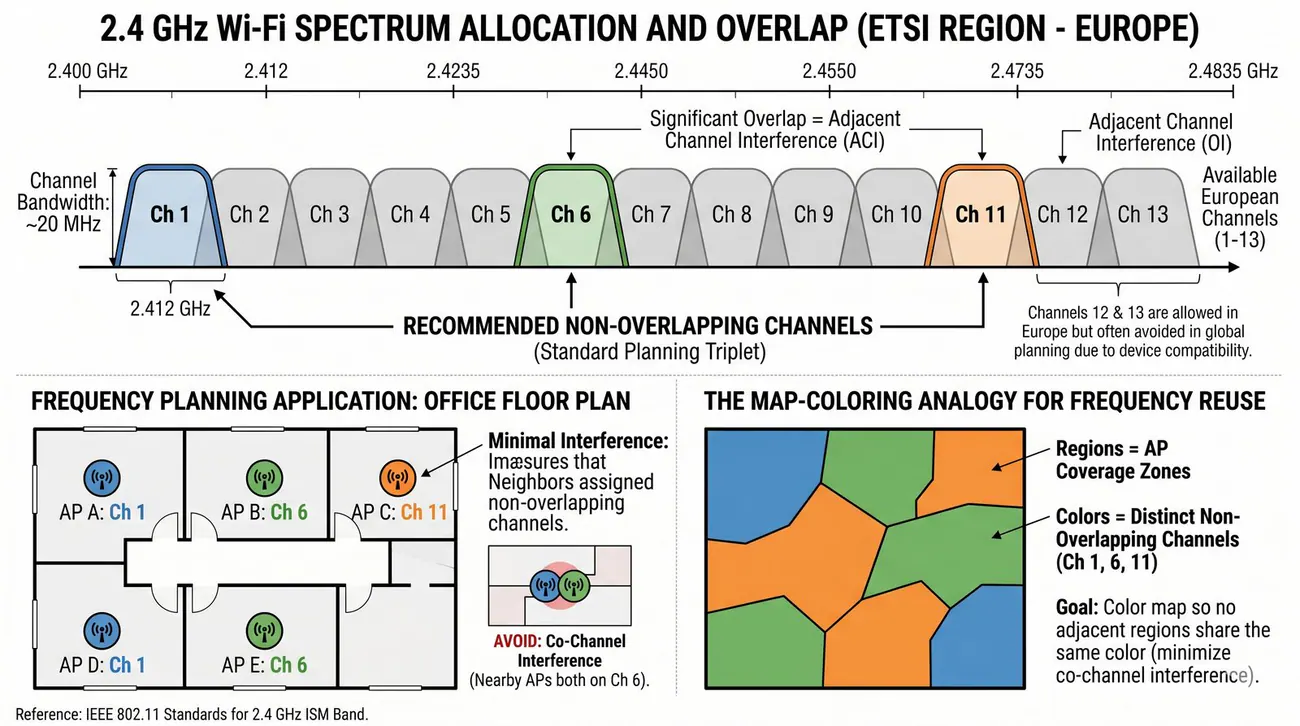
Zarządzanie kanałami w paśmie 2,4 GHz
Slajd wyjaśnia planowanie kanałów w paśmie 2,4 GHz na przykładzie trzech nienakładających się kanałów.
  • W paśmie 2,4 GHz dostępne są w Europie kanały od 1 do 13, jednak tylko trzy z nich (1, 6, 11) nie nakładają się na siebie.
  • Aby uniknąć wzajemnych zakłóceń (interferencji współkanałowej), sąsiadujące ze sobą punkty dostępowe muszą pracować na różnych kanałach z tej trójki.
  • Planowanie kanałów przypomina kolorowanie mapy - dwa sąsiadujące obszary nie mogą mieć tego samego koloru (kanału).
Planowanie kanałów 2,4 GHz: wykorzystanie nienakładających się kanałów 1, 6 i 11 oraz przydział różnych kanałów sąsiednim punktom dostępowym w celu eliminacji interferencji współkanałowej.
Slajd 36 - materiał ilustracyjny
37/58
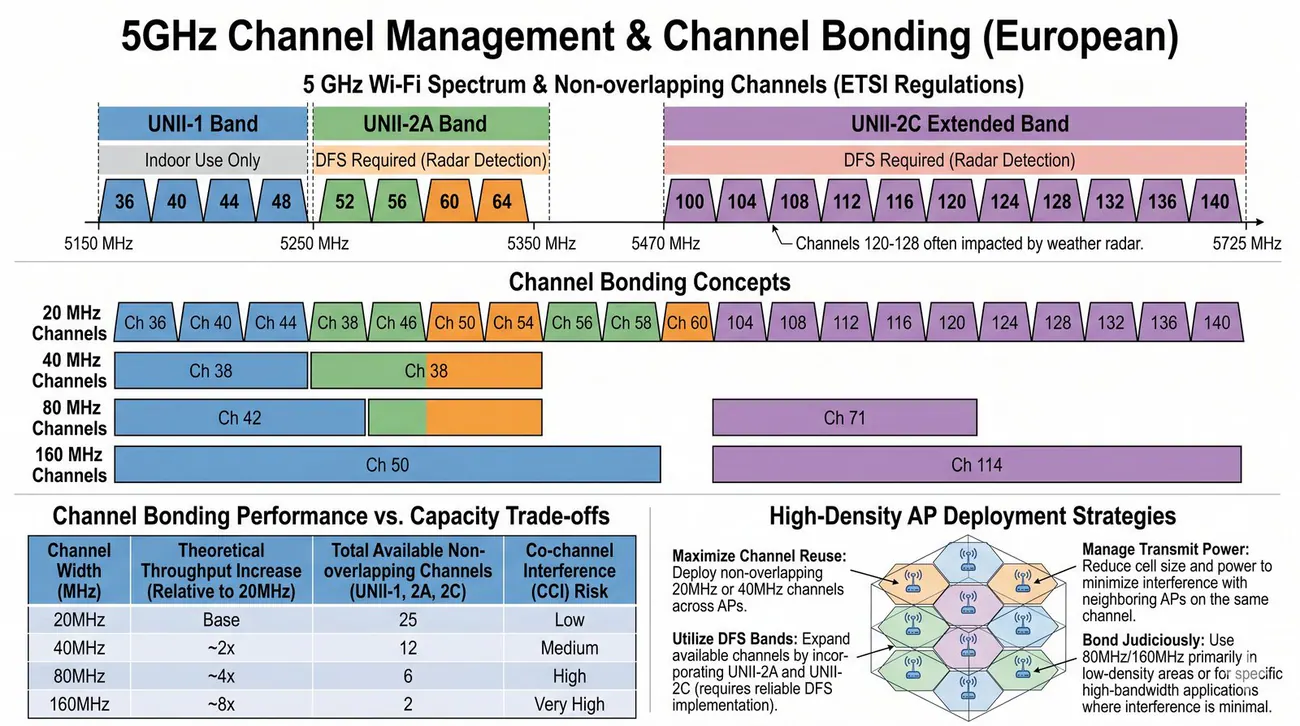
Zarządzanie kanałami w paśmie 5 GHz
Slajd omawia elastyczność planowania kanałów w paśmie 5 GHz i technikę channel bonding.
  • Pasmo 5 GHz oferuje znacznie większą elastyczność dzięki dostępności ponad 20 nienakładających się kanałów (przy szerokości 20 MHz).
  • Pozwala to na łatwiejsze projektowanie sieci o dużej gęstości punktów dostępowych bez ryzyka wzajemnych zakłóceń.
  • Dodatkowo, możliwe jest łączenie kanałów (channel bonding) w szersze pasma (40, 80, a nawet 160 MHz), co pozwala na osiąganie bardzo wysokich przepustowości, kosztem zmniejszenia liczby dostępnych kanałów.
Planowanie kanałów 5 GHz: ponad 20 nienakładających się kanałów 20 MHz oraz łączenie kanałów (40/80/160 MHz) zwiększające przepustowość kosztem liczby dostępnych kanałów.
Slajd 37 - materiał ilustracyjny
38/58
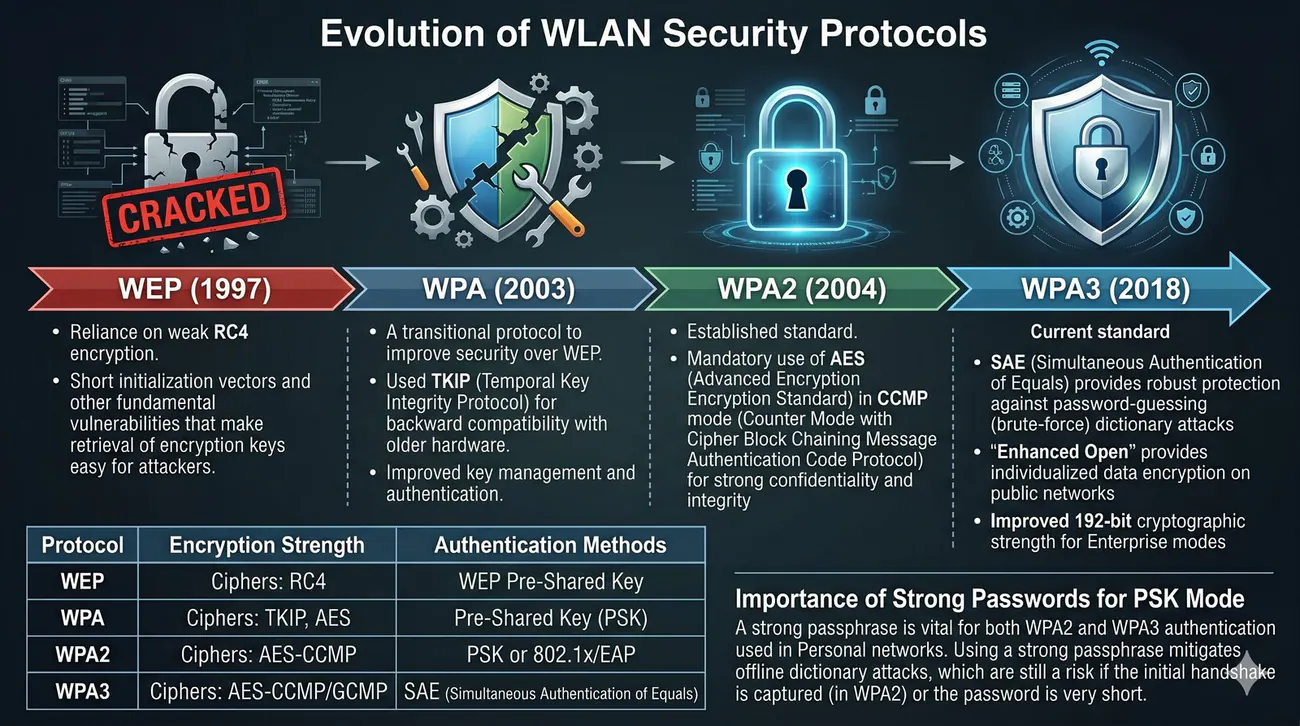
Bezpieczeństwo WLAN: od WEP do WPA3
Slajd przedstawia ewolucję zabezpieczeń WLAN od złamanego WEP do standardu WPA3.
  • Bezpieczeństwo transmisji radiowej jest kluczowym filarem projektowania sieci bezprzewodowych, gdyż sygnał rozchodzi się poza fizyczne granice biura.
  • Historyczny protokół WEP (zabezpieczenie oparte na szyfrze strumieniowym RC4) został całkowicie złamany na początku lat 2000, a jego stosowanie jest niedopuszczalne.
  • Standard WPA (z protokołem TKIP) był rozwiązaniem przejściowym i obecnie jest całkowicie wycofany z rekomendacji bezpieczeństwa.
  • Standard WPA2 (oparty na protokole CCMP z szyfrowaniem AES-128) stanowił fundament bezpieczeństwa przez ponad 15 lat; wymaga stosowania długich, złożonych haseł (PSK) oraz ochrony przed podatnością KRACK (Key Reinstallation Attacks).
  • Najnowszy standard, WPA3, wprowadza mechanizm SAE (Simultaneous Authentication of Equals - odporny na ataki słownikowe offline), obowiązkowe ramki chronione PMF (IEEE 802.11w) oraz forward secrecy (właściwość zapewniająca, że ujawnienie długoterminowego klucza nie pozwala odszyfrować wcześniej przechwyconego ruchu).
  • W środowiskach korporacyjnych standardem jest WPA2/WPA3-Enterprise oparte na protokole IEEE 802.1X z centralnym serwerem uwierzytelniającym RADIUS.
Ewolucja zabezpieczeń WLAN: WEP (RC4, złamany), WPA (TKIP, wycofany), WPA2 (CCMP/AES-128) oraz WPA3 (SAE, PMF, forward secrecy), z wariantami Enterprise opartymi na 802.1X i RADIUS.
Slajd 38 - materiał ilustracyjny
39/58
Uwierzytelnianie 802.1X (WPA-Enterprise)
Slajd omawia uwierzytelnianie 802.1X w trybie WPA-Enterprise z centralnym serwerem RADIUS.
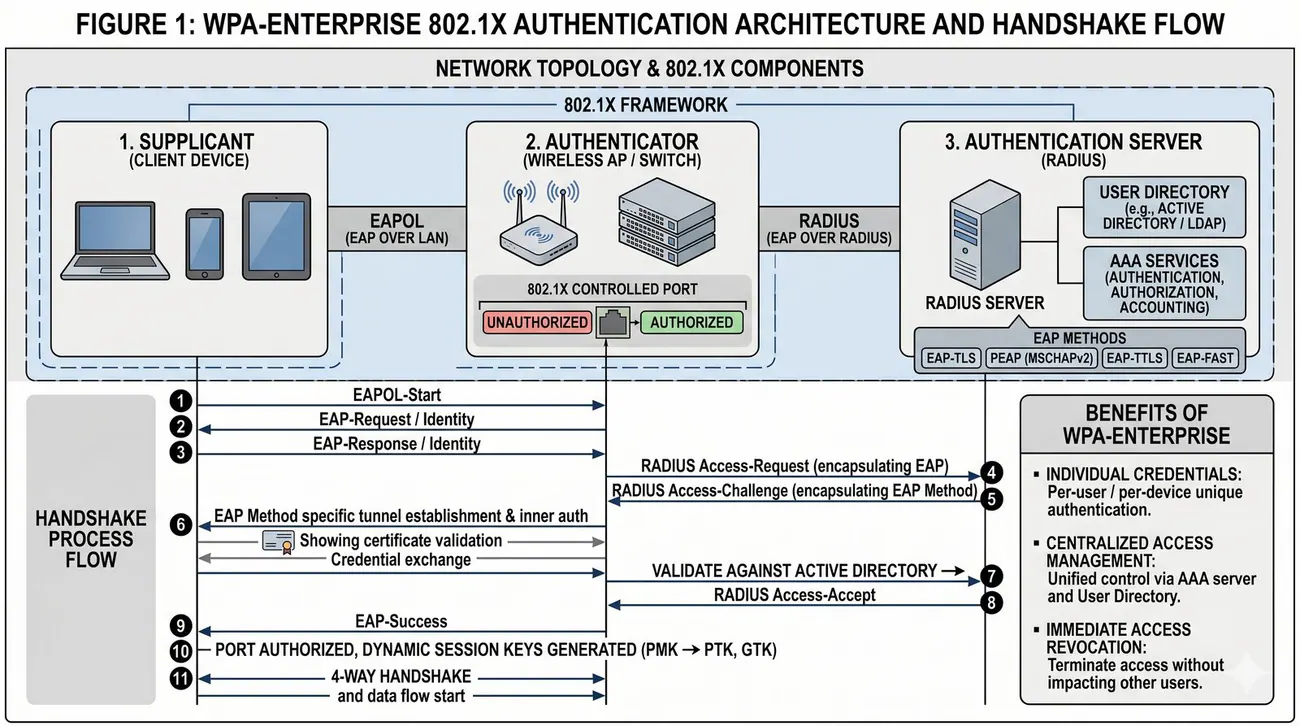
  • WPA-Enterprise, oparte na standardzie IEEE 802.1X, to rozwiązanie dla firm, które eliminuje problem wspólnego hasła.
  • Każdy użytkownik uwierzytelnia się za pomocą swoich indywidualnych poświadczeń (np. loginu i hasła z domeny Active Directory), które są weryfikowane przez centralny serwer uwierzytelniania RADIUS.
  • Daje to możliwość centralnego zarządzania dostępem, przypisywania użytkowników do odpowiednich sieci VLAN oraz natychmiastowego odbierania uprawnień po zwolnieniu pracownika.
802.1X / WPA-Enterprise: model uwierzytelniania wykorzystujący indywidualne poświadczenia użytkowników weryfikowane przez serwer RADIUS, umożliwiający centralne zarządzanie dostępem i przypisanie do odpowiednich sieci VLAN.
Slajd 39 - materiał ilustracyjny
40/58
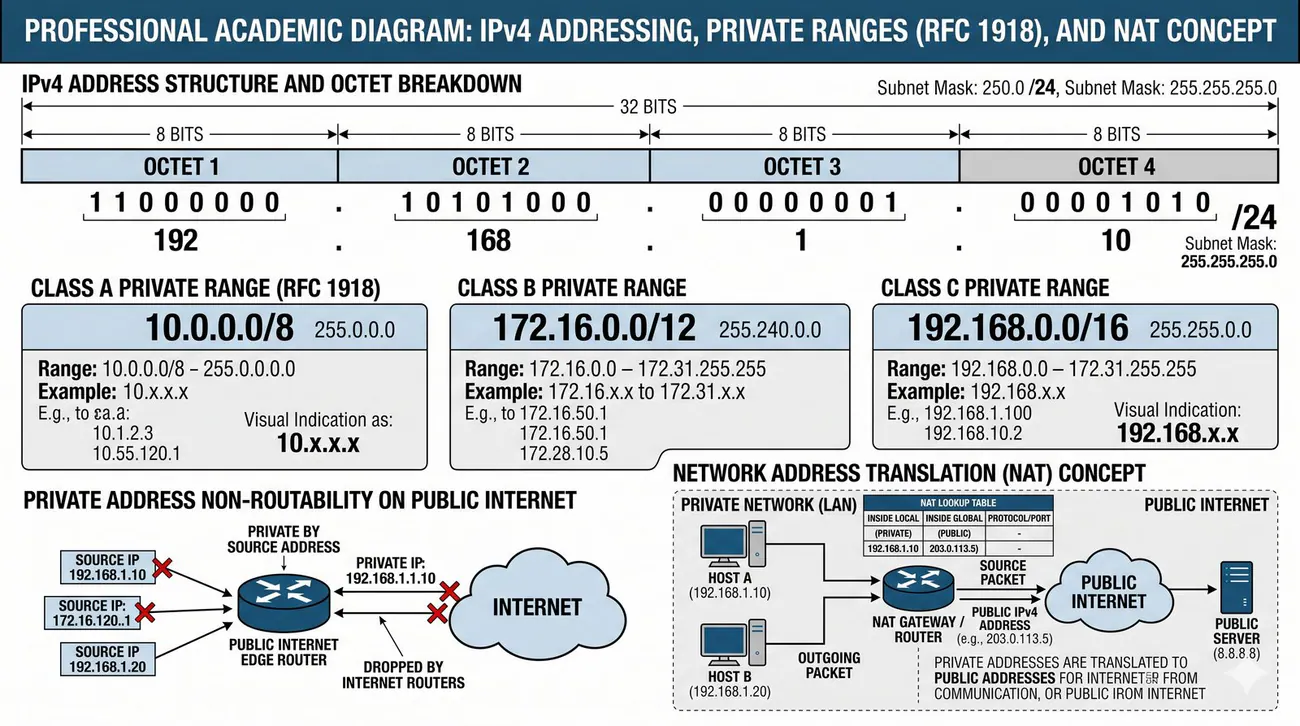
Adresacja IPv4: klasy i adresy prywatne
Slajd wprowadza adresację IPv4 oraz zakresy adresów prywatnych i rolę translacji NAT.
  • Adres IP w wersji 4 to 32-bitowa liczba, która jednoznacznie identyfikuje urządzenie w sieci.
  • W sieciach wewnętrznych (LAN) stosuje się adresy z puli prywatnej, zdefiniowanej w dokumencie RFC 1918.
  • Są to zakresy: 10.0.0.0/8, 172.16.0.0/12 oraz 192.168.0.0/16.
  • Adresy te nie są routowalne w publicznym internecie i mogą być swobodnie używane wewnątrz organizacji.
  • Komunikacja z internetem odbywa się poprzez translację adresów NAT na routerze brzegowym.
Adresy prywatne IPv4: pule 10.0.0.0/8, 172.16.0.0/12 i 192.168.0.0/16 (RFC 1918) nie są routowane w internecie, są używane w sieciach LAN i tłumaczone na adresy publiczne przez NAT.
Slajd 40 - materiał ilustracyjny
41/58
Maska podsieci
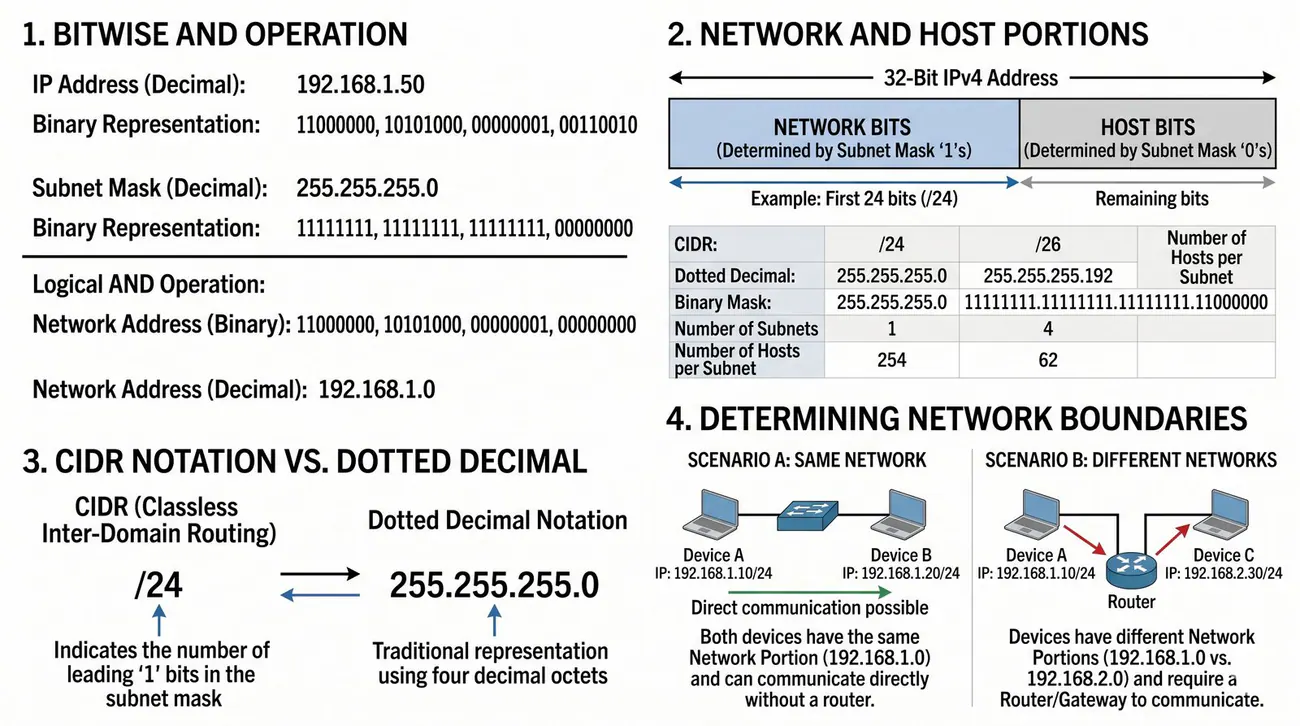
Slajd wyjaśnia rolę maski podsieci w podziale adresu IP na część sieciową i hosta.
  • Maska podsieci to 32-bitowa liczba, która służy do podziału adresu IP na dwie części: adres sieci i adres hosta.
  • Bity w masce ustawione na „1” definiują część sieciową, a bity ustawione na „0” definiują część hosta.
  • Dzięki masce urządzenie jest w stanie określić, czy adres docelowy znajduje się w tej samej podsieci (i może wysłać pakiet bezpośrednio), czy w innej (i musi wysłać pakiet do bramy domyślnej, czyli routera).
Maska podsieci: 32-bitowa wartość, w której bity „1” wyznaczają część sieciową adresu, a „0” część hosta; pozwala ustalić, czy adres docelowy znajduje się w tej samej podsieci.
Slajd 41 - materiał ilustracyjny
42/58
Podział na podsieci (Subnetting)
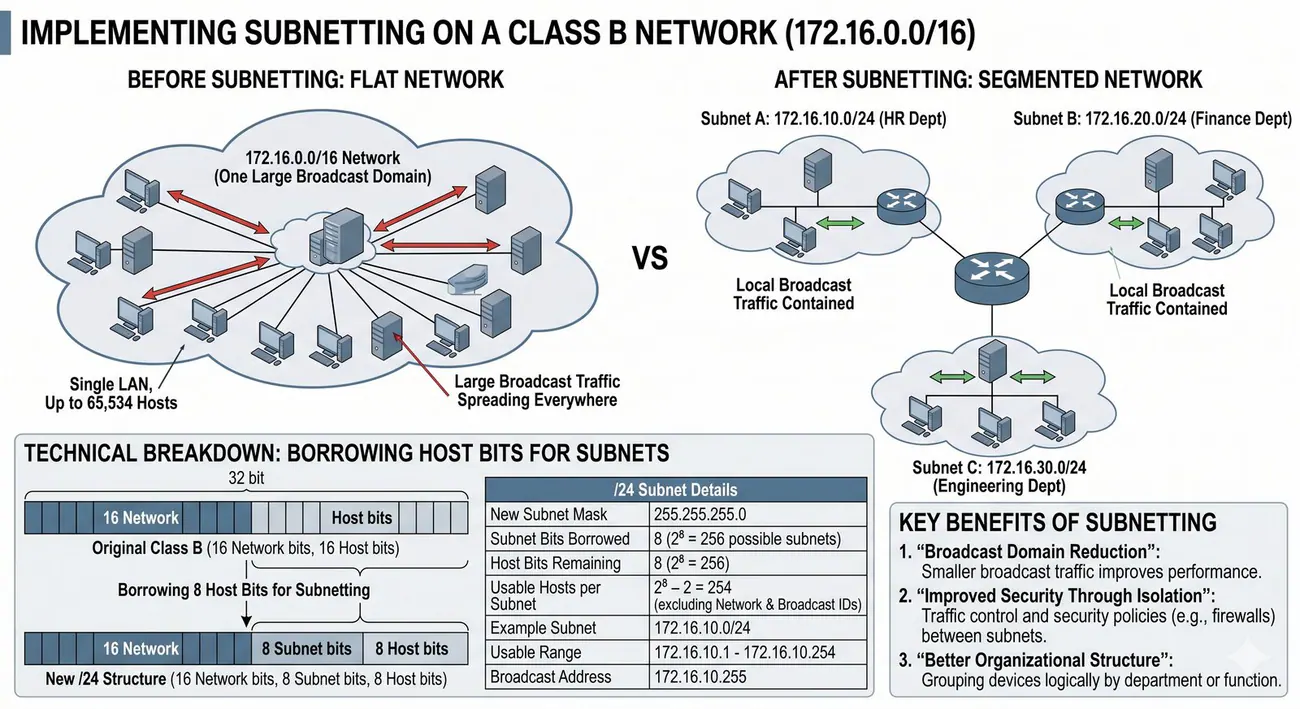
Slajd wyjaśnia subnetting jako metodę logicznego podziału sieci i jego korzyści.
  • Subnetting to proces „pożyczania” bitów z części hosta adresu IP w celu stworzenia większej liczby mniejszych podsieci.
  • Pozwala to na logiczny podział dużej sieci na mniejsze, zarządzalne segmenty (np. osobne podsieci dla każdego działu, piętra).
  • Zwiększa to bezpieczeństwo (ruch między podsieciami musi przejść przez router, gdzie można go filtrować) i wydajność (ogranicza ruch rozgłoszeniowy do jednej podsieci).
Subnetting: pożyczanie bitów z części hosta w celu utworzenia mniejszych podsieci, co poprawia bezpieczeństwo (filtrowanie na routerze) i wydajność (ograniczenie ruchu rozgłoszeniowego).
Slajd 42 - materiał ilustracyjny
43/58
VLSM (Variable Length Subnet Mask)
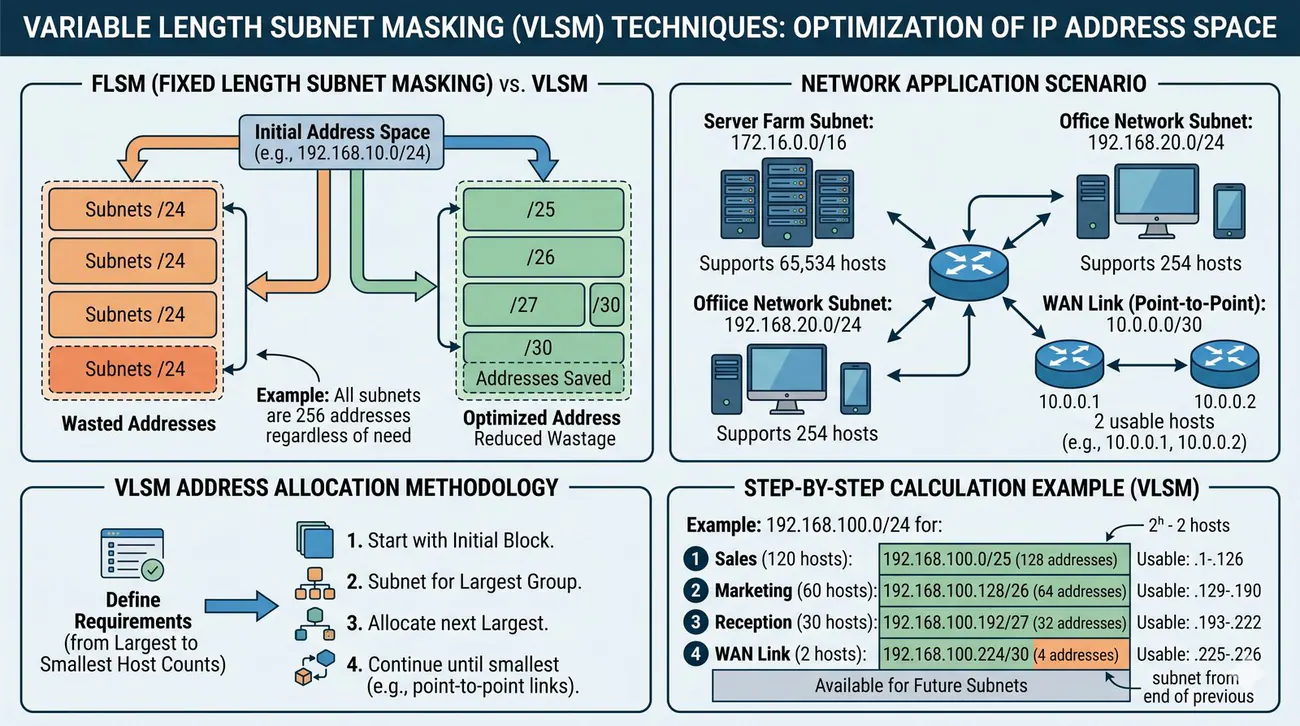
Slajd przedstawia VLSM jako technikę efektywnego wykorzystania przestrzeni adresowej.
  • VLSM to technika, która pozwala na stosowanie różnych masek podsieci w ramach jednej, większej sieci.
  • Jest to rozwinięcie idei subnettingu, które pozwala na jeszcze bardziej efektywne wykorzystanie dostępnej przestrzeni adresowej.
  • Dzięki VLSM możemy tworzyć podsieci o różnej wielkości, dopasowane do faktycznych potrzeb.
  • Na przykład, dla połączenia punkt-punkt między dwoma routerami wystarczy podsieć z dwoma adresami hosta (/30), podczas gdy dla sieci użytkowników potrzebujemy znacznie większej podsieci.
VLSM: technika stosowania masek o różnej długości w ramach jednej sieci, pozwalająca dopasować rozmiar podsieci do rzeczywistych potrzeb (np. /30 dla łączy punkt-punkt, /24 dla użytkowników).
Slajd 43 - materiał ilustracyjny
44/58
Projektowanie hierarchicznego schematu adresacji
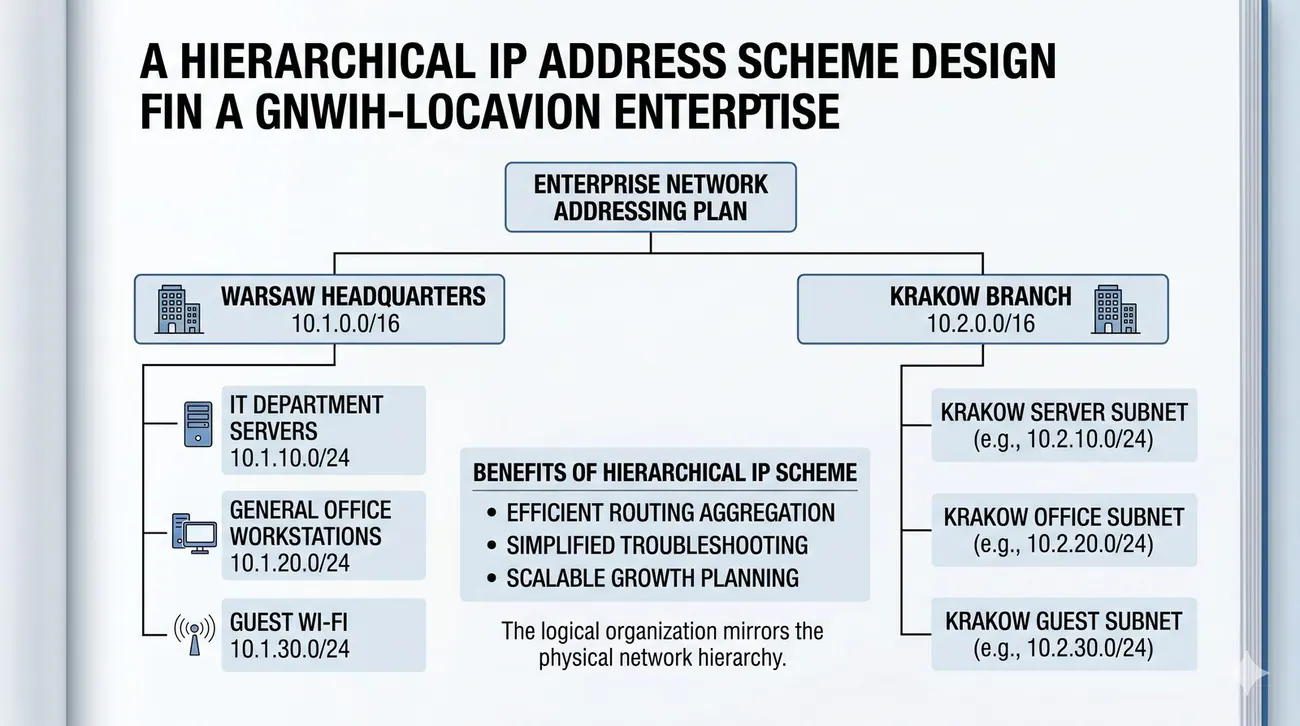
Slajd omawia hierarchiczny schemat adresacji ułatwiający zarządzanie i agregację tras.
  • Dobry schemat adresacji jest hierarchiczny i logiczny.
  • Zaczyna się od przydzielenia dużych bloków adresowych dla poszczególnych lokalizacji geograficznych (np. 10.1.0.0/16 dla Warszawy, 10.2.0.0/16 dla Krakowa).
  • Następnie, w ramach każdej lokalizacji, bloki te są dalej dzielone na mniejsze podsieci dla poszczególnych pięter, działów czy funkcji (np. 10.1.10.0/24 dla działu IT w Warszawie, 10.1.20.0/24 dla serwerów).
  • Taka struktura ułatwia zarządzanie, rozwiązywanie problemów i agregację tras routingu.
Hierarchiczna adresacja IP: przydział dużych bloków adresowych dla lokalizacji i ich dalszy podział na podsieci pięter, działów i funkcji, co ułatwia diagnostykę oraz agregację tras routingu.
Slajd 44 - materiał ilustracyjny
45/58
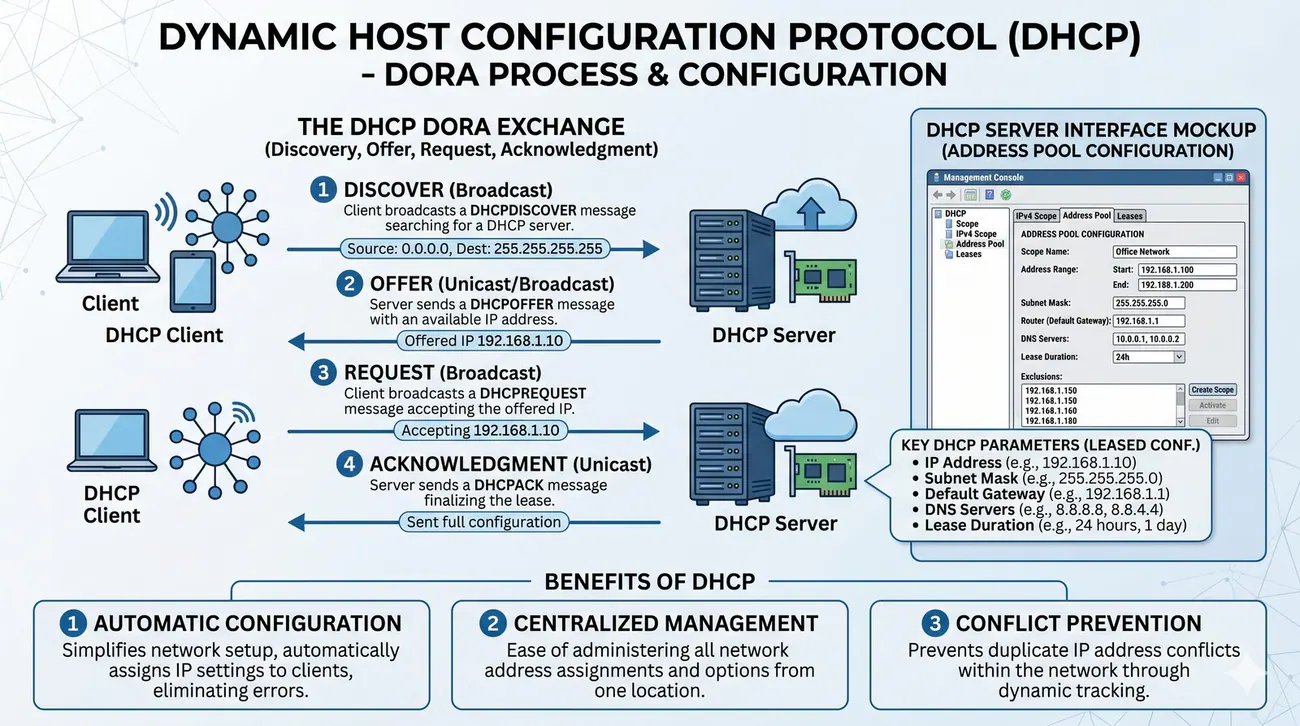
Rola DHCP
Slajd omawia rolę DHCP w automatyzacji przydziału adresacji i parametrów sieciowych.
  • Protokół DHCP (Dynamic Host Configuration Protocol) automatyzuje proces przydzielania adresów IP i innych parametrów konfiguracyjnych (maski podsieci, bramy domyślnej, serwerów DNS) urządzeniom końcowym.
  • Eliminuje to konieczność ręcznej konfiguracji każdego komputera i zapobiega błędom, takim jak konflikty adresów IP.
  • Serwer DHCP zarządza pulą dostępnych adresów i „wypożycza” je klientom na określony czas.
DHCP: protokół automatycznie przydzielający urządzeniom adres IP, maskę, bramę domyślną i serwery DNS z puli na określony czas, eliminujący ręczną konfigurację i konflikty adresów.
Slajd 45 - materiał ilustracyjny
46/58
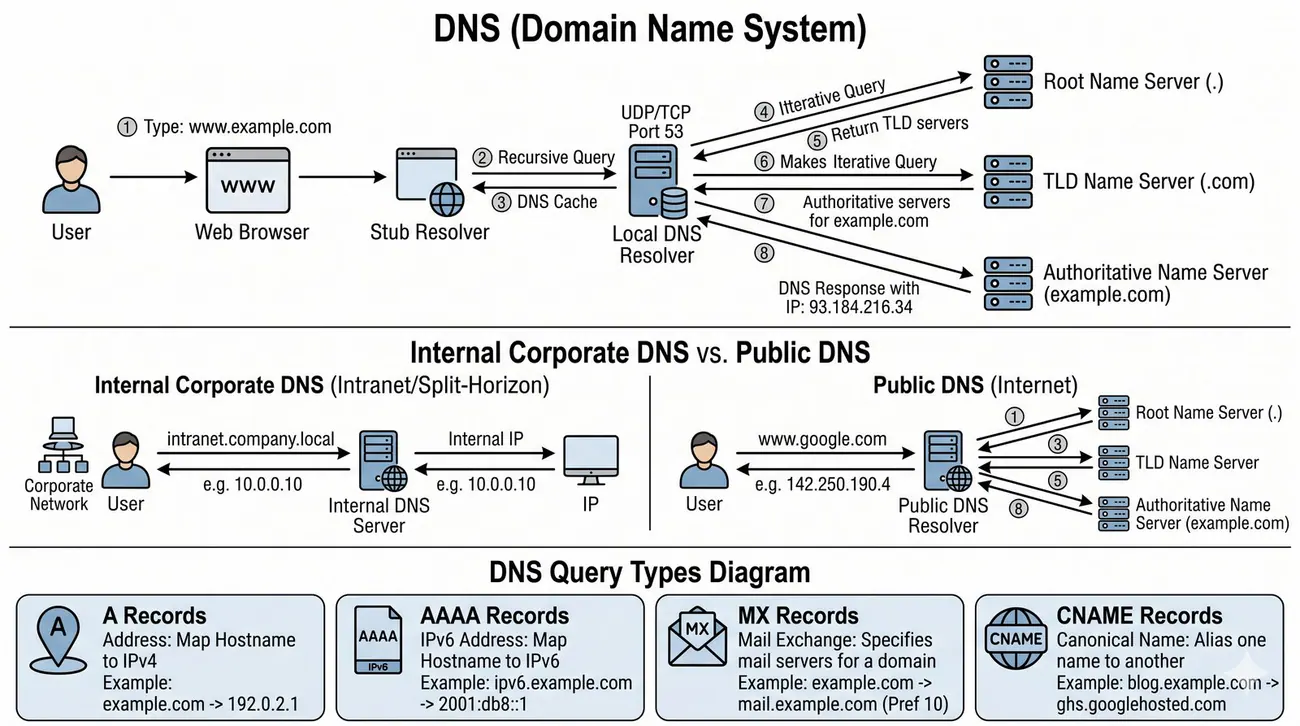
Rola DNS
Slajd wyjaśnia rolę DNS w tłumaczeniu nazw domenowych na adresy IP.
  • System DNS (Domain Name System) działa jak książka telefoniczna internetu, tłumacząc łatwe do zapamiętania dla ludzi nazwy domenowe (np. www.google.com) na adresy IP, które są zrozumiałe dla urządzeń sieciowych.
  • W sieciach korporacyjnych wewnętrzny serwer DNS obsługuje nazwy lokalnych serwerów i usług (np. intranet.firma.local).
  • Prawidłowa konfiguracja DNS jest absolutnie kluczowa dla funkcjonowania niemal wszystkich aplikacji sieciowych.
DNS: rozproszony system tłumaczący czytelne dla człowieka nazwy domenowe na adresy IP; jego poprawna konfiguracja jest warunkiem działania niemal wszystkich usług sieciowych.
Slajd 46 - materiał ilustracyjny
47/58
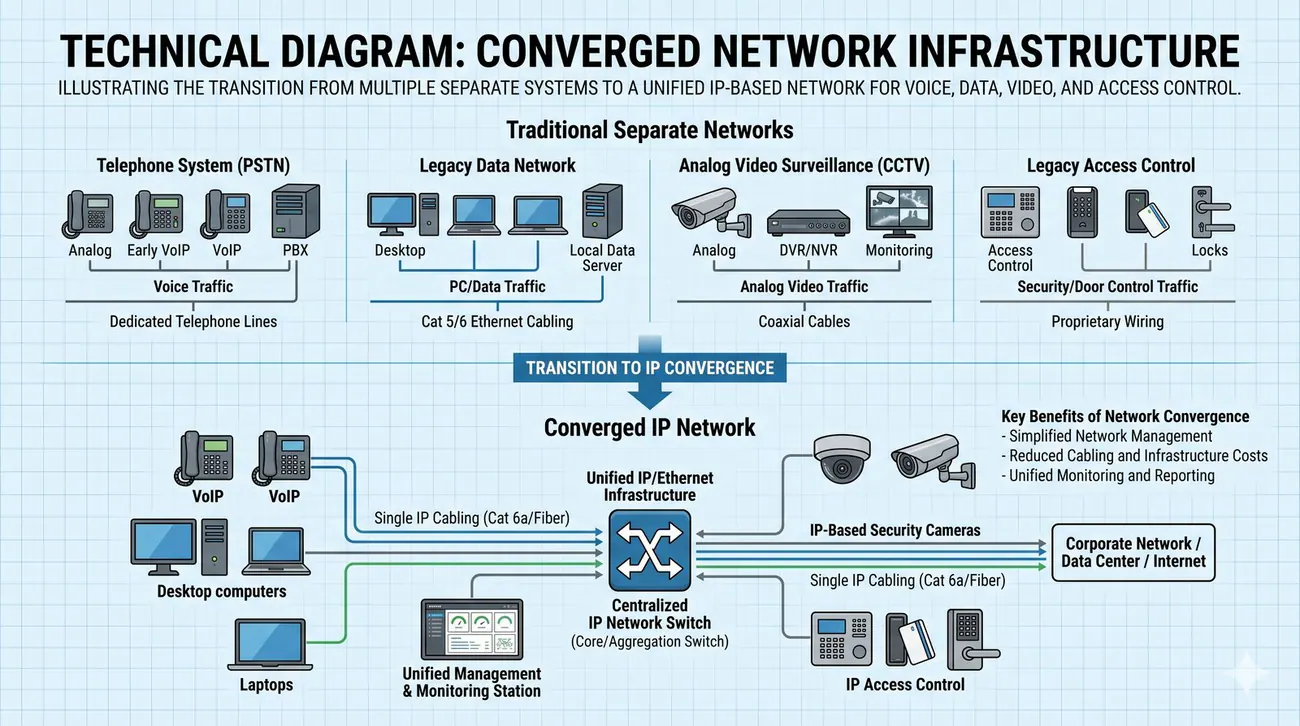
Koncepcja sieci konwergentnej
Slajd wprowadza koncepcję sieci konwergentnej integrującej wiele systemów w jednej infrastrukturze IP.
  • Tradycyjnie, systemy takie jak telefonia, monitoring wideo czy kontrola dostępu działały na oddzielnych, dedykowanych instalacjach kablowych.
  • Koncepcja sieci konwergentnej zakłada integrację wszystkich tych systemów w jednej, wspólnej infrastrukturze opartej na protokole IP.
  • Zamiast wielu oddzielnych sieci, mamy jedną, standardową sieć Ethernet, która przenosi ruch danych, głosu, wideo i systemów bezpieczeństwa.
  • Upraszcza to zarządzanie i obniża koszty.
Sieć konwergentna: jedna ustandaryzowana infrastruktura Ethernet przenosząca ruch danych, głosu, wideo i systemów bezpieczeństwa, zastępująca wiele oddzielnych instalacji kablowych.
Slajd 47 - materiał ilustracyjny
48/58
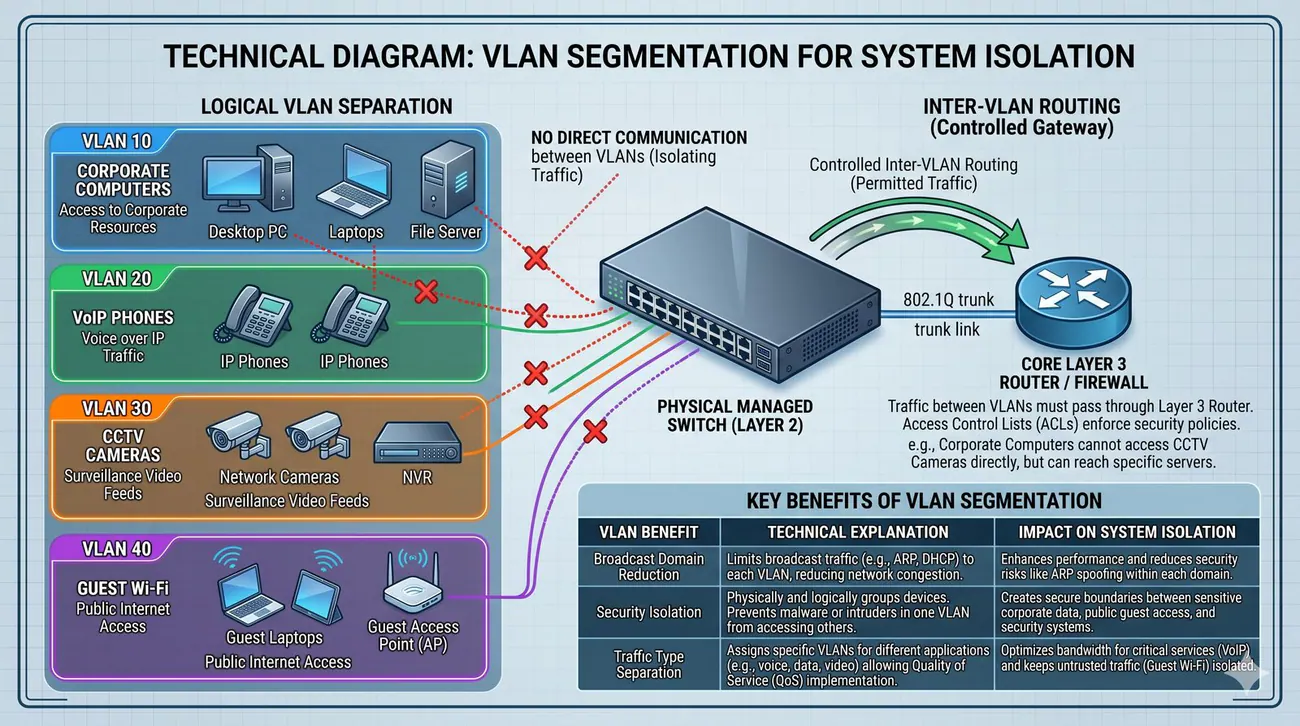
Izolacja systemów za pomocą VLAN
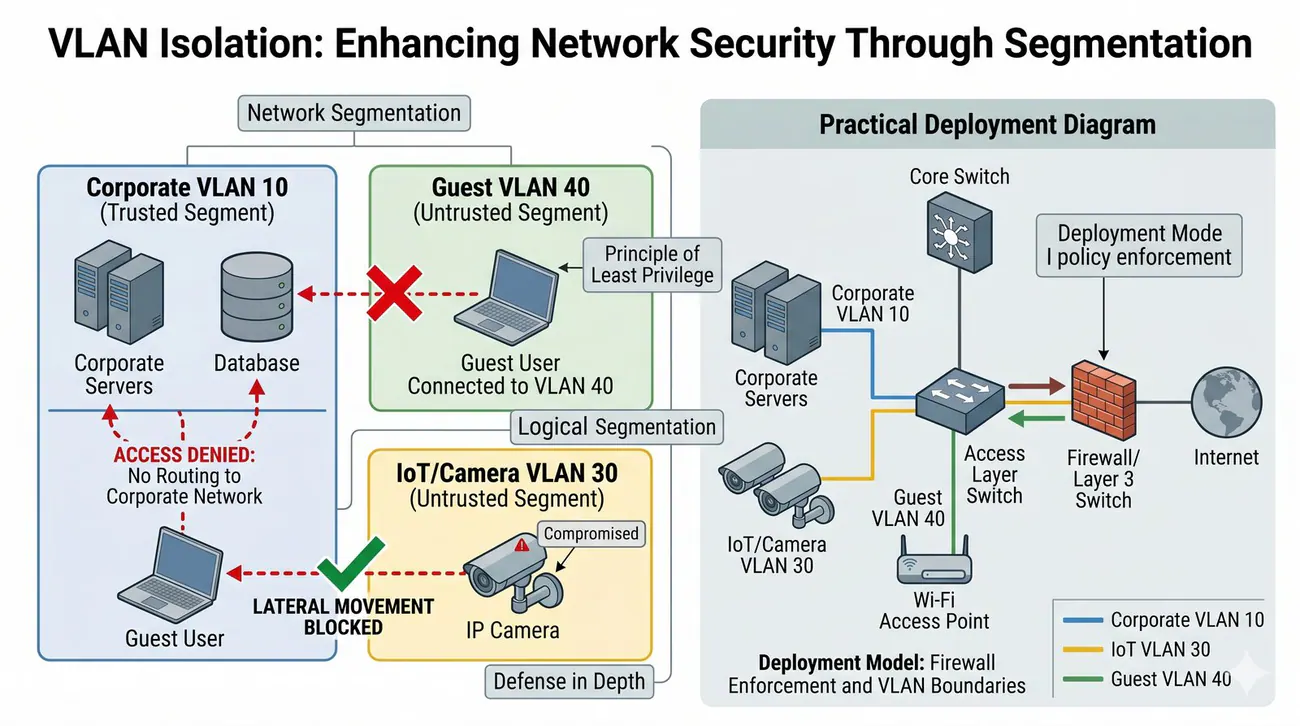
Slajd omawia segmentację logiczną systemów za pomocą sieci VLAN.
  • Chociaż wszystkie systemy działają na tej samej infrastrukturze fizycznej, kluczowe jest ich logiczne odseparowanie.
  • Służą do tego wirtualne sieci lokalne (VLAN).
  • Tworzy się dedykowane sieci VLAN dla każdego systemu, np. VLAN 10 dla komputerów, VLAN 20 dla telefonów IP, VLAN 30 dla kamer CCTV, VLAN 40 dla gości.
  • Urządzenia w różnych sieciach VLAN nie mogą komunikować się ze sobą bezpośrednio, co znacznie zwiększa bezpieczeństwo.
VLAN: wirtualne sieci lokalne logicznie separujące urządzenia na wspólnej infrastrukturze fizycznej; komunikacja między sieciami VLAN wymaga routera lub przełącznika warstwy trzeciej.
Slajd 48 - materiał ilustracyjny
49/58
Znaczenie izolacji dla bezpieczeństwa
Slajd wyjaśnia znaczenie izolacji VLAN dla bezpieczeństwa, m.in. sieci gościnnej i systemów monitoringu.
  • Izolacja VLAN jest fundamentalnym mechanizmem bezpieczeństwa.
  • Wyobraźmy sobie, że gość podłączający się do sieci Wi-Fi ma dostęp do tej samej sieci, co serwery firmy - byłaby to katastrofa.
  • Dzięki VLAN, sieć dla gości jest całkowicie odizolowana i ma dostęp tylko do internetu.
  • Podobnie, nawet jeśli atakujący uzyska dostęp do kamery IP, dzięki izolacji VLAN nie będzie w stanie zaatakować z niej serwerów firmowych czy stacji roboczych.
Izolacja VLAN: mechanizm realizujący zasadę najmniejszego uprzywilejowania - nawet przejęcie jednego urządzenia nie daje atakującemu dostępu do pozostałych segmentów sieci.
Slajd 49 - materiał ilustracyjny
50/58
Quality of Service (QoS)
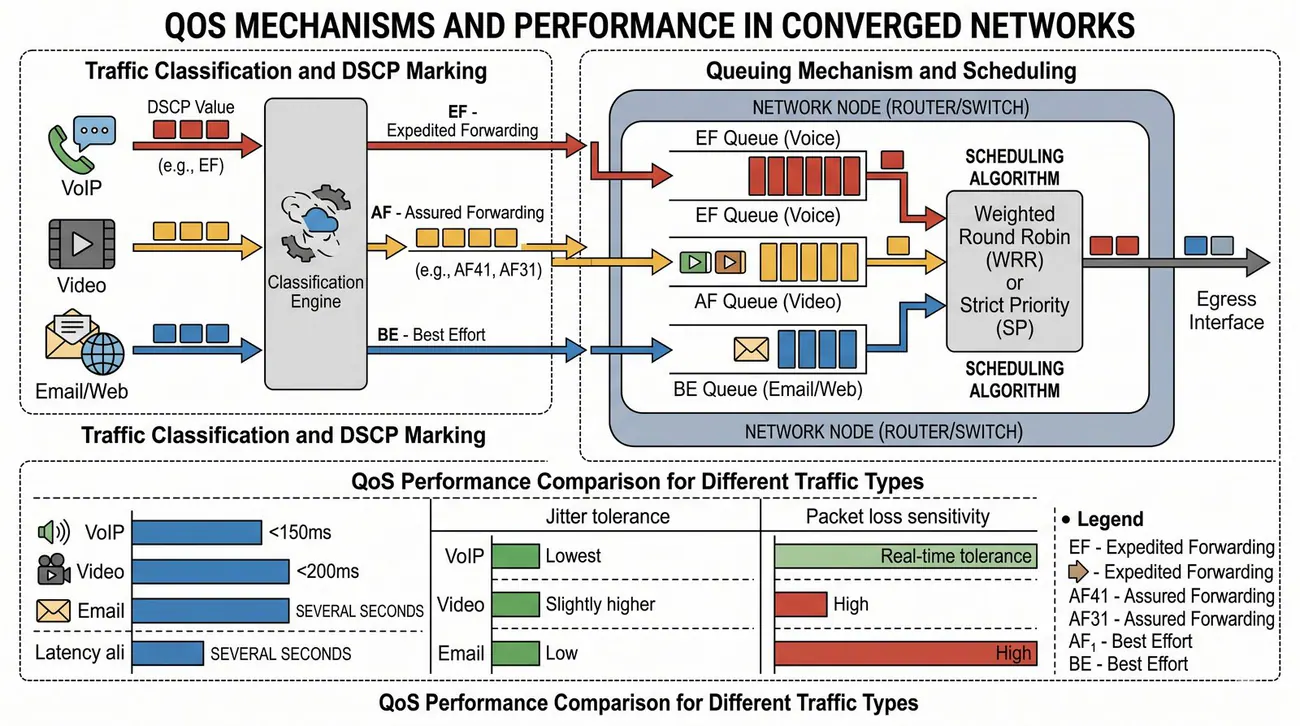
Slajd omawia mechanizmy QoS i priorytetyzację ruchu wrażliwego na opóźnienia w sieci konwergentnej.
  • W sieci konwergentnej różne typy ruchu mają różne wymagania.
  • Ruch poczty elektronicznej może być opóźniony o kilka sekund bez żadnych konsekwencji.
  • Jednak nawet niewielkie opóźnienie w transmisji głosu (VoIP) czy wideo powoduje drastyczny spadek jakości.
  • Mechanizmy Quality of Service (QoS) pozwalają na klasyfikację i priorytetyzację ruchu.
  • Dzięki QoS, przełączniki i routery mogą zapewnić, że pakiety głosowe i wideo będą obsługiwane w pierwszej kolejności, nawet w przypadku dużego obciążenia sieci.
QoS: klasyfikacja, oznaczanie i priorytetyzacja ruchu (np. głosu i wideo) za pomocą mechanizmów kolejek, zapewniająca jakość usług nawet przy dużym obciążeniu sieci.
Slajd 50 - materiał ilustracyjny
51/58
Power over Ethernet (PoE)
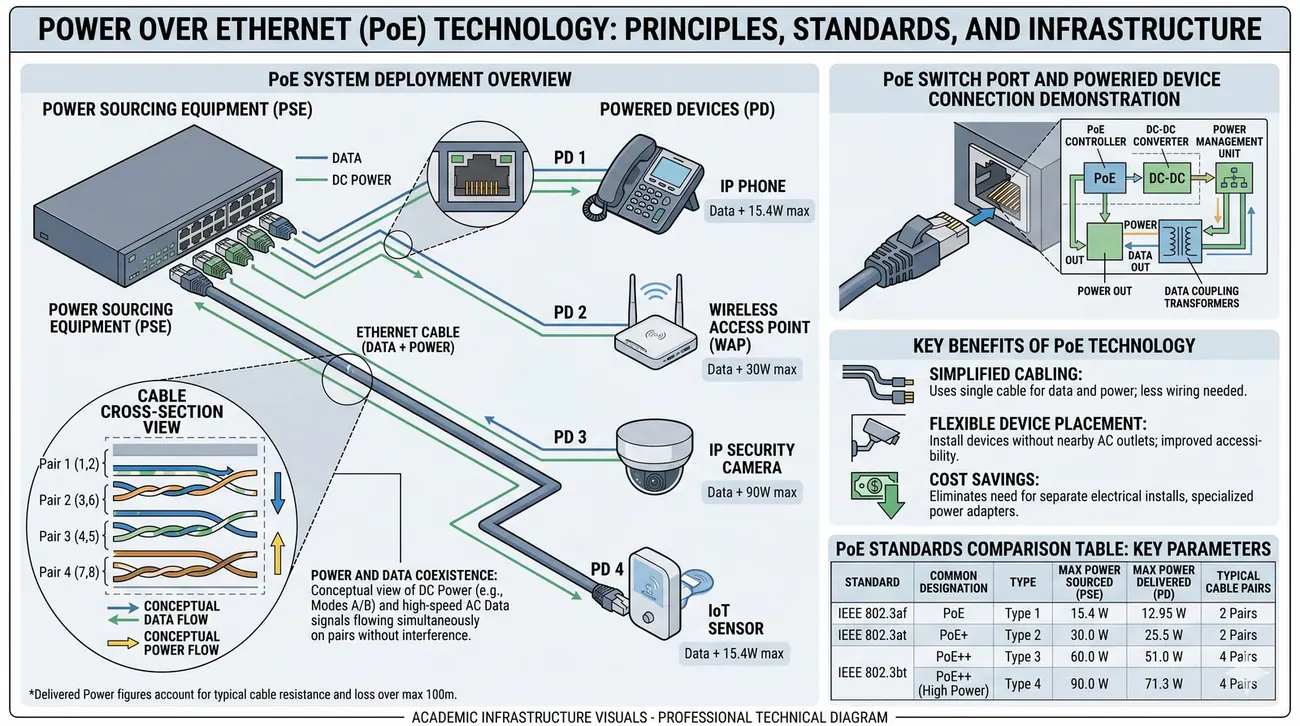
Slajd przedstawia technologię PoE i kolejne standardy zasilania urządzeń przez skrętkę.
  • PoE (Power over Ethernet) to technologia zdefiniowana w standardach IEEE 802.3, umożliwiająca przesyłanie zasilania prądem stałym wraz z danymi za pośrednictwem standardowej skrętki czteroparowej.
  • Eliminuje konieczność instalowania gniazd elektrycznych 230 V w miejscach montażu punktów dostępowych Wi-Fi, telefonów VoIP, kamer CCTV czy czytników kontroli dostępu.
  • Standard IEEE 802.3af (PoE Typ 1): Dostarcza do 15,4 W z portu przełącznika (PSE), gwarantując minimum 12,95 W mocy na zasilanym urządzeniu (PD) na dystansie 100 m.
  • Standard IEEE 802.3at (PoE+ Typ 2): Dostarcza do 30,0 W z portu przełącznika (PSE), gwarantując do 25,5 W dla urządzenia końcowego (PD).
  • Standard IEEE 802.3bt (4PPoE / PoE++): Wykorzystuje wszystkie cztery pary skrętki; Typ 3 dostarcza do 60 W (51 W na urządzeniu), a Typ 4 dostarcza do 90 W (71,3 W na urządzeniu), umożliwiając zasilanie zaawansowanych kamer obrotowych PTZ z grzałkami, paneli dotykowych i terminali biurowych.
PoE: przesyłanie zasilania prądem stałym wraz z danymi po skrętce czteroparowej; kolejne standardy IEEE 802.3af, at i bt zwiększają moc od ok. 13 W do ponad 70 W na urządzeniu zasilanym (PD).
Slajd 51 - materiał ilustracyjny
52/58
Rola dokumentacji w cyklu życia sieci
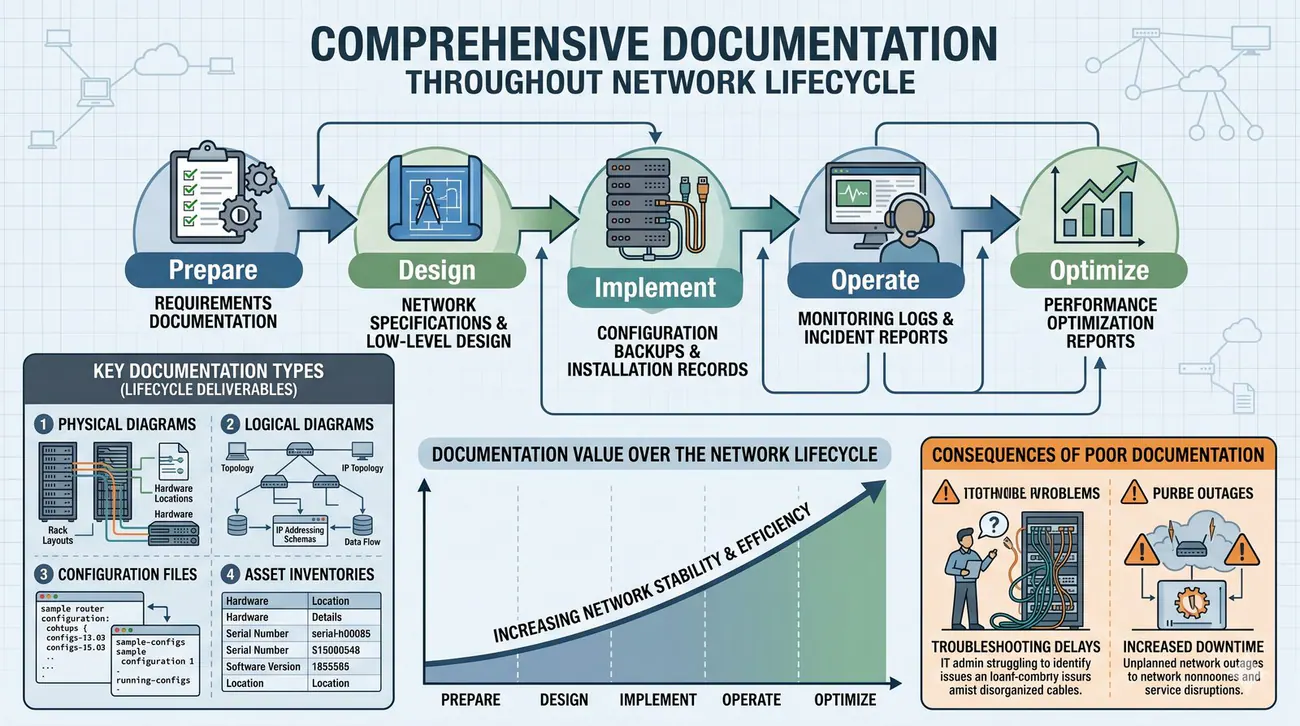
Slajd podkreśla rolę dokumentacji na każdym etapie cyklu życia sieci.
  • Dokumentacja nie jest tylko formalnością na koniec projektu - jest niezbędnym narzędziem na każdym etapie życia sieci.
  • W fazie projektowania pozwala zwizualizować i zweryfikować koncepcję.
  • Podczas implementacji jest przewodnikiem dla instalatorów.
  • W fazie operacyjnej jest kluczowa dla szybkiego diagnozowania problemów, planowania zmian i szkolenia nowych administratorów.
  • Zaniedbanie dokumentacji prowadzi do chaosu i znacznie podnosi koszty utrzymania sieci.
Dokumentacja sieci: narzędzie wspierające projektowanie, wdrożenie i eksploatację - kluczowe dla diagnozowania problemów, planowania zmian oraz przekazywania wiedzy w zespole.
Slajd 52 - materiał ilustracyjny
53/58
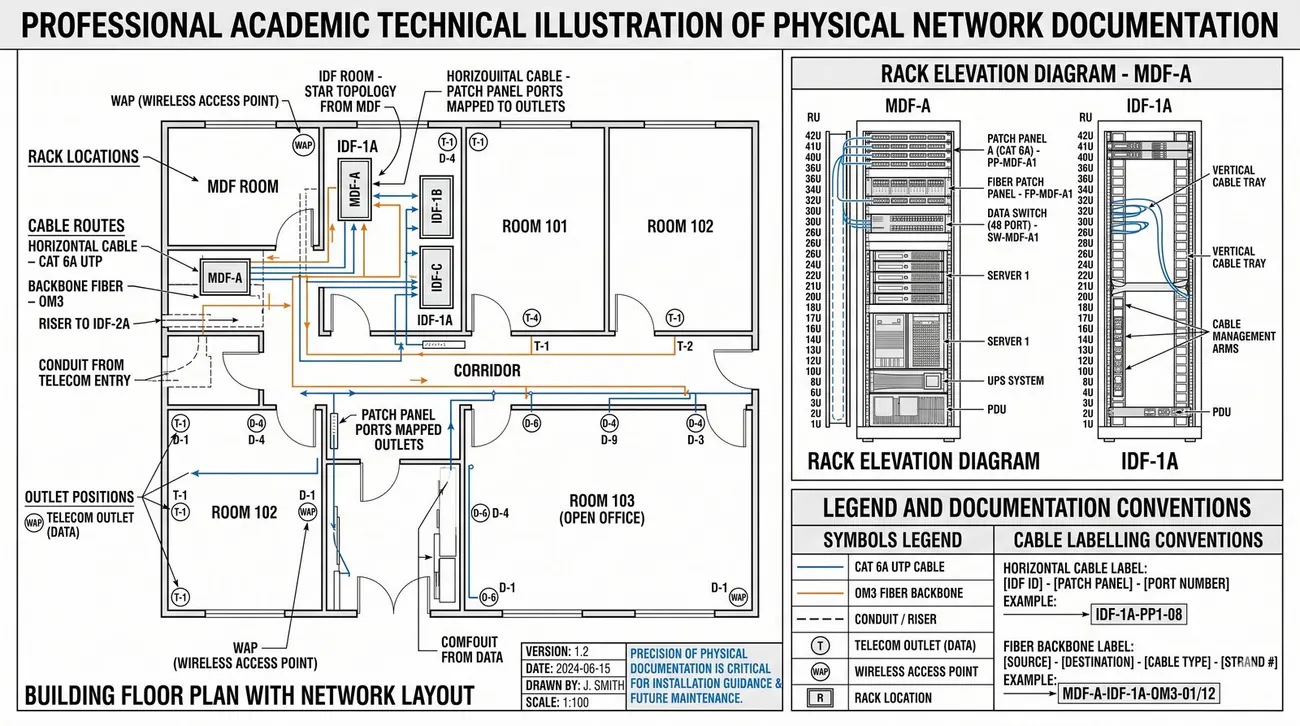
Dokumentacja: schematy fizyczne
Slajd omawia schematy fizyczne dokumentacji sieci.
  • Schematy fizyczne pokazują, jak i gdzie elementy sieci są fizycznie rozmieszczone.
  • Powinny zawierać rzuty budynków z naniesionymi lokalizacjami szaf RACK, przebiegiem tras kablowych oraz umiejscowieniem gniazdek sieciowych.
  • Ważnym elementem jest również schemat montażu urządzeń w szafie (rack layout), który pokazuje dokładne umiejscowienie każdego przełącznika, panelu krosowniczego i serwera.
Schematy fizyczne: rzuty budynków z lokalizacjami szaf RACK, przebiegiem tras kablowych i rozmieszczeniem gniazd oraz schemat montażu urządzeń w szafie (rack layout).
Slajd 53 - materiał ilustracyjny
54/58
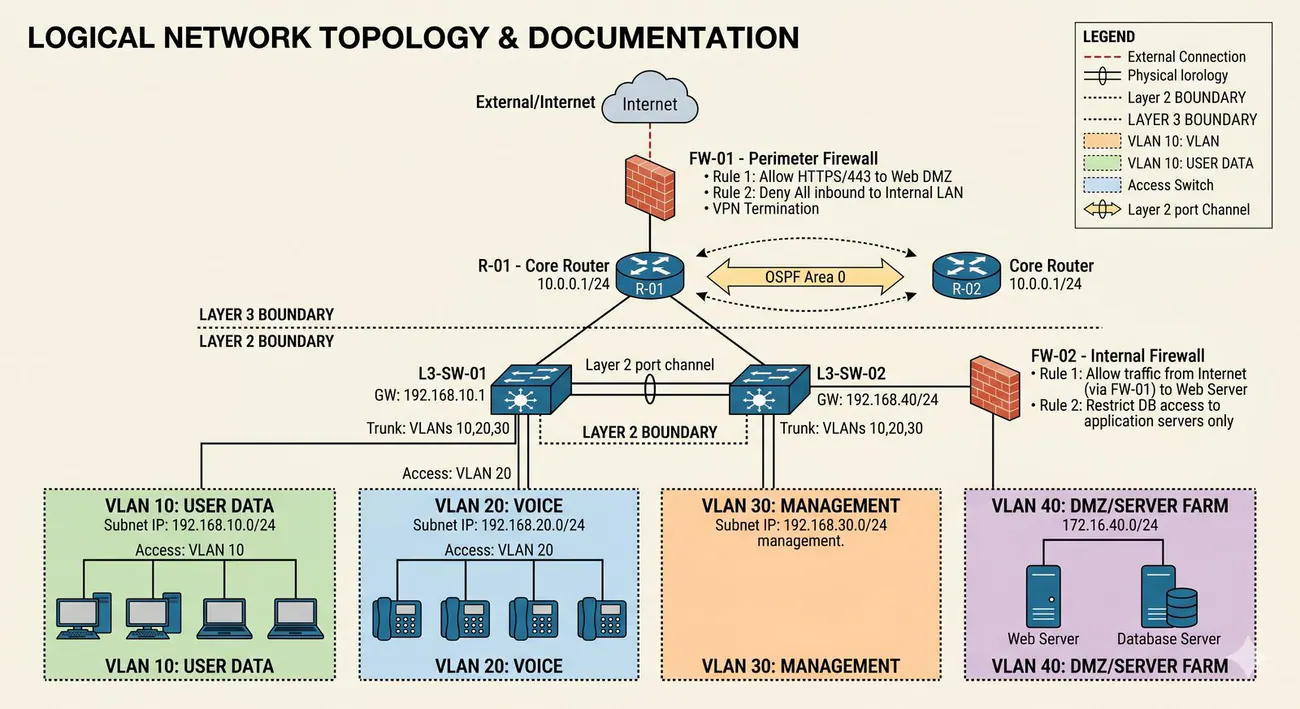
Dokumentacja: schematy logiczne
Slajd omawia schematy logiczne ilustrujące przepływ danych i konfigurację sieci.
  • Schematy logiczne ilustrują, jak sieć jest zorganizowana z perspektywy przepływu danych, niezależnie od fizycznego rozmieszczenia.
  • Pokazują one topologię sieci, połączenia między routerami i przełącznikami, zdefiniowane sieci VLAN, schemat adresacji IP oraz konfigurację protokołów routingu.
  • Są one absolutnie niezbędne do zrozumienia działania sieci i rozwiązywania problemów.
Schematy logiczne: przedstawiają topologię, połączenia między urządzeniami, sieci VLAN, schemat adresacji IP oraz protokoły routingu, stanowiąc podstawę zrozumienia sieci i diagnostyki.
Slajd 54 - materiał ilustracyjny
55/58
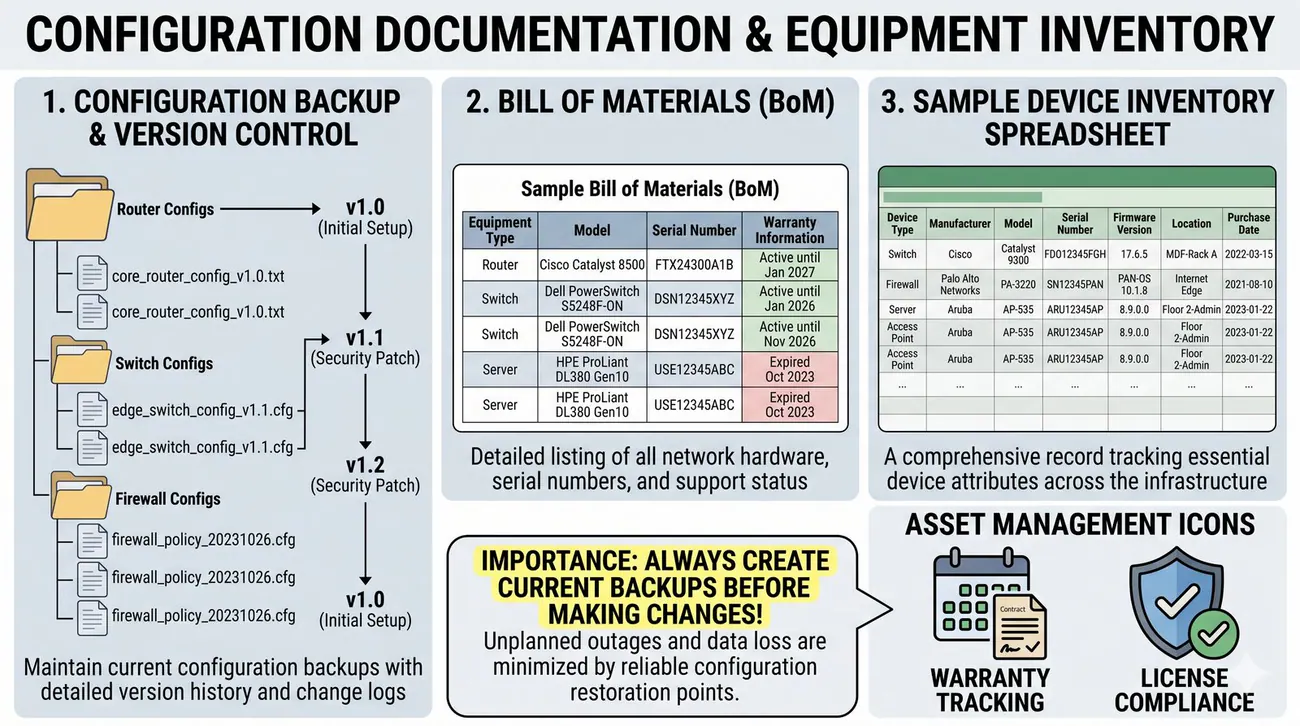
Dokumentacja: konfiguracje i lista sprzętu
Slajd omawia dokumentowanie kopii konfiguracji oraz listy sprzętu.
  • Kompletna dokumentacja powinna zawierać również kopie zapasowe konfiguracji wszystkich urządzeń sieciowych (routerów, przełączników, firewalli).
  • Niezbędna jest także szczegółowa lista sprzętu (BoM - Bill of Materials) zawierająca model, numer seryjny i lokalizację każdego urządzenia.
  • Prowadzenie takiej inwentaryzacji ułatwia zarządzanie gwarancjami, licencjami i planowanie wymiany sprzętu.
Konfiguracje i BoM: kopie zapasowe konfiguracji urządzeń oraz lista sprzętu z modelami i numerami seryjnymi, niezbędne do zarządzania gwarancjami, licencjami i planowania wymiany.
Slajd 55 - materiał ilustracyjny
56/58
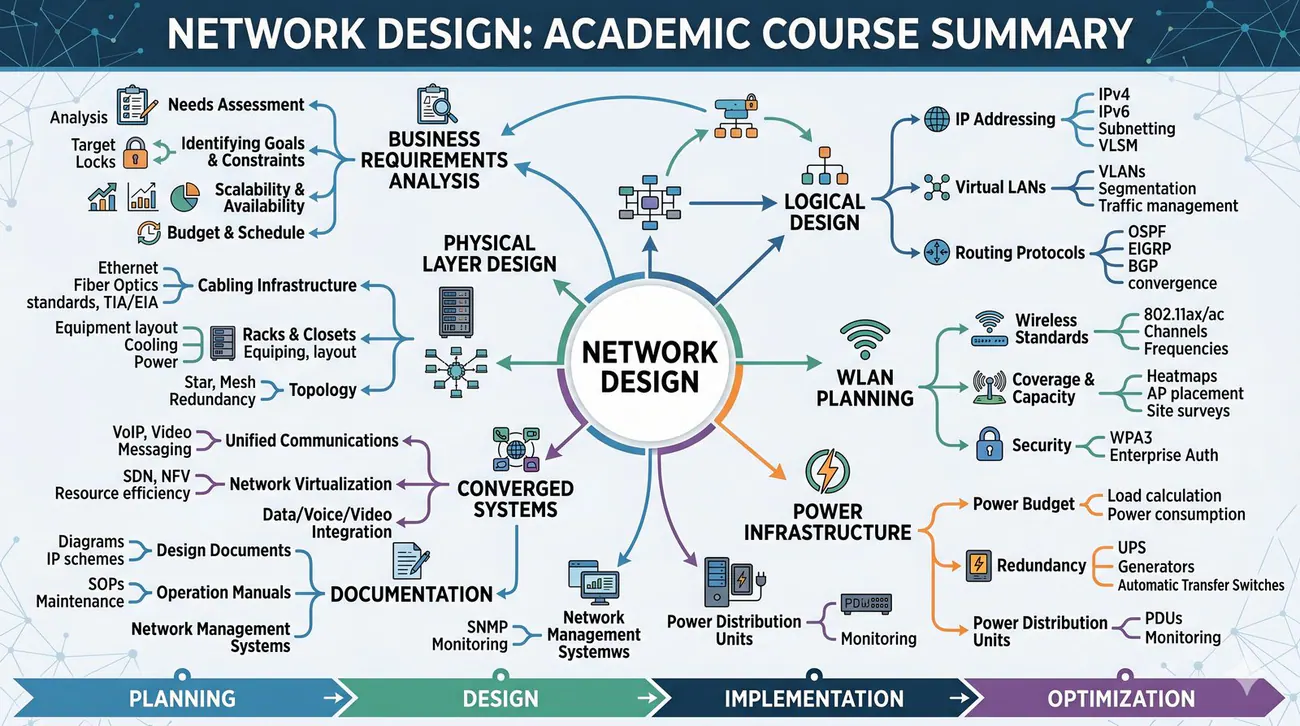
Podsumowanie kursu
Slajd podsumowuje przebieg kursu i jego najważniejsze wnioski projektowe.
  • Podczas tego kursu przeszliśmy przez wszystkie kluczowe etapy projektowania nowoczesnej sieci komputerowej.
  • Zaczęliśmy od zrozumienia potrzeb biznesowych, a skończyliśmy na tworzeniu szczegółowej dokumentacji.
  • Nauczyliśmy się, jak planować warstwę fizyczną, logiczną, bezprzewodową oraz jak integrować różne systemy w jednej, spójnej infrastrukturze.
  • Pamiętajmy, że dobry projekt to fundament, na którym opiera się stabilność, wydajność i bezpieczeństwo całej informatyki w organizacji.
Podsumowanie kursu: projektowanie sieci jako spójny proces obejmujący warstwę fizyczną, logiczną, bezprzewodową, integrację systemów i dokumentację - fundament stabilności, wydajności i bezpieczeństwa całej informatyki.
Slajd 56 - materiał ilustracyjny
57/58
Dalsze kroki
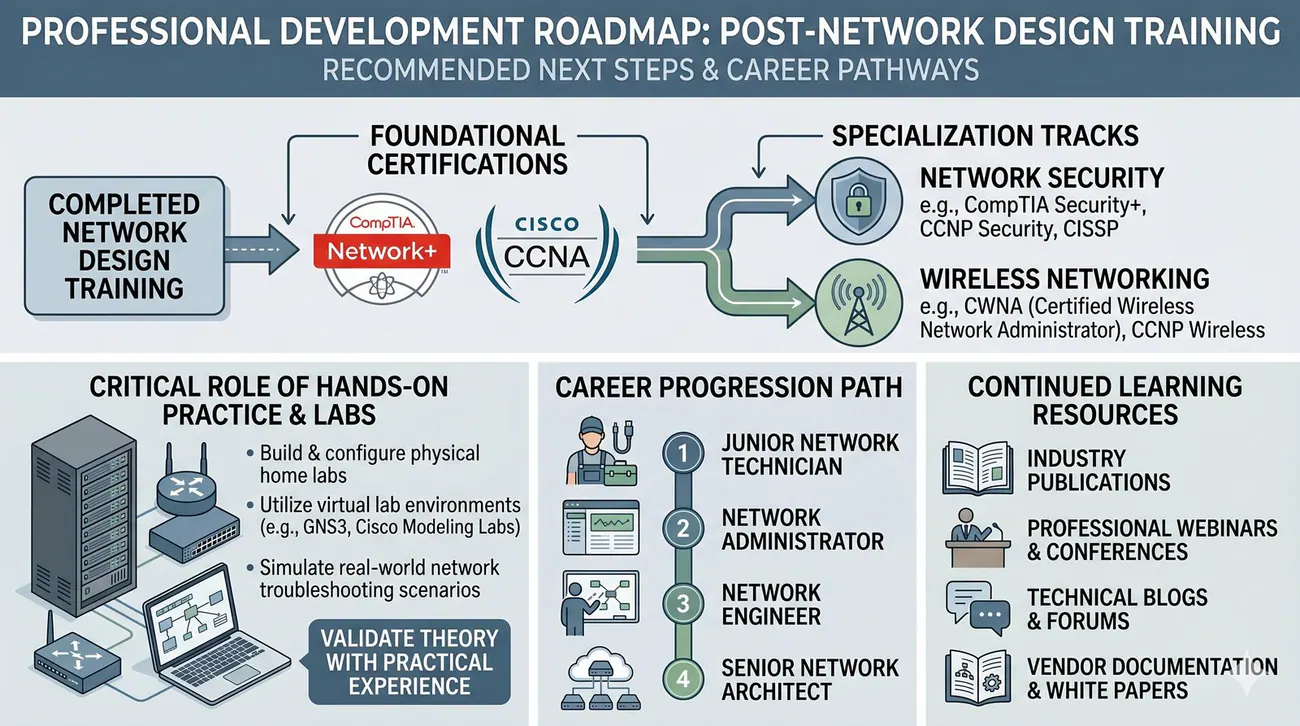
Slajd wskazuje kierunki dalszego rozwoju i certyfikacje branżowe dla inżyniera sieci.
  • Wiedza zdobyta na tym kursie stanowi doskonałą podstawę do dalszego rozwoju w dziedzinie sieci komputerowych.
  • Warto rozważyć pogłębienie wiedzy w konkretnych obszarach i potwierdzenie jej poprzez uzyskanie certyfikatów branżowych, takich jak CompTIA Network+, Cisco CCNA, czy certyfikaty z zakresu bezpieczeństwa lub technologii bezprzewodowych.
  • Rynek pracy stale poszukuje wykwalifikowanych inżynierów sieciowych.
Dalszy rozwój: praktyka w laboratoriach (Packet Tracer, GNS3, EVE-NG), certyfikacje branżowe (CompTIA Network+, Cisco CCNA) oraz automatyzacja sieci z użyciem Ansible i Pythona.
Slajd 57 - materiał ilustracyjny
58/58
Pytania i odpowiedzi
Slajd zamyka wykład i otwiera sesję pytań oraz dyskusję.
  • Dziękuję za uwagę.
  • Teraz jest czas na pytania, dyskusję i wyjaśnienie wszelkich wątpliwości.
Sesja Q&A: podsumowanie i dyskusja o kompromisach inżynierskich (trade-offs) - np. między dostępnością (High Availability) a budżetem inwestycyjnym (CAPEX) oraz doborem technologii.
Slajd 58 - materiał ilustracyjny