1/50
Część 6: Planowanie sieci bezprzewodowej (WLAN)
Slajd otwiera moduł 6, wprowadzając planowanie sieci bezprzewodowej jako osobną dziedzinę projektowania.
  • Witajcie w module poświęconym projektowaniu sieci bezprzewodowych.
  • Sieci Wi-Fi stały się wszechobecne i kluczowe dla funkcjonowania niemal każdej organizacji, zapewniając mobilność i elastyczność.
  • Jednak w przeciwieństwie do przewidywalnego świata kabli medium radiowe jest niewidzialne, współdzielone i pełne wyzwań.
  • W tej części nauczymy się, jak profesjonalnie projektować wydajne, niezawodne i bezpieczne sieci WLAN.
Projektowanie WLAN: sieci Wi-Fi są wszechobecne i kluczowe dla organizacji, ale medium radiowe - niewidzialne, współdzielone i podatne na zakłócenia - wymaga metodycznego i profesjonalnego podejścia zamiast prostego rozmieszczania punktów dostępowych.
Slajd 1 - materiał ilustracyjny
2/50
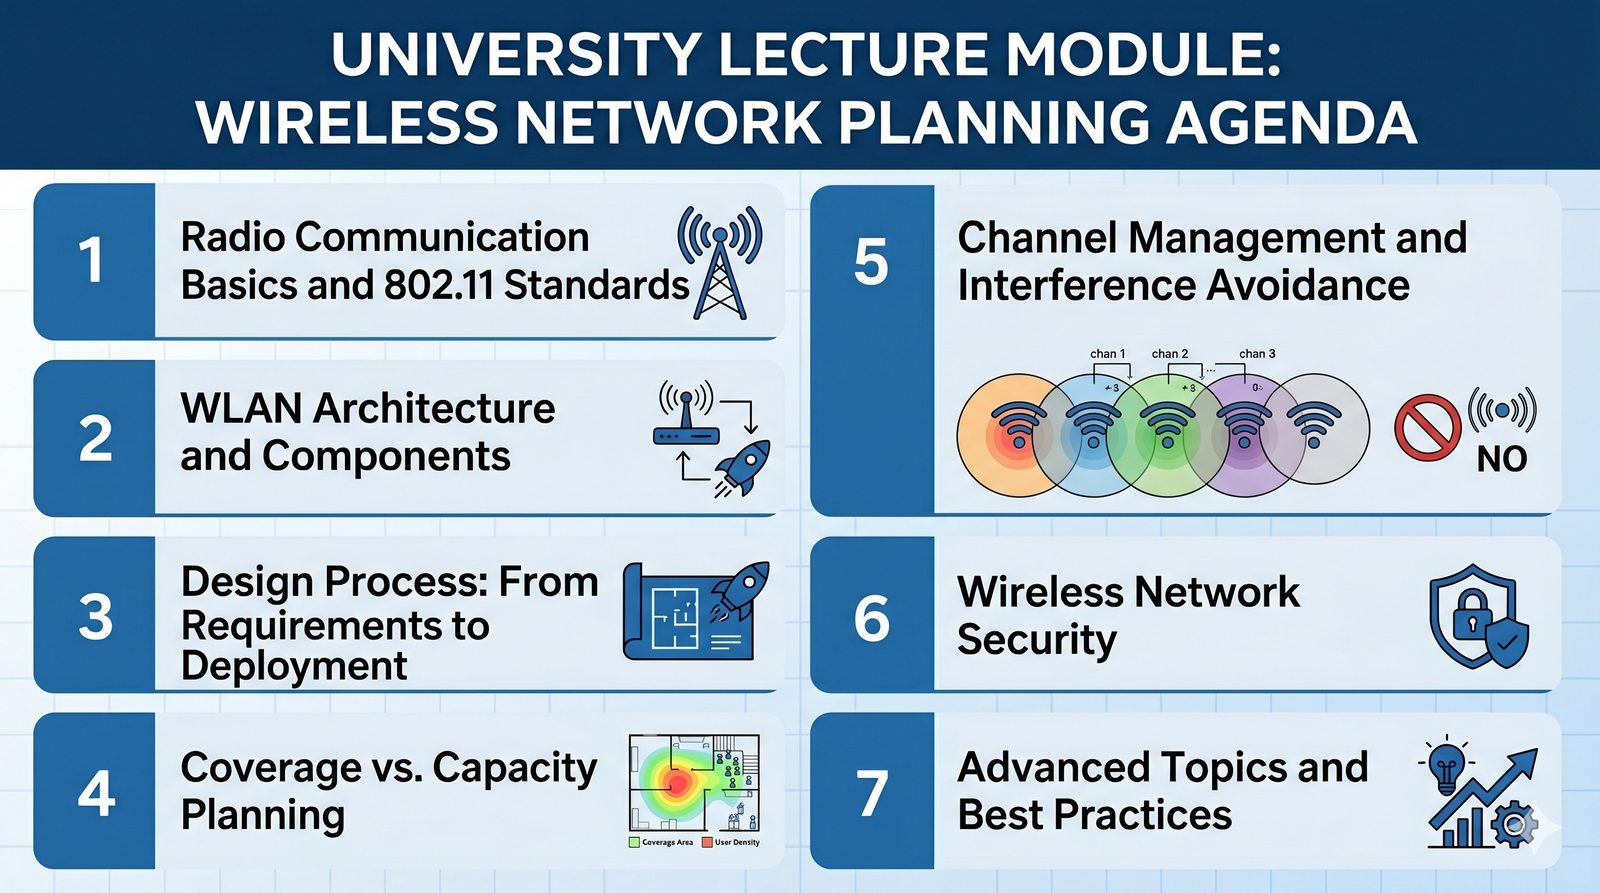
Agenda modułu
Slajd przedstawia agendę modułu - od podstaw radiowych i standardów, przez architekturę i proces projektowania, po bezpieczeństwo i tematy zaawansowane.
  • Podstawy komunikacji radiowej i standardy 802.11.
  • Architektura i komponenty sieci WLAN.
  • Proces projektowania: od wymagań do wdrożenia.
  • Planowanie pokrycia vs. planowanie pojemności.
  • Zarządzanie kanałami i unikanie interferencji.
  • Bezpieczeństwo sieci bezprzewodowych.
  • Zaawansowane tematy i dobre praktyki.
Agenda modułu 6: podstawy komunikacji radiowej i standardy 802.11, architektura i komponenty WLAN, proces projektowania, pokrycie kontra pojemność, zarządzanie kanałami, bezpieczeństwo oraz tematy zaawansowane.
Slajd 2 - materiał ilustracyjny
3/50
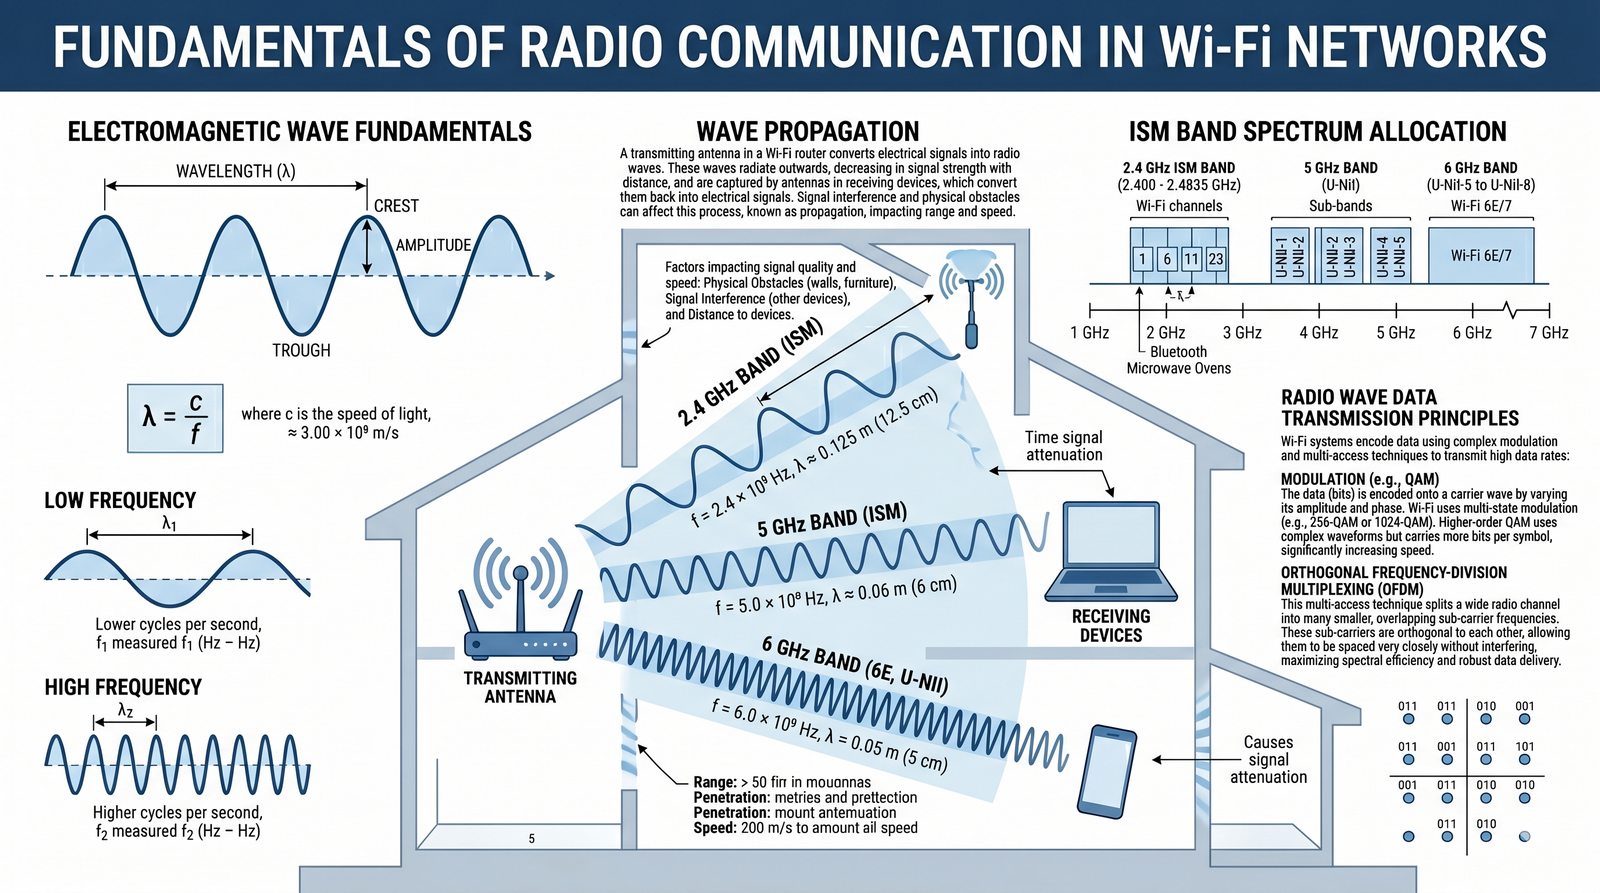
Podstawy komunikacji radiowej
Slajd wprowadza podstawy fizyczne komunikacji radiowej wykorzystywanej przez Wi-Fi.
  • Sieci Wi-Fi wykorzystują fale radiowe do przesyłania danych.
  • Fale te, będące formą promieniowania elektromagnetycznego, charakteryzują się częstotliwością (mierzoną w Hercach, Hz) i długością.
  • Kluczowe dla Wi-Fi są pasma nielicencjonowane: ISM (Industrial, Scientific, Medical) 2,4 GHz oraz pasma RLAN 5 GHz i 6 GHz; pasmo 6 GHz udostępniono w Europie decyzją wykonawczą Komisji (UE) 2021/1067 z 17 czerwca 2021 r. (państwa członkowskie miały udostępnić pasmo 5945-6425 MHz do 1 grudnia 2021 r.), a w USA od kwietnia 2020 roku dla standardu Wi-Fi 6E.
  • Zrozumienie natury fal radiowych jest niezbędne do planowania sieci bezprzewodowej.
Fale radiowe: forma promieniowania elektromagnetycznego o określonej częstotliwości (Hz) i długości; Wi-Fi działa w pasmach nielicencjonowanych: ISM 2,4 GHz oraz RLAN 5 GHz i 6 GHz (Wi-Fi 6E).
Slajd 3 - materiał ilustracyjny
4/50
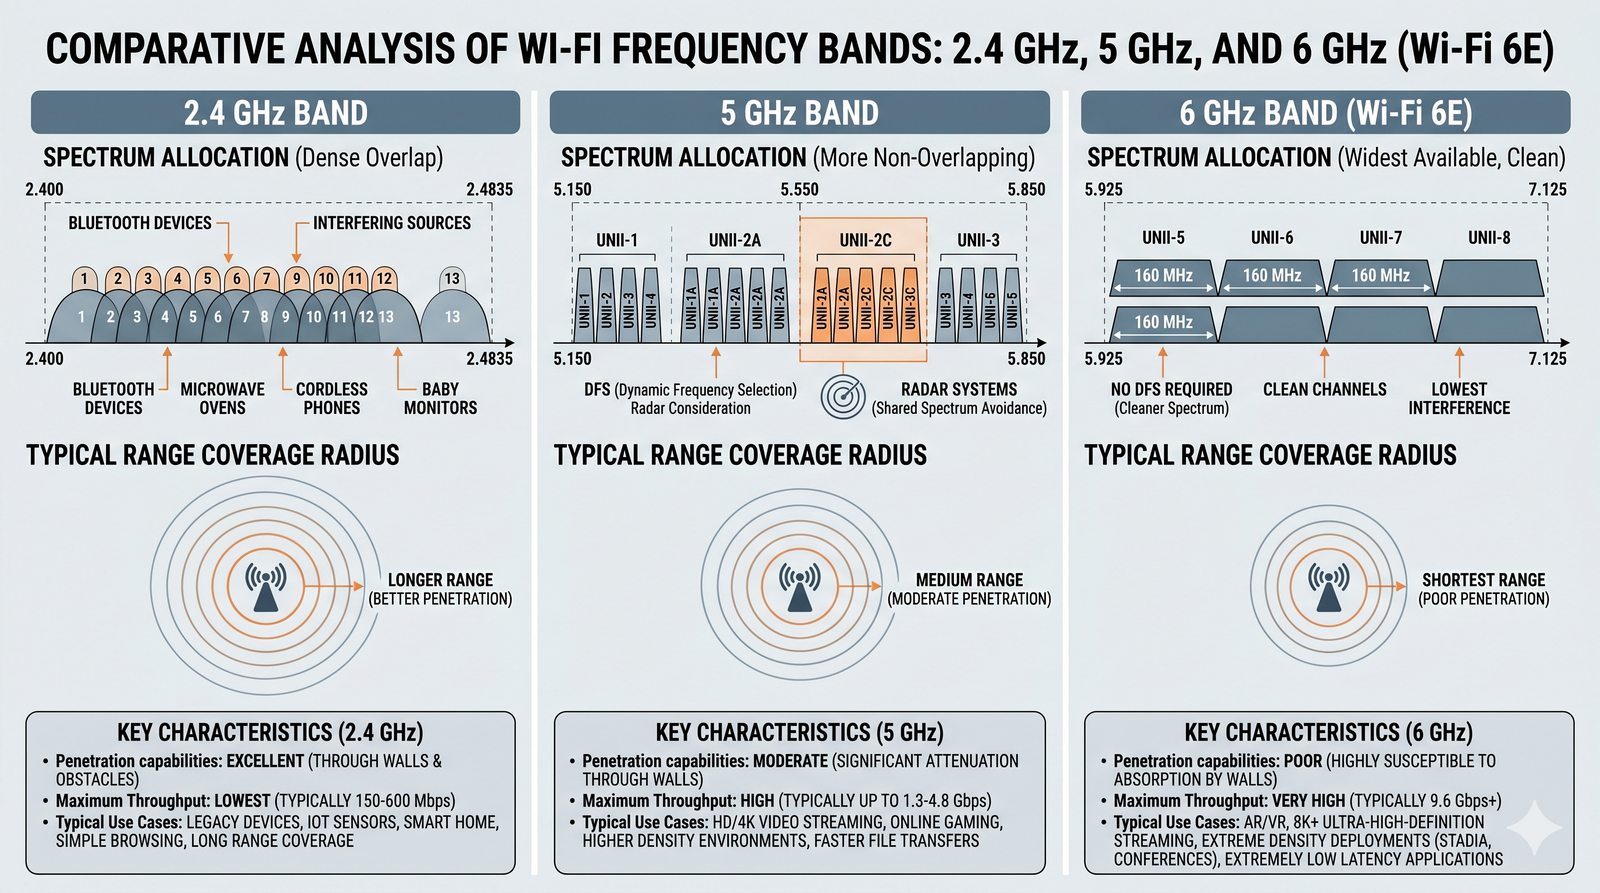
Pasma częstotliwości Wi-Fi
Slajd porównuje pasma 2,4 GHz, 5 GHz i 6 GHz pod kątem zasięgu i przepustowości.
  • 2,4 GHz: Starsze, bardziej zatłoczone pasmo.
  • Oferuje lepszy zasięg i penetrację przeszkód (np. ścian), ale jest podatne na zakłócenia od innych urządzeń (Bluetooth, kuchenki mikrofalowe) i ma ograniczoną liczbę kanałów.
  • 5 GHz: Nowsze, znacznie mniej zatłoczone pasmo.
  • Oferuje o wiele więcej kanałów i wyższe prędkości, ale ma mniejszy zasięg i jest bardziej tłumione przez przeszkody.
  • 6 GHz (Wi-Fi 6E): Najnowsze pasmo nielicencjonowane (RLAN), oferujące ogromną ilość „czystego” spektrum, co pozwala na działanie bez interferencji i z bardzo wysokimi prędkościami.
Pasma Wi-Fi: 2,4 GHz daje większy zasięg i lepszą penetrację, ale jest zatłoczone; 5 GHz oferuje więcej kanałów i wyższe prędkości przy mniejszym zasięgu; 6 GHz to najnowsze, „czyste” spektrum dla Wi-Fi 6E.
Slajd 4 - materiał ilustracyjny
5/50
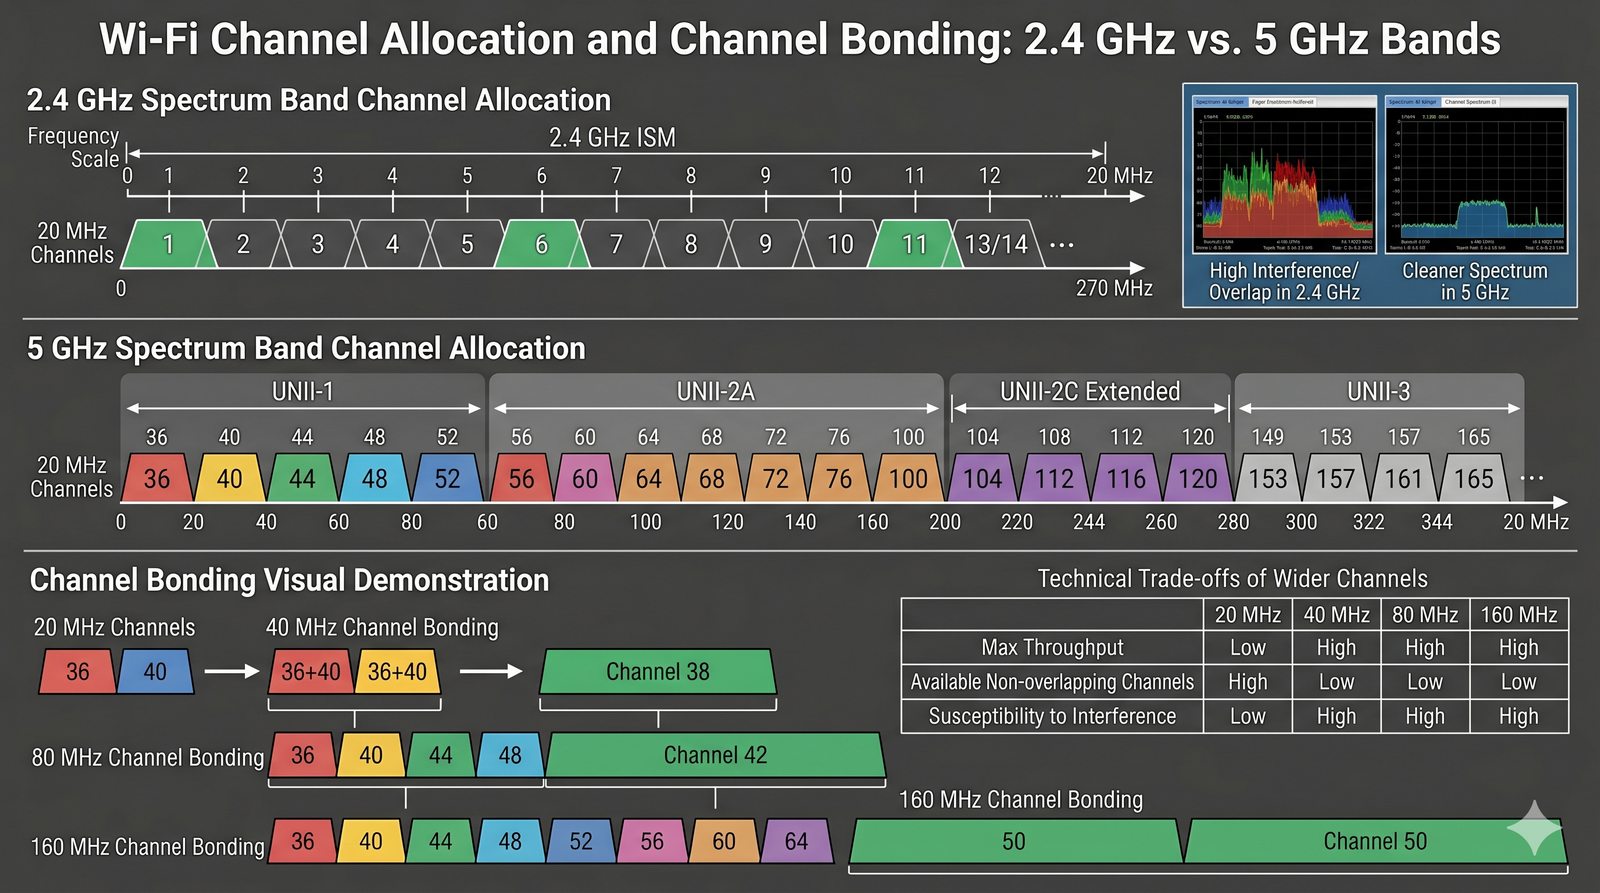
Kanały i szerokość kanału
Slajd wyjaśnia pojęcie kanału radiowego oraz znaczenie jego szerokości.
  • Każde pasmo jest podzielone na mniejsze fragmenty zwane kanałami.
  • Standardowa szerokość kanału to 20 MHz.
  • Aby zwiększyć prędkość, standardy Wi-Fi pozwalają na łączenie sąsiednich kanałów w szersze (tzw. channel bonding), tworząc kanały o szerokości 40, 80, a nawet 160 MHz.
  • Szerszy kanał to większa przepustowość, ale jednocześnie większa podatność na zakłócenia i mniejsza liczba dostępnych kanałów do planowania.
Kanał i channel bonding: pasmo dzieli się na kanały; łączenie sąsiednich kanałów daje szersze kanały (40/80/160 MHz) i większą przepustowość, ale kosztem mniejszej liczby dostępnych kanałów i większej podatności na zakłócenia.
Slajd 5 - materiał ilustracyjny
6/50
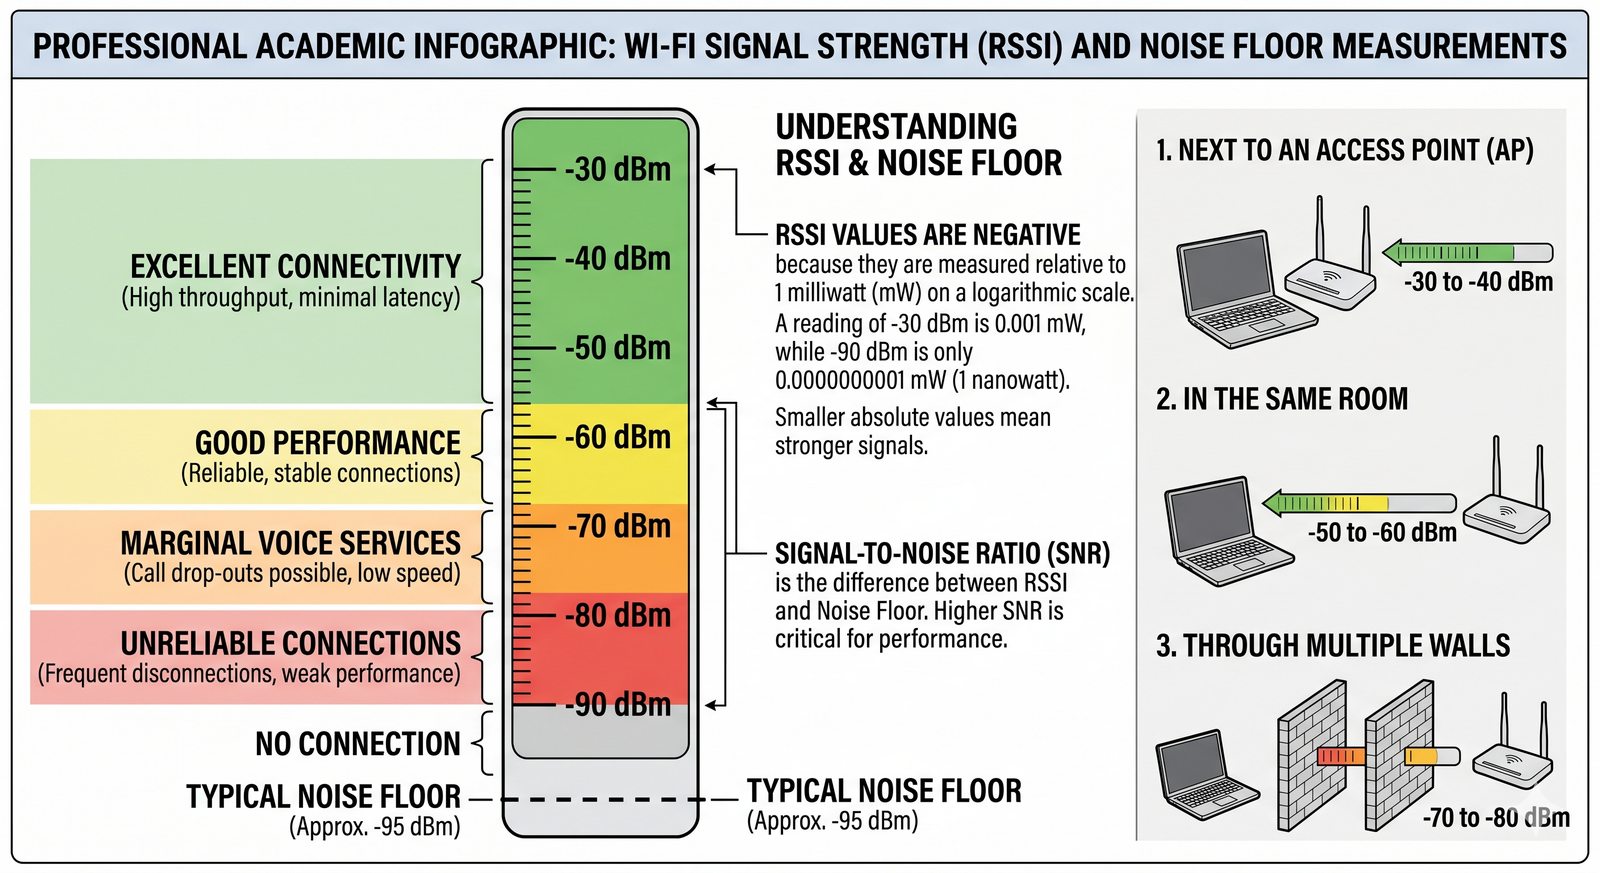
Siła sygnału (RSSI) i szum (Noise Floor)
Slajd omawia pomiar siły sygnału oraz poziom szumu tła.
  • Siłę odbieranego sygnału (RSSI - Received Signal Strength Indicator) mierzy się w decybelach w odniesieniu do jednego miliwata (dBm).
  • Jest to skala logarytmiczna i wartości są ujemne. -30 dBm to doskonały sygnał, -67 dBm to minimum dla usług głosowych, a poniżej -80 dBm połączenie staje się niestabilne.
  • Równie ważny jest poziom szumu (Noise Floor), czyli tła radiowego generowanego przez inne urządzenia.
  • Celem jest, aby sygnał był jak najsilniejszy, a szum jak najsłabszy.
RSSI i Noise Floor: siłę sygnału mierzy się w dBm w skali logarytmicznej (wartości ujemne), a poziom szumu to tło radiowe; celem jest jak najsilniejszy sygnał przy jak najsłabszym szumie.
Slajd 6 - materiał ilustracyjny
7/50
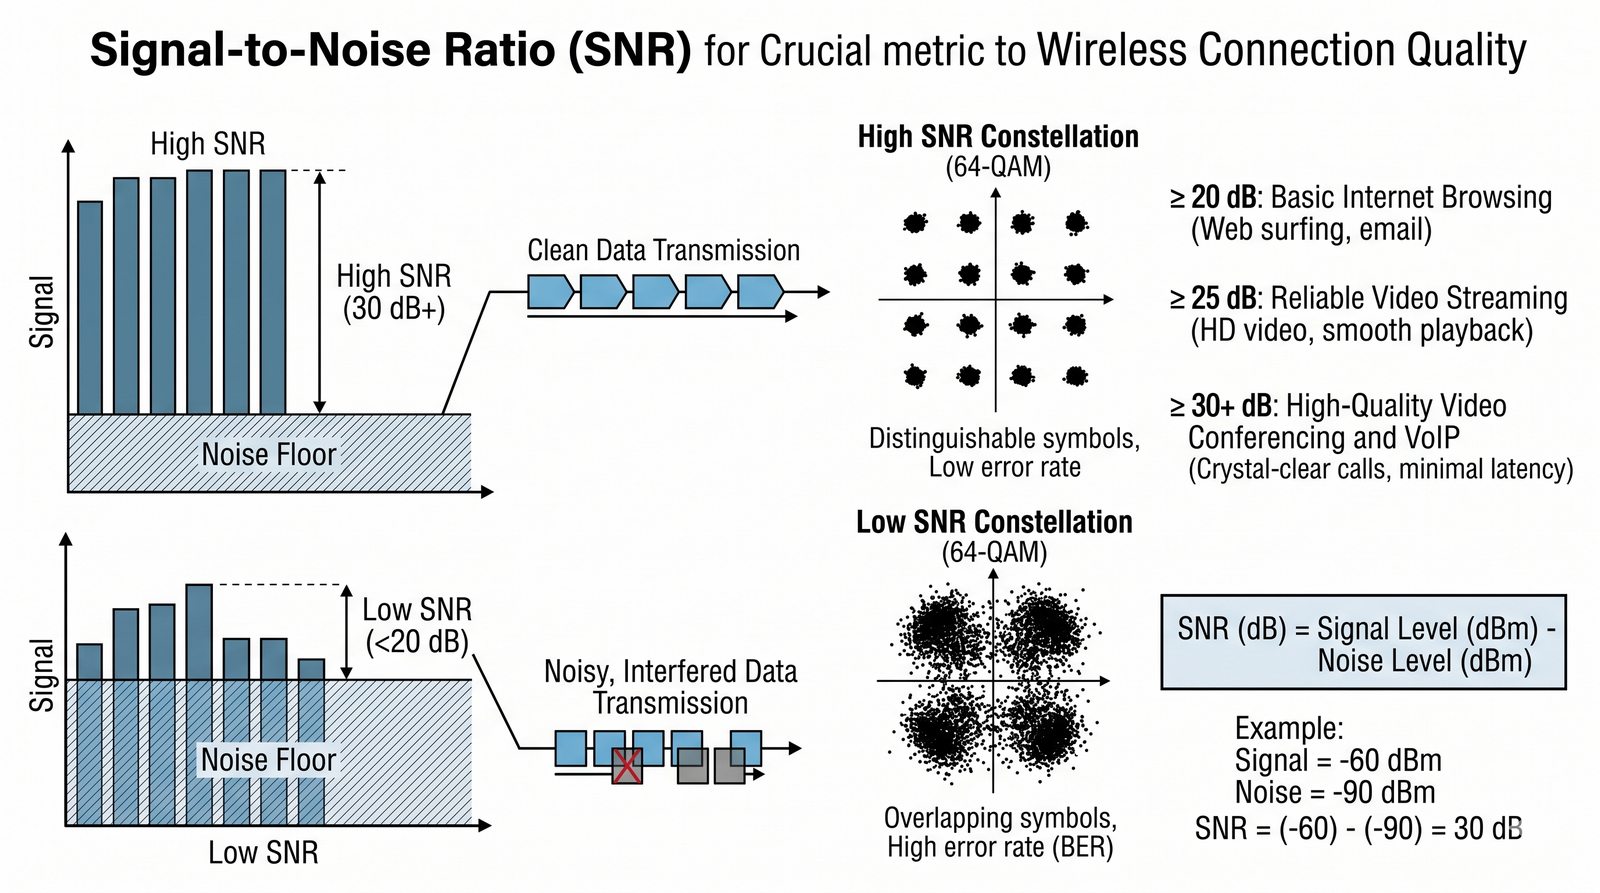
Stosunek sygnału do szumu (SNR)
Slajd wyjaśnia SNR jako kluczowy wskaźnik jakości łącza bezprzewodowego.
  • SNR (Signal-to-Noise Ratio) to najważniejszy wskaźnik jakości połączenia bezprzewodowego.
  • Jest to różnica (w dB) między siłą odbieranego sygnału a poziomem szumu tła.
  • Im wyższy SNR, tym „czystszy” sygnał i tym wyższą prędkość transmisji (modulację) może osiągnąć urządzenie.
  • Dla podstawowego przeglądania internetu wystarczy SNR na poziomie 20 dB, ale dla niezawodnych wideokonferencji czy streamingu wideo wymagane jest co najmniej 25-30 dB.
SNR (Signal-to-Noise Ratio): różnica w dB między siłą sygnału a poziomem szumu; im wyższy SNR, tym czystszy sygnał i wyższa możliwa modulacja - dla głosu i wideo potrzeba co najmniej 25-30 dB.
Slajd 7 - materiał ilustracyjny
8/50
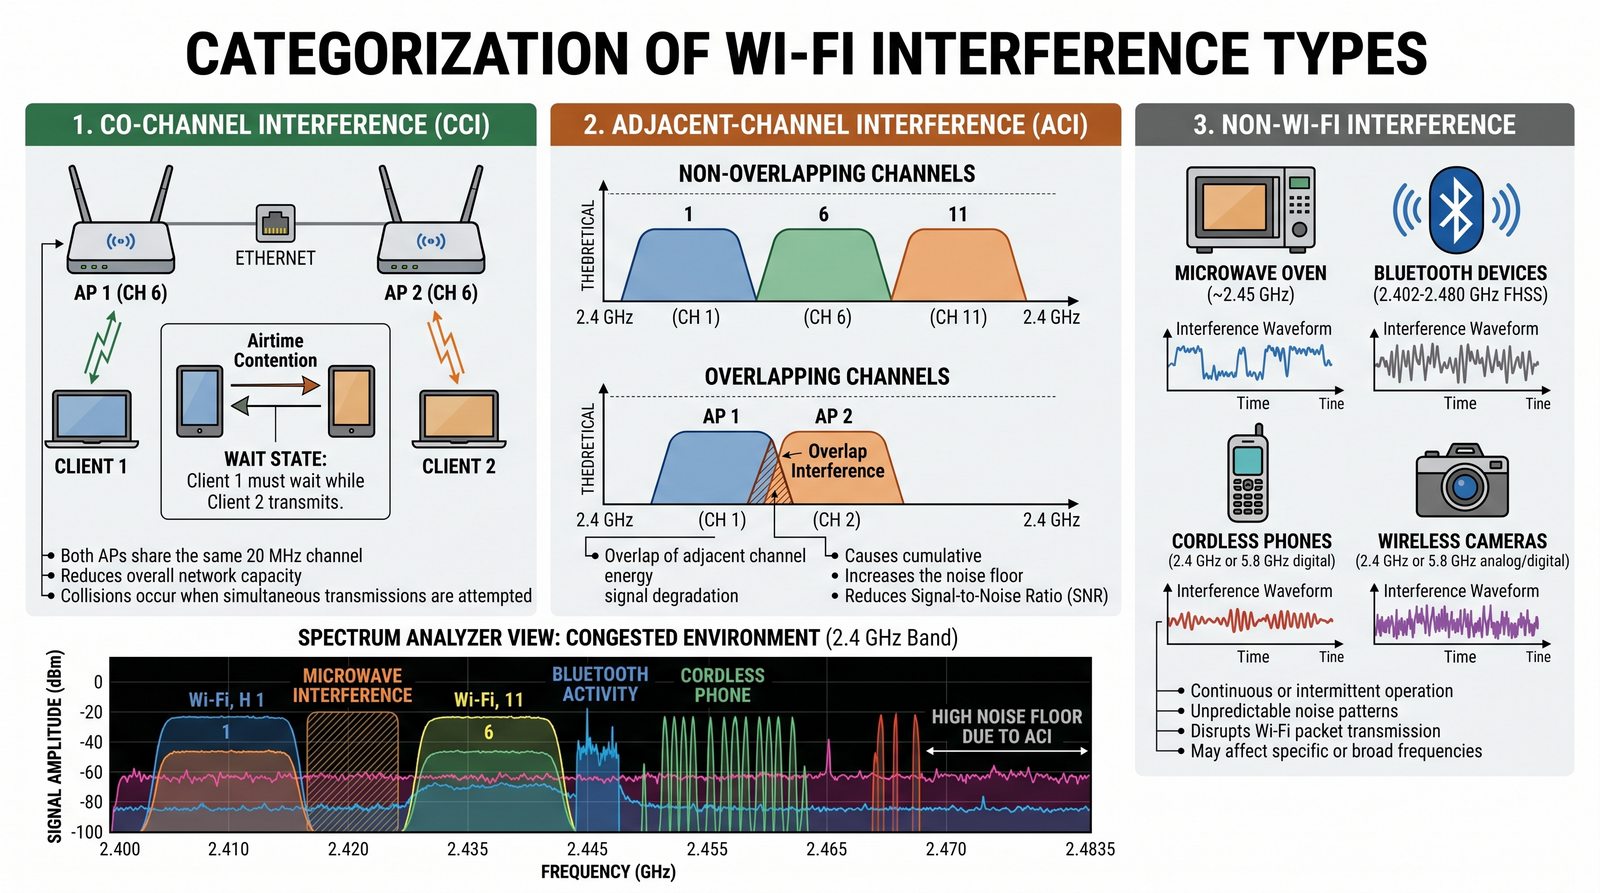
Interferencje (zakłócenia)
Slajd omawia rodzaje interferencji zakłócających pracę sieci Wi-Fi.
  • Interferencje to największy wróg sieci Wi-Fi, dzielący się na trzy główne kategorie.
  • Interferencje współkanałowe (Co-Channel): występują, gdy dwa lub więcej punktów dostępowych w zasięgu słyszalności pracuje na tym samym kanale, zmuszając je do współdzielenia czasu antenowego.
  • Interferencje sąsiedniokanałowe (Adjacent-Channel): występują, gdy punkty dostępowe pracują na nakładających się na siebie kanałach (np. 1 i 2 w paśmie 2,4 GHz), co jest traktowane jako szum i powoduje błędy transmisji.
  • Interferencje spoza Wi-Fi: są generowane przez inne urządzenia pracujące w tym samym paśmie, takie jak kuchenki mikrofalowe, urządzenia Bluetooth czy kamery bezprzewodowe.
Interferencje: współkanałowe (punkty dostępowe na tym samym kanale dzielą czas antenowy), sąsiedniokanałowe (nakładające się kanały traktowane jako szum - groźniejsze) oraz spoza Wi-Fi (kuchenki mikrofalowe, Bluetooth, kamery).
Slajd 8 - materiał ilustracyjny
9/50
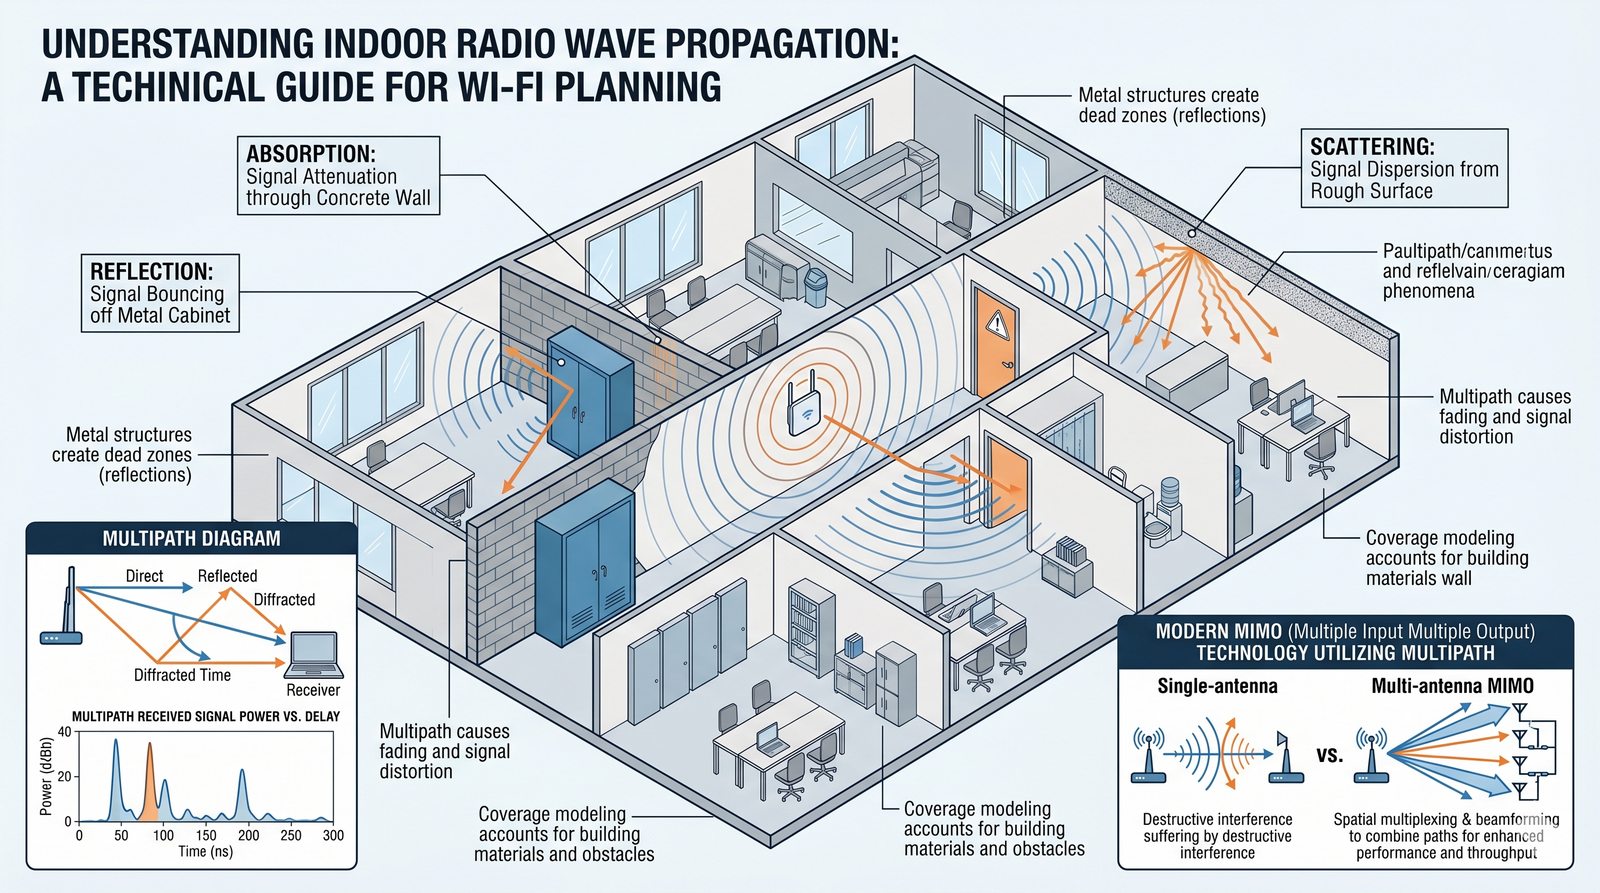
Zjawiska propagacji fal radiowych
Slajd omawia zjawiska propagacji fal radiowych zachodzące w środowisku budynkowym.
  • Fale radiowe wewnątrz budynków nie rozchodzą się w linii prostej, lecz podlegają złożonym zjawiskom fizycznym.
  • Absorpcja: sygnał jest pochłaniany przez materiały budowlane, tracąc energię przy przenikaniu przez przeszkody.
  • Refleksja: sygnał odbija się od gładkich, dużych powierzchni (np. ścian lub metalowych szaf).
  • Dyfrakcja: fala radiowa ugina się na krawędziach napotkanych przeszkód.
  • Rozproszenie: sygnał ulega rozproszeniu na małych i nieregularnych powierzchniach.
  • Zjawiska te prowadzą do wielodrogowości (multipath), którą nowoczesne standardy Wi-Fi wykorzystują na swoją korzyść za pomocą technologii MIMO.
Propagacja w budynkach: absorpcja, refleksja, dyfrakcja i rozproszenie; wielodrogowość (multipath) może szkodzić, ale nowoczesne standardy (MIMO) potrafią ją wykorzystać.
Slajd 9 - materiał ilustracyjny
10/50
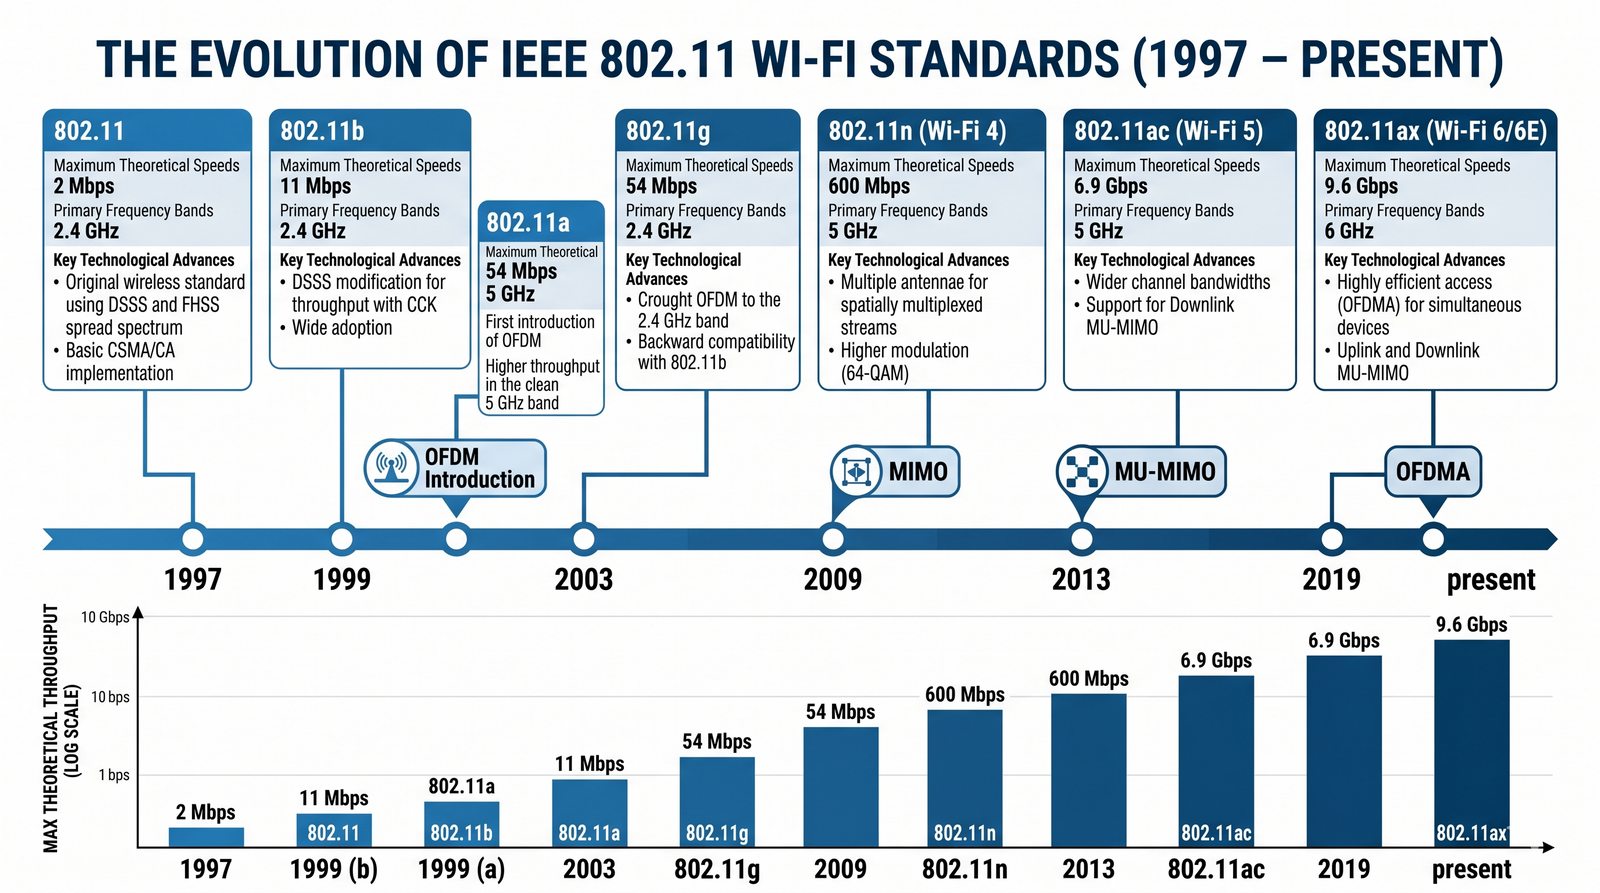
Ewolucja standardów IEEE 802.11
Slajd wprowadza ewolucję standardów IEEE 802.11.
  • Od swojego powstania w 1997 roku standard IEEE 802.11 przeszedł ogromną ewolucję, a każda kolejna generacja przynosiła rewolucyjny wzrost prędkości i wydajności.
  • Prześledźmy kluczowe kamienie milowe tej ewolucji, które doprowadziły nas do dzisiejszych, gigabitowych prędkości w powietrzu.
Ewolucja 802.11: od standardu z 1997 roku do dzisiejszych gigabitowych prędkości; każda kolejna generacja przynosiła wzrost prędkości i wydajności.
Slajd 10 - materiał ilustracyjny
11/50
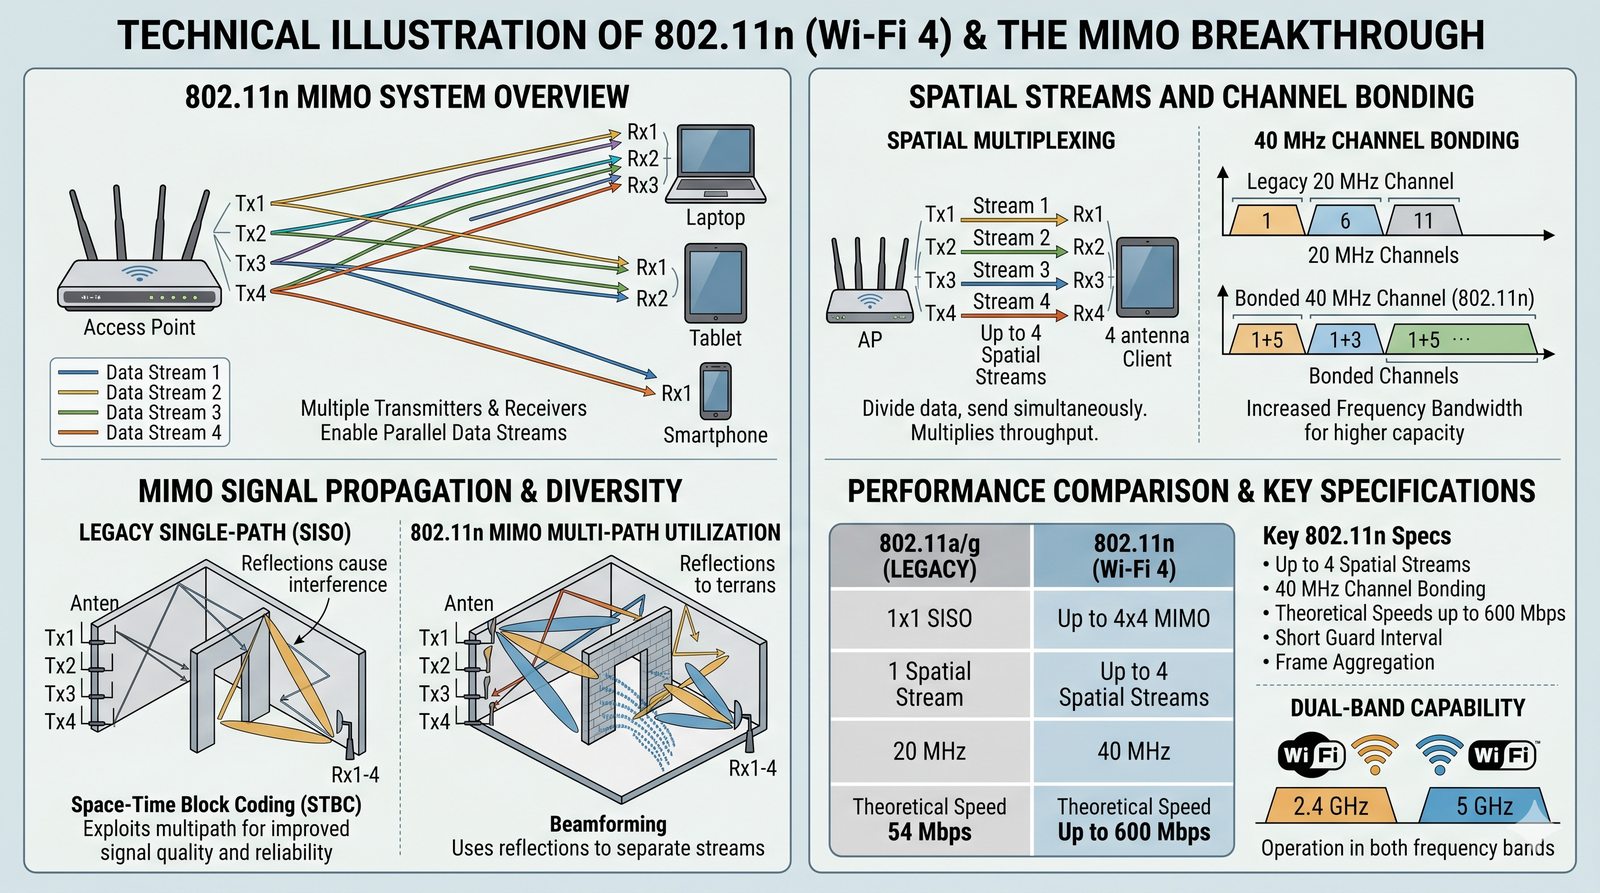
802.11n (Wi-Fi 4) - rewolucja MIMO
Slajd omawia standard 802.11n (Wi-Fi 4) jako przełom dzięki technologii MIMO.
  • Standard 802.11n, wprowadzony w 2009 roku, był prawdziwym przełomem.
  • Wprowadził on technologię MIMO (Multiple Input, Multiple Output), która wykorzystuje wiele anten do jednoczesnego nadawania i odbierania kilku strumieni danych (spatial streams).
  • Dzięki temu, a także dzięki wprowadzeniu łączenia kanałów (40 MHz), prędkości wzrosły z 54 Mb/s do teoretycznych 600 Mb/s.
  • Wi-Fi 4 było pierwszym standardem, który mógł działać w obu pasmach: 2,4 GHz i 5 GHz.
802.11n (Wi-Fi 4): wprowadził MIMO (wiele strumieni przestrzennych) oraz łączenie kanałów (40 MHz), podnosząc prędkości do 600 Mb/s; pierwszy standard działający w 2,4 i 5 GHz.
Slajd 11 - materiał ilustracyjny
12/50
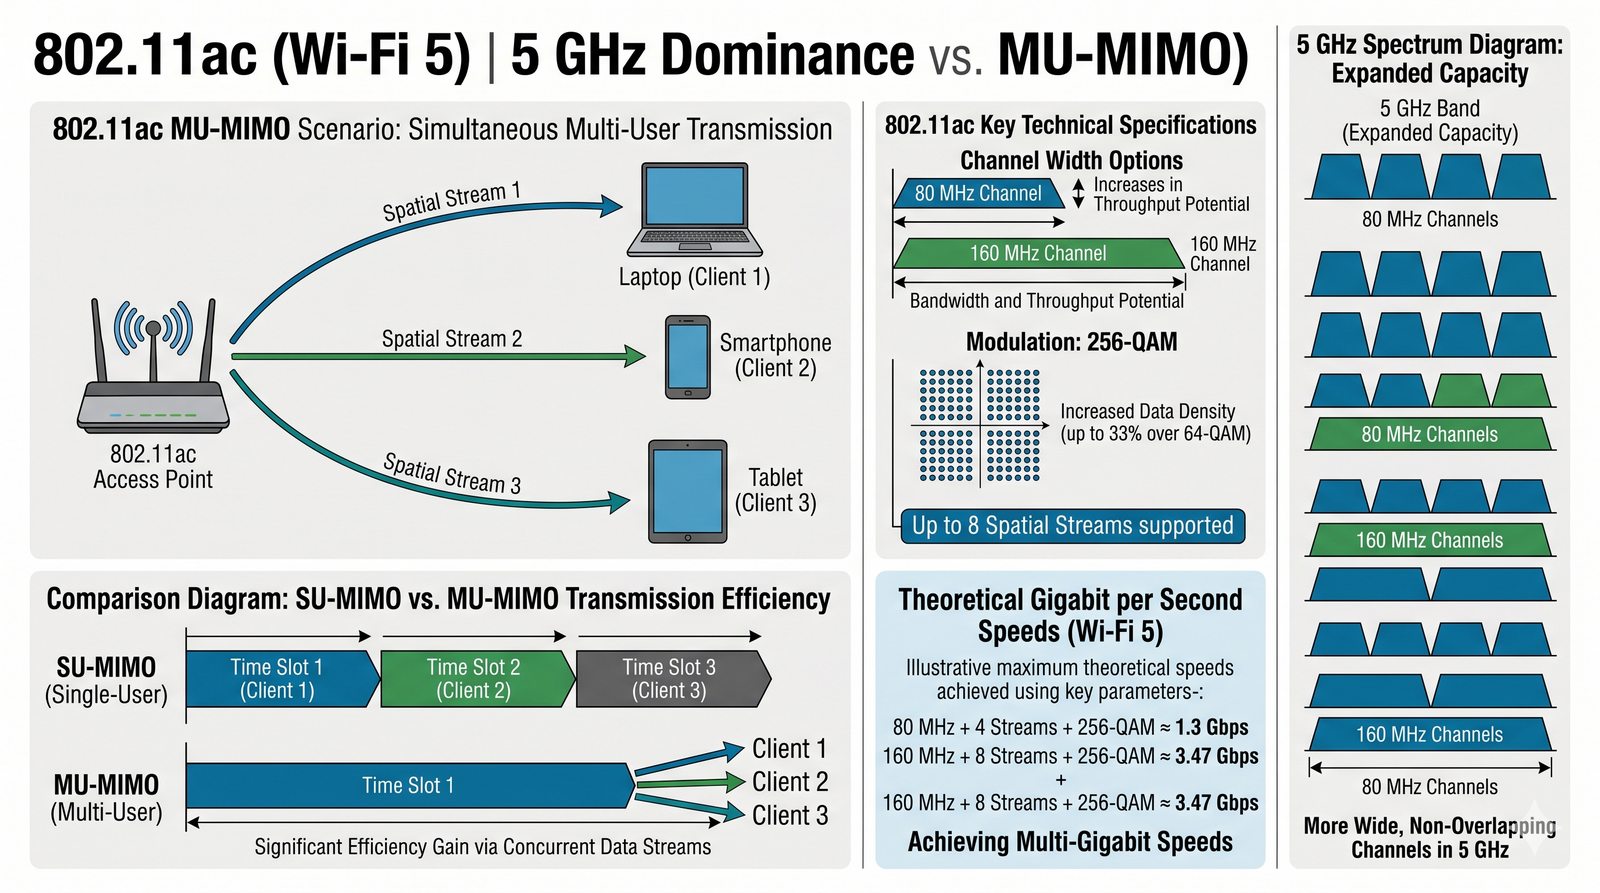
802.11ac (Wi-Fi 5) - dominacja w 5 GHz
Slajd omawia standard 802.11ac (Wi-Fi 5) i jego dominację w paśmie 5 GHz.
  • Wprowadzony w 2013 roku standard 802.11ac (marketingowo nazwany Wi-Fi 5) ugruntował pozycję pasma 5 GHz jako preferowanego dla wysokiej wydajności.
  • Działa on wyłącznie w tym paśmie.
  • Wprowadził szersze kanały (80 i 160 MHz), bardziej zaawansowaną modulację (256-QAM) oraz technologię MU-MIMO (Multi-User MIMO) w kierunku do klienta, pozwalającą punktowi dostępowemu na jednoczesną transmisję do kilku urządzeń.
  • Teoretyczne prędkości sięgnęły kilku gigabitów na sekundę.
802.11ac (Wi-Fi 5): działa wyłącznie w 5 GHz; wprowadził kanały 80/160 MHz, modulację 256-QAM oraz MU-MIMO, osiągając prędkości kilku Gb/s.
Slajd 12 - materiał ilustracyjny
13/50
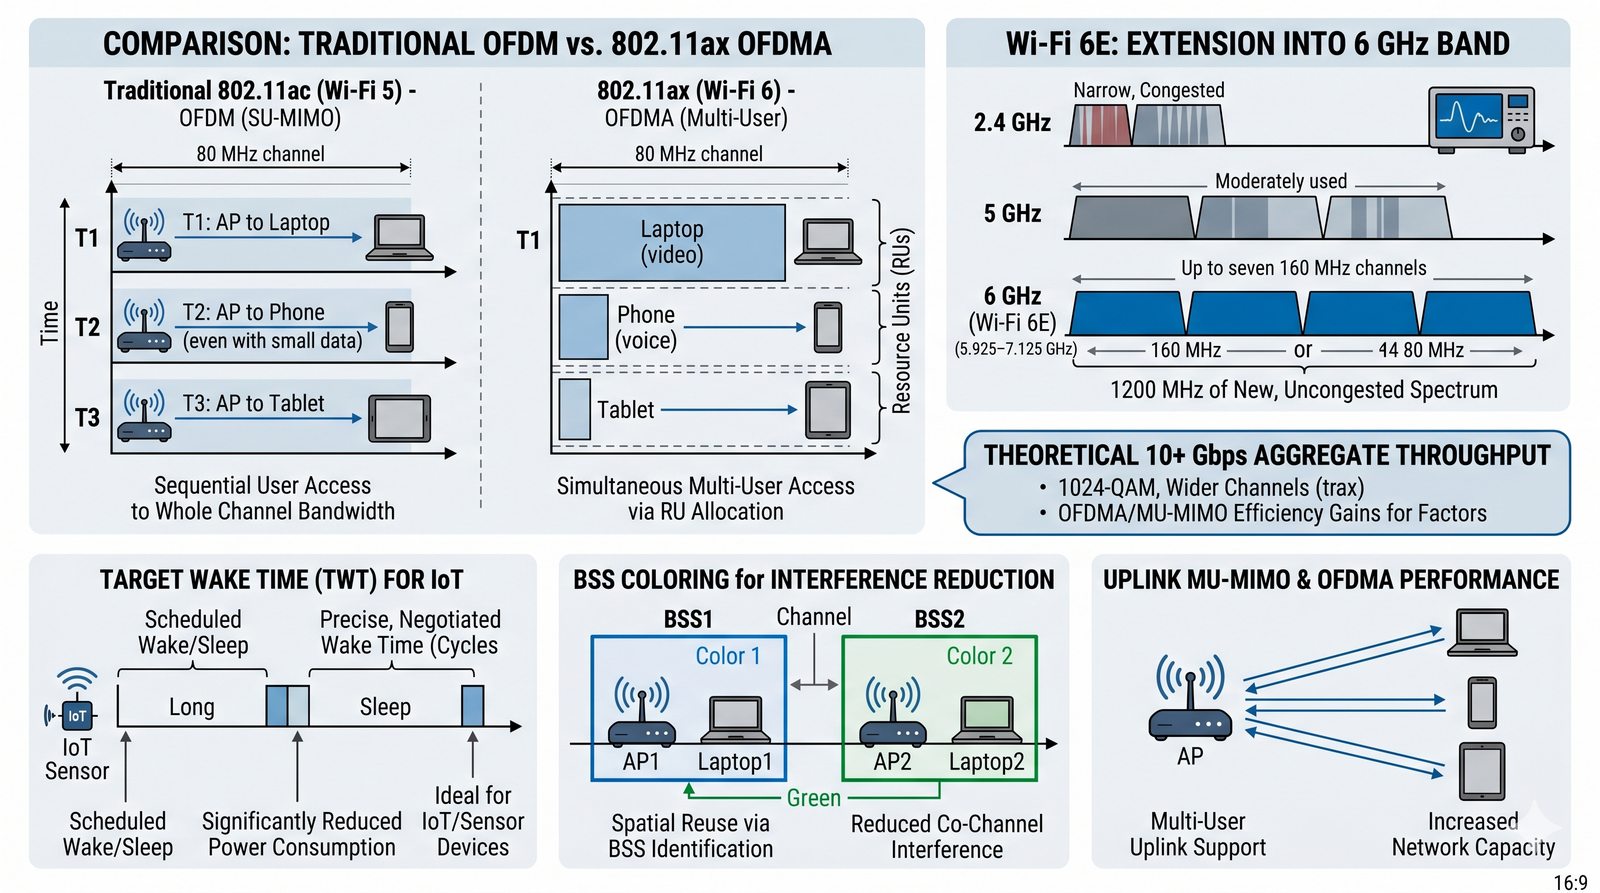
802.11ax (Wi-Fi 6/6E) - era wydajności
Slajd omawia standard 802.11ax (Wi-Fi 6/6E) jako rewolucję wydajności w warunkach dużej gęstości.
  • Wi-Fi 6 (802.11ax) to nie tylko wyższa prędkość, ale przede wszystkim rewolucja w wydajności w środowiskach o dużej gęstości urządzeń.
  • Kluczową innowacją jest technologia OFDMA (Orthogonal Frequency Division Multiple Access), zapożyczona z sieci komórkowych (LTE/5G).
  • Pozwala ona punktowi dostępowemu na podzielenie kanału radiowego na mniejsze jednostki zasobów (RU) i jednoczesną komunikację z wieloma klientami w tym samym czasie, co drastycznie redukuje opóźnienia i poprawia ogólną wydajność sieci.
  • Wersja Wi-Fi 6E dodatkowo otwiera możliwość pracy w nowym, czystym paśmie 6 GHz.
802.11ax (Wi-Fi 6): kluczową technologią jest OFDMA, dzieląca kanał na jednostki zasobów (RU) i obsługująca wielu klientów jednocześnie; wersja 6E dodaje pasmo 6 GHz.
Slajd 13 - materiał ilustracyjny
14/50
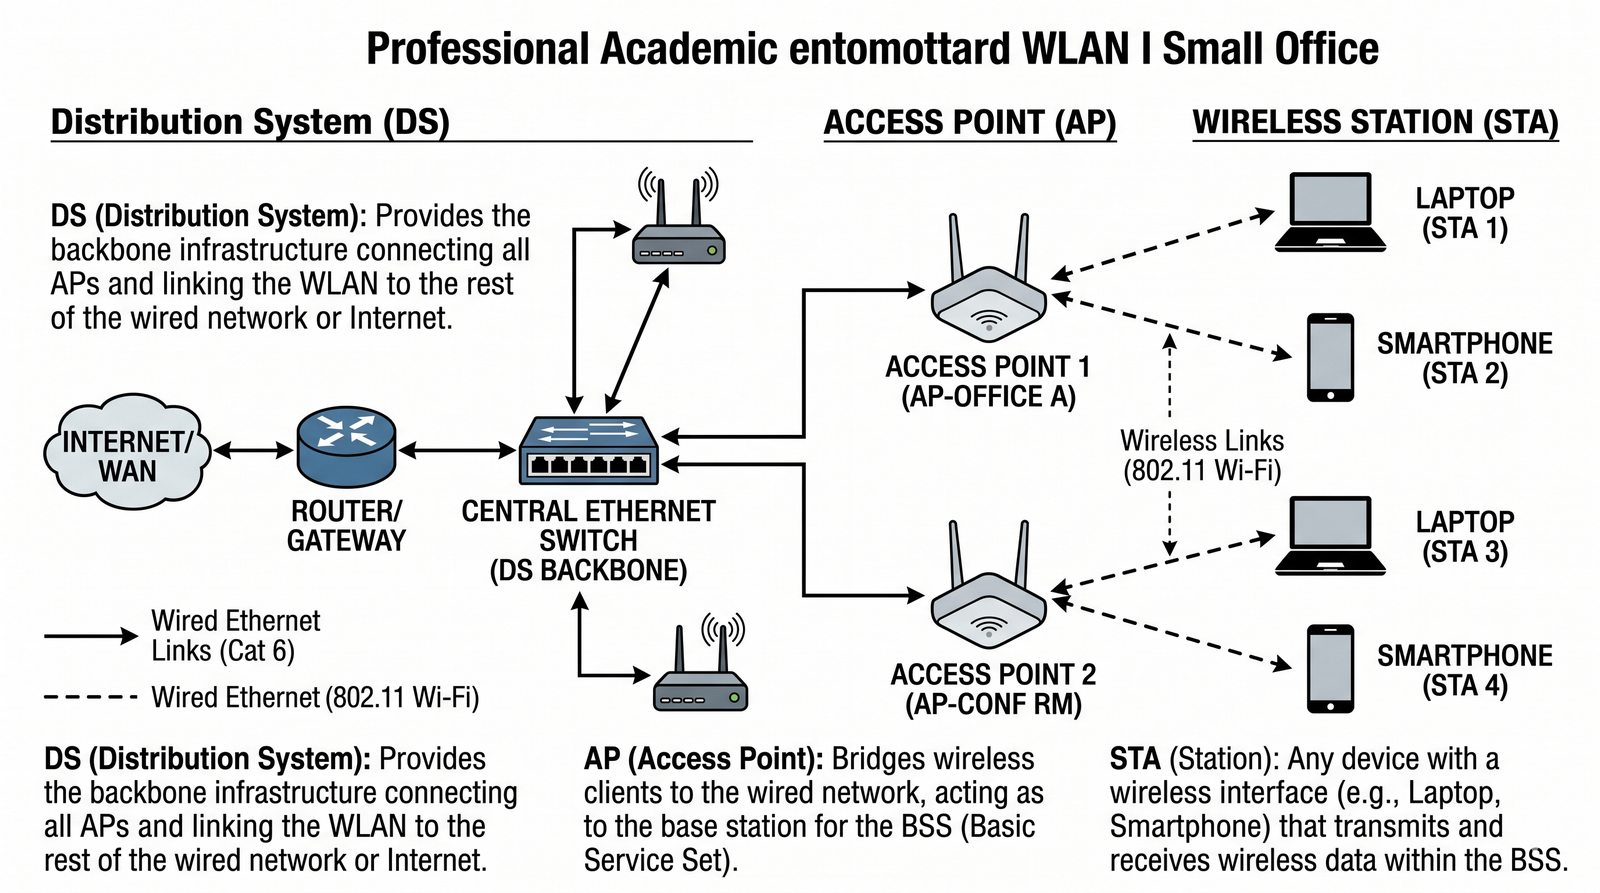
Komponenty sieci WLAN
Slajd omawia podstawowe komponenty sieci WLAN.
  • Klient bezprzewodowy (Station, STA): Dowolne urządzenie z kartą sieciową Wi-Fi (laptop, smartfon, drukarka).
  • Punkt dostępowy (Access Point, AP): Urządzenie działające jak most, łączące klientów bezprzewodowych z siecią przewodową (LAN).
  • System dystrybucyjny (Distribution System, DS): Infrastruktura przewodowa (przełączniki, routery), która łączy ze sobą punkty dostępowe.
Komponenty WLAN: klient bezprzewodowy (STA), punkt dostępowy (AP) łączący klientów z siecią przewodową oraz system dystrybucyjny (DS) spinający punkty dostępowe.
Slajd 14 - materiał ilustracyjny
15/50
Tryby pracy: BSS, ESS, IBSS
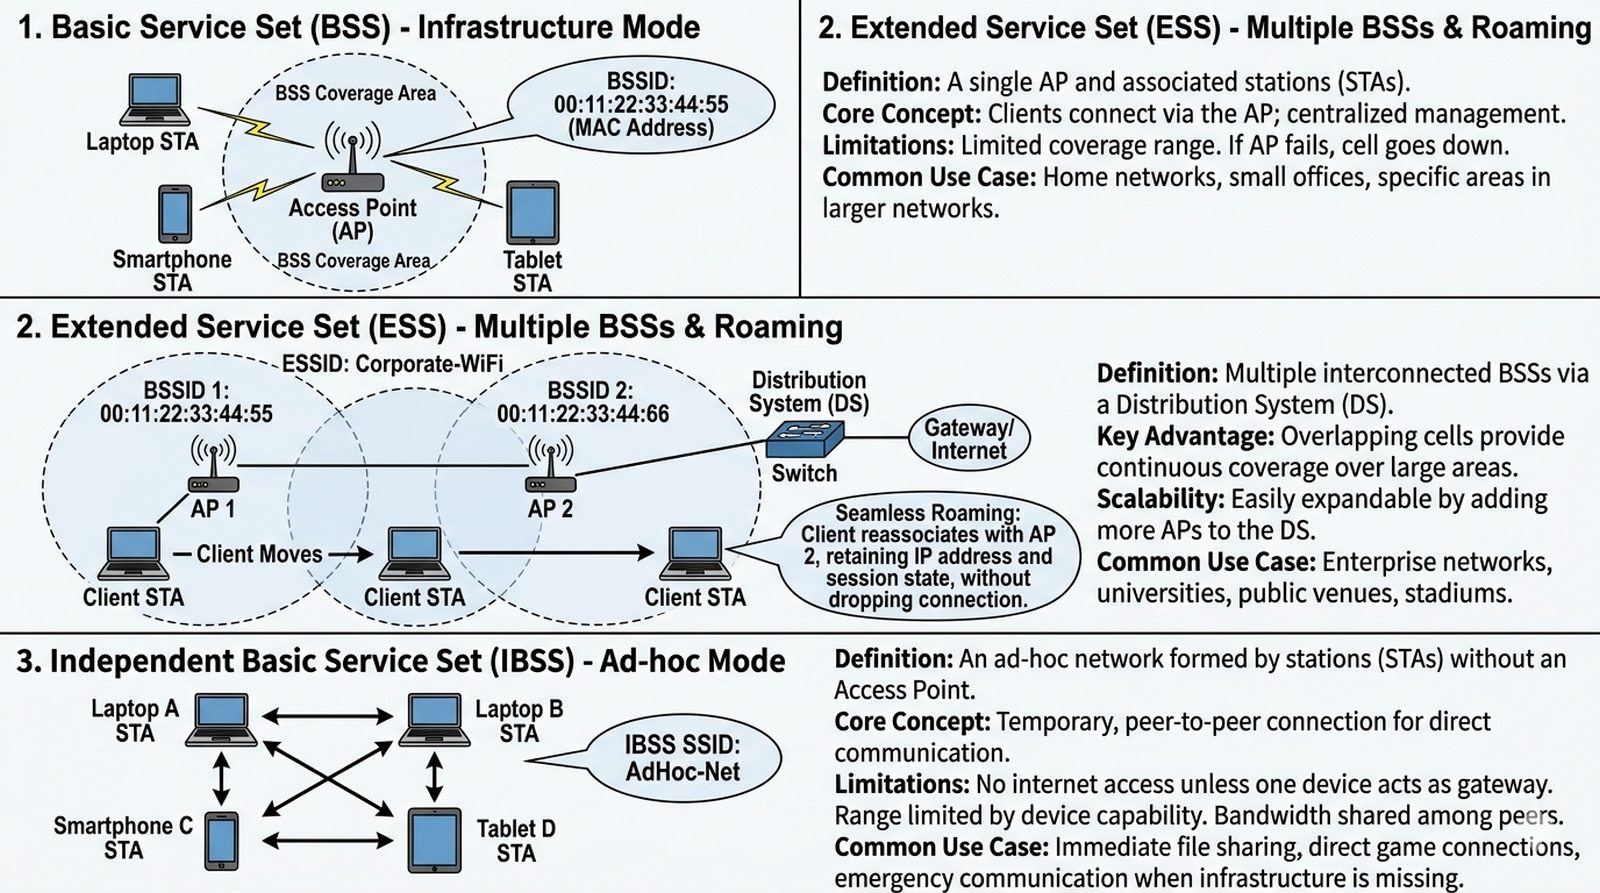
Slajd omawia tryby pracy sieci WLAN: BSS, ESS oraz IBSS.
  • BSS (Basic Service Set): Podstawowa „komórka” sieci Wi-Fi, składająca się z jednego punktu dostępowego i podłączonych do niego klientów.
  • Jest identyfikowana przez adres MAC punktu dostępowego, zwany BSSID.
  • ESS (Extended Service Set): Zbiór dwóch lub więcej BSS połączonych ze sobą przez system dystrybucyjny.
  • Wszystkie AP w ramach jednego ESS używają tej samej nazwy sieci (SSID), co umożliwia klientom płynne przemieszczanie się (roaming) między nimi.
  • IBSS (Independent BSS / Ad-hoc): Tryb, w którym klienci łączą się bezpośrednio ze sobą, bez użycia punktu dostępowego.
  • Rzadko stosowany w praktyce.
BSS / ESS / IBSS: BSS to pojedyncza komórka (AP + klienci, identyfikowana przez BSSID), ESS to zbiór komórek o wspólnym SSID umożliwiający roaming, a IBSS (ad-hoc) to połączenie klientów bez punktu dostępowego.
Slajd 15 - materiał ilustracyjny
16/50
Architektury zarządzania: autonomiczna vs. centralna
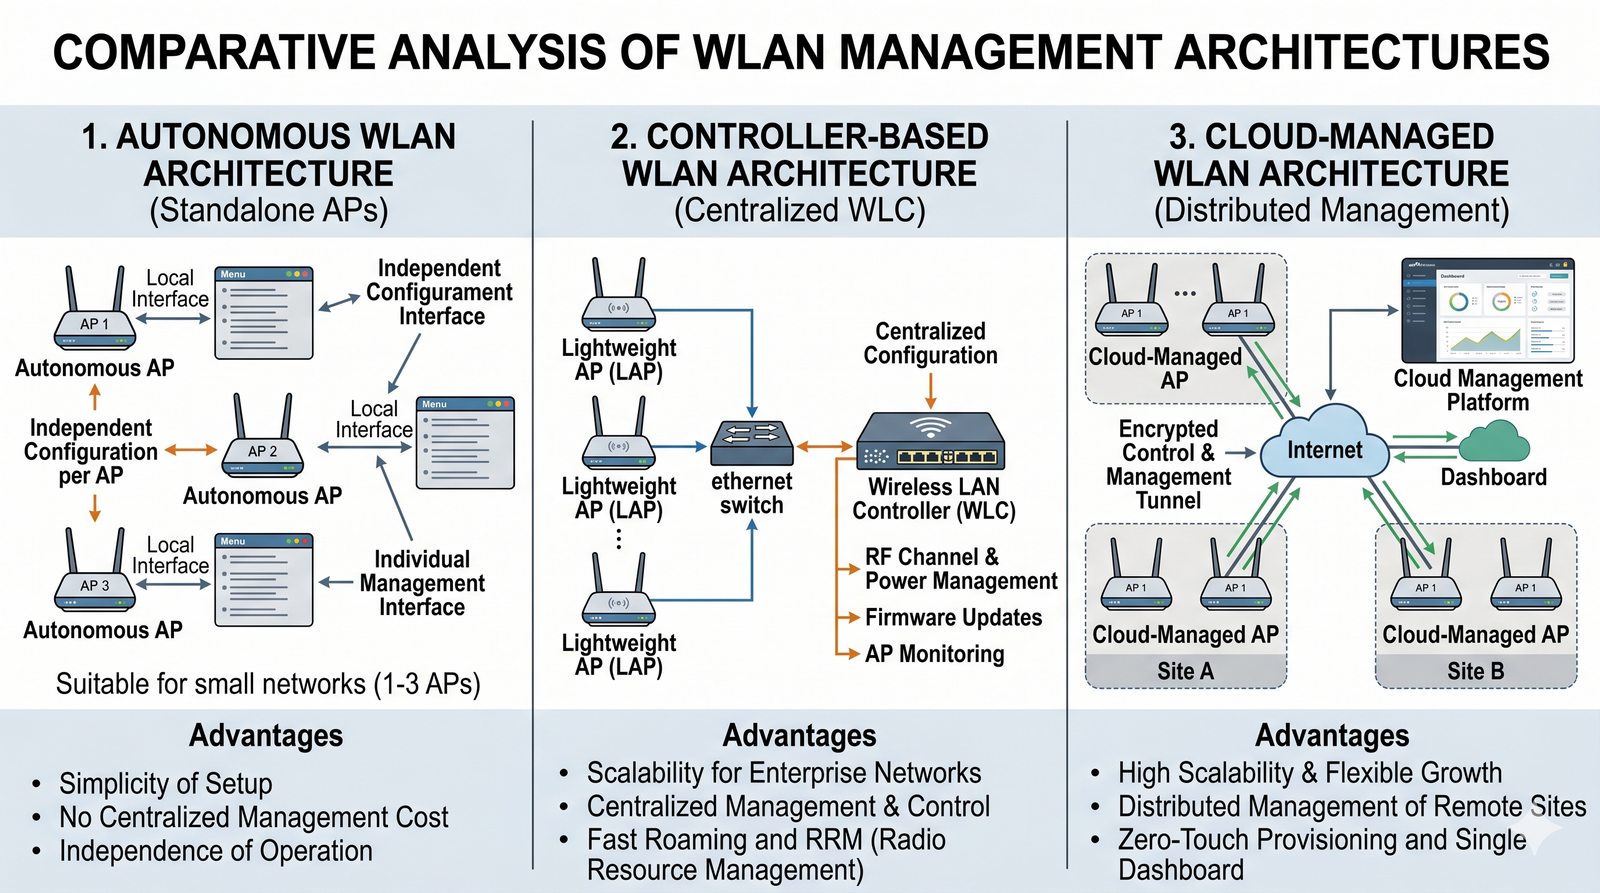
Slajd porównuje architektury zarządzania siecią WLAN: autonomiczną, z kontrolerem i chmurową.
  • Autonomiczne AP (Standalone): Każdy punkt dostępowy jest konfigurowany i zarządzany indywidualnie.
  • Rozwiązanie dobre dla małych sieci (1-3 AP).
  • W większych staje się niezarządzalne.
  • Architektura z kontrolerem (Controller-based): „Lekkie” punkty dostępowe (Lightweight AP) są centralnie zarządzane przez fizyczny lub wirtualny kontroler WLAN (WLC).
  • Kontroler odpowiada za konfigurację, aktualizacje, zarządzanie kanałami i mocą, a także za roaming.
  • Jest to standard w sieciach korporacyjnych.
  • Zarządzanie z chmury (Cloud-managed): Wariant architektury centralnej, w którym rolę kontrolera pełni platforma w chmurze dostawcy (np. Cisco Meraki, Aruba Central).
  • Upraszcza to zarządzanie rozproszonymi lokalizacjami.
Architektury zarządzania: autonomiczne AP działające osobno, architektura z kontrolerem (lekkie AP zarządzane przez WLC) oraz zarządzanie z chmury; dwie ostatnie są standardem w sieciach korporacyjnych.
Slajd 16 - materiał ilustracyjny
17/50
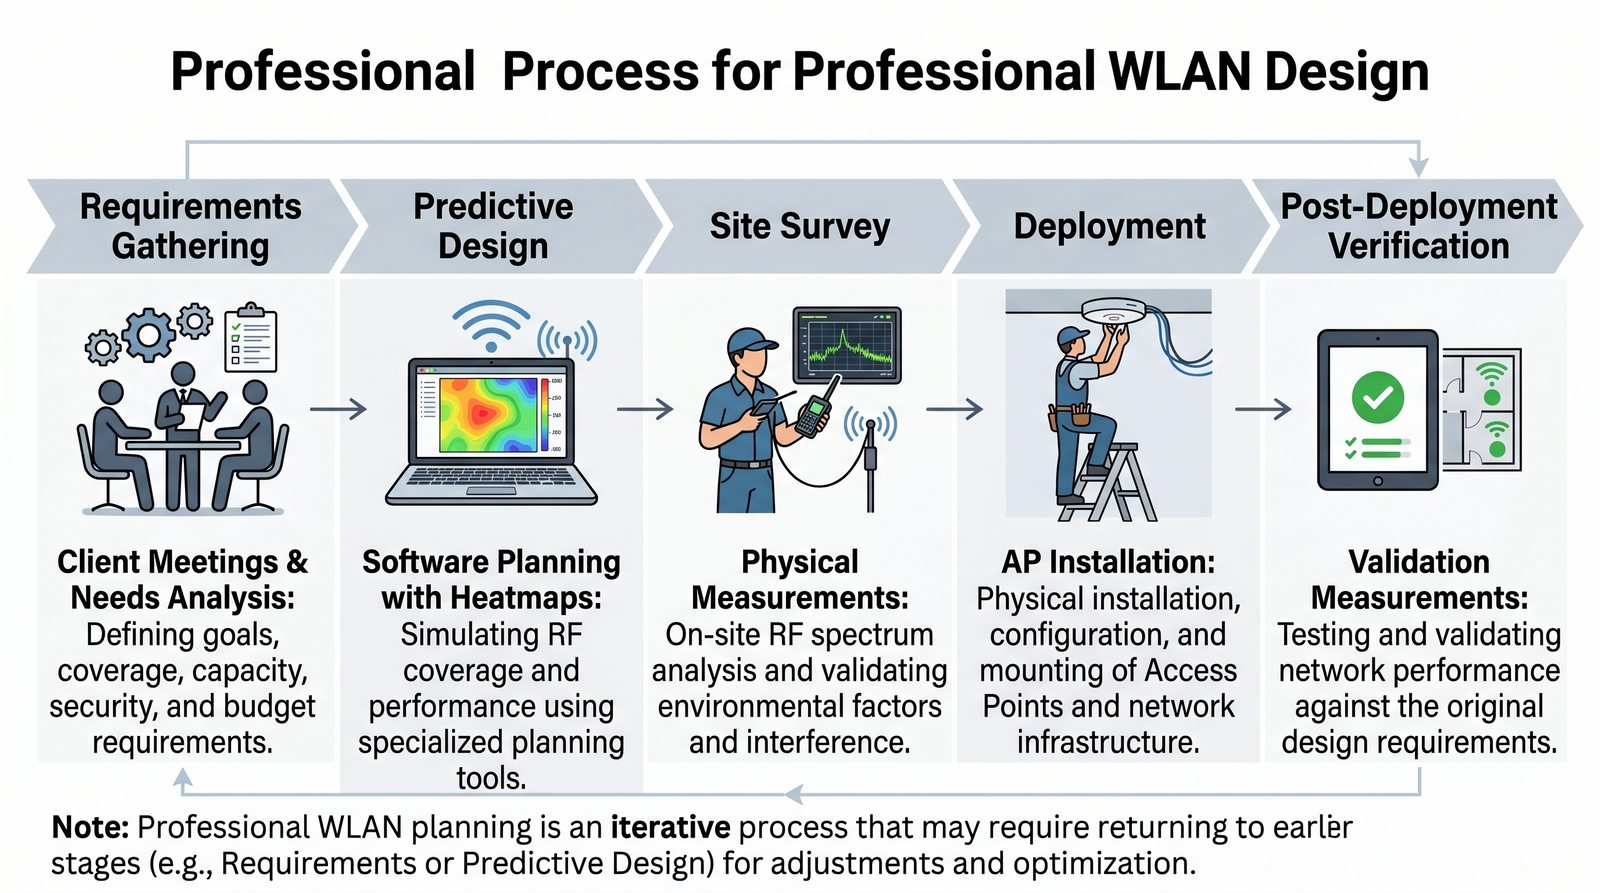
Proces projektowania WLAN: etapy
Slajd przedstawia ustrukturyzowany proces projektowania sieci WLAN.

Profesjonalny projekt sieci bezprzewodowej to ustrukturyzowany proces, który dzieli się na pięć kluczowych etapów:

  1. Zbieranie wymagań: zrozumienie potrzeb biznesowych i technicznych.
  2. Projektowanie predykcyjne: stworzenie wstępnego modelu sieci w oprogramowaniu.
  3. Wizja lokalna (Site Survey): weryfikacja modelu i pomiary w rzeczywistym środowisku.
  4. Wdrożenie i konfiguracja: fizyczny montaż i konfiguracja sprzętu.
  5. Weryfikacja po wdrożeniu: pomiary sprawdzające, czy sieć spełnia założenia projektowe.
Etapy projektowania: zbieranie wymagań, projektowanie predykcyjne, wizja lokalna (Site Survey), wdrożenie i konfiguracja oraz weryfikacja po wdrożeniu.
Slajd 17 - materiał ilustracyjny
18/50
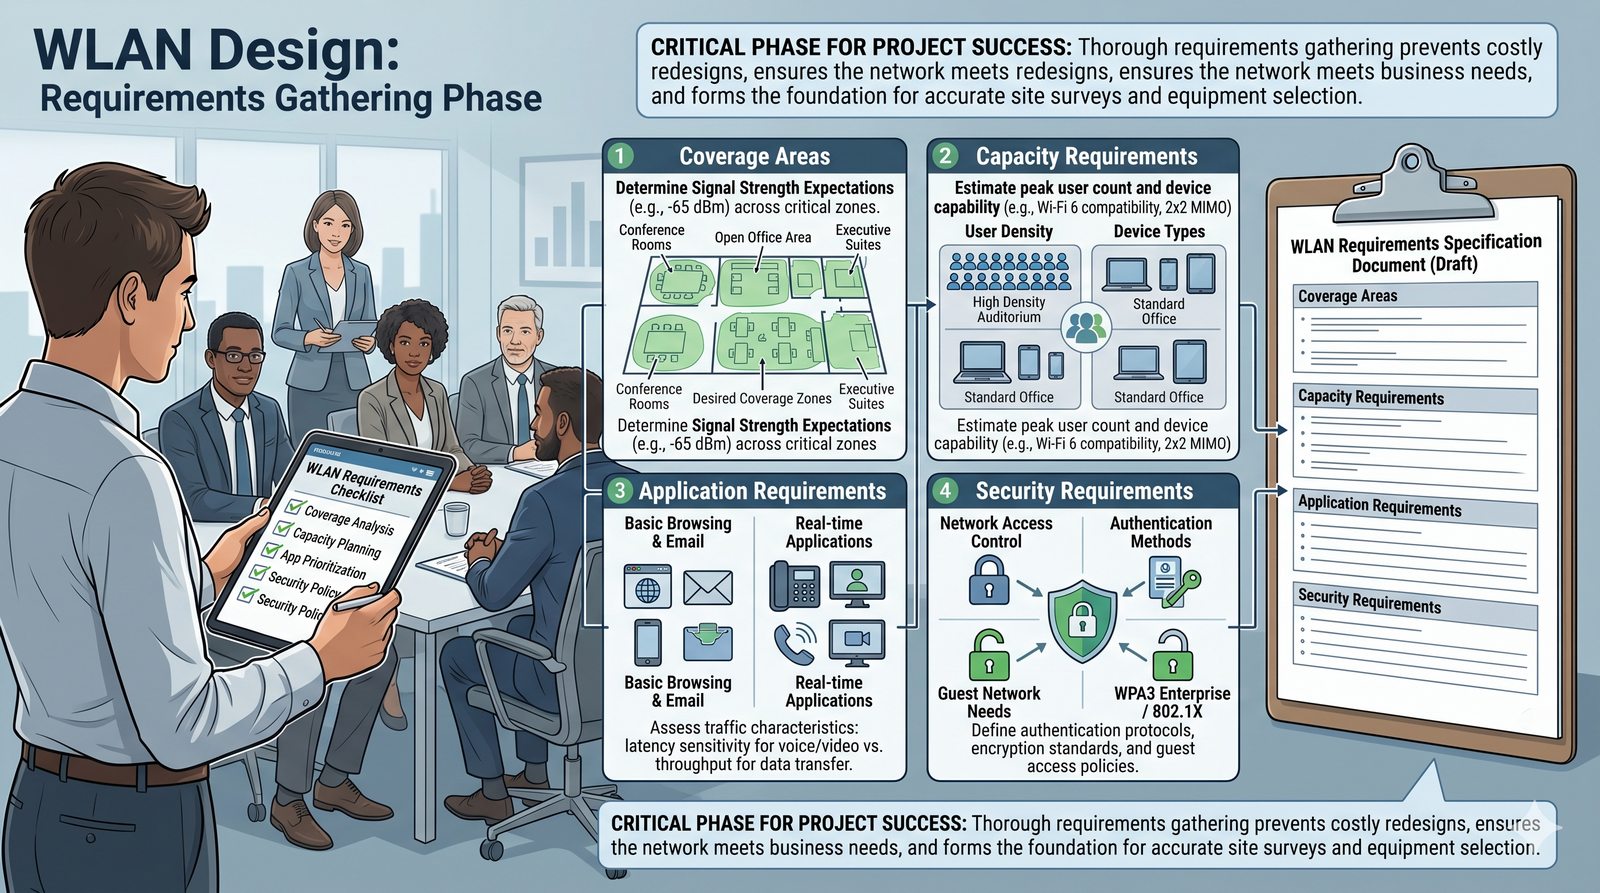
Etap 1: Zbieranie wymagań
Slajd omawia pierwszy etap projektowania - zbieranie wymagań.
  • Zbieranie wymagań to najważniejszy etap projektowania, od którego bezpośrednio zależy sukces całego wdrożenia.
  • Obszary pokrycia: precyzyjne określenie stref, w których wymagany jest zasięg sieci Wi-Fi.
  • Wymagania pojemnościowe: zdefiniowanie liczby jednoczesnych użytkowników oraz typów urządzeń w poszczególnych obszarach.
  • Typy aplikacji: określenie wymagań transmisyjnych dla aplikacji krytycznych oraz usług czasu rzeczywistego (VoIP, wideo).
  • Wymagania bezpieczeństwa: zaplanowanie podziału na strefy (np. sieć gościnna) oraz dobór bezpiecznych metod uwierzytelniania.
Zbieranie wymagań: określenie obszarów pokrycia, wymagań pojemności, typów aplikacji (np. VoIP, wideokonferencje) oraz wymagań bezpieczeństwa i metod uwierzytelniania.
Slajd 18 - materiał ilustracyjny
19/50
Etap 2: Projektowanie predykcyjne
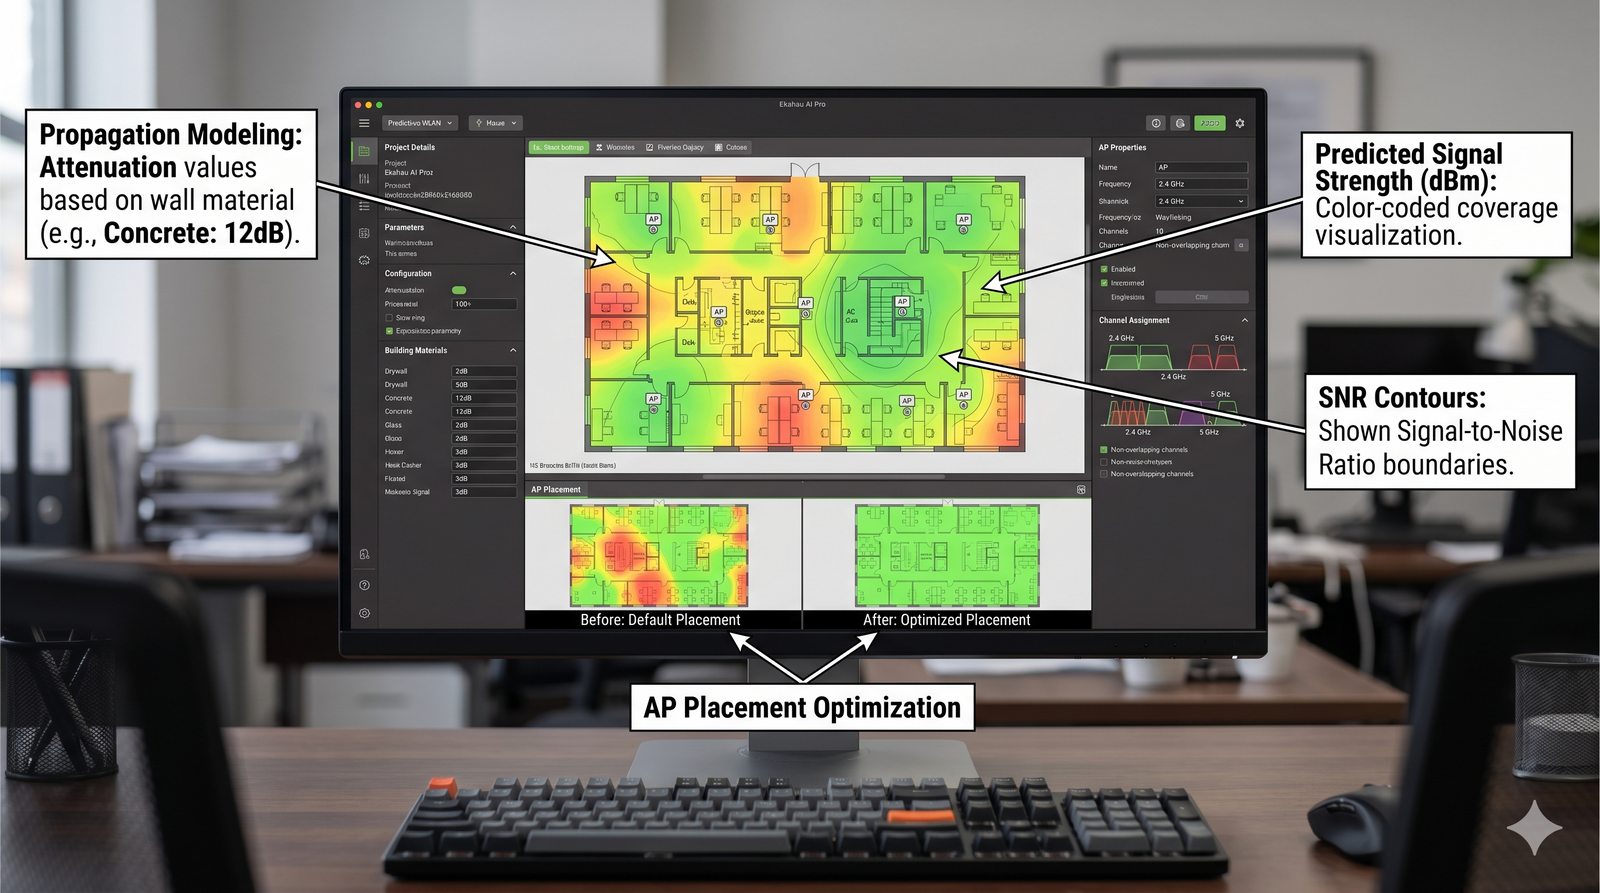
Slajd omawia projektowanie predykcyjne wykonywane w oprogramowaniu.
  • Projektowanie predykcyjne odbywa się w specjalistycznym oprogramowaniu (np. Ekahau AI Pro).
  • Polega na zaimportowaniu planów budynku, zdefiniowaniu właściwości materiałów budowlanych (tłumienia ścian, stropów) i wirtualnym rozmieszczeniu punktów dostępowych.
  • Program, bazując na modelach propagacji fal, generuje mapy ciepła (heatmaps) przewidywanego pokrycia, SNR i interferencji.
  • Pozwala to na stworzenie solidnego, wstępnego projektu bez konieczności fizycznego montażu sprzętu.
Projektowanie predykcyjne: import planów budynku, zdefiniowanie tłumienia materiałów i wirtualne rozmieszczenie AP; program generuje mapy ciepła pokrycia, SNR i interferencji.
Slajd 19 - materiał ilustracyjny
20/50
Etap 3: Wizja lokalna (Site Survey)
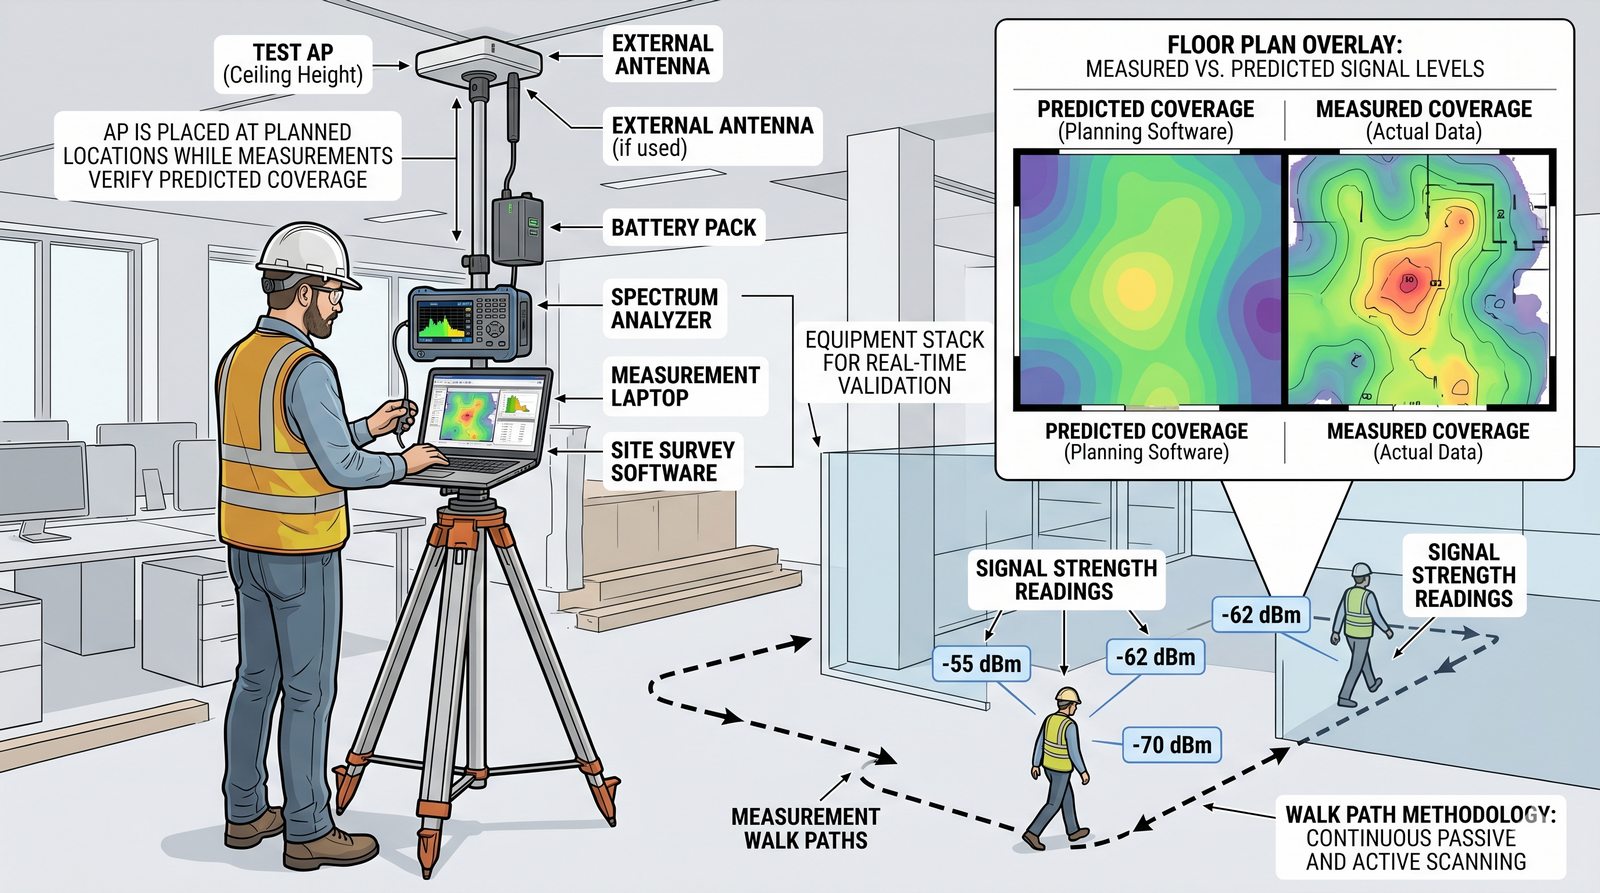
Slajd omawia wizję lokalną (Site Survey) jako weryfikację modelu predykcyjnego.
  • Model predykcyjny jest tylko modelem.
  • Rzeczywiste środowisko radiowe jest często nieprzewidywalne.
  • Dlatego kluczowa jest weryfikacja projektu w terenie.
  • Najlepszą metodą jest tzw. „AP-on-a-stick” survey.
  • Polega ona na umieszczeniu jednego, rzeczywistego punktu dostępowego (zasilanego z baterii) na statywie w zaplanowanych lokalizacjach i dokonywaniu pomiarów sygnału w jego otoczeniu.
  • Pozwala to na precyzyjne dostrojenie planu rozmieszczenia AP i weryfikację, jak sygnał faktycznie rozchodzi się w danym budynku.
Site Survey: pomiary w rzeczywistym środowisku; metodą „AP-on-a-stick” umieszcza się punkt dostępowy na statywie w planowanych lokalizacjach i mierzy sygnał, co pozwala dostroić rozmieszczenie AP.
Slajd 20 - materiał ilustracyjny
21/50
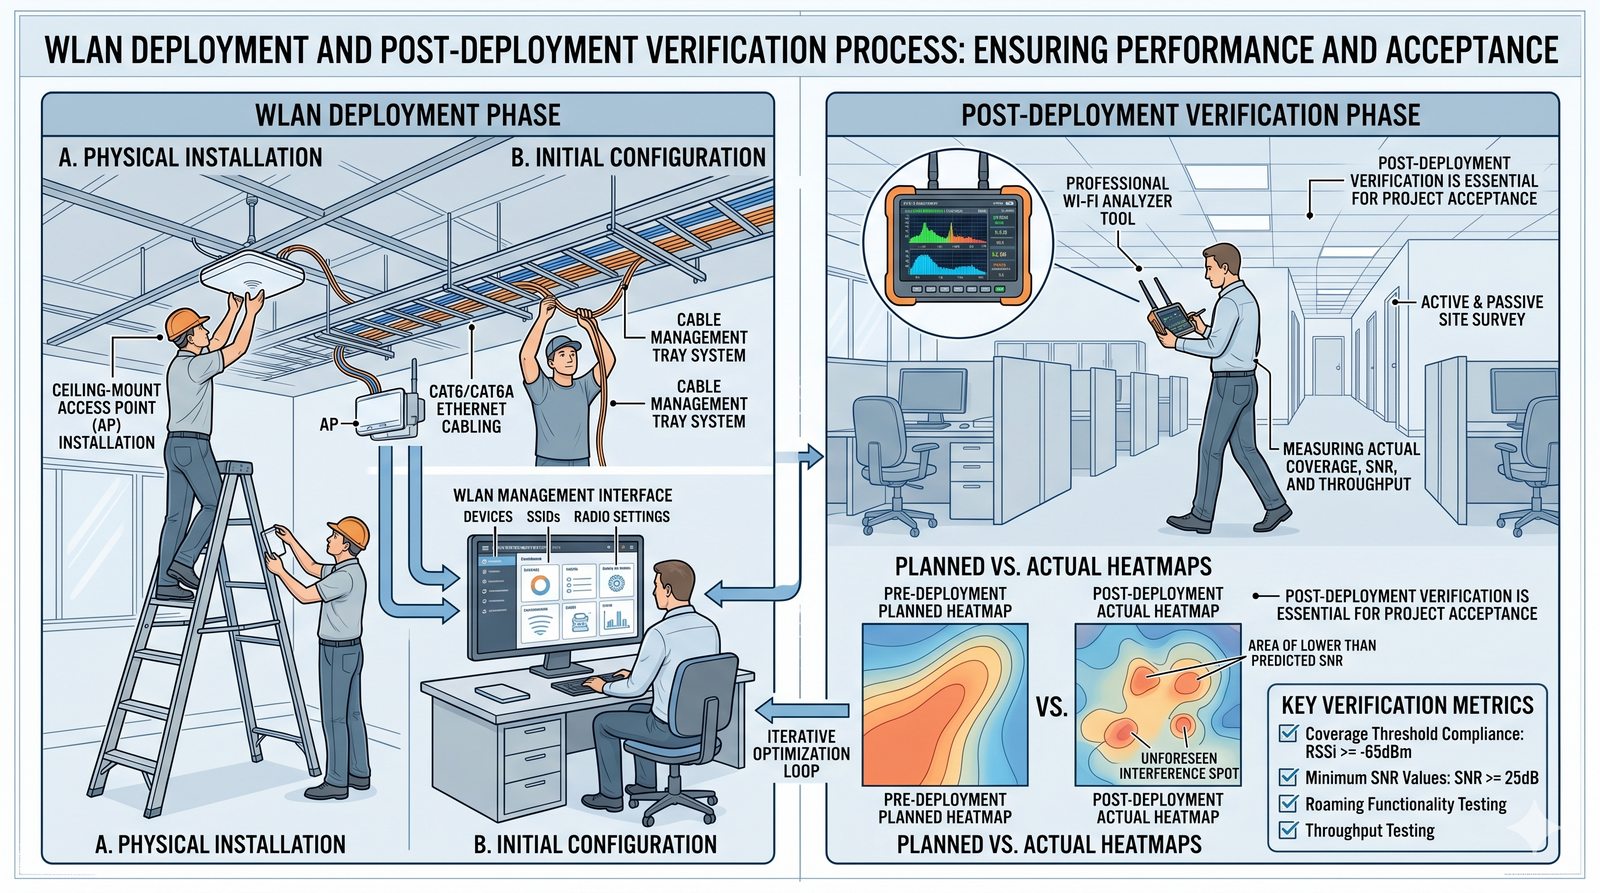
Etap 4 i 5: Wdrożenie i weryfikacja
Slajd omawia wdrożenie oraz weryfikację wykonaną po wdrożeniu.
  • Po sfinalizowaniu projektu następuje fizyczny montaż punktów dostępowych i ich konfiguracja.
  • Ale na tym praca się nie kończy.
  • Ostatnim, niezwykle ważnym etapem jest weryfikacja po wdrożeniu (post-deployment survey).
  • Polega ona na ponownym przejściu przez cały obszar i wykonaniu pomiarów, aby upewnić się, że działająca sieć spełnia wszystkie założone kryteria (pokrycie, SNR, przepustowość, roaming).
  • Jest to ostateczne potwierdzenie jakości wykonanej pracy i podstawa do odbioru projektu.
Wdrożenie i weryfikacja: po montażu i konfiguracji AP wykonuje się weryfikację po wdrożeniu (post-deployment survey), potwierdzającą spełnienie kryteriów pokrycia, SNR, przepustowości i roamingu.
Slajd 21 - materiał ilustracyjny
22/50
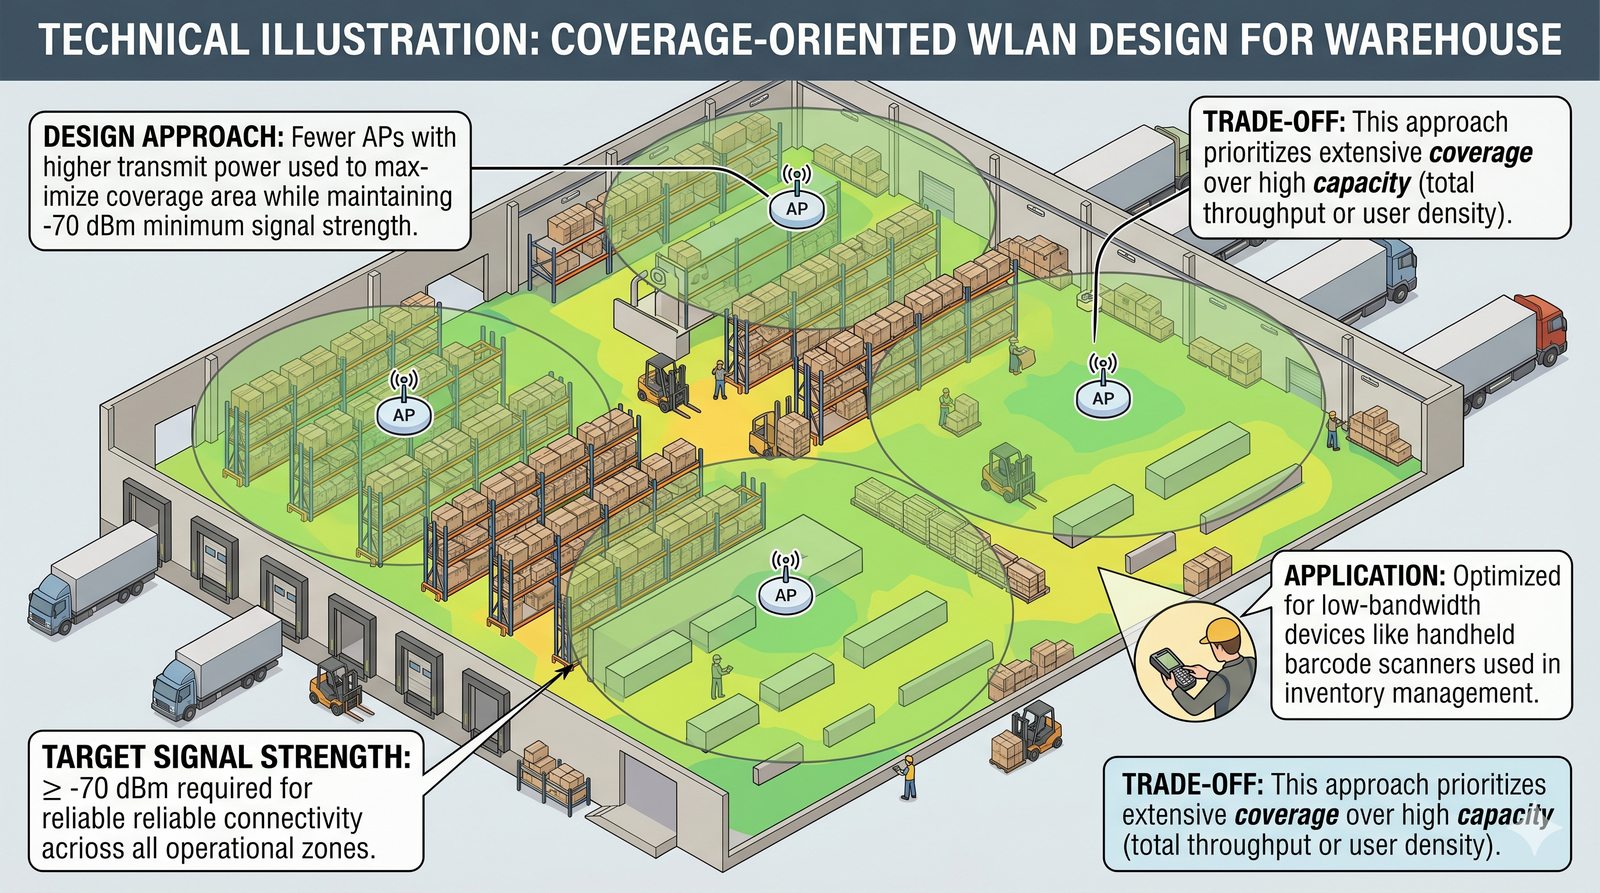
Projektowanie zorientowane na pokrycie
Slajd omawia projektowanie zorientowane na pokrycie.
  • W niektórych scenariuszach głównym celem jest zapewnienie podstawowej łączności na dużym obszarze, bez dużej liczby użytkowników.
  • Przykładem może być magazyn, gdzie pracownicy z ręcznymi skanerami potrzebują stabilnego sygnału w każdej alejce.
  • W takim projekcie skupiamy się na zapewnieniu minimalnego wymaganego poziomu sygnału (np. -70 dBm) na całym terenie, używając jak najmniejszej liczby punktów dostępowych pracujących z większą mocą.
Projektowanie pokrycia: zapewnienie minimalnego poziomu sygnału (np. -70 dBm) na dużym obszarze bez dużej liczby użytkowników, przy użyciu niewielu AP pracujących z większą mocą (np. magazyn).
Slajd 22 - materiał ilustracyjny
23/50
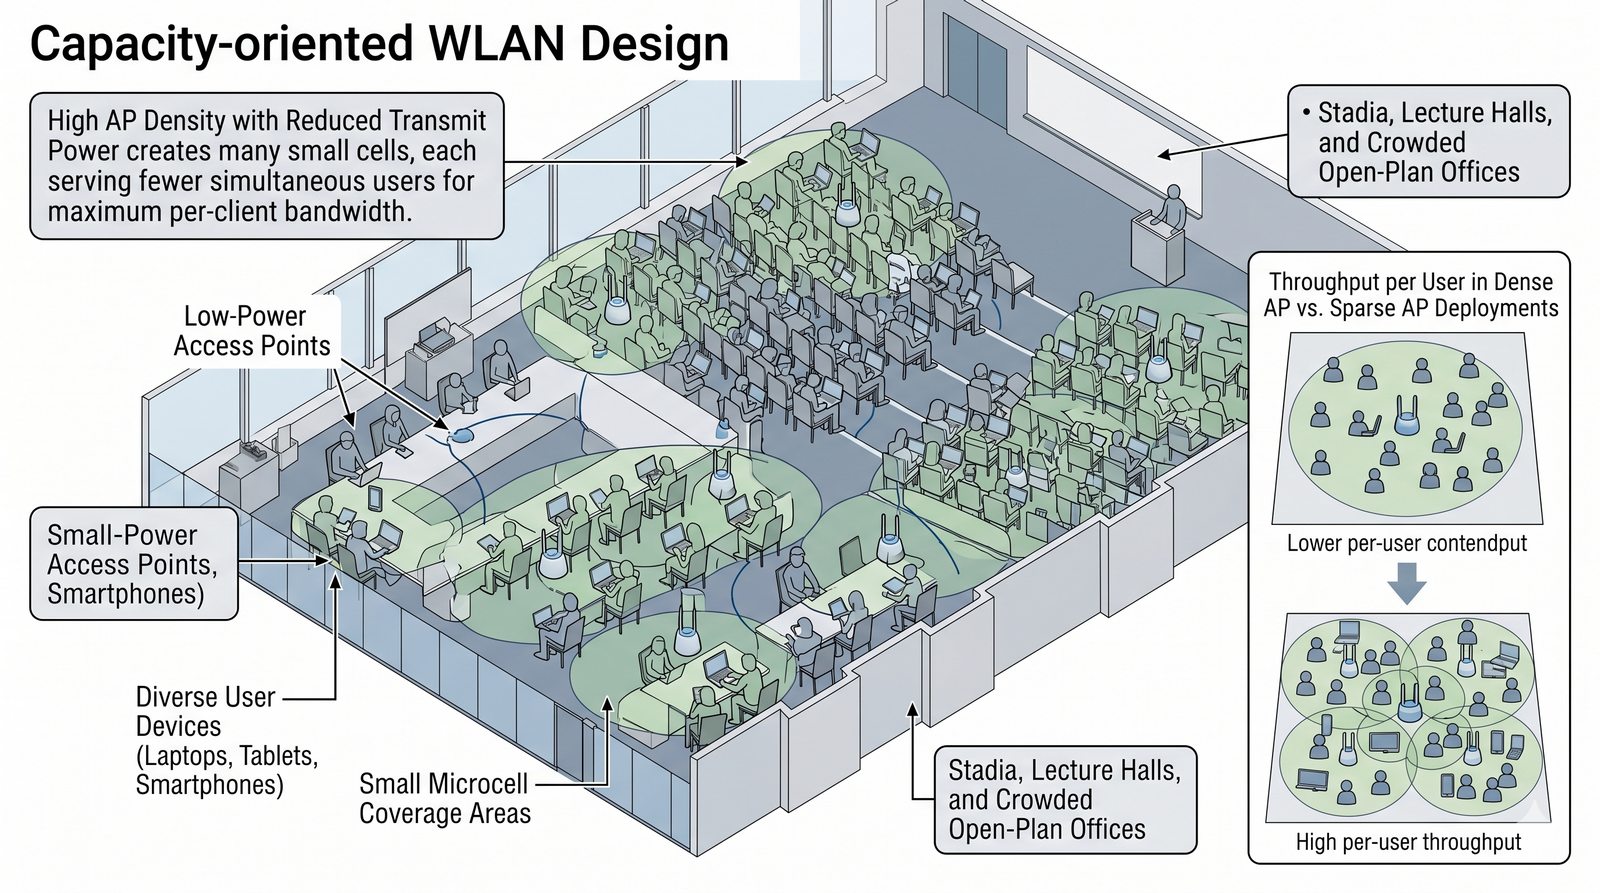
Projektowanie zorientowane na pojemność
Slajd omawia projektowanie zorientowane na pojemność.
  • W środowiskach o dużej gęstości użytkowników, takich jak sale wykładowe, audytoria, sale konferencyjne czy stadiony, problemem nie jest brak sygnału, ale brak „czasu antenowego”.
  • Wi-Fi jest medium współdzielonym.
  • W takim scenariuszu projekt polega na wdrożeniu dużej liczby punktów dostępowych, pracujących z niską mocą, aby stworzyć wiele małych „komórek” (mikrokomórek).
  • Każda komórka obsługuje mniejszą liczbę użytkowników, co zapewnia każdemu z nich odpowiednią przepustowość.
Projektowanie pojemności: w miejscach o dużej gęstości (sale, audytoria, stadiony) problemem jest brak czasu antenowego; stosuje się wiele AP z niską mocą, tworząc mikrokomórki o mniejszym obciążeniu.
Slajd 23 - materiał ilustracyjny
24/50
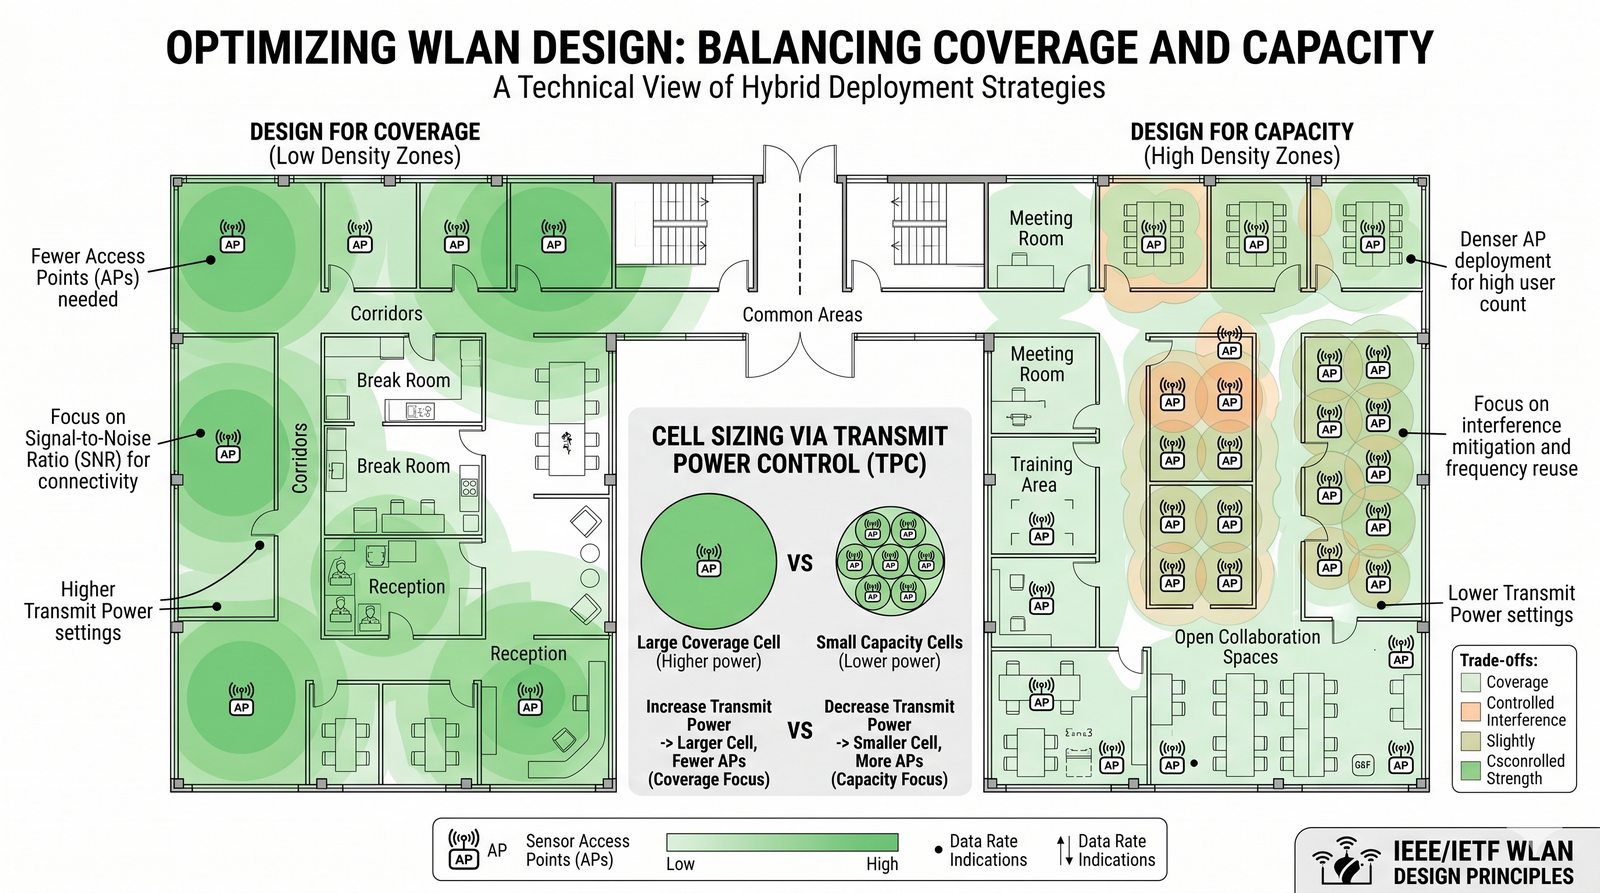
Balansowanie pokrycia i pojemności
Slajd omawia balansowanie pokrycia i pojemności w typowym biurze.
  • Większość projektów biurowych wymaga znalezienia złotego środka między zapewnieniem pełnego pokrycia a obsługą odpowiedniej liczby urządzeń.
  • Nowoczesne projektowanie polega na tworzeniu stref o różnej charakterystyce.
  • W korytarzach i strefach wspólnych skupiamy się na pokryciu, podczas gdy w salach konferencyjnych i gęsto zaludnionych open space priorytetem jest pojemność.
  • Kluczem jest precyzyjne zarządzanie mocą nadawania punktów dostępowych.
Balans pokrycie/pojemność: tworzenie stref o różnej charakterystyce - pokrycie w korytarzach i strefach wspólnych, pojemność w salach konferencyjnych; kluczowa jest kontrola mocy nadawania punktów dostępowych.
Slajd 24 - materiał ilustracyjny
25/50
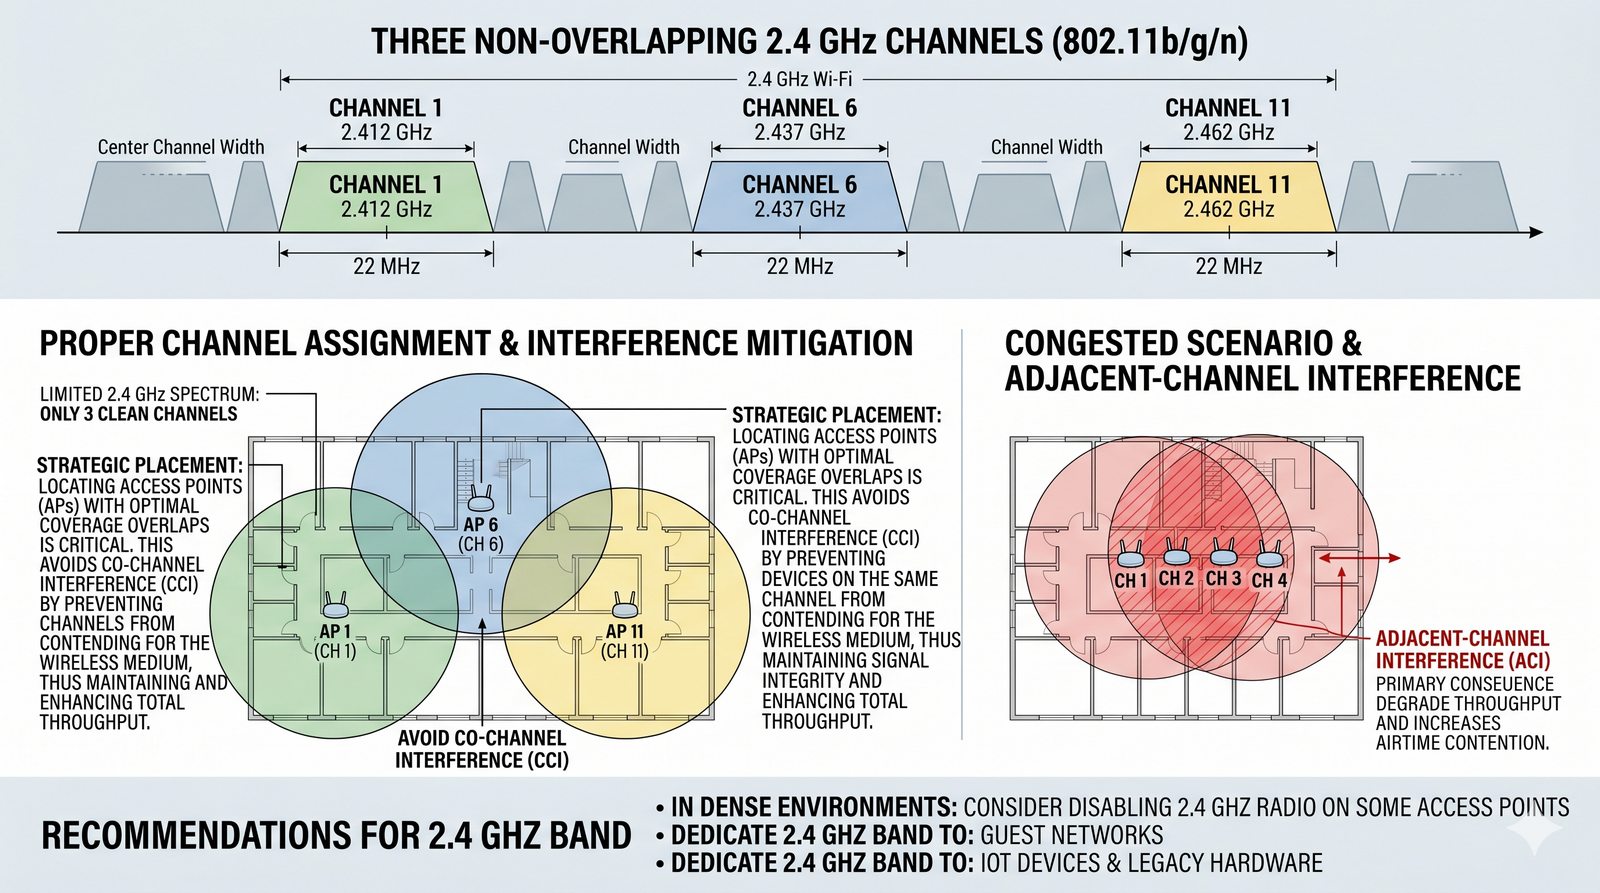
Planowanie kanałów w paśmie 2,4 GHz
Slajd omawia planowanie kanałów w zatłoczonym paśmie 2,4 GHz.
  • Ze względu na dostępność tylko trzech nienakładających się kanałów (1, 6, 11) planowanie w paśmie 2,4 GHz jest trudne.
  • Należy dążyć do tego, aby żadne dwa sąsiadujące ze sobą punkty dostępowe nie pracowały na tym samym kanale.
  • W praktyce, w gęstych środowiskach biurowych, często zaleca się wyłączenie pasma 2,4 GHz na części punktów dostępowych, aby zminimalizować interferencje, lub przeznaczenie go wyłącznie dla sieci gościnnej lub specyficznych urządzeń IoT.
Kanały 2,4 GHz: tylko trzy nienakładające się kanały (1, 6, 11); sąsiednie punkty dostępowe nie powinny pracować na tym samym kanale, a w gęstych biurach często wyłącza się 2,4 GHz lub rezerwuje dla gości i IoT.
Slajd 25 - materiał ilustracyjny
26/50
Planowanie kanałów w paśmie 5 GHz
Slajd omawia planowanie kanałów w paśmie 5 GHz z uwzględnieniem mechanizmu DFS.
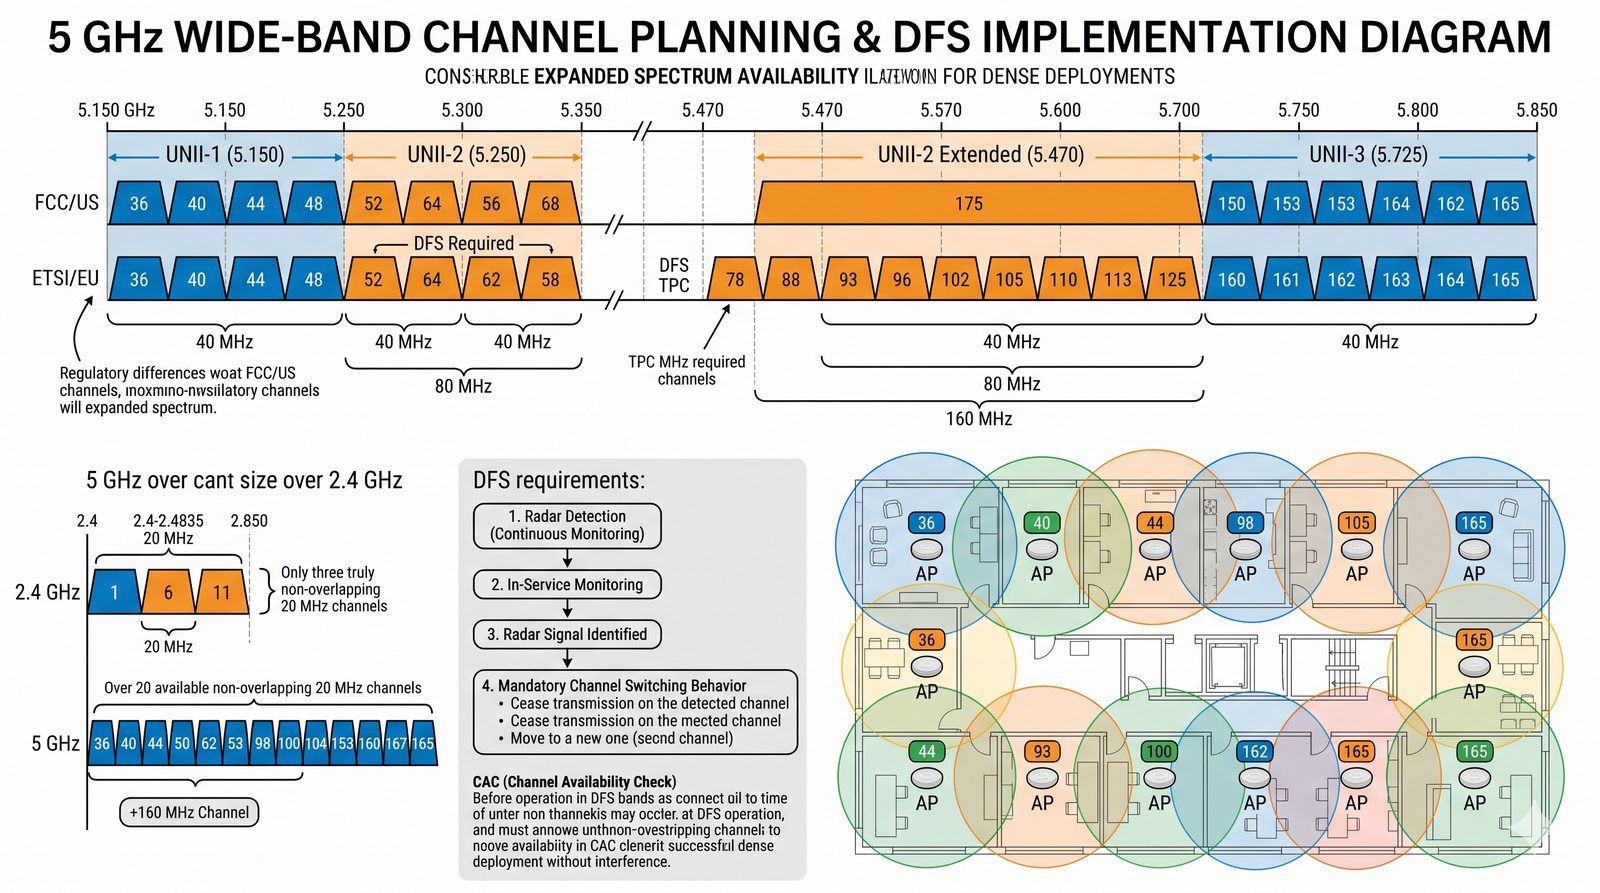
  • Pasmo 5 GHz oferuje znacznie większą elastyczność.
  • Mamy do dyspozycji około 19 kanałów o szerokości 20 MHz w UE (w innych regionach bywa ich więcej, do około 25), co pozwala na stworzenie planu bez interferencji nawet w bardzo gęstych wdrożeniach.
  • Należy jednak pamiętać o kanałach DFS (Dynamic Frequency Selection), które są współdzielone z systemami radarowymi (np. pogodowymi).
  • Punkt dostępowy używający kanału DFS musi najpierw sprawdzić jego dostępność (CAC, typowo 60 sekund) i stale nasłuchiwać, a w przypadku wykrycia sygnału radaru opuścić ten kanał w ciągu 10 sekund i nie używać go przez 30 minut.
  • Może to powodować krótkie przerwy w łączności.
Kanały 5 GHz i DFS: około 19 kanałów 20 MHz w UE ułatwia plan bez interferencji; kanały DFS są współdzielone z radarami i punkt dostępowy musi opuścić je w ciągu 10 sekund po wykryciu radaru, co powoduje krótkie przerwy.
Slajd 26 - materiał ilustracyjny
27/50
Szerokość kanału: kompromis
Slajd omawia kompromis związany z szerokością kanału.
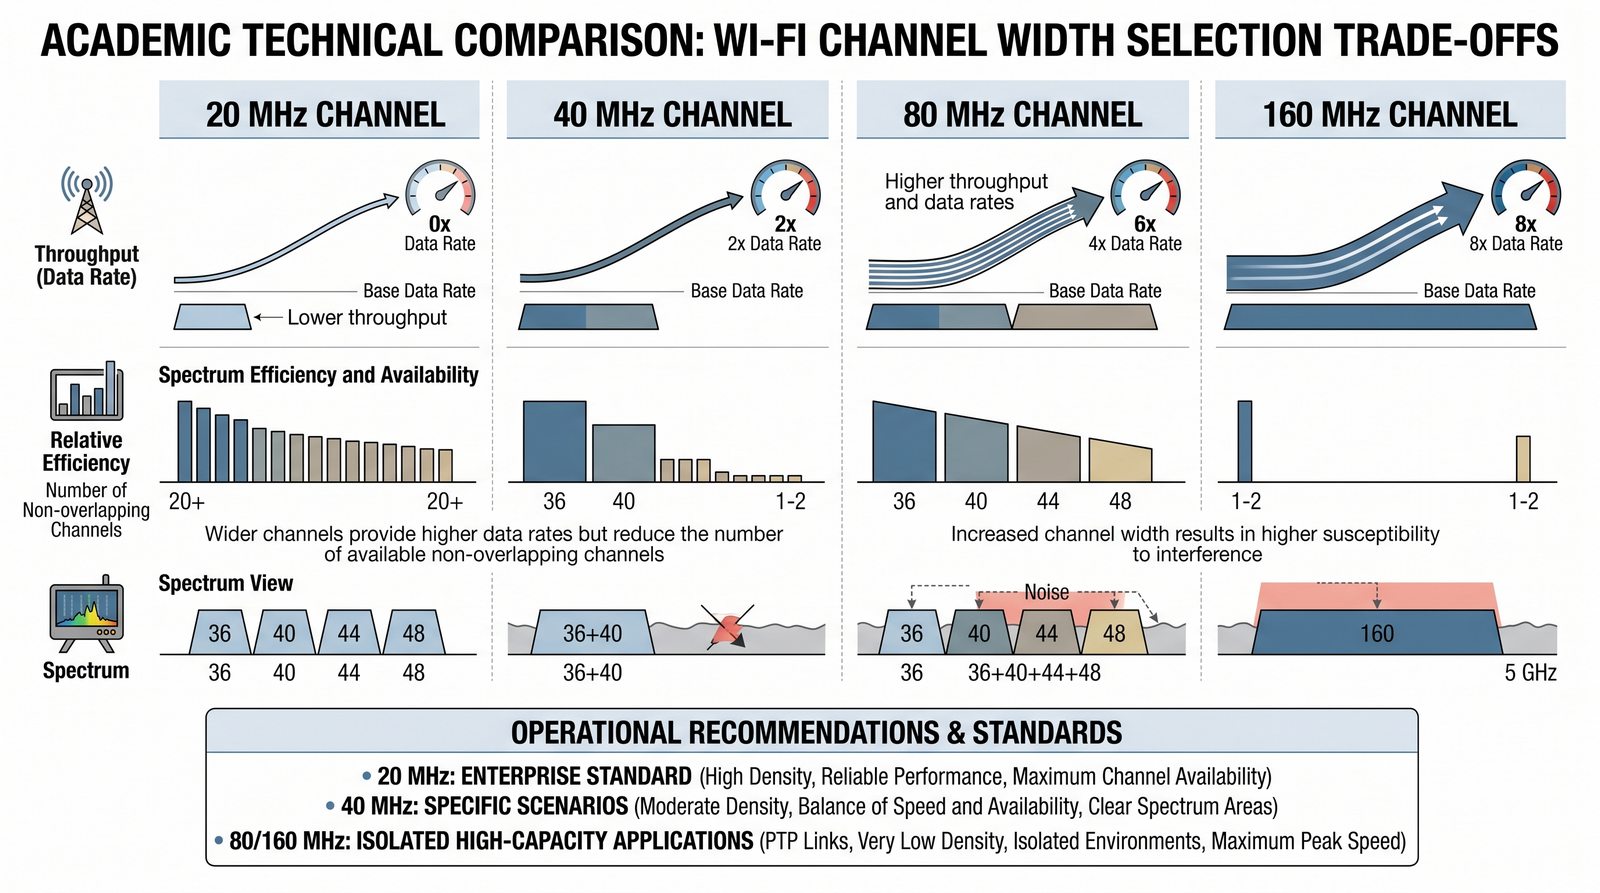
  • Używanie szerokich kanałów (40, 80 MHz) jest kuszące, ponieważ podwaja lub poczwórnie zwiększa teoretyczną prędkość.
  • Należy jednak pamiętać, że ma to swoje wady.
  • Po pierwsze, zmniejsza liczbę dostępnych, nienakładających się kanałów, co utrudnia planowanie w gęstych środowiskach.
  • Po drugie, szerszy kanał „zbiera” więcej szumu, co może prowadzić do niższego SNR.
  • Złotą zasadą w środowiskach korporacyjnych jest stosowanie kanałów o szerokości 20 MHz lub maksymalnie 40 MHz, rezerwując 80 MHz tylko dla specyficznych, odizolowanych zastosowań.
Szerokość kanału: szersze kanały (40/80 MHz) dają wyższą prędkość, ale mniej nienakładających się kanałów i więcej szumu (niższy SNR); standardem korporacyjnym jest 20 MHz, maksymalnie 40 MHz.
Slajd 27 - materiał ilustracyjny
28/50
Zagrożenia w sieciach bezprzewodowych
Slajd omawia główne zagrożenia dla sieci bezprzewodowych.
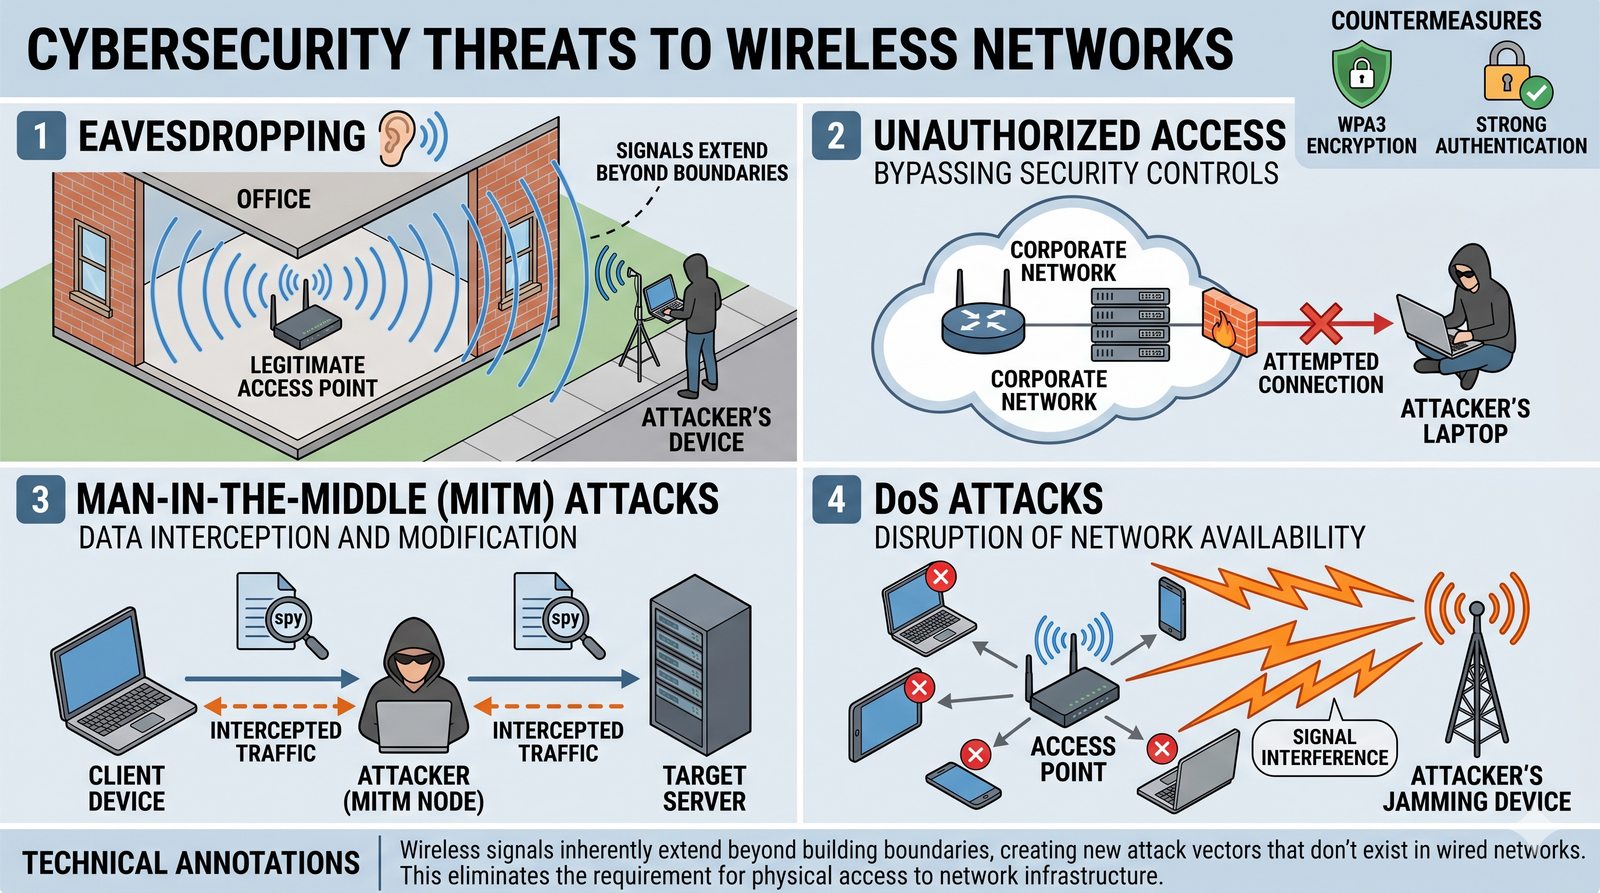
  • Natura medium radiowego sprawia, że sieci Wi-Fi są bardziej podatne na ataki niż sieci przewodowe.
  • Sygnał „wycieka” poza fizyczne granice budynku, co stwarza nowe wektory ataku.
  • Główne zagrożenia to podsłuchiwanie (eavesdropping), nieautoryzowany dostęp, ataki typu „man-in-the-middle” oraz ataki typu DoS (Denial of Service) poprzez zagłuszanie sygnału.
Zagrożenia WLAN: medium radiowe jest bardziej podatne na ataki; sygnał wycieka poza budynek, co sprzyja podsłuchiwaniu, nieautoryzowanemu dostępowi, atakom man-in-the-middle i atakom DoS przez zagłuszanie.
Slajd 28 - materiał ilustracyjny
29/50
Ewolucja standardów bezpieczeństwa
Slajd omawia ewolucję standardów bezpieczeństwa Wi-Fi od WEP do WPA3.
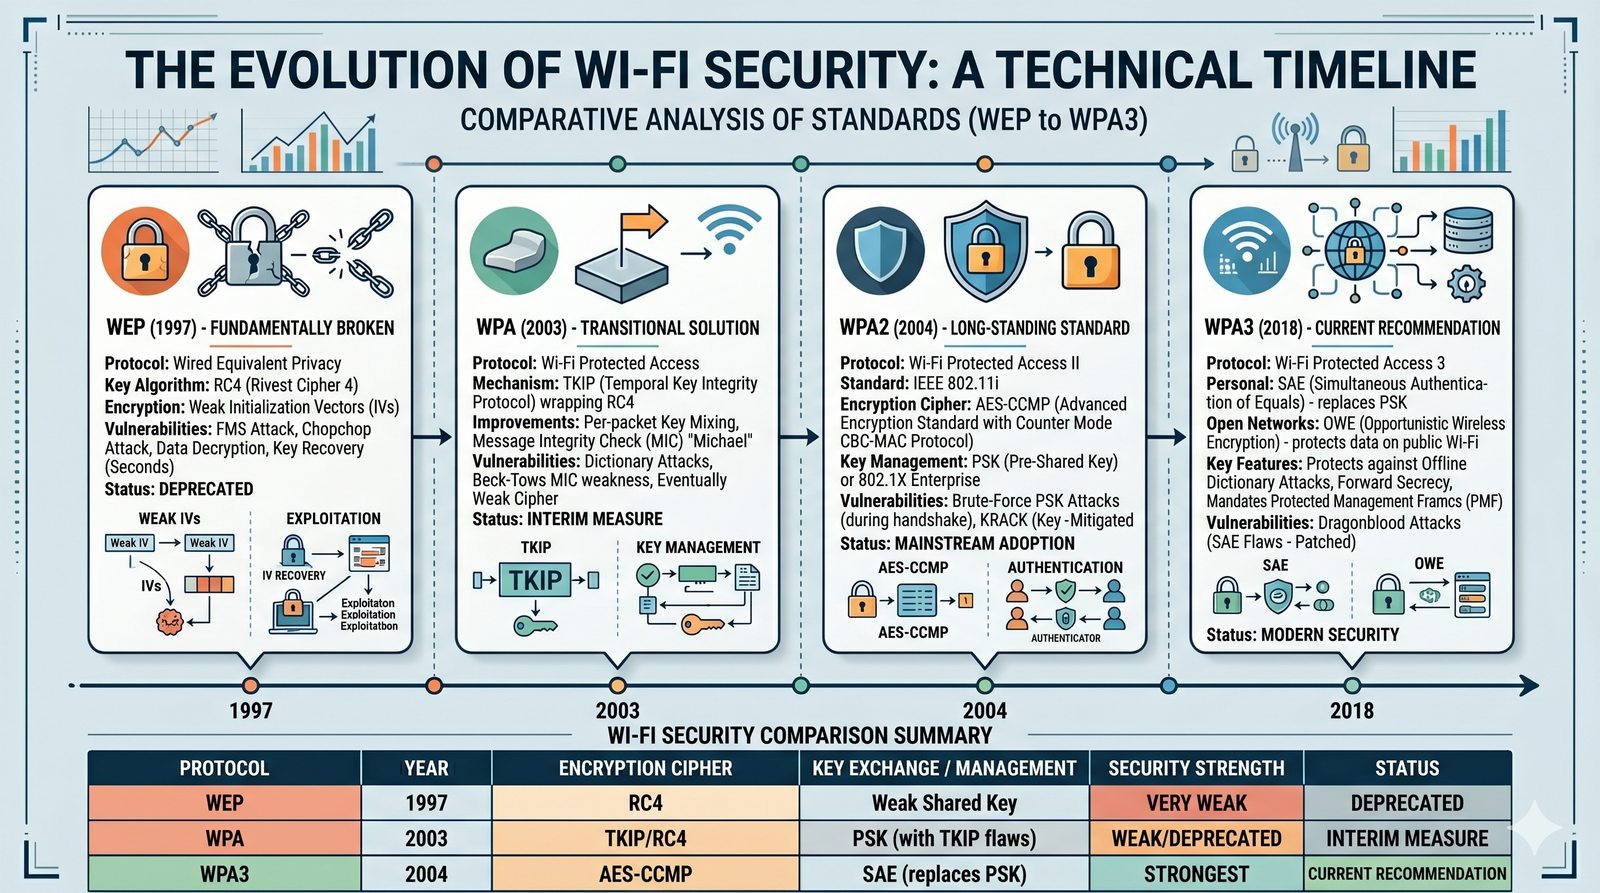
  • WEP (Wired Equivalent Privacy): Pierwszy standard szyfrowania.
  • Został całkowicie złamany w 2001 roku.
  • Jego używanie jest równoznaczne z brakiem jakichkolwiek zabezpieczeń.
  • WPA (Wi-Fi Protected Access): Standard przejściowy, który załatał najpoważniejsze dziury w WEP (wprowadził protokół TKIP).
  • Również posiada znane podatności.
  • WPA2 (Wi-Fi Protected Access II): Wprowadził silne szyfrowanie AES-CCMP.
  • Przez wiele lat był to „złoty standard”.
  • Wciąż jest uważany za bezpieczny, pod warunkiem używania silnego hasła.
  • WPA3: Najnowszy standard, który jeszcze bardziej wzmacnia bezpieczeństwo, m.in. poprzez wprowadzenie ochrony przed atakami słownikowymi offline (SAE) i zapewnienie szyfrowania w sieciach otwartych (OWE).
Standardy bezpieczeństwa: WEP (złamany), WPA (przejściowy, TKIP), WPA2 (AES-CCMP, długo „złoty standard”) oraz WPA3 (SAE, szyfrowanie sieci otwartych OWE).
Slajd 29 - materiał ilustracyjny
30/50
Tryby uwierzytelniania: Personal vs. Enterprise
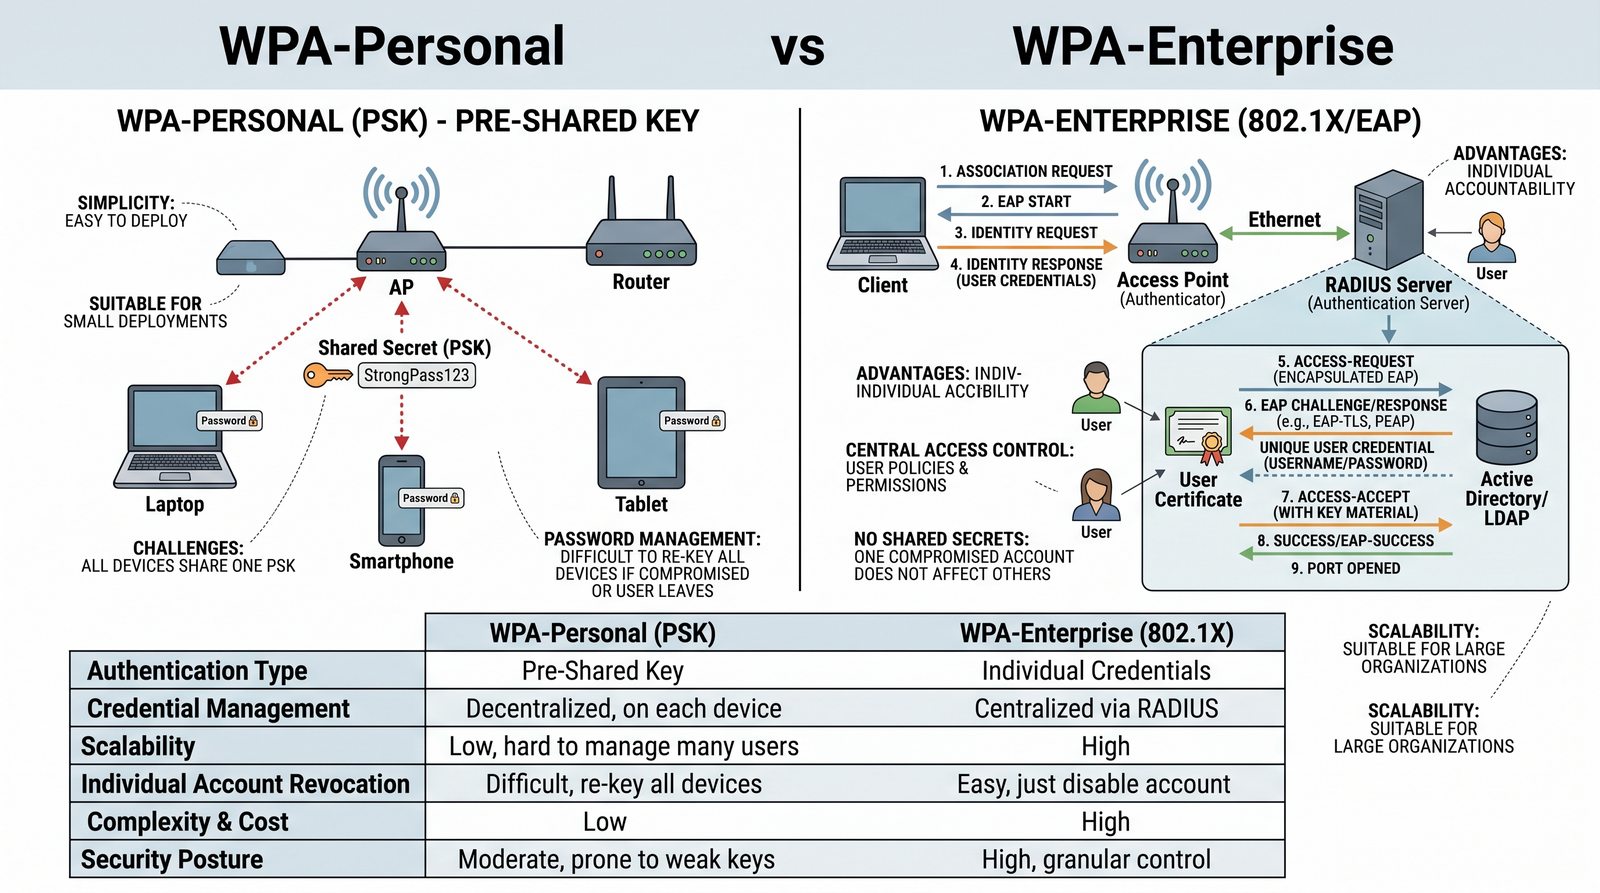
Slajd porównuje tryby uwierzytelniania WPA-Personal i WPA-Enterprise.
  • WPA-Personal (PSK - Pre-Shared Key): Tryb, w którym wszyscy użytkownicy sieci używają tego samego, wspólnego hasła.
  • Prosty w konfiguracji, nadaje się do użytku domowego i w małych firmach.
  • Jego wadą jest trudność w zarządzaniu hasłem; w przypadku odejścia pracownika hasło powinno zostać zmienione na wszystkich urządzeniach.
  • WPA-Enterprise (802.1X/EAP): Tryb korporacyjny.
  • Nie ma jednego, wspólnego hasła.
  • Każdy użytkownik uwierzytelnia się za pomocą swoich indywidualnych poświadczeń (login/hasło lub certyfikat), które są weryfikowane przez centralny serwer RADIUS.
  • Zapewnia to znacznie wyższy poziom bezpieczeństwa i kontroli.
Personal vs. Enterprise: Personal (PSK) używa wspólnego hasła (dom, małe firmy); Enterprise (802.1X/EAP) opiera się na indywidualnych poświadczeniach weryfikowanych przez serwer RADIUS (korporacje).
Slajd 30 - materiał ilustracyjny
31/50
Architektura 802.1X/RADIUS
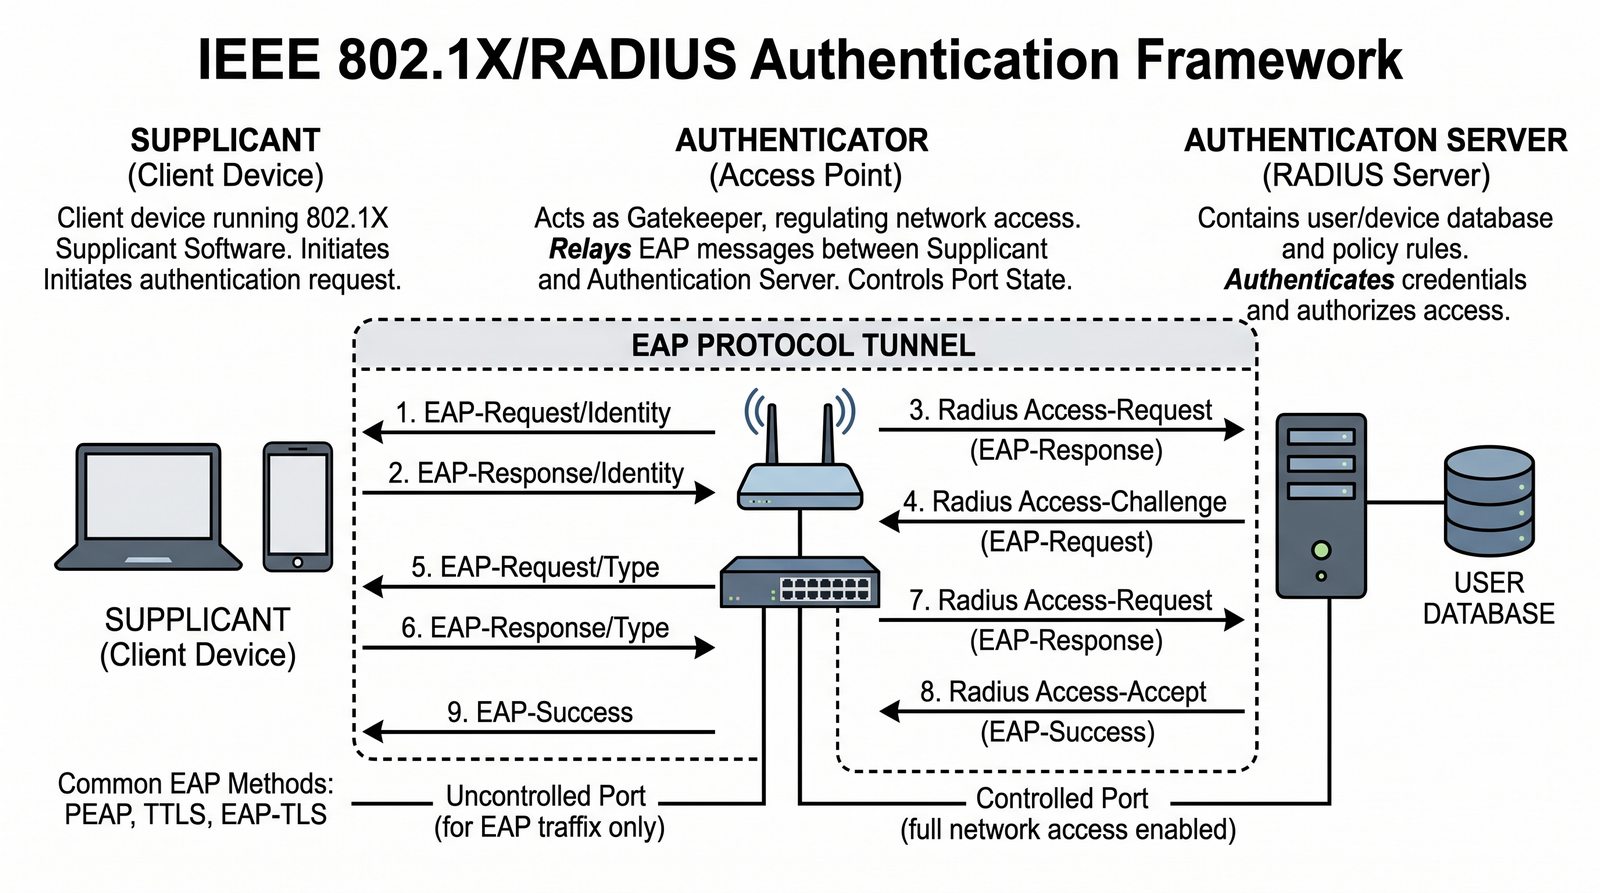
Slajd omawia architekturę uwierzytelniania 802.1X/RADIUS.
  • Architektura 802.1X składa się z trzech komponentów. Suplikant to oprogramowanie na urządzeniu klienckim. Uwierzytelniający (Authenticator) to punkt dostępowy, który działa jako „bramka”. Serwer uwierzytelniania (Authentication Server) to serwer RADIUS (np. Microsoft NPS, FreeRADIUS), który przechowuje bazę danych użytkowników i weryfikuje ich poświadczenia.
  • Komunikacja między suplikantem a serwerem odbywa się za pomocą protokołu EAP (Extensible Authentication Protocol, RFC 3748), tunelowanego wewnątrz protokołu RADIUS (RFC 2865); poufność i integralność zapewnia sam mechanizm EAP, np. PEAP lub EAP-TLS, a do szyfrowania transportu RADIUS stosuje się RadSec (RADIUS over TLS, RFC 6614).
802.1X/RADIUS: suplikant (klient), uwierzytelniający (punkt dostępowy) i serwer uwierzytelniania (RADIUS); komunikacja odbywa się protokołem EAP tunelowanym w RADIUS.
Slajd 31 - materiał ilustracyjny
32/50
Projektowanie sieci dla gości
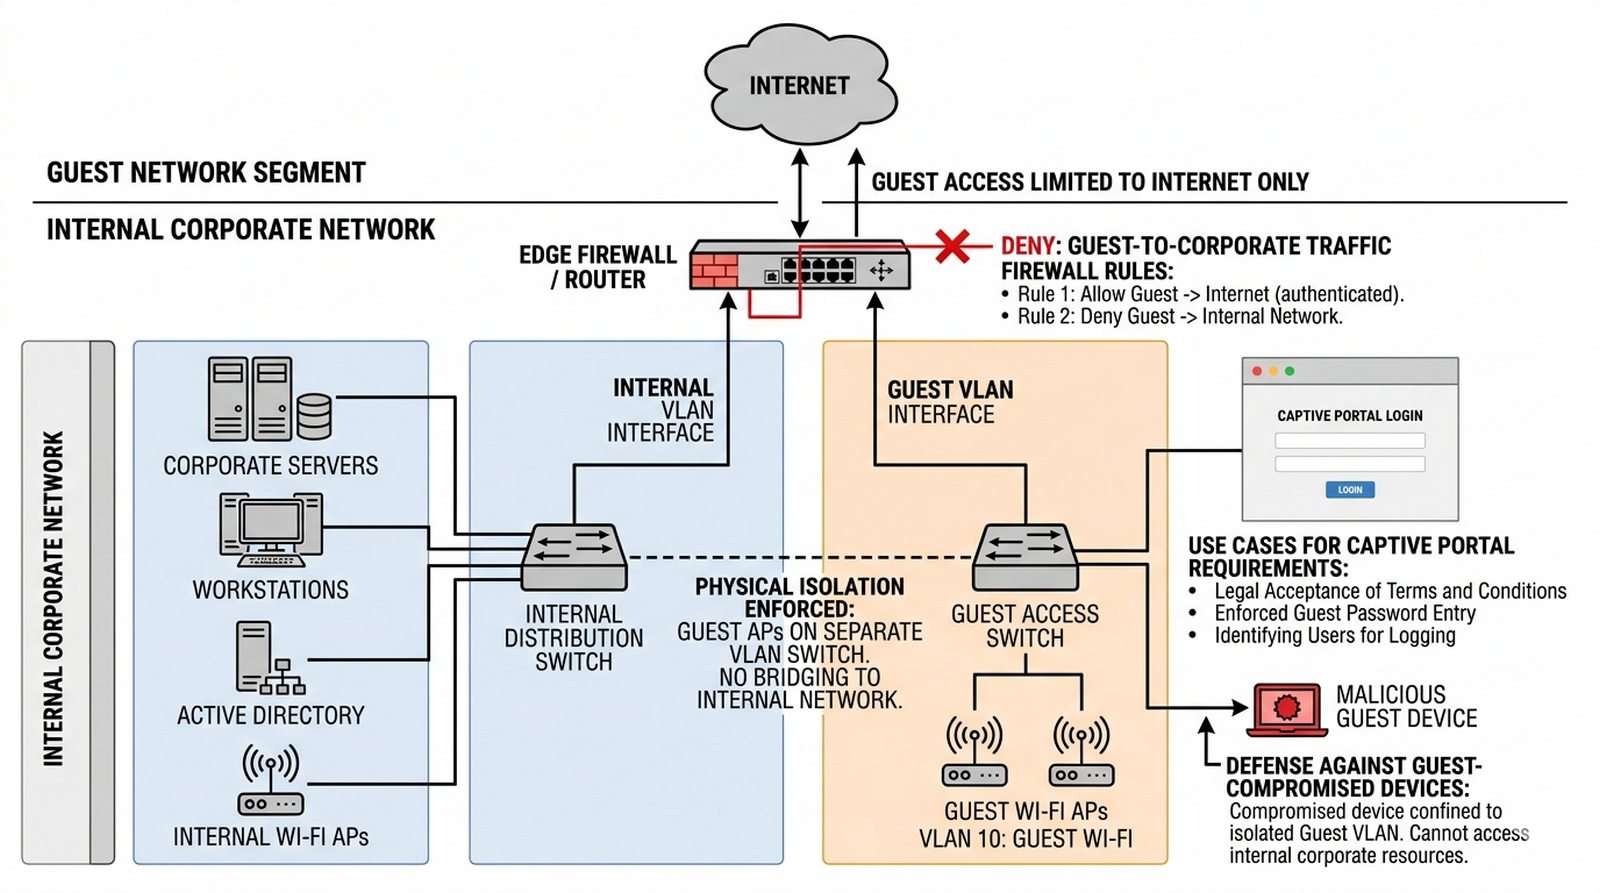
Slajd omawia zasady bezpiecznego projektowania sieci dla gości.
  • Udostępnienie dostępu do internetu dla gości jest standardem, ale musi być zrealizowane w sposób bezpieczny.
  • Sieć gościnna musi być całkowicie odizolowana od sieci wewnętrznej (firmowej).
  • Realizuje się to poprzez umieszczenie jej w osobnym VLAN i zastosowanie na firewallu reguł, które pozwalają na ruch z tego VLAN tylko i wyłącznie do internetu.
  • Dostęp do sieci gościnnej jest często kontrolowany przez portal uwierzytelniający (Captive Portal), który wymaga akceptacji regulaminu lub podania hasła.
Sieć gościnna: całkowicie odizolowana od sieci firmowej przez osobny VLAN i reguły firewalla dopuszczające tylko ruch do internetu; dostęp kontrolowany przez Captive Portal.
Slajd 32 - materiał ilustracyjny
33/50
Wykrywanie nieautoryzowanych AP (Rogue AP)
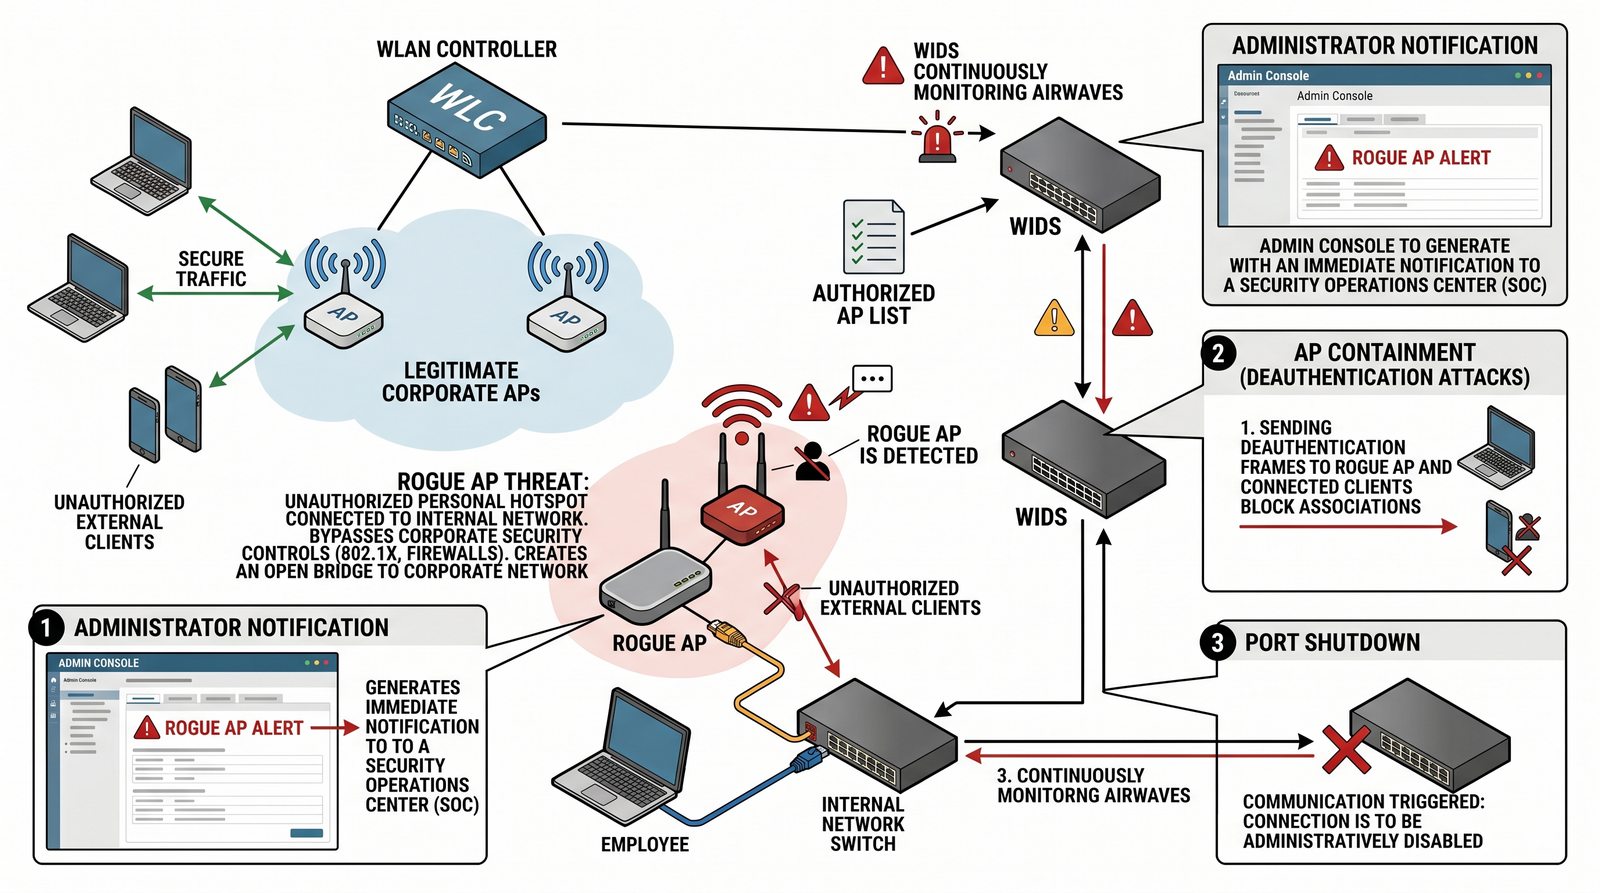
Slajd omawia wykrywanie nieautoryzowanych punktów dostępowych.
  • Jednym z największych zagrożeń jest podłączenie przez pracownika do sieci firmowej własnego, niezabezpieczonego punktu dostępowego.
  • Taki „rogue AP” tworzy otwartą bramę do wewnętrznej sieci, omijając wszystkie zabezpieczenia.
  • Profesjonalne systemy WLAN posiadają mechanizmy, które stale skanują eter w poszukiwaniu nieautoryzowanych punktów dostępowych.
  • Po wykryciu takiego urządzenia system może zaalarmować administratora, a nawet aktywnie próbować zablokować połączenie z nim.
Rogue AP: niezatwierdzony punkt dostępowy tworzy otwartą bramę do sieci wewnętrznej; profesjonalne systemy WLAN skanują eter, alarmują i mogą aktywnie blokować połączenie z takim urządzeniem.
Slajd 33 - materiał ilustracyjny
34/50
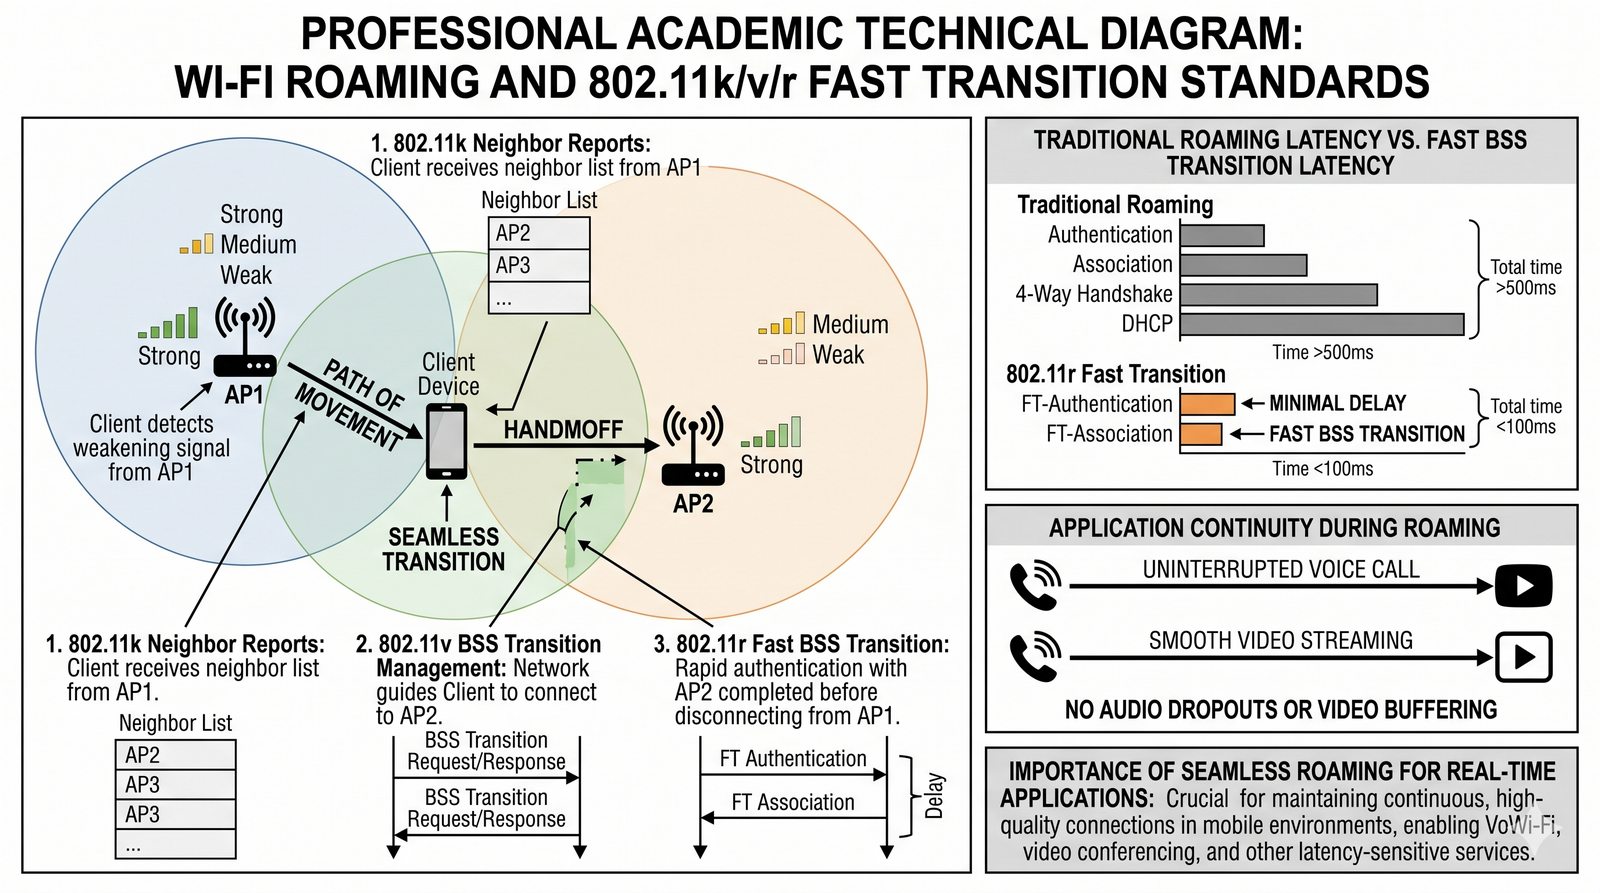
Roaming i standardy 802.11k/v/r
Slajd omawia roaming oraz standardy usprawniające przełączanie klientów między punktami dostępowymi.
  • Roaming to proces, w którym urządzenie klienckie przełącza się z jednego punktu dostępowego na drugi w trakcie przemieszczania się.
  • Dla zapewnienia płynności przełączania w aplikacjach czasu rzeczywistego (np. VoIP) opracowano standardy wspomagające roaming.
  • 802.11k: pozwala punktowi dostępowemu na dostarczenie klientowi listy sąsiednich AP, co przyspiesza proces skanowania.
  • 802.11v: umożliwia infrastrukturze sieciowej sugerowanie klientowi optymalnego punktu dostępowego do migracji.
  • 802.11r (Fast BSS Transition): znacząco przyspiesza proces uwierzytelniania przy przełączaniu między AP w sieciach korporacyjnych z 802.1X.
Roaming i 802.11k/v/r: 802.11k dostarcza listę sąsiednich AP, 802.11v pozwala sieci sugerować cel przełączenia, a 802.11r (Fast BSS Transition) przyspiesza uwierzytelnianie przy przejściu.
Slajd 34 - materiał ilustracyjny
35/50
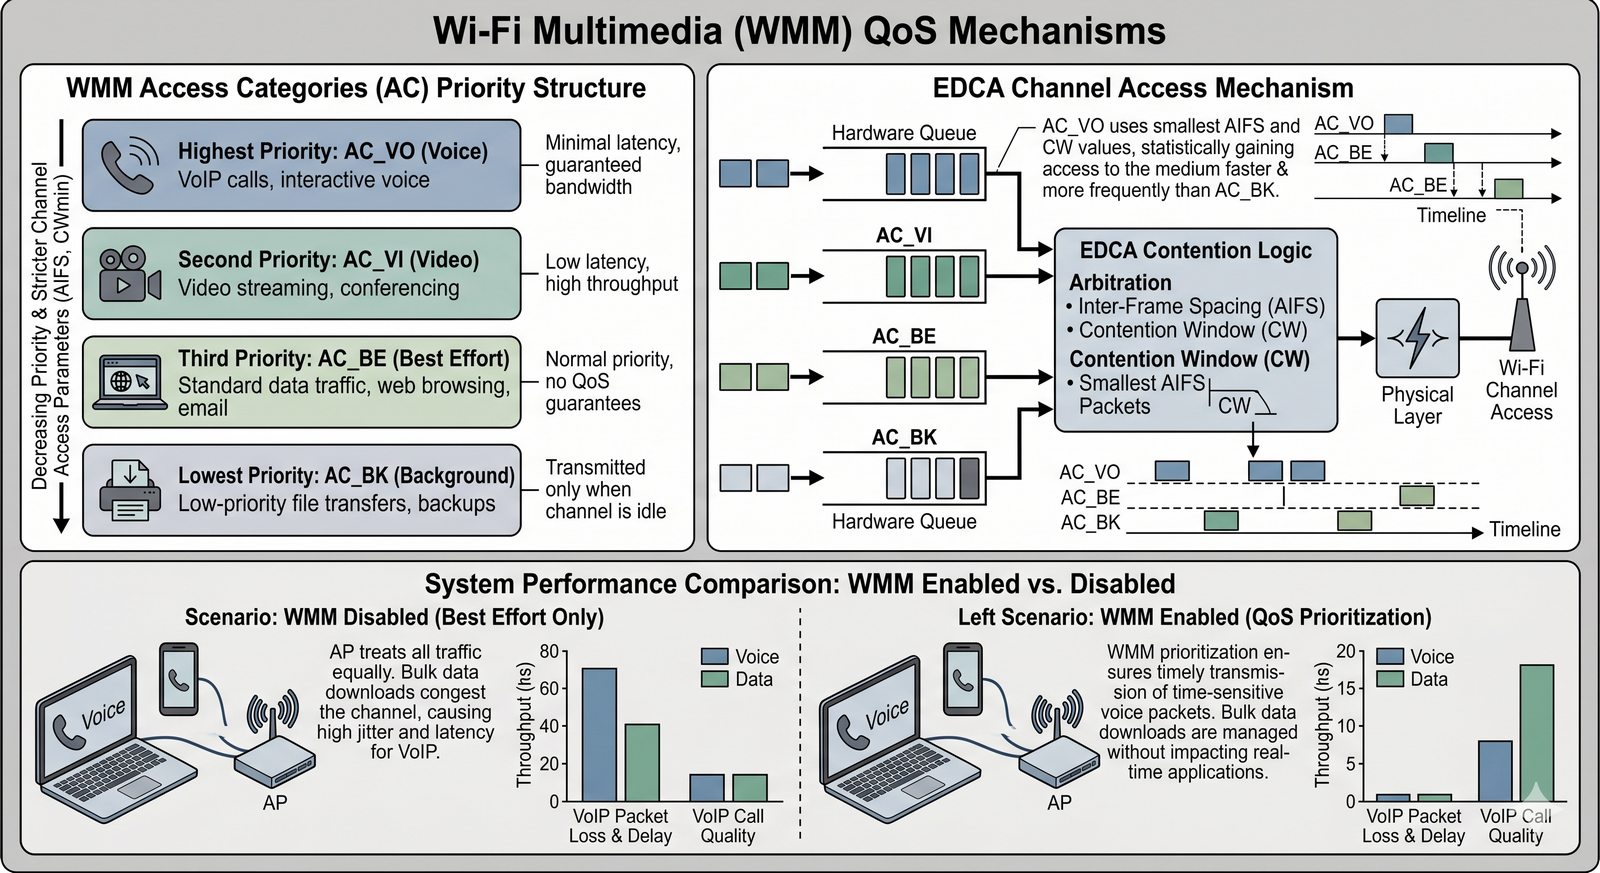
QoS w sieciach WLAN (WMM)
Slajd omawia mechanizmy QoS w sieciach Wi-Fi, czyli WMM.
  • Podobnie jak w sieciach przewodowych, w Wi-Fi funkcjonują zaawansowane mechanizmy Quality of Service (QoS).
  • Specyfikacja Wi-Fi Alliance WMM (Wi-Fi Multimedia), oparta na mechanizmie EDCA z normy IEEE 802.11e, definiuje cztery kategorie dostępu (Access Categories) do medium radiowego.
  • AC_VO (Voice): najwyższy priorytet dla wrażliwego na opóźnienia ruchu głosowego.
  • AC_VI (Video): wysoki priorytet dedykowany dla strumieniowania wideo.
  • AC_BE (Best Effort): priorytet standardowy dla typowego ruchu danych.
  • AC_BK (Background): niski priorytet dla transferów w tle (np. pobierania plików).
  • Dzięki WMM punkt dostępowy zapewnia pierwszeństwo w dostępie do czasu antenowego pakietom o wyższym priorytecie.
WMM (Wi-Fi Multimedia): specyfikacja Wi-Fi Alliance oparta na mechanizmie EDCA z IEEE 802.11e, definiuje cztery kategorie dostępu do medium - AC_VO (głos), AC_VI (wideo), AC_BE (best effort) i AC_BK (tło); wyższy priorytet oznacza pierwszeństwo w dostępie do czasu antenowego.
Slajd 35 - materiał ilustracyjny
36/50
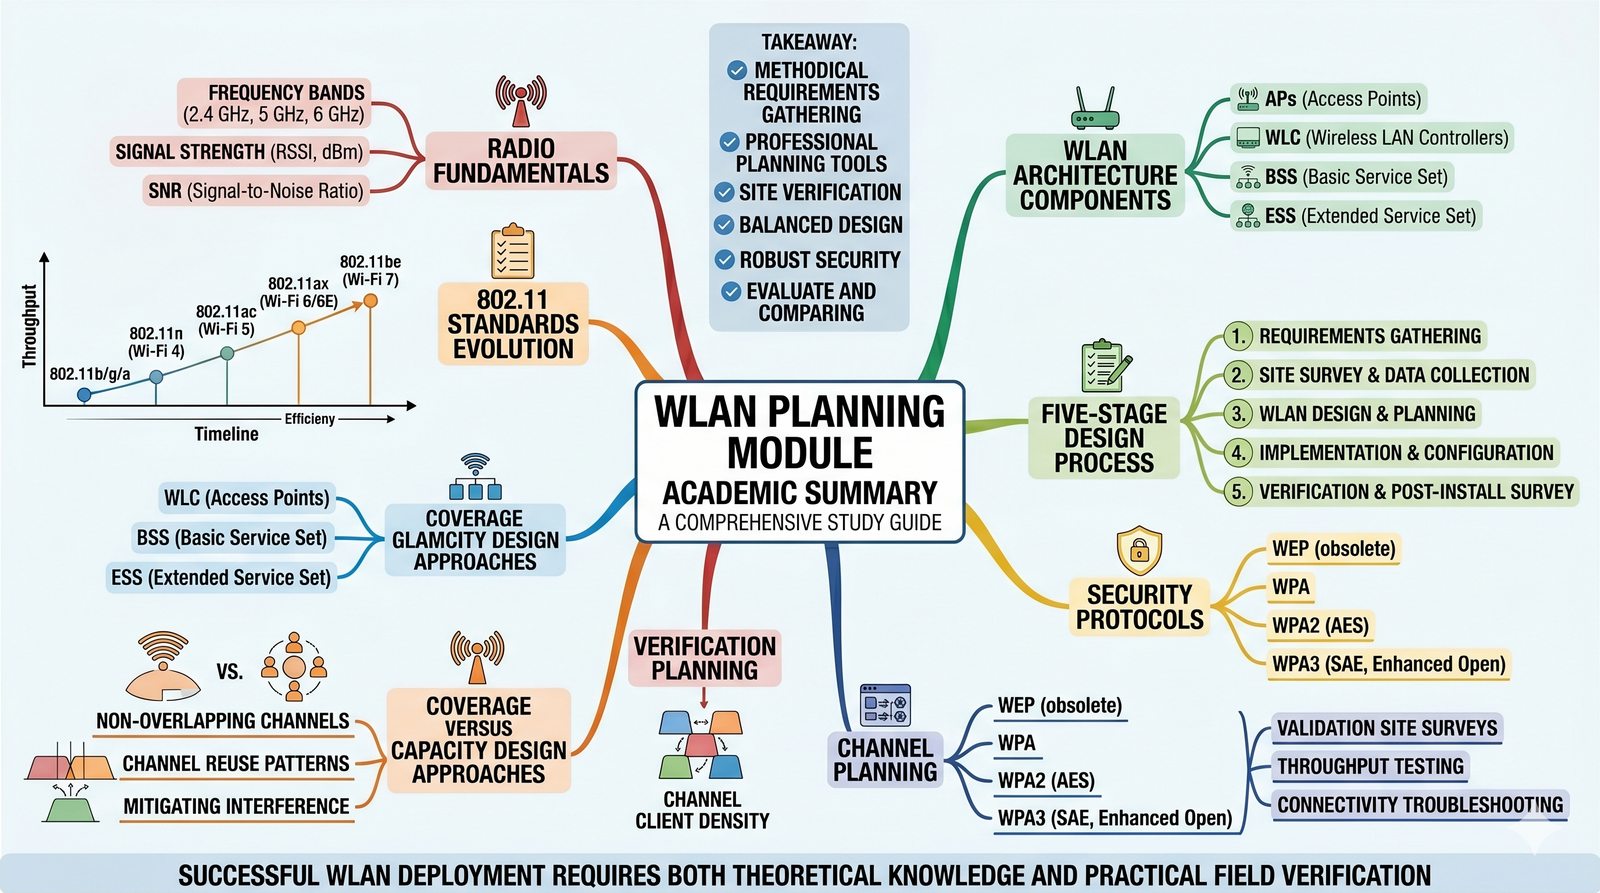
Podsumowanie modułu
Slajd podsumowuje kluczowe wnioski modułu.
  • Projektowanie sieci bezprzewodowych to złożona dziedzina, wymagająca dogłębnego zrozumienia fizyki fal radiowych, standardów i najlepszych praktyk.
  • Sukces zależy od metodycznego podejścia, zaczynając od starannego zebrania wymagań, przez profesjonalne planowanie z użyciem narzędzi predykcyjnych, aż po weryfikację wdrożenia w rzeczywistym środowisku.
  • Kluczowe jest znalezienie balansu między zapewnieniem pokrycia a zagwarantowaniem odpowiedniej pojemności, a także wdrożenie solidnych mechanizmów bezpieczeństwa.
Podsumowanie modułu 6: projektowanie sieci bezprzewodowych wymaga wiedzy o fizyce fal, standardach i praktykach; sukces zależy od metodycznego procesu - od wymagań, przez planowanie predykcyjne, po weryfikację wdrożenia.
Slajd 36 - materiał ilustracyjny
37/50
Pytania i odpowiedzi
Slajd kończy część merytoryczną i otwiera sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań dotyczących planowania i projektowania sieci bezprzewodowych.
Pytania i odpowiedzi: sesja pytań dotyczących planowania i projektowania sieci bezprzewodowych.
Slajd 37 - materiał ilustracyjny
38/50
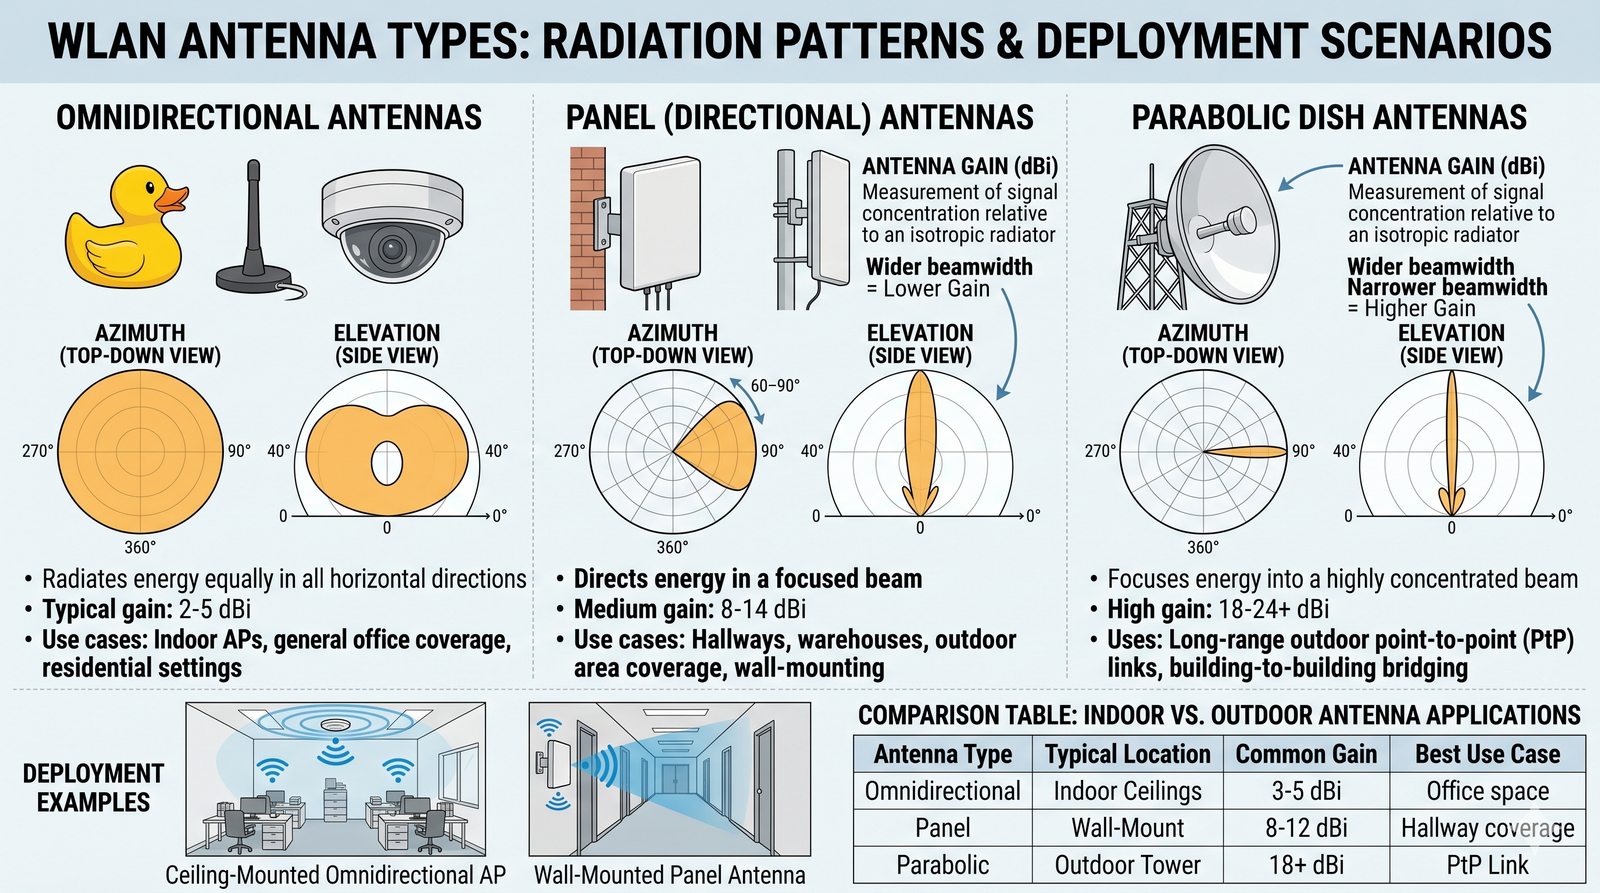
Dodatek: Anteny
Slajd w części dodatkowej omawia rodzaje anten i ich zastosowanie.
  • Anteny kształtują sygnał radiowy.
  • Anteny dookólne (omnidirectional), wbudowane w większość wewnętrznych AP, promieniują sygnał równomiernie we wszystkich kierunkach w płaszczyźnie poziomej.
  • Anteny kierunkowe (directional), takie jak panelowe czy paraboliczne, koncentrują energię w wąskiej wiązce, co pozwala na osiąganie znacznie większych zasięgów.
  • Są one używane do budowy mostów bezprzewodowych punkt-punkt lub do pokrywania specyficznych, wydłużonych obszarów, jak korytarze magazynowe.
Anteny: dookólne (omnidirectional) promieniują równomiernie i są typowe dla AP wewnętrznych; kierunkowe (panelowe, paraboliczne) skupiają energię, dając większy zasięg (mosty punkt-punkt, korytarze).
Slajd 38 - materiał ilustracyjny
39/50
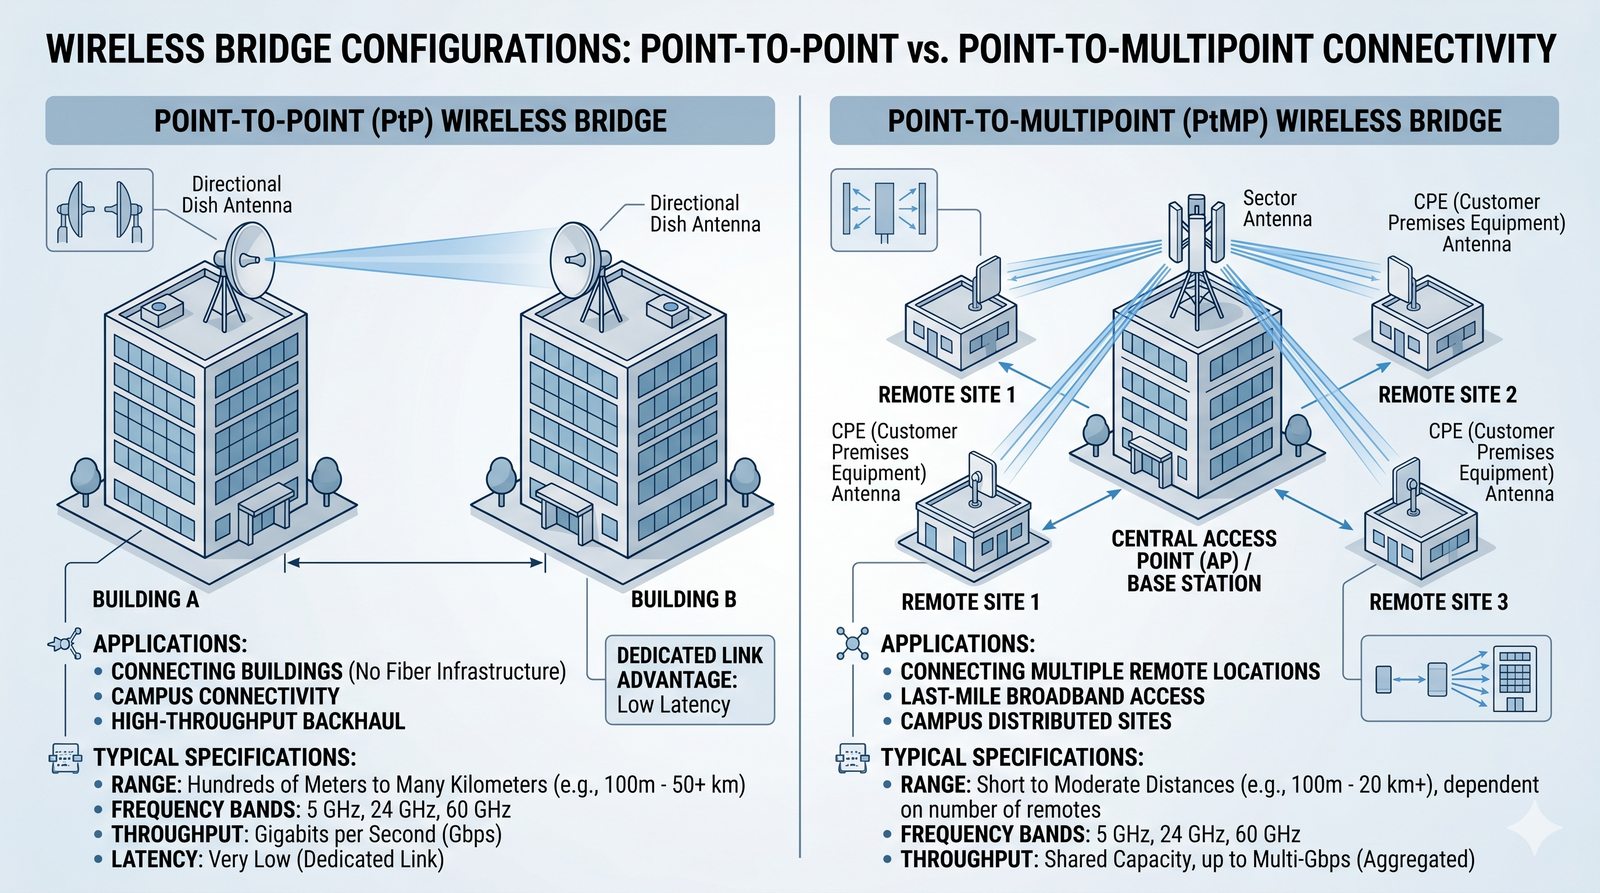
Dodatek: Mosty bezprzewodowe
Slajd w części dodatkowej omawia bezprzewodowe mosty punkt-punkt i punkt-wielopunkt.
  • Gdy potrzebujemy połączyć dwie lokalizacje, między którymi nie ma możliwości położenia światłowodu, idealnym rozwiązaniem są bezprzewodowe mosty punkt-punkt (Point-to-Point) lub punkt-wielopunkt (Point-to-Multipoint).
  • Mosty w pasmach 5 GHz i 24 GHz wykorzystują anteny kierunkowe do stworzenia dedykowanego, bezprzewodowego „kabla” na odległość od kilkuset metrów do wielu kilometrów; w paśmie 60 GHz silna absorpcja przez tlen ogranicza użyteczny zasięg łącza do około 2 km (wg zaleceń ITU-R P.676).
  • Nowoczesne mosty, pracujące w pasmach 5 GHz i 24 GHz na duże odległości oraz w paśmie 60 GHz na krótsze dystanse, oferują przepustowości rzędu gigabitów na sekundę przy bardzo niskich opóźnieniach.
Mosty bezprzewodowe: łączą lokalizacje tam, gdzie nie można położyć światłowodu; przy użyciu anten kierunkowych tworzą dedykowane łącze na setki metrów do kilometrów, oferując przepustowości rzędu Gb/s.
Slajd 39 - materiał ilustracyjny
40/50
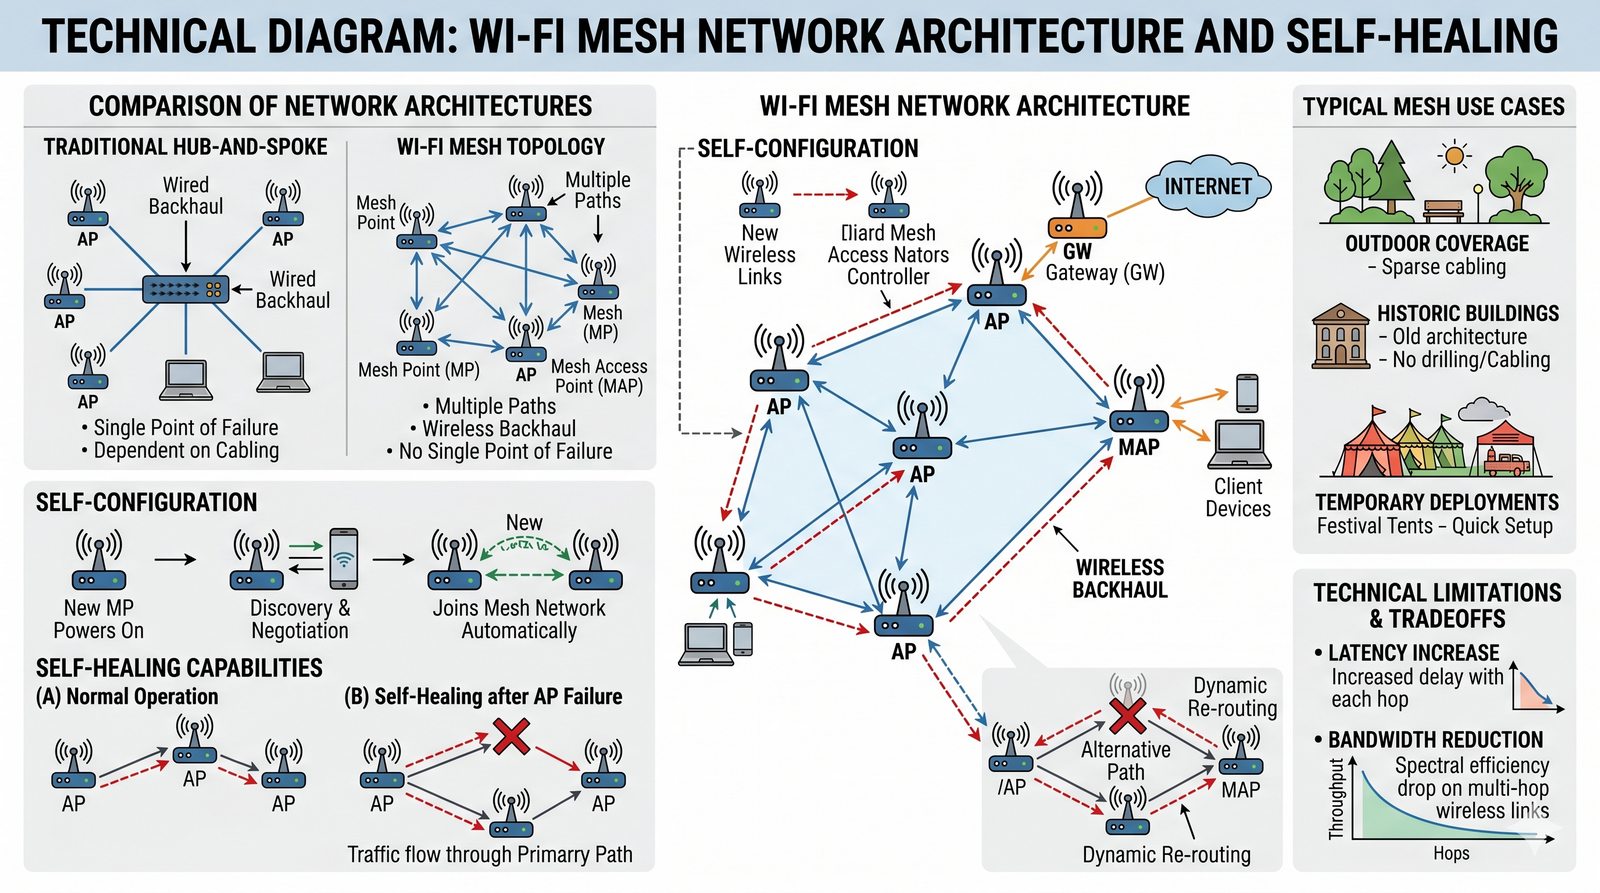
Dodatek: Sieci mesh
Slajd w części dodatkowej omawia sieci typu mesh.
  • W sieciach typu mesh punkty dostępowe komunikują się nie tylko z klientami, ale również między sobą, tworząc samokonfigurującą się i samonaprawiającą się „siatkę”.
  • Jeśli jeden z punktów dostępowych straci połączenie z siecią przewodową, może automatycznie zacząć przesyłać ruch przez najbliższego sąsiada.
  • Jest to technologia przydatna w miejscach, gdzie doprowadzenie kabla do każdego AP jest trudne lub niemożliwe (np. tereny zewnętrzne, zabytkowe budynki).
Sieć mesh: punkty dostępowe komunikują się także między sobą, tworząc samokonfigurującą się i samonaprawiającą siatkę; gdy jeden AP straci połączenie z siecią przewodową, ruch przechodzi przez sąsiada.
Slajd 40 - materiał ilustracyjny
41/50
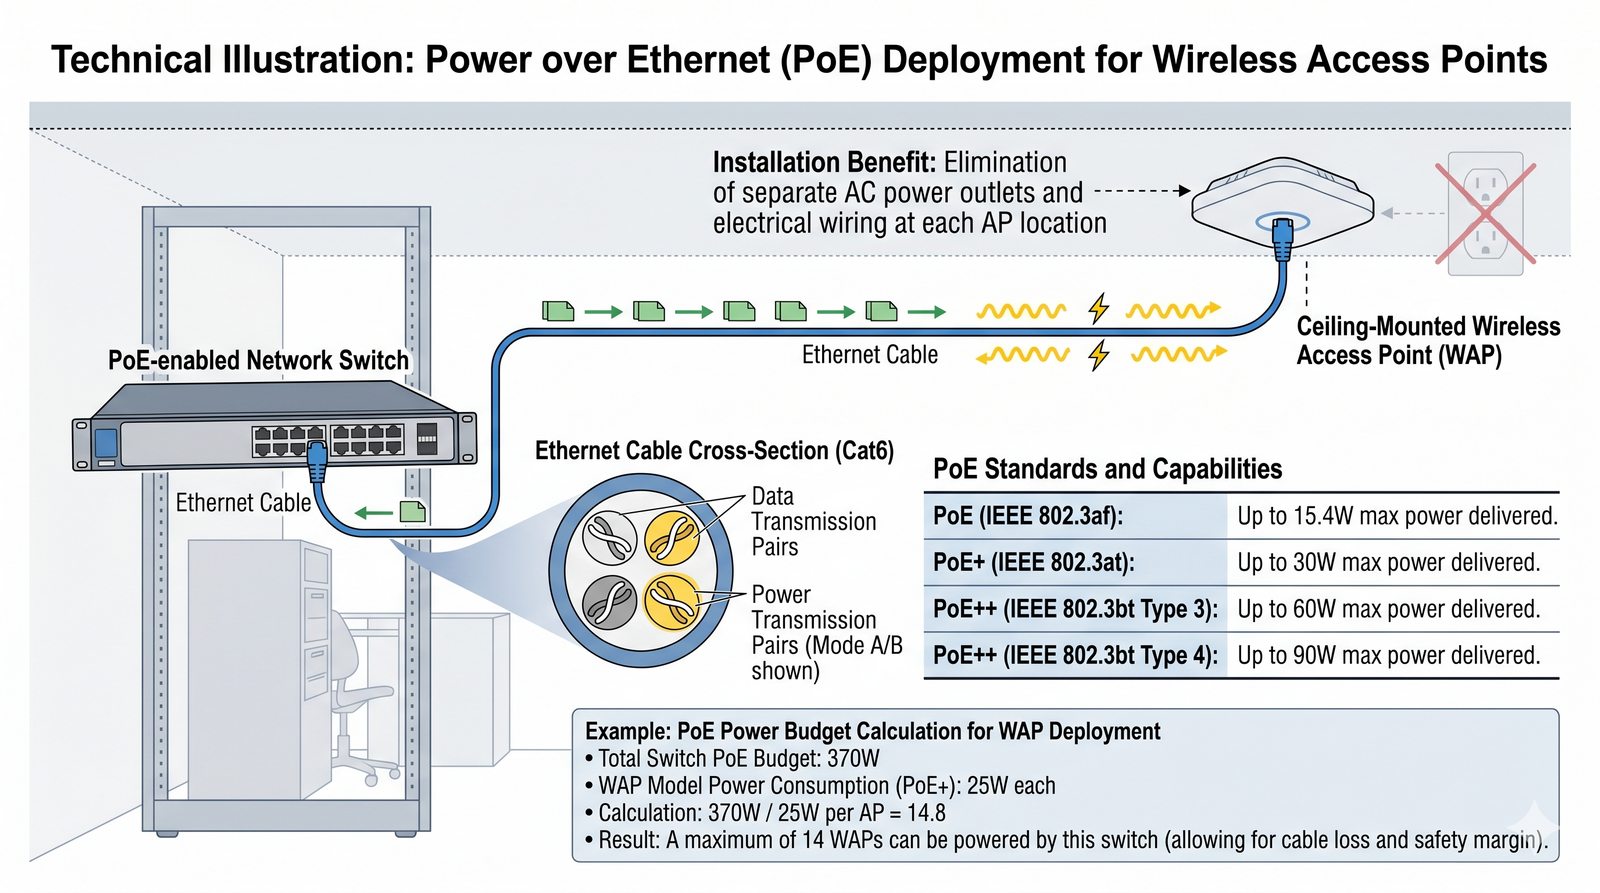
Dodatek: Power over Ethernet (PoE) dla AP
Slajd w części dodatkowej omawia zasilanie punktów dostępowych przez PoE.
  • Zdecydowana większość profesjonalnych punktów dostępowych jest zasilana za pomocą technologii PoE (Power over Ethernet).
  • Umożliwia to zasilanie AP przez ten sam kabel sieciowy, który służy do transmisji danych.
  • Eliminuje to potrzebę instalowania gniazdka elektrycznego w pobliżu każdego punktu dostępowego, co znacznie upraszcza i obniża koszty instalacji.
  • Przy projektowaniu należy upewnić się, że przełączniki sieciowe zapewniają odpowiedni standard i budżet mocy PoE dla wszystkich podłączonych AP.
PoE (Power over Ethernet): zasila AP tym samym kablem sieciowym, co transmisję danych, eliminując potrzebę gniazd elektrycznych; przy projektowaniu trzeba zapewnić odpowiedni standard i budżet mocy PoE przełączników.
Slajd 41 - materiał ilustracyjny
42/50
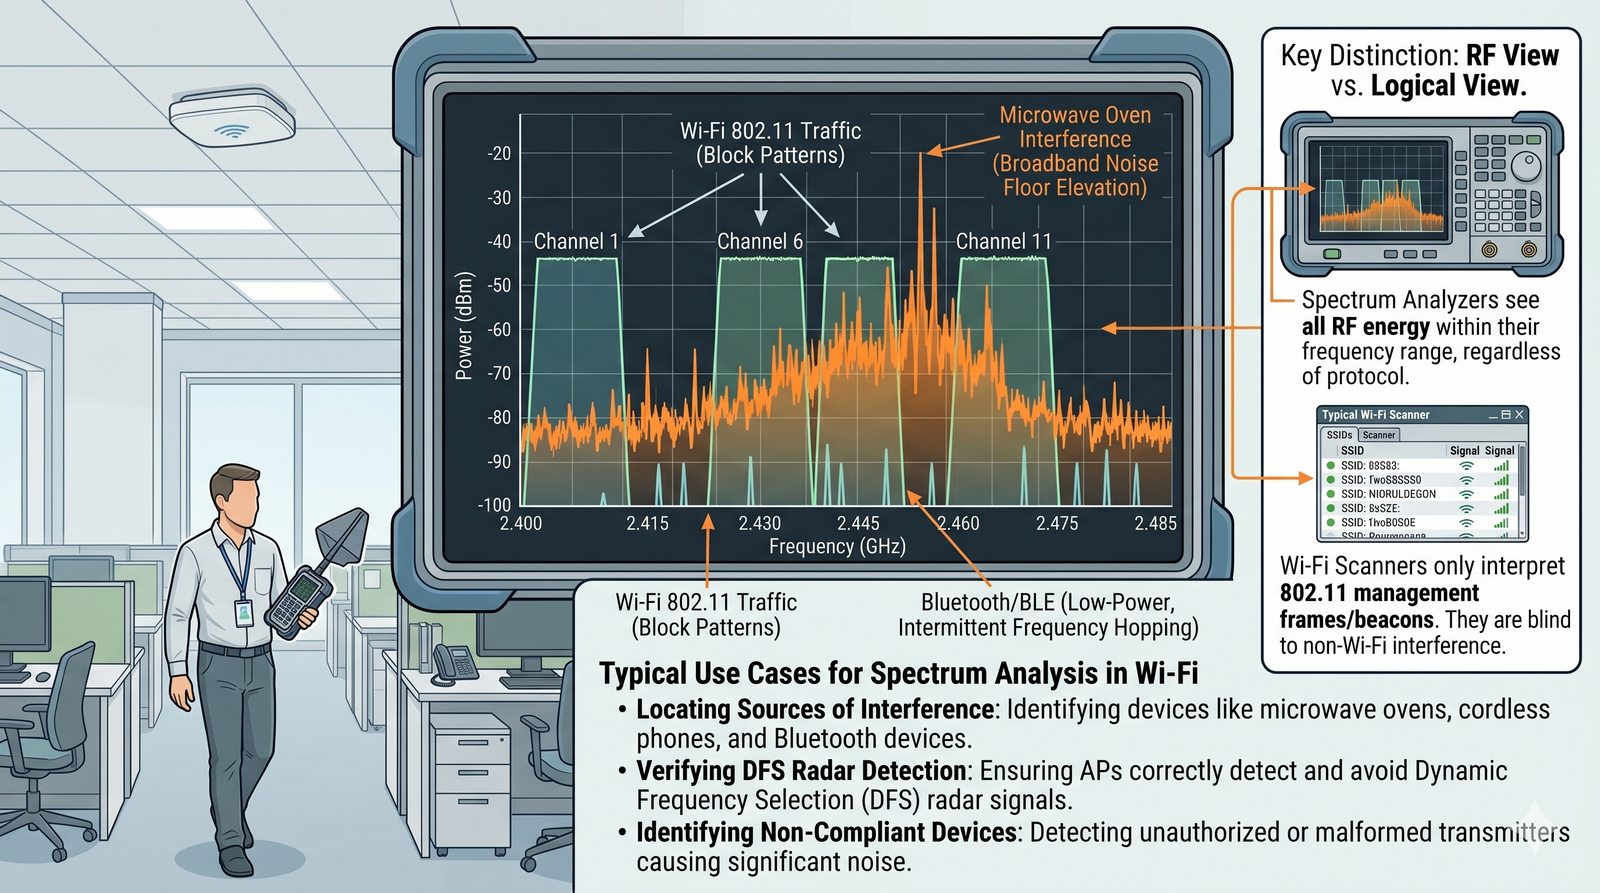
Dodatek: Analizatory widma
Slajd w części dodatkowej omawia analizatory widma do wykrywania zakłóceń spoza Wi-Fi.
  • Standardowe narzędzia Wi-Fi widzą tylko ruch zgodny ze standardem 802.11.
  • Nie są w stanie wykryć zakłóceń pochodzących od źródeł innych niż Wi-Fi.
  • Do tego celu służą analizatory widma.
  • Są to specjalistyczne urządzenia (często w formie karty USB), które „widzą” całą aktywność radiową w danym paśmie.
  • Pozwalają one na zidentyfikowanie i zlokalizowanie źródeł interferencji, takich jak wadliwe kuchenki mikrofalowe, bezprzewodowe kamery wideo czy systemy alarmowe, które mogą degradować wydajność sieci Wi-Fi.
Analizator widma: narzędzie widzące całą aktywność radiową w paśmie; pozwala zidentyfikować i zlokalizować źródła interferencji (kuchenki mikrofalowe, kamery wideo, systemy alarmowe), których nie wykrywa standardowy sprzęt Wi-Fi.
Slajd 42 - materiał ilustracyjny
43/50
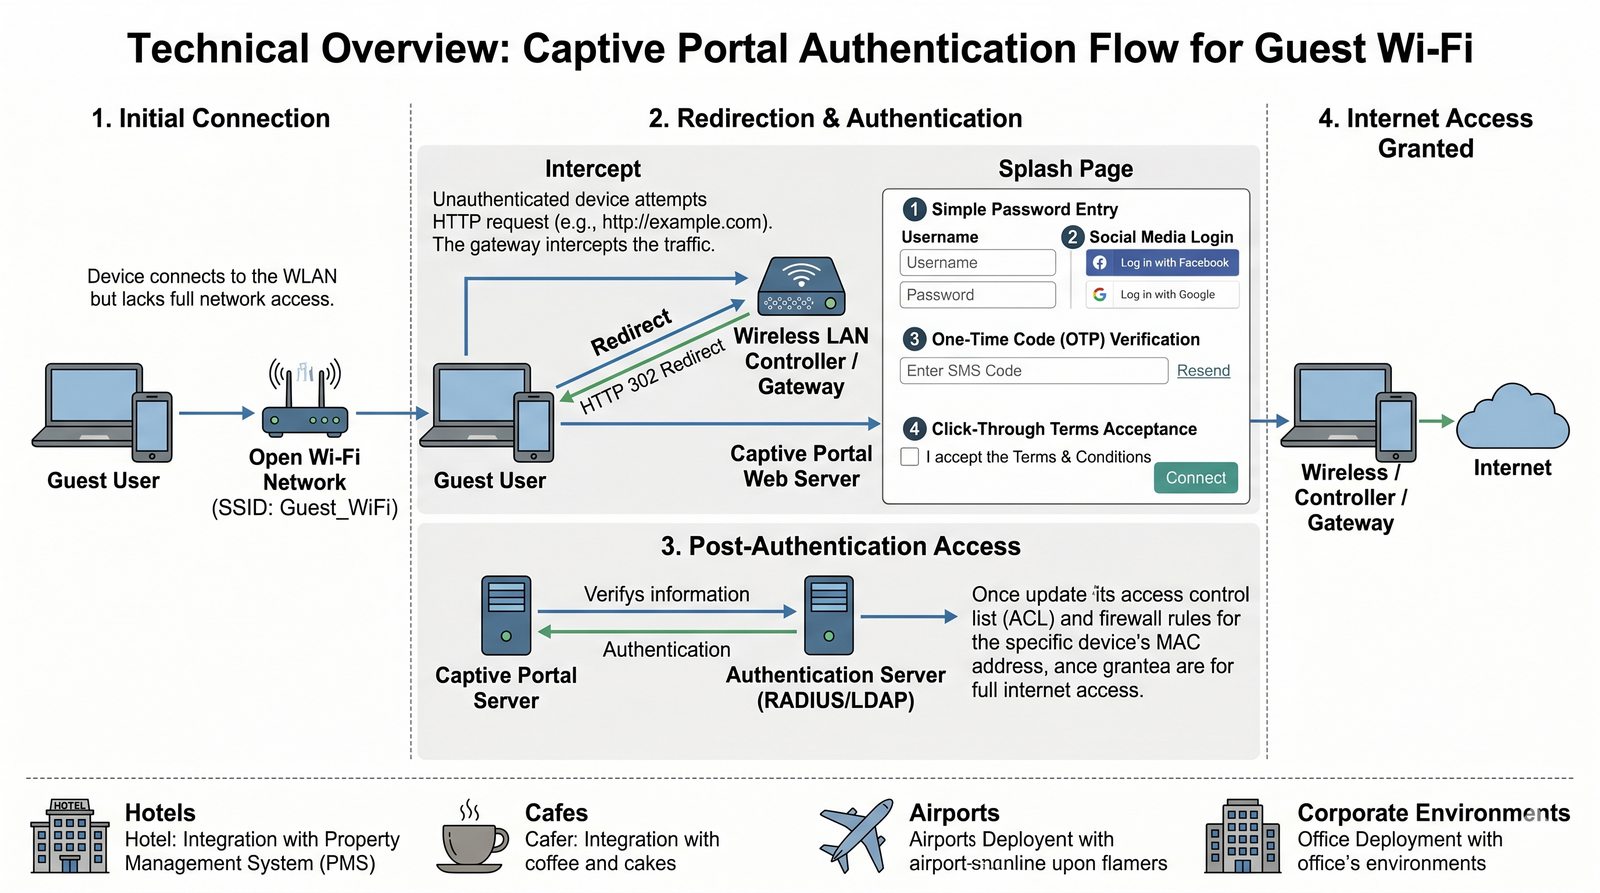
Dodatek: Captive Portal
Slajd w części dodatkowej omawia portal uwierzytelniający Captive Portal.
  • Captive Portal (portal uwierzytelniający) to strona internetowa, która jest automatycznie wyświetlana nowym użytkownikom próbującym połączyć się z siecią (zazwyczaj gościnną).
  • Zanim użytkownik uzyska pełny dostęp do internetu, musi wykonać jakąś akcję na tej stronie - na przykład zaakceptować regulamin, podać hasło, zalogować się za pomocą konta w mediach społecznościowych lub obejrzeć reklamę.
  • Jest to popularna metoda kontroli dostępu i marketingu w hotelach, kawiarniach i miejscach publicznych.
Captive Portal: strona wyświetlana nowym użytkownikom przed uzyskaniem dostępu do sieci (najczęściej gościnnej); wymaga akceptacji regulaminu, podania hasła lub zalogowania - popularna w hotelach i miejscach publicznych.
Slajd 43 - materiał ilustracyjny
44/50
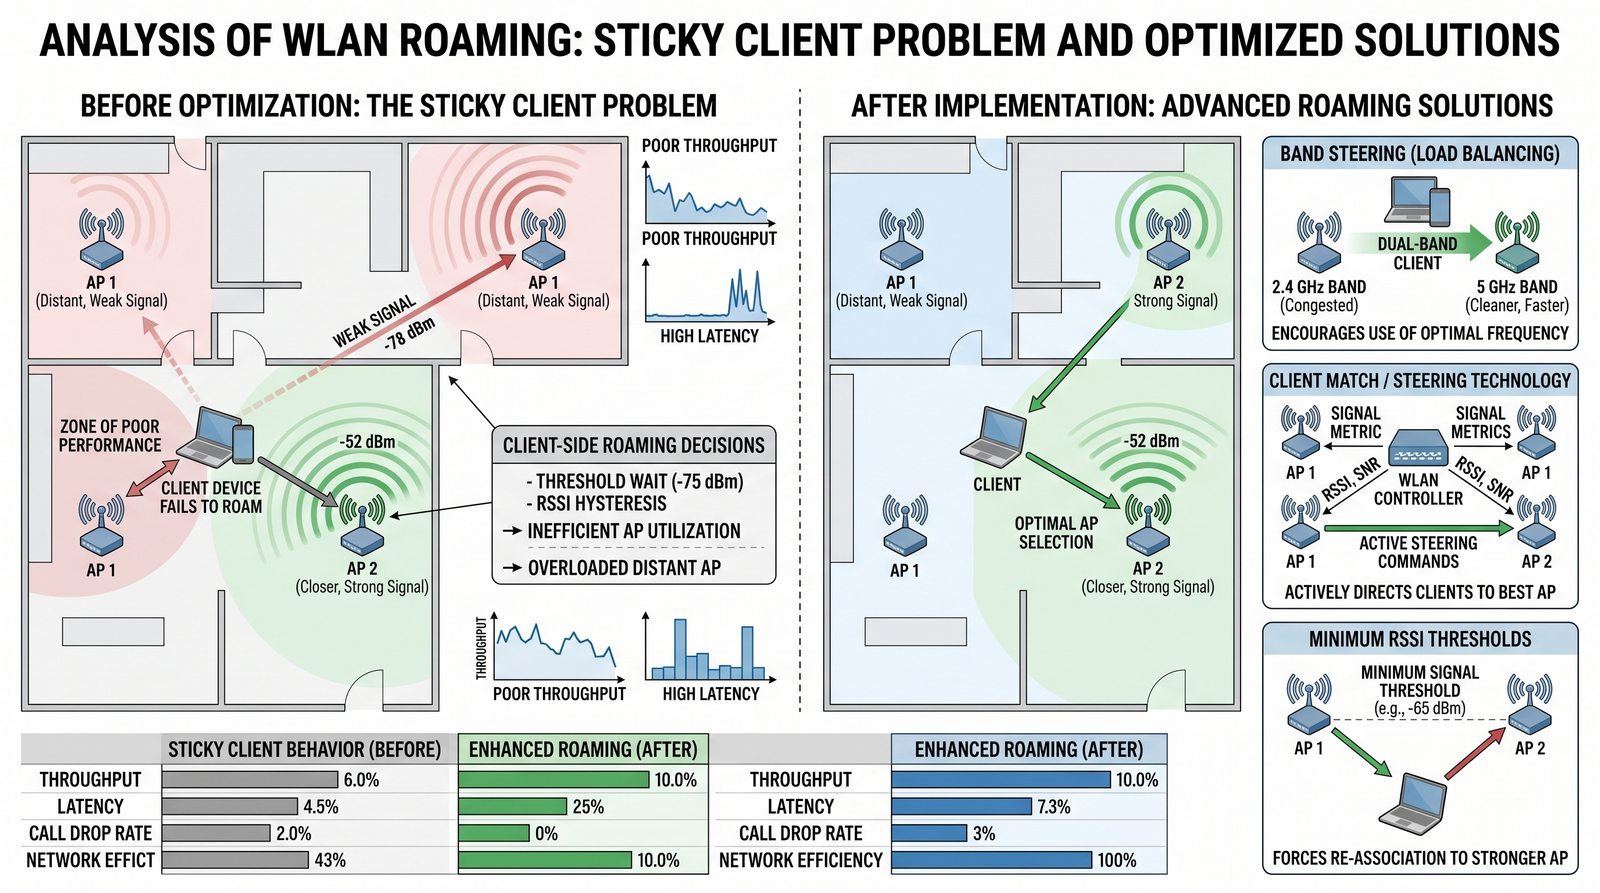
Dodatek: Problemy ze „sticky clients”
Slajd w części dodatkowej omawia problem tak zwanych „sticky clients”.
  • Decyzję o roamingu (przełączeniu do innego AP) podejmuje zawsze urządzenie klienckie, a nie sieć.
  • Niektóre urządzenia (zwłaszcza starsze) mają tendencję do „klejenia się” (sticky client) do punktu dostępowego, z którym się pierwotnie połączyły, nawet jeśli w pobliżu jest inny AP ze znacznie lepszym sygnałem.
  • Powoduje to niską wydajność.
  • Nowoczesne systemy WLAN posiadają mechanizmy (np. Band Steering, Client Match), które próbują aktywnie „zachęcać” lub „zmuszać” klientów do połączenia się z optymalnym punktem dostępowym.
Sticky client: urządzenie klienckie pozostaje połączone ze słabszym punktem dostępowym mimo lepszego sygnału w pobliżu; mechanizmy takie jak Band Steering i Client Match aktywnie zachęcają klienta do przełączenia się na optymalny AP.
Slajd 44 - materiał ilustracyjny
45/50
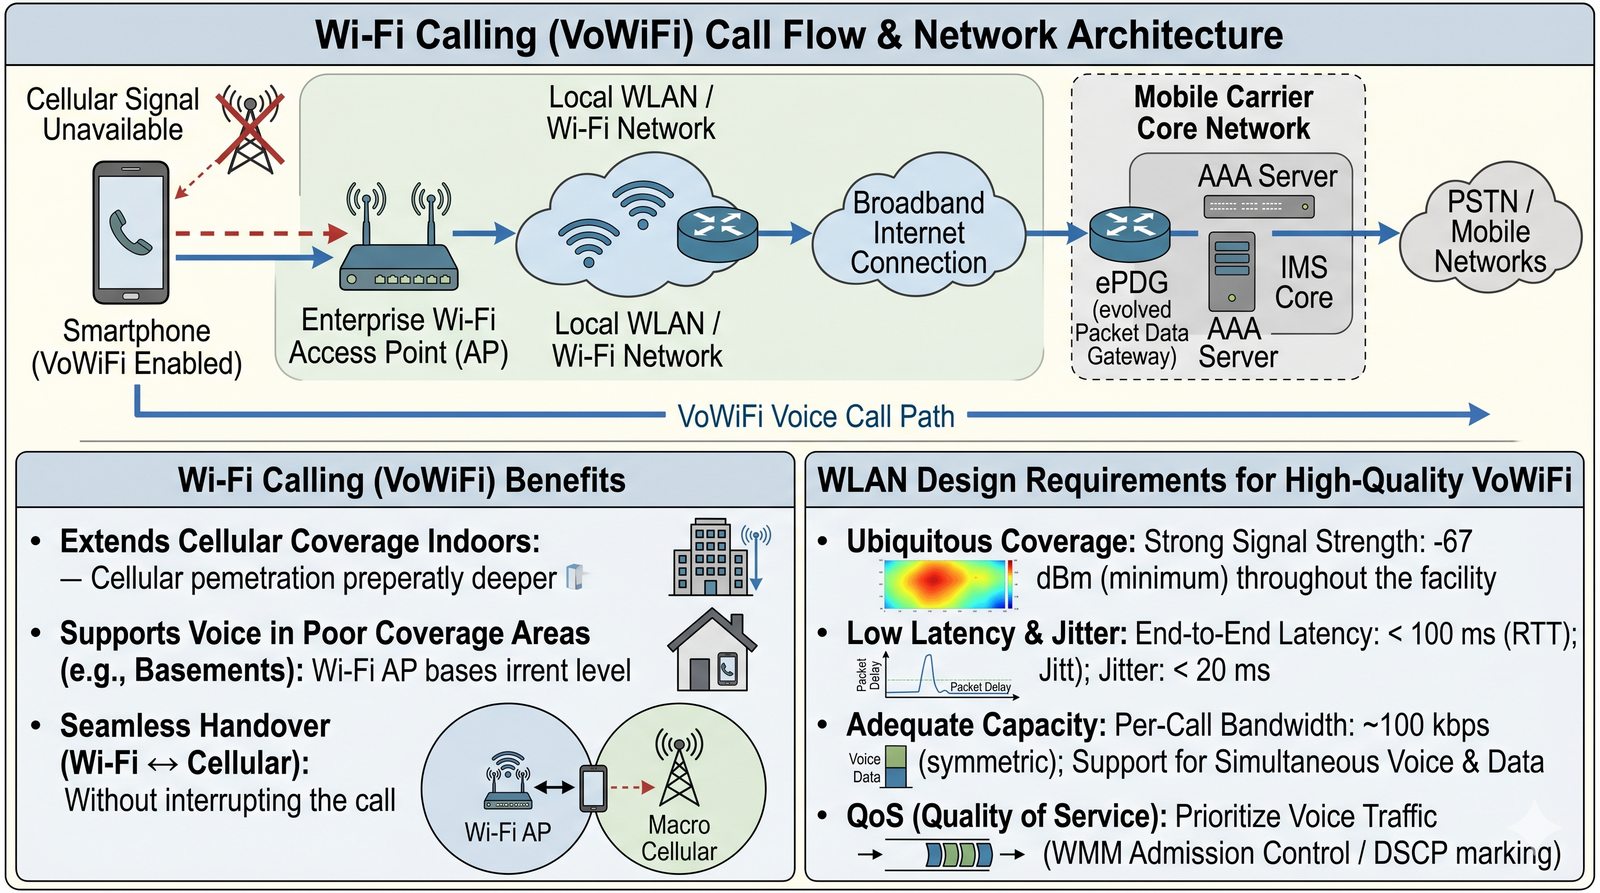
Dodatek: Wi-Fi Calling
Slajd w części dodatkowej omawia usługę Wi-Fi Calling.
  • Wi-Fi Calling to usługa oferowana przez operatorów komórkowych, która pozwala na realizowanie i odbieranie standardowych połączeń głosowych i SMS-ów przez sieć Wi-Fi, gdy sygnał komórkowy jest słaby lub niedostępny (np. w piwnicach, budynkach o grubych murach).
  • Ruch jest tunelowany przez internet do sieci operatora.
  • Projektując sieć Wi-Fi w obiekcie ze słabym zasięgiem komórkowym, należy uwzględnić wymagania dla Wi-Fi Calling i zapewnić pełne pokrycie i niskie opóźnienia.
Wi-Fi Calling: usługa operatorów komórkowych pozwalająca realizować połączenia głosowe i wiadomości przez sieć Wi-Fi, gdy sygnał komórkowy jest słaby; ruch jest tunelowany przez internet do sieci operatora.
Slajd 45 - materiał ilustracyjny
46/50
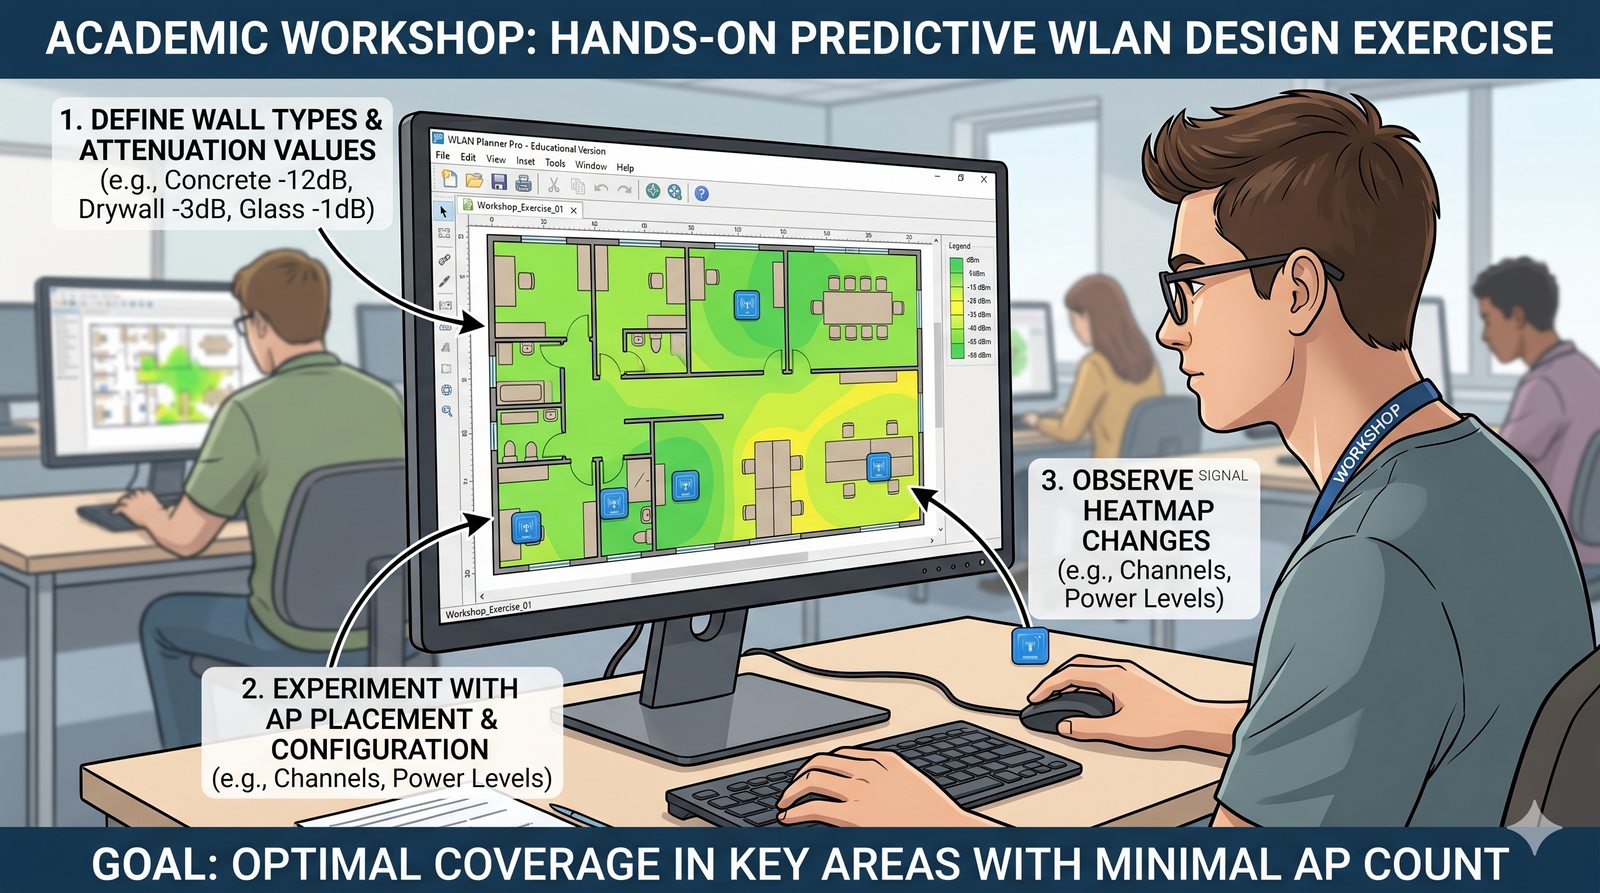
Warsztat: Prosty projekt predykcyjny
Slajd zawiera zadanie warsztatowe z prostego projektowania predykcyjnego.
  • Zadanie: Używając darmowego narzędzia do planowania Wi-Fi (np. NetSpot w wersji darmowej lub podobne), zaimportuj plan swojego mieszkania lub jednego piętra biura.
  • Zdefiniuj podstawowe typy ścian.
  • Spróbuj wirtualnie rozmieścić jeden lub dwa punkty dostępowe tak, aby uzyskać jak najlepsze pokrycie w kluczowych obszarach.
  • Poeksperymentuj z lokalizacją AP i zobacz, jak wpływa to na przewidywaną siłę sygnału.
Zadanie: w darmowym narzędziu do planowania Wi-Fi zaimportować plan mieszkania lub piętra biura, zdefiniować typy ścian i wirtualnie rozmieścić jeden lub dwa AP, obserwując wpływ lokalizacji na siłę sygnału.
Slajd 46 - materiał ilustracyjny
47/50
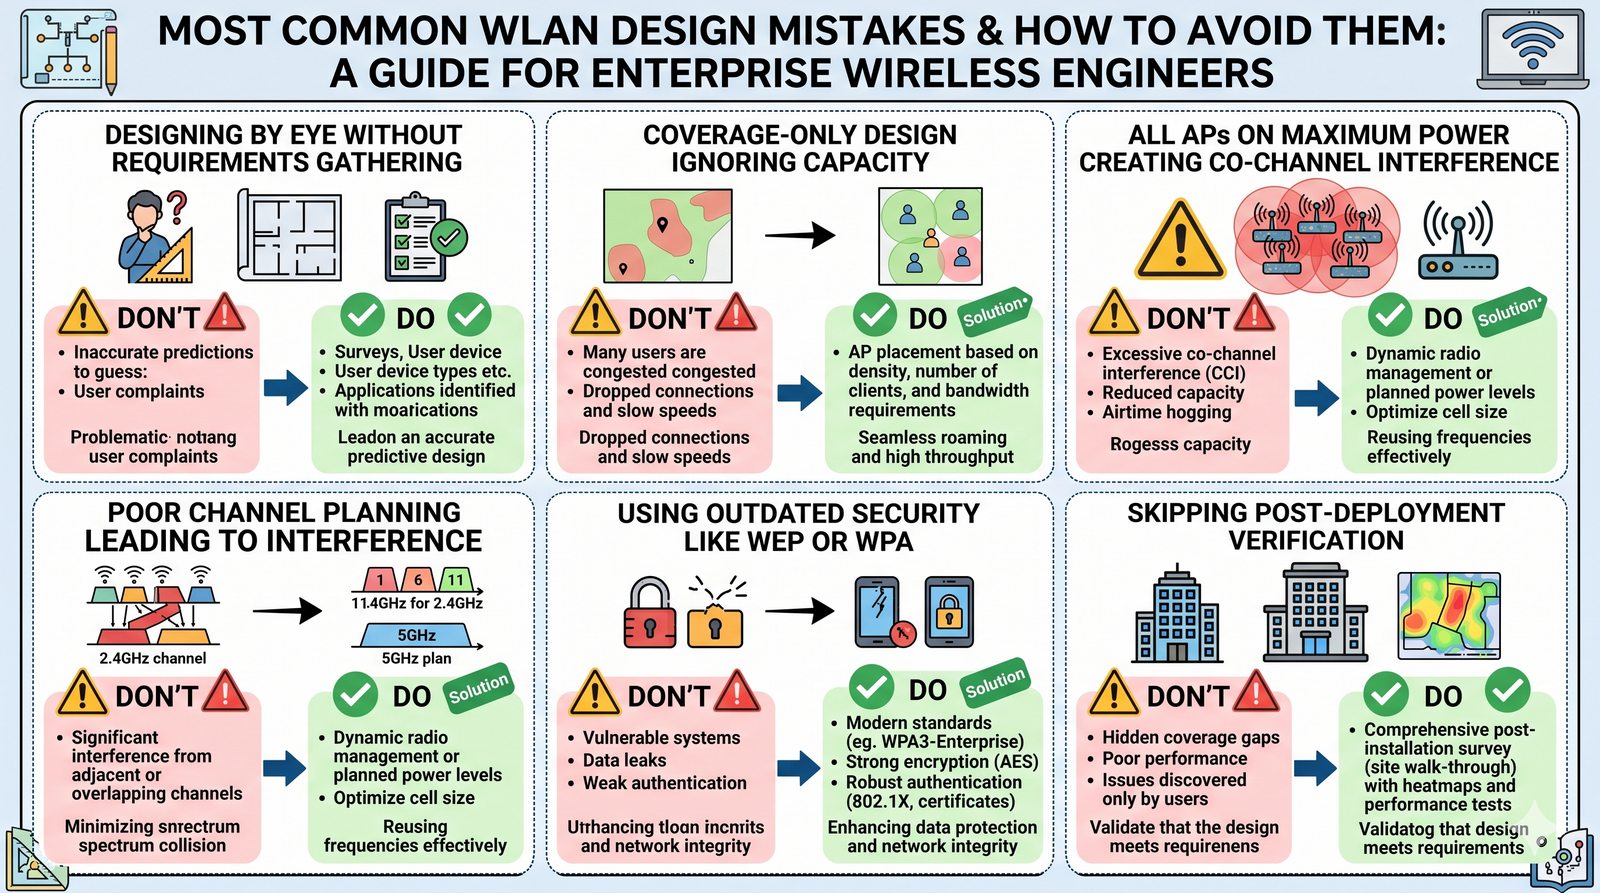
Podsumowanie: Najczęstsze błędy
Slajd podsumowuje najczęstsze błędy popełniane przy projektowaniu sieci WLAN.
  • Brak etapu zbierania wymagań i projektowania „na oko”.
  • Projektowanie tylko pod kątem pokrycia, ignorując pojemność.
  • Ustawianie wszystkich AP na maksymalną moc nadawania („krzycząca” sieć).
  • Niewłaściwe planowanie kanałów, prowadzące do interferencji.
  • Stosowanie przestarzałych i niezabezpieczonych standardów (WEP, WPA).
  • Ignorowanie weryfikacji po wdrożeniu.
Najczęstsze błędy: brak zbierania wymagań, projektowanie wyłącznie pod pokrycie, maksymalna moc wszystkich AP, złe planowanie kanałów, przestarzałe standardy (WEP/WPA) oraz pominięcie weryfikacji po wdrożeniu.
Slajd 47 - materiał ilustracyjny
48/50
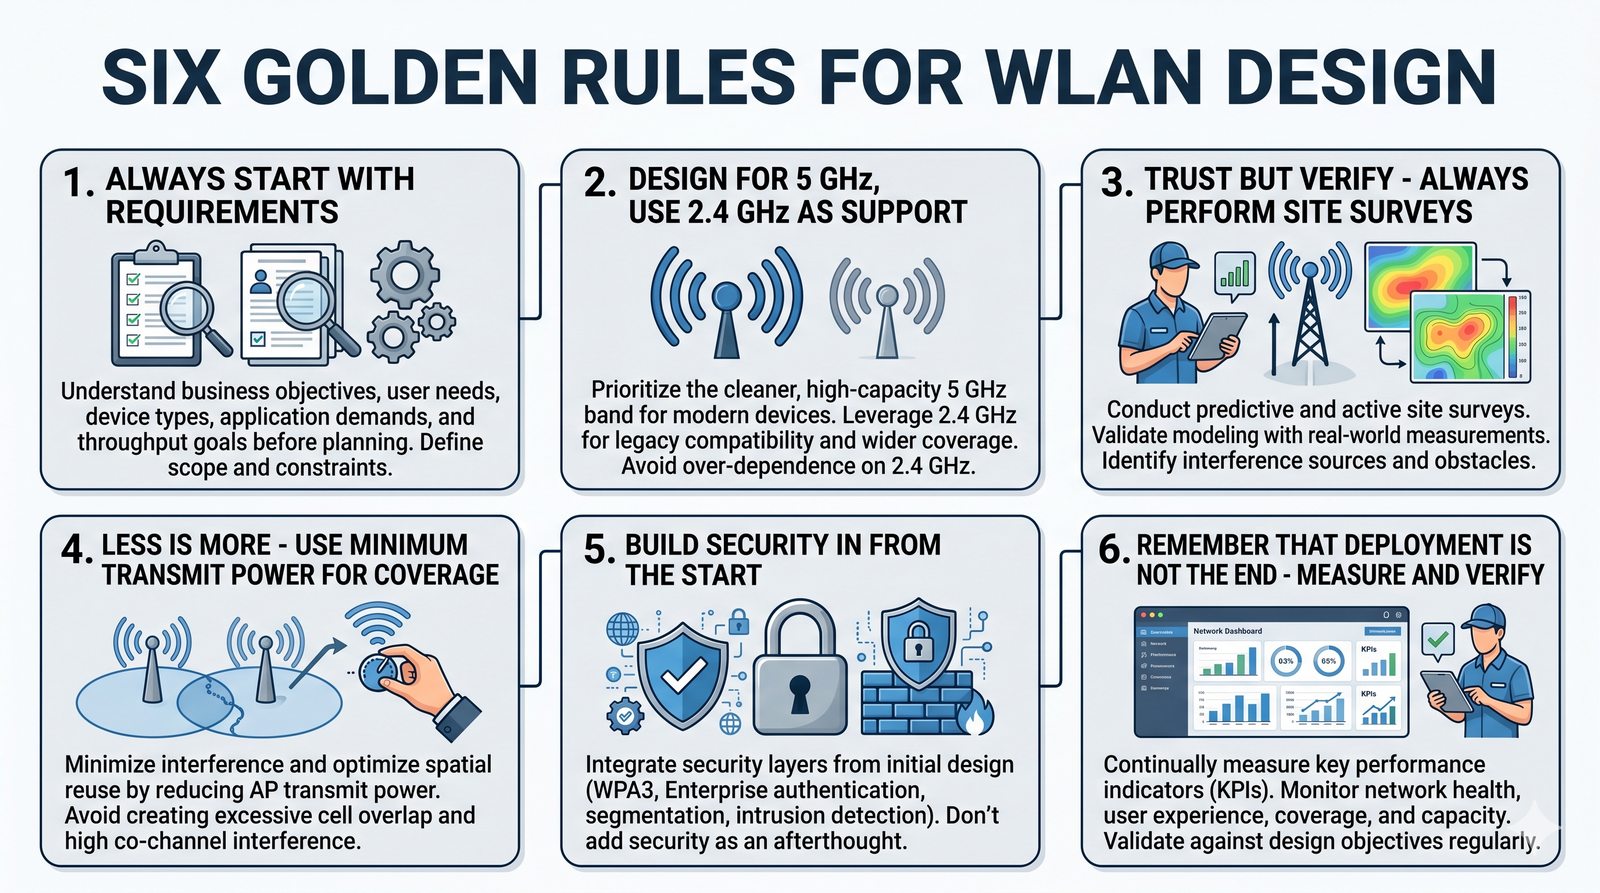
Podsumowanie: Złote zasady projektowania WLAN
Slajd podsumowuje złote zasady projektowania sieci WLAN.
  • Zawsze zaczynaj od wymagań.
  • Projektuj dla pasma 5 GHz, traktując 2,4 GHz jako wsparcie.
  • „Ufaj, ale weryfikuj” - zawsze przeprowadzaj wizję lokalną.
  • „Mniej znaczy więcej” - używaj najniższej mocy nadawania, która zapewnia wymagane pokrycie.
  • Myśl o bezpieczeństwie od samego początku.
  • Pamiętaj, że praca nie kończy się na instalacji - mierz i weryfikuj.
Złote zasady: zaczynaj od wymagań, projektuj dla 5 GHz, zawsze przeprowadzaj wizję lokalną, używaj najniższej wystarczającej mocy, myśl o bezpieczeństwie od początku i weryfikuj po wdrożeniu.
Slajd 48 - materiał ilustracyjny
49/50
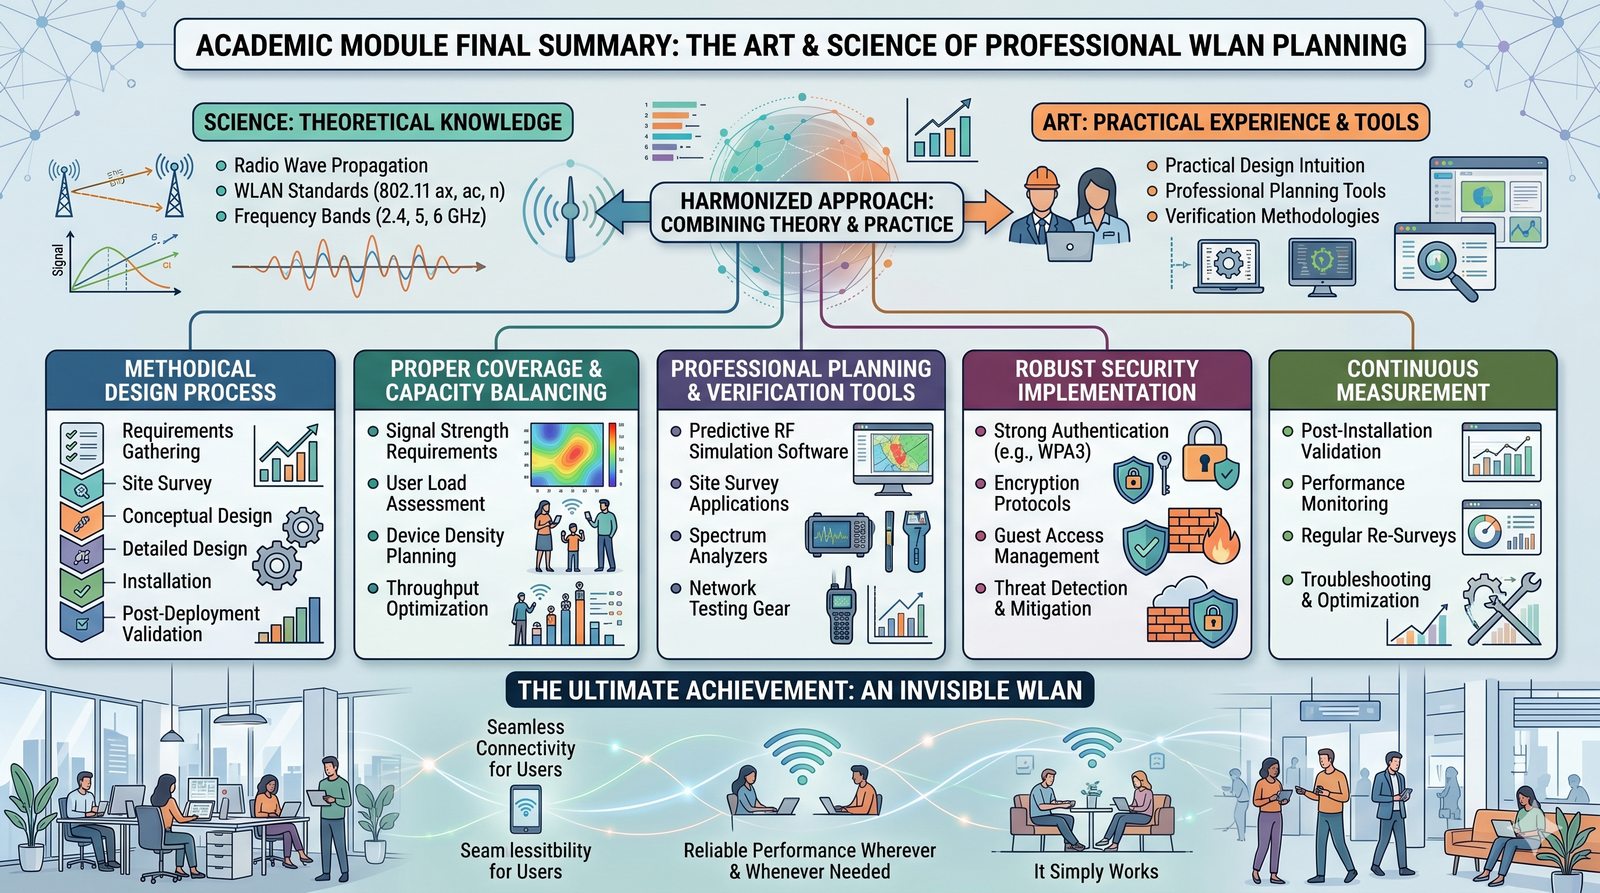
Finalne podsumowanie modułu
Slajd finalnie podsumowuje moduł planowania sieci bezprzewodowej.
  • Planowanie sieci bezprzewodowej to sztuka i nauka.
  • Wymaga solidnej wiedzy teoretycznej o propagacji fal radiowych i standardach, ale także praktycznego doświadczenia i umiejętności korzystania z profesjonalnych narzędzi.
  • Prawidłowo zaprojektowana i wdrożona sieć WLAN jest niewidzialna dla użytkownika i po prostu działa, zapewniając szybką i niezawodną łączność tam, gdzie jest potrzebna.
  • Osiągnięcie tego stanu „przezroczystości” jest ostatecznym celem każdego projektanta sieci bezprzewodowej.
Podsumowanie modułu 6: projektowanie sieci bezprzewodowej to sztuka i nauka - połączenie wiedzy teoretycznej z praktyką; celem jest sieć „przezroczysta” dla użytkownika, działająca niezawodnie tam, gdzie jest potrzebna.
Slajd 49 - materiał ilustracyjny
50/50
Pytania i odpowiedzi
Slajd kończy moduł i otwiera ostatnią sesję pytań.
  • Dziękuję za uwagę.
  • Czas na finalne pytania dotyczące planowania sieci bezprzewodowych.
Pytania i odpowiedzi: finalna sesja pytań dotycząca planowania sieci bezprzewodowych.
Slajd 50 - materiał ilustracyjny