1/47
Wprowadzenie: Dodanie mobilności do naszej sieci
Slajd otwiera moduł 7, dodając mobilność do dotychczas zaprojektowanej sieci przewodowej.
  • Witajcie na module poświęconym projektowaniu sieci bezprzewodowych.
  • Do tej pory nasza sieć była zakotwiczona w kablach.
  • Nauczyliśmy się projektować strukturę szaf i okablowania.
  • Jednak we współczesnym świecie mobilność to nie luksus, a konieczność.
  • Dzisiejszy moduł poświęcimy temu, jak profesjonalnie zaprojektować sieć WLAN (Wireless LAN), która będzie nie tylko wygodna, ale przede wszystkim wydajna i bezpieczna zgodnie ze standardami enterprise.
WLAN (Wireless LAN): bezprzewodowe rozszerzenie sieci kablowej; we współczesnym świecie mobilność to konieczność, a profesjonalny projekt sieci WLAN musi być nie tylko wygodny, ale przede wszystkim wydajny i bezpieczny zgodnie ze standardami enterprise.
Slajd 1 - materiał ilustracyjny
2/47
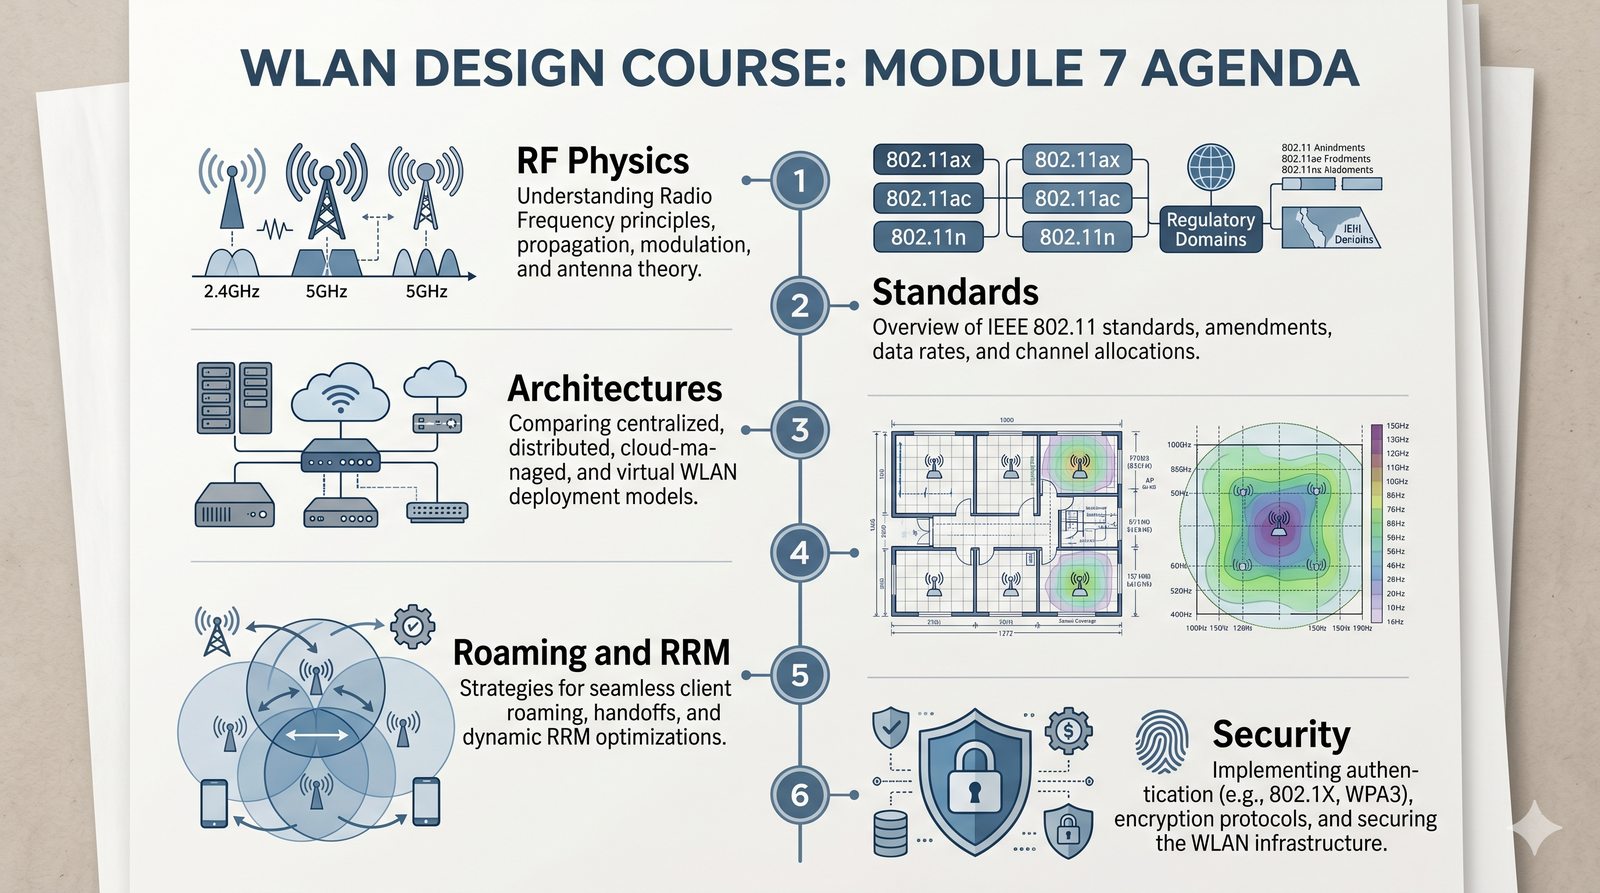
Agenda modułu 7
Slajd przedstawia agendę modułu: od fizyki RF po bezpieczeństwo i zarządzanie.
  • Fizyka RF: Zrozumienie medium (pasma 2,4/5/6 GHz).
  • Standardy: Od 802.11n do 802.11ax (Wi-Fi 6/6E) i dalej.
  • Architektury: Autonomiczne AP vs WLC (kontrolery) vs Cloud.
  • Planowanie: Site Survey i predykcyjne projektowanie zasięgu.
  • Roaming i RRM: Jak zapewnić płynne przełączanie między AP.
  • Bezpieczeństwo: 802.1X, WPA3 i dynamiczne przypisywanie VLAN.
Agenda modułu 7: fizyka RF (pasma 2,4/5/6 GHz), standardy od 802.11n do 802.11ax, architektury (AP autonomiczne, WLC, chmura), planowanie zasięgu (Site Survey), roaming i RRM oraz bezpieczeństwo (802.1X, WPA3, dynamiczne VLAN).
Slajd 2 - materiał ilustracyjny
3/47
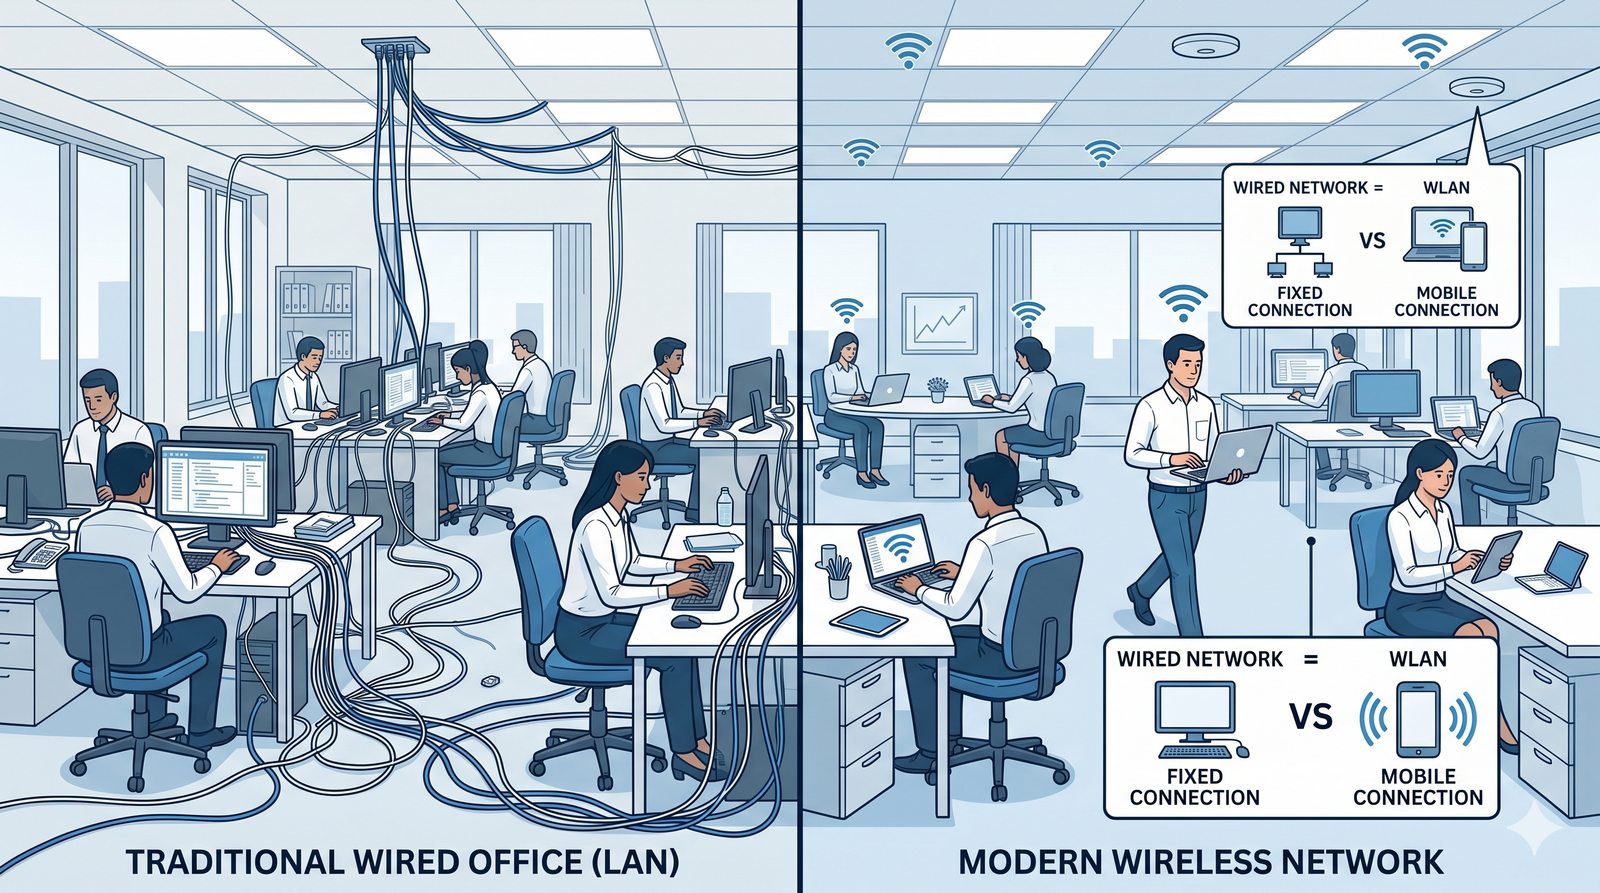
Podstawowe wyzwanie: LAN vs WLAN
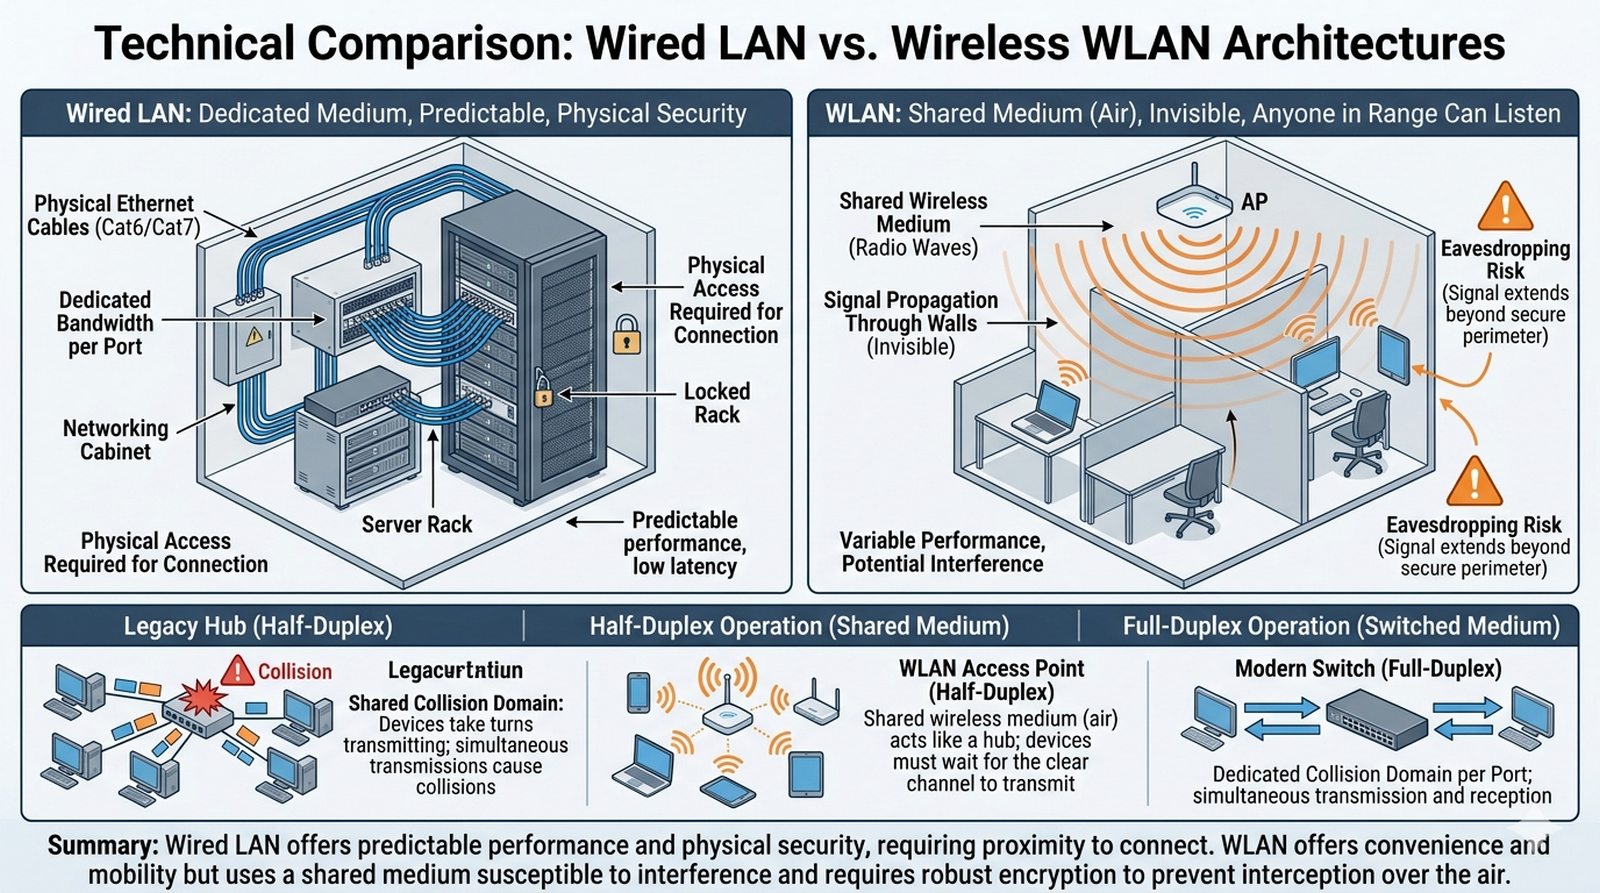
Slajd wyjaśnia, dlaczego sieć WLAN nie jest zwykłym LAN-em pozbawionym kabla.
  • Kluczową rzeczą, którą musimy zrozumieć, jest to, że WLAN to nie jest to samo co LAN, tylko bez kabla.
  • W sieci kablowej mamy do dyspozycji dedykowane medium (kabel), które jest przewidywalne i bezpieczne.
  • W sieci bezprzewodowej medium jest wspólne (powietrze) i niewidoczne.
  • Oznacza to, że każdy, kto znajduje się w zasięgu, może próbować słuchać i zakłócać naszą komunikację.
  • WLAN jest medium współdzielonym (half-duplex), co przypomina działanie staromodnego huba, a nie przełącznika.
Medium współdzielone: w sieci kablowej każdy port ma dedykowane, przewidywalne medium, natomiast w bezprzewodowej medium (powietrze) jest wspólne i niewidoczne - działa w trybie half-duplex, przypominając starego huba, i każdy w zasięgu może nas podsłuchiwać oraz zakłócać.
Slajd 3 - materiał ilustracyjny
4/47
Fizyka RF: Pasma częstotliwości
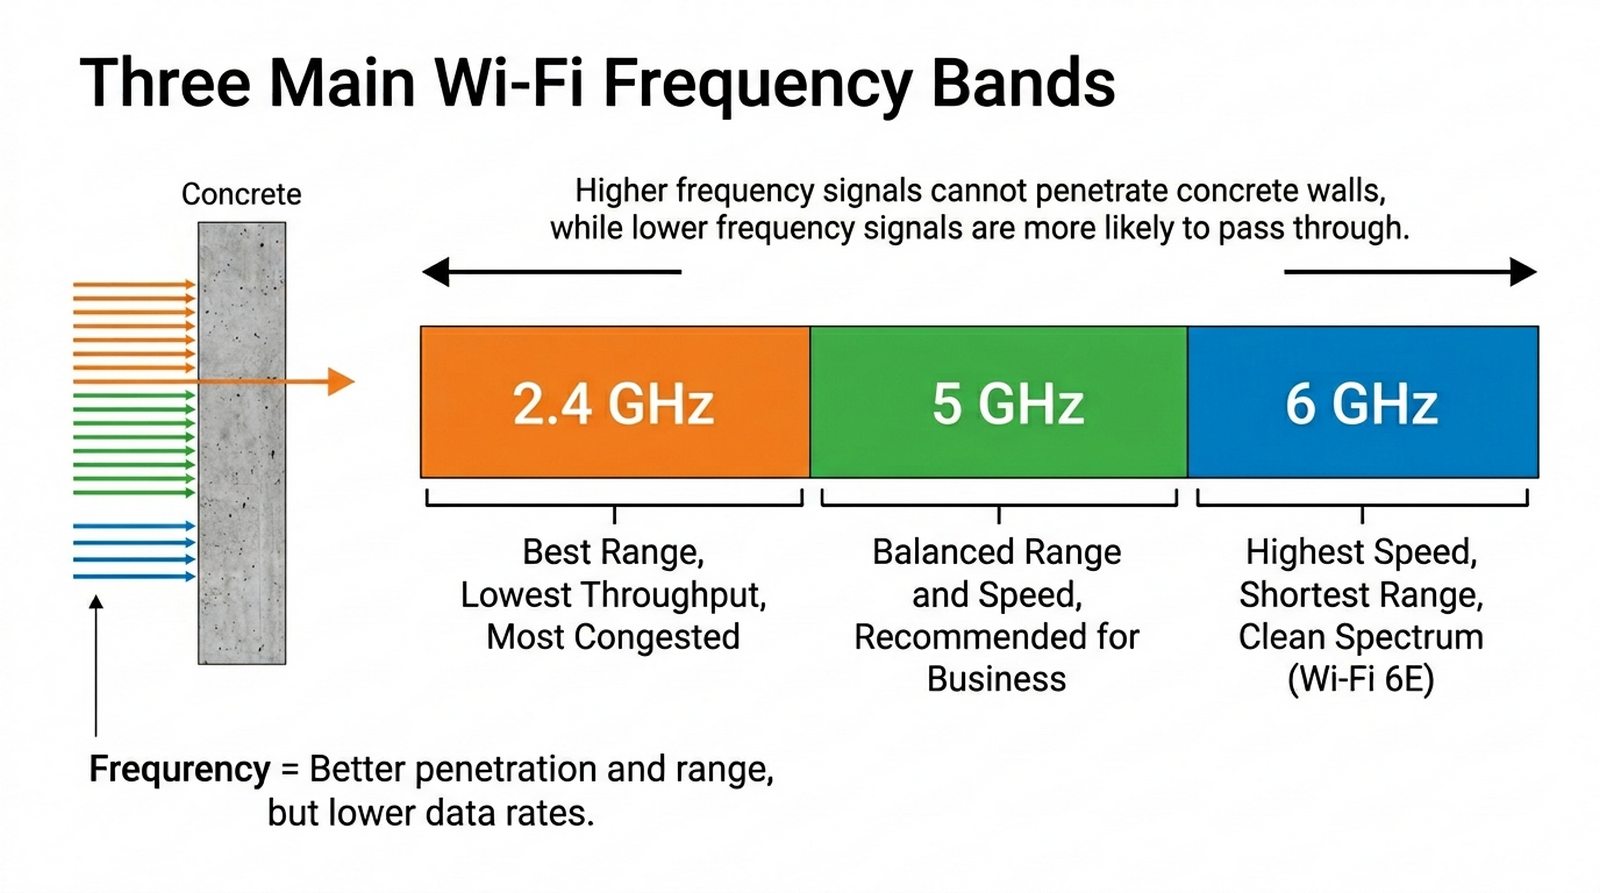
Slajd wprowadza fizykę RF i przedstawia kompromis między zasięgiem a przepustowością.
  • W sieciach Wi-Fi operujemy głównie w trzech pasmach częstotliwości.
  • Wybór pasma determinuje dwa kluczowe parametry: zasięg oraz przepustowość.
  • Im niższa częstotliwość, tym lepszy zasięg i przenikanie przez przeszkody; wyższe pasma pozwalają stosować szersze kanały i bardziej zaawansowane modulacje, co przekłada się na wyższą przepustowość.
  • Naszym zadaniem jest znalezienie złotego środka, który zapewni stabilne połączenie w każdym zakątku biura.
Wybór pasma: determinuje zasięg oraz potencjalną przepustowość - niższa częstotliwość daje lepszy zasięg i przenikanie przeszkód, ale to szerokość kanału i modulacja decydują o osiągalnych prędkościach. Zadaniem projektanta jest znalezienie złotego środka zapewniającego stabilne połączenie w każdym zakątku budynku.
Slajd 4 - materiał ilustracyjny
5/47
Pasmo 2,4 GHz - Spadek po przeszkodzie
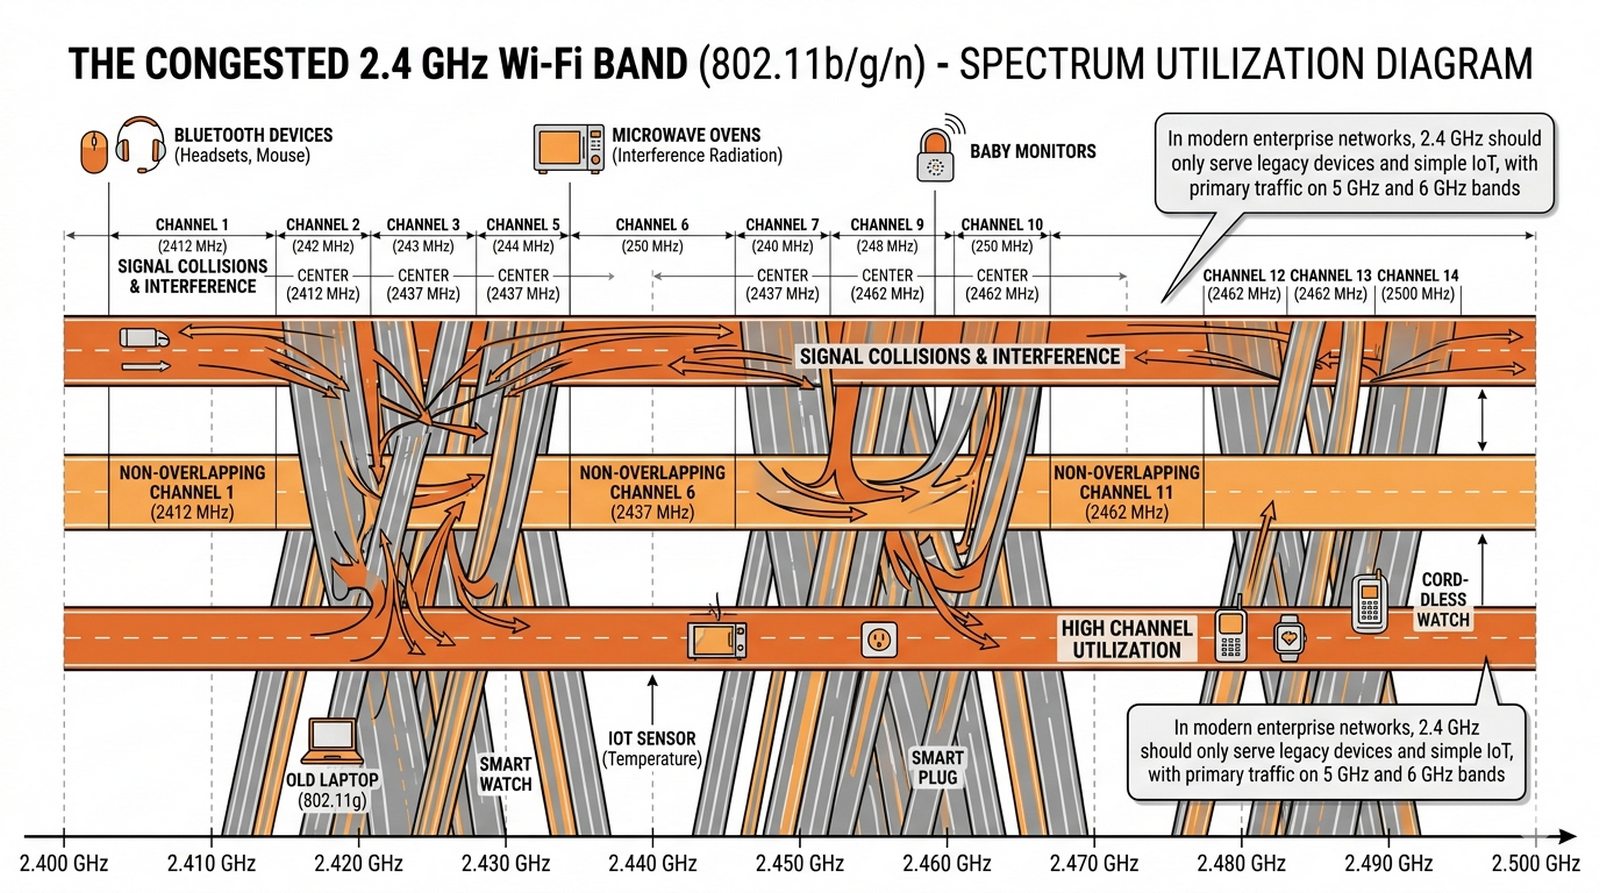
Slajd omawia najstarsze i najbardziej zatłoczone pasmo 2,4 GHz.
  • Pasmo 2,4 GHz to najstarsze i najbardziej zatłoczone pasmo.
  • Ma świetny zasięg, ale oferuje niewiele kanałów, które na siebie nie nachodzą: w Europie, gdzie dostępne są kanały 1-13, stosuje się plany takie jak 1, 5, 9, 13, a w Ameryce Północnej 1, 6, 11.
  • Co gorsza, w tym samym paśmie pracują urządzenia Bluetooth, kuchenki mikrofalowe i nianie elektroniczne.
  • W nowoczesnych projektach enterprise dążymy do tego, aby to pasmo obsługiwało jedynie proste urządzenia IoT lub starszy sprzęt, przenosząc główny ruch na wyższe częstotliwości.
Pasmo 2,4 GHz: najlepszy zasięg, ale niewiele nienachodzących na siebie kanałów (w Europie na przykład 1, 5, 9, 13, a w Ameryce Północnej 1, 6, 11) i obecność innych urządzeń (Bluetooth, mikrofalówki, nianie); w projektach enterprise przeznacza się je dla prostych urządzeń IoT i starszego sprzętu, przenosząc główny ruch na wyższe częstotliwości.
Slajd 5 - materiał ilustracyjny
6/47
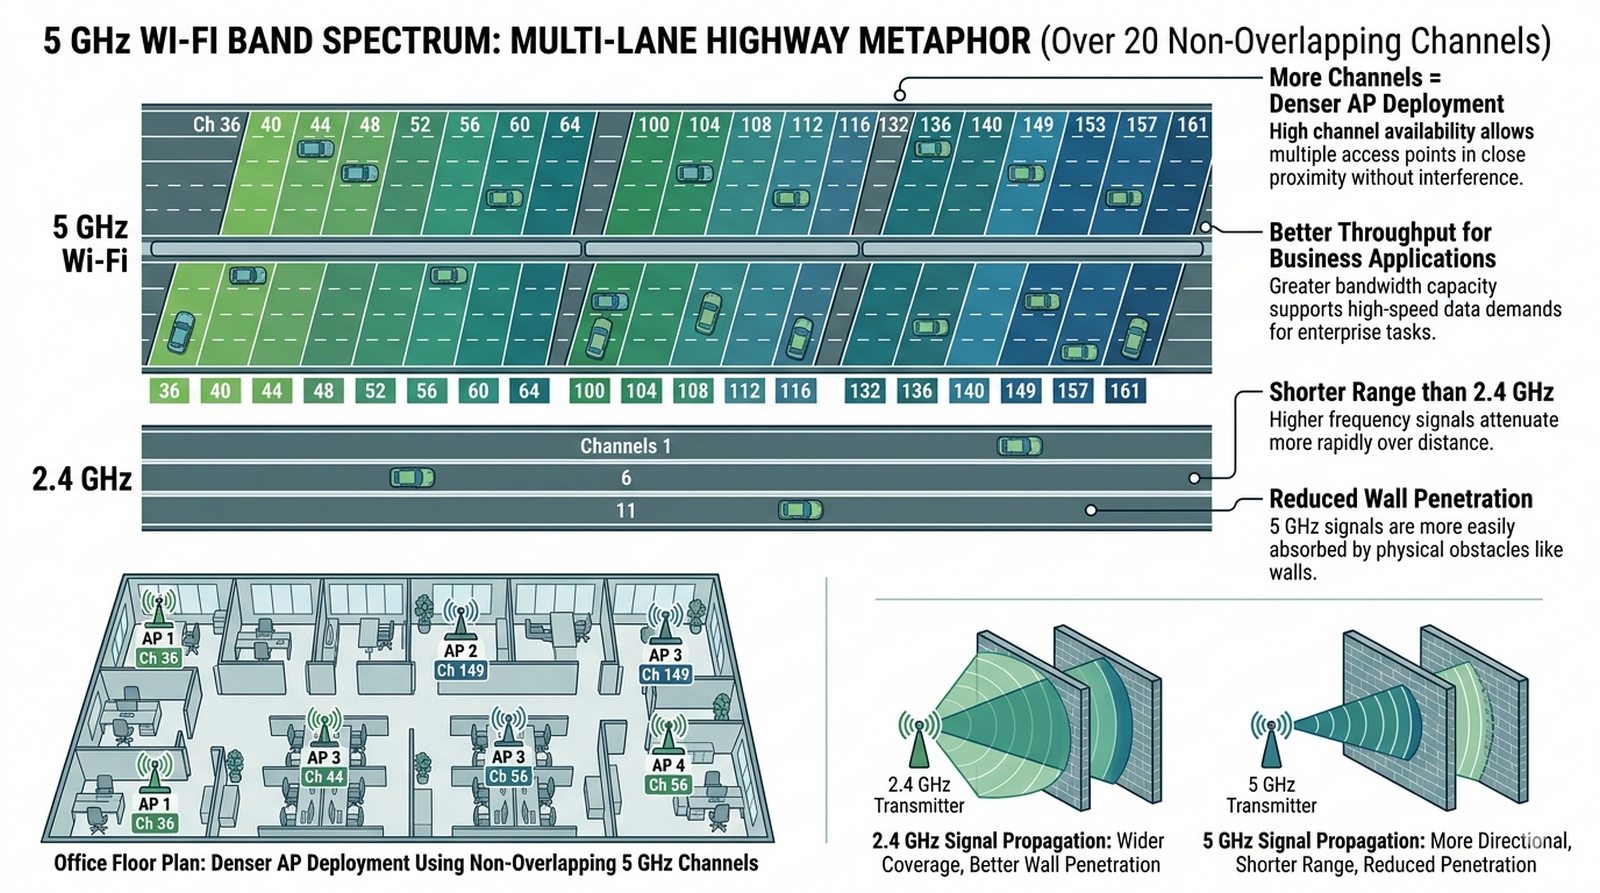
Pasmo 5 GHz - Standard wydajności
Slajd omawia pasmo 5 GHz jako standard wydajności sieci biznesowych.
  • 5 GHz to obecnie koń roboczy sieci biznesowych.
  • Oferuje znacznie więcej kanałów (w Europie około 19 kanałów 20 MHz, a z kanałami dostępnymi warunkowo do około 24), co pozwala na budowanie gęstych sieci bez wzajemnego zakłócania się punktów dostępowych.
  • Ma jednak mniejszy zasięg niż 2,4 GHz i trudniej przenika przez betonowe ściany.
  • Projektując sieć, musimy założyć, że urządzenia będą łączyć się głównie tutaj, co wymaga gęstszego rozmieszczenia access pointów.
Pasmo 5 GHz: koń roboczy sieci firmowych; oferuje kilkanaście kanałów (w Europie około 19 kanałów 20 MHz, a z kanałami warunkowymi wymagającymi DFS do około 24 według normy ETSI EN 301 893), co pozwala budować gęste sieci bez wzajemnego zakłócania się punktów dostępowych, ale ma mniejszy zasięg i trudniej przenika przez betonowe ściany, co wymaga gęstszego rozmieszczenia AP.
Slajd 6 - materiał ilustracyjny
7/47
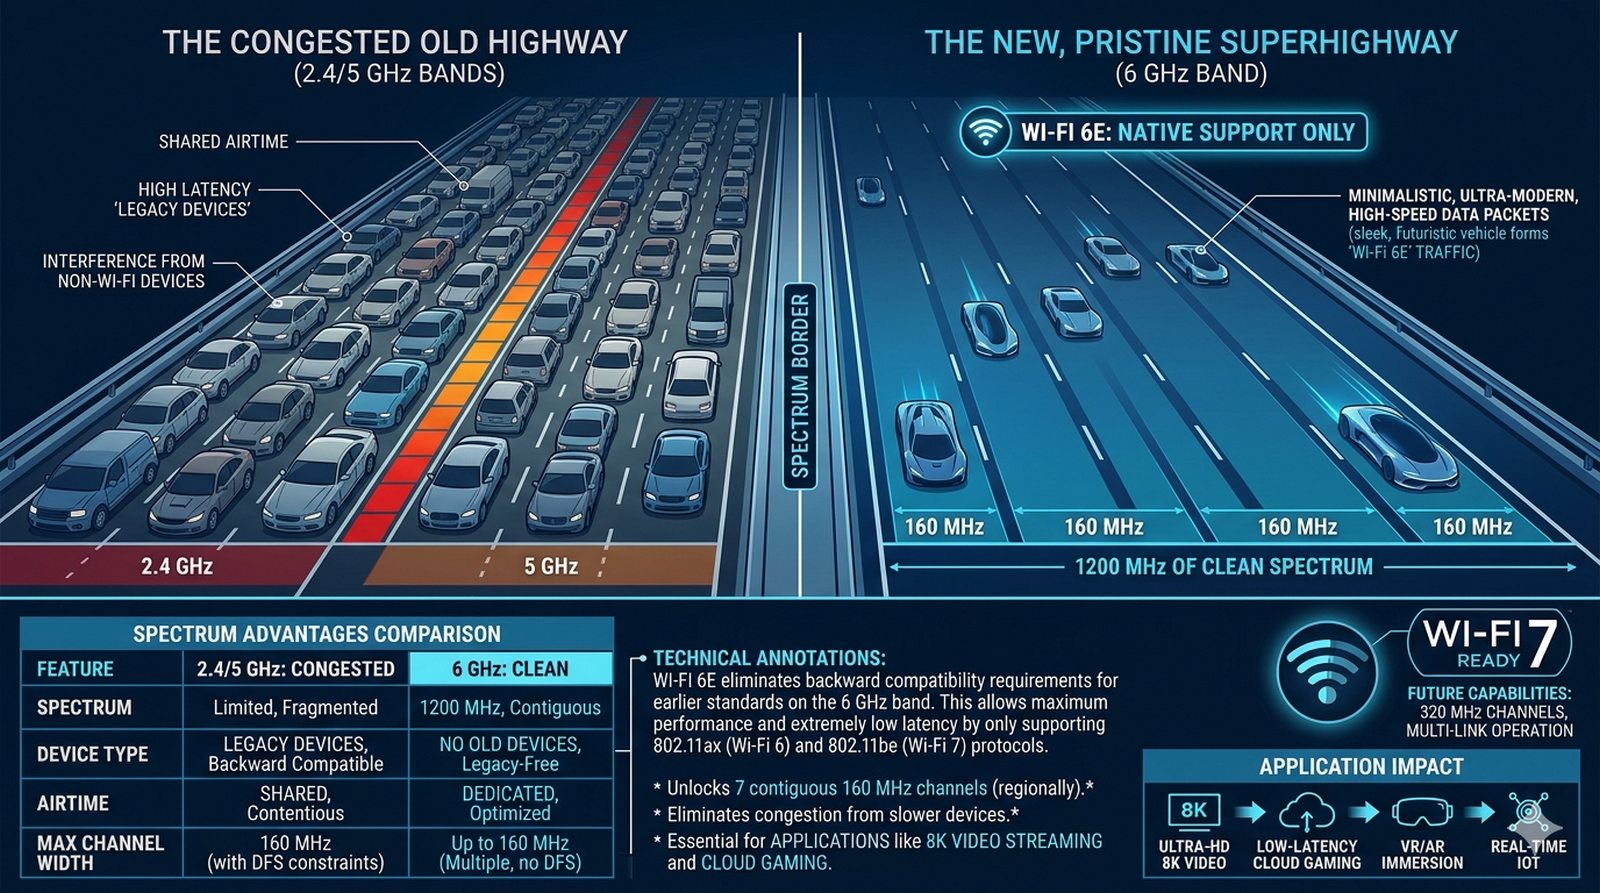
Pasmo 6 GHz (Wi-Fi 6E) - Nowa era
Slajd omawia nowe pasmo 6 GHz (Wi-Fi 6E) jako nową erę przepustowości.
  • Rewolucją jest wprowadzenie pasma 6 GHz - obejmują je standardy Wi-Fi 6E oraz Wi-Fi 7; certyfikacja Wi-Fi CERTIFIED 7 ruszyła w styczniu 2024 roku.
  • Otrzymujemy do dyspozycji gigantyczny, zupełnie pusty obszar spektrum.
  • To tak, jakbyśmy do zatłoczonego miasta (2,4/5 GHz) dobudowali nowoczesną, pustą autostradę.
  • W paśmie 6 GHz nie ma starych urządzeń, co eliminuje konieczność wstecznej kompatybilności i pozwala na osiągnięcie niespotykanych dotąd prędkości i niskich opóźnień.
Pasmo 6 GHz: ogromny, zupełnie pusty obszar spektrum dostępny dla Wi-Fi 6E i Wi-Fi 7; brak starych urządzeń eliminuje konieczność wstecznej kompatybilności, co pozwala osiągnąć niespotykane prędkości i niskie opóźnienia.
Slajd 7 - materiał ilustracyjny
8/47
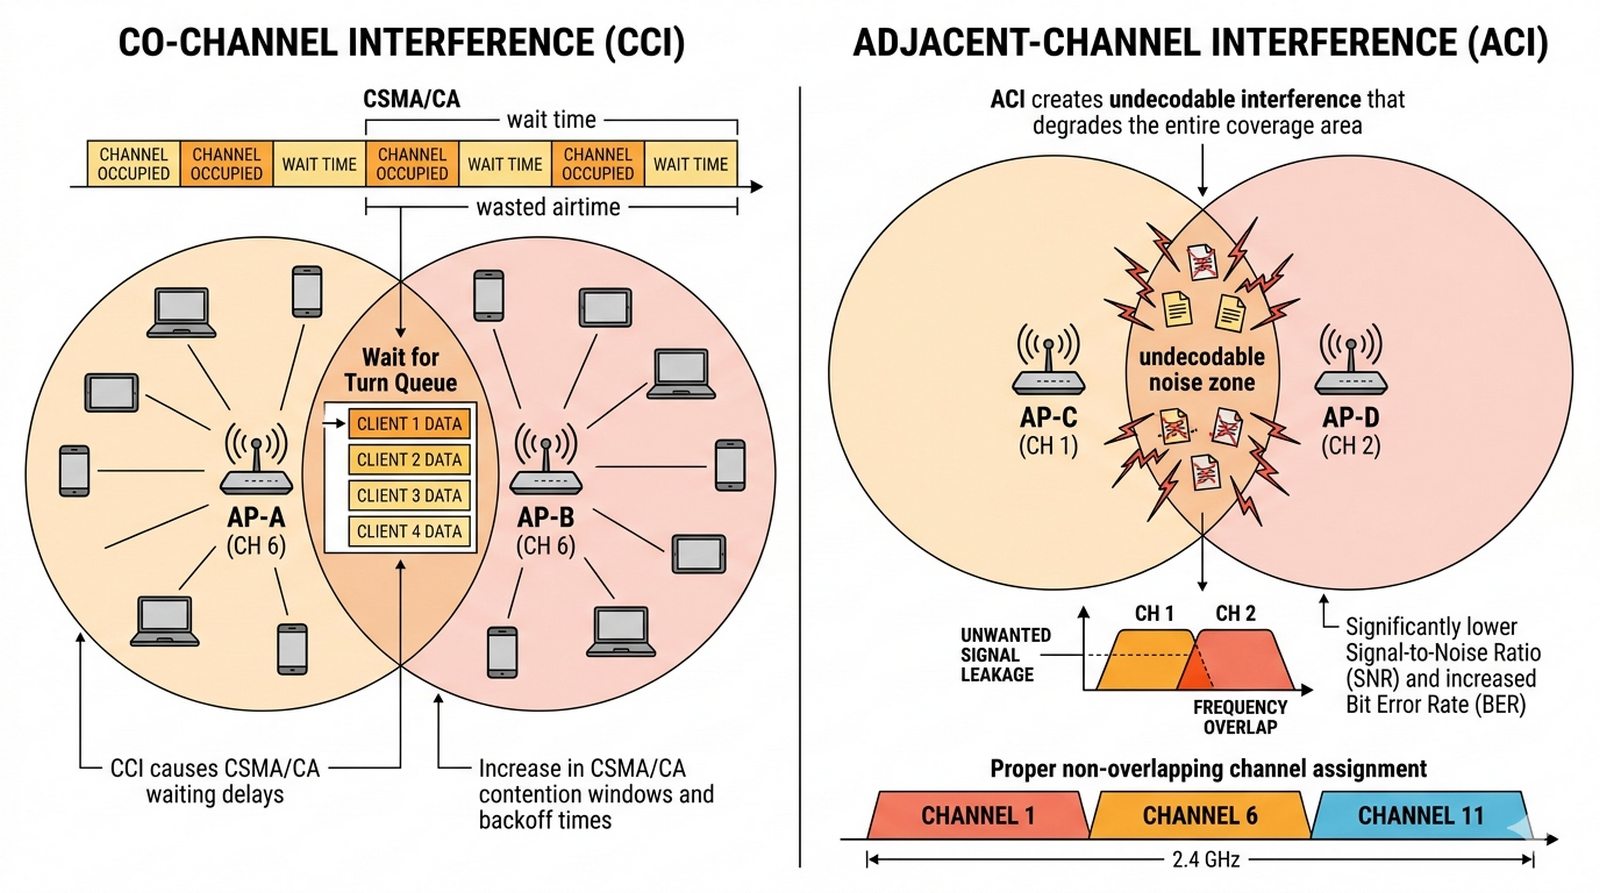
Problem interferencji: CCI vs ACI
Slajd omawia dwa główne rodzaje interferencji: CCI i ACI.
  • Nasz największy wróg w WLAN to interferencje.
  • Dzielimy je na dwa główne typy:
    • CCI (Co-Channel Interference): występuje, gdy dwa AP pracują na tym samym kanale - muszą wtedy bez przerwy na siebie czekać, co marnuje czas antenowy (airtime).
    • ACI (Adjacent-Channel Interference): jest groźniejsza - występuje, gdy kanały na siebie zachodzą, tworząc szum, którego urządzenia nie potrafią zdekodować.
  • Dobry plan kanałów to fundament stabilnej sieci.
CCI vs ACI: CCI (Co-Channel Interference) występuje, gdy dwa punkty dostępowe pracują na tym samym kanale i muszą czekać na siebie, marnując czas antenowy; ACI (Adjacent-Channel Interference) jest groźniejsza - nakładające się kanały tworzą szum, którego urządzenia nie potrafią zdekodować.
Slajd 8 - materiał ilustracyjny
9/47
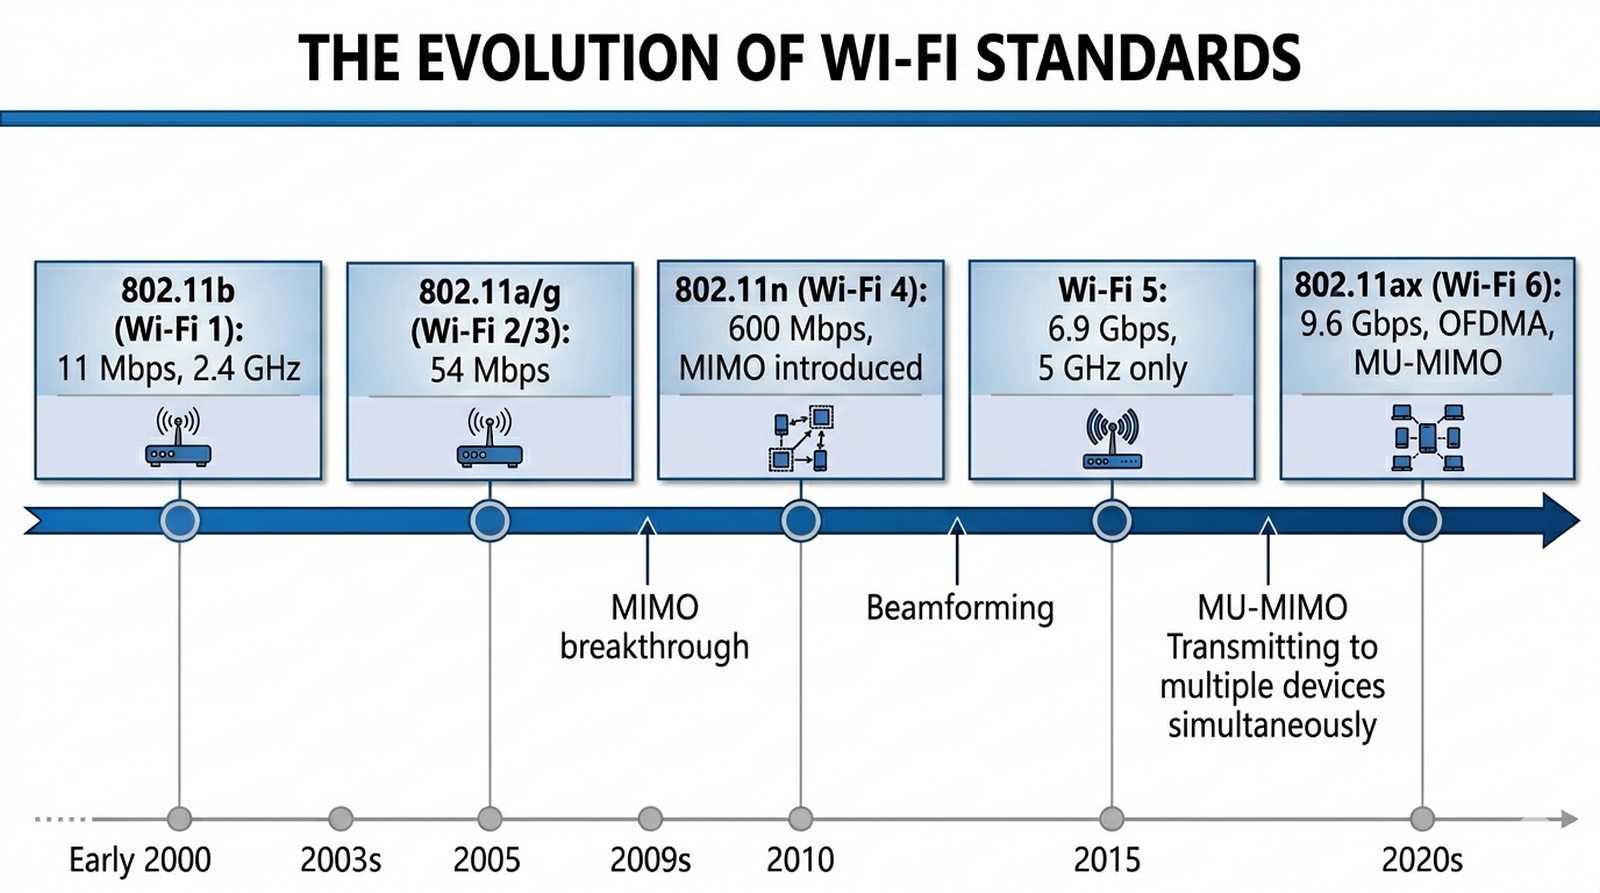
Ewolucja standardów: Od 802.11n do 802.11ax (Wi-Fi 4/5/6)
Slajd przedstawia ewolucję standardów IEEE 802.11 i wprowadzenie nazewnictwa Wi-Fi 4/5/6.
  • Przez lata standardy IEEE 802.11 ewoluowały, aby sprostać rosnącym potrzebom.
  • Aby ułatwić życie użytkownikom, wprowadzono nazewnictwo Wi-Fi 4, 5 i 6.
  • Kamieniem milowym był standard 802.11n (Wi-Fi 4) wprowadzający technologię MIMO (wiele anten).
  • Kolejny, 802.11ac (Wi-Fi 5), skupił się na gęstym upakowaniu danych w paśmie 5 GHz.
  • Dzisiejszy standard 802.11ax (Wi-Fi 6) nie szuka już tylko surowej prędkości, ale przede wszystkim efektywności w bardzo gęstych środowiskach.
Ewolucja standardów: kamieniem milowym był 802.11n (Wi-Fi 4) z technologią MIMO, następnie 802.11ac (Wi-Fi 5) skoncentrowany na gęstym upakowaniu danych w 5 GHz, a 802.11ax (Wi-Fi 6) stawia nie na surową prędkość, lecz na efektywność w bardzo gęstych środowiskach.
Slajd 9 - materiał ilustracyjny
10/47
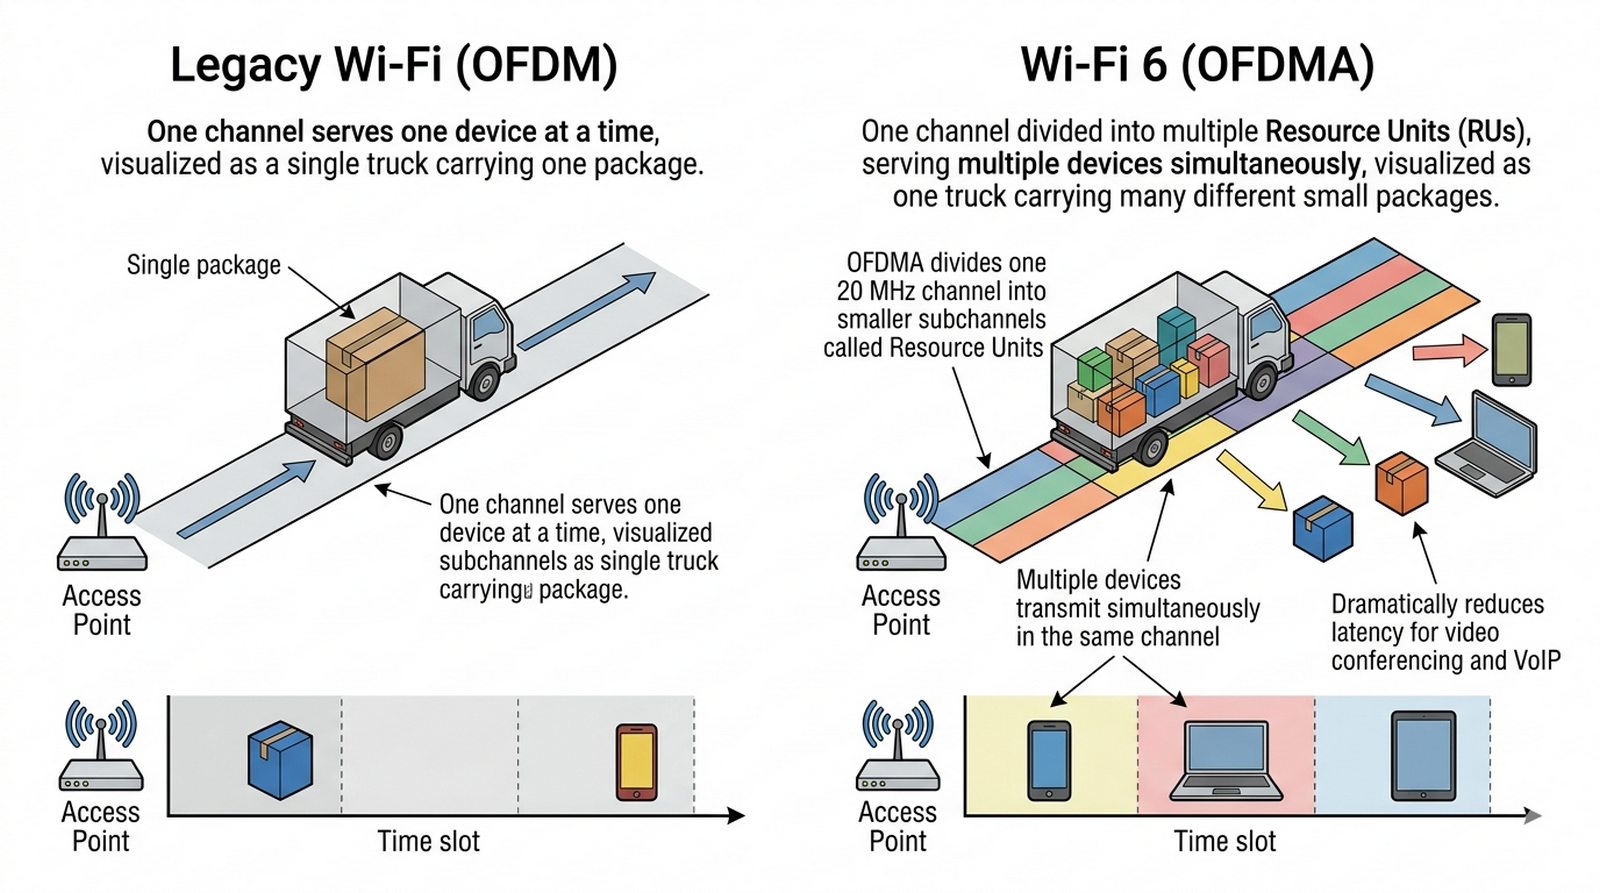
Wi-Fi 6 (802.11ax) - Wydajność, nie tylko prędkość
Slajd omawia Wi-Fi 6 (802.11ax) i mechanizm OFDMA zwiększający wydajność.
  • Głównym problemem poprzednich standardów była praca serialna: pojedyncza transmisja OFDM obsługiwała w danej chwili tylko jednego klienta, a wieloużytkownikowe MU-MIMO w kierunku od AP do klientów pojawiło się dopiero w drugiej generacji standardu 802.11ac (Wave 2).
  • W biurze z setką laptopów tworzyła się długa kolejka.
  • Wi-Fi 6 wprowadziło mechanizm OFDMA, który pozwala na podzielenie jednego kanału na mniejsze podkanały i obsługę wielu urządzeń jednocześnie.
  • To drastycznie zmniejsza opóźnienia, co jest kluczowe dla wideokonferencji i telefonii VoIP.
Wi-Fi 6: rozwiązuje problem pracy serialnej, w której pojedyncza transmisja obsługiwała tylko jednego klienta; mechanizm OFDMA dzieli kanał na mniejsze podkanały i obsługuje wielu klientów jednocześnie, drastycznie zmniejszając opóźnienia kluczowe dla wideokonferencji i VoIP.
Slajd 10 - materiał ilustracyjny
11/47
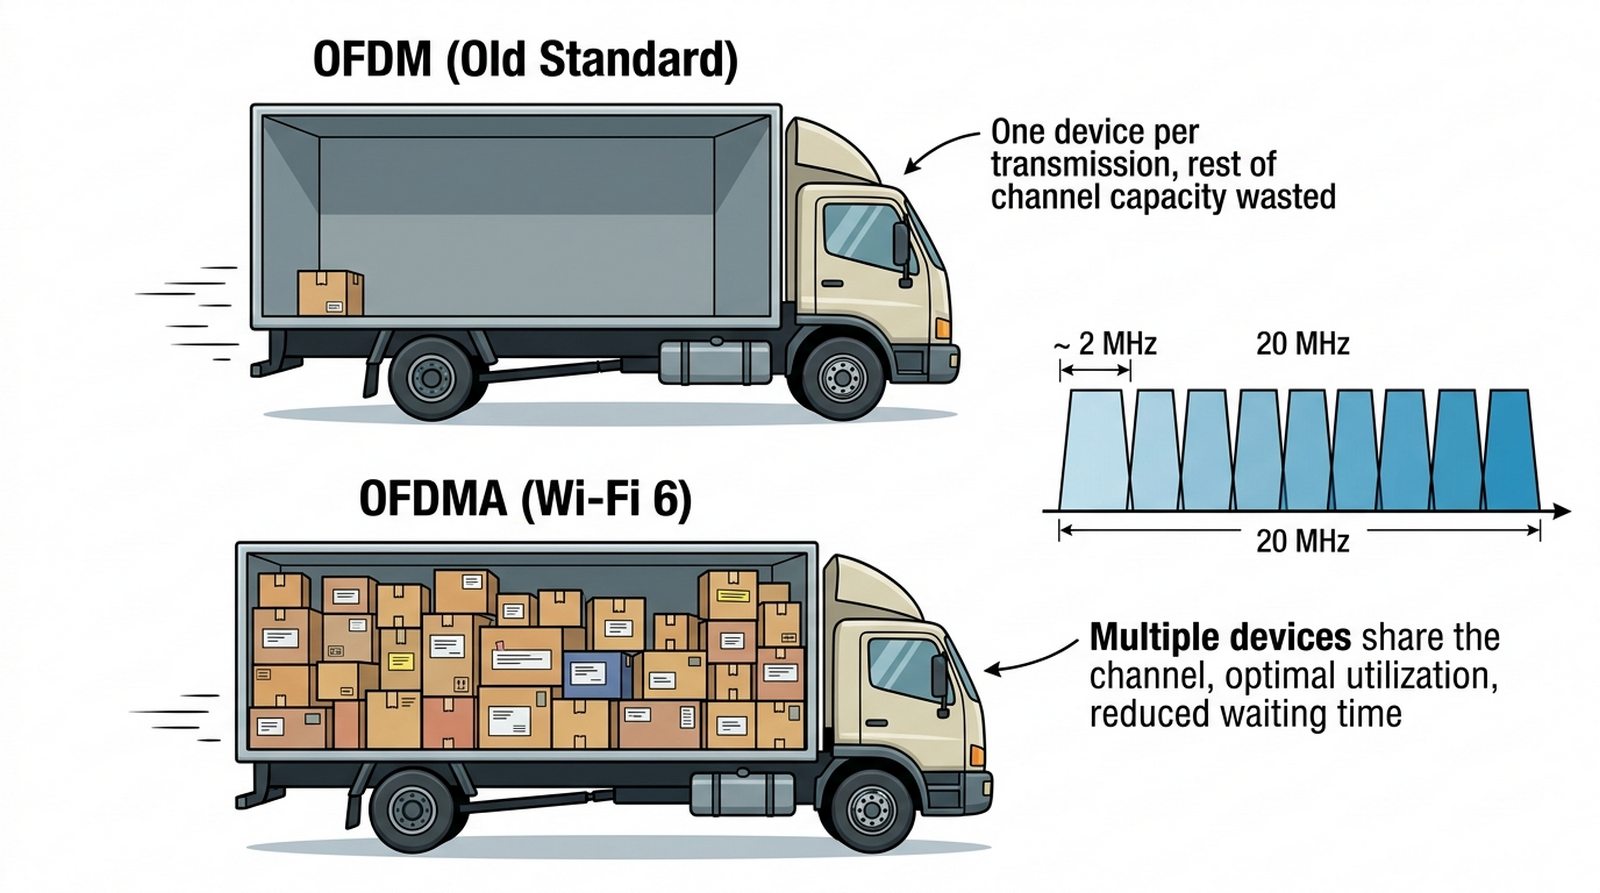
OFDMA: Analogia logistyczna
Slajd wyjaśnia OFDMA za pomocą analogii logistycznej.
  • Wyobraźmy sobie ciężarówkę dostawczą (kanał radiowy).
  • W starszych standardach (OFDM), nawet jeśli musieliśmy dostarczyć małą paczkę, ciężarówka wyjeżdżała tylko z tą jedną paczką, a reszta przestrzeni była pusta.
  • W OFDMA (Wi-Fi 6) możemy zapakować wiele małych paczek od różnych nadawców do jednej ciężarówki i dostarczyć je wszystkie naraz.
  • To optymalizuje wykorzystanie powietrza i skraca czas oczekiwania na dostawę danych.
OFDM kontra OFDMA: w starszym OFDM nawet mała paczka zajmowała całą „ciężarówkę” (kanał radiowy), a reszta przestrzeni była pusta; w OFDMA można załadować wiele małych paczek od różnych nadawców do jednej ciężarówki i dostarczyć je naraz, optymalizując wykorzystanie powietrza.
Slajd 11 - materiał ilustracyjny
12/47
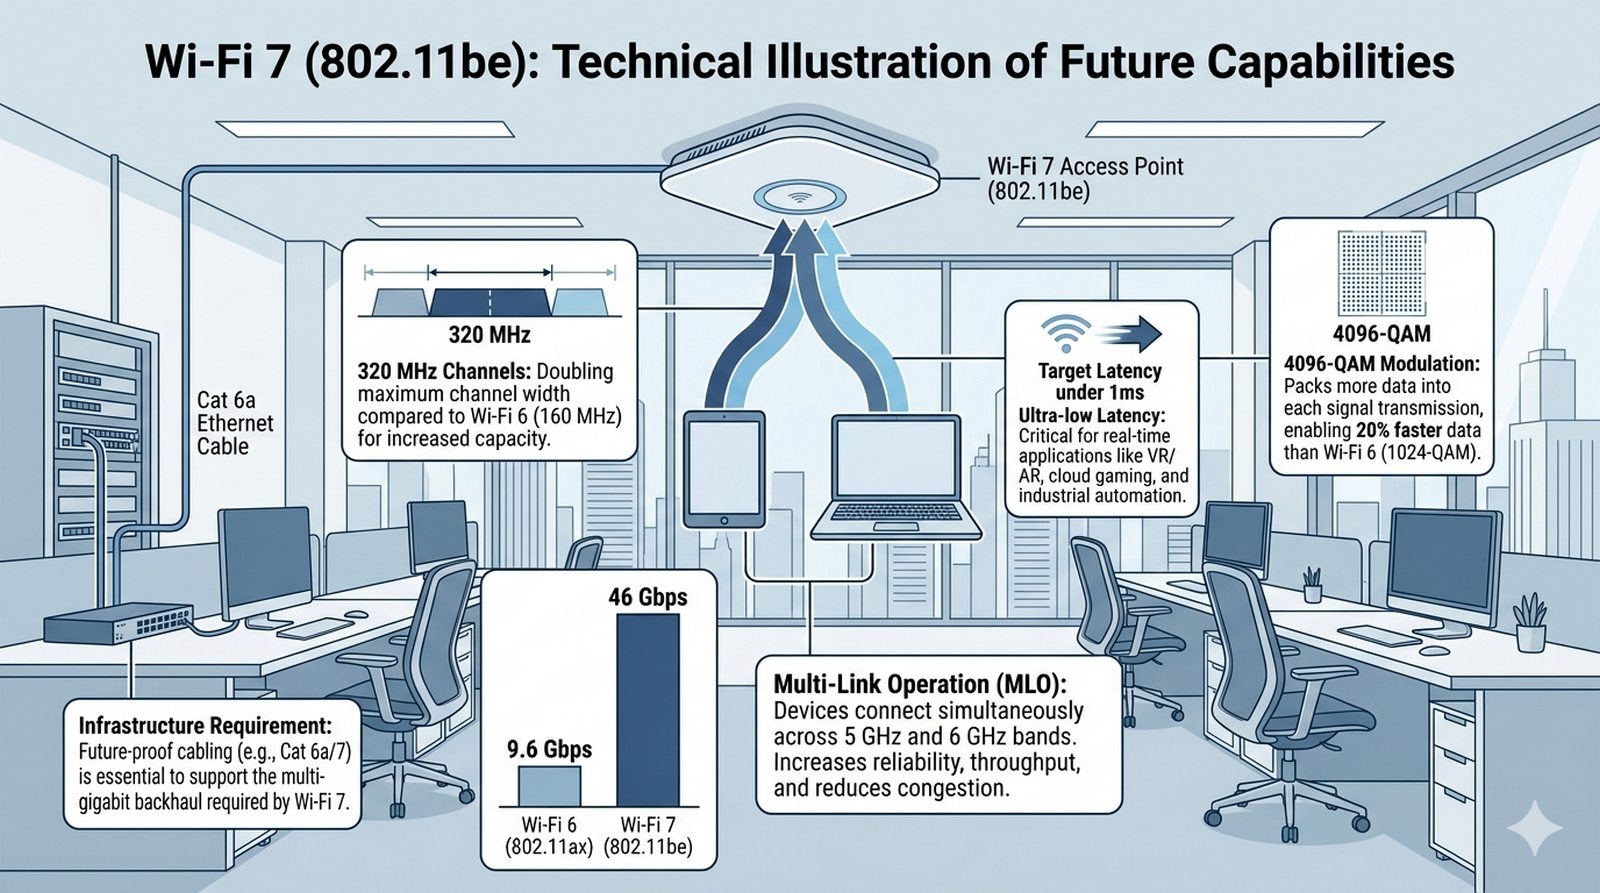
Spoglądając w przyszłość: Wi-Fi 7 (802.11be)
Slajd omawia najnowszy standard Wi-Fi 7 (802.11be) oraz technologię MLO.
  • Wi-Fi 7 (IEEE 802.11be) to najnowszy standard, certyfikowany w programie Wi-Fi CERTIFIED 7 od stycznia 2024 roku, o przepustowościach rzędu dziesiątek gigabitów na sekundę.
  • Wprowadza on technologię Multi-Link Operation (MLO), która pozwala urządzeniom łączyć się jednocześnie przez wiele pasm (np. 5 i 6 GHz naraz) dla zwiększenia niezawodności i prędkości.
  • Projektując nową sieć dzisiaj, musimy brać pod uwagę te trendy i stosować okablowanie Cat 6a, które udźwignie te gigabitowe prędkości między switchami a AP.
Wi-Fi 7 (802.11be): przynosi przepustowości rzędu dziesiątek gigabitów na sekundę; wprowadza Multi-Link Operation (MLO), czyli jednoczesne łączenie przez wiele pasm (np. 5 i 6 GHz) dla większej niezawodności i prędkości, co wymaga okablowania Cat 6a między switchami a AP.
Slajd 12 - materiał ilustracyjny
13/47
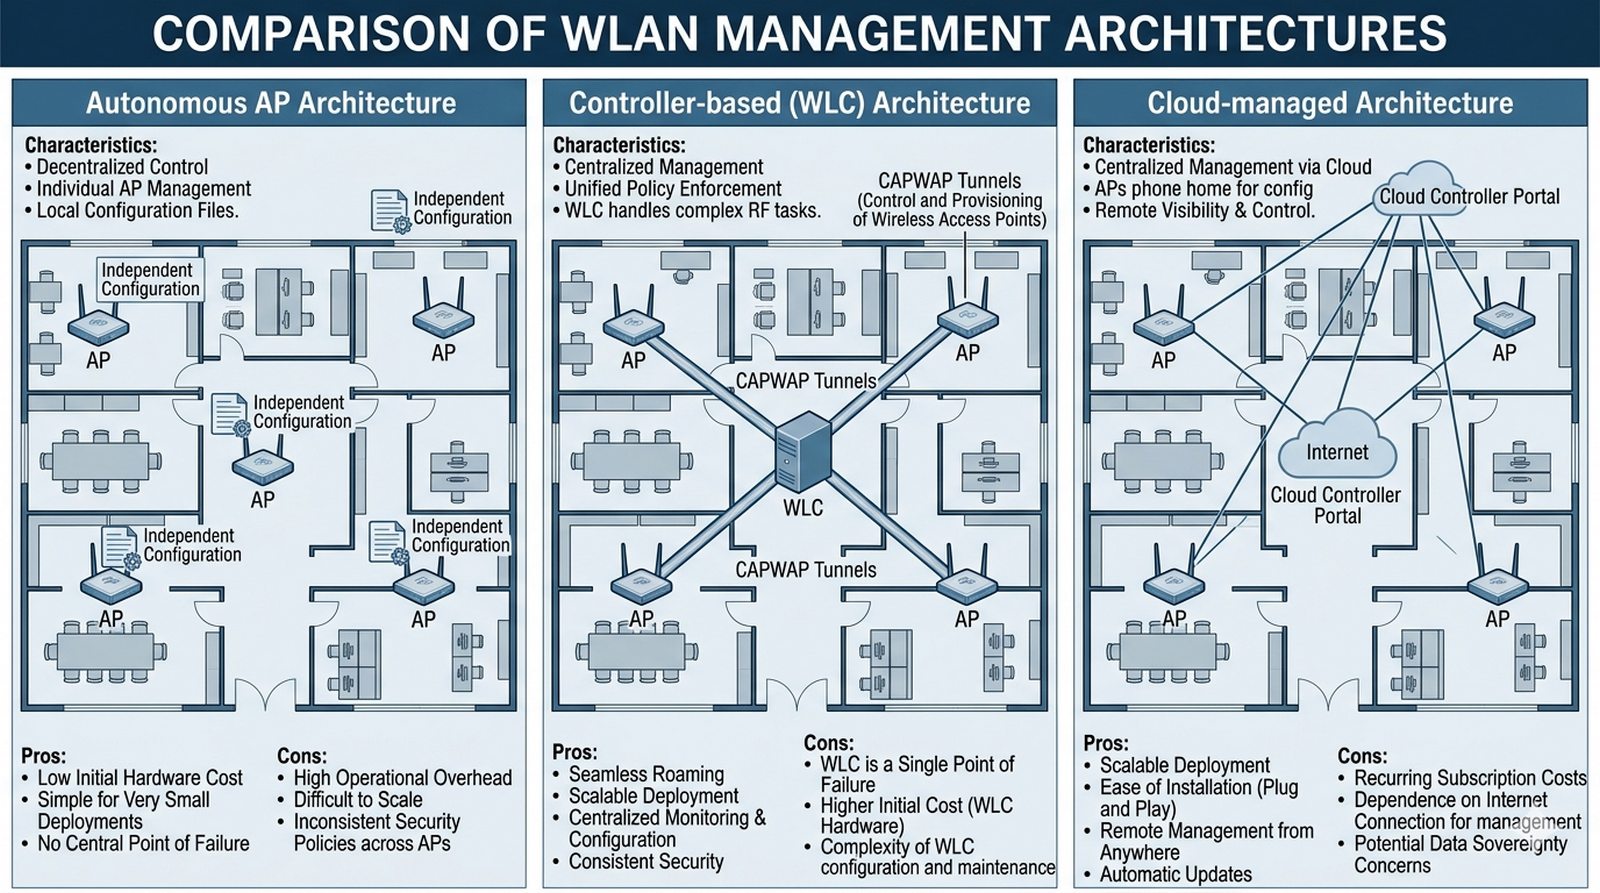
Architektury WLAN: Od chaosu do porządku
Slajd porównuje trzy architektury zarządzania WLAN: autonomiczną, scentralizowaną i chmurową.
  • Jak zarządzać stoma punktami dostępowymi w budynku?
  • Możemy to robić na trzy sposoby.
  • Najstarszy to urządzenia autonomiczne (Fat AP), które musimy konfigurować każde z osobna.
  • Standardem enterprise jest system scentralizowany (WLC), gdzie mamy jeden mózg zarządzający wszystkimi AP.
  • Coraz popularniejsze są też rozwiązania chmurowe (Cloud-managed), gdzie zarządzanie odbywa się przez internetowy portal producenta.
Architektury WLAN: najstarsze AP autonomiczne (Fat AP) konfiguruje się osobno; standardem enterprise jest system scentralizowany (WLC) z jednym „mózgiem” zarządzającym wszystkimi AP; coraz popularniejsze są rozwiązania chmurowe (Cloud-managed) zarządzane przez portal producenta.
Slajd 13 - materiał ilustracyjny
14/47
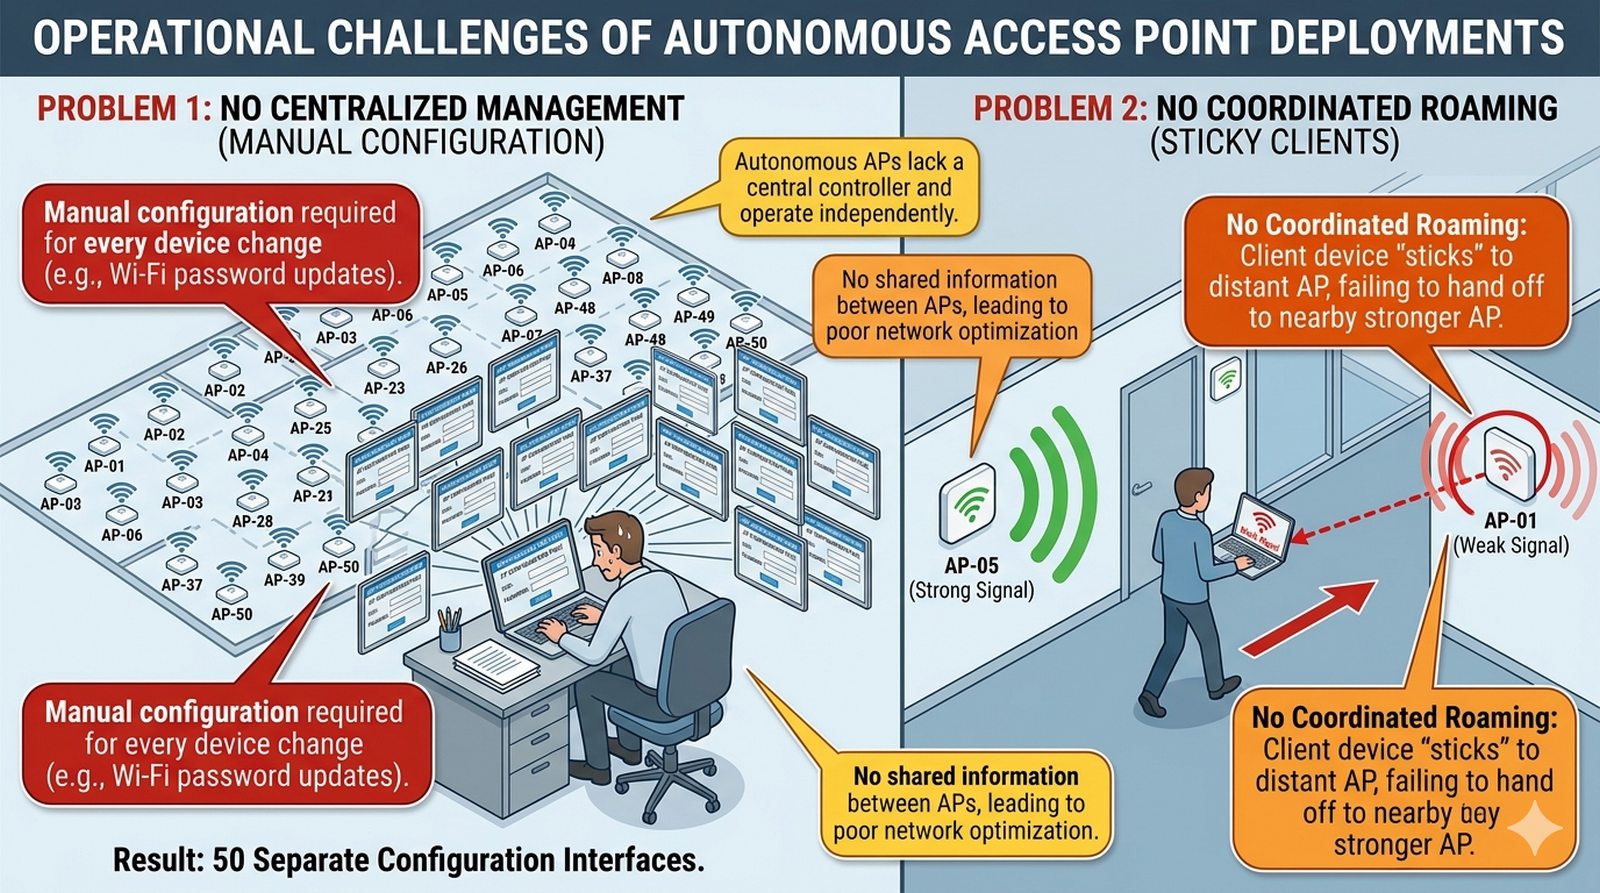
Pułapka autonomicznych AP
Slajd omawia pułapki sieci zbudowanej z autonomicznych punktów dostępowych.
  • Wyobraźmy sobie zmianę hasła Wi-Fi w sieci z 50 autonomicznymi AP.
  • Administrator musiałby zalogować się do każdego z osobna.
  • Ale monitoring i roaming to jeszcze większy problem - bez centralnego mózgu urządzenia nie wiedzą o swoim istnieniu i nie potrafią płynnie przekazywać sobie użytkowników.
  • To prowadzi do sytuacji, w której laptop trzyma się dalekiego, słabego AP, mimo że tuż obok ma mocny sygnał, ponieważ te dwa AP ze sobą nie współpracują.
Fat AP: w sieci z 50 autonomicznymi AP zmiana hasła wymaga logowania do każdego osobno; brak centralnego „mózgu” uniemożliwia monitoring i płynny roaming, przez co laptop trzyma się słabego AP mimo dostępności mocniejszego sygnału.
Slajd 14 - materiał ilustracyjny
15/47
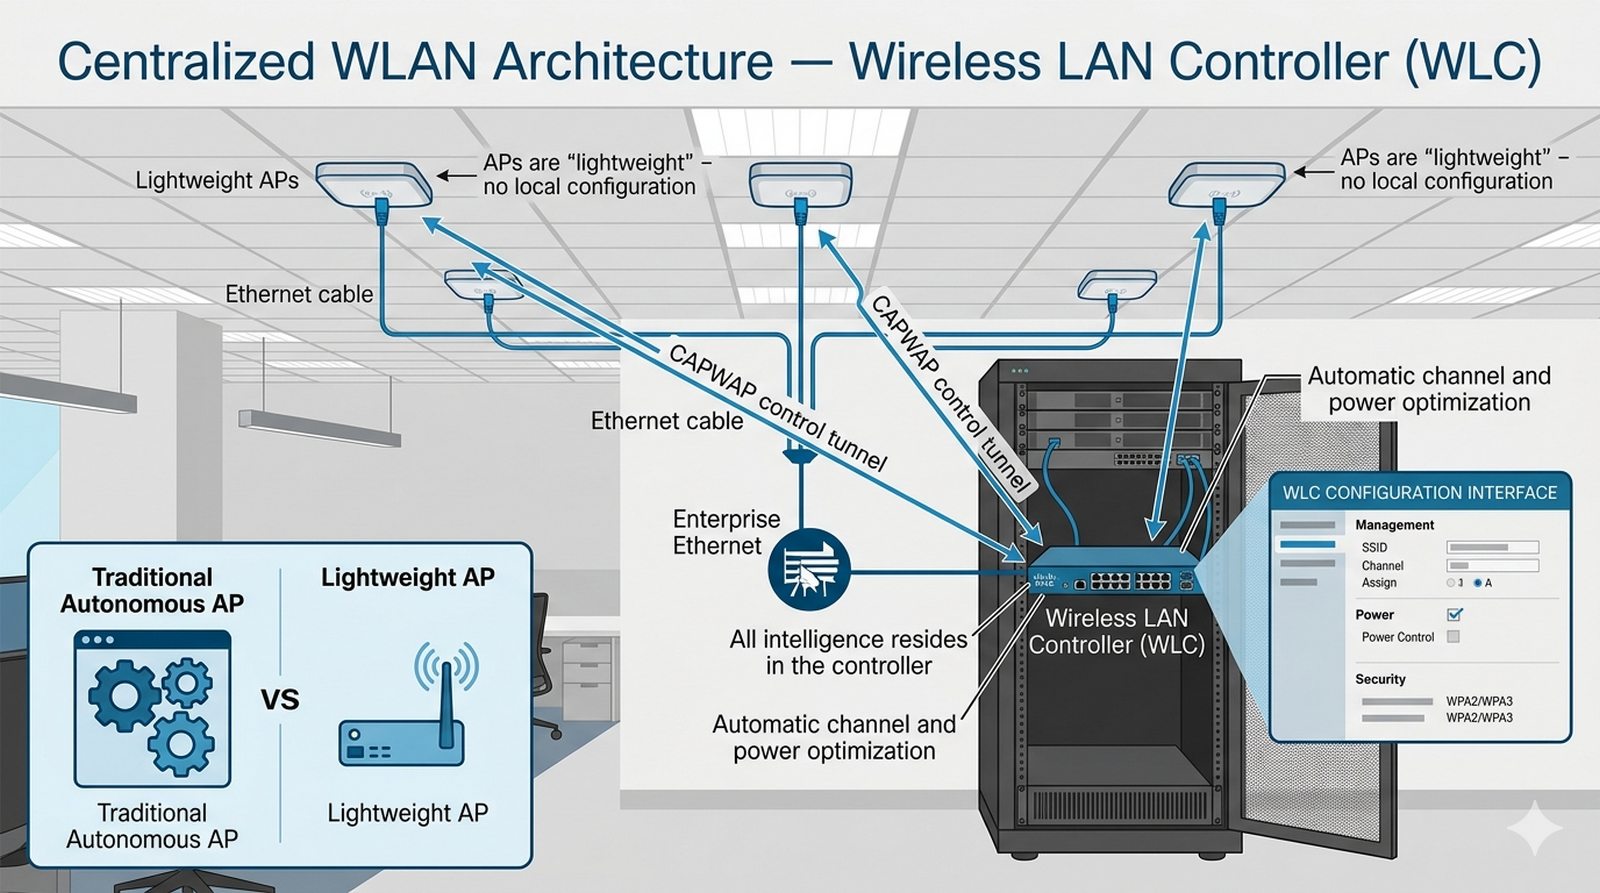
Scentralizowana inteligencja: Wireless LAN Controller (WLC)
Slajd omawia scentralizowaną architekturę z kontrolerem WLC i lekkimi punktami dostępowymi.
  • W architekturze scentralizowanej używamy tzw. lekkich punktów dostępowych (Lightweight AP).
  • Nie mają one własnej inteligencji konfiguracyjnej.
  • Ich jedynym zadaniem jest nadawanie sygnału i przesyłanie ruchu do kontrolera (WLC).
  • Kontroler to centrum dowodzenia: tam ustalamy nazwy sieci (SSID) i zabezpieczenia, a kontroler automatycznie przydziela kanały radiowe punktom dostępowym, dbając, by na siebie nie nachodziły.
Lightweight AP i WLC: lekkie punkty dostępowe nie mają własnej inteligencji konfiguracyjnej - tylko nadają sygnał i przesyłają ruch do kontrolera; kontroler jest centrum dowodzenia, w którym ustala się SSID, zabezpieczenia oraz automatycznie przydziela kanały radiowe AP.
Slajd 15 - materiał ilustracyjny
16/47
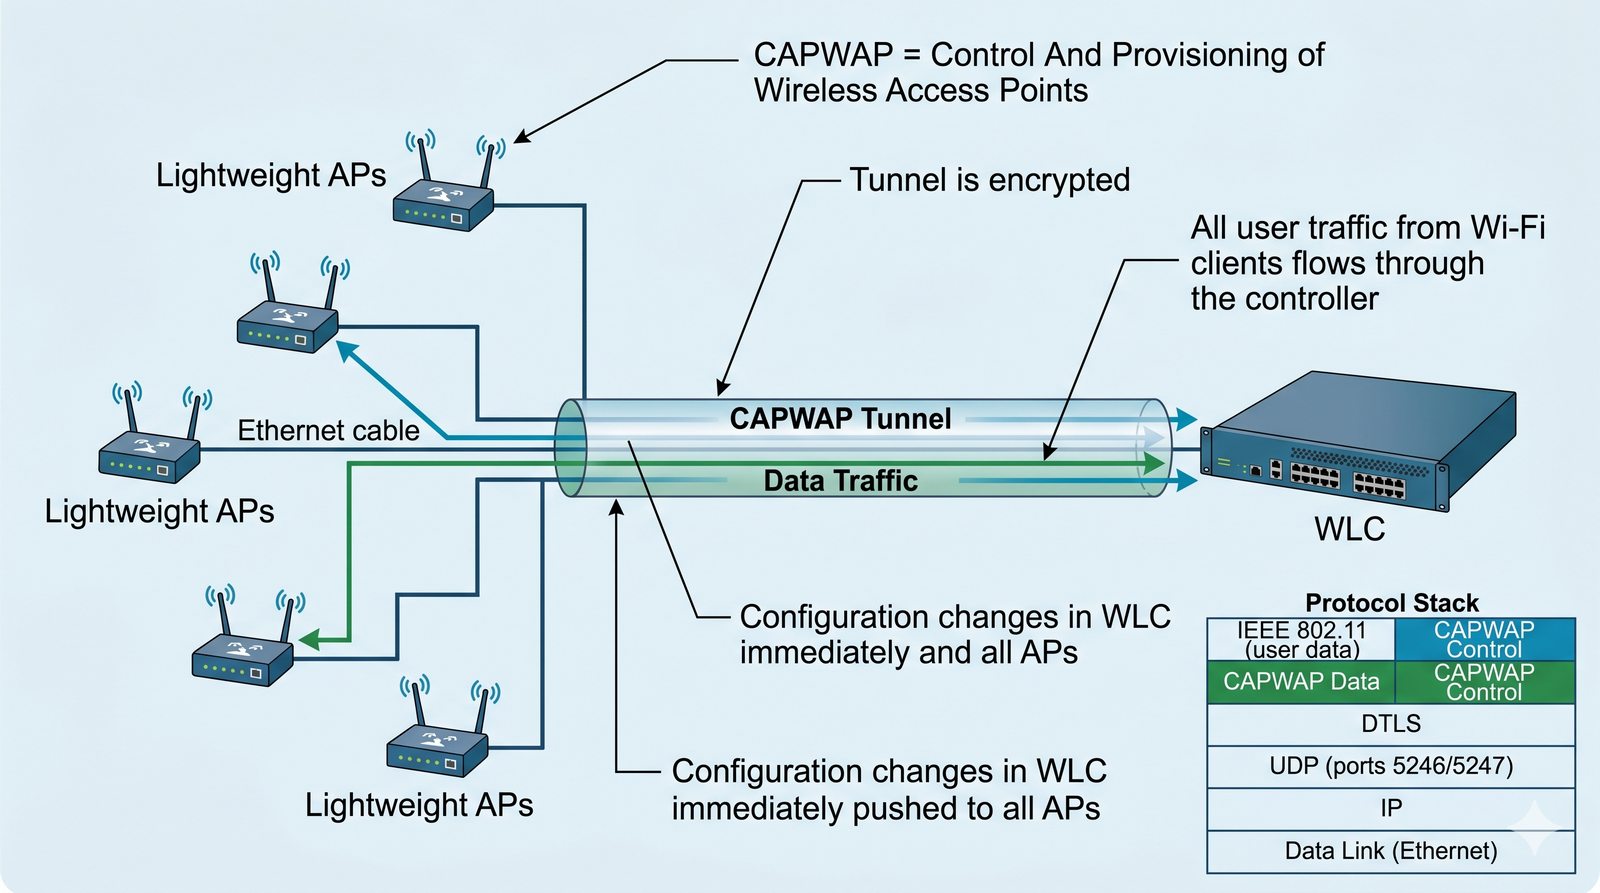
Łącznik: Protokół CAPWAP
Slajd omawia protokół CAPWAP łączący lekkie punkty dostępowe z kontrolerem.
  • Jak AP komunikuje się z kontrolerem?
  • Robi to za pomocą tunelu CAPWAP.
  • Wyobraźmy sobie to jako niewidzialną rurę biegnącą przez naszą sieć przewodową.
  • Wszystko, co użytkownik wysyła przez Wi-Fi, wpada do tej rury i wychodzi dopiero w kontrolerze.
  • Dzięki temu kontroler ma pełną władzę nad ruchem.
  • Co ważne, tunelem tym płyną też dane konfiguracyjne - jeśli zmienimy coś w WLC, informacja natychmiast popłynie przez CAPWAP do wszystkich AP.
CAPWAP: tunel biegnący przez sieć przewodową, którym cały ruch użytkownika z Wi-Fi trafia do kontrolera; tunelem płyną też dane konfiguracyjne, więc zmiana w WLC natychmiast propaguje się do wszystkich AP, dając kontrolerowi pełną władzę nad ruchem.
Slajd 16 - materiał ilustracyjny
17/47
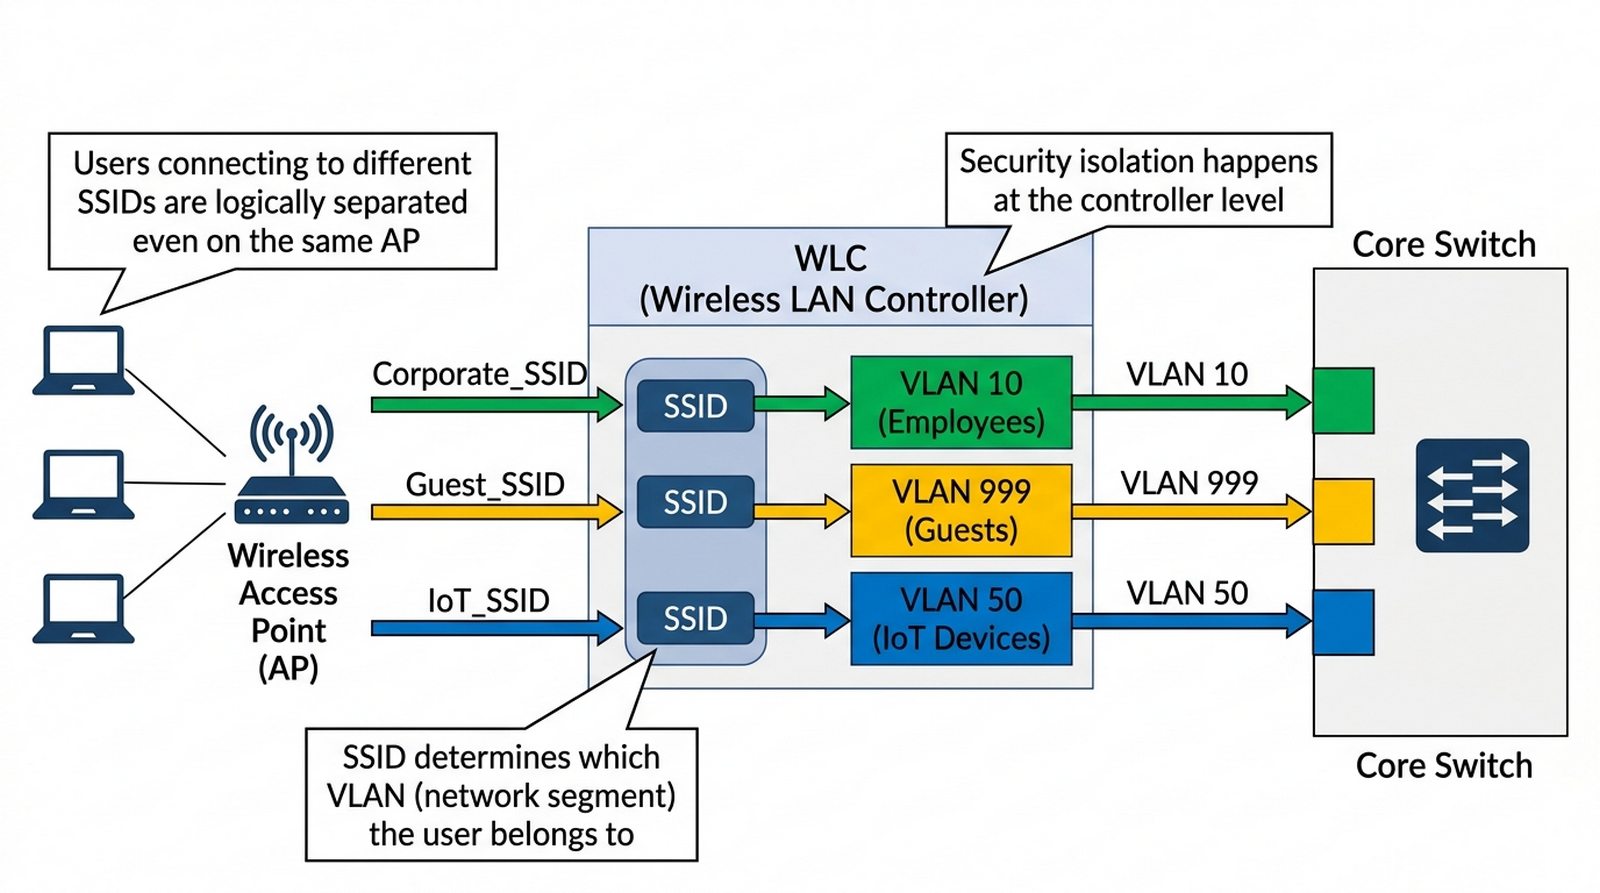
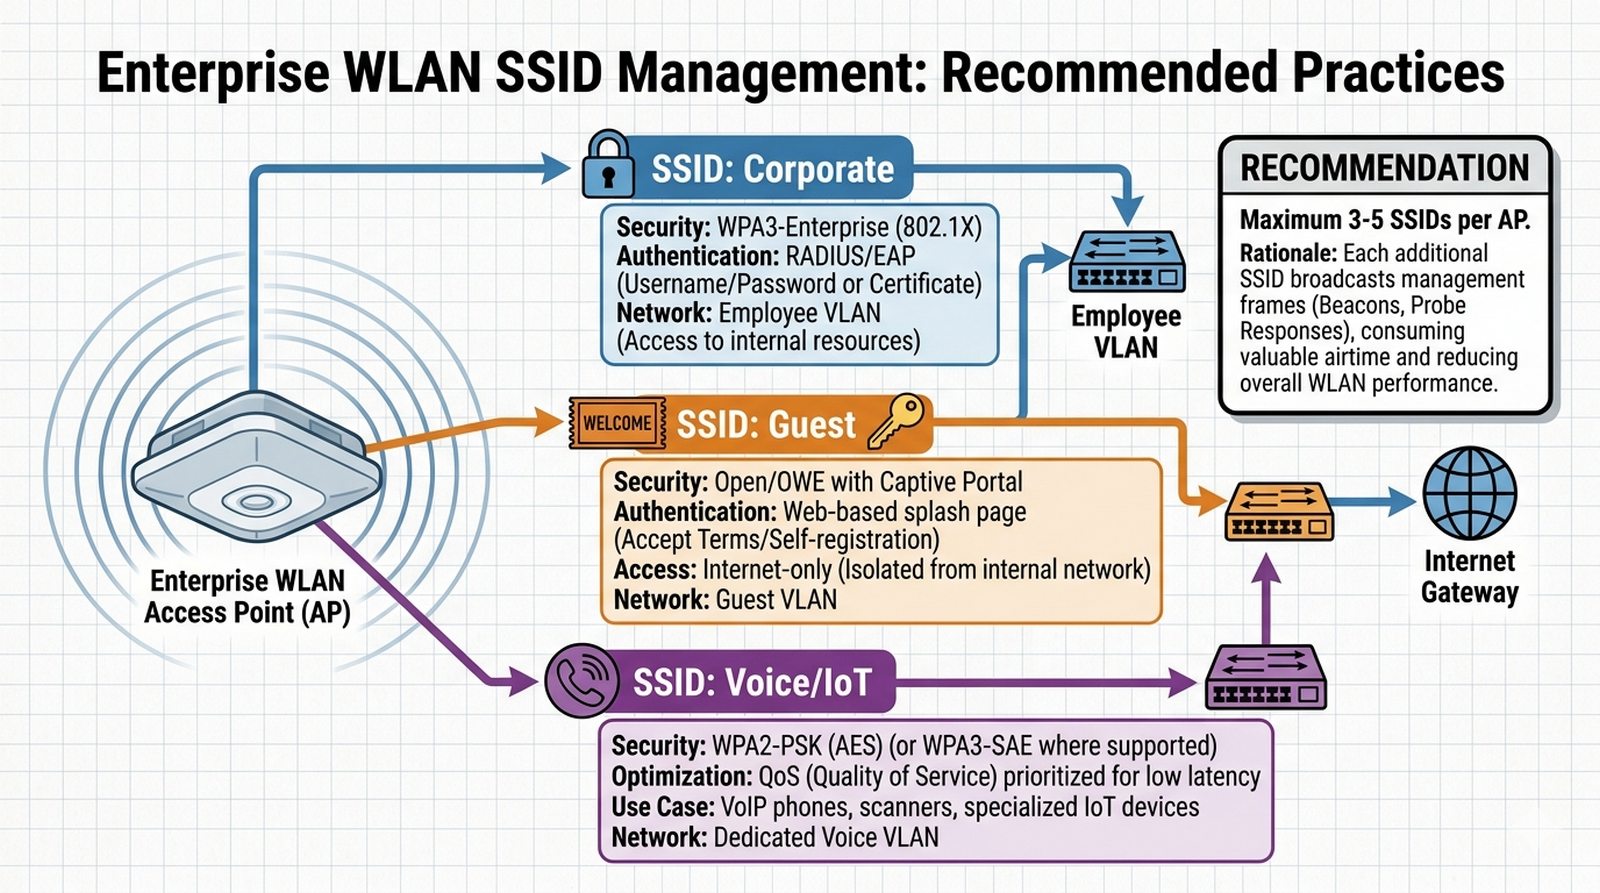
Mapowanie SSID do VLAN
Slajd wyjaśnia mapowanie SSID na VLAN w sieci przewodowej.
  • To tutaj łączy się świat bezprzewodowy z naszym logicznym projektem sieci z modułu 4.
  • Każda sieć Wi-Fi, którą widzimy (SSID), musi zostać zamapowana na konkretny VLAN w naszej sieci przewodowej.
  • Na przykład: SSID MojaFirma_Biuro ląduje w VLAN 10, a MojaFirma_Goście w izolowanym VLAN 999.
  • Wszystko to dzieje się w kontrolerze, który rozdziela ruch z tuneli CAPWAP do odpowiednich gniazd w core switchu.
Mapowanie SSID do VLAN: każda widoczna sieć Wi-Fi (SSID) musi zostać przypisana do konkretnego VLAN w sieci przewodowej; na przykład MojaFirma_Biuro trafia do VLAN 10, a MojaFirma_Goście do izolowanego VLAN 999. Kontroler rozdziela ruch z tuneli CAPWAP do odpowiednich gniazd core switcha.
Slajd 17 - materiał ilustracyjny
18/47
Przykład planu SSID
Slajd przedstawia przykład zdrowego planu SSID.
  • Projektując sieć, nie powinniśmy tworzyć zbyt wielu SSID (zaleca się maksymalnie 3-5 na jeden AP).
  • Każdy SSID emituje ramki zarządzające, które marnują airtime.
  • Typowy, zdrowy plan to:
    • Corporate: (WPA3-Enterprise / 802.1X - dla pracowników, dostęp do VLAN biurowego).
    • Guest: (Captive Portal - dla gości, tylko internet, izolacja klientów).
    • Voice/IoT: Specjalne SSID dla telefonii lub urządzeń o niskiej mocy.
Plan SSID: nie należy tworzyć zbyt wielu SSID (zaleca się maksymalnie 3-5 na jeden AP), bo każdy emituje ramki zarządzające marnujące czas antenowy; typowy plan to Corporate (WPA3-Enterprise/802.1X), Guest (Captive Portal, izolacja) oraz Voice/IoT dla telefonii i urządzeń o niskiej mocy.
Slajd 18 - materiał ilustracyjny
19/47
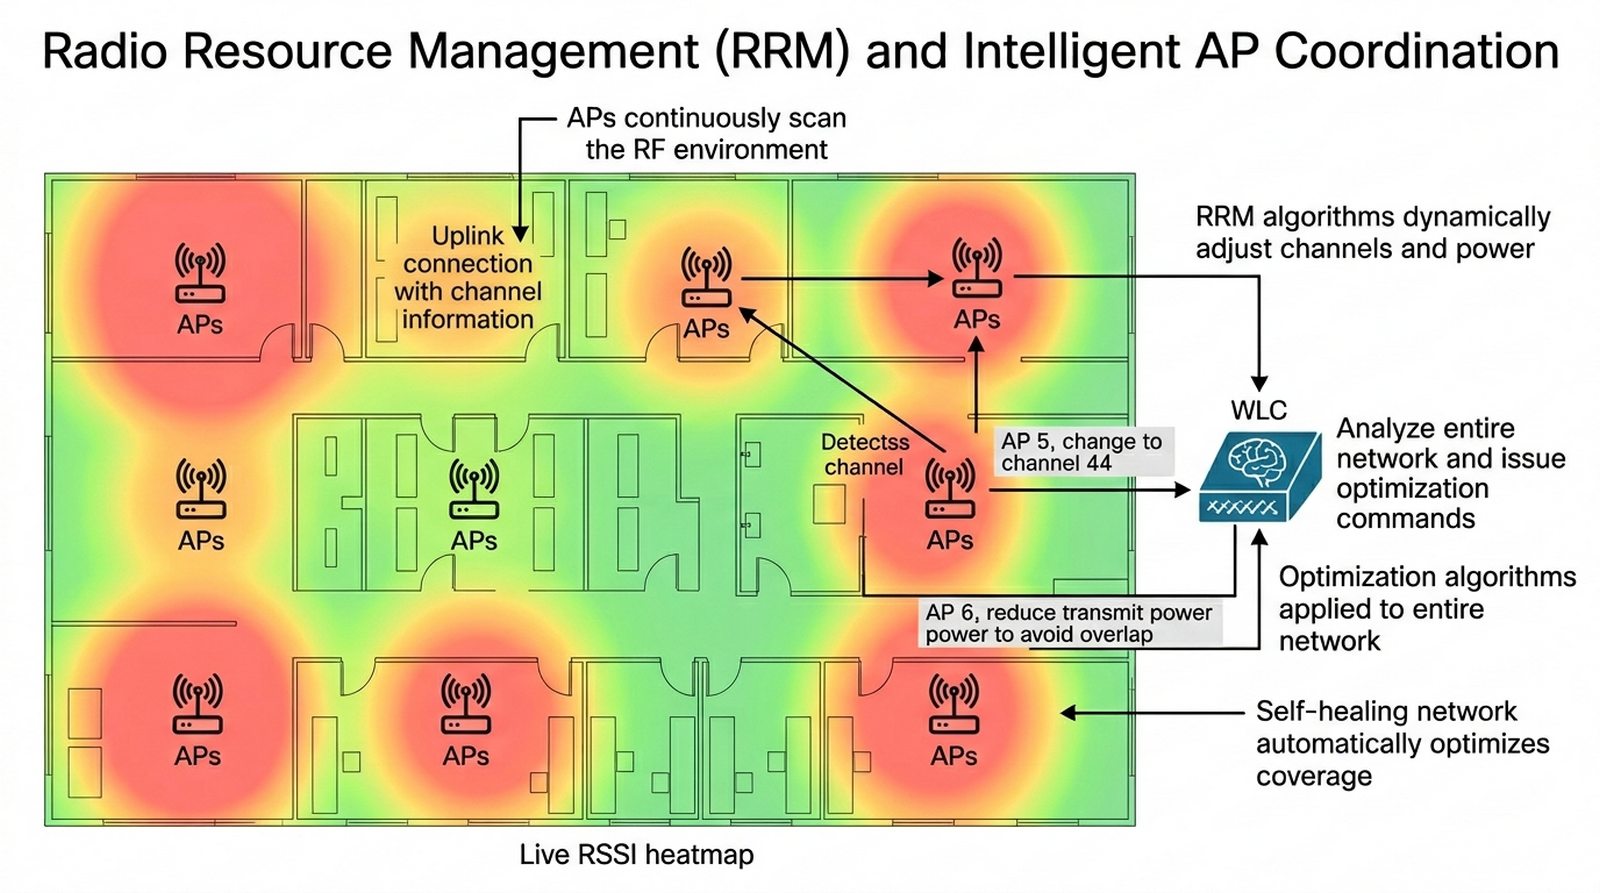
Roaming i inteligencja radiowa (RRM)
Slajd omawia roaming oraz mechanizm RRM (Radio Resource Management).
  • Jedną z największych zalet kontrolera jest Radio Resource Management (RRM).
  • AP co chwilę podsłuchują otoczenie.
  • Jeśli jeden z nich wykryje silne zakłócenia na swoim kanale, melduje to do kontrolera.
  • Kontroler widzi całą sieć i decyduje: AP nr 5, zmień kanał na 44, a AP nr 6 zmniejsz moc nadawania, bo nakładasz się na sąsiada.
  • To dynamiczny ekosystem, który sam się optymalizuje, by zapewnić najlepsze warunki pracy.
RRM: jedna z największych zalet kontrolera; punkty dostępowe nieustannie nasłuchują otoczenia, a gdy któryś wykryje zakłócenia, zgłasza to do kontrolera, który widzi całą sieć i dynamicznie zmienia kanały oraz moc nadawania, aby zoptymalizować warunki pracy.
Slajd 19 - materiał ilustracyjny
20/47
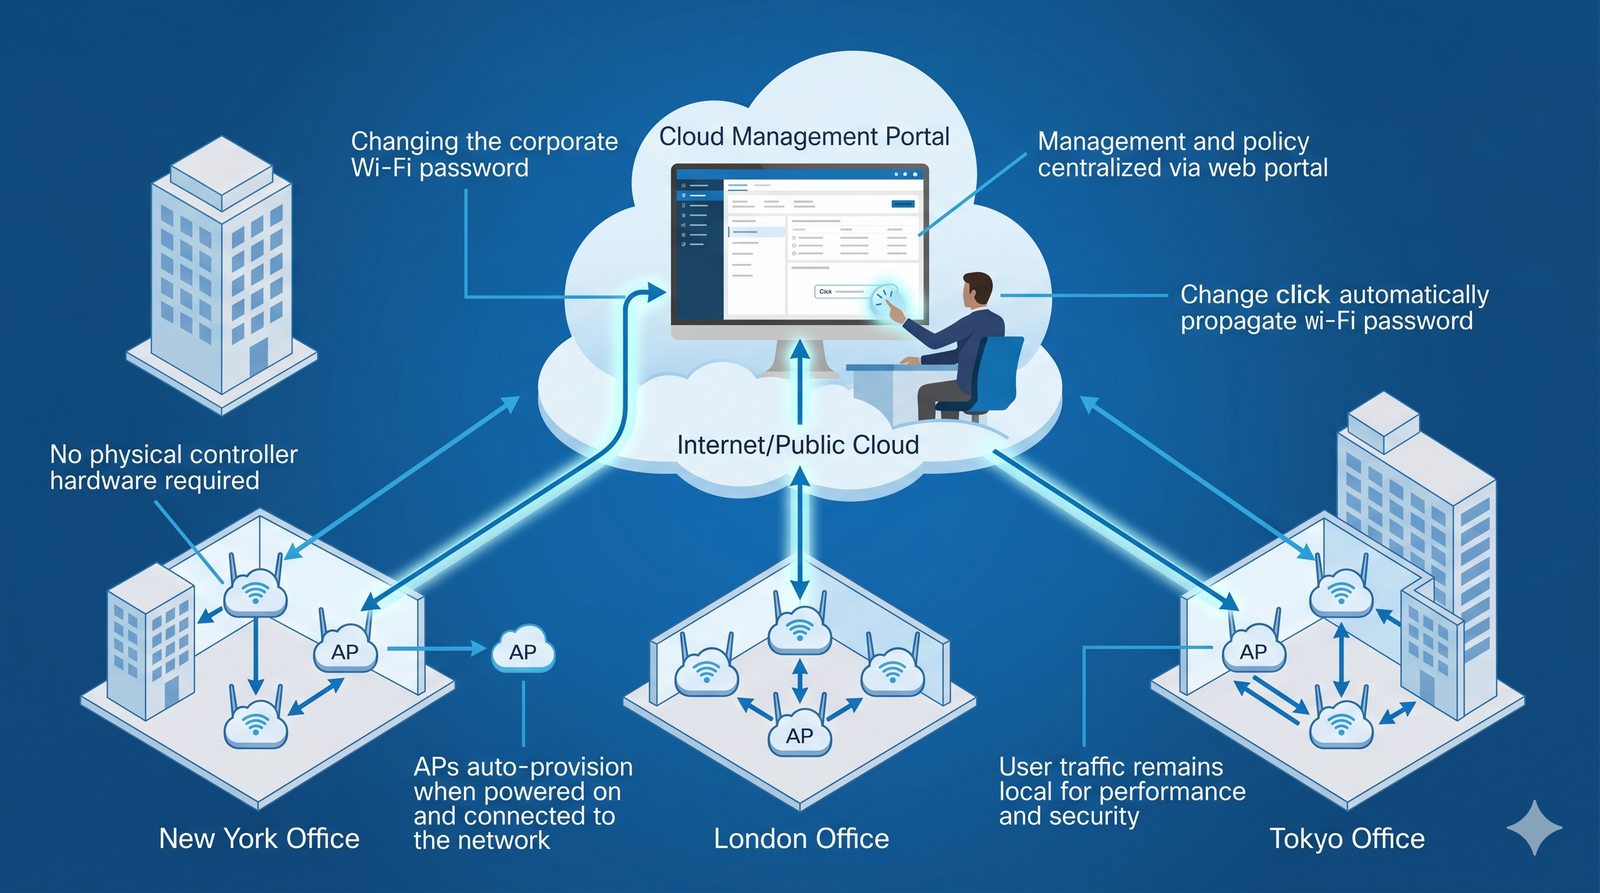
Model chmurowy (Cloud Management)
Slajd omawia model chmurowy (Cloud Management) jako rosnący trend.
  • Ostatnio najszybciej rosnącym trendem są rozwiązania chmurowe (np. Cisco Meraki).
  • Tu nie kupujemy fizycznego kontrolera do szafy.
  • Zamiast tego kupujemy AP, które po podłączeniu do prądu same łączą się z internetową chmurą producenta.
  • To idealne rozwiązanie dla firm z wieloma rozproszonymi oddziałami - administrator siedząc w centrali może jednym kliknięciem zmienić hasło Wi-Fi w biurach na całym świecie.
  • Chmura zarządza polityką, a ruch użytkowników pozostaje lokalny i bezpieczny.
Cloud-managed WLAN: zamiast fizycznego kontrolera w szafie kupuje się AP, które po podłączeniu same łączą się z chmurą producenta; to idealne rozwiązanie dla firm z rozproszonymi oddziałami, gdzie administrator z centrali jednym kliknięciem zmienia hasło Wi-Fi na całym świecie, a ruch użytkowników pozostaje lokalny.
Slajd 20 - materiał ilustracyjny
21/47
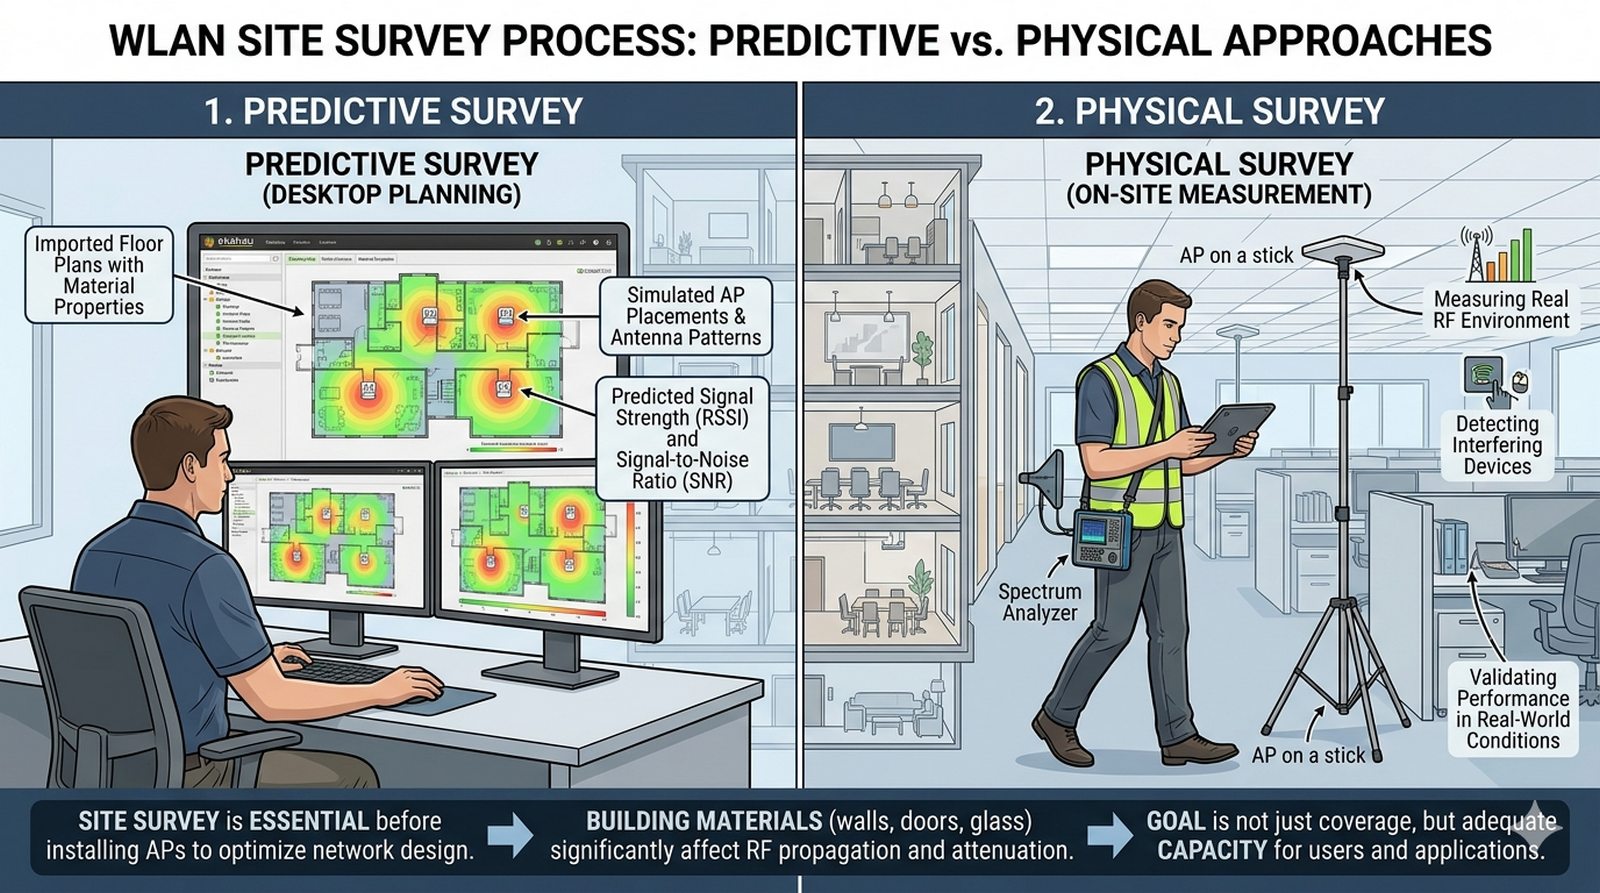
Projektowanie zasięgu: Site Survey
Slajd wprowadza Site Survey jako podstawę profesjonalnego projektowania zasięgu.
  • Najgorszym błędem projektowym jest rozmieszczanie AP na oko.
  • Każdy budynek jest inny - metalowe regały, ściany z karton-gipsu czy windy drastycznie wpływają na fale radiowe.
  • Profesjonalne projektowanie zaczynamy od tzw. Site Survey.
  • Dzielimy takie badania na predykcyjne (komputerowe modelowanie budynku) oraz fizyczne (wizja lokalna z profesjonalnym sprzętem pomiarowym).
  • Naszym celem nie jest tylko mieć zasięg, ale zapewnić odpowiednią pojemność sieci.
Site Survey: rozmieszczanie AP „na oko” to najgorszy błąd projektowy, bo każdy budynek tłumi fale inaczej; wyróżnia się Site Survey predykcyjne (komputerowe modelowanie budynku) oraz fizyczne (wizja lokalna ze sprzętem pomiarowym). Celem nie jest tylko zasięg, ale też odpowiednia pojemność sieci.
Slajd 21 - materiał ilustracyjny
22/47
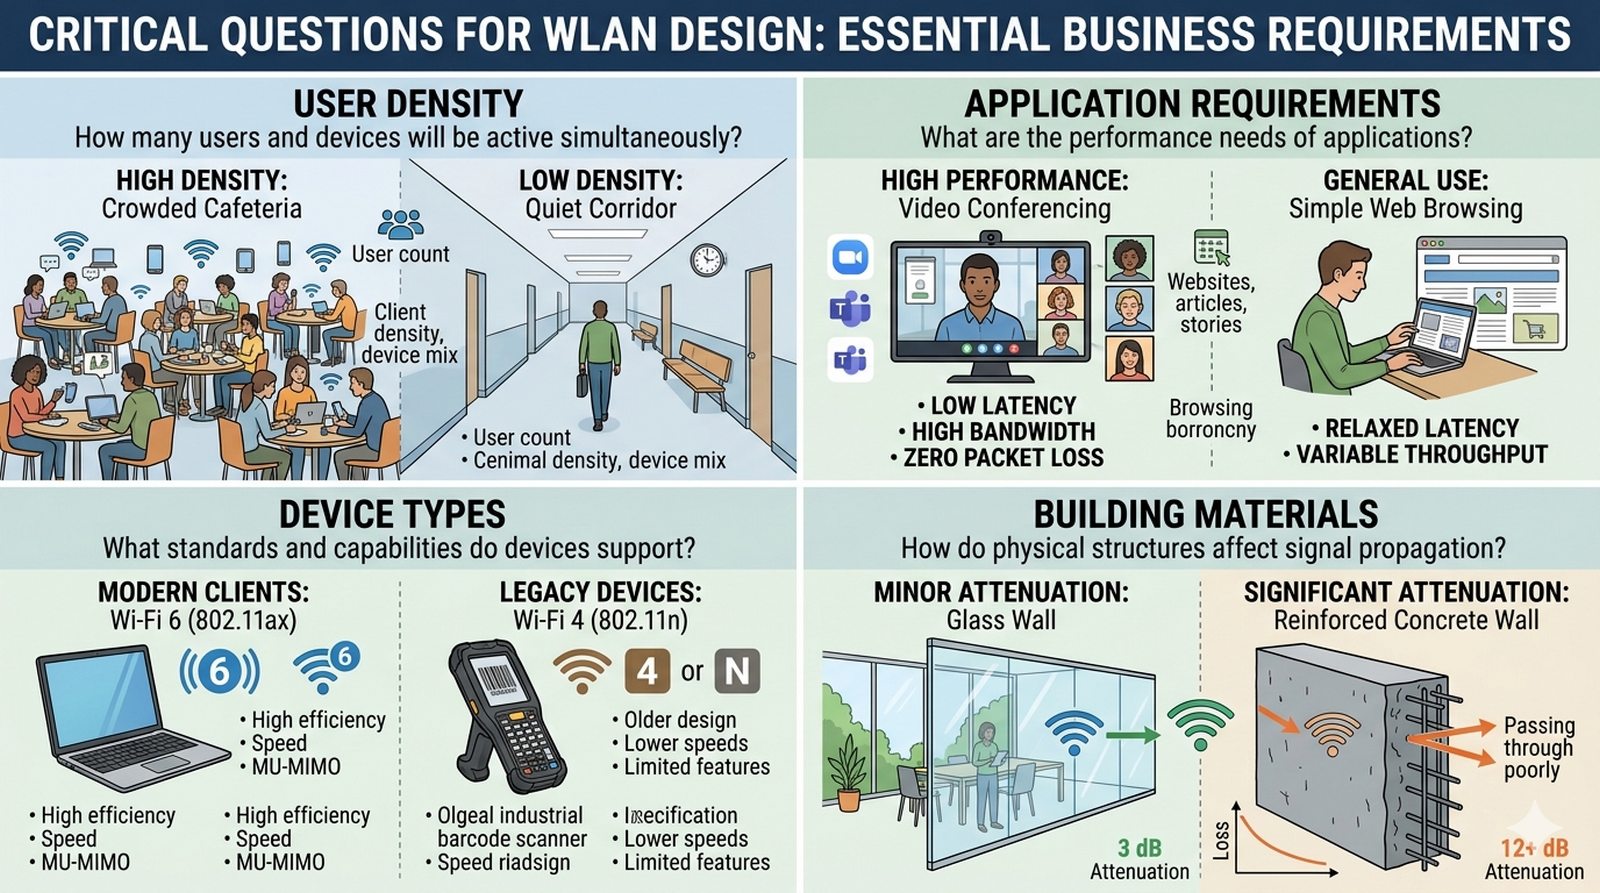
Zrozumienie wymagań: Co projektujemy?
Slajd omawia pytania biznesowe, które trzeba zadać przed projektowaniem sieci.
  • Zanim postawimy kropkę na planie, musimy zadać pytania biznesowe:
    • Ilu użytkowników w jednym miejscu? Stołówka czy sala konferencyjna wymagają innych rozwiązań niż korytarz.
    • Z jakich aplikacji korzystają? Głos i wideo (Teams/Zoom) wymagają braku strat pakietów przy roamingu.
    • Jakie urządzenia? Nowoczesne laptopy (Wi-Fi 6) vs stare terminale logistyczne (Wi-Fi 4).
    • Jakie są ściany? Tłumienie sygnału przez szkło (3 dB) jest inne niż przez żelbet (12+ dB).
Zbieranie wymagań: liczby użytkowników w jednym miejscu, używanych aplikacji (głos i wideo wymagają braku strat pakietów przy roamingu), typów urządzeń (Wi-Fi 6 kontra stare terminale Wi-Fi 4) oraz rodzaju ścian - tłumienie przez szkło (3 dB) różni się od żelbetu (12+ dB).
Slajd 22 - materiał ilustracyjny
23/47
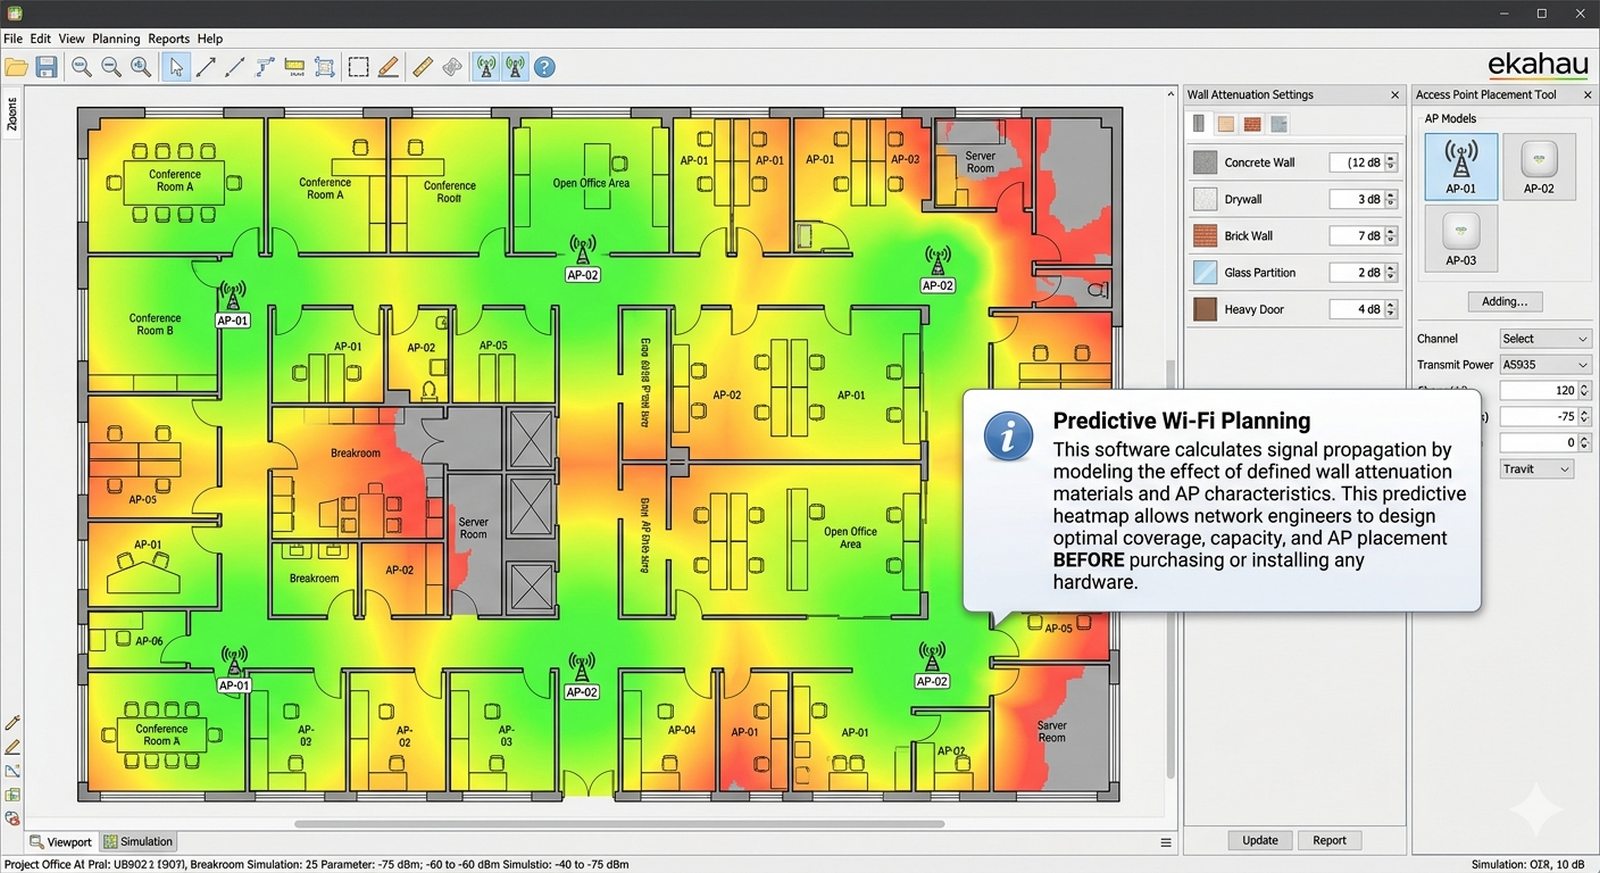
Projektowanie predykcyjne (Ekahau)
Slajd omawia projektowanie predykcyjne w profesjonalnym oprogramowaniu (np. Ekahau).
  • To tutaj zaczyna się magia inżynierska.
  • Używając profesjonalnego oprogramowania (np. Ekahau), wgrywamy rzuty budynku.
  • Musimy narysować na nich ściany, definiując ich materiał (beton, szkło, cegła).
  • Program oblicza tłumienie i pozwala nam wirtualnie ustawiać access pointy.
  • Widzimy wtedy te słynne heat mapy (mapy ciepła), które pokazują nam, gdzie sygnał będzie idealny, a gdzie mogą pojawić się martwe strefy.
  • To pozwala nam oszacować liczbę potrzebnych urządzeń przed wydaniem złotówki na sprzęt.
Projektowanie predykcyjne: do programu wgrywa się rzuty budynku, rysuje ściany z przypisanymi materiałami (beton, szkło, cegła), a program oblicza tłumienie i pozwala wirtualnie ustawiać punkty dostępowe; generowane mapy ciepła pokazują miejsca idealnego sygnału i martwe strefy, co pozwala oszacować liczbę urządzeń przed zakupem.
Slajd 23 - materiał ilustracyjny
24/47
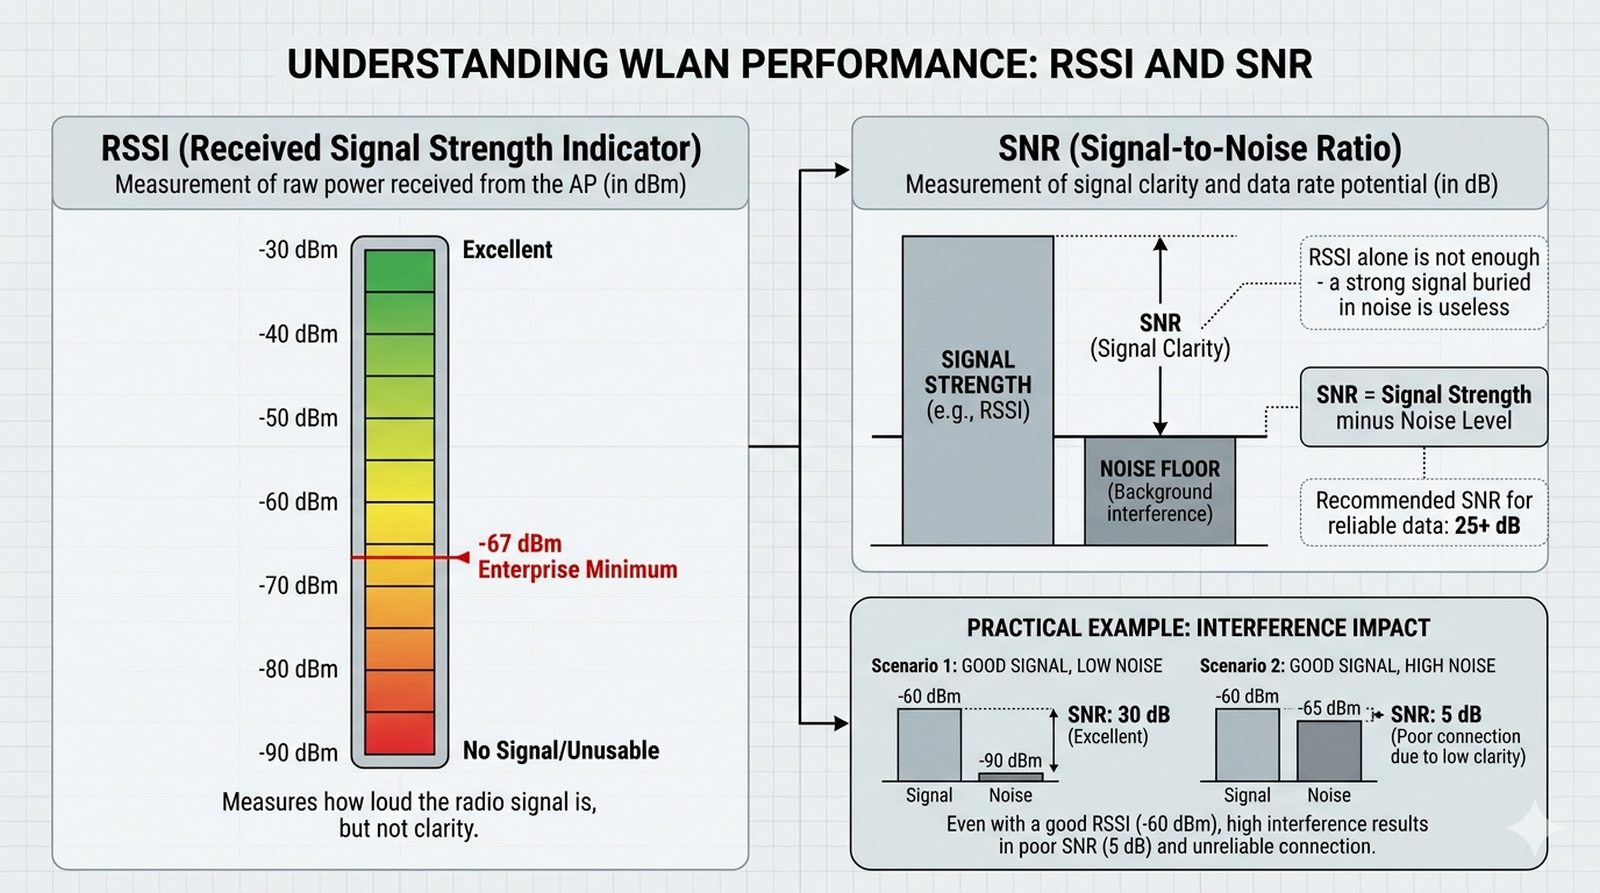
Kluczowy parametr: heat mapy i SNR
Slajd omawia parametry mapy ciepła: RSSI oraz SNR.
  • Podstawowym wskaźnikiem jest RSSI (moc sygnału).
  • W sieciach biznesowych dążymy do tego, by w każdym miejscu pracy sygnał nie był słabszy niż -67 dBm (im bliżej zera, tym lepiej, więc -50 jest świetne, -80 jest fatalne).
  • Ale sama moc to nie wszystko.
  • Kluczowy jest SNR (Signal-to-Noise Ratio) - sygnał musi być wyraźnie głośniejszy od szumu tła (zakłóceń).
  • Bez dobrego SNR urządzenie nie będzie w stanie poprawnie odebrać danych, nawet jeśli ma wszystkie kreski.
RSSI i SNR: RSSI to moc sygnału - w sieciach biznesowych dąży się, by nigdzie nie była słabsza niż -67 dBm (im bliżej zera, tym lepiej); sama moc to jednak nie wszystko, bo kluczowy jest SNR (stosunek sygnału do szumu) - bez niego urządzenie nie odbierze danych poprawnie, nawet mając „wszystkie kreski”.
Slajd 24 - materiał ilustracyjny
25/47
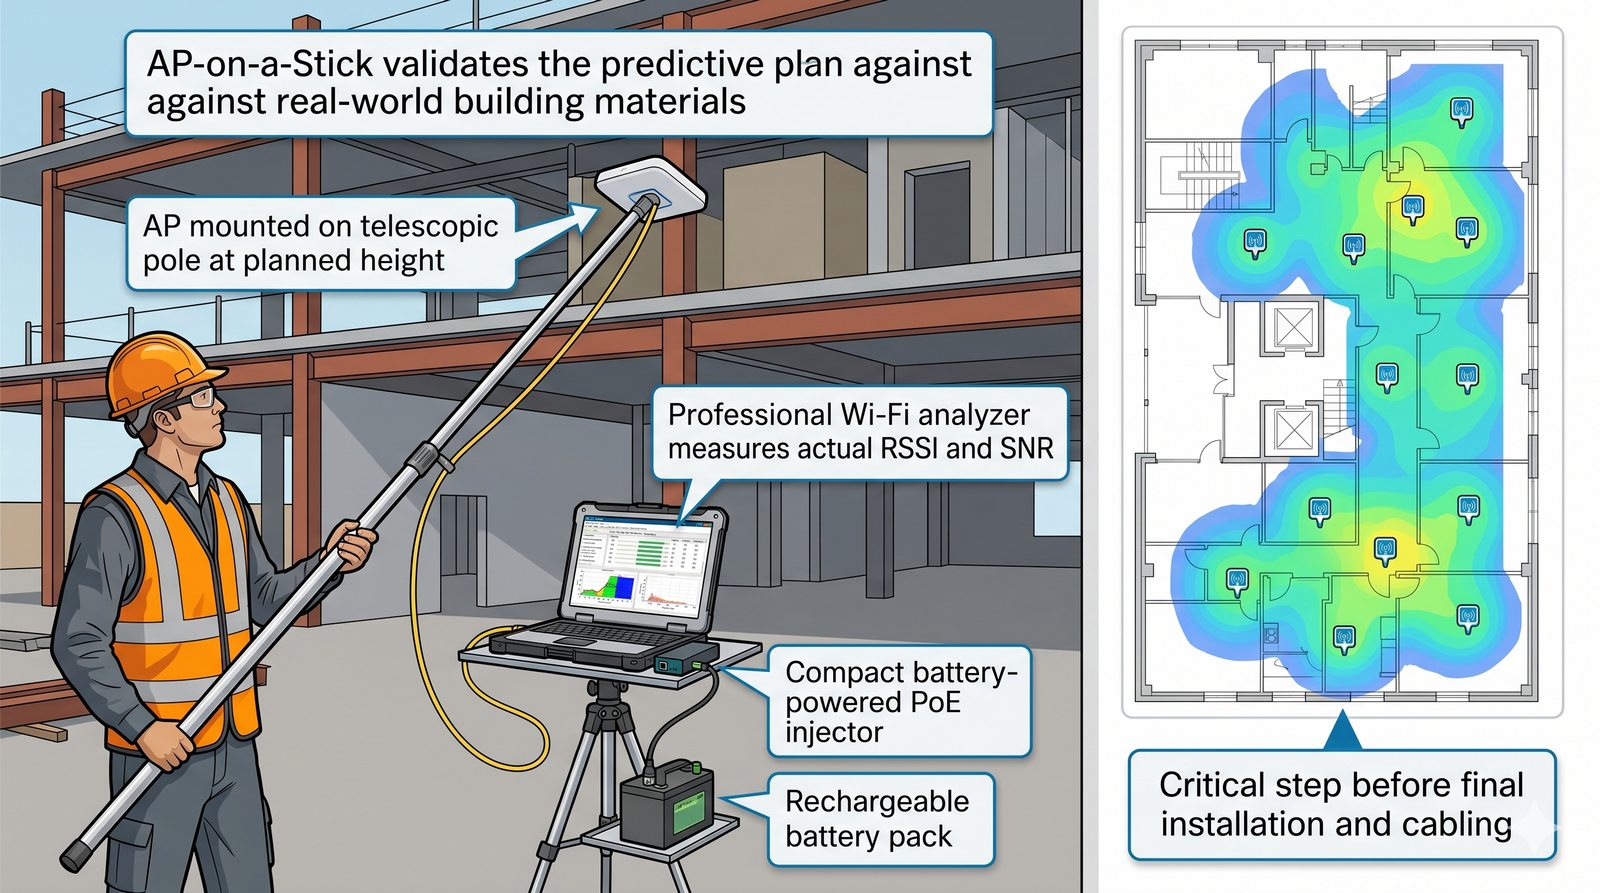
Weryfikacja: AP-on-a-Stick
Slajd omawia metodę weryfikacji AP-on-a-Stick.
  • Nawet najlepszy symulator komputerowy nie zastąpi rzeczywistości.
  • W kluczowych projektach stosujemy metodę AP-on-a-Stick.
  • Inżynier idzie do budynku z access pointem zamontowanym na długim teleskopowym statywie (zasilanym z baterii).
  • Ustawia go w planowanym miejscu i profesjonalnym miernikiem sprawdza, jak realnie rozchodzi się sygnał przez specyficzne ściany tego budynku.
  • To ostateczny test potwierdzający poprawność naszego planu przed montażem na stałe.
AP-on-a-Stick: metoda weryfikacji w rzeczywistym budynku; inżynier umieszcza zasilany z baterii punkt dostępowy na teleskopowym statywie w planowanym miejscu i mierzy, jak sygnał rozchodzi się przez konkretne ściany - to ostateczny test poprawności planu przed montażem na stałe.
Slajd 25 - materiał ilustracyjny
26/47
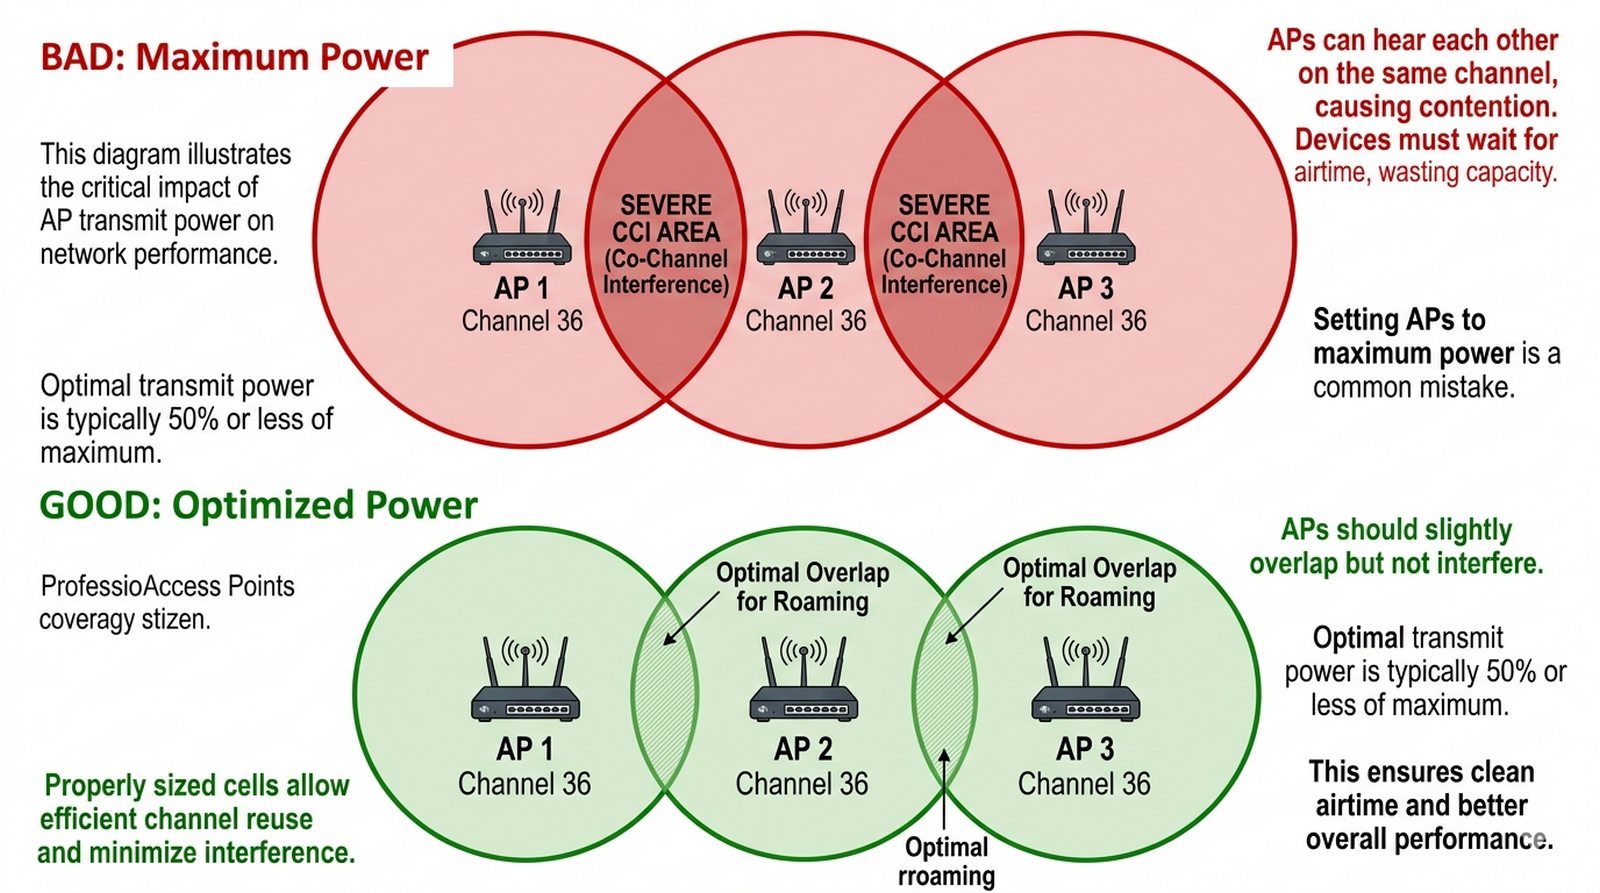
RSSI vs Co-Channel Interference
Slajd ostrzega przed ustawianiem maksymalnej mocy i wyjaśnia związek z CCI.
  • Wielu administratorów popełnia błąd: ustawia AP na maksymalną moc, myśląc: im więcej, tym lepiej.
  • To prosta droga do katastrofy.
  • Zbyt silny sygnał powoduje, że AP widzą się nawzajem i na siebie czekają (wspomniane CCI).
  • W WLAN projektujemy sieć tak, by punkty dostępowe lekko na siebie nachodziły, ale nie krzyczały na całe piętro.
  • Idealna moc nadawania to zazwyczaj połowa lub mniej możliwości urządzenia - to zapewnia czysty i wydajny airtime.
Moc nadawania a CCI: maksymalna moc to prosta droga do katastrofy - AP widzą się nawzajem i na siebie czekają (CCI); punkty dostępowe powinny lekko na siebie nachodzić, ale nie „krzyczeć” na całe piętro, dlatego idealna moc to zazwyczaj połowa lub mniej możliwości urządzenia.
Slajd 26 - materiał ilustracyjny
27/47
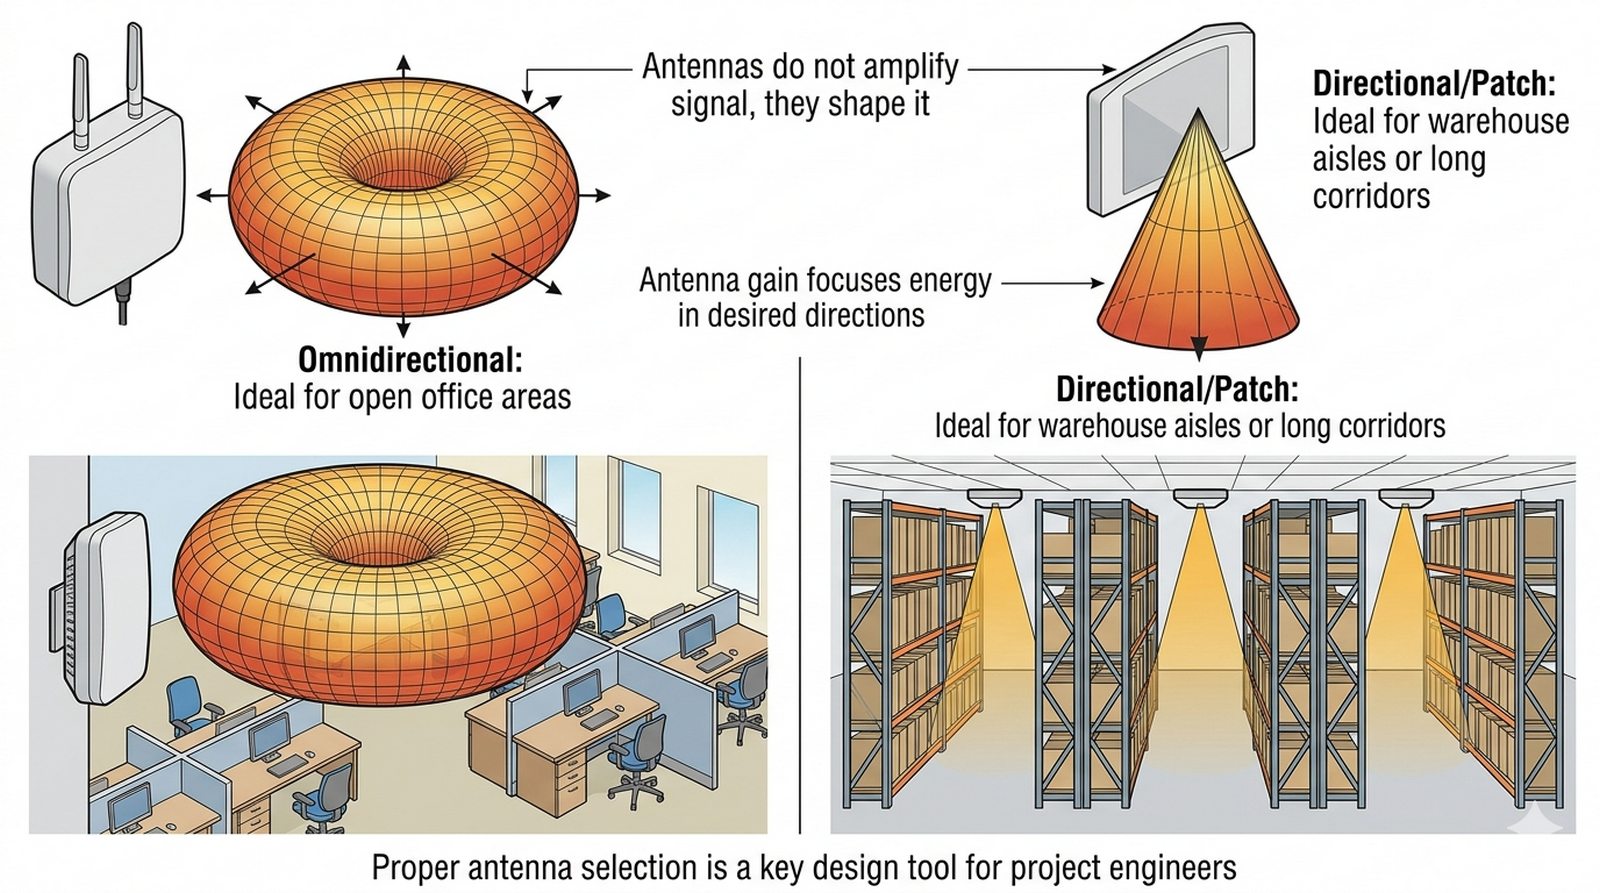
Anteny: Jak formować sygnał?
Slajd omawia rodzaje anten i sposób formowania wiązki sygnału.
  • Anteny nie wzmacniają sygnału w sensie elektrycznym - one go skupiają.
  • Standardowy AP ma anteny wszechkierunkowe (omnidirectional), które sieją sygnał wokół siebie w kształcie pączka (donuta).
  • Są idealne do biur.
  • Jeśli jednak mamy wysoki magazyn, musimy użyć anten kierunkowych (patch), które skupiają wiązkę pionowo w dół, na alejki z towarami.
  • Wybór anteny to kluczowe narzędzie w rękach projektanta, pozwalające wstrzyknąć sygnał dokładnie tam, gdzie jest potrzebny, ograniczając go tam, gdzie przeszkadza.
Anteny: nie wzmacniają sygnału, lecz go skupiają; standardowe AP mają anteny wszechkierunkowe (omnidirectional) siejące sygnał w kształcie pączka, idealne do biur, natomiast w wysokim magazynie używa się anten kierunkowych (patch) skupiających wiązkę pionowo w dół, na alejki z towarami.
Slajd 27 - materiał ilustracyjny
28/47
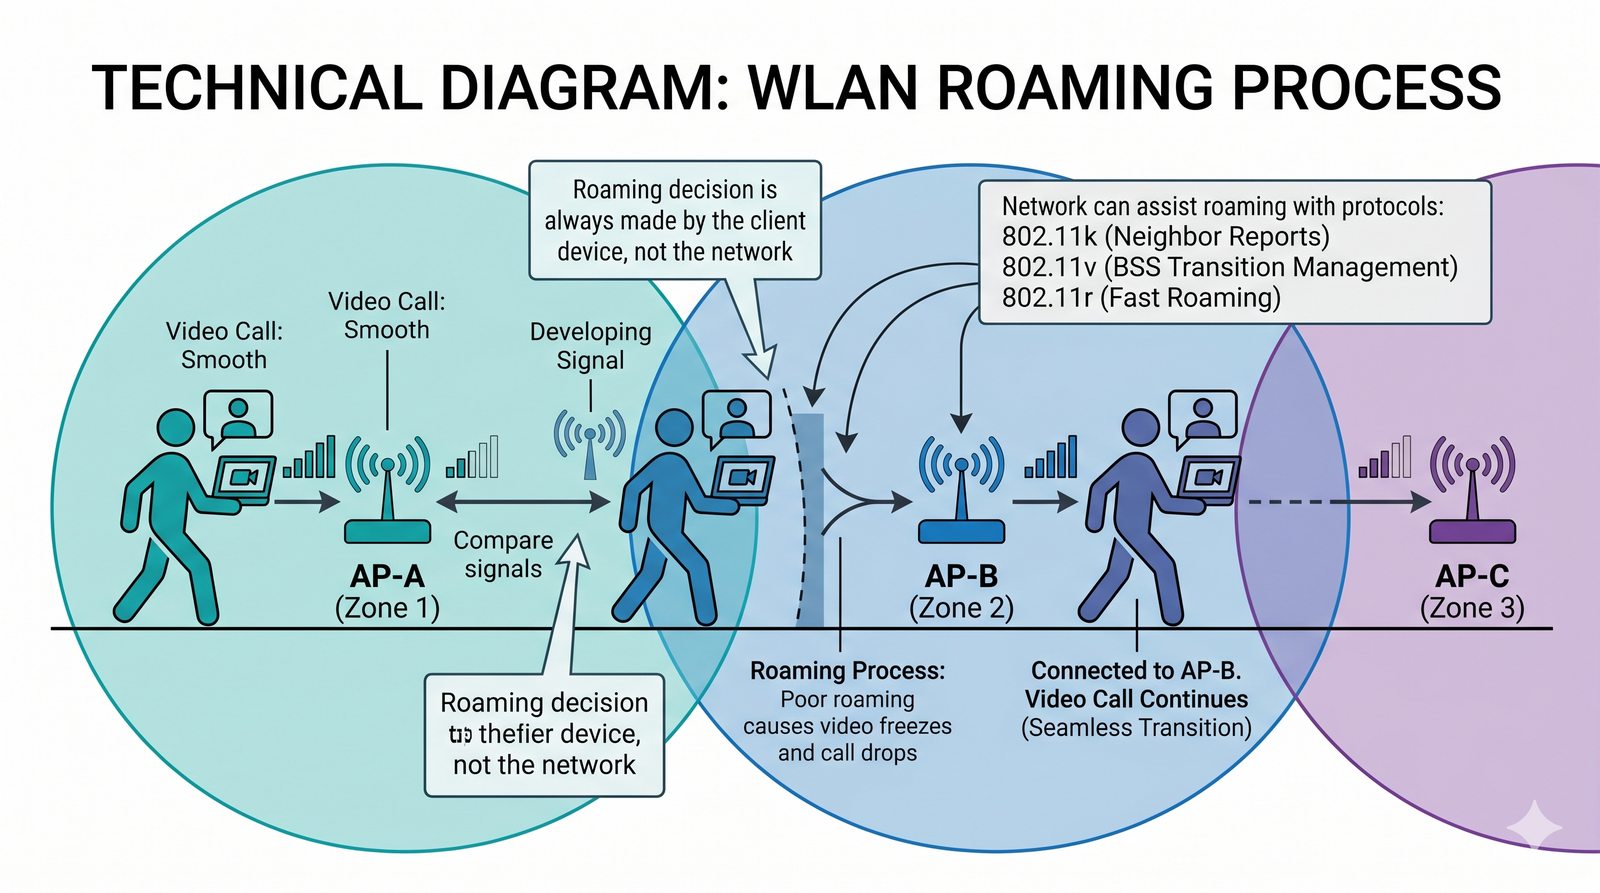
Kultura roamingu: Jak się przemieszczamy?
Slajd wyjaśnia, jak przebiega roaming i kto decyduje o przełączeniu.
  • Roaming to proces, w którym Twoje urządzenie przełącza się z jednego AP na drugi podczas chodzenia po biurze.
  • Pamiętajmy: o roamingu decyduje zawsze klient (Twój telefon), a nie sieć.
  • Zadaniem sieci jest jedynie pomagać mu w tej decyzji.
  • Jeśli roaming działa źle, Twoje połączenie wideo zostanie przerwane na kilka sekund w momencie przejścia przez korytarz.
  • Aby temu zapobiec, musimy wdrożyć nowoczesne protokoły wspomagające roaming.
Roaming: proces przełączania urządzenia z jednego AP na inny podczas przemieszczania się; o przełączeniu decyduje zawsze klient (np. telefon), a zadaniem sieci jest jedynie mu w tym pomagać. Źle działający roaming przerywa połączenie wideo na kilka sekund przy przejściu przez korytarz.
Slajd 28 - materiał ilustracyjny
29/47
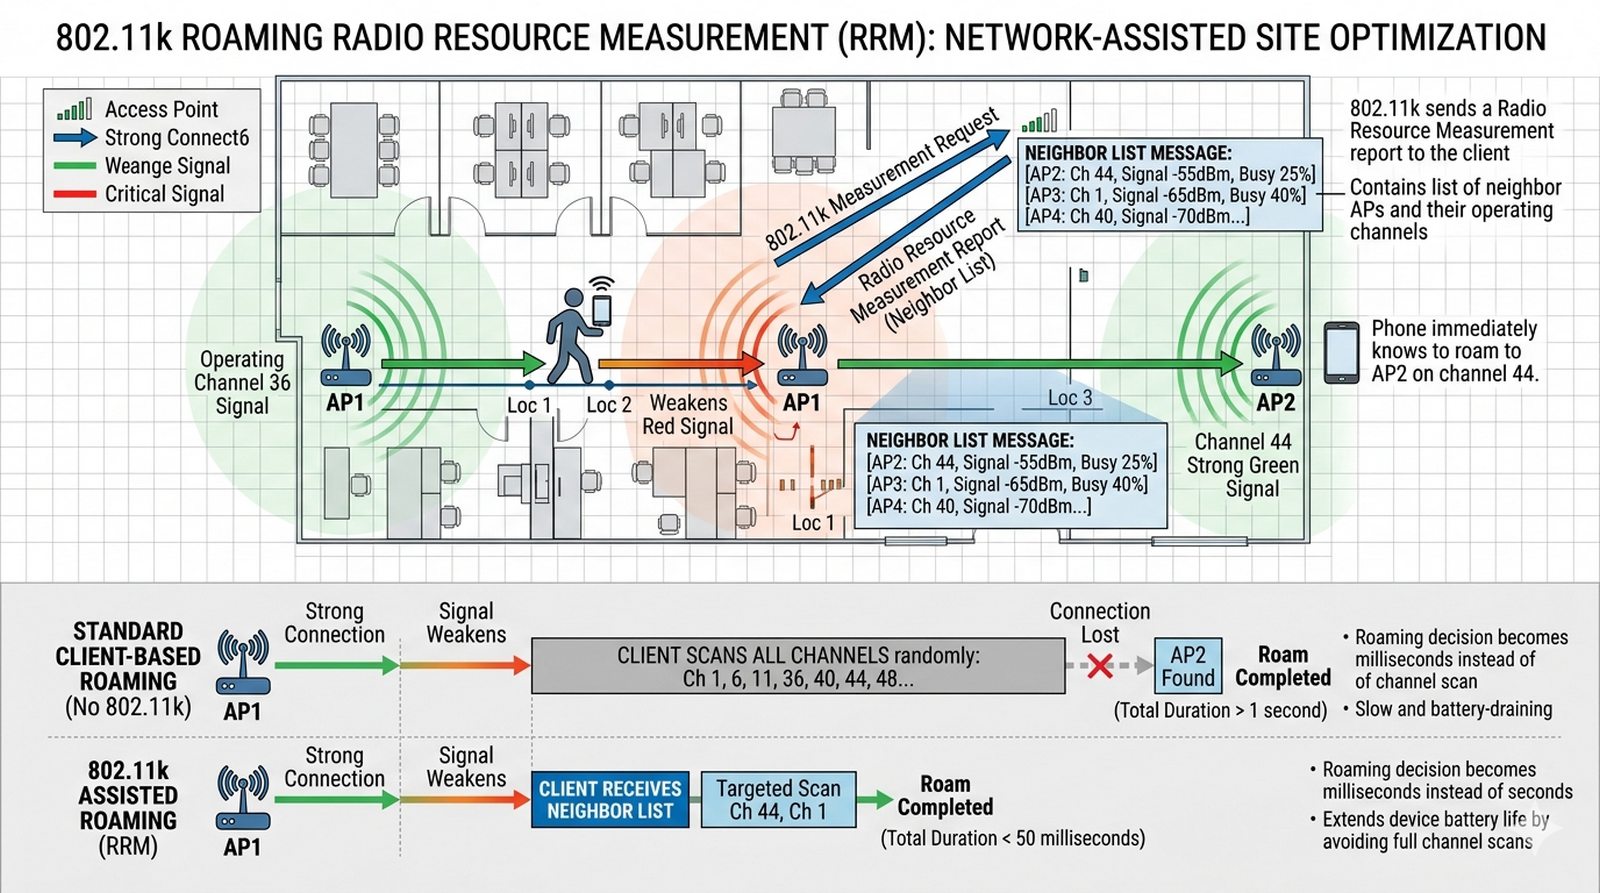
802.11k - Mapa sąsiedztwa
Slajd omawia standard 802.11k (mapa sąsiedztwa) usprawniający roaming.
  • Gdy idziesz korytarzem i sygnał obecnego AP słabnie, Twój telefon musi przeskanować wszystkie kanały, by znaleźć nowy punkt dostępowy.
  • To trwa sekundy i marnuje baterię.
  • Protokół 802.11k pozwala sieci wysłać do Twojego urządzenia listę sąsiadów.
  • Telefon wie wtedy dokładnie: Skacz na kanał 44, tam jest najbliższy AP.
  • To sprawia, że szukanie nowego punktu przesiadkowego trwa milisekundy, a nie sekundy.
802.11k: bez tego standardu telefon skanuje wszystkie kanały w poszukiwaniu nowego punktu dostępowego, co trwa sekundy i zużywa baterię; 802.11k pozwala sieci wysłać urządzeniu listę sąsiadów, dzięki czemu wie ono dokładnie, na który kanał się przełączyć, skracając wyszukiwanie do milisekund.
Slajd 29 - materiał ilustracyjny
30/47
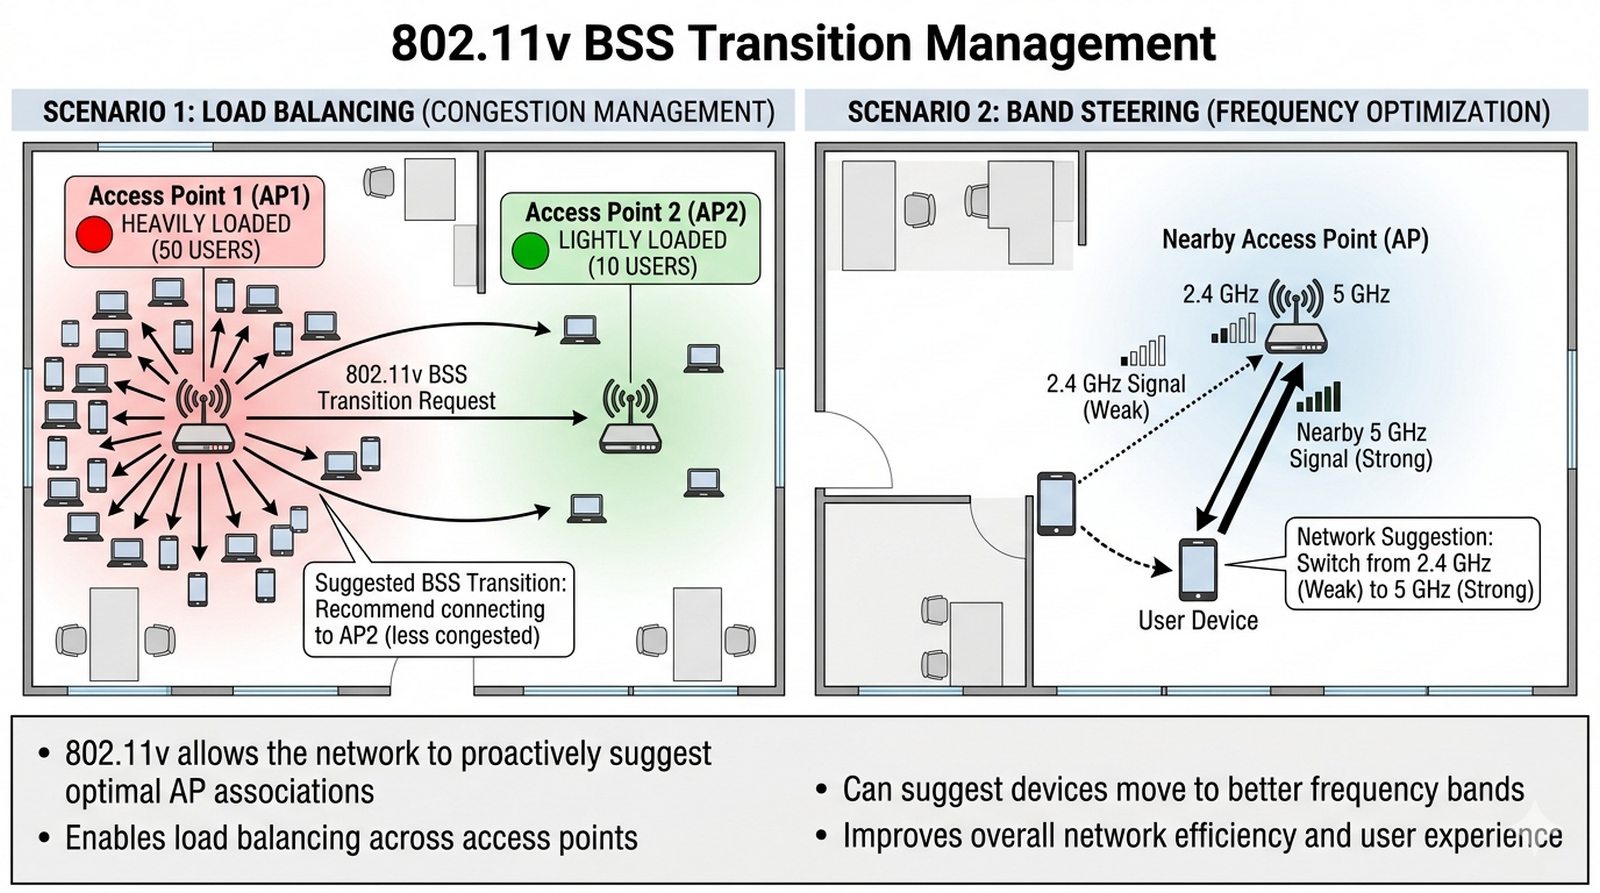
802.11v - Sugestia od sieci
Slajd omawia standard 802.11v jako „sugestię od sieci” i balansowanie obciążenia.
  • Nazywamy go protokołem uprzejmego szeptu.
  • Pozwala on sieci wysłać polecenie do urządzenia: „Widzę, że męczysz się na 2,4 GHz, ale masz tuż obok świetny sygnał na 5 GHz, sugeruję zmianę”.
  • 802.11v pozwala też sieci balansować obciążenie: jeśli jeden AP obsługuje już 50 osób, może on zasugerować nowym osobom, by połączyły się z sąsiednim, mniej obciążonym AP.
  • To narzędzie do aktywnego zarządzania tłumem w sieci.
802.11v: nazywany protokołem uprzejmego szeptu; pozwala sieci zasugerować urządzeniu zmianę pasma (np. z 2,4 na 5 GHz) oraz balansować obciążenie - gdy jeden AP obsługuje już 50 osób, może zasugerować nowym klientom połączenie z sąsiednim, mniej obciążonym AP.
Slajd 30 - materiał ilustracyjny
31/47
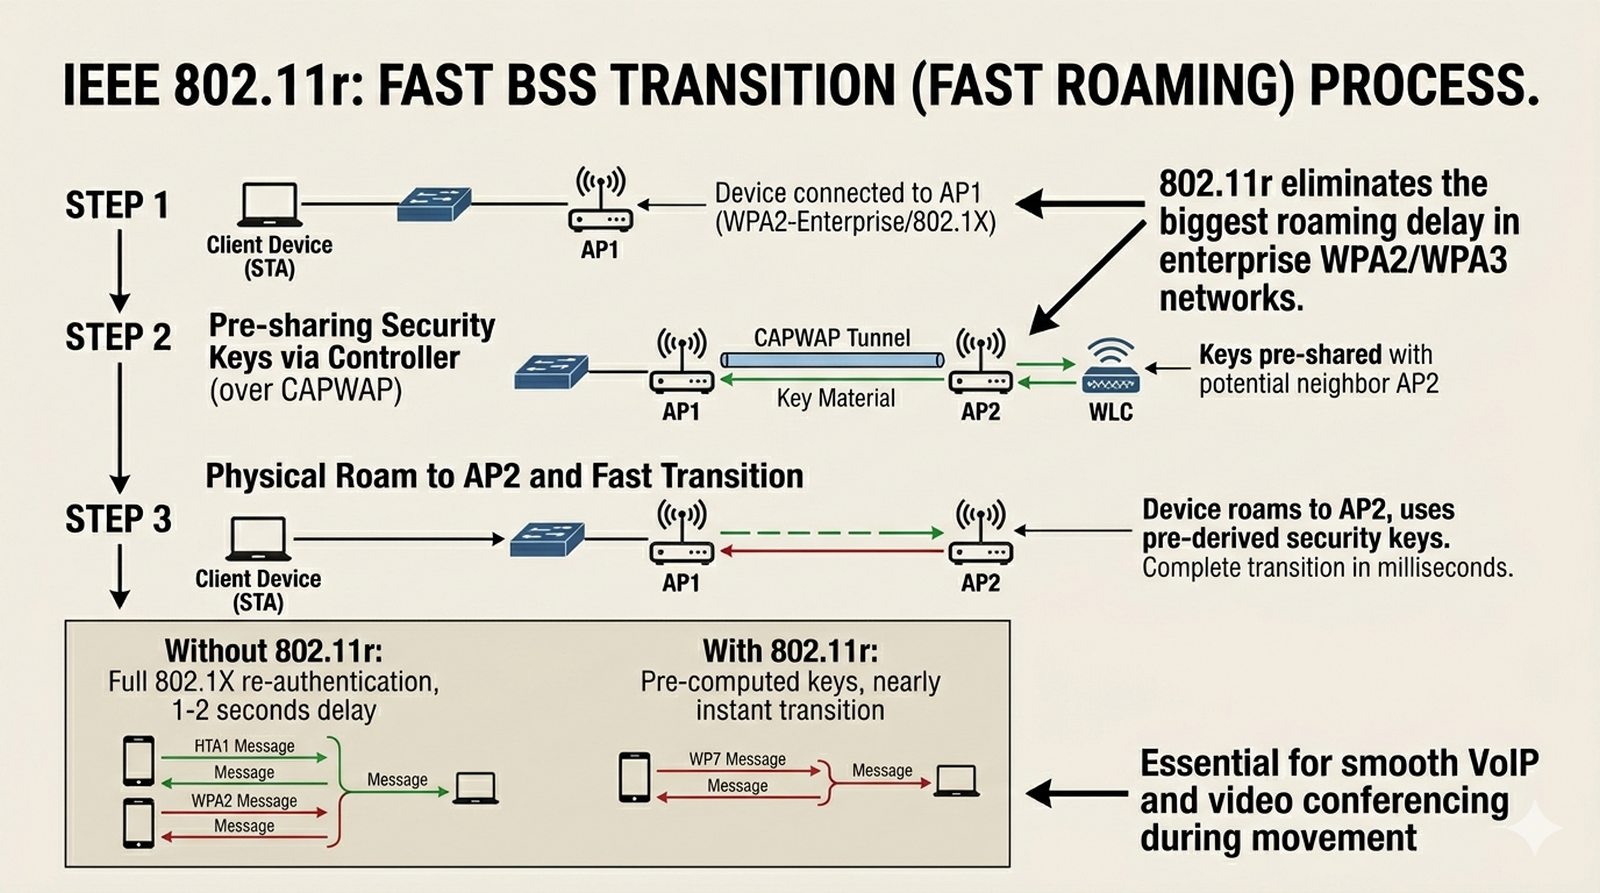
802.11r - Szybka autoryzacja (Fast Transition)
Slajd omawia standard 802.11r (Fast Transition) przyspieszający roaming w sieciach 802.1X.
  • Największym problemem roamingu w sieciach bezpiecznych (802.1X) jest czas ponownego wpisywania się do sieci.
  • Normalnie proces wymiany kluczy z serwerem trwa zbyt długo dla rozmowy głosowej.
  • Protokół 802.11r pozwala urządzeniu przerzucić swoje klucze bezpieczeństwa do sąsiedniego AP, zanim jeszcze do niego przeskoczy.
  • Dzięki temu samo przełączenie jest niemal natychmiastowe.
  • Wdrożenie r, k i v to trio, które odróżnia amatorskie Wi-Fi od profesjonalnego WLAN enterprise.
802.11r: w sieciach bezpiecznych (802.1X) ponowne uwierzytelnienie trwa zbyt długo dla rozmowy głosowej; 802.11r pozwala urządzeniu przenieść klucze bezpieczeństwa do sąsiedniego AP jeszcze przed przełączeniem, dzięki czemu samo przejście jest niemal natychmiastowe. Trio r/k/v odróżnia amatorskie Wi-Fi od profesjonalnego WLAN enterprise.
Slajd 31 - materiał ilustracyjny
32/47
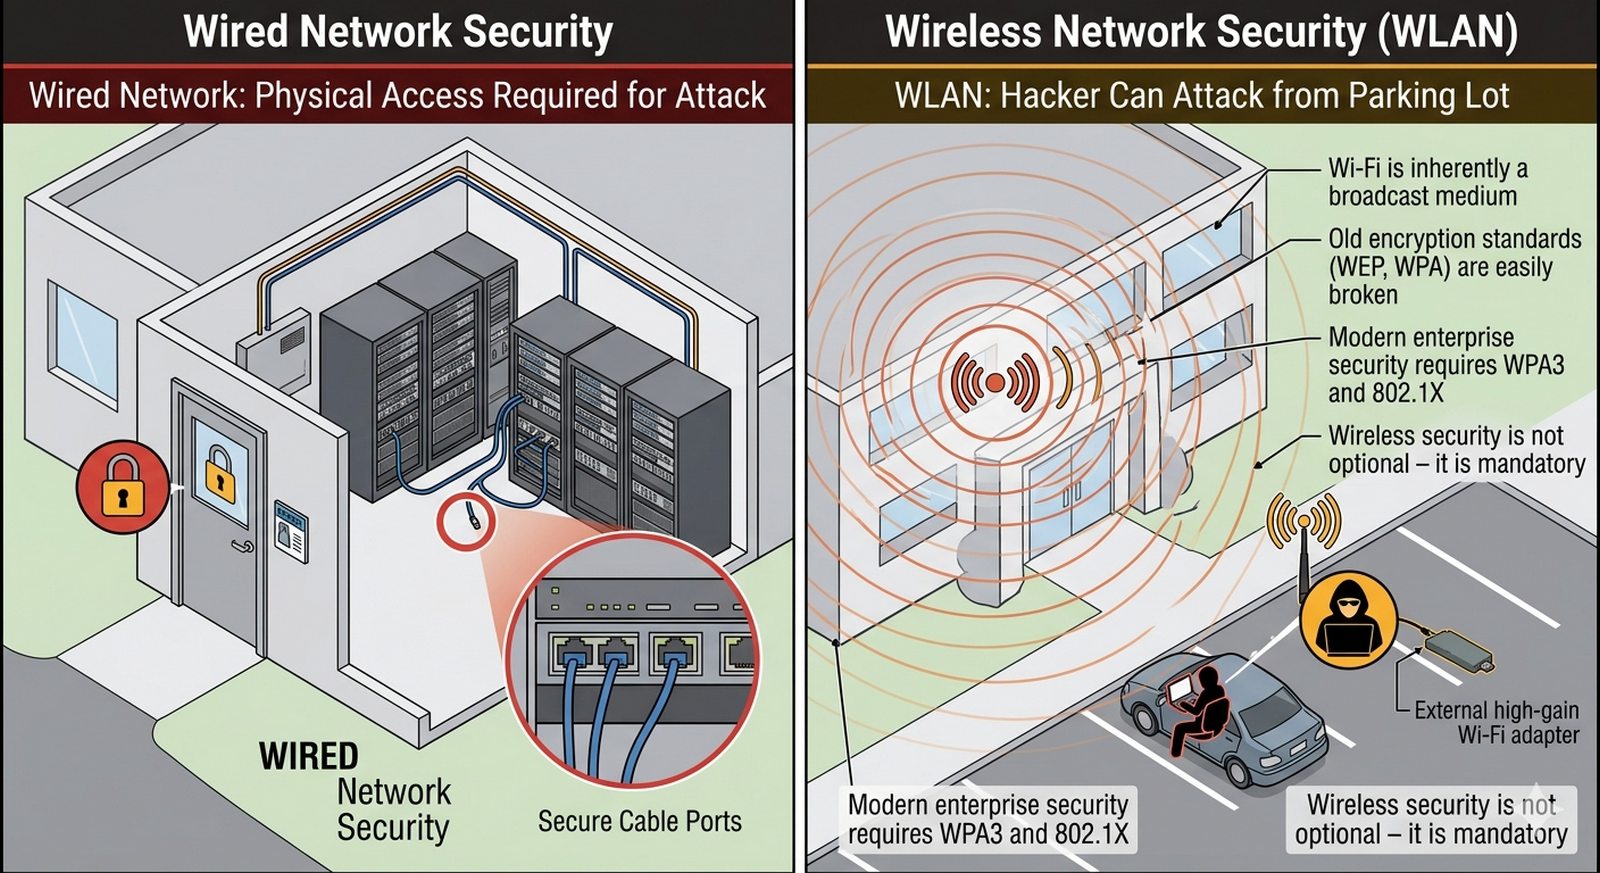
Bezpieczeństwo WLAN: Powietrze nie ma ścian
Slajd uzasadnia, dlaczego bezpieczeństwo WLAN jest fundamentem projektu.
  • W sieci kablowej haker musi fizycznie wejść do biura i wpiąć się do gniazdka.
  • W Wi-Fi haker może siedzieć w aucie na parkingu przed budynkiem.
  • Dlatego bezpieczny projekt WLAN to fundament.
  • Musimy zrozumieć, że szyfrowanie to nie wszystko - musimy wiedzieć, kto się łączy i czy na pewno ma do tego prawo.
  • Zapominamy o starych standardach typu WEP czy WPA - dzisiaj standardem bezpieczeństwa biznesowego jest WPA3 oraz ekosystem 802.1X.
Bezpieczeństwo WLAN: w sieci kablowej trzeba fizycznie wejść do biura, natomiast w Wi-Fi wystarczy siedzieć w aucie na parkingu; samodzielne szyfrowanie nie wystarcza - trzeba wiedzieć, kto się łączy i czy ma do tego prawo. Standardem bezpieczeństwa biznesowego jest dziś WPA3 oraz ekosystem 802.1X, a nie WEP czy WPA.
Slajd 32 - materiał ilustracyjny
33/47
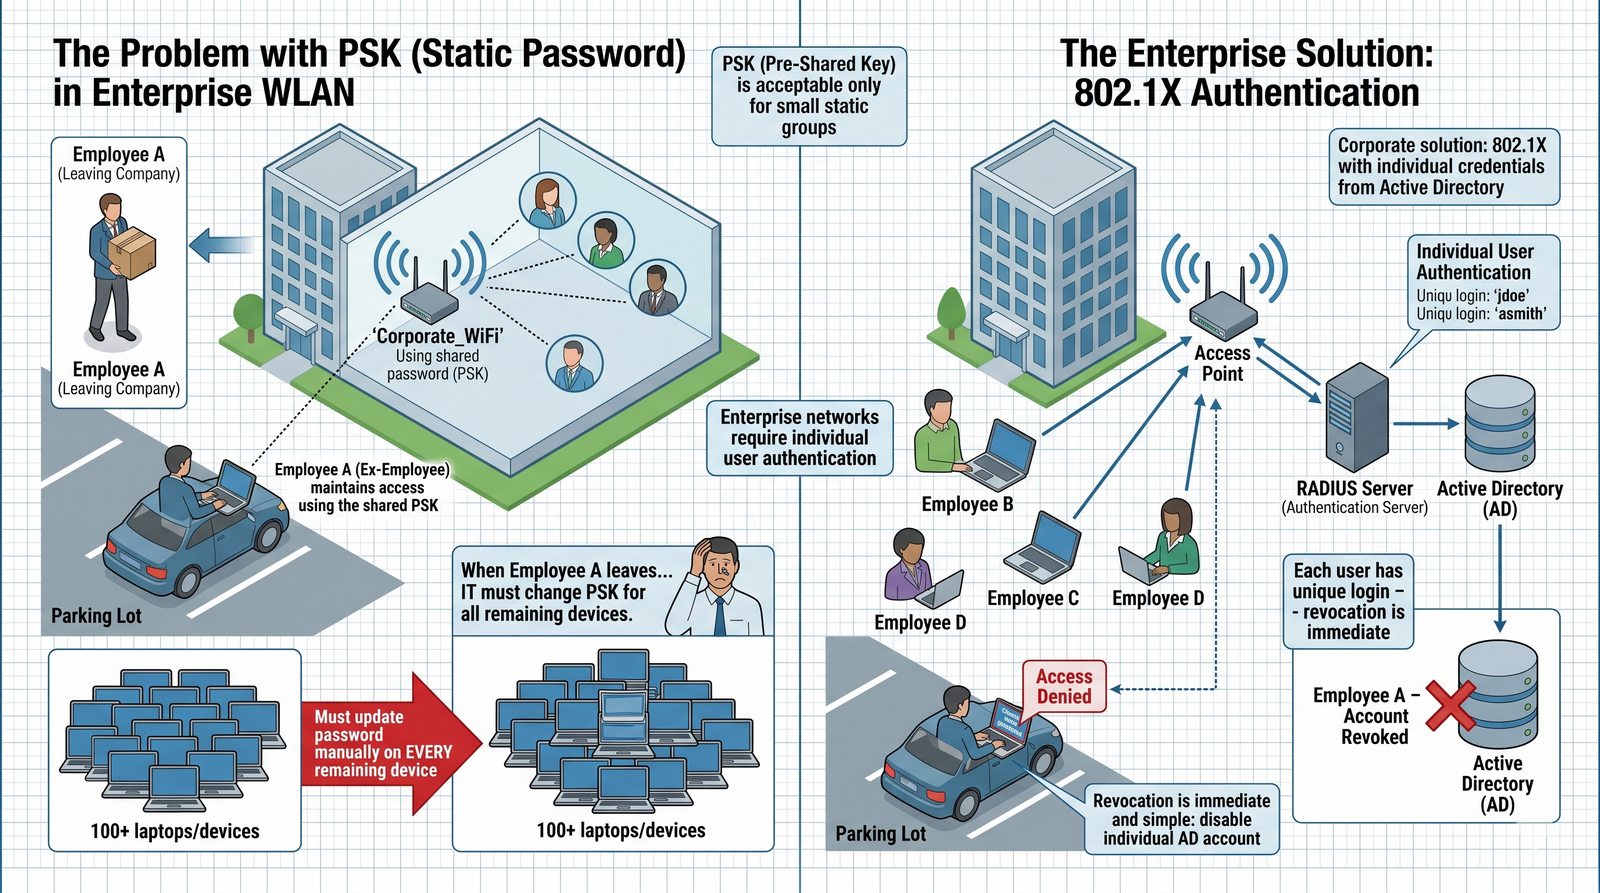
Śmierć haseł statycznych (WPA)
Slajd wyjaśnia, dlaczego statyczne hasła (PSK) nie sprawdzają się w dużym biurze.
  • Tradycyjne hasło (PSK - Pre-Shared Key), które wpisujemy w domu (hasło na naklejce pod routerem), jest niedopuszczalne w dużym biurze.
  • Dlaczego?
  • Bo jeśli jeden pracownik odejdzie z pracy, zna hasło do sieci i może z niego korzystać z parkingu.
  • Musielibyśmy zmienić hasło stu pozostałym osobom i ich stu laptopom.
  • W projektach enterprise stosujemy indywidualną autoryzację każdego użytkownika jego własnym loginem i hasłem z firmowej bazy (Active Directory).
Koniec haseł statycznych: wspólne hasło (PSK) jest niedopuszczalne w dużym biurze - po odejściu pracownika nadal zna hasło i może z niego korzystać z parkingu, a jego zmiana wymagałaby aktualizacji u wszystkich pozostałych; dlatego w enterprise stosuje się indywidualną autoryzację loginu i hasła z firmowej bazy (Active Directory).
Slajd 33 - materiał ilustracyjny
34/47
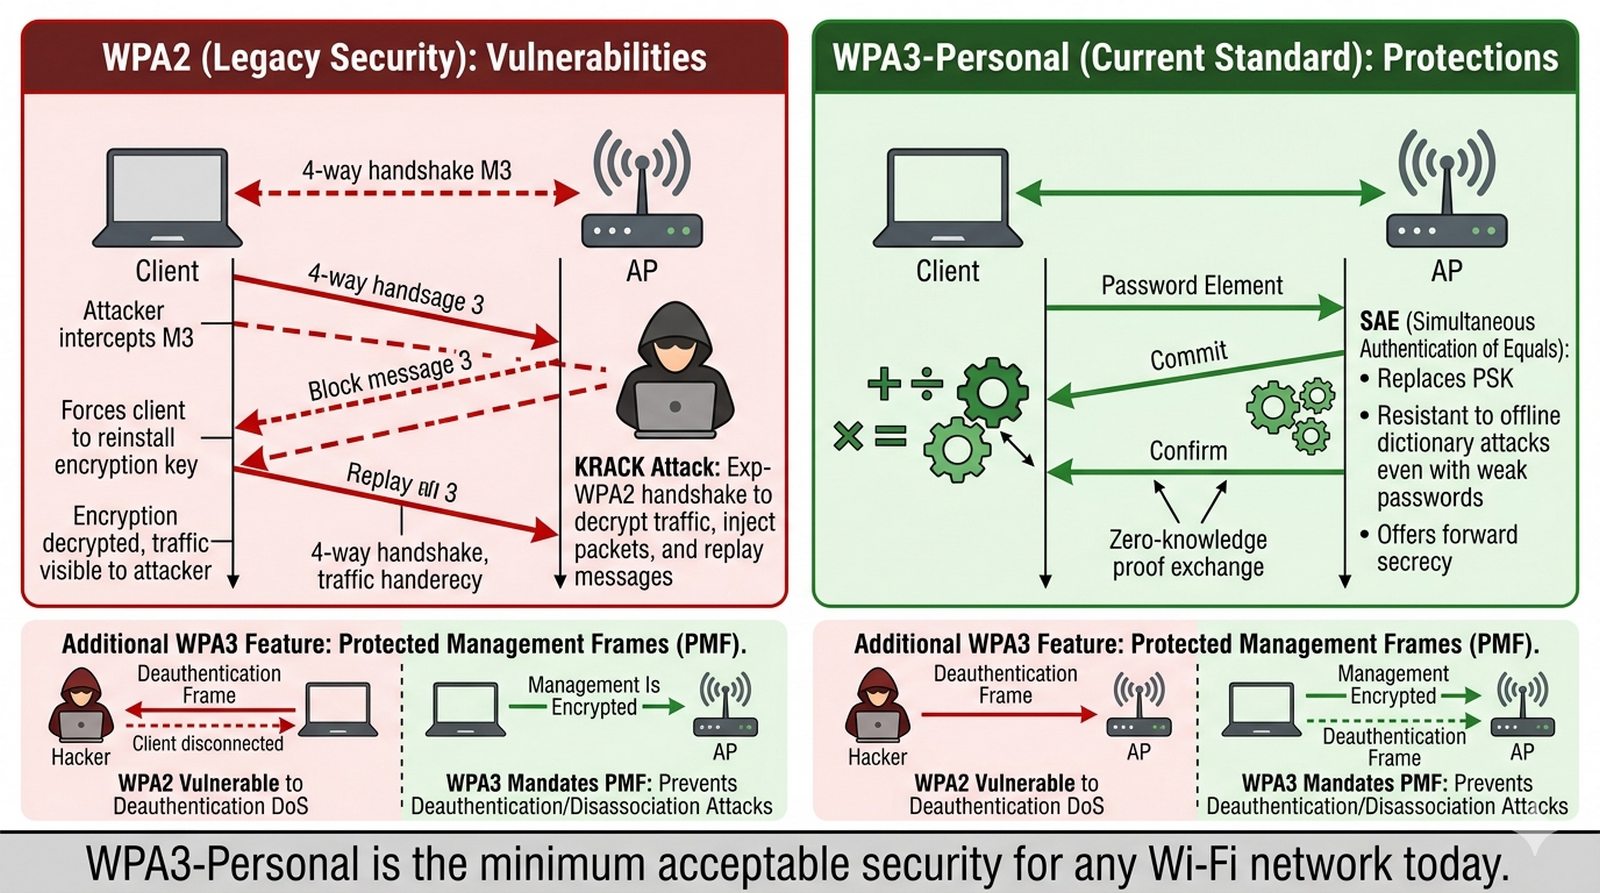
WPA3-Personal - Bezpieczniejszy dom
Slajd omawia WPA3-Personal (SAE i PMF) jako bezpieczniejszy standard domowy.
  • WPA3 to ogromny skok jakościowy nawet w wersji domowej (Personal).
  • Wprowadza on mechanizm SAE (Simultaneous Authentication of Equals), który uniemożliwia hakerom łamanie haseł metodą offline (przechwycenie ruchu i zgadywanie hasła na mocnym komputerze).
  • Dodatkowo WPA3 wymusza tzw. PMF (Protected Management Frames), co uniemożliwia hakerom proste wywalanie Twoich urządzeń z sieci za pomocą fałszywych ramek rozłączających.
WPA3-Personal: ogromny skok jakościowy dzięki mechanizmowi SAE, który uniemożliwia łamanie haseł metodą offline (przechwycenie ruchu i zgadywanie hasła na mocnym komputerze); dodatkowo WPA3 wymusza PMF (Protected Management Frames), co blokuje proste wywalanie urządzeń z sieci fałszywymi ramkami rozłączającymi.
Slajd 34 - materiał ilustracyjny
35/47
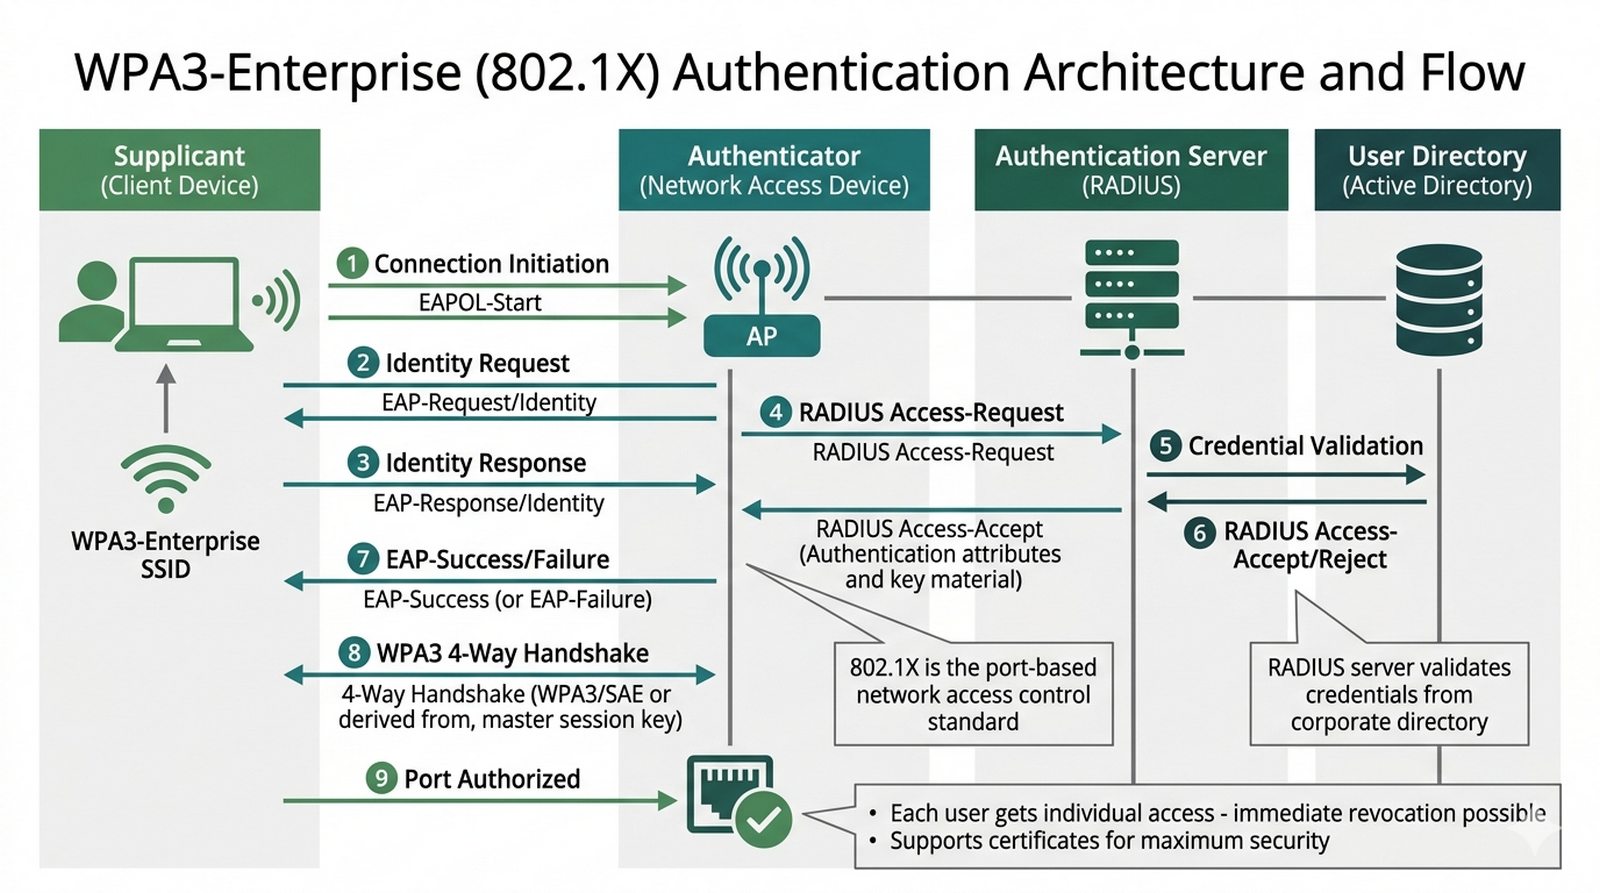
WPA3-Enterprise i standard 802.1X
Slajd omawia WPA3-Enterprise oraz standard uwierzytelniania 802.1X.
  • To jest Święty Graal bezpieczeństwa sieciowego.
  • W standardzie 802.1X każde urządzenie, aby dostać się do Wi-Fi, musi przejść przez proces weryfikacji tożsamości.
  • Nie ma jednego wspólnego hasła.
  • Zamiast tego urządzenie rozmawia z serwerem autoryzacji (np. Cisco ISE lub Windows NPS).
  • Dopiero gdy serwer potwierdzi tożsamość („Tak, to jest Jan Kowalski, ma ważne konto”), AP otwiera wirtualne drzwiczki i wpuszcza Jana do sieci.
WPA3-Enterprise / 802.1X: nie ma jednego wspólnego hasła - każde urządzenie musi przejść weryfikację tożsamości, rozmawiając z serwerem autoryzacji (np. Cisco ISE lub Windows NPS); dopiero po potwierdzeniu tożsamości punkt dostępowy otwiera dostęp do sieci.
Slajd 35 - materiał ilustracyjny
36/47
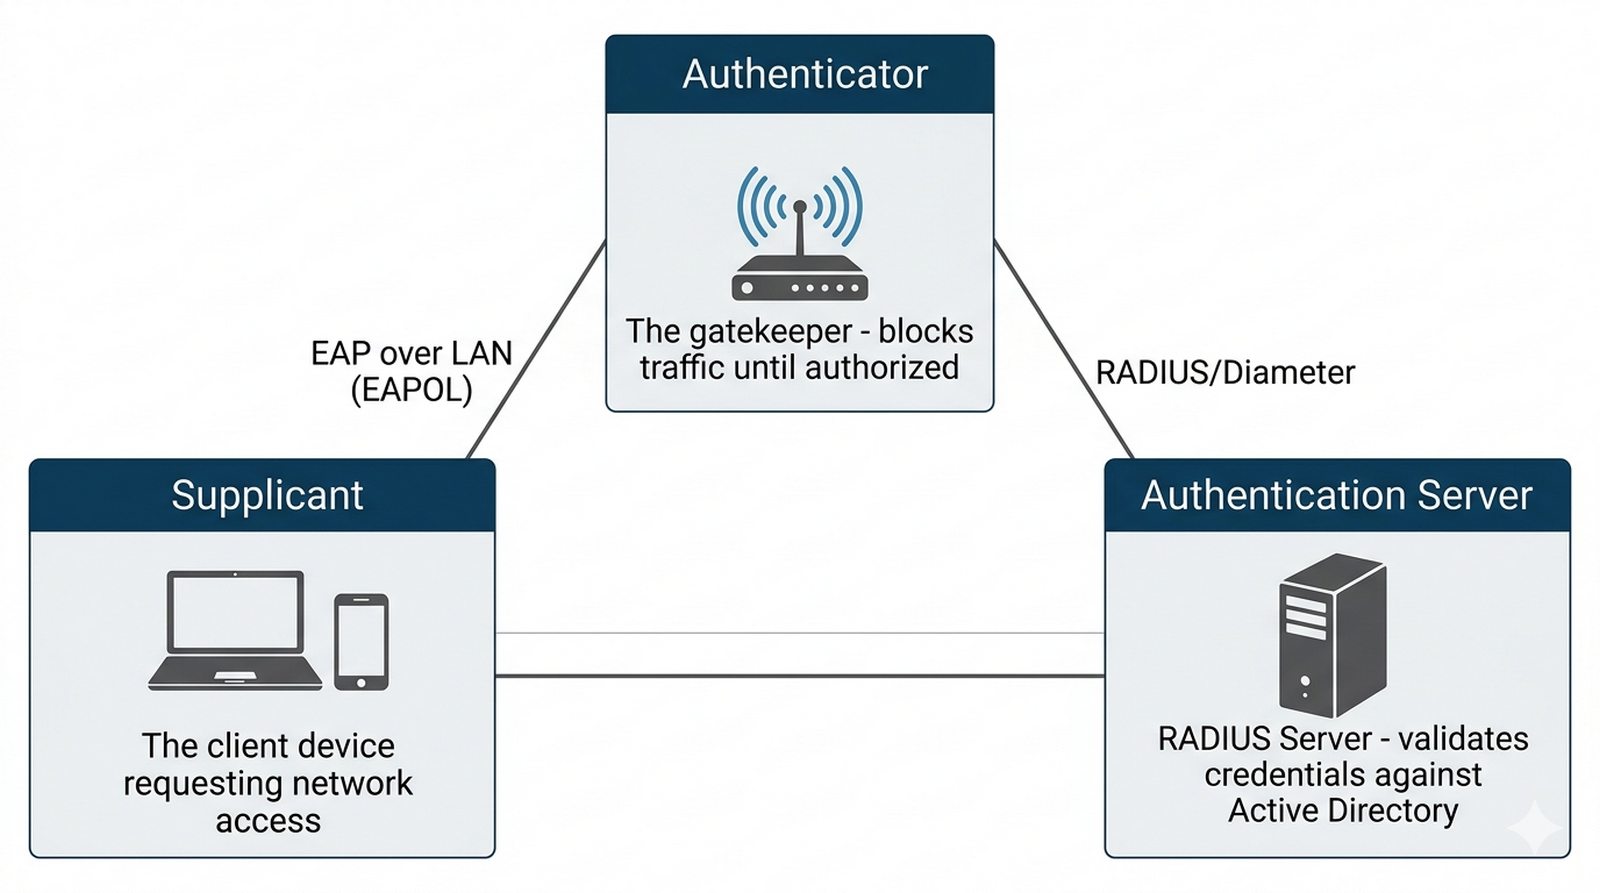
Trójkąt autoryzacji: Supplicant, Authenticator, Server
Slajd omawia trójkąt autoryzacji 802.1X: supplicant, authenticator i serwer.
  • W procesie 802.1X biorą udział trzy strony:
    • Supplicant: Twoje urządzenie (laptop, telefon) proszące o wstęp.
    • Authenticator: Punkt dostępowy lub kontroler - on jest strażnikiem, który blokuje ruch, dopóki nie dostanie zgody.
    • Authentication Server: Mózg operacji (RADIUS), który sprawdza w bazie danych, czy Twoje poświadczenia (login/hasło/certyfikat) są poprawne.
  • To rozdzielenie ról gwarantuje najwyższy poziom bezpieczeństwa.
Trójkąt 802.1X: Supplicant (urządzenie klienta proszące o wstęp), Authenticator (punkt dostępowy lub kontroler blokujący ruch do czasu zgody) oraz Authentication Server (RADIUS sprawdzający poprawność poświadczeń); taki rozdział ról gwarantuje najwyższy poziom bezpieczeństwa.
Slajd 36 - materiał ilustracyjny
37/47
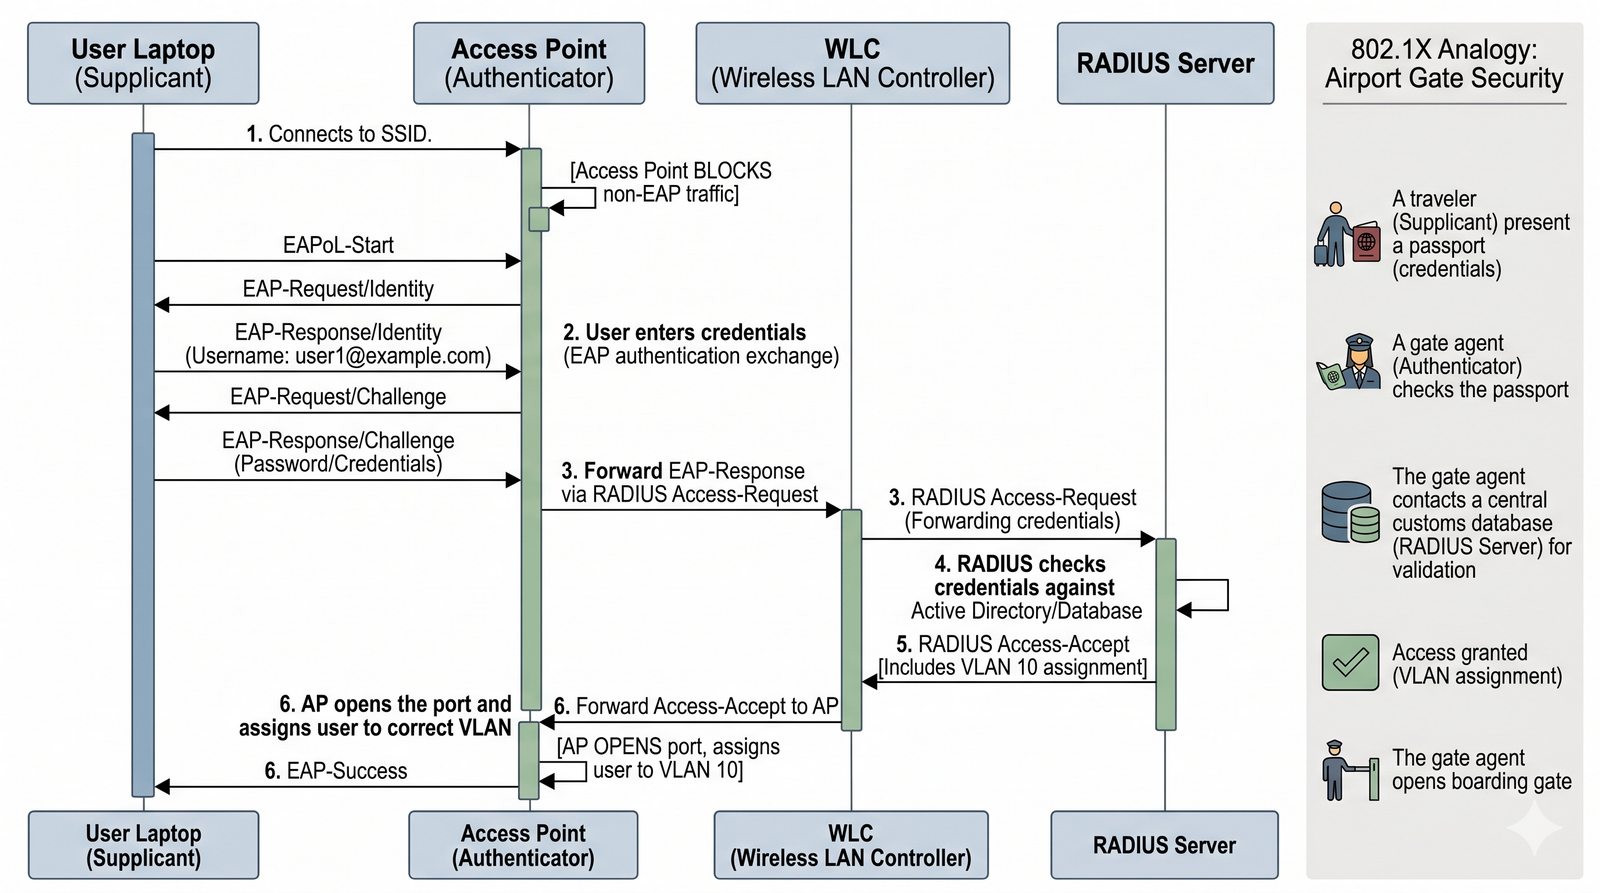
Przykładowy przebieg 802.1X
Slajd ilustruje przykładowy przebieg procesu 802.1X.
  • Wyobraźmy sobie to jako odprawę na lotnisku.
  • AP to bramka, która jest zamknięta.
  • Ty (Supplicant) podchodzisz i pokazujesz paszport (loginy).
  • AP nie wie, czy paszport jest prawdziwy, więc przesyła jego zdjęcie do centrali (serwera RADIUS).
  • Centrala sprawdza w rejestrach i wysyła sygnał: Wszystko OK, otwórz bramkę.
  • AP otwiera przejście.
  • Cała ta skomplikowana rozmowa trwa ułamek sekundy i dzieje się za każdym razem, gdy Twoje urządzenie łączy się z Wi-Fi.
Przebieg 802.1X: proces przypomina odprawę na lotnisku - klient (supplicant) pokazuje poświadczenia, punkt dostępowy nie weryfikuje ich sam, lecz przekazuje do centrali (serwera RADIUS), która sprawdza rejestry i odsyła zgodę na otwarcie dostępu; cała rozmowa trwa ułamek sekundy przy każdym połączeniu.
Slajd 37 - materiał ilustracyjny
38/47
Dynamiczne przypisywanie VLAN
Slajd omawia dynamiczne przypisywanie VLAN na podstawie wyniku autoryzacji 802.1X.
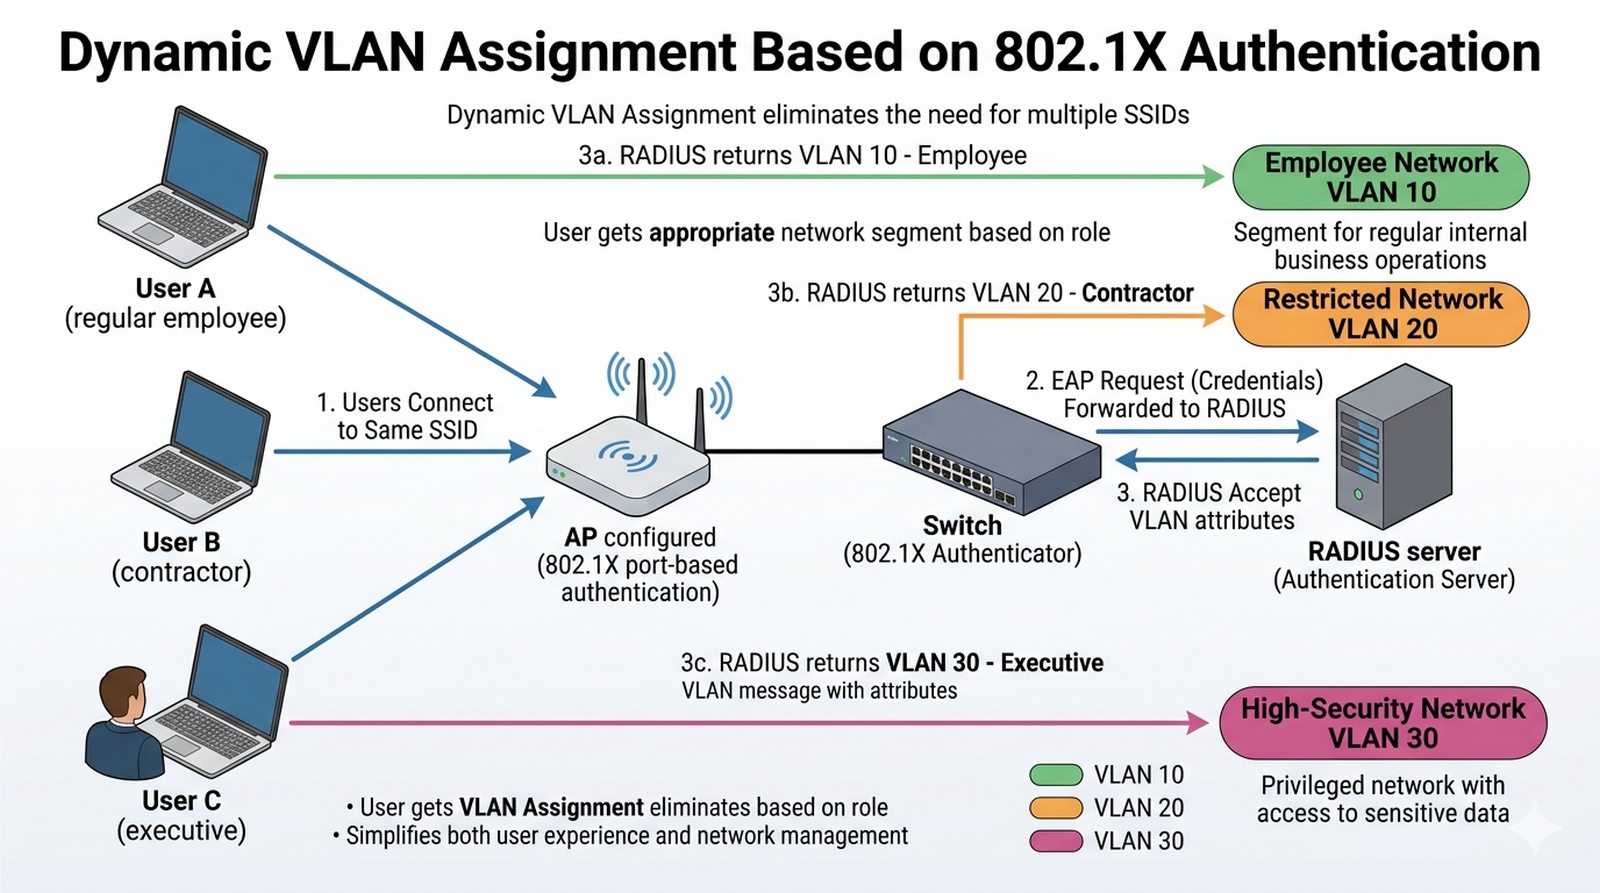
  • Bardzo potężna funkcja: w 802.1X serwer może nie tylko powiedzieć „Wpuść go”, ale dodać: „i wsadź go do VLAN-u nr 50”.
  • Dzięki temu wszyscy pracownicy mogą łączyć się z tym samym, jednym SSID (np. MojaFirma), ale dyrektor trafi do innego, bezpieczniejszego segmentu sieci niż stażysta, mimo że obaj kliknęli w tę samą nazwę sieci bezprzewodowej.
  • To ekstremalnie upraszcza zarządzanie urządzeniami i dba o porządek w infrastrukturze.
Dynamiczny VLAN: serwer 802.1X może nie tylko wpuścić użytkownika, ale też wskazać VLAN, do którego ma trafić (np. VLAN 50); dzięki temu wszyscy łączą się z jednym SSID, a mimo to dyrektor trafia do innego, bezpieczniejszego segmentu niż stażysta - co upraszcza zarządzanie bez utraty segmentacji.
Slajd 38 - materiał ilustracyjny
39/47
Projektowanie sieci dla gości (Guest WLAN)
Slajd omawia projektowanie izolowanej sieci dla gości (Guest WLAN).
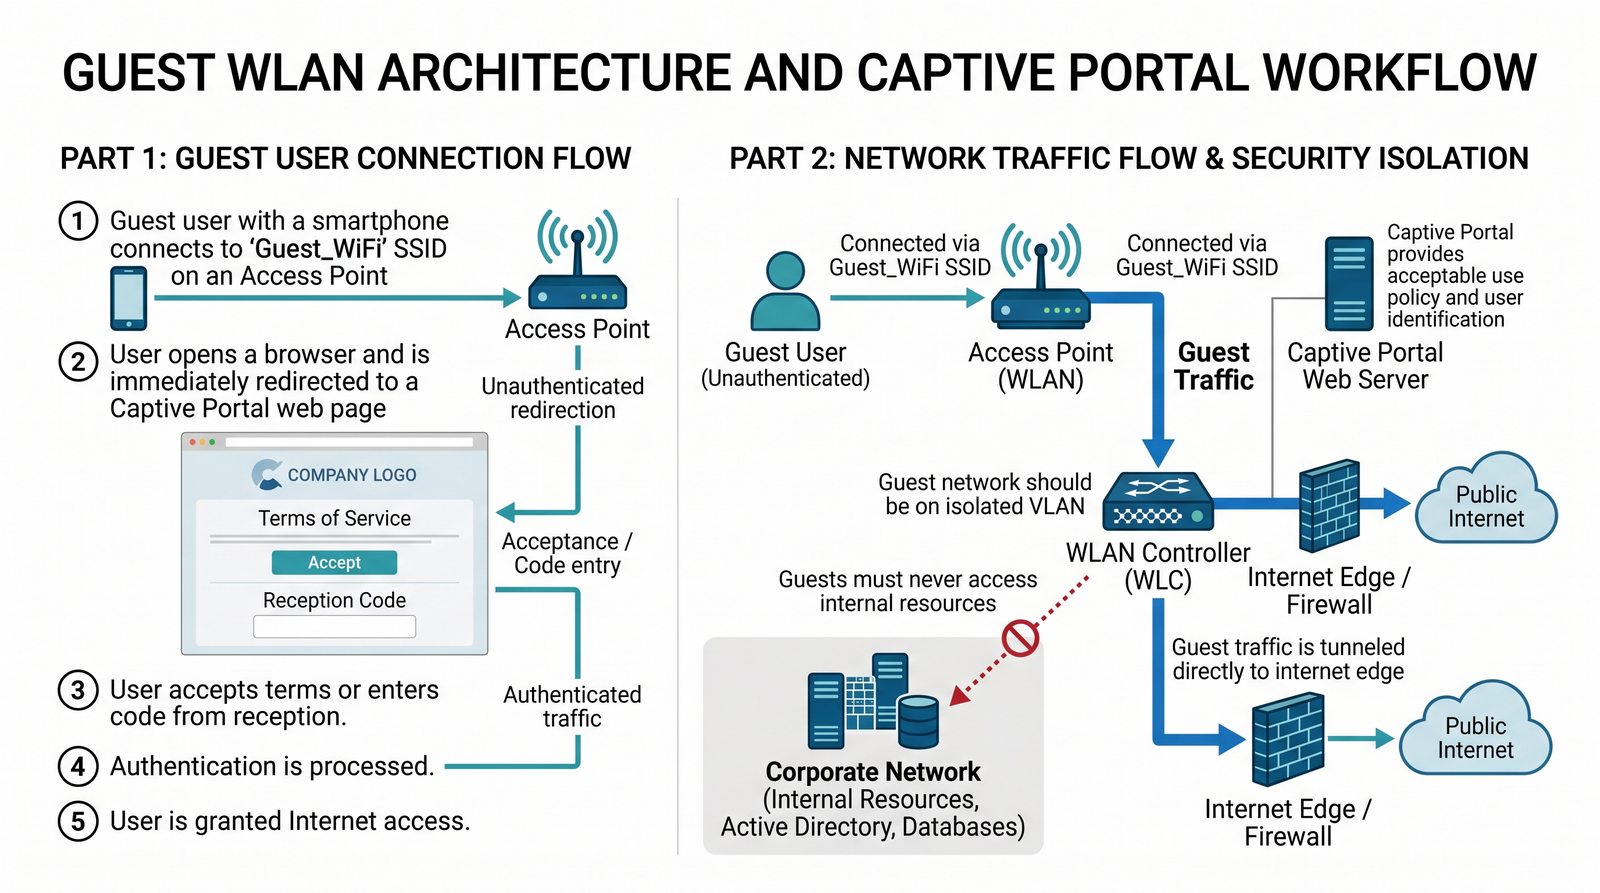
  • Sieć gościnna to kluczowy element bezpieczeństwa - gość nigdy nie powinien mieć dostępu do Twojej drukarki czy serwera plików.
  • Projektujemy ją tak, by ruch gościnny był od razu tunelowany prosto do internetu, z całkowitym ominięciem Twojej sieci lokalnej.
  • Często stosujemy tu tzw. Captive Portal (stronę powitalną), gdzie gość musi zaakceptować regulamin lub wpisać kod z recepcji, co pozwala nam kontrolować kto i jak długo u nas surfuje.
Sieć gościnna: kluczowy element bezpieczeństwa - gość nigdy nie powinien mieć dostępu do firmowych zasobów; ruch jest od razu tunelowany prosto do internetu z pominięciem sieci lokalnej, a dostęp często kontroluje Captive Portal (strona powitalna) wymagająca akceptacji regulaminu lub kodu z recepcji.
Slajd 39 - materiał ilustracyjny
40/47
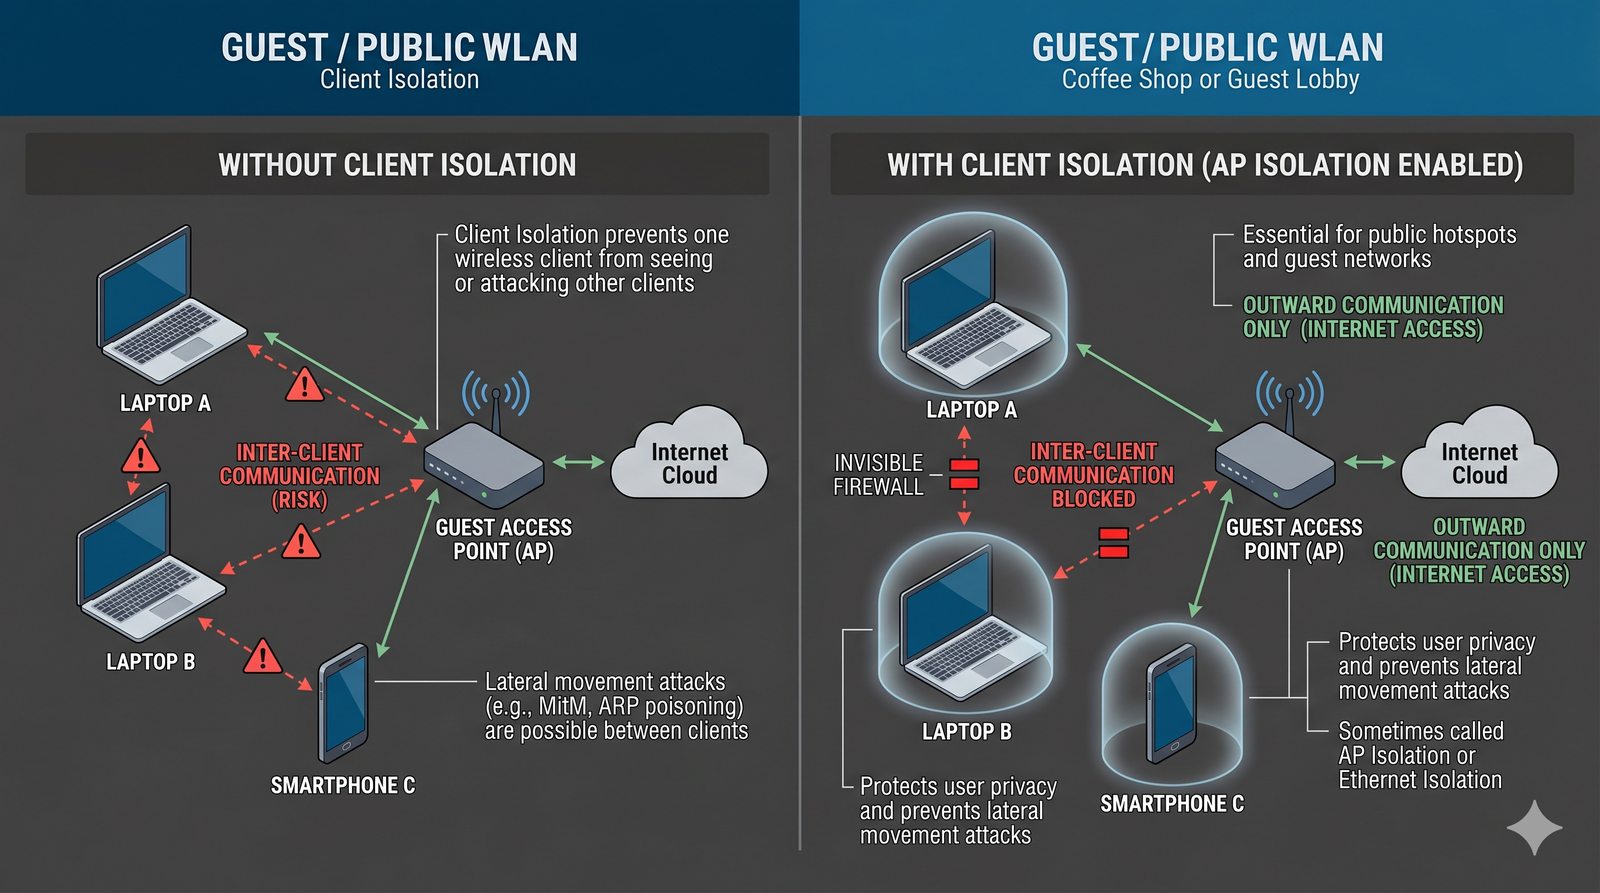
Izolacja klientów (Client Isolation)
Slajd omawia izolację klientów w sieciach gościnnych i publicznych.
  • W sieciach gościnnych lub publicznych musimy włączyć funkcję izolacji.
  • Zapobiega ona sytuacji, w której jeden laptop podłączony do tego samego Wi-Fi może zobaczyć lub zaatakować laptopa osoby siedzącej obok w kawiarni czy poczekalni.
  • Dzięki izolacji urządzenia mogą rozmawiać tylko z internetem, a nie ze sobą nawzajem.
  • To prosta, ale kluczowa funkcja dla bezpieczeństwa prywatnych danych Twoich klientów i gości.
Client Isolation: funkcja uniemożliwiająca urządzeniom podłączonym do tej samej sieci Wi-Fi kontakt między sobą; zapobiega sytuacji, w której jeden laptop mógłby zobaczyć lub zaatakować laptopa osoby siedzącej obok. Urządzenia mogą rozmawiać wyłącznie z internetem, co chroni prywatne dane klientów.
Slajd 40 - materiał ilustracyjny
41/47
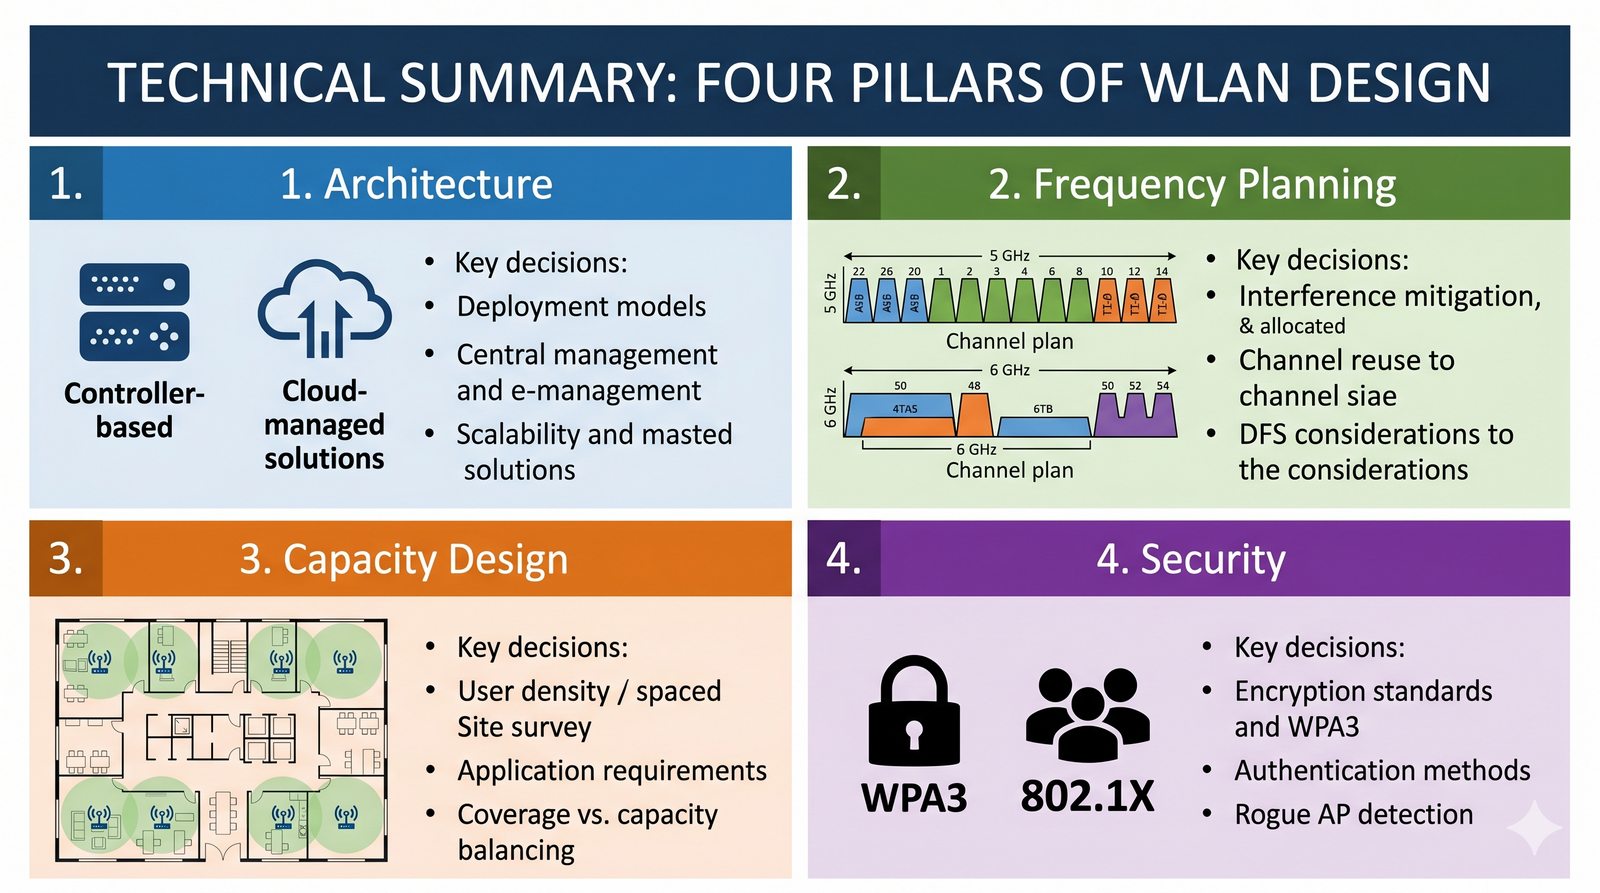
Podsumowanie: Design decisions
Slajd podsumowuje cztery filary decyzji projektowych modułu.
  • Na koniec modułu powinniśmy mieć jasność co do czterech filarów naszego projektu:
    • Architektura: Wybór kontrolera (lokalny czy chmura).
    • Pasma i kanały: Plan wykorzystania 5/6 GHz i unikanie CCI.
    • Topografia: Gęste rozmieszczenie AP na podstawie Site Survey, a nie na oko.
    • Bezpieczeństwo: Standard 802.1X i ścisłe mapowanie SSID do VLAN.
  • Dopiero takie podejście gwarantuje, że sieć WLAN będzie profesjonalnym narzędziem pracy, a nie frustrującą zabawką.
Design decisions: architektura (kontroler lokalny czy chmura), plan pasm i kanałów (5/6 GHz, unikanie CCI), topografia (gęste rozmieszczenie AP na podstawie Site Survey) oraz bezpieczeństwo (802.1X i mapowanie SSID do VLAN); dopiero takie podejście czyni z sieci WLAN profesjonalne narzędzie pracy.
Slajd 41 - materiał ilustracyjny
42/47
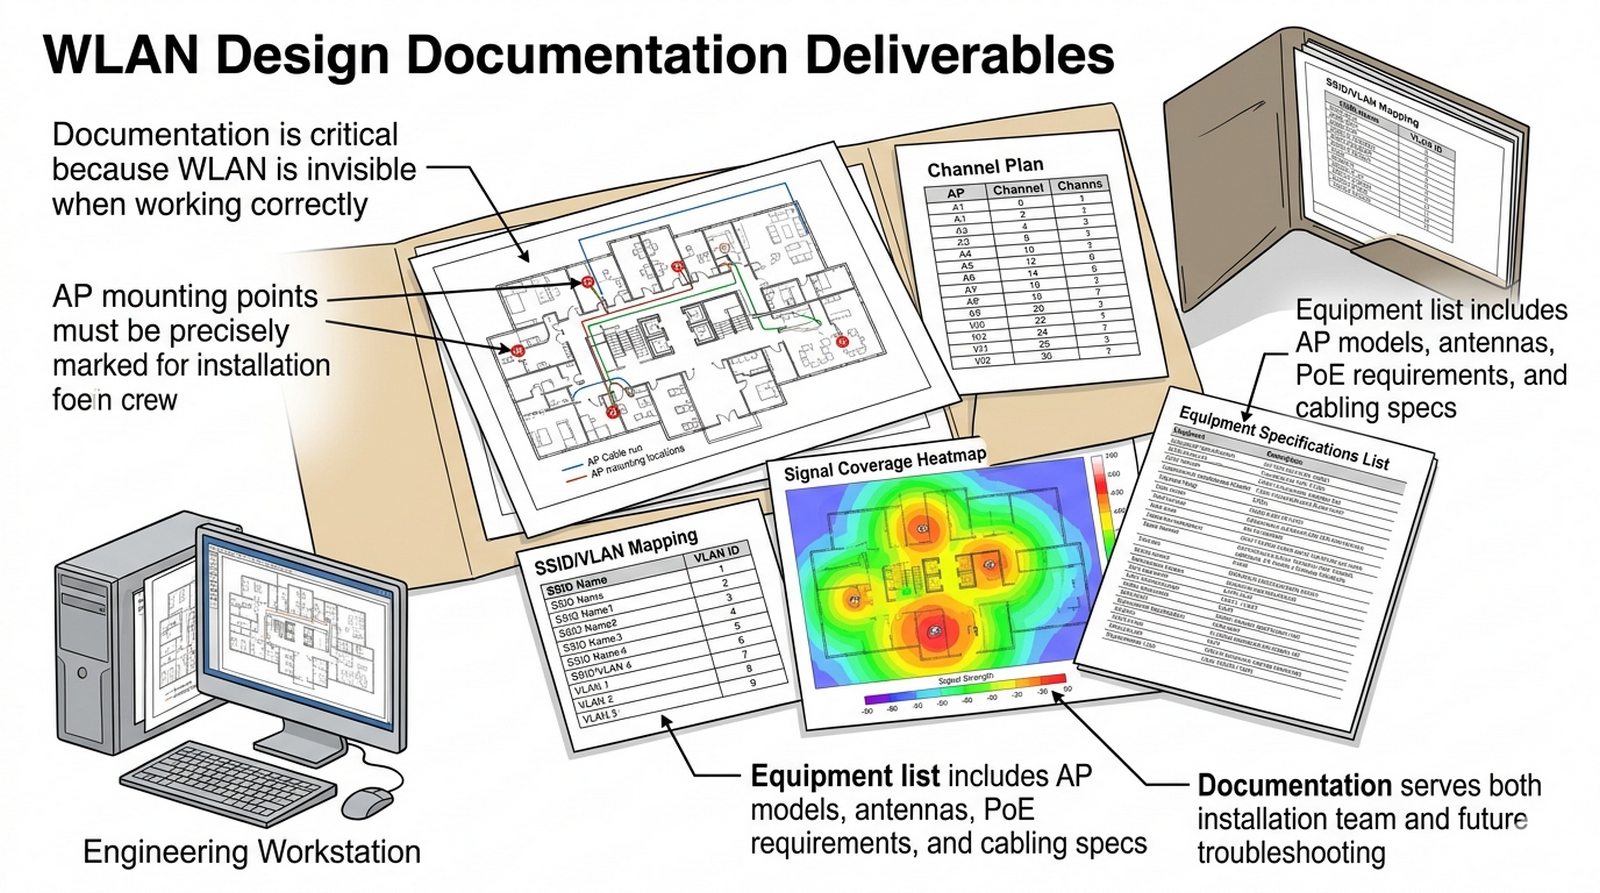
Dokumentacja: Finalny produkt
Slajd podkreśla znaczenie dokumentacji jako finalnego produktu projektu.
  • Efektem Twojej pracy projektowej powinny być mapa z dokładnymi punktami montażu AP, tabela SSID oraz wyniki symulacji zasięgu.
  • Dokumentacja ta posłuży ekipie montażowej (gdzie powiesić AP i jak dociągnąć kabel Cat 6a) oraz administratorom do konfiguracji kontrolera.
  • Pamiętaj: w WLAN to, co niewidoczne, musi być najlepiej udokumentowane, by w razie problemów nie szukać wiatru w polu.
Dokumentacja: efektem pracy projektowej jest mapa z dokładnymi punktami montażu AP, tabela SSID oraz wyniki symulacji zasięgu; dokumentacja służy ekipie montażowej (gdzie powiesić AP i jak doprowadzić kabel Cat 6a) oraz administratorom do konfiguracji kontrolera. To, co niewidoczne, musi być najlepiej udokumentowane.
Slajd 42 - materiał ilustracyjny
43/47
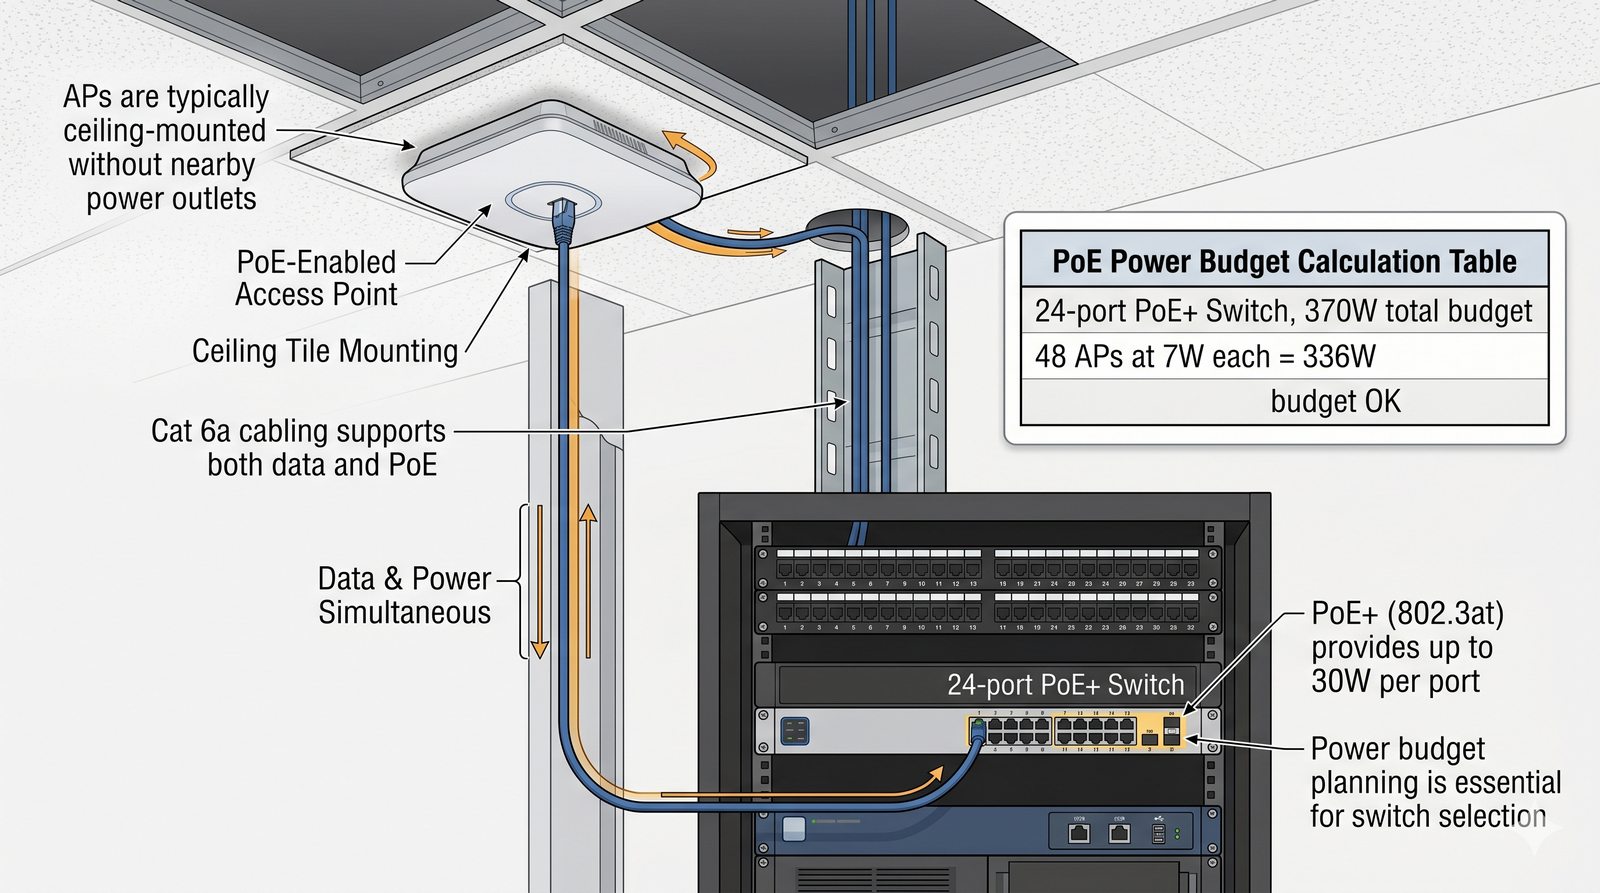
Praktyka: Zasilanie AP przez PoE
Slajd omawia zasilanie punktów dostępowych przez PoE.
  • Ostatni techniczny detal, ale o ogromnym znaczeniu: Power over Ethernet (PoE).
  • Punkty dostępowe montujemy zazwyczaj na suficie, gdzie nie ma gniazdek elektrycznych.
  • Dlatego nasza sieć przewodowa (switche z modułu 5) musi obsługiwać standard PoE+, by dostarczyć zasilanie tym samym kablem co dane.
  • Projektując szafy IDF, musimy policzyć budżet mocy - czy nasze przełączniki dadzą radę zasilić np. 48 nowoczesnych AP o dużej mocy jednocześnie?
PoE (Power over Ethernet): punkty dostępowe montuje się na suficie, gdzie zwykle nie ma gniazdek elektrycznych; sieć przewodowa (switche z modułu 5) musi więc obsługiwać standard PoE+, aby dostarczyć zasilanie tym samym kablem co dane. Projektując szafy IDF, trzeba policzyć budżet mocy dla wszystkich AP.
Slajd 43 - materiał ilustracyjny
44/47
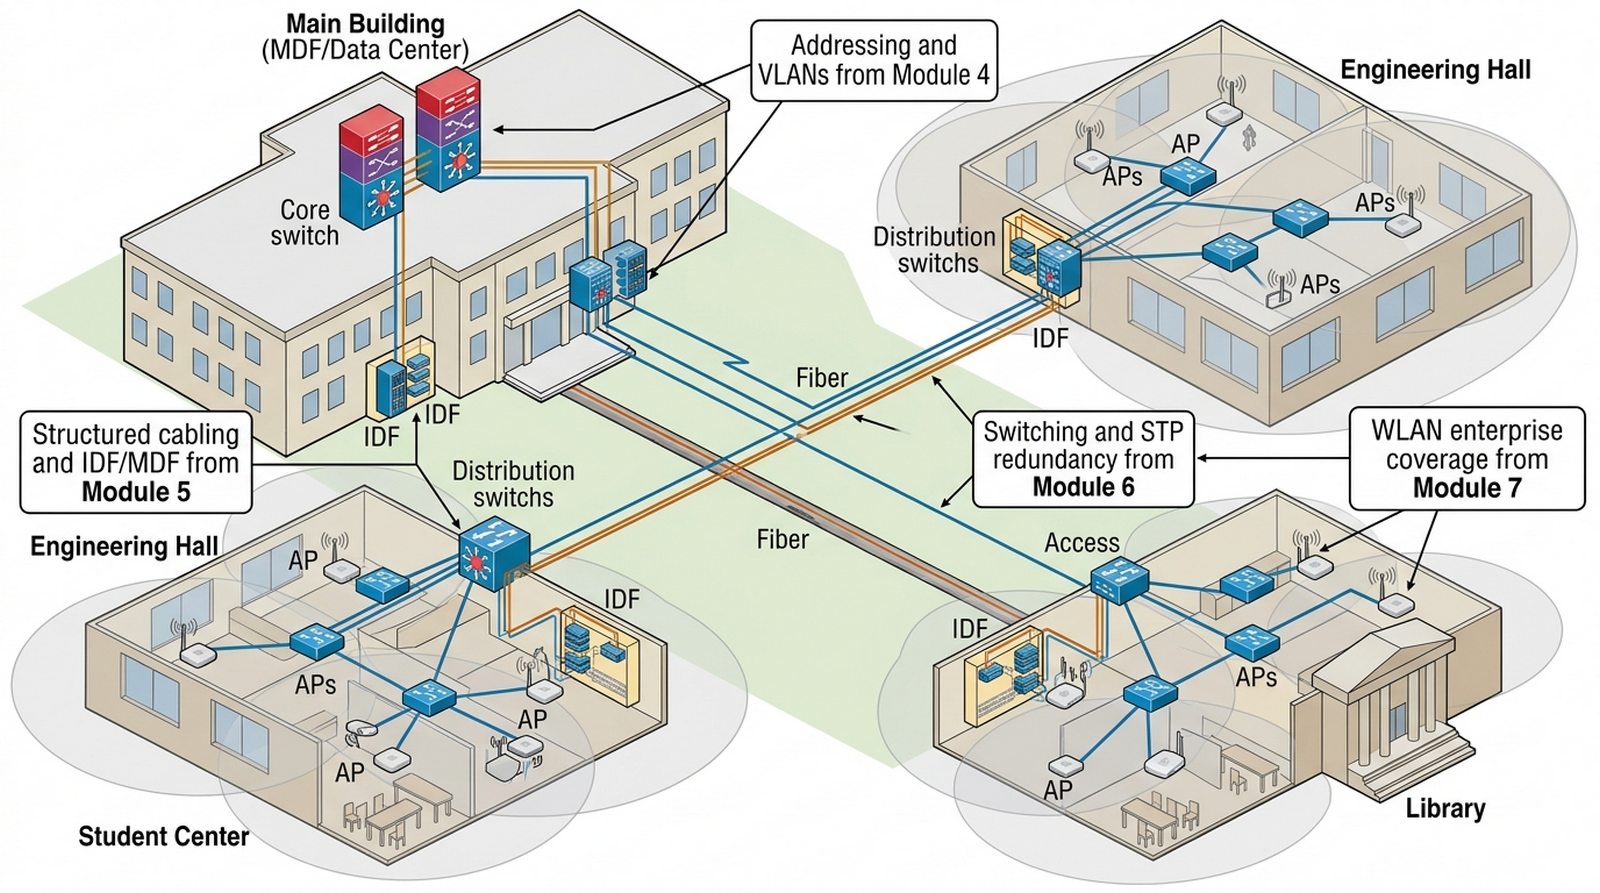
Nasza obecna pozycja: Kompletny Campus
Slajd podsumowuje dotychczasowy dorobek - kompletny Campus LAN.
  • Gratulacje!
  • Po siedmiu modułach mamy zaprojektowaną kompletną sieć wewnątrzbudynkową (Campus LAN).
  • Mamy adresację, kable, szafy, przełączniki core i access, redundantne linki STP, segmentację VLAN i teraz nowoczesną, bezpieczną sieć bezprzewodową WLAN.
  • Nasz technologiczny fundament jest gotowy, by obsługiwać każdą nowoczesną firmę.
  • Jesteśmy gotowi, by wyjść poza budynek i stworzyć bezpieczne połączenia z całym światem.
Kompletny Campus: po siedmiu modułach dysponujemy zaprojektowaną siecią wewnątrzbudynkową - adresacją, kablami, szafami, przełącznikami core i access, redundantnymi linkami STP, segmentacją VLAN oraz bezpieczną siecią WLAN; fundament jest gotowy, by połączyć budynek ze światem.
Slajd 44 - materiał ilustracyjny
45/47
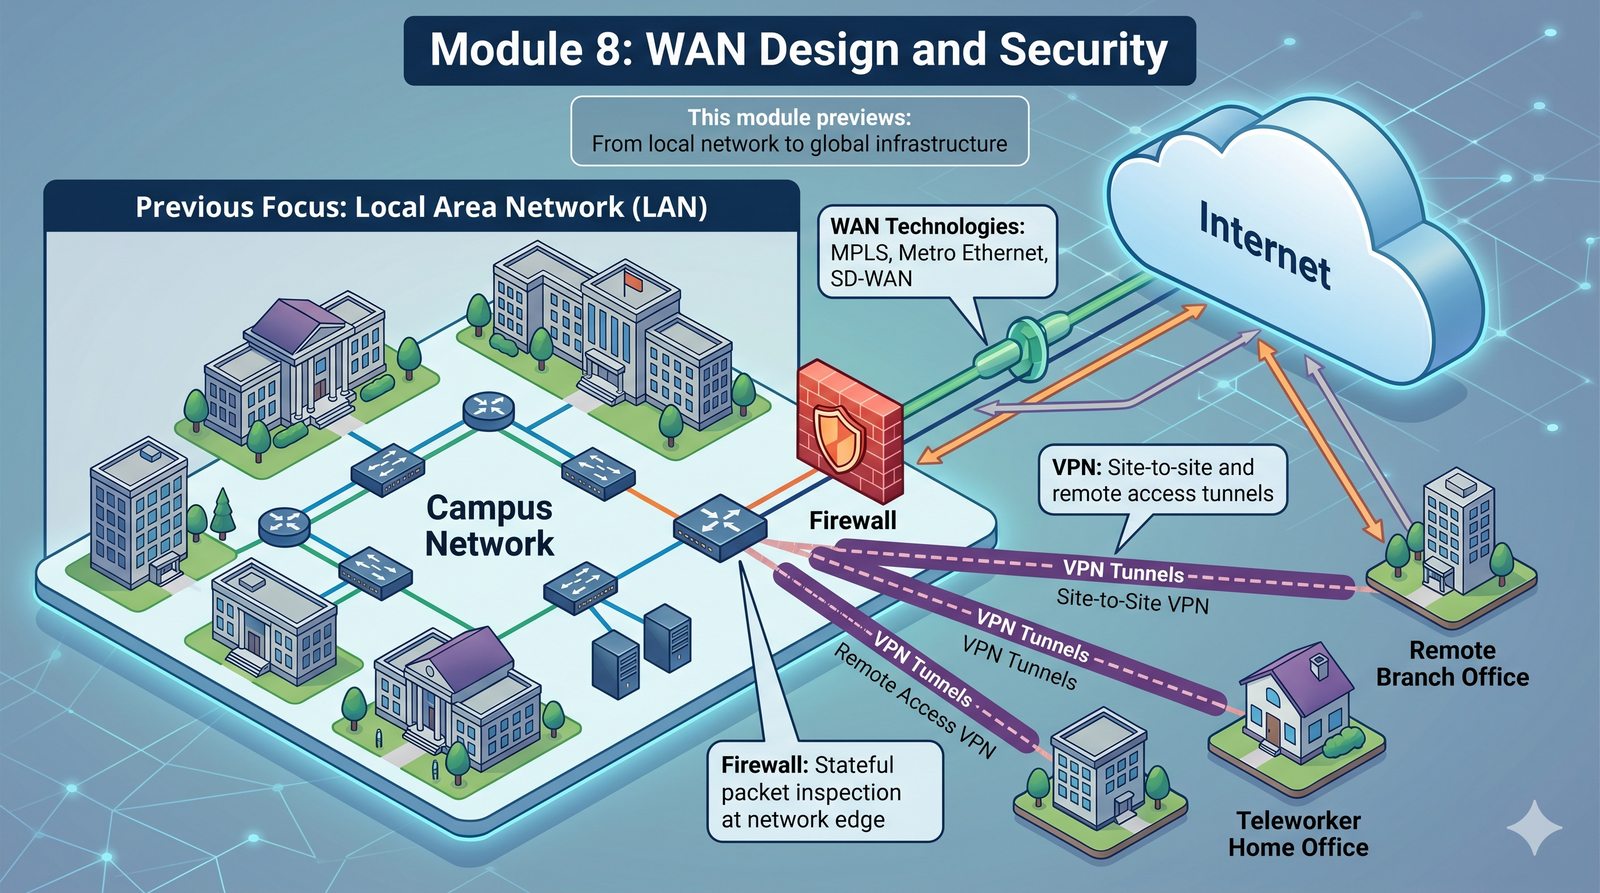
Co dalej? Moduł 8: Projektowanie WAN i bezpieczeństwo
Slajd zapowiada moduł 8 poświęcony sieciom WAN i bezpieczeństwu.
  • Nasz budynek jest świetny, ale jest samotną wyspą.
  • W następnym module nauczymy się łączyć go bezpiecznie z internetem i innymi oddziałami firmy.
  • Poznamy świat sieci rozległych (WAN), dowiemy się, jak budować bezpieczne tunele (VPN) przez publiczny internet oraz jak chronić styk naszej sieci z otoczeniem za pomocą zapór ogniowych (firewall).
  • Przejdziemy od projektowania sieci lokalnej do projektowania globalnej infrastruktury.
Zapowiedź modułu 8: dotychczasowy budynek to samotna wyspa; następny moduł pokaże, jak bezpiecznie łączyć go z internetem i innymi oddziałami - świat sieci rozległych (WAN), budowę bezpiecznych tuneli (VPN) przez publiczny internet oraz ochronę styku sieci z otoczeniem za pomocą zapór ogniowych (firewall).
Slajd 45 - materiał ilustracyjny
46/47
Pytania i odpowiedzi (1/2)
Slajd otwiera pierwszą rundę pytań i odpowiedzi.
  • Zapraszam do zadawania pytań.
  • Czy różnica między pasmami 5 i 6 GHz jest jasna?
  • Czy architektura kontrolerowa ma dla Was przewagę nad autonomiczną?
  • Porozmawiajmy o wyzwaniach fizycznych przy Site Survey.
Pytania i odpowiedzi (1/2): omówienie różnicy między pasmami 5 i 6 GHz, zalet architektury kontrolerowej nad autonomiczną oraz wyzwań fizycznych podczas Site Survey.
Slajd 46 - materiał ilustracyjny
47/47
Pytania i odpowiedzi (2/2)
Slajd zamyka moduł drugą rundą pytań, skupioną na bezpieczeństwie.
  • Druga runda pytań, skupiająca się na bezpieczeństwie.
  • Czy proces 802.1X wydaje się zrozumiały?
  • Czy mapowanie SSID do VLAN pomaga w organizacji sieci? Dziękuję za uwagę i zapraszam do dyskusji.
Pytania i odpowiedzi (2/2): podsumowanie zrozumienia procesu 802.1X oraz korzyści z mapowania SSID do VLAN w organizacji sieci.
Slajd 47 - materiał ilustracyjny