1/50
Część 5: Zasilanie i fizyczne rozplanowanie elementów
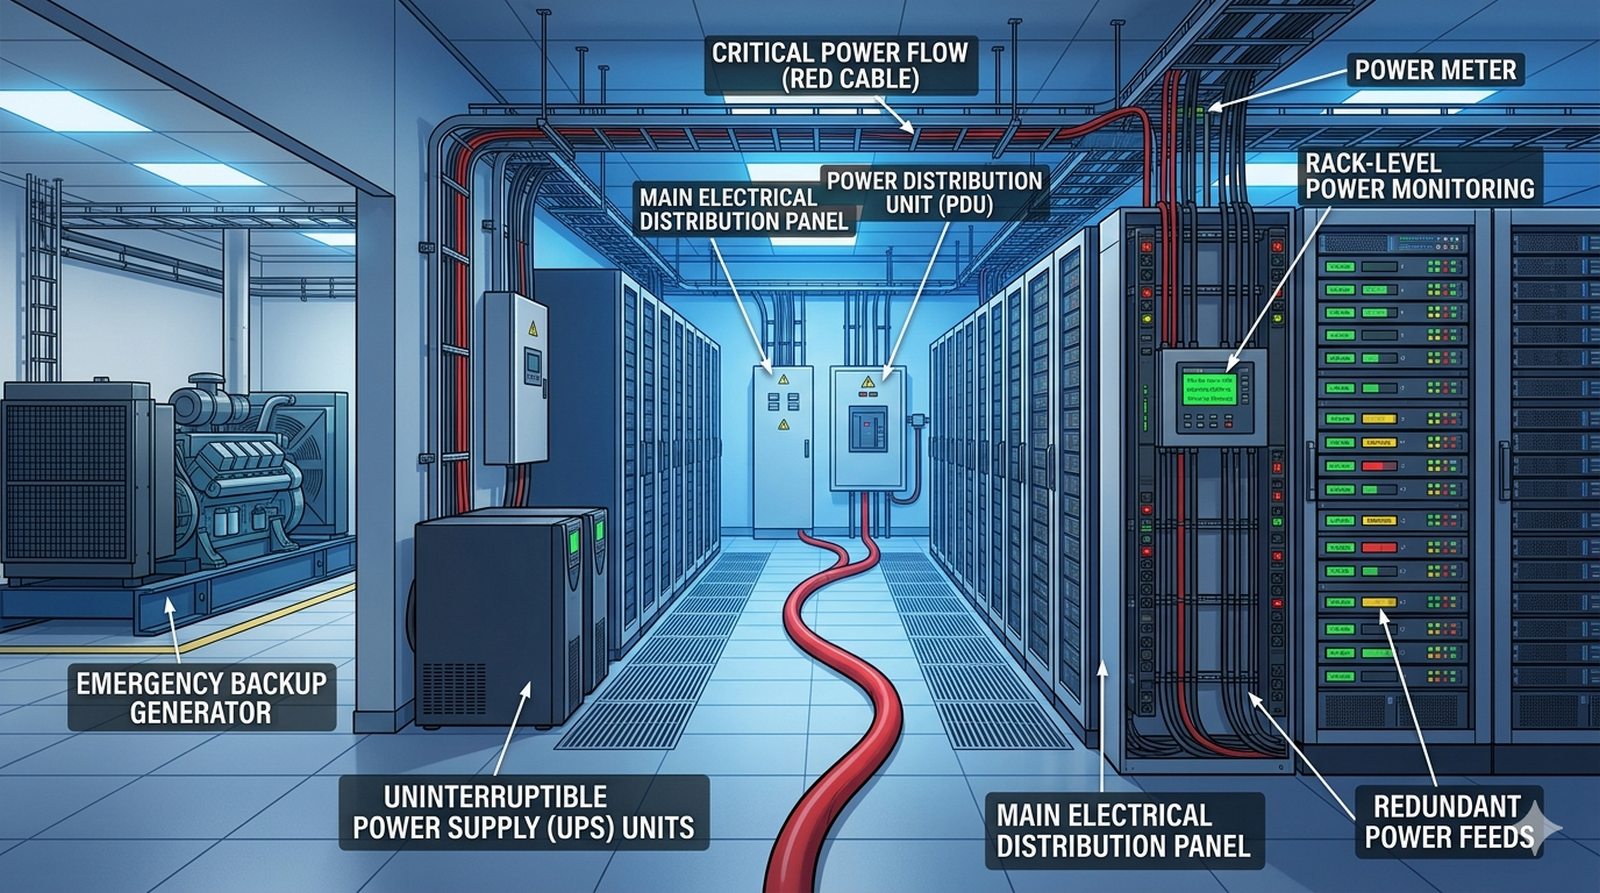
Slajd otwiera moduł 5, wskazując zasilanie jako krwiobieg każdej infrastruktury IT.
  • Nawet najnowocześniejsza i najszybsza sieć jest bezużyteczna bez stabilnego i niezawodnego zasilania.
  • W tym module zajmiemy się krwiobiegiem każdej infrastruktury IT - systemem zasilania.
  • Omówimy, jak prawidłowo planować zapotrzebowanie na moc, projektować zasilanie awaryjne oraz jak fizycznie rozplanować elementy w szafach i pomieszczeniach, aby zapewnić optymalne chłodzenie, bezpieczeństwo i łatwość zarządzania.
Zasilanie jako fundament: nawet najszybsza sieć jest bezużyteczna bez stabilnego i niezawodnego zasilania; moduł obejmuje planowanie zapotrzebowania na moc, zasilanie awaryjne oraz fizyczne rozplanowanie elementów w szafach i pomieszczeniach.
Slajd 1 - materiał ilustracyjny
2/50
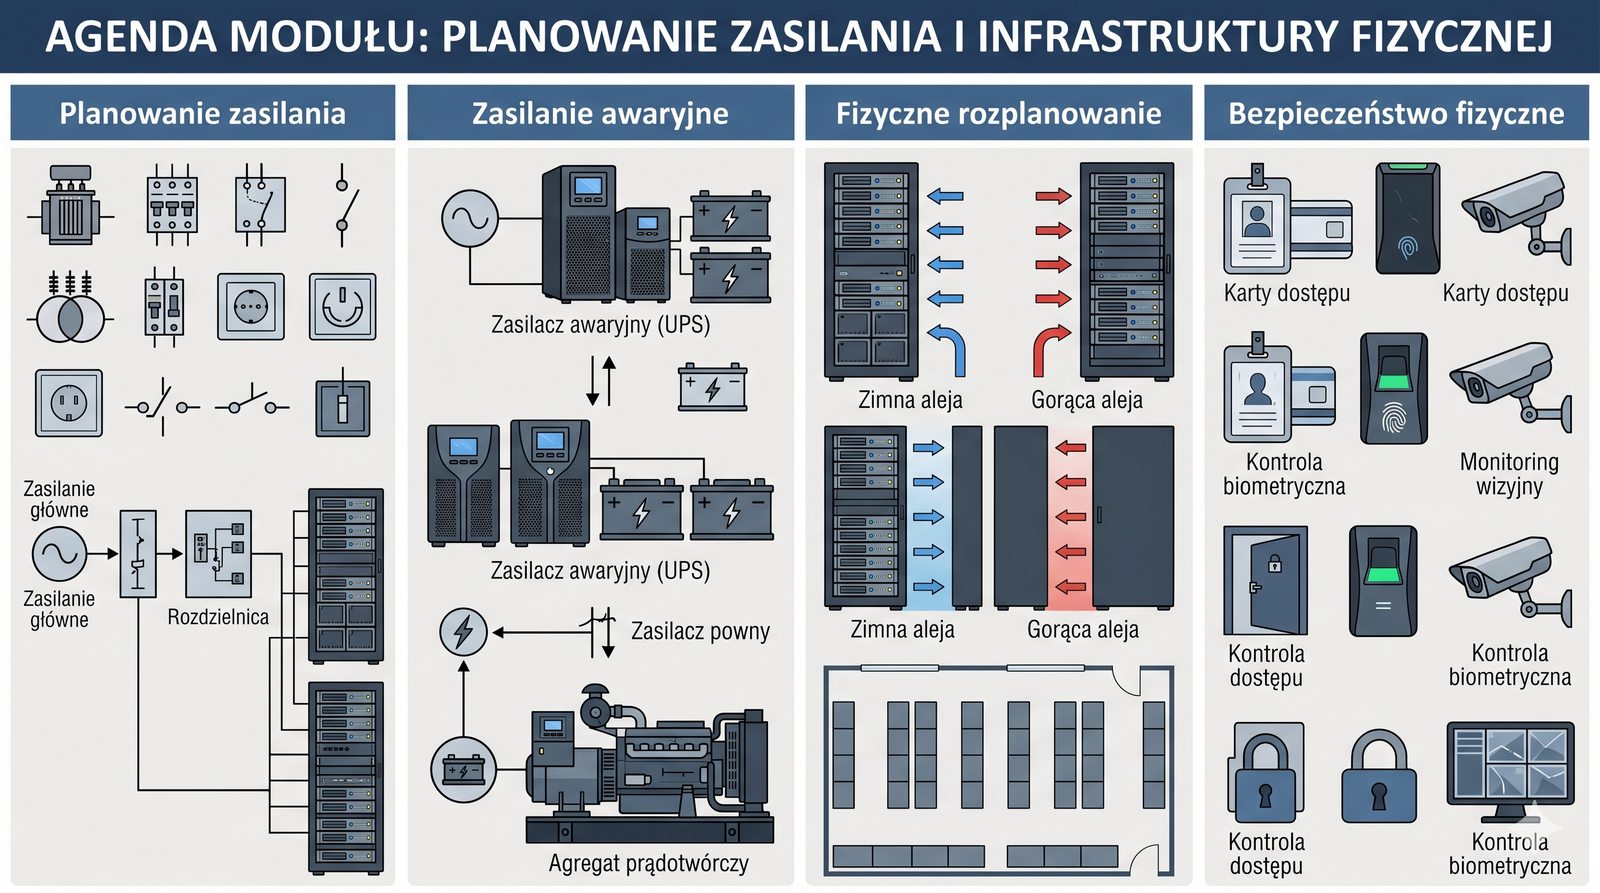
Agenda modułu
Slajd przedstawia agendę modułu obejmującą planowanie zasilania, zasilanie awaryjne, rozplanowanie fizyczne i bezpieczeństwo.
  • Planowanie zasilania: Obliczanie zapotrzebowania na moc, projektowanie obwodów, ochrona przeciwprzepięciowa i uziemienie.
  • Zasilanie awaryjne: Rola i topologie UPS, dobór mocy i czasu podtrzymania, rola agregatów prądotwórczych.
  • Fizyczne rozplanowanie: Ergonomia szafy RACK, zarządzanie przepływem powietrza, systemy chłodzenia.
  • Bezpieczeństwo fizyczne: Kontrola dostępu i monitoring środowiskowy.
Agenda modułu 5: planowanie zasilania (moc, obwody, przepięcia, uziemienie), zasilanie awaryjne (UPS, agregaty prądotwórcze), fizyczne rozplanowanie (ergonomia szaf, przepływ powietrza, chłodzenie) oraz bezpieczeństwo fizyczne.
Slajd 2 - materiał ilustracyjny
3/50
Dlaczego zasilanie jest fundamentem?
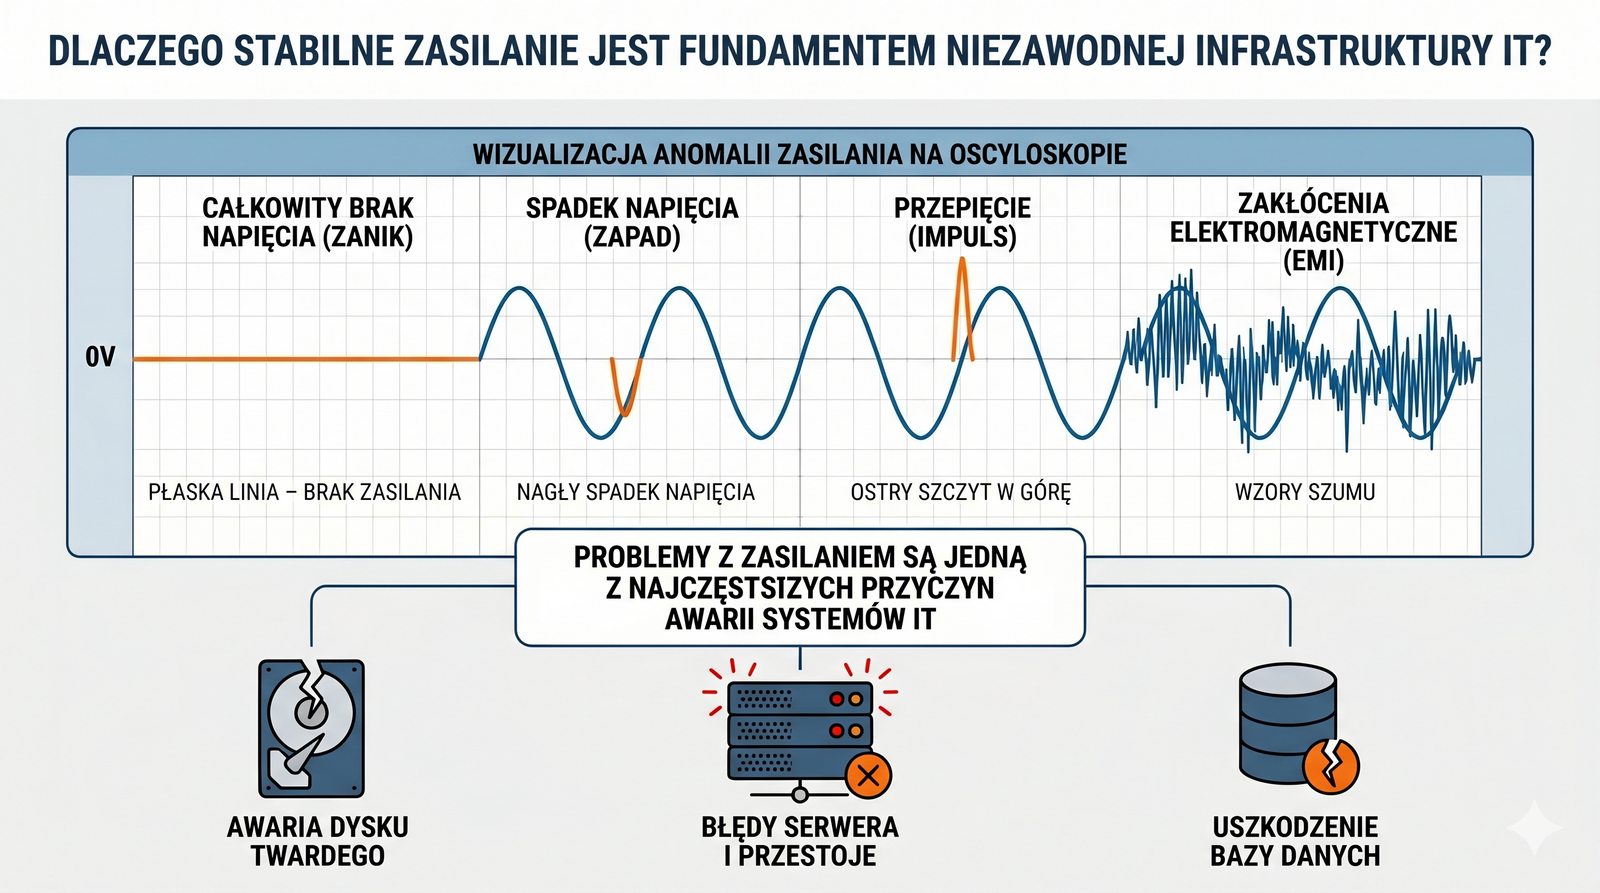
Slajd wyjaśnia, że problemy z zasilaniem są jedną z najczęstszych przyczyn awarii systemów IT.
  • Problemy z zasilaniem są jedną z najczęstszych przyczyn awarii systemów IT.
  • Mogą one przybierać różne formy: od całkowitego zaniku napięcia, przez krótkotrwałe spadki i skoki, aż po subtelne zakłócenia.
  • Każda z tych anomalii może prowadzić do uszkodzenia danych, awarii sprzętu lub nieplanowanych restartów.
  • Profesjonalne projektowanie systemu zasilania ma na celu ochronę przed wszystkimi tymi zagrożeniami i zapewnienie ciągłości działania biznesu.
Zakłócenia zasilania: od całkowitego zaniku napięcia, przez krótkie spadki i skoki, aż po subtelne zakłócenia; mogą prowadzić do uszkodzenia danych, awarii sprzętu i nieplanowanych restartów, dlatego wymagają profesjonalnego projektu.
Slajd 3 - materiał ilustracyjny
4/50
Krok 1: Obliczanie zapotrzebowania na moc
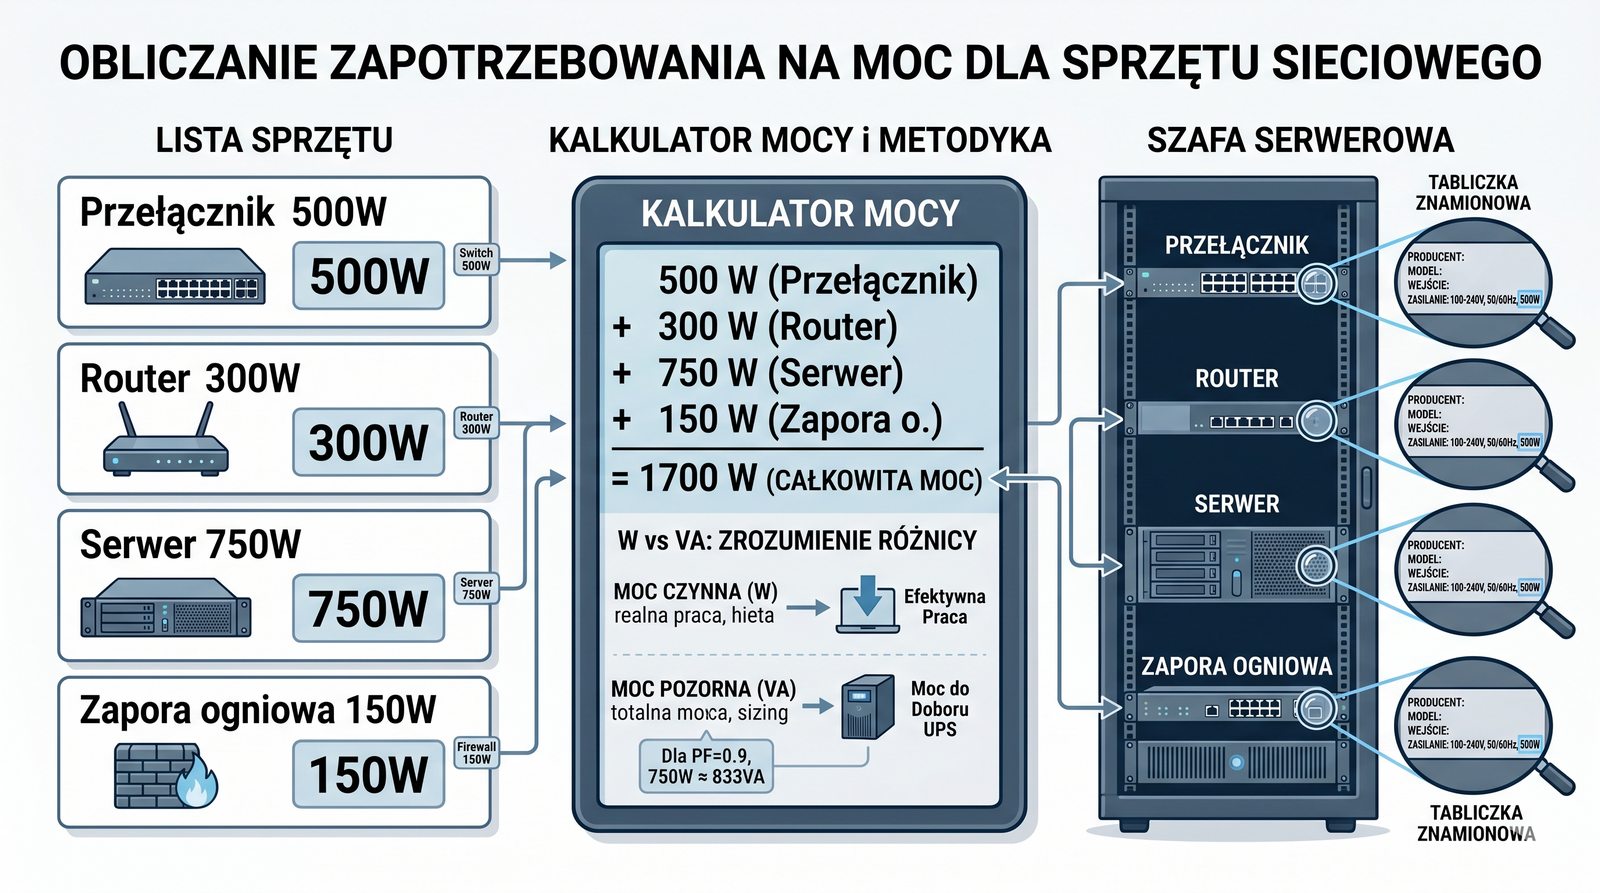
Slajd omawia pierwszy krok projektowania zasilania - oszacowanie zapotrzebowania na moc.
  • Pierwszym krokiem jest dokładne oszacowanie, ile mocy będą zużywać wszystkie planowane urządzenia.
  • Należy stworzyć listę całego sprzętu (przełączniki, routery, serwery, firewalle, itp.) i spisać maksymalny pobór mocy z tabliczek znamionowych lub dokumentacji technicznej każdego z nich.
  • Wartości te podawane są w watach (W) lub woltoamperach (VA).
  • Sumując te wartości, otrzymujemy bazowe zapotrzebowanie na moc.
Bilans mocy: zestawienie maksymalnego poboru mocy wszystkich urządzeń z tabliczek znamionowych (w W lub VA); suma tych wartości daje bazowe zapotrzebowanie na moc.
Slajd 4 - materiał ilustracyjny
5/50
Waty (W) a Woltoampery (VA)
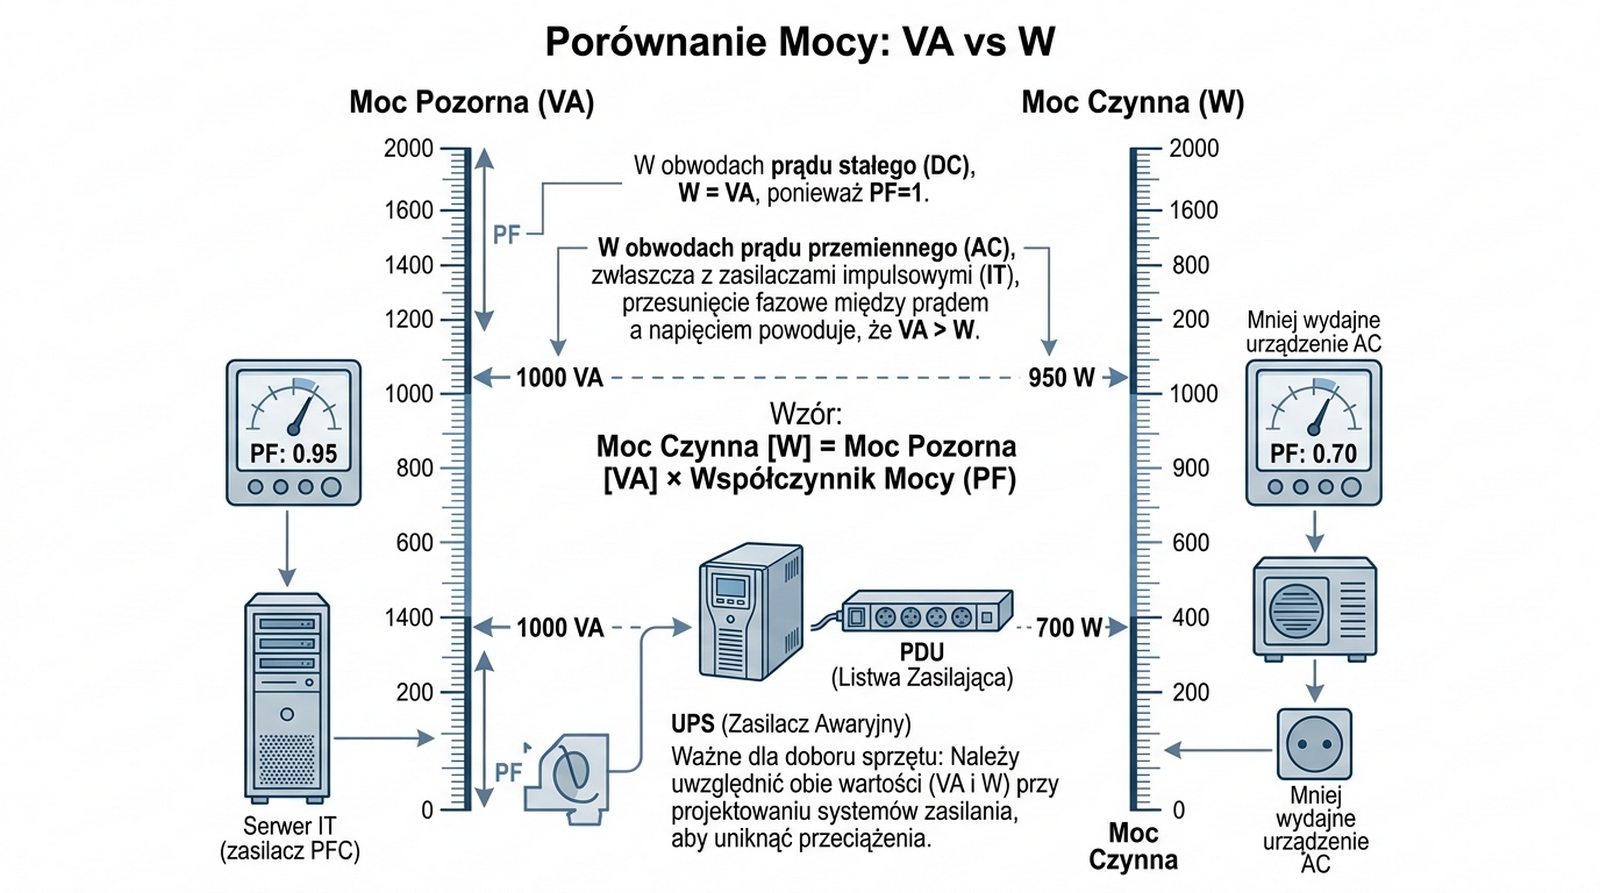
Slajd wyjaśnia różnicę między mocą czynną (W) a pozorną (VA) oraz znaczenie współczynnika mocy.
  • W obwodach prądu stałego moc czynna (W) jest równa mocy pozornej (VA).
  • Jednak w obwodach prądu zmiennego zasilacze impulsowe w sprzęcie IT powodują przesunięcie fazowe między prądem a napięciem.
  • Stosunek mocy czynnej do pozornej nazywamy współczynnikiem mocy (Power Factor, PF).
  • Dla nowoczesnych zasilaczy z aktywną kompensacją składowej biernej wynosi on zwykle około 0,9-0,99, a dolna granica 0,7 dotyczy starszych konstrukcji.
  • Przy doborze UPS i PDU zawsze należy brać pod uwagę obie wartości: moc w VA i moc w W, i upewnić się, że żadna z nich nie zostanie przekroczona.
  • Podstawowa zależność matematyczna wyraża się wzorem: Moc [W] = Moc [VA] * PF.
Współczynnik mocy (PF): stosunek mocy czynnej do pozornej; w prądzie zmiennym zasilacze impulsowe powodują przesunięcie fazowe, dlatego przy doborze UPS i PDU należy brać pod uwagę obie wartości.
Slajd 5 - materiał ilustracyjny
6/50
Planowanie zapasu mocy
Slajd omawia potrzebę uwzględnienia zapasu mocy przy projektowaniu zasilania.
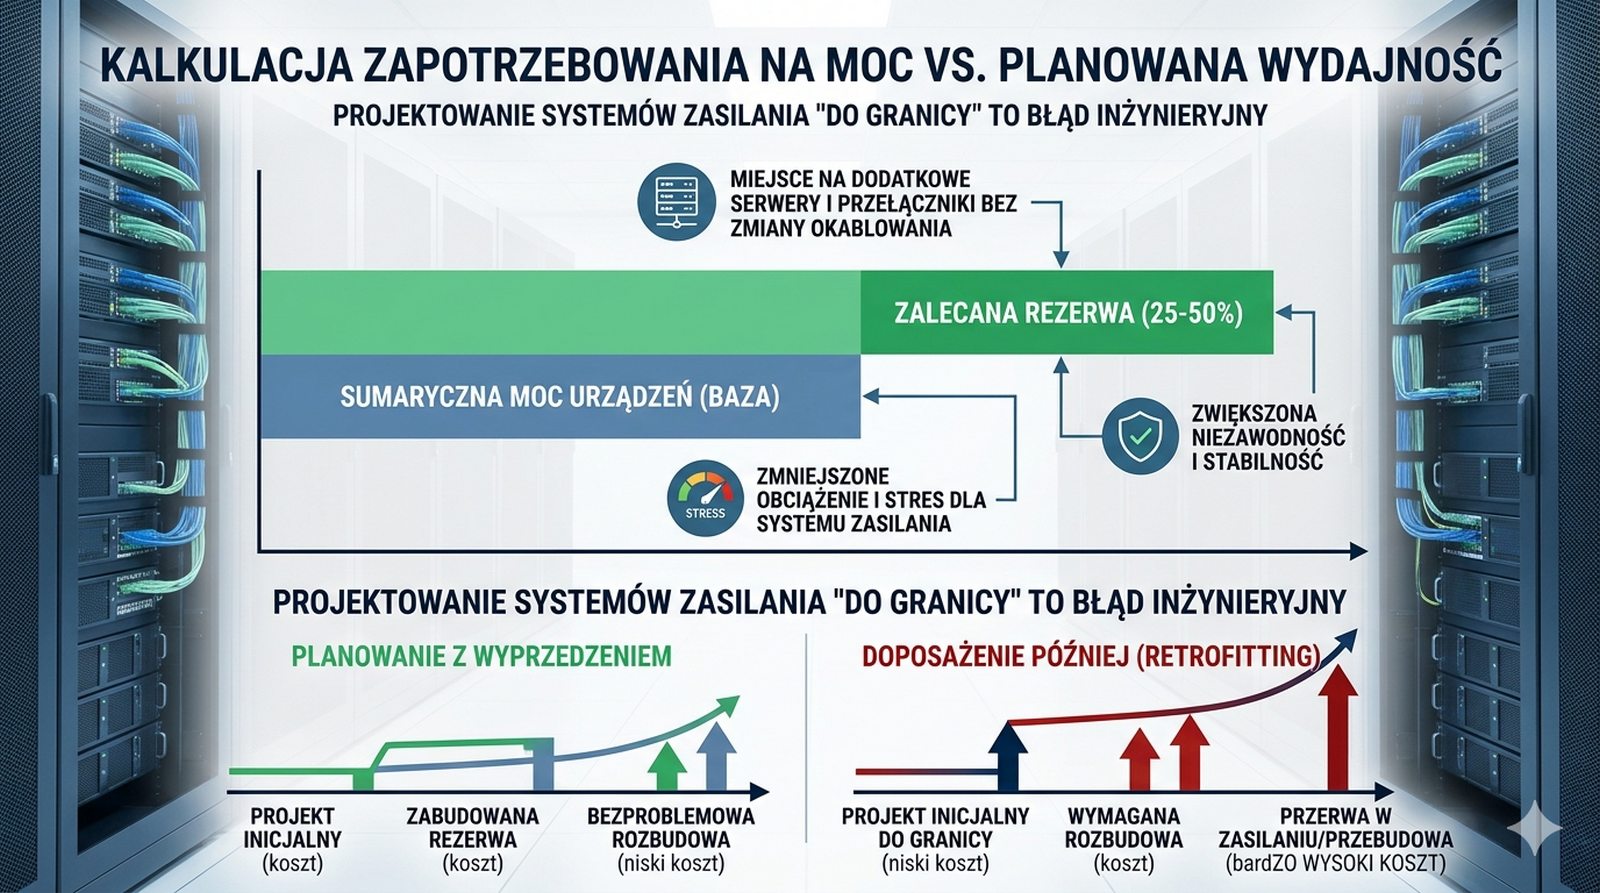
  • Nigdy nie należy projektować systemu zasilania „na styk”.
  • Zawsze trzeba uwzględnić zapas na przyszłą rozbudowę.
  • Bezpieczną i powszechnie stosowaną praktyką jest dodanie do obliczonego zapotrzebowania zapasu mocy w wysokości 25-50%.
  • Pozwoli to w przyszłości na dołożenie dodatkowych serwerów czy przełączników bez konieczności przebudowy całej instalacji zasilającej.
  • Zapewnia to również, że system nie pracuje na granicy swoich możliwości, co zwiększa jego niezawodność.
Zapas mocy: do obliczonego zapotrzebowania dodaje się 25-50% rezerwy, aby umożliwić przyszłą rozbudowę i zapewnić pracę systemu z dala od granicy jego możliwości.
Slajd 6 - materiał ilustracyjny
7/50
Projektowanie dedykowanych obwodów elektrycznych
Slajd wskazuje, że infrastrukturę IT należy zasilać z dedykowanych obwodów, oddzielonych od pozostałych instalacji.
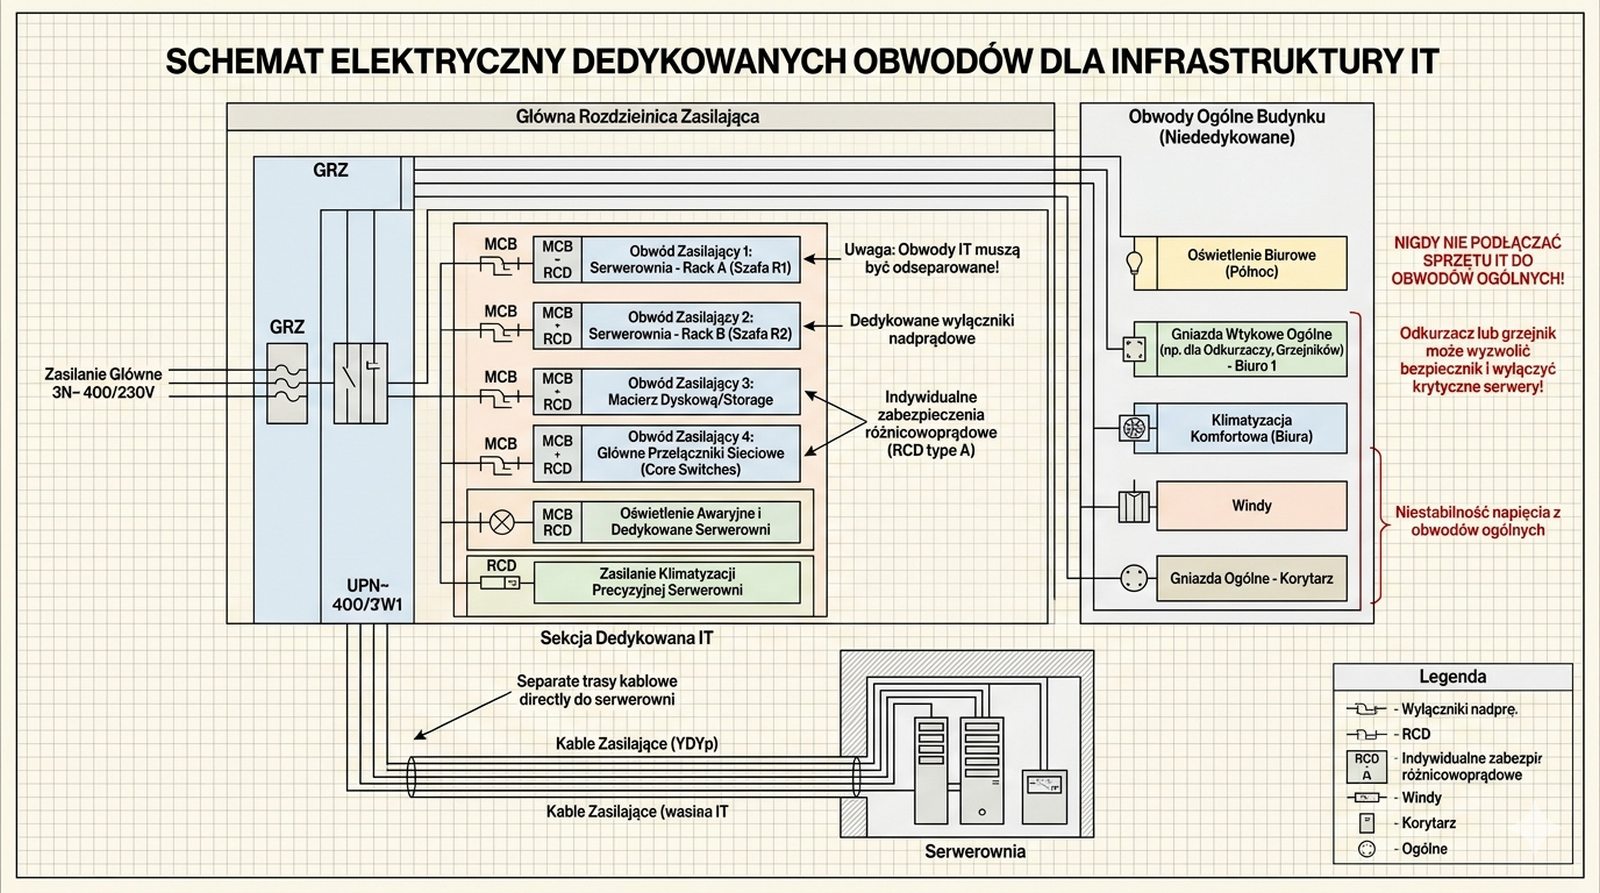
  • Infrastruktura IT nigdy nie powinna być zasilana z tych samych obwodów, co oświetlenie, klimatyzacja komfortu czy gniazdka ogólnego użytku.
  • Serwerownie i kluczowe szafy dystrybucyjne muszą być zasilane z dedykowanych, oddzielnych obwodów, poprowadzonych bezpośrednio z rozdzielni elektrycznej.
  • Każdy taki obwód powinien być wyraźnie oznaczony i zabezpieczony osobnym wyłącznikiem nadprądowym.
  • Minimalizuje to ryzyko zakłóceń i przypadkowego wyłączenia.
Dedykowany obwód zasilania: osobny obwód wyprowadzony bezpośrednio z rozdzielni, z własnym wyłącznikiem nadprądowym i oznaczeniem; minimalizuje zakłócenia i ryzyko przypadkowego wyłączenia.
Slajd 7 - materiał ilustracyjny
8/50
Redundancja zasilania: ścieżki A i B
Slajd omawia pełną redundancję zasilania realizowaną przez dwie niezależne ścieżki A i B.
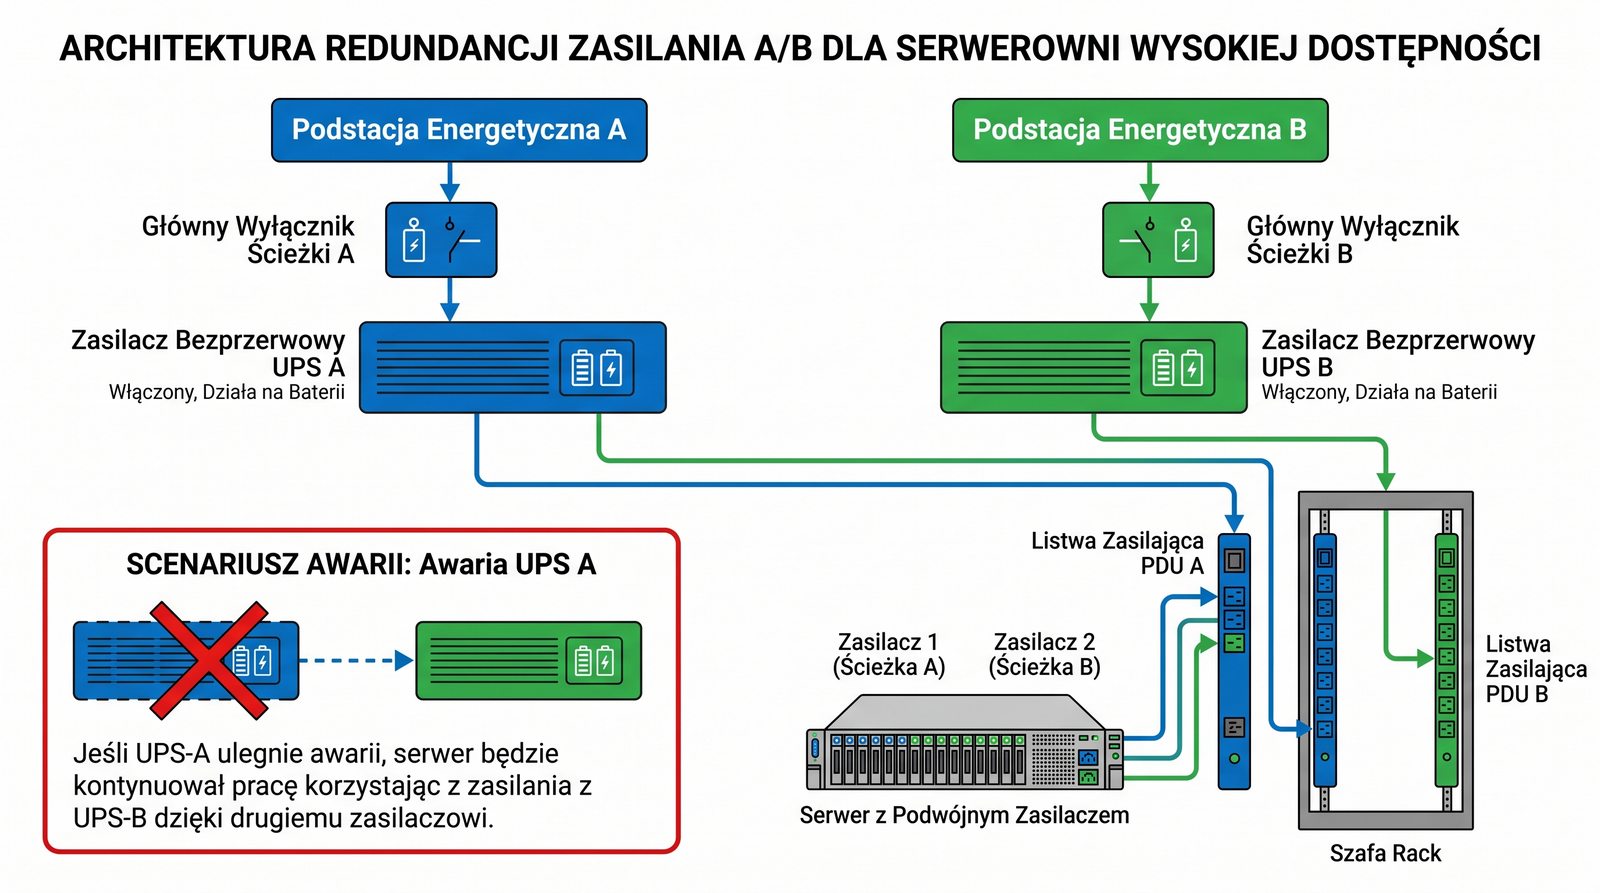
  • W środowiskach o wysokiej dostępności stosuje się pełną redundancję zasilania.
  • Polega to na doprowadzeniu do każdej szafy RACK dwóch całkowicie niezależnych ścieżek zasilania, oznaczanych jako A i B.
  • Każda ścieżka pochodzi z innej rozdzielni, jest podłączona do innego UPS-a i kończy się w szafie osobną listwą PDU.
  • Urządzenia kluczowe, wyposażone w dwa zasilacze, podłącza się jednym zasilaczem do ścieżki A, a drugim do ścieżki B.
  • Dzięki temu awaria dowolnego elementu w jednej ścieżce (UPS, PDU, bezpiecznik) nie powoduje przerwy w działaniu sprzętu.
Redundancja A/B: dwie całkowicie niezależne ścieżki zasilania, każda z innej rozdzielni i innego UPS-a, zakończone osobnymi listwami PDU; urządzenia z dwoma zasilaczami podłącza się do obu ścieżek.
Slajd 8 - materiał ilustracyjny
9/50
Ochrona przeciwprzepięciowa
Slajd omawia wielostopniowy system ochrony przed przepięciami.
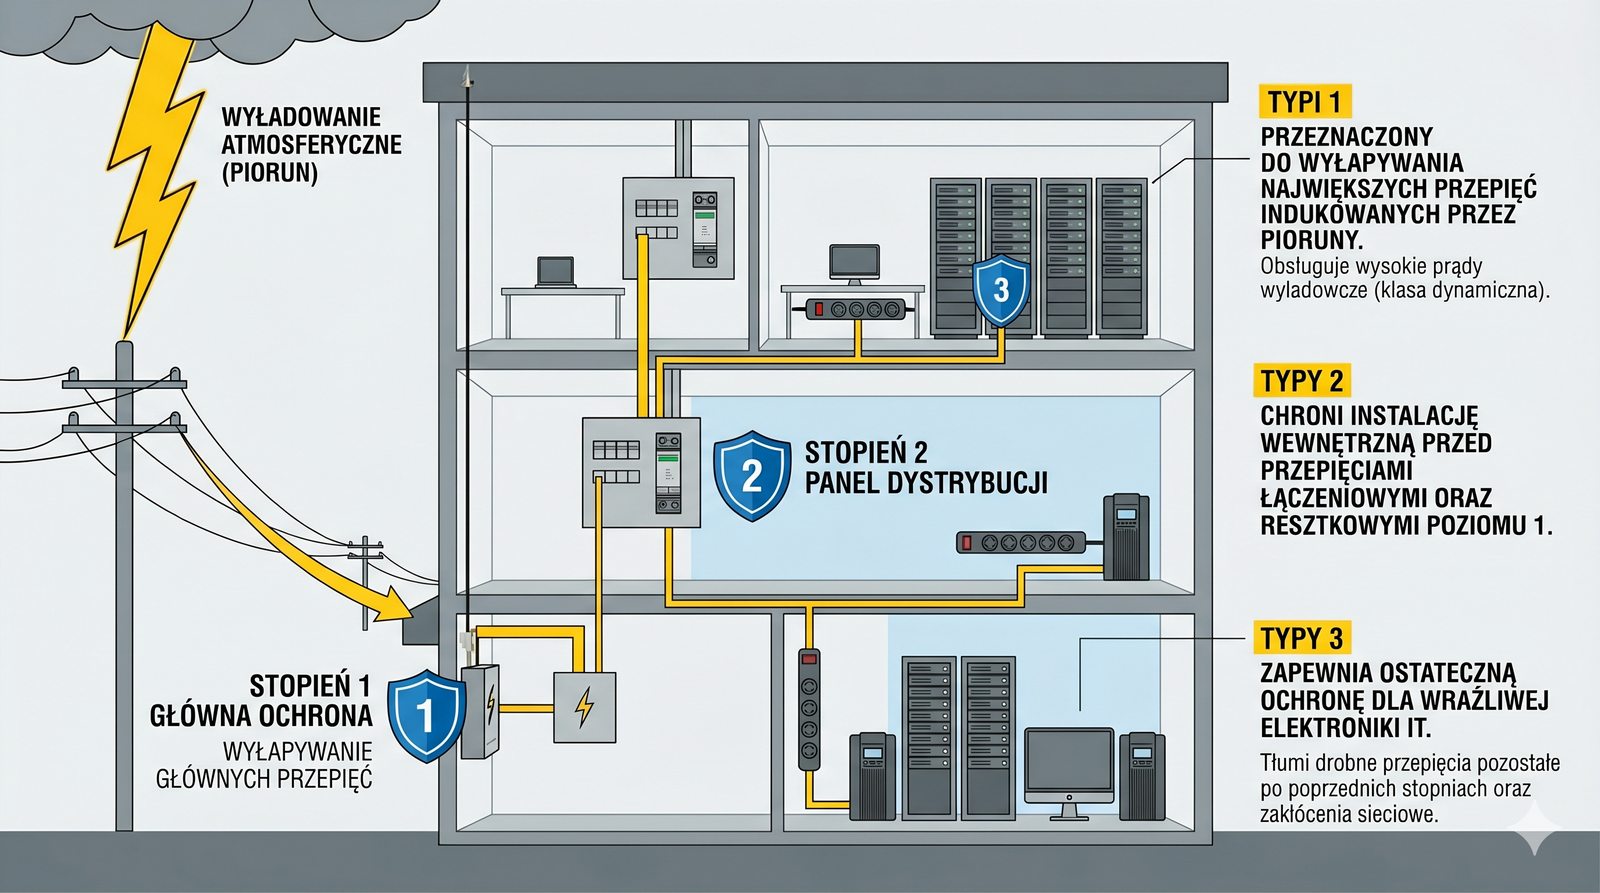
  • Przepięcia, czyli krótkotrwałe, gwałtowne skoki napięcia (np. spowodowane wyładowaniem atmosferycznym lub operacjami w sieci energetycznej), są śmiertelnym zagrożeniem dla wrażliwej elektroniki.
  • Ochrona przeciwprzepięciowa jest systemem wielostopniowym.
  • Ograniczniki przepięć Typu 1 montuje się w głównej rozdzielni budynku, Typu 2 w rozdzielniach piętrowych, a Typu 3 (często wbudowane w wysokiej jakości listwy zasilające i UPS-y) stanowią ostatni stopień ochrony, bezpośrednio przy urządzeniach.
Ochrona przeciwprzepięciowa: system wielostopniowy - ograniczniki Typu 1 w głównej rozdzielni, Typu 2 w rozdzielniach piętrowych oraz Typu 3 bezpośrednio przy urządzeniach; chroni wrażliwą elektronikę przed skokami napięcia.
Slajd 9 - materiał ilustracyjny
10/50
Uziemienie: bezpieczeństwo i jakość sygnału
Slajd wyjaśnia rolę prawidłowego uziemienia w infrastrukturze IT.
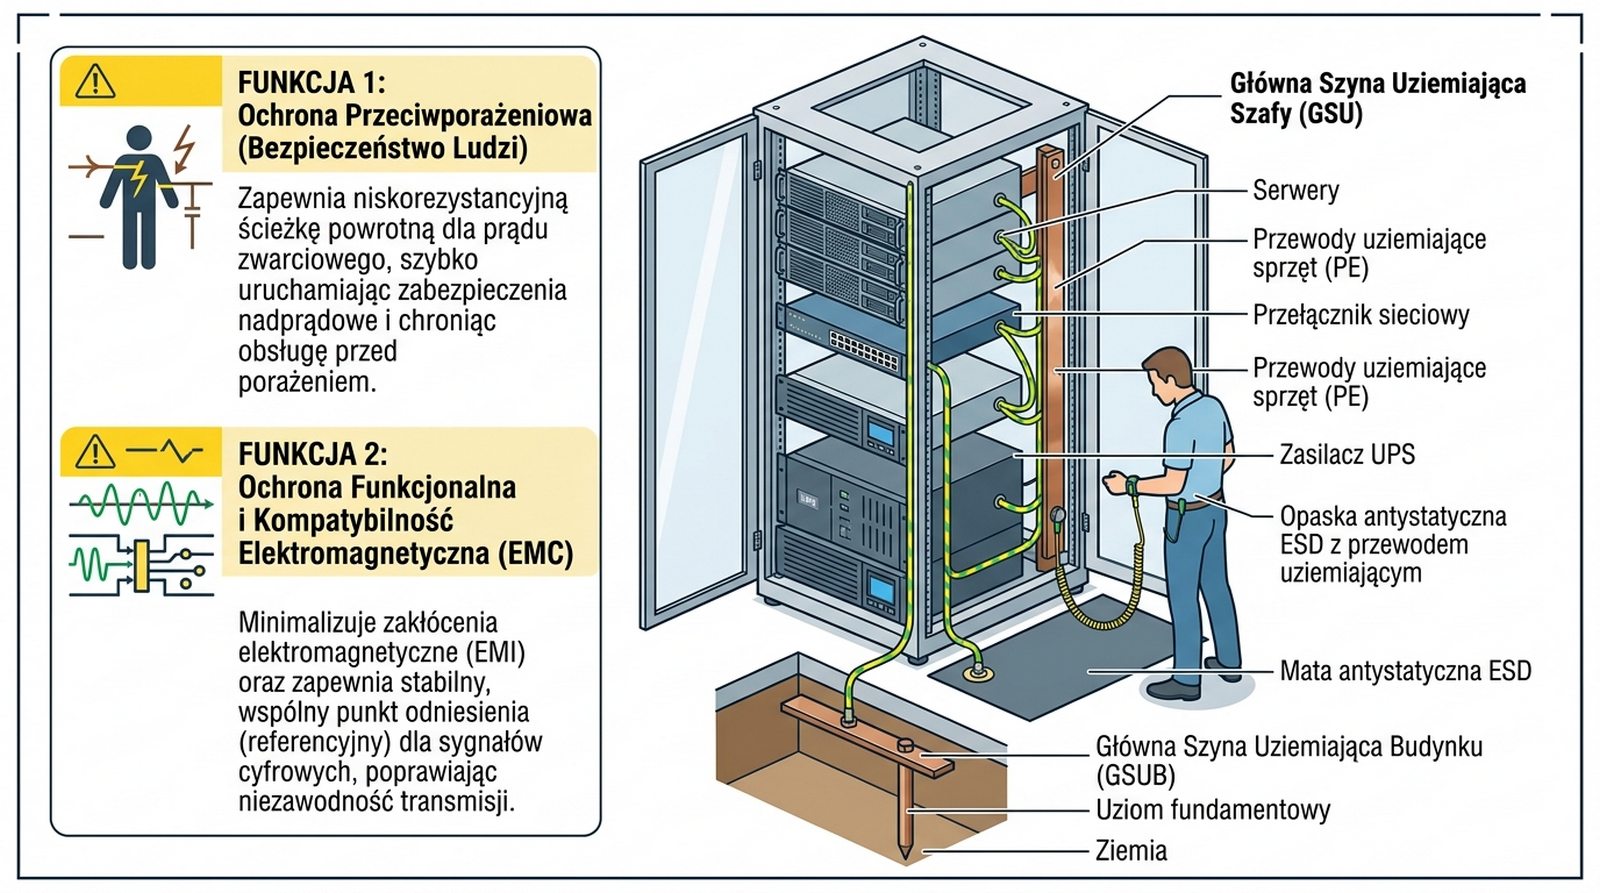
  • Prawidłowe uziemienie jest kluczowe.
  • Pełni dwie funkcje: ochronę przeciwporażeniową dla personelu oraz zapewnienie punktu odniesienia dla sygnałów elektronicznych i odprowadzenie ładunków elektrostatycznych (ESD).
  • Każda szafa RACK musi być połączona z główną szyną wyrównawczą budynku.
  • Wszystkie metalowe elementy w szafie oraz obudowy urządzeń muszą być ze sobą połączone galwanicznie, tworząc jednolitą, ekwipotencjalną płaszczyznę uziemienia.
Uziemienie: pełni funkcję ochrony przeciwporażeniowej, zapewnia punkt odniesienia dla sygnałów elektronicznych i odprowadza ładunki elektrostatyczne; wszystkie metalowe elementy szafy tworzą jednolitą, ekwipotencjalną płaszczyznę.
Slajd 10 - materiał ilustracyjny
11/50
Rola zasilacza awaryjnego (UPS)
Slajd omawia główne zadania zasilacza awaryjnego UPS.
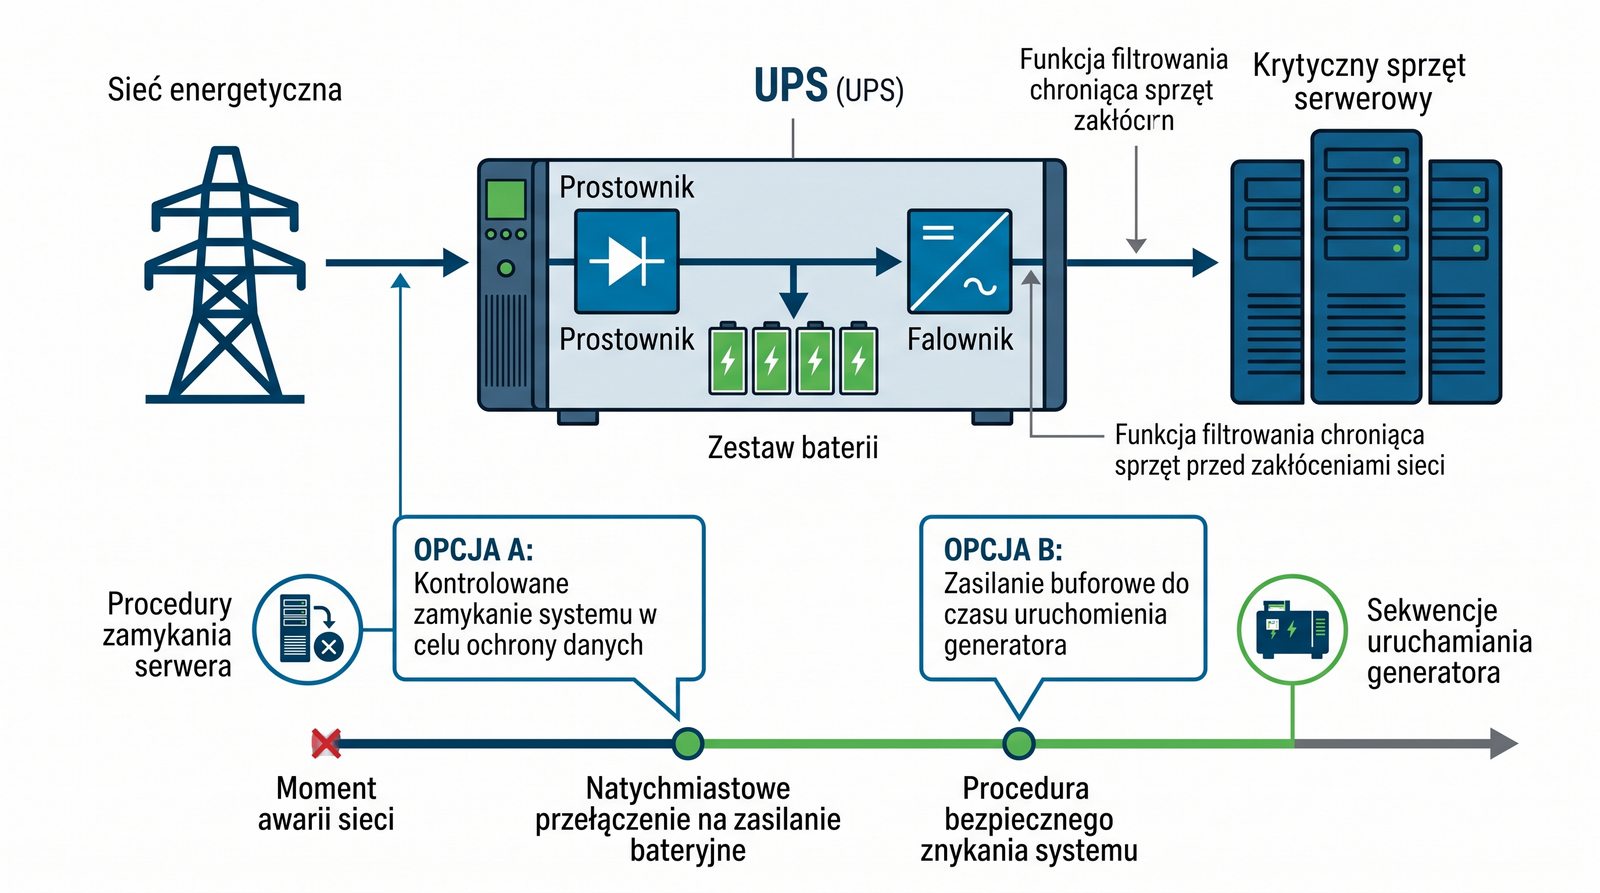
  • Głównym zadaniem UPS-a (Uninterruptible Power Supply) jest zapewnienie nieprzerwanego zasilania w momencie zaniku napięcia w sieci.
  • Czas podtrzymania z baterii ma pozwolić na jedno z dwóch działań: albo na bezpieczne, kontrolowane zamknięcie systemów operacyjnych serwerów (aby uniknąć uszkodzenia danych), albo na podtrzymanie pracy do momentu uruchomienia i przejścia obciążenia przez agregat prądotwórczy.
  • UPS pełni również rolę filtra, chroniąc sprzęt przed zakłóceniami z sieci energetycznej.
UPS (Uninterruptible Power Supply): zapewnia nieprzerwane zasilanie przy zaniku napięcia, umożliwia bezpieczne zamknięcie systemów lub przeczekanie do uruchomienia agregatu, a także filtruje zakłócenia z sieci energetycznej.
Slajd 11 - materiał ilustracyjny
12/50
Topologia UPS: VFD (Offline)
Slajd omawia najprostszą topologię UPS typu offline (VFD).
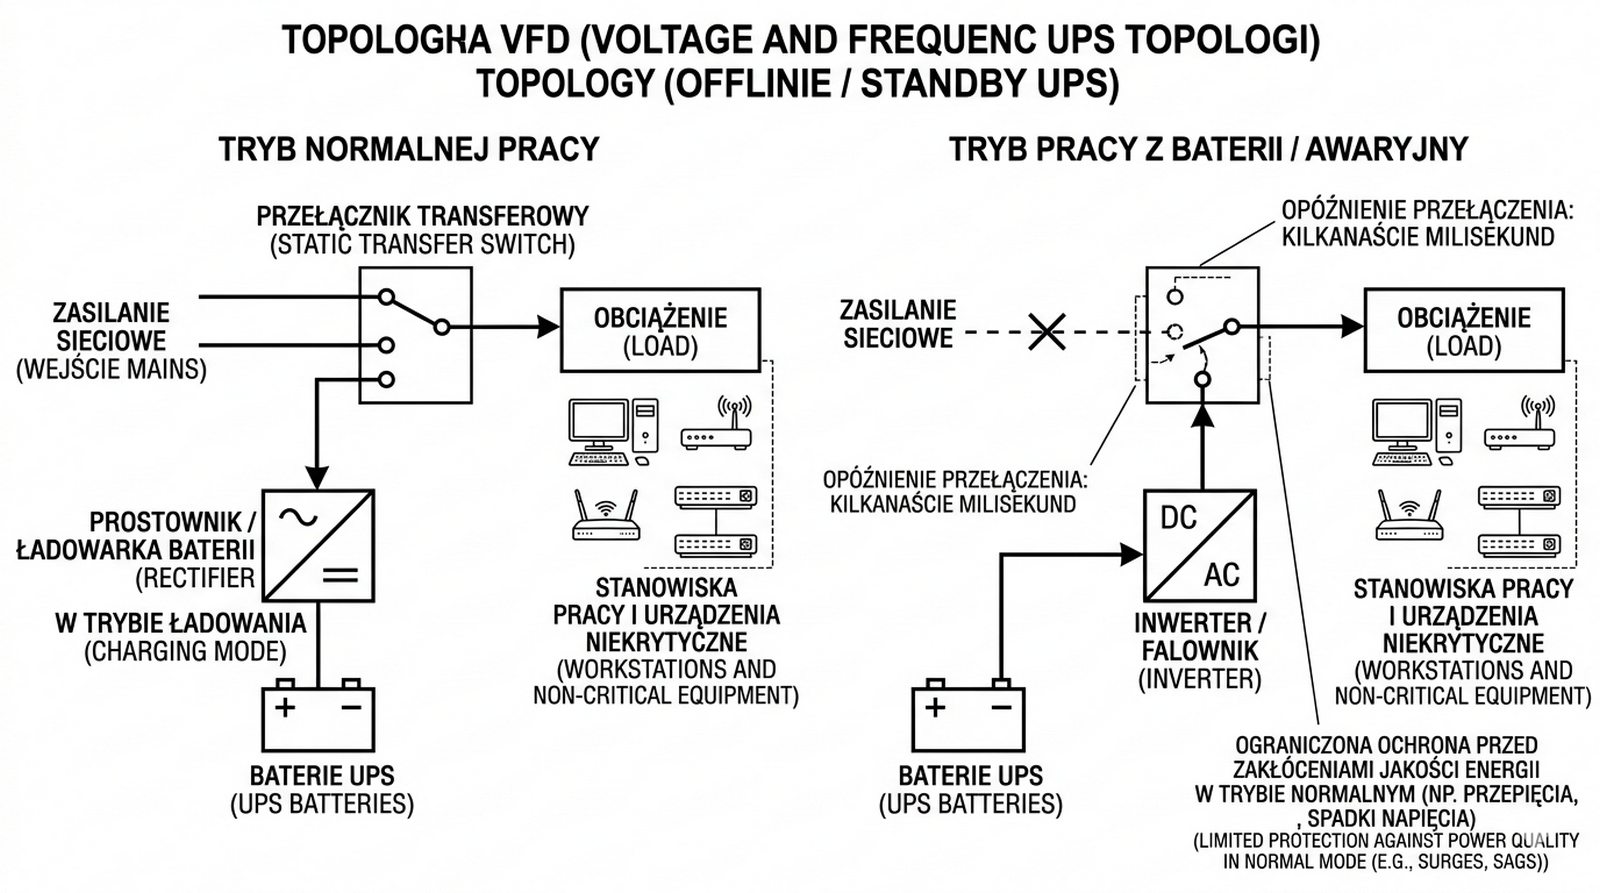
  • UPS w topologii VFD (Voltage and Frequency Dependent), zwany potocznie „offline”, jest najprostszym i najtańszym rozwiązaniem.
  • W normalnych warunkach zasilanie jest przekazywane bezpośrednio z sieci do urządzeń, a UPS jedynie ładuje swoje baterie.
  • Dopiero w momencie zaniku napięcia przełącznik wewnątrz UPS-a przełącza zasilanie na falownik zasilany z baterii.
  • Czas przełączania nie jest zerowy (kilka milisekund), a ochrona przed zakłóceniami jest ograniczona.
  • Nadaje się do zasilania stacji roboczych lub mniej kluczowych urządzeń.
UPS VFD (offline): Voltage and Frequency Dependent; w normalnych warunkach zasilanie płynie wprost z sieci, a UPS jedynie ładuje baterie; przy zaniku napięcia następuje przełączenie na falownik z kilkumilisekundową zwłoką. Klasyfikacja topologii VFD, VI i VFI (klasy wydajności, autonomii i przełączania) jest określana w normie IEC/EN 62040-3.
Slajd 12 - materiał ilustracyjny
13/50
Topologia UPS: VI (Line-Interactive)
Slajd omawia topologię UPS line-interactive (VI) z układem automatycznej regulacji napięcia.
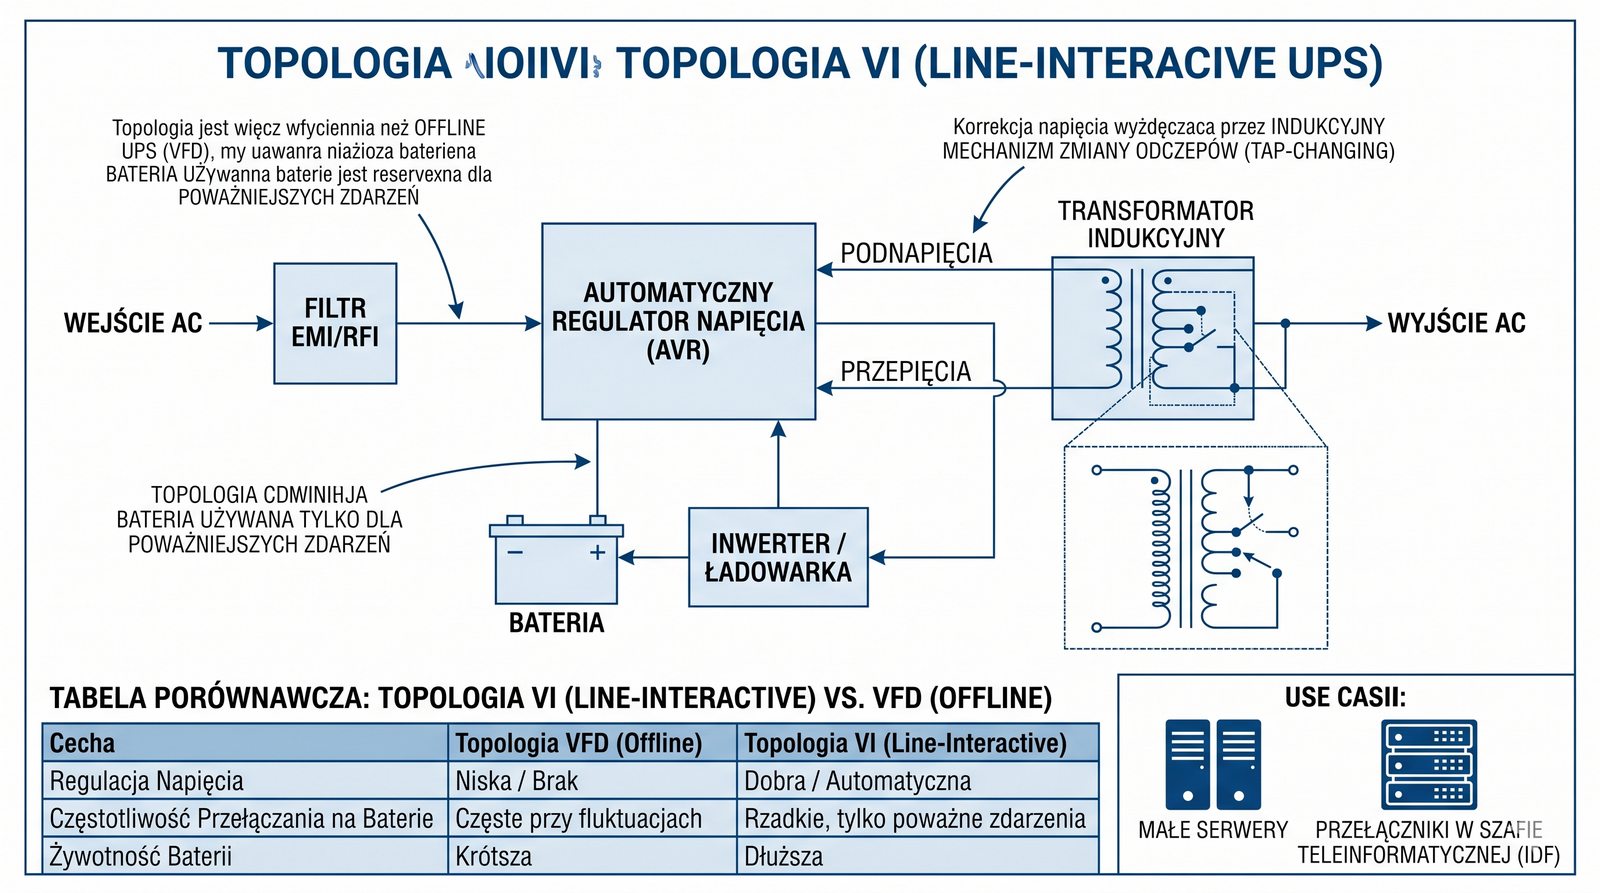
  • UPS w topologii VI (Voltage Independent), czyli „line-interactive”, jest ulepszoną wersją topologii offline.
  • Posiada on wbudowany układ automatycznej regulacji napięcia (AVR).
  • Dzięki niemu, UPS jest w stanie korygować niewielkie, ale długotrwałe wahania napięcia (podwyższenia lub obniżenia) bez konieczności przełączania się na pracę z baterii.
  • Oszczędza to baterie i zapewnia lepszą jakość zasilania.
  • Jest to popularne rozwiązanie dla małych serwerów i sprzętu sieciowego w szafach IDF.
UPS VI (line-interactive): Voltage Independent; wyposażony w automatyczną regulację napięcia (AVR) koryguje niewielkie wahania napięcia bez przełączania na baterie, oszczędzając je i poprawiając jakość zasilania.
Slajd 13 - materiał ilustracyjny
14/50
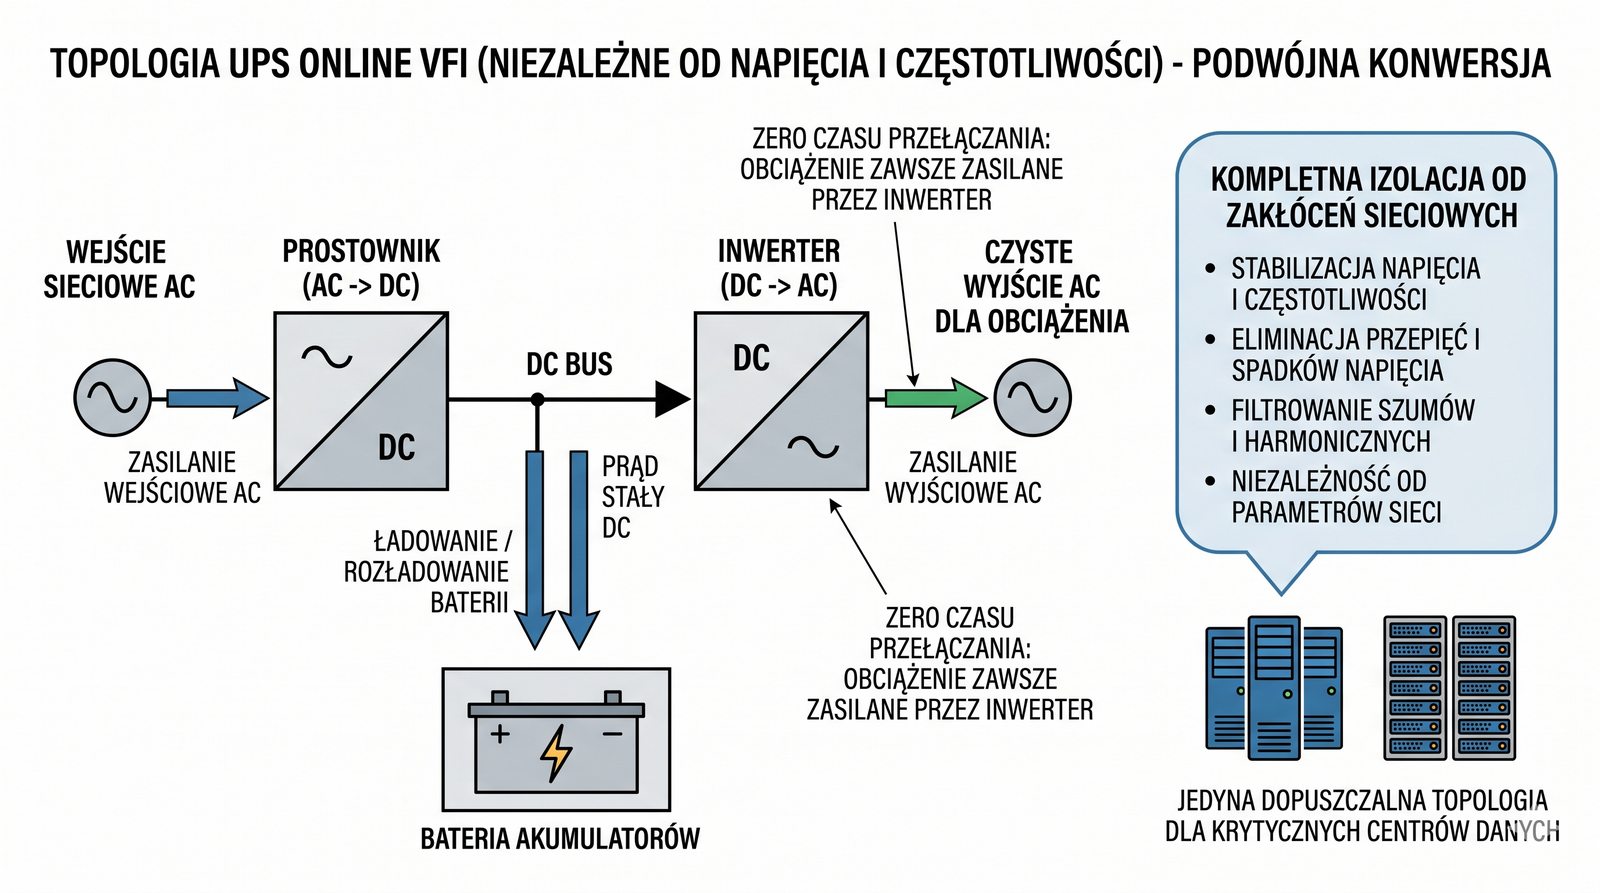
Topologia UPS: VFI (Online / Double Conversion)
Slajd omawia topologię UPS online o podwójnej konwersji (VFI).
  • UPS w topologii VFI (Voltage and Frequency Independent), zwany „online” lub „o podwójnej konwersji”, zapewnia najwyższy poziom ochrony.
  • Zasilanie sieciowe jest w nim ciągle przetwarzane: najpierw prostownik zamienia prąd zmienny (AC) na stały (DC) do ładowania baterii, a następnie falownik zamienia prąd stały z powrotem na idealnie czysty, stabilny prąd zmienny (AC) do zasilania urządzeń.
  • Sprzęt jest niezależny napięciowo i częstotliwościowo od sieci energetycznej; izolacja galwaniczna wymaga dodatkowo transformatora, np. wyjściowego lub separacyjnego.
  • Czas przełączania na baterie jest zerowy.
  • Jest to jedyna akceptowalna topologia dla kluczowych serwerowni i centrów danych.
UPS VFI (online): Voltage and Frequency Independent; napięcie jest nieustannie przetwarzane (AC→DC→AC), co całkowicie oddziela parametry zasilania od sieci i daje zerowy czas przełączenia na baterie; standard dla kluczowych centrów danych.
Slajd 14 - materiał ilustracyjny
15/50
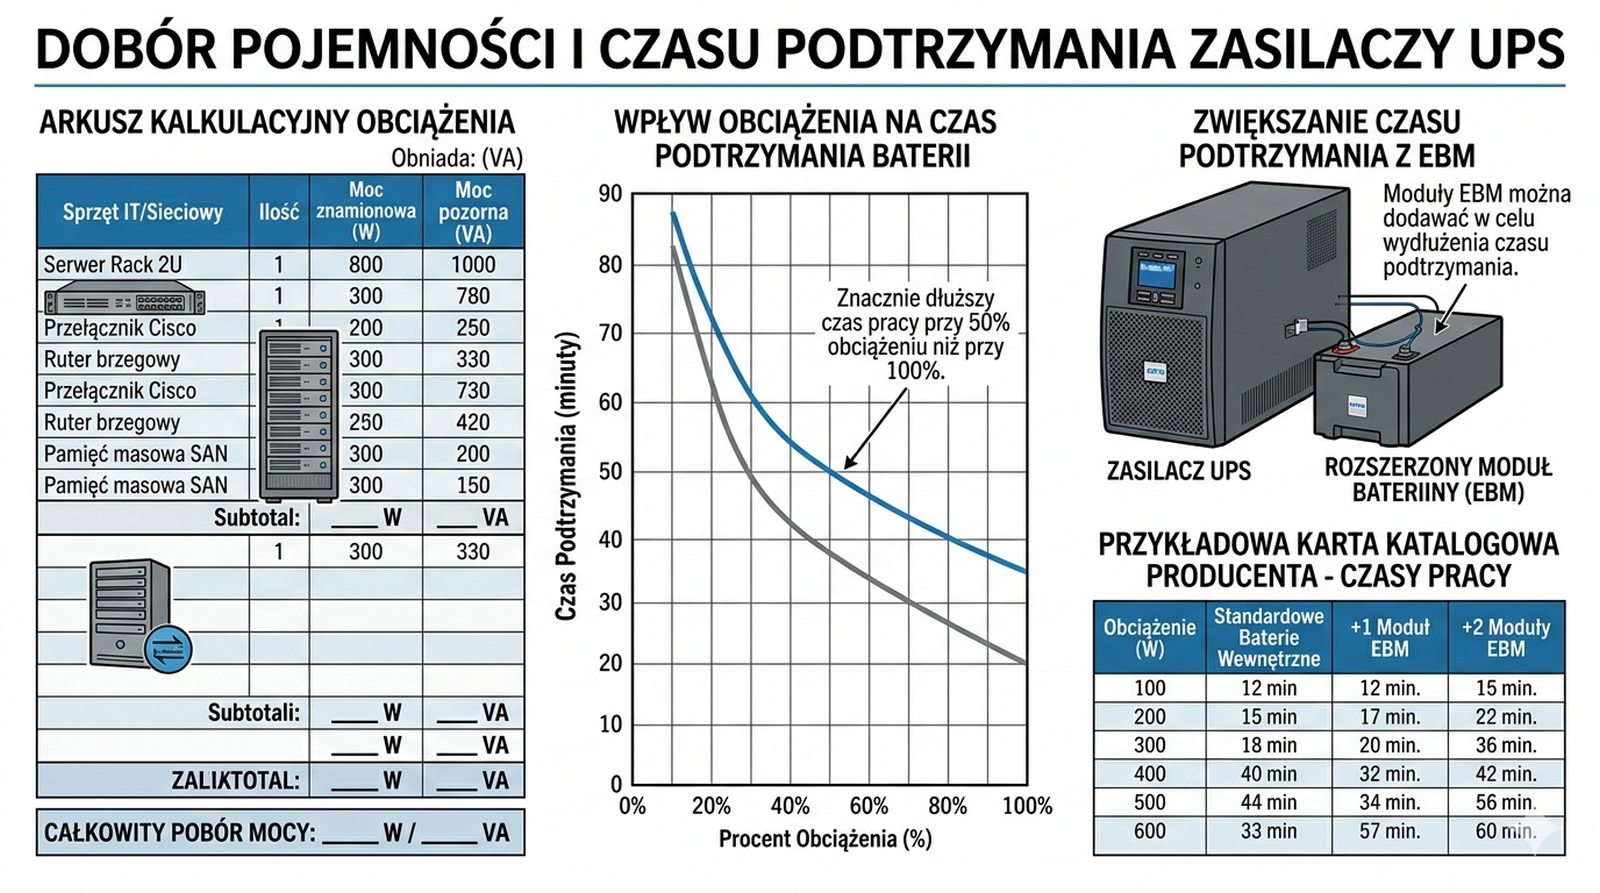
Dobór mocy i czasu podtrzymania UPS
Slajd omawia dobór mocy UPS oraz sposoby wydłużania czasu podtrzymania.
  • Moc UPS (w VA i W) musi być większa niż sumaryczna moc podłączonych urządzeń, z uwzględnieniem zapasu.
  • Czas podtrzymania zależy od pojemności baterii (podawanej w amperogodzinach, Ah) i aktualnego obciążenia.
  • Producenci UPS-ów dostarczają wykresy lub kalkulatory, które pozwalają oszacować czas podtrzymania dla danego obciążenia.
  • Możliwe jest również dołączanie dodatkowych modułów bateryjnych (EBM - Extended Battery Module) w celu wydłużenia czasu pracy.
Dobór UPS: moc (w VA i W) musi przewyższać sumaryczną moc odbiorników z uwzględnieniem zapasu; czas podtrzymania zależy od pojemności baterii (Ah) i obciążenia, a wydłuża się go dodatkowymi modułami bateryjnymi (EBM).
Slajd 15 - materiał ilustracyjny
16/50
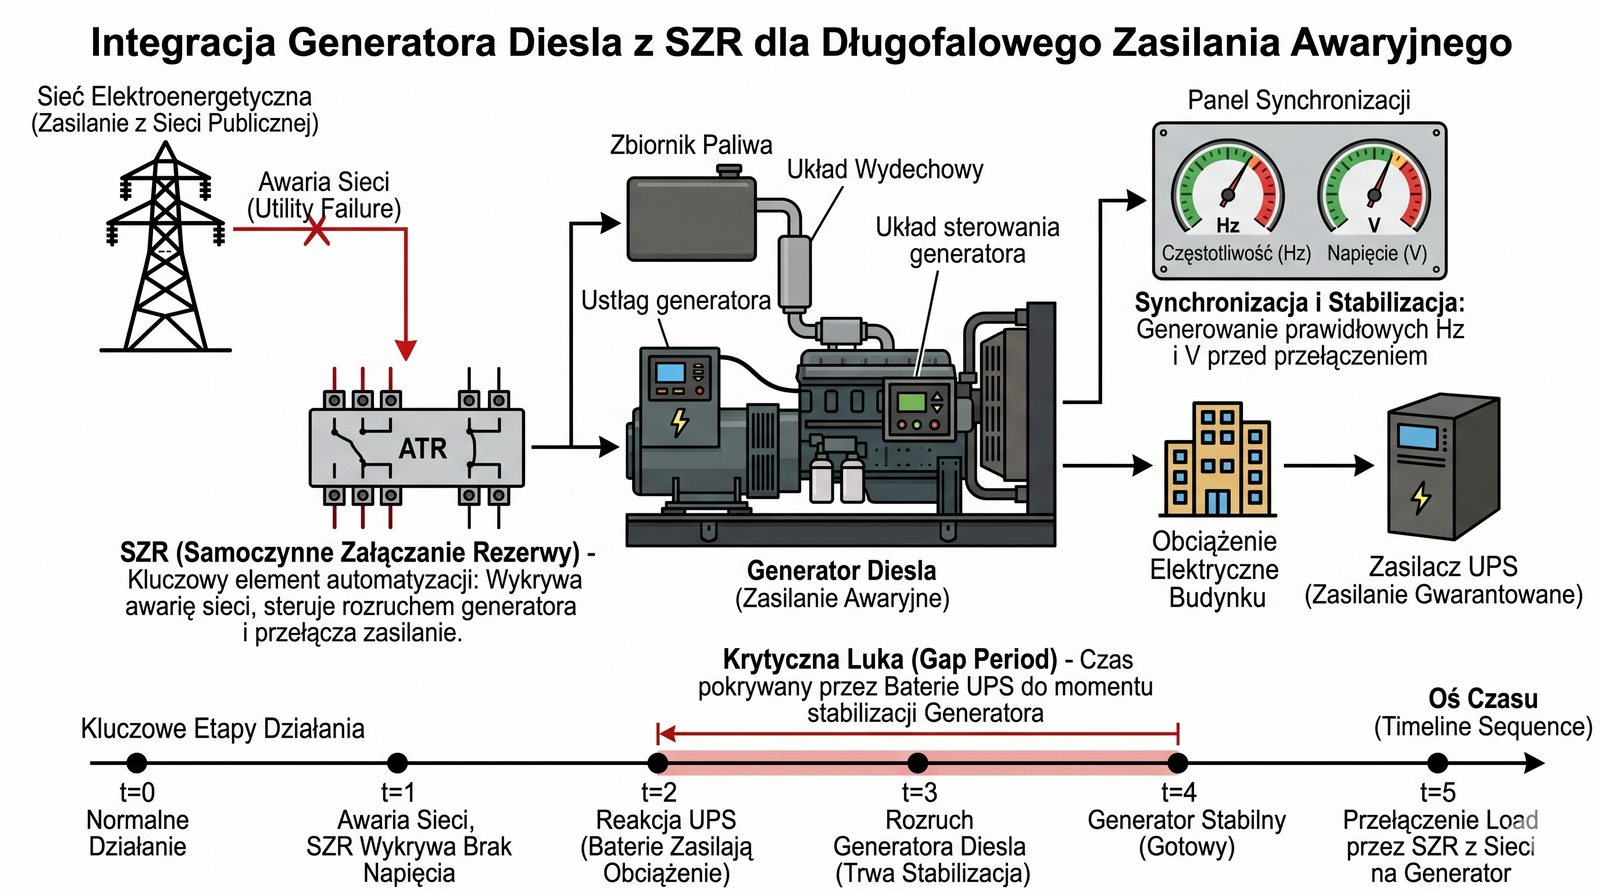
Agregaty prądotwórcze i SZR
Slajd omawia rolę agregatów prądotwórczych oraz układu SZR w zasilaniu awaryjnym.
  • W obiektach, gdzie wymagana jest ciągłość działania przez wiele godzin, stosuje się agregaty prądotwórcze.
  • Są to silniki spalinowe (zazwyczaj diesla) połączone z prądnicą.
  • Kluczowym elementem systemu jest układ SZR (Samoczynne Załączanie Rezerwy).
  • Po wykryciu zaniku zasilania z sieci energetycznej, SZR automatycznie uruchamia agregat, a po jego stabilizacji przełącza na niego zasilanie budynku.
  • Cały proces trwa od kilkunastu do kilkudziesięciu sekund - i to właśnie ten czas musi być pokryty przez zasilacze UPS.
Agregat + SZR: agregat prądotwórczy (silnik spalinowy z prądnicą) zapewnia długotrwałe zasilanie, a układ SZR automatycznie go uruchamia i przełącza obciążenie po zaniku napięcia; czas przełączenia pokrywają UPS-y.
Slajd 16 - materiał ilustracyjny
17/50
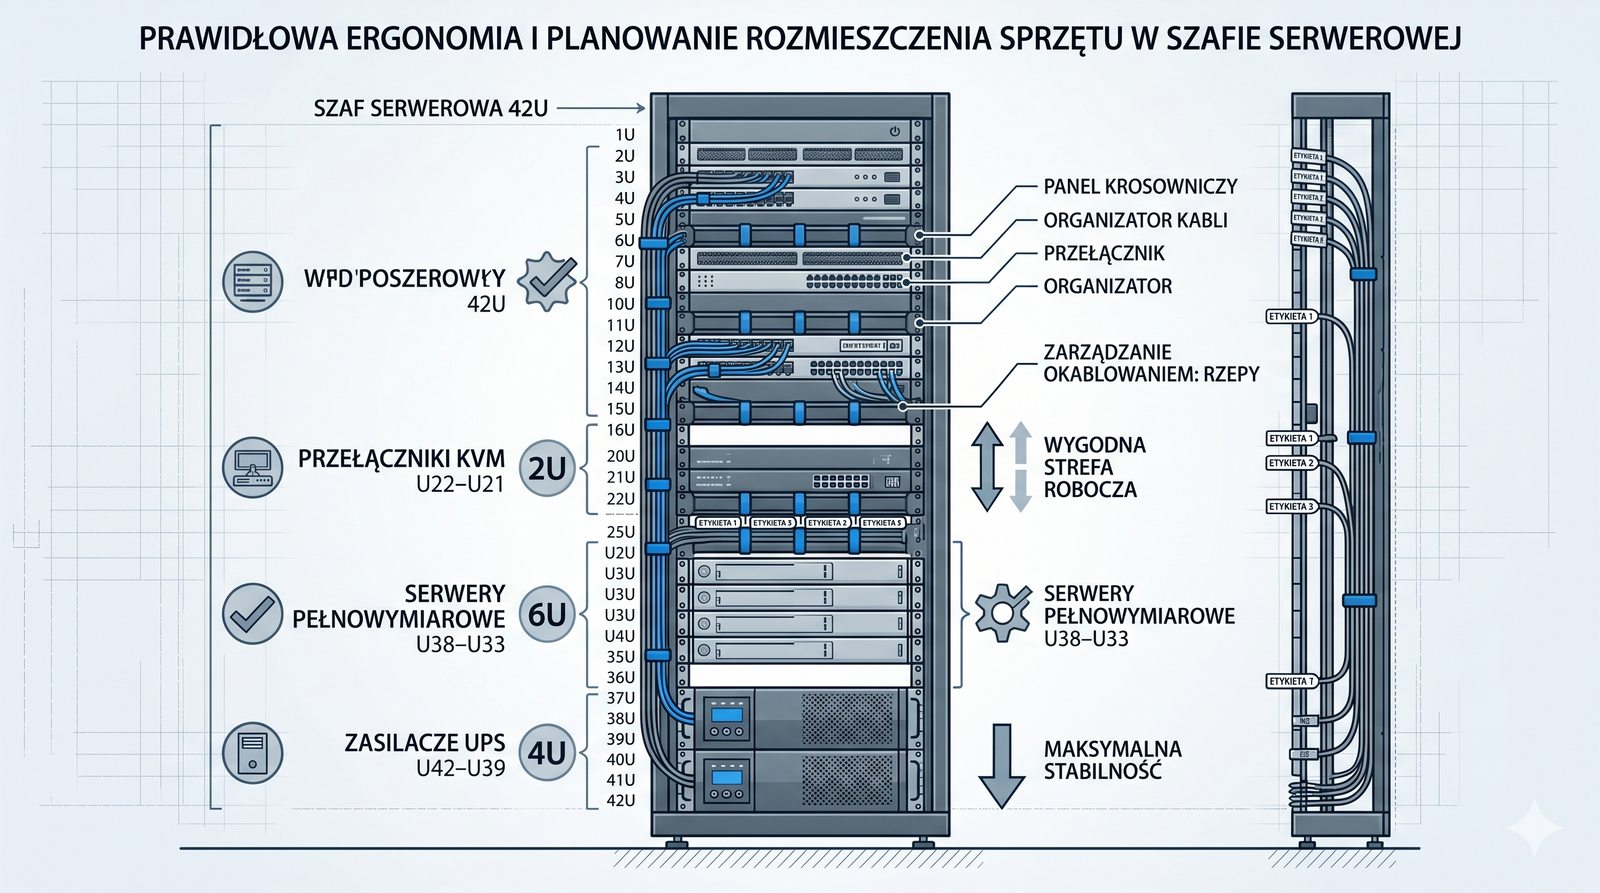
Ergonomia i planowanie szafy RACK
Slajd omawia zasady ergonomicznego rozplanowania urządzeń w szafie RACK.
  • Dobre rozplanowanie urządzeń w szafie ma ogromny wpływ na łatwość zarządzania i chłodzenie.
  • Ciężkie urządzenia (UPS, serwery) montujemy na dole.
  • Urządzenia wymagające częstego dostępu fizycznego (np. przełączniki KVM) na wygodnej wysokości.
  • Należy grupować urządzenia według funkcji i stosować zasadę naprzemiennego montażu: panel krosowniczy, organizer kabli, przełącznik, organizer, itd.
  • Zapewnia to porządek i umożliwia stosowanie krótkich, estetycznych patchcordów.
Ergonomia szafy RACK: ciężkie urządzenia (UPS, serwery) montuje się na dole, a wymagające częstego dostępu na wygodnej wysokości; stosuje się naprzemienny układ panel - organizer - przełącznik dla porządku i krótkich patchcordów.
Slajd 17 - materiał ilustracyjny
18/50
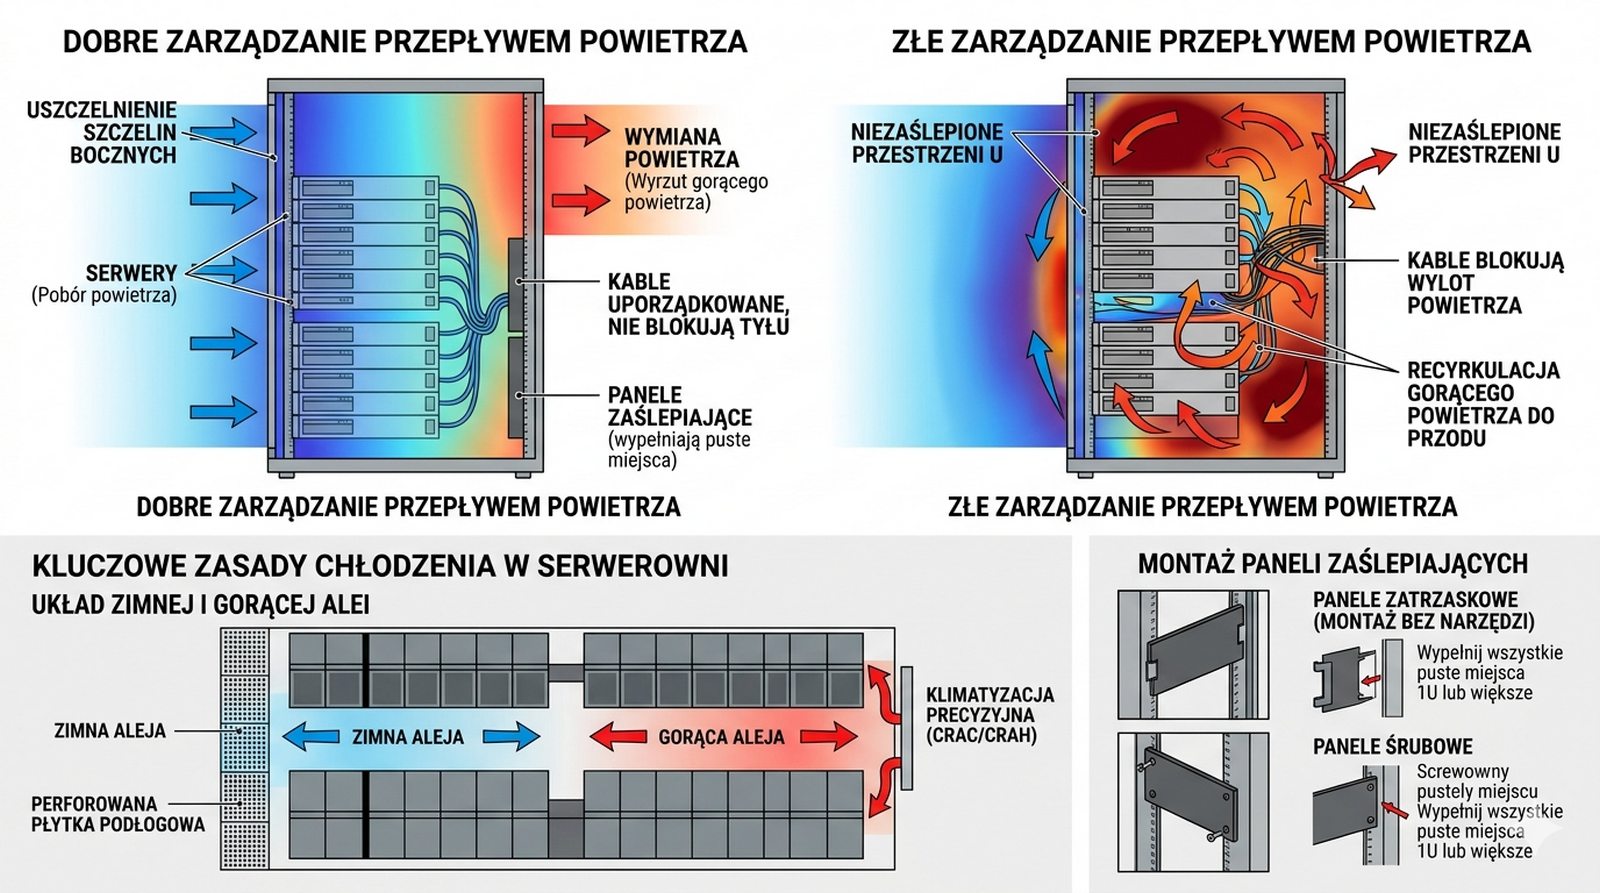
Zarządzanie przepływem powietrza w szafie
Slajd omawia zasady prawidłowego przepływu powietrza w szafie RACK.
  • Większość urządzeń IT jest zaprojektowana do przepływu powietrza w kierunku przód-tył (front-to-back).
  • Zimne powietrze jest zasysane z przodu, chłodzi komponenty i jest wydmuchiwane jako gorące z tyłu.
  • Kluczowe jest, aby nie zaburzać tego przepływu.
  • Należy unikać plątaniny kabli z tyłu szafy, która blokuje wylot gorącego powietrza.
  • Wszystkie nieużywane przestrzenie z przodu szafy muszą być zasłonięte panelami zaślepiającymi, aby zimne powietrze nie „uciekało” na tył szafy, omijając urządzenia.
Przepływ przód-tył: zimne powietrze jest zasysane z przodu i wydmuchiwane jako gorące z tyłu; nie wolno zaburzać tego przepływu plątaniną kabli ani pozostawiać niezasłoniętych przestrzeni z przodu szafy.
Slajd 18 - materiał ilustracyjny
19/50
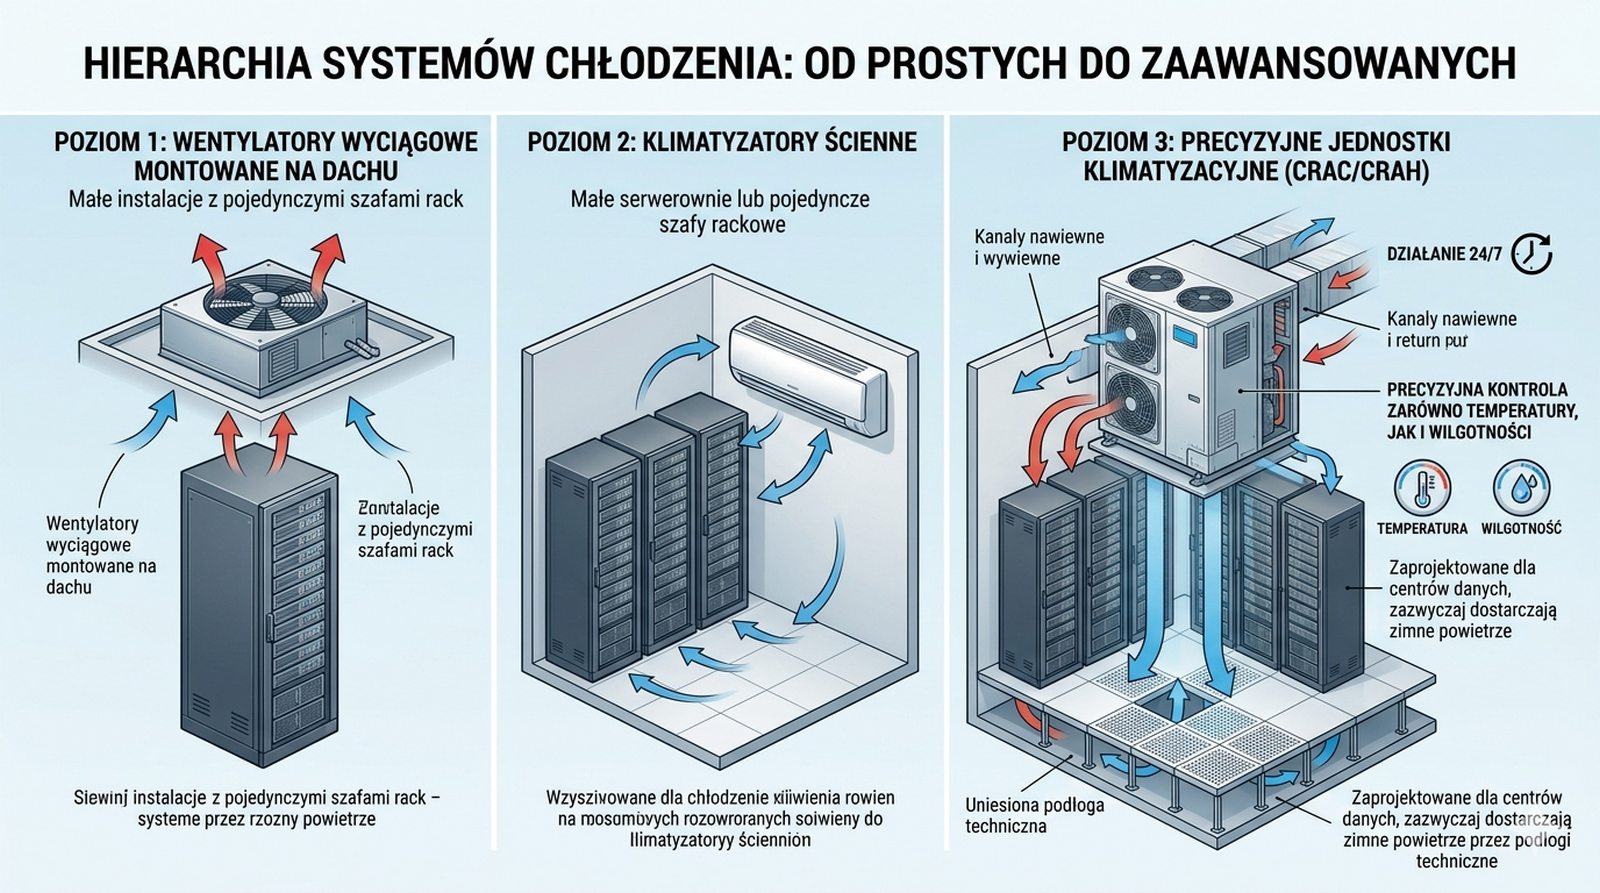
Systemy chłodzenia: od wentylatorów do klimatyzacji precyzyjnej
Slajd przegląda rozwiązania chłodzenia - od wentylatorów dachowych po klimatyzację precyzyjną.
  • Wentylatory dachowe: Proste rozwiązanie do małych szaf, wspomagające naturalną konwekcję.
  • Klimatyzatory naścienne: Rozwiązanie dla pojedynczych szaf lub małych serwerowni, gdzie nie ma możliwości instalacji systemu centralnego.
  • Klimatyzacja precyzyjna: Standard w centrach danych.
  • Są to zaawansowane jednostki, które pracują 24/7, precyzyjnie kontrolując nie tylko temperaturę, ale i wilgotność.
  • Zazwyczaj nawiewają zimne powietrze pod podłogą techniczną.
Chłodzenie serwerowni: od prostych wentylatorów i klimatyzatorów naściennych po klimatyzację precyzyjną pracującą 24/7, kontrolującą temperaturę i wilgotność oraz nawiewającą zimne powietrze pod podłogą techniczną.
Slajd 19 - materiał ilustracyjny
20/50
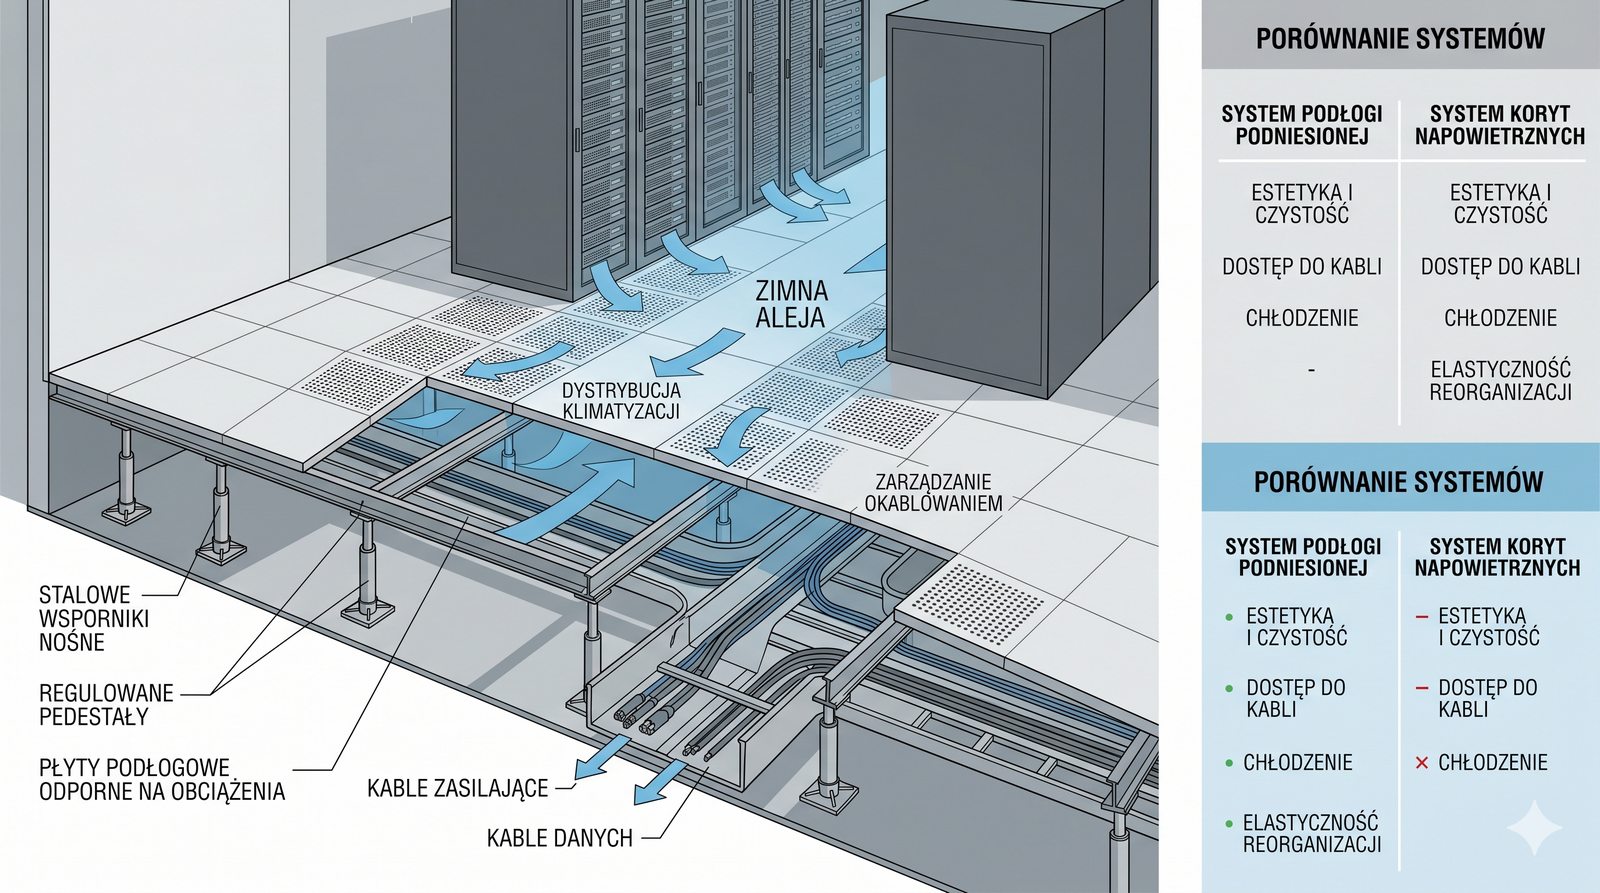
Podłoga techniczna (podniesiona)
Slajd omawia podłogę techniczną jako element dystrybucji powietrza i tras kablowych.
  • W serwerowniach i dużych pomieszczeniach technicznych stosuje się podłogę techniczną.
  • Jest to system modułowych płyt opartych na stalowych wspornikach, tworzący pustą przestrzeń pod podłogą.
  • Przestrzeń ta jest wykorzystywana jako plenum do dystrybucji zimnego powietrza z klimatyzatorów precyzyjnych (nawiew przez perforowane płyty podłogowe przed szafami) oraz do prowadzenia tras kablowych (zasilających i teletechnicznych) w dedykowanych korytach.
Podłoga techniczna: system modułowych płyt opartych na wspornikach, tworzący pustą przestrzeń (plenum) do dystrybucji zimnego powietrza oraz prowadzenia tras kablowych zasilających i teletechnicznych.
Slajd 20 - materiał ilustracyjny
21/50
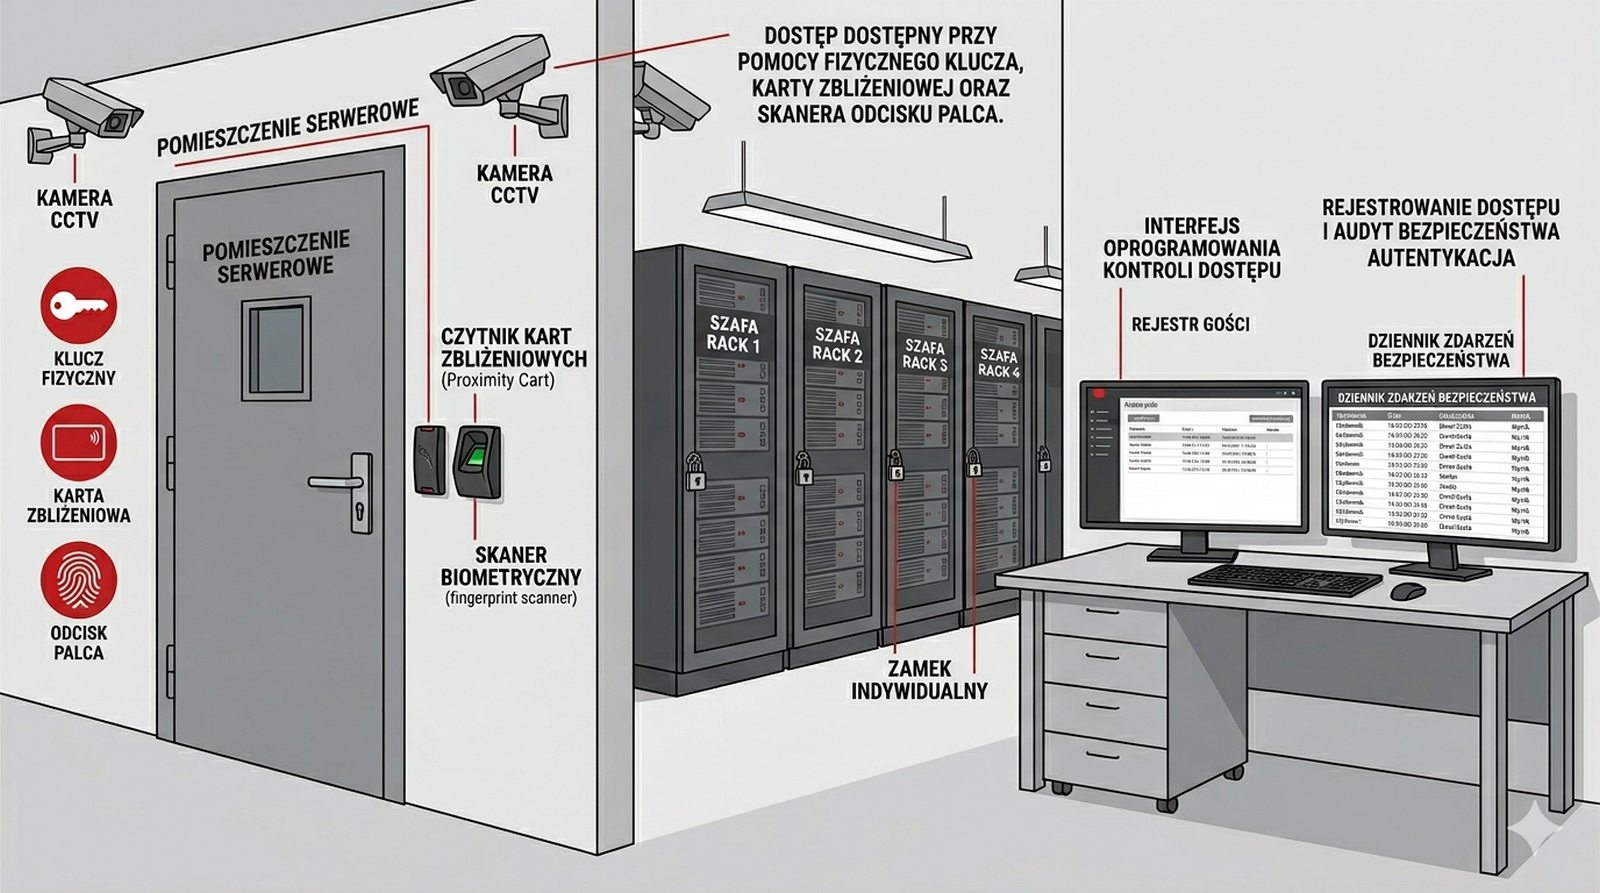
Bezpieczeństwo fizyczne: kontrola dostępu
Slajd omawia kontrolę dostępu jako pierwszą linię ochrony fizycznej infrastruktury.
  • Ochrona przed nieautoryzowanym dostępem fizycznym jest pierwszą linią obrony.
  • Pomieszczenia serwerowni i kluczowe punkty dystrybucyjne muszą być zamykane na klucz, a dostęp do nich ściśle kontrolowany i rejestrowany.
  • W obiektach o wyższym standardzie bezpieczeństwa stosuje się systemy kontroli dostępu oparte na kartach zbliżeniowych lub biometrii (odcisk palca, skan siatkówki).
  • Same szafy RACK również powinny być zamykane.
Kontrola dostępu: serwerownie i kluczowe punkty dystrybucyjne zamyka się, a dostęp jest ściśle kontrolowany i rejestrowany; w wyższych standardach stosuje się karty zbliżeniowe lub biometrię, a same szafy RACK również się zamyka.
Slajd 21 - materiał ilustracyjny
22/50
Monitoring wizyjny (CCTV)
Slajd omawia rolę monitoringu wizyjnego w systemie bezpieczeństwa fizycznego.
  • System monitoringu wizyjnego jest ważnym elementem systemu bezpieczeństwa fizycznego.
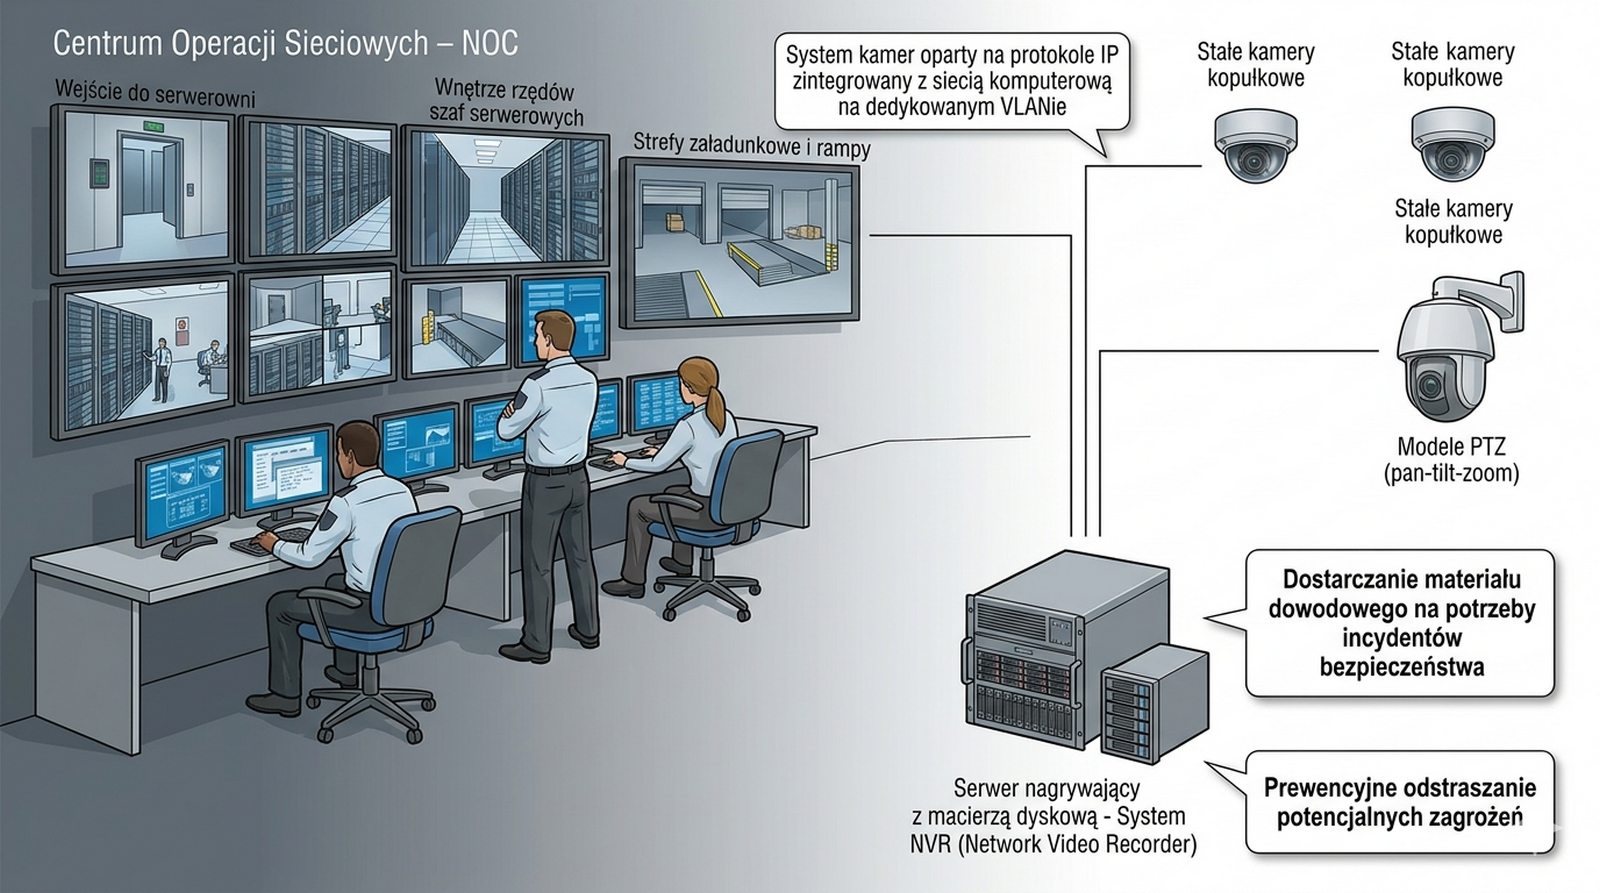
  • Kamery powinny być zainstalowane tak, aby monitorować wejścia do serwerowni oraz kluczowe obszary wewnątrz (np. rzędy szaf).
  • Nagrania z kamer stanowią materiał dowodowy w przypadku incydentu bezpieczeństwa i działają prewencyjnie.
  • Nowoczesne systemy CCTV oparte na IP integrują się z siecią komputerową (zazwyczaj w dedykowanym, odizolowanym VLAN-ie).
Monitoring CCTV: kamery monitorują wejścia do serwerowni oraz kluczowe obszary wewnątrz; nagrania stanowią materiał dowodowy i działają prewencyjnie, a systemy oparte na IP integrują się z siecią w odizolowanym VLAN-ie.
Slajd 22 - materiał ilustracyjny
23/50
System Sygnalizacji Włamania i Napadu (SSWiN)
Slajd omawia system alarmowy chroniący pomieszczenia techniczne poza godzinami pracy.
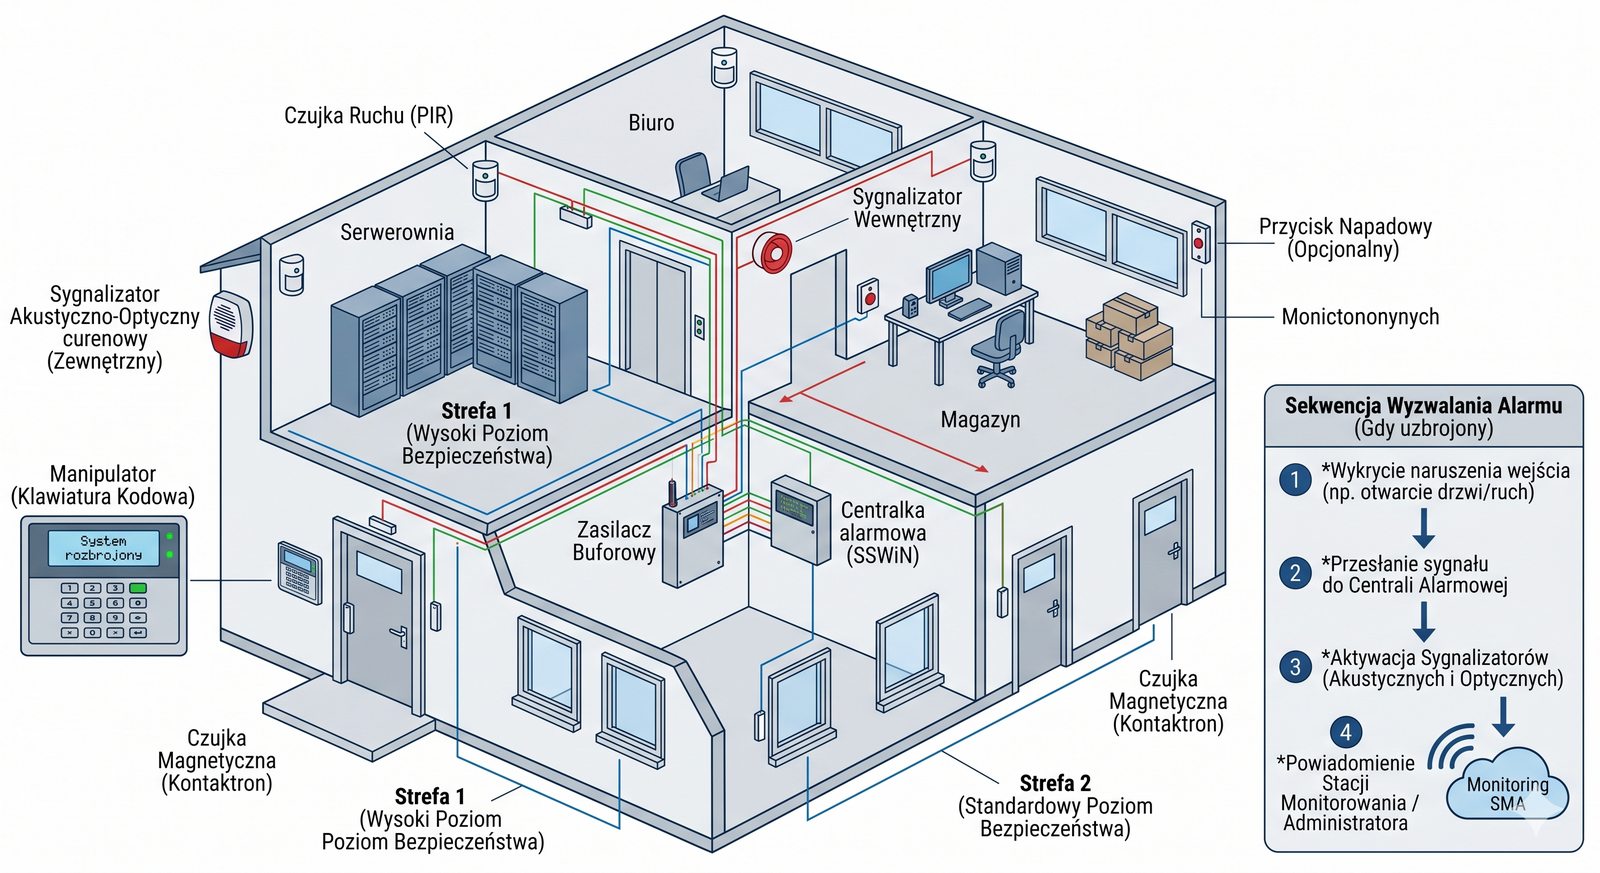
  • System alarmowy (SSWiN) chroni pomieszczenia techniczne poza godzinami pracy.
  • Składa się z centrali alarmowej oraz szeregu czujek, takich jak czujki ruchu (PIR), kontaktrony na drzwiach i oknach.
  • W przypadku wykrycia nieautoryzowanego wejścia system uruchamia sygnalizację dźwiękową i/lub świetlną oraz wysyła powiadomienie do agencji ochrony lub administratora.
SSWiN: centrala alarmowa z czujkami (PIR, kontaktrony) wykrywa nieautoryzowane wejście i uruchamia sygnalizację oraz powiadomienie do agencji ochrony lub administratora.
Slajd 23 - materiał ilustracyjny
24/50
Monitoring warunków środowiskowych
Slajd omawia monitorowanie parametrów środowiskowych w serwerowni i szafach.
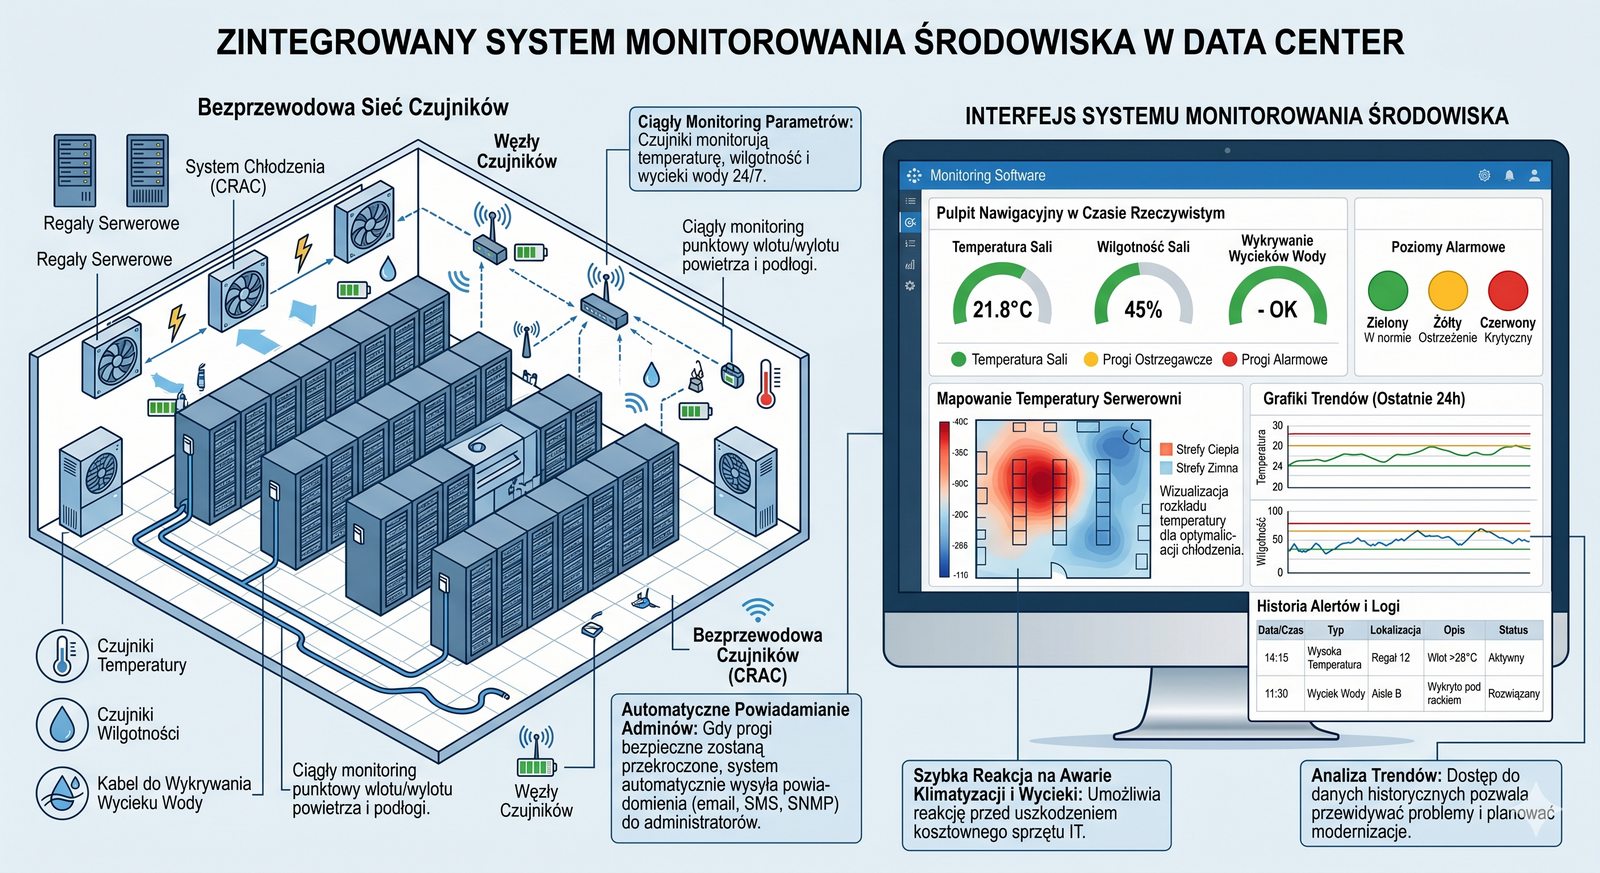
  • Oprócz zagrożeń związanych z dostępem, sprzęt jest narażony na zagrożenia środowiskowe.
  • Systemy monitoringu pozwalają na ciągły nadzór nad kluczowymi parametrami w serwerowni i szafach.
  • Dedykowane czujniki mierzą temperaturę, wilgotność, a także wykrywają zalanie wodą.
  • W przypadku przekroczenia bezpiecznych progów system automatycznie wysyła alerty do administratorów, pozwalając na szybką reakcję na awarię klimatyzacji czy wyciek, zanim dojdzie do uszkodzenia sprzętu.
Monitoring środowiskowy: dedykowane czujniki mierzą temperaturę, wilgotność i wykrywają zalanie; po przekroczeniu bezpiecznych progów system automatycznie wysyła alerty, umożliwiając szybką reakcję przed uszkodzeniem sprzętu.
Slajd 24 - materiał ilustracyjny
25/50
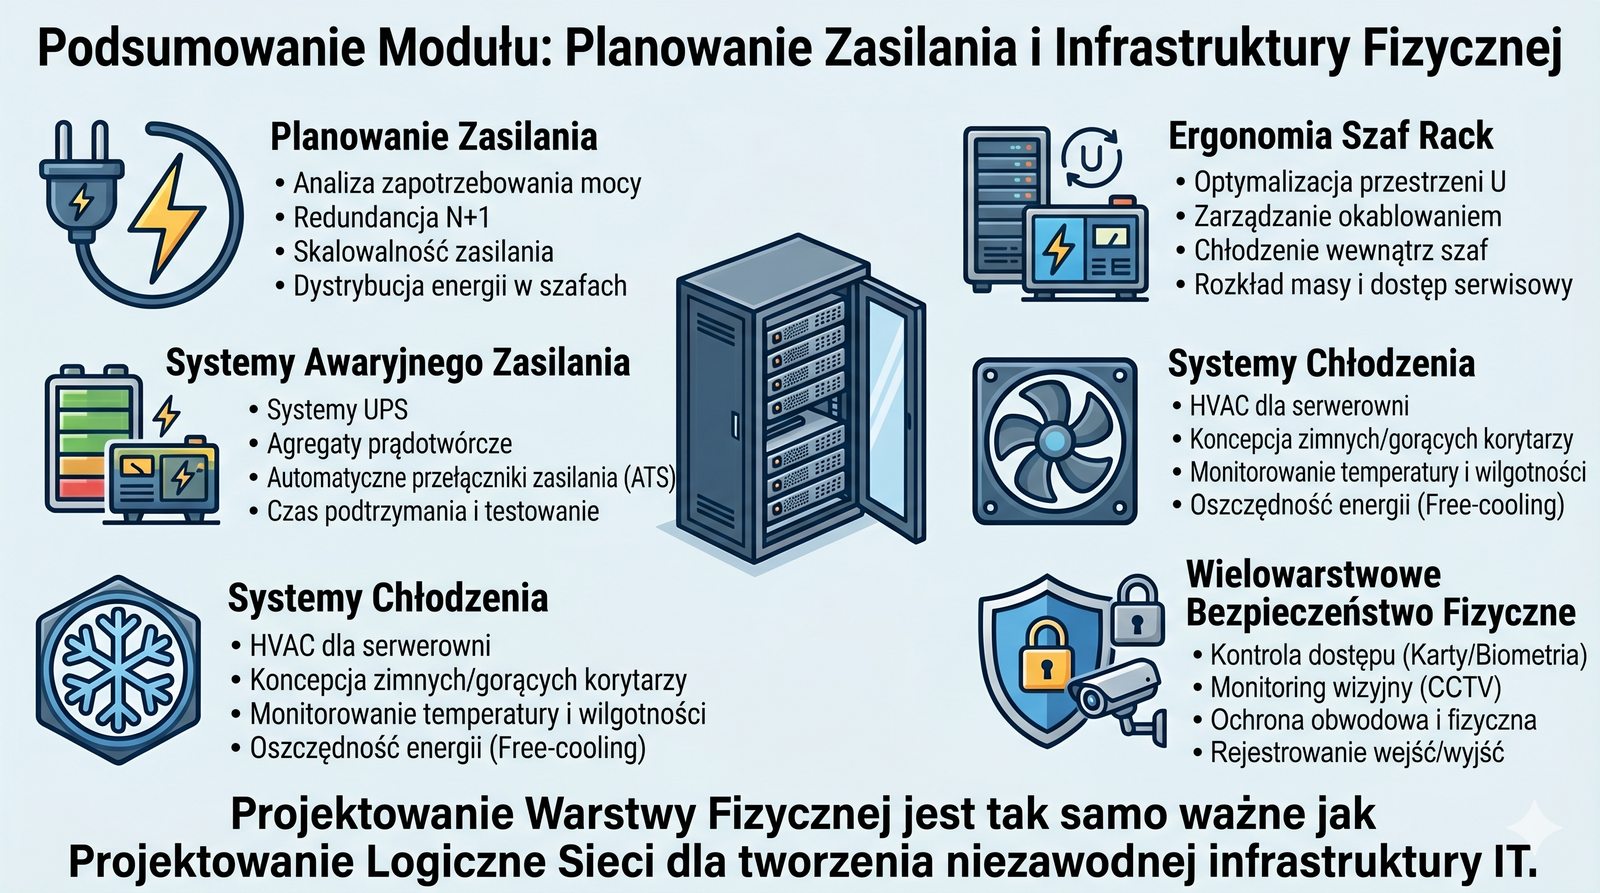
Podsumowanie modułu
Slajd podsumowuje trzy filary niezawodności infrastruktury IT.
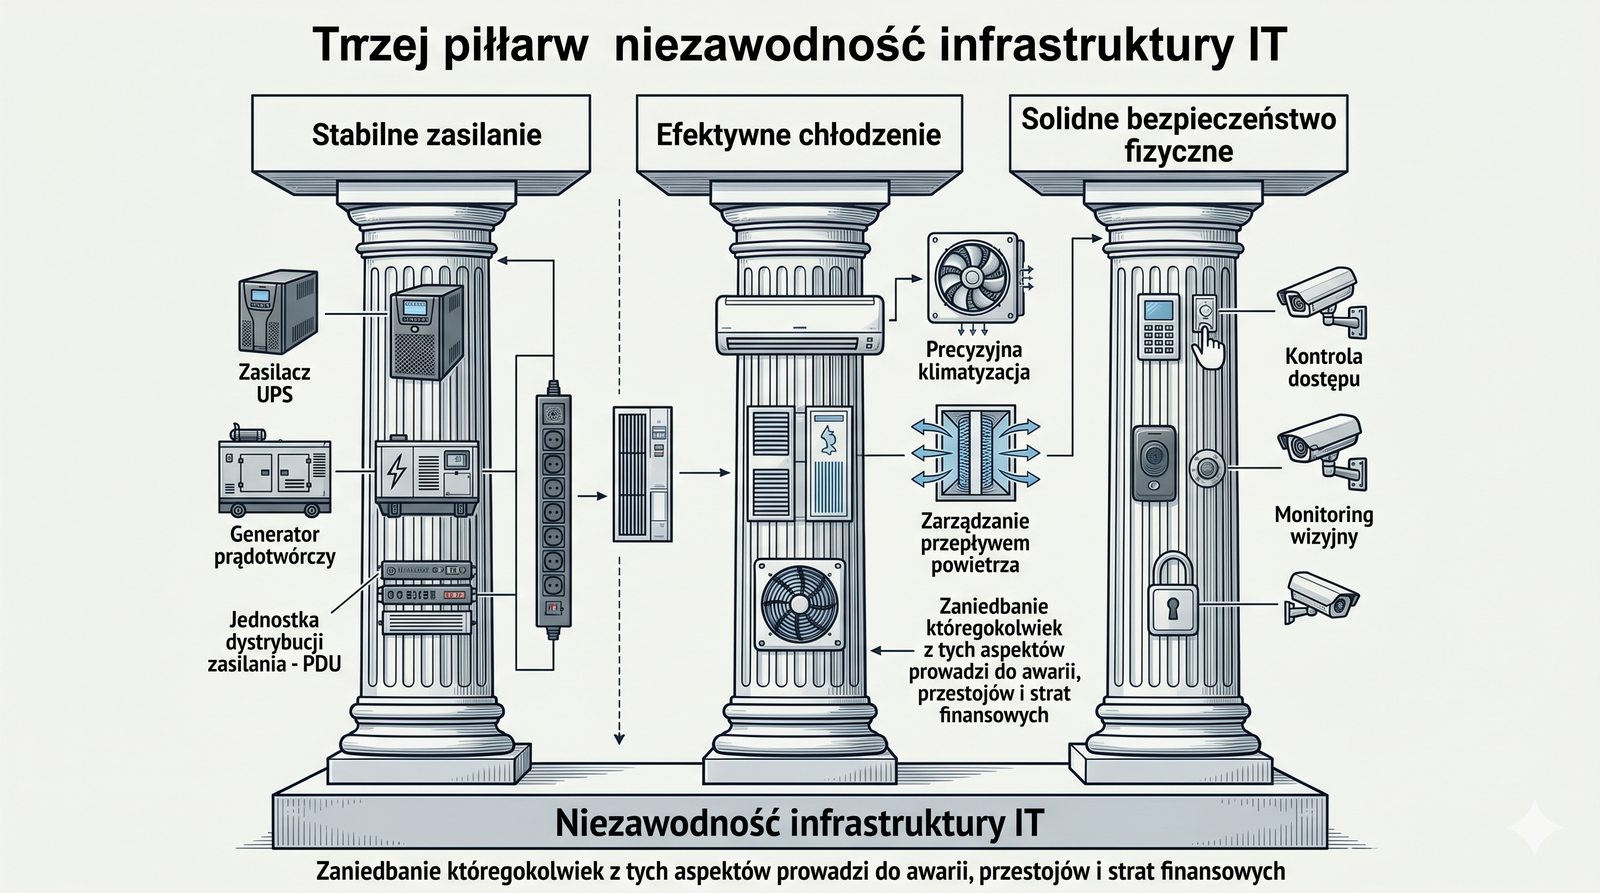
  • Stabilne zasilanie, efektywne chłodzenie i solidne bezpieczeństwo fizyczne to trzy filary, na których opiera się niezawodność każdej infrastruktury IT.
  • Projektowanie tych systemów wymaga takiego samego profesjonalizmu i dbałości o szczegóły, jak projektowanie logicznej warstwy sieci.
  • Zaniedbanie któregokolwiek z tych aspektów nieuchronnie prowadzi do awarii, przestojów i strat finansowych dla organizacji.
Trzy filary niezawodności: stabilne zasilanie, efektywne chłodzenie i solidne bezpieczeństwo fizyczne; zaniedbanie któregokolwiek z nich prowadzi do awarii, przestojów i strat finansowych.
Slajd 25 - materiał ilustracyjny
26/50
Pytania i odpowiedzi
Slajd kończy część podstawową modułu i otwiera sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań dotyczących zasilania, chłodzenia i fizycznego planowania infrastruktury sieciowej.
Pytania i odpowiedzi: sesja pytań dotyczących zasilania, chłodzenia i fizycznego planowania infrastruktury sieciowej.
Slajd 26 - materiał ilustracyjny
27/50
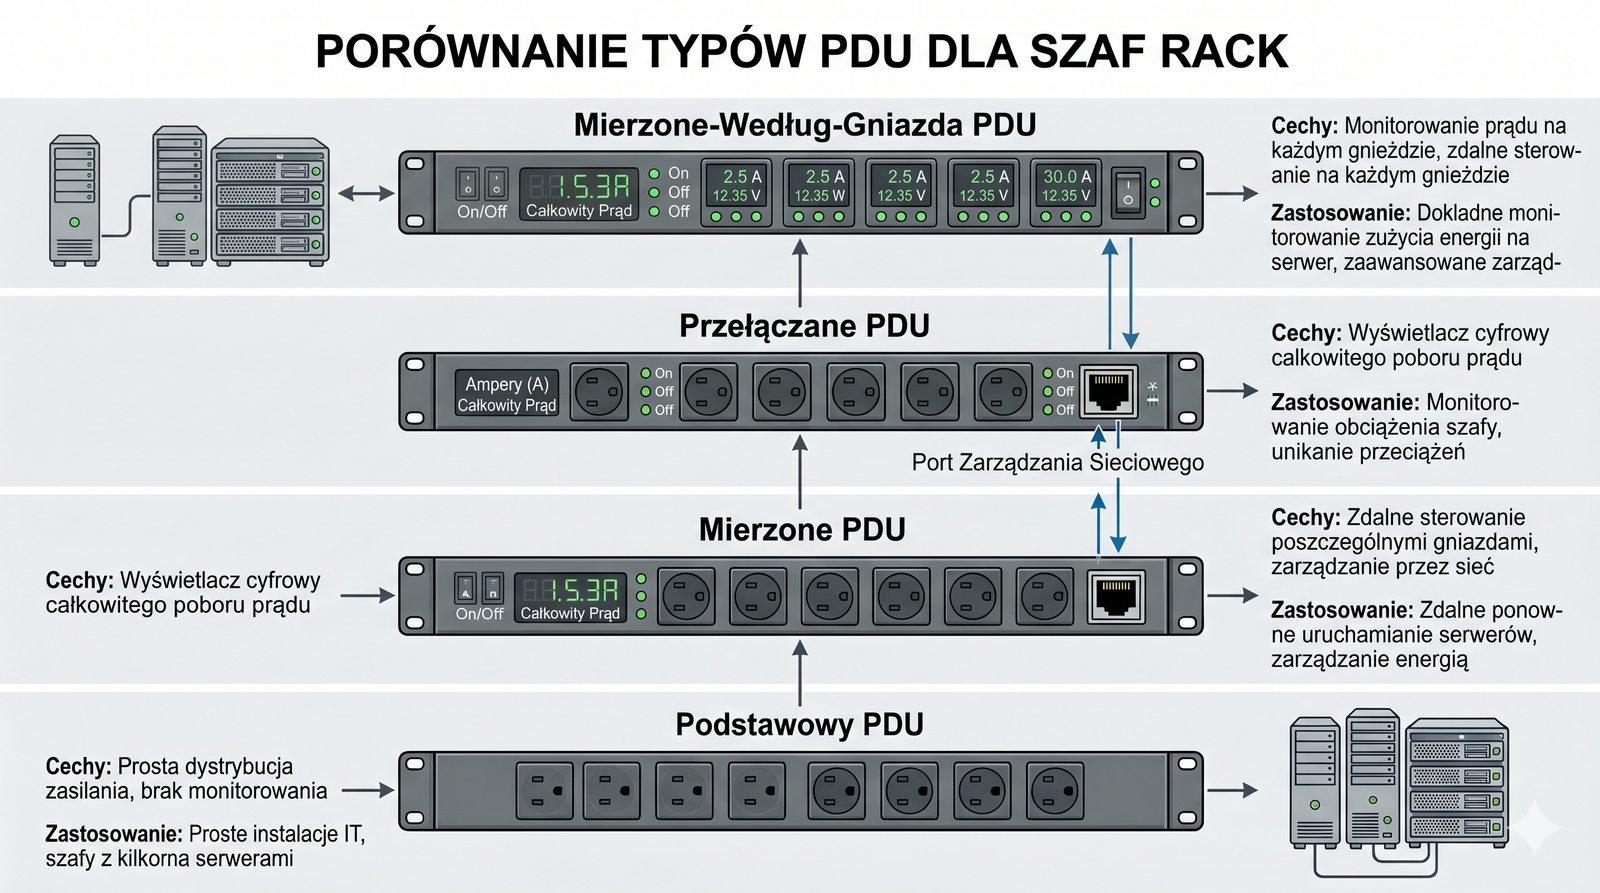
Dodatek: Rodzaje listew PDU
Slajd (dodatek) omawia rodzaje listew zasilających PDU.
  • Listwy zasilające PDU (Power Distribution Unit) dzielą się na cztery główne kategorie.
  • Basic PDU: najprostsza forma, działająca jak standardowy przedłużacz w obudowie do montażu w szafie.
  • Metered PDU: posiada wyświetlacz pokazujący całkowite obciążenie listwy, co pomaga w zarządzaniu mocą.
  • Switched PDU: umożliwia zdalne włączanie i wyłączanie poszczególnych gniazd.
  • Metered-by-Outlet PDU: najbardziej zaawansowana, pozwala na zdalny pomiar poboru mocy dla każdego gniazda z osobna.
Rodzaje PDU: Basic (podstawowa), Metered (z pomiarem obciążenia listwy), Switched (zdalne włączanie i wyłączanie gniazd) oraz Metered-by-Outlet (zdalny pomiar poboru mocy każdego gniazda z osobna).
Slajd 27 - materiał ilustracyjny
28/50
Dodatek: Automatyczny przełącznik zasilania (ATS)
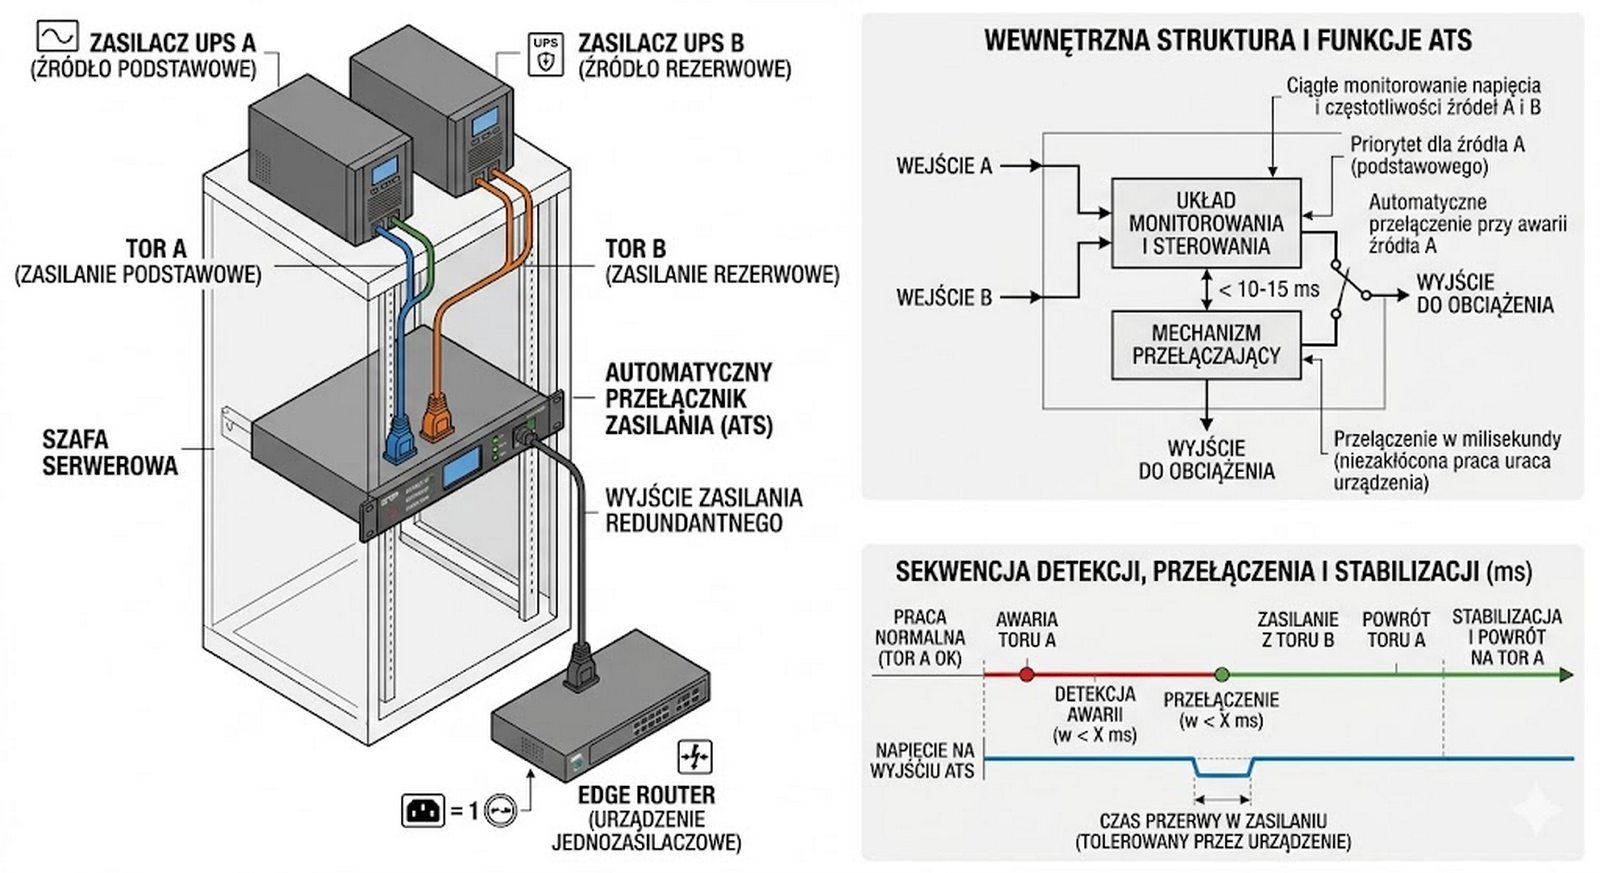
Slajd (dodatek) omawia rolę automatycznego przełącznika zasilania ATS.
  • Co zrobić, jeśli mamy kluczowe urządzenie (np. router brzegowy) tylko z jednym zasilaczem, a chcemy zapewnić mu redundancję zasilania?
  • Z pomocą przychodzi ATS (Automatic Transfer Switch).
  • Jest to urządzenie montowane w szafie, które posiada dwa wejścia zasilające (podłączane do ścieżek A i B) oraz jedno lub więcej wyjść (do których podłączamy urządzenie).
  • ATS stale monitoruje główne źródło zasilania (A) i w przypadku jego awarii, błyskawicznie i automatycznie przełącza się na źródło zapasowe (B).
ATS (Automatic Transfer Switch): urządzenie montowane w szafie z dwoma wejściami (ścieżki A i B) oraz wyjściem do urządzenia; przy awarii źródła A błyskawicznie i automatycznie przełącza odbiornik na źródło zapasowe B.
Slajd 28 - materiał ilustracyjny
29/50
Dodatek: Chłodzenie In-Row
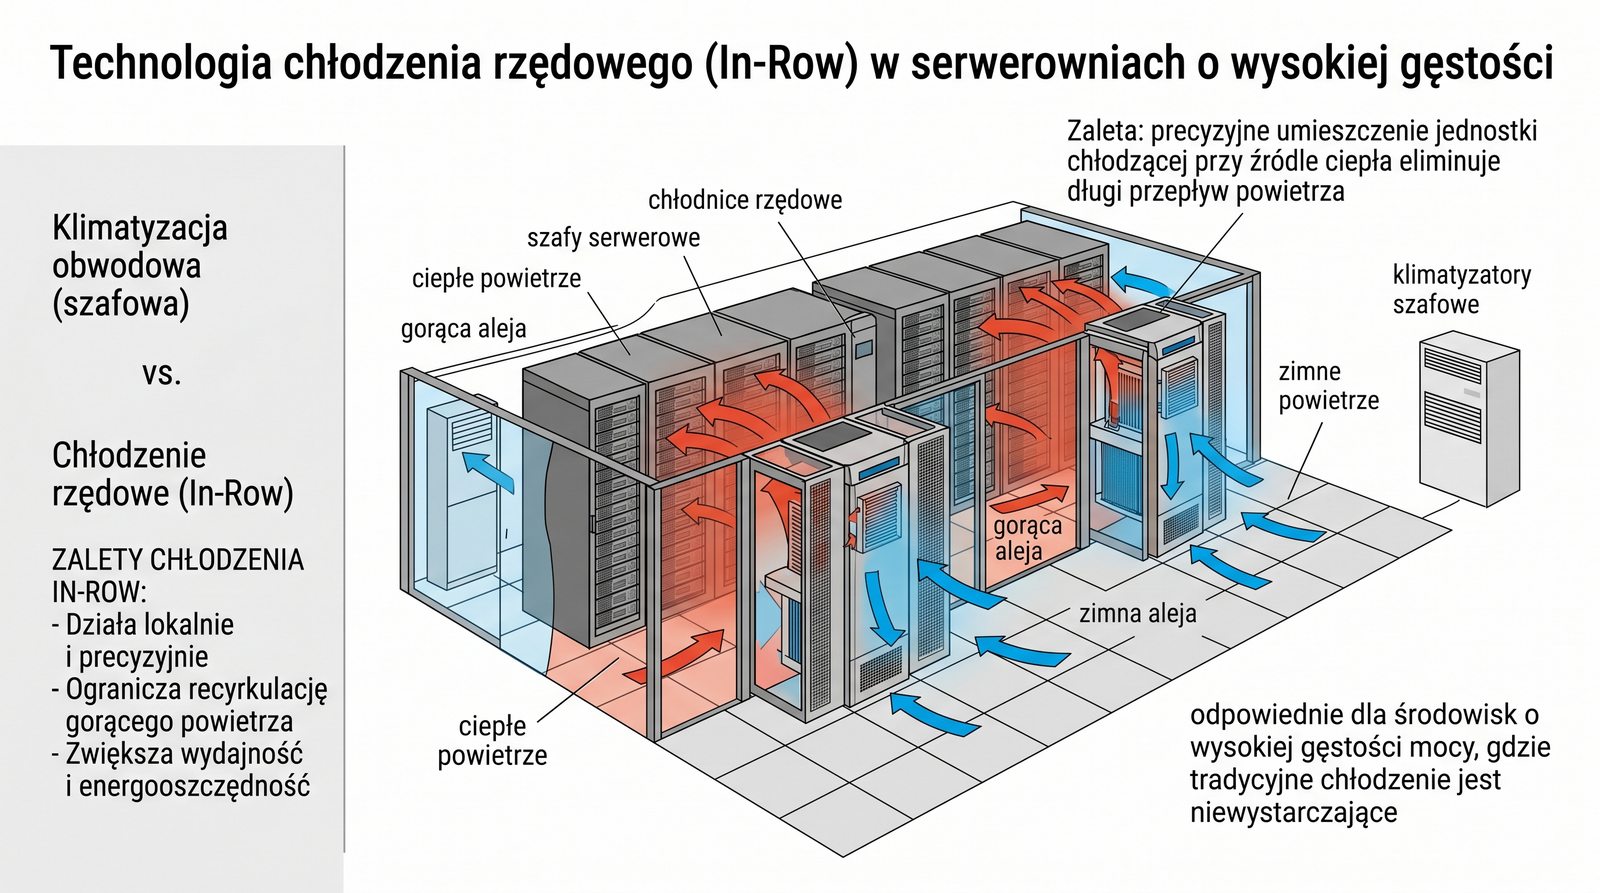
Slajd (dodatek) omawia chłodzenie typu In-Row.
  • Chłodzenie typu In-Row to nowoczesna alternatywa dla tradycyjnej klimatyzacji precyzyjnej z podłogą techniczną.
  • Polega na umieszczeniu jednostek chłodzących bezpośrednio w rzędzie szaf, pomiędzy szafami serwerowymi.
  • Taki klimatyzator zasysa gorące powietrze z gorącego korytarza, chłodzi je i nawiewa bezpośrednio do zimnego korytarza.
  • Taka bliskość źródła chłodu i ciepła jest znacznie bardziej efektywna energetycznie i pozwala na chłodzenie środowisk o bardzo dużej gęstości mocy.
Chłodzenie In-Row: jednostki chłodzące umieszczone bezpośrednio w rzędzie szaf; zasysają gorące powietrze z gorącego korytarza i nawiewają schłodzone do zimnego, co jest bardzo efektywne przy dużej gęstości mocy.
Slajd 29 - materiał ilustracyjny
30/50
Dodatek: Gaszenie gazem - rodzaje gazów
Slajd (dodatek) omawia rodzaje gazów gaśniczych stosowanych w serwerowniach.
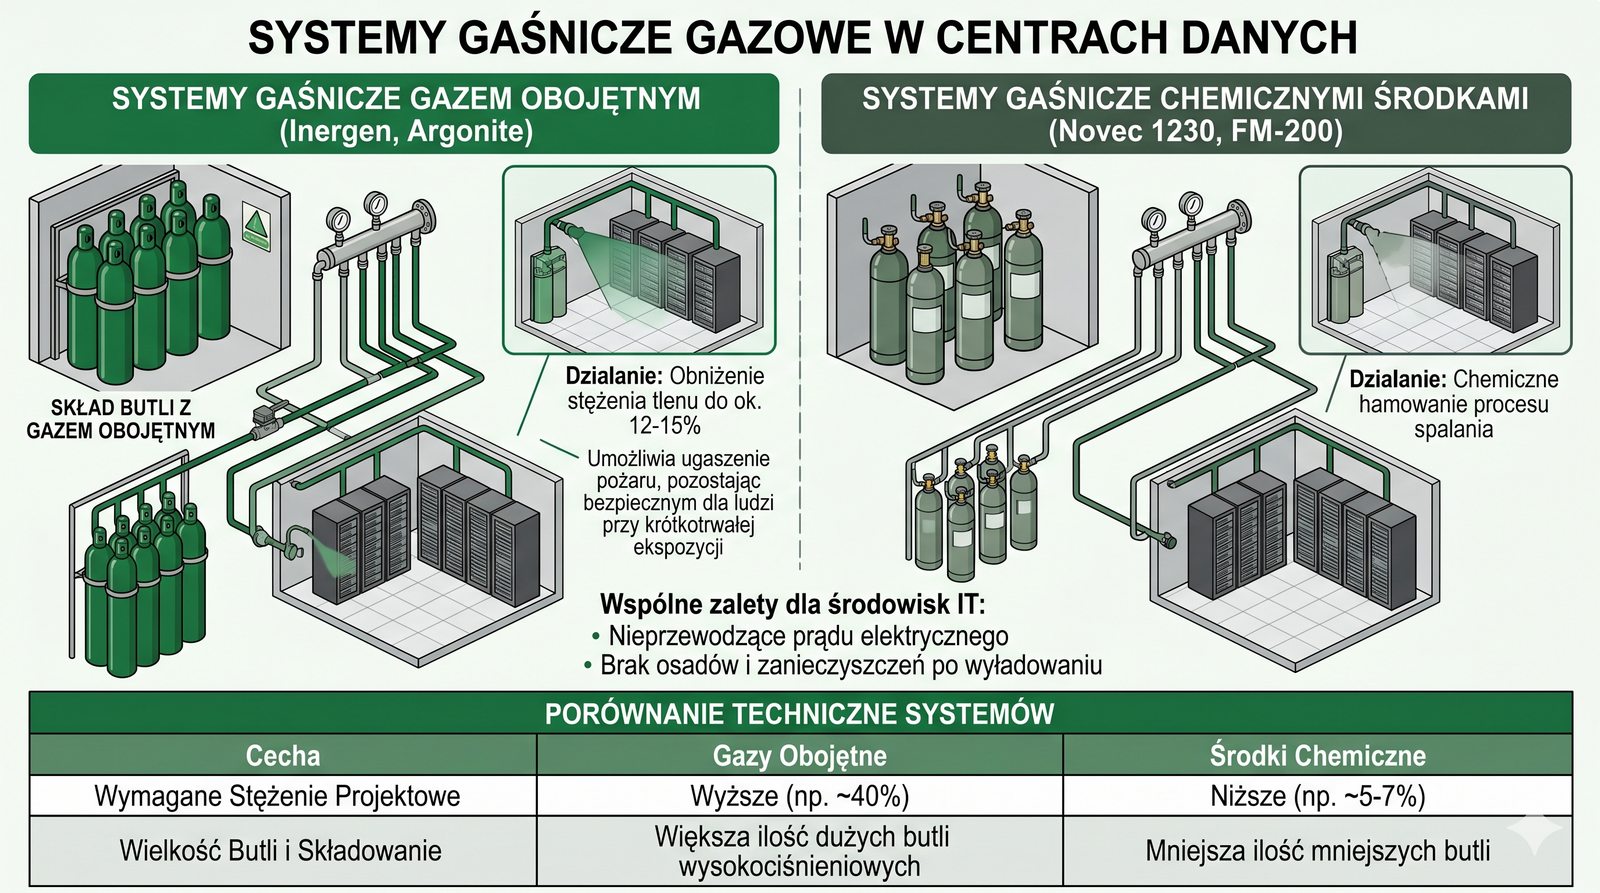
  • W systemach gaszenia serwerowni stosuje się gazy, które nie przewodzą prądu i nie pozostawiają zanieczyszczeń.
  • Stosowane środki gaśnicze dzielą się na dwie główne grupy: gazy obojętne oraz chemiczne środki gaśnicze.
  • Gazy obojętne (Inert Gases): mieszaniny argonu i azotu (np. Inergen, Argonite). Działają przez obniżenie stężenia tlenu w pomieszczeniu do poziomu uniemożliwiającego palenie (ok. 12-15%), ale wciąż bezpiecznego dla ludzi przez krótki czas.
  • Chemiczne środki gaśnicze: związki chemiczne (np. Novec 1230, FM-200). Działają przede wszystkim przez chemiczną inhibicję łańcuchowych reakcji spalania (efekt chłodzący jest tylko dodatkowy i zależy od środka) i wymagają znacznie mniejszych stężeń oraz mniejszych butli niż gazy obojętne.
Gazy gaśnicze: gazy obojętne (mieszaniny argonu i azotu, np. Inergen, Argonite) działające przez obniżenie stężenia tlenu oraz chemiczne środki gaśnicze (np. Novec 1230, FM-200) działające przez chemiczną inhibicję reakcji spalania.
Slajd 30 - materiał ilustracyjny
31/50
Dodatek: Wyznaczanie stref bezpieczeństwa
Slajd (dodatek) omawia wielowarstwowe strefy bezpieczeństwa fizycznego.
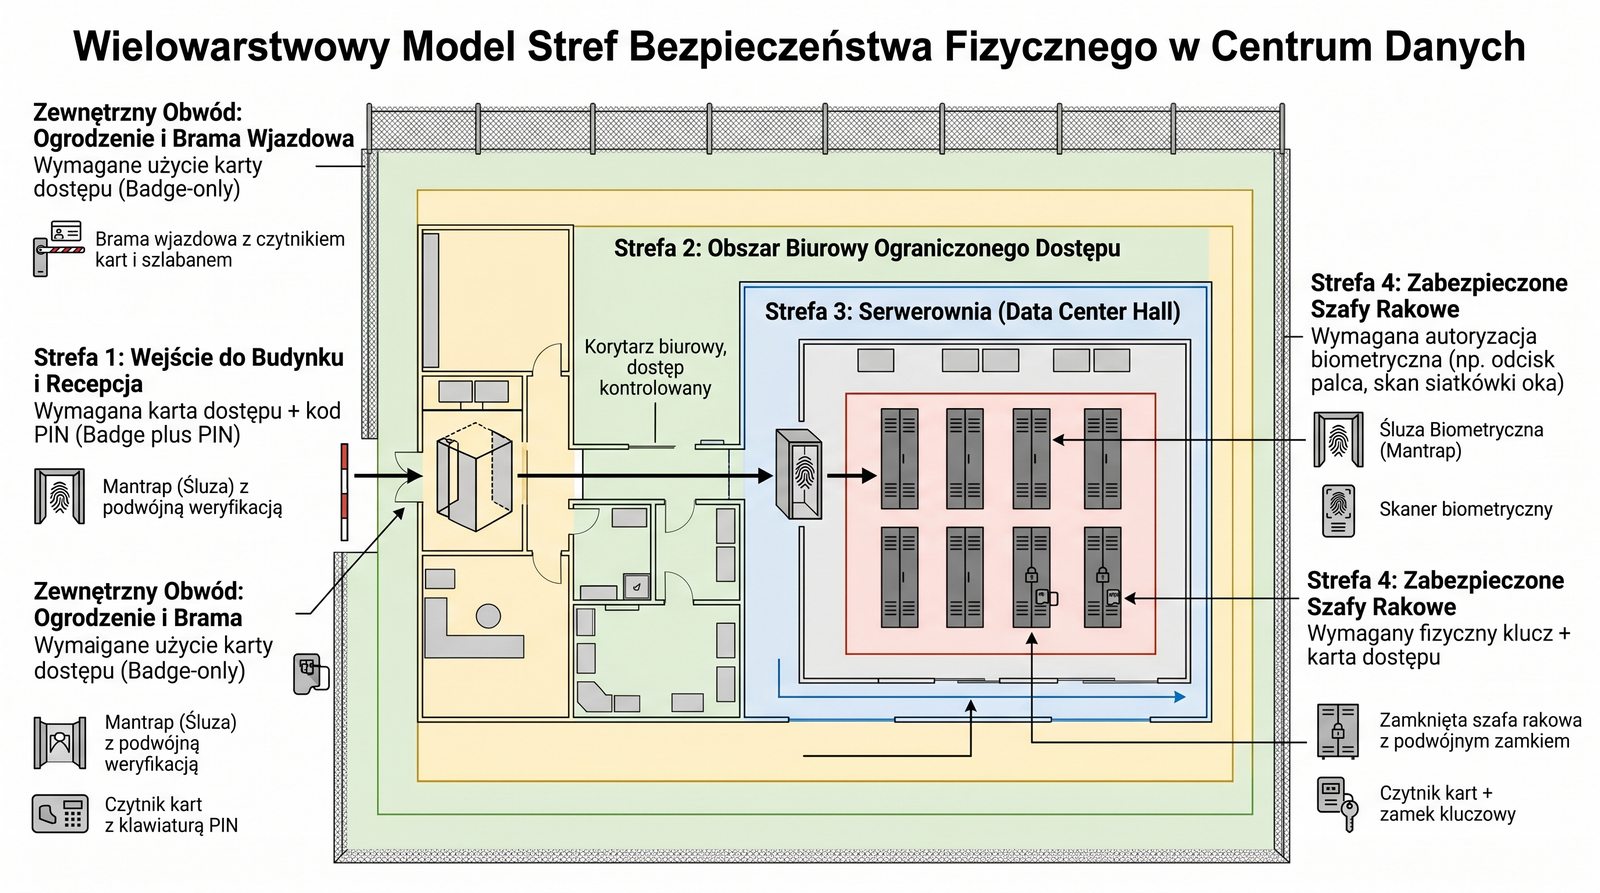
  • W dużych obiektach stosuje się koncepcję wielowarstwowych stref bezpieczeństwa fizycznego.
  • Strefa zewnętrzna to ogrodzenie i ochrona perymetru.
  • Kolejna strefa to kontrola dostępu do samego budynku.
  • Następna to kontrola dostępu do wydzielonej części biura, gdzie znajduje się serwerownia.
  • Ostatnią, najsilniej chronioną strefą jest samo pomieszczenie serwerowni, a wewnątrz niego są zamykane szafy RACK.
  • Każda kolejna strefa wymaga silniejszego uwierzytelnienia.
Strefy bezpieczeństwa: kolejne warstwy ochrony - perymetr, kontrola dostępu do budynku, wydzielona część z serwerownią oraz samo pomieszczenie serwerowni z zamykanymi szafami RACK; każda kolejna strefa wymaga silniejszego uwierzytelnienia.
Slajd 31 - materiał ilustracyjny
32/50
Dodatek: Kalkulacja PUE (Power Usage Effectiveness)
Slajd (dodatek) wyjaśnia wskaźnik PUE i jego znaczenie dla efektywności energetycznej.
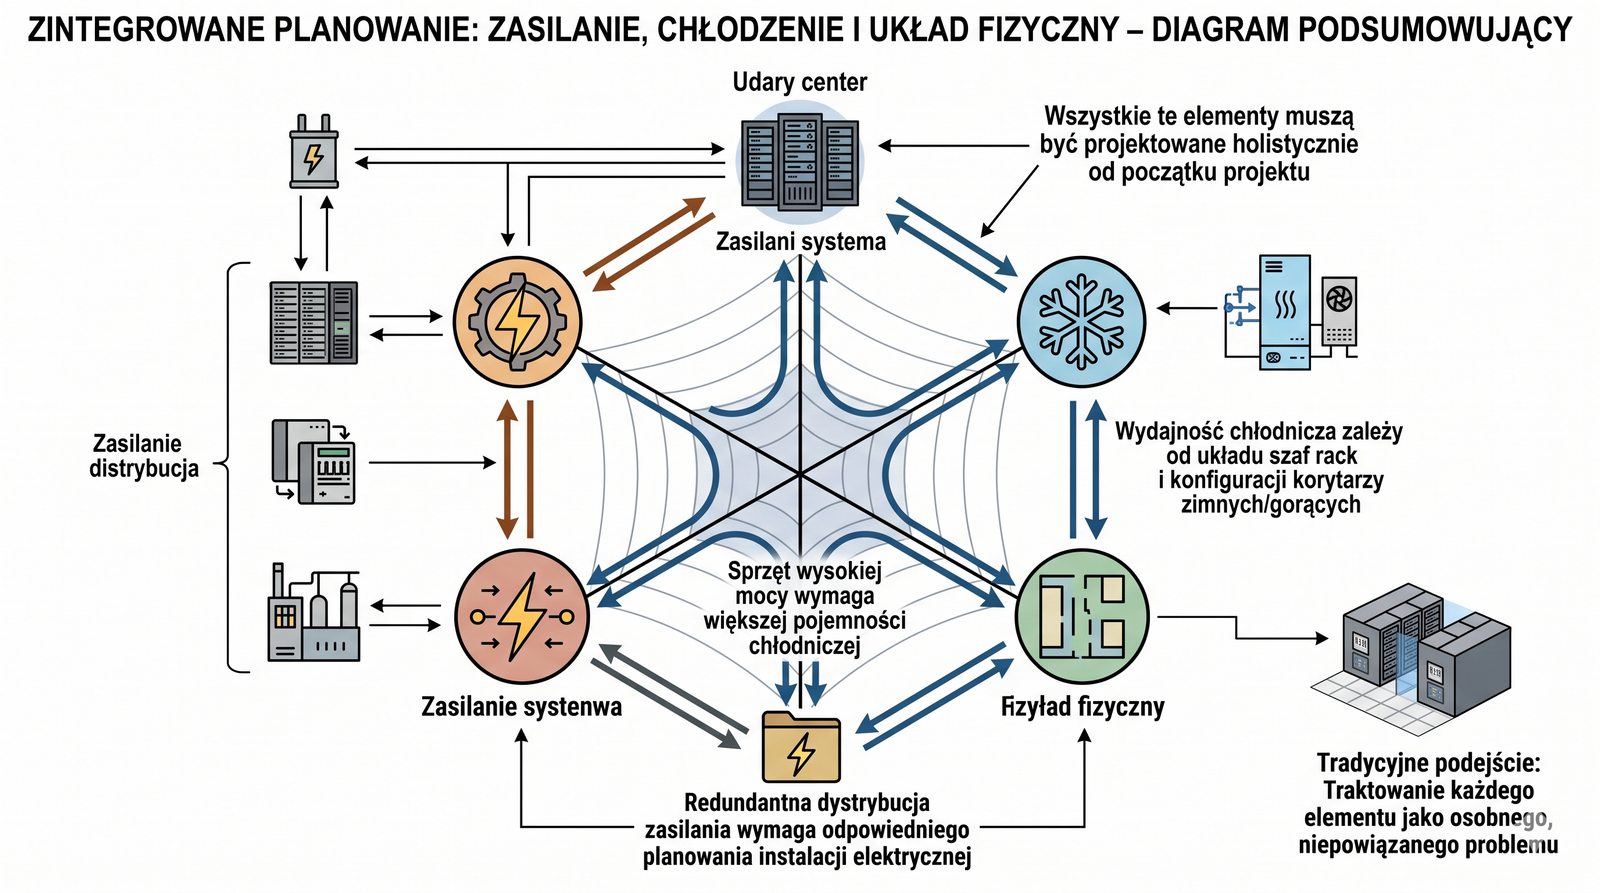
  • PUE to kluczowy wskaźnik efektywności energetycznej centrum danych.
  • Oblicza się go jako stosunek całkowitej energii zużywanej przez obiekt (IT + chłodzenie + oświetlenie + straty) do energii zużywanej wyłącznie przez sprzęt IT.
  • Idealna wartość to 1,0 (co jest fizycznie niemożliwe).
  • Nowoczesne centra danych osiągają PUE na poziomie 1,1-1,3.
  • Starsze obiekty często mają PUE powyżej 2,0, co oznacza, że na każdą złotówkę wydaną na zasilanie serwerów, przypada druga złotówka na ich chłodzenie.
PUE (Power Usage Effectiveness): stosunek całkowitej energii obiektu (IT + chłodzenie + oświetlenie + straty) do energii sprzętu IT; idealna wartość to 1,0, nowoczesne centra osiągają 1,1-1,3, a starsze obiekty powyżej 2,0.
Slajd 32 - materiał ilustracyjny
33/50
Warsztat: Obliczanie zapotrzebowania na moc
Slajd zawiera zadanie warsztatowe z obliczania zapotrzebowania na moc i doboru UPS.
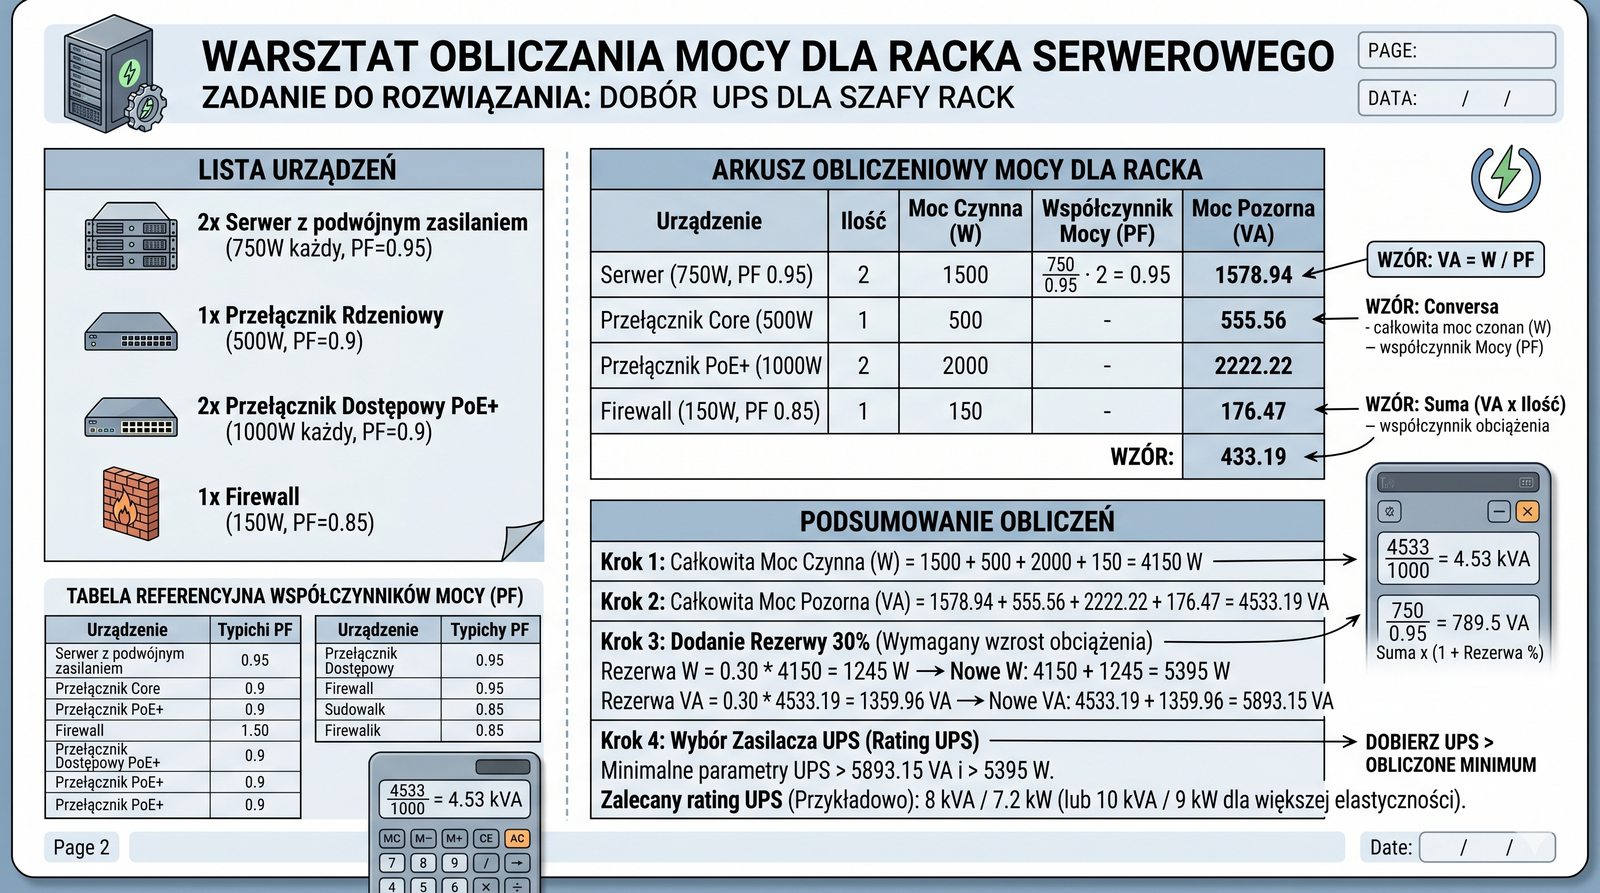
  • Zadanie: należy obliczyć całkowite zapotrzebowanie na moc dla szafy z zainstalowanymi urządzeniami.
  • W szafie znajdują się 2 serwery (każdy z dwoma zasilaczami 750 W pracującymi w konfiguracji redundantnej, dlatego w bilansie moc zasilaczy serwera się nie podwaja, PF=0,95) oraz 1 przełącznik rdzeniowy o maksymalnym poborze 500 W (PF=0,9).
  • Zainstalowano również 2 przełączniki dostępowe PoE+ (maksymalny pobór 1000 W na każdy, obejmujący moc przełącznika oraz budżet PoE dla podłączonych urządzeń, PF=0,9) oraz 1 firewall (maksymalny pobór 150 W, PF=0,85).
  • Należy obliczyć sumaryczną moc czynną w W i moc pozorną w VA (VA = W / PF), a następnie dobrać UPS (w W i VA) z 30% zapasem. Przy założeniu pracy po jednym zasilaczu na serwer suma mocy czynnej wynosi około 4150 W, a mocy pozornej około 4533 VA; UPS z zapasem 30% powinien mieć moc co najmniej 5400 W i 5900 VA.
Zadanie: na podstawie mocy i współczynnika PF serwerów, przełączników i firewalla obliczyć sumaryczną moc w W i VA, a następnie dobrać UPS w W i VA z 30-procentowym zapasem.
Slajd 33 - materiał ilustracyjny
34/50
Podsumowanie: Zintegrowane podejście
Slajd podkreśla, że zasilanie, chłodzenie i rozplanowanie fizyczne to wzajemnie powiązane elementy projektu.
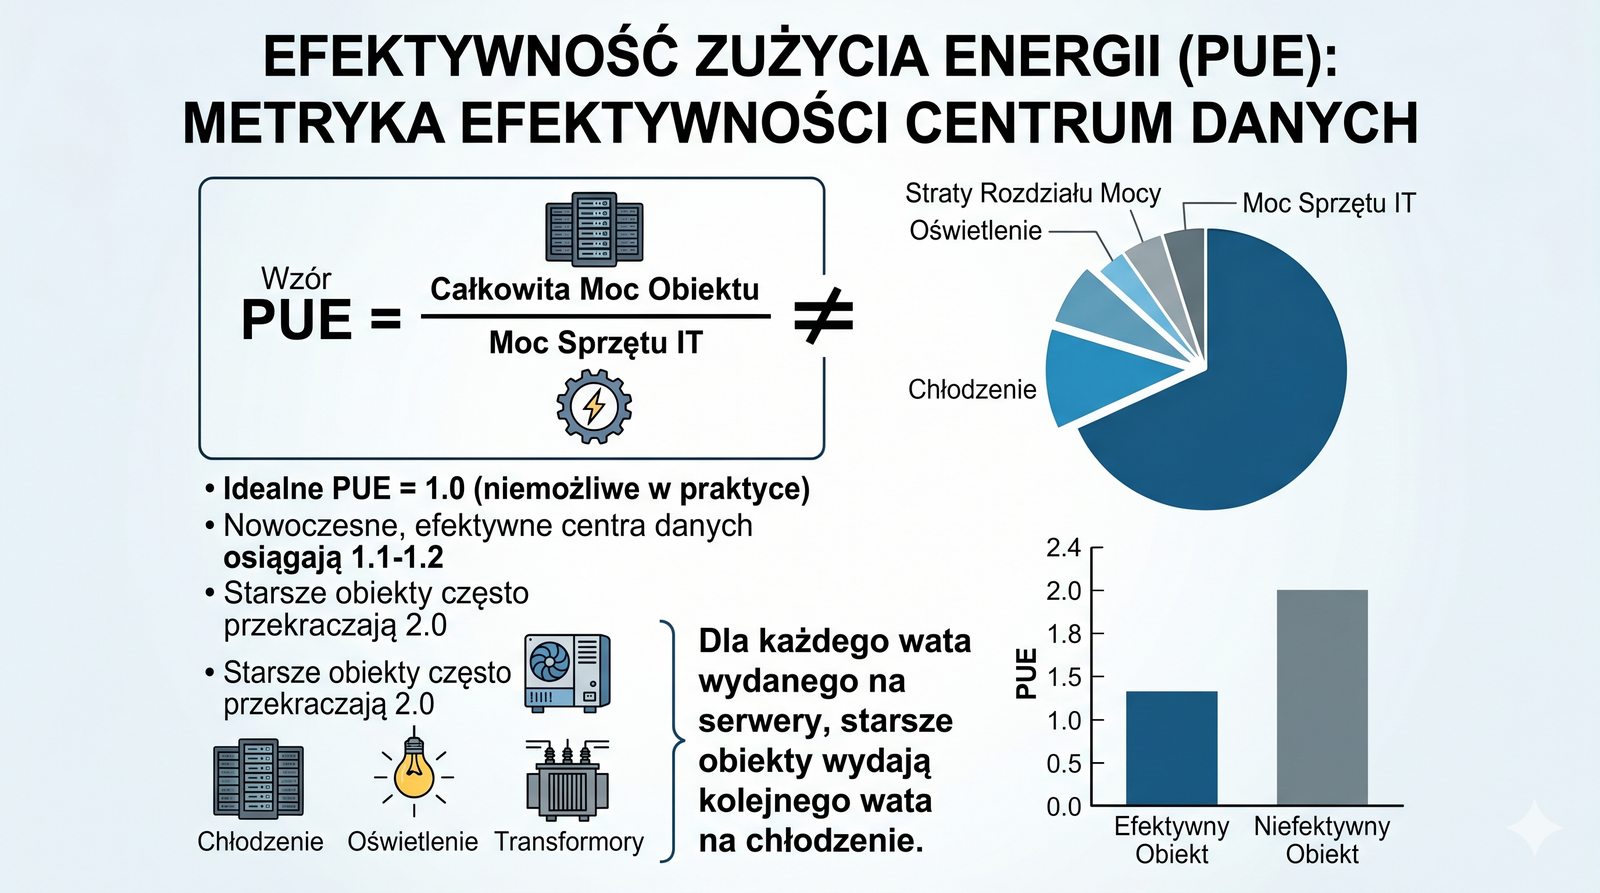
  • Projektowanie zasilania, chłodzenia i fizycznego rozplanowania elementów nie może być traktowane jako oddzielne zadania.
  • Są to elementy ściśle ze sobą powiązane.
  • Wybór urządzeń o wyższej mocy wpływa na wymagania chłodzenia.
  • Sposób rozmieszczenia szaf determinuje efektywność klimatyzacji.
  • Redundancja zasilania wymaga odpowiedniego rozplanowania instalacji elektrycznej.
  • Tylko zintegrowane, holistyczne podejście na wczesnym etapie projektu pozwala na stworzenie naprawdę niezawodnego i efektywnego środowiska.
Podejście zintegrowane: moc urządzeń wpływa na wymagania chłodzenia, rozmieszczenie szaf determinuje efektywność klimatyzacji, a redundancja zasilania wymaga rozplanowania instalacji elektrycznej; tylko holistyczne podejście daje niezawodne środowisko.
Slajd 34 - materiał ilustracyjny
35/50
Pytania i odpowiedzi
Slajd kończy blok dodatkowy i otwiera kolejną sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań do zagadnień omówionych w module 5.
Slajd 35 - materiał ilustracyjny
36/50
Dodatek: Rodzaje gniazd w PDU
Slajd (dodatek) omawia standardy gniazd stosowane w profesjonalnych listwach PDU.
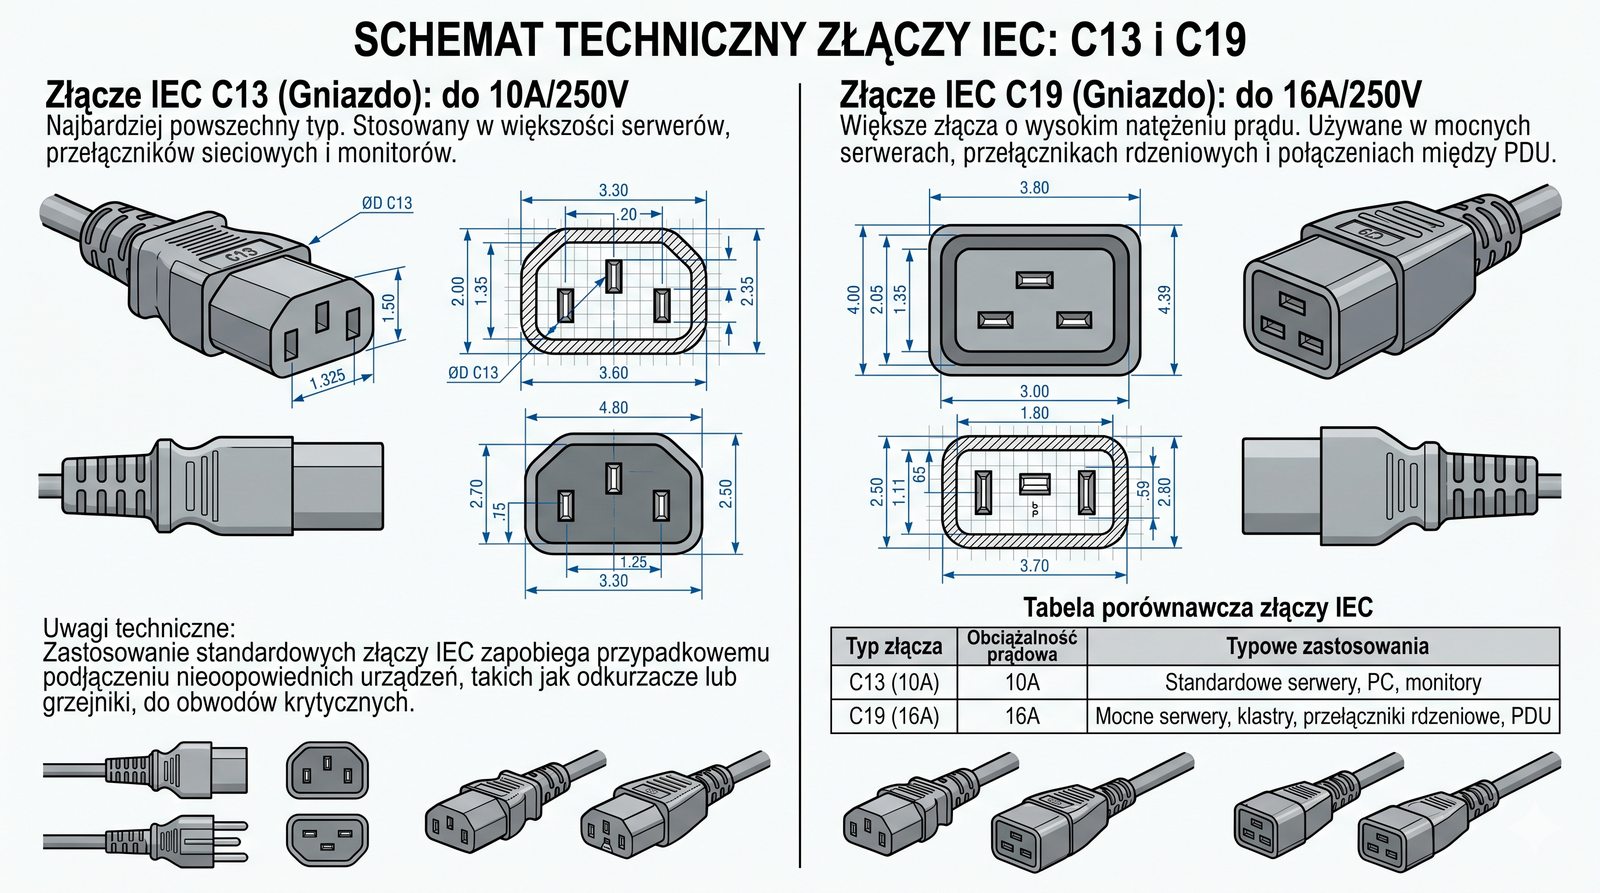
  • W profesjonalnych listwach PDU stosuje się znormalizowane standardy gniazd, które zapewniają pewniejsze połączenie niż standardowe gniazda domowe.
  • IEC C13: najpopularniejsze gniazdo, używane do zasilania większości serwerów, przełączników i monitorów.
  • IEC C19: gniazdo o wyższej obciążalności, stosowane do zasilania mocnych serwerów, przełączników rdzeniowych lub innych listew PDU.
  • Stosowanie standardu IEC ujednolica złącza zasilające w szafie i zapewnia pewniejsze połączenie niż domowe wtyczki, porządkując dystrybucję zasilania; nie eliminuje ono całkowicie możliwości podłączenia urządzeń biurowych, ale utrudnia użycie wtyczek nieprzeznaczonych dla danego obciążenia.
Gniazda IEC: C13 (najpopularniejsze, do serwerów, przełączników i monitorów) oraz C19 (o wyższej obciążalności, do mocnych serwerów i listew PDU); standard IEC ujednolica złącza zasilające, zwiększa pewność połączenia i porządkuje dystrybucję zasilania w szafie.
Slajd 36 - materiał ilustracyjny
37/50
Dodatek: Żywotność baterii w UPS
Slajd (dodatek) omawia czynniki wpływające na żywotność baterii w zasilaczach UPS.
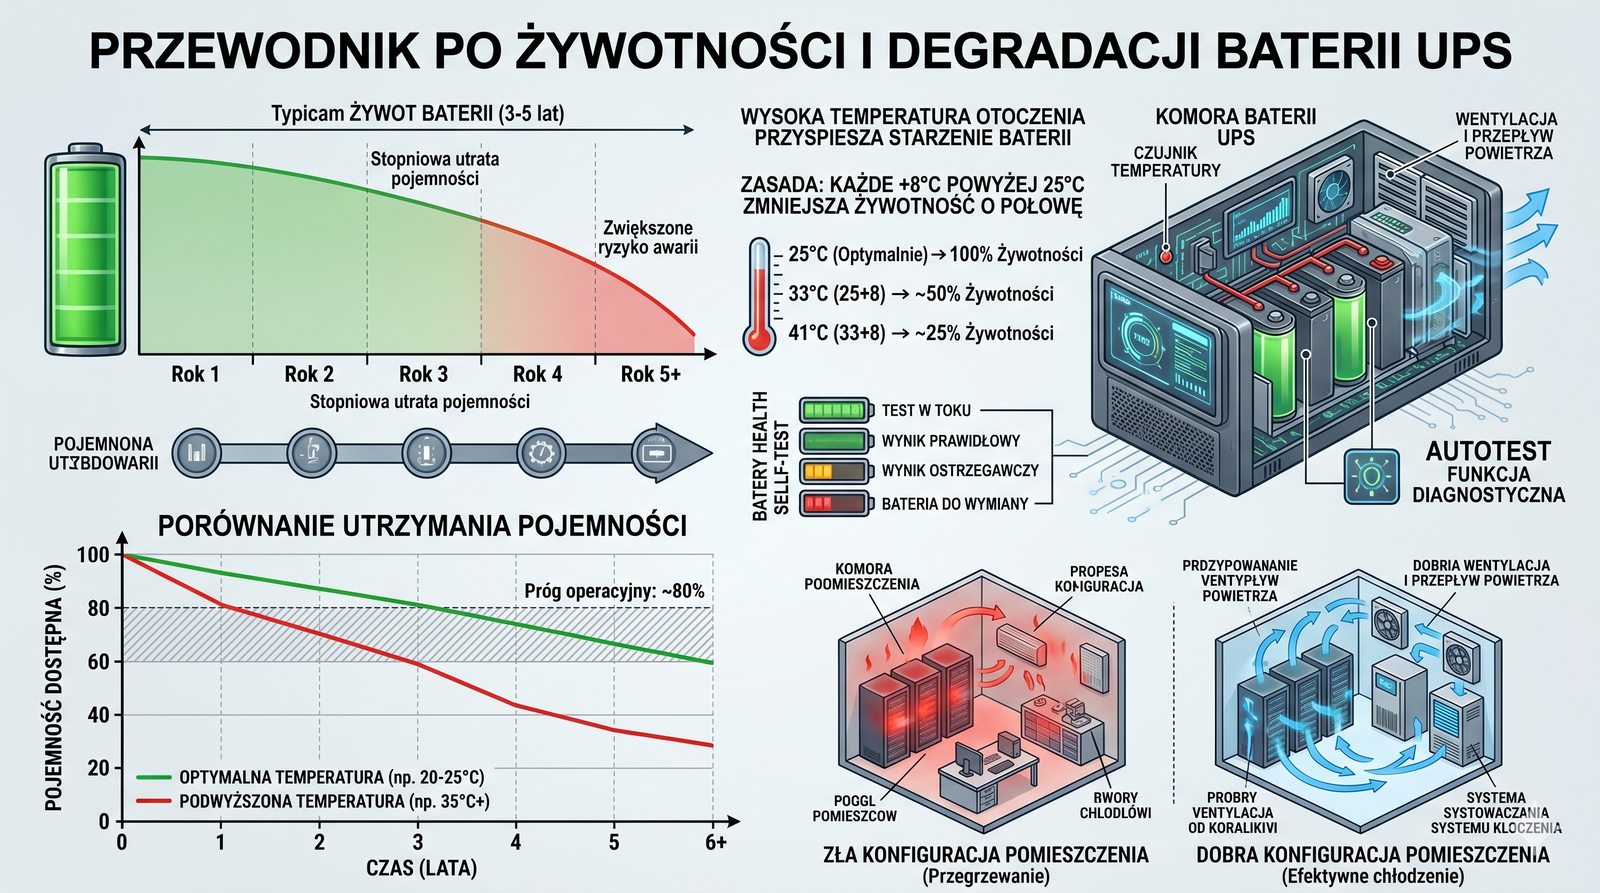
  • Baterie w zasilaczach UPS są elementem eksploatacyjnym i mają ograniczoną żywotność, zazwyczaj 3-5 lat.
  • Ich pojemność z czasem maleje.
  • Na żywotność baterii negatywnie wpływa wysoka temperatura otoczenia.
  • Praktyczna, przybliżona reguła (wg wskazówek producentów akumulatorów VRLA, np. dokumentacji APC/Schneider Electric) mówi, że każde około 8°C powyżej optymalnej temperatury 25°C skraca żywotność baterii o połowę; część źródeł podaje próg 10°C.
  • Dlatego tak ważne jest zapewnienie odpowiedniego chłodzenia w pomieszczeniach z UPS-ami.
  • Nowoczesne UPS-y posiadają funkcję autotestu, która regularnie sprawdza kondycję baterii i informuje o konieczności ich wymiany.
Żywotność baterii UPS: typowo 3-5 lat; obniża ją wysoka temperatura - według przybliżonej reguły praktycznej stosowanej przez producentów akumulatorów VRLA każde około 8°C powyżej 25°C skraca żywotność o połowę - dlatego ważne jest chłodzenie; nowoczesne UPS-y mają funkcję autotestu kondycji baterii.
Slajd 37 - materiał ilustracyjny
38/50
Dodatek: Bypass w UPS
Slajd (dodatek) omawia bypass w zasilaczach UPS.
  • Każdy UPS jest wyposażony w wewnętrzny bypass, który w przypadku awarii samego UPS-a lub jego przeciążenia, automatycznie przełącza zasilanie bezpośrednio z sieci, omijając wadliwe obwody.
  • W dużych, modułowych systemach UPS stosuje się również zewnętrzny bypass serwisowy.
  • Jest to fizyczny przełącznik, który pozwala na całkowite odłączenie UPS-a od zasilania (np. w celu jego wymiany lub serwisu) bez przerywania zasilania podłączonych urządzeń.
  • Jest to kluczowy element zapewniający ciągłość działania podczas prac konserwacyjnych.
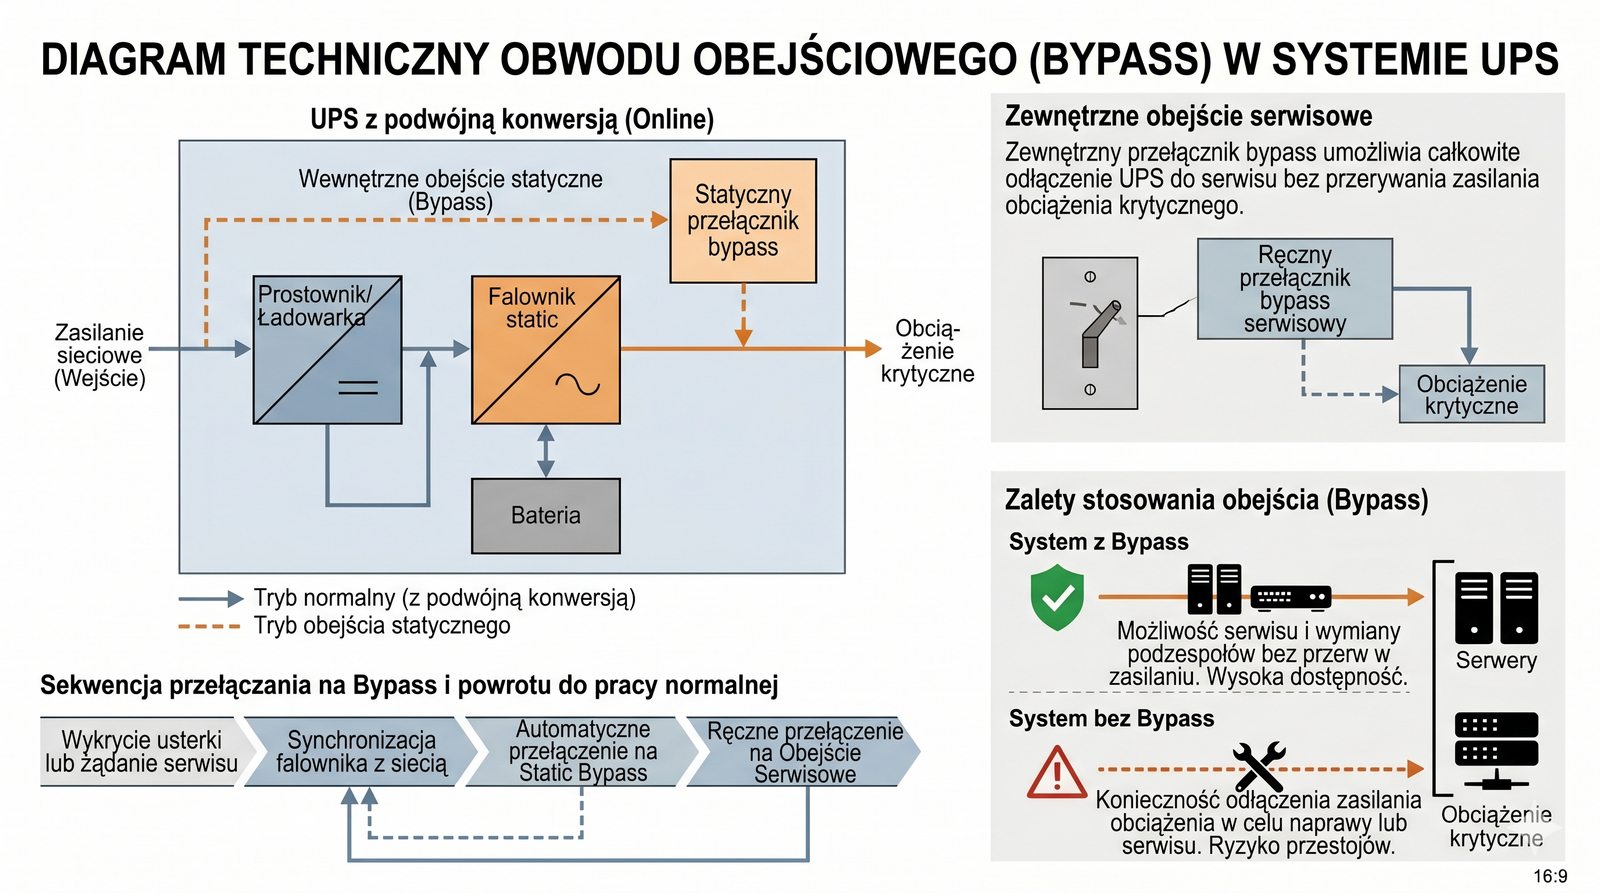
Bypass: wewnętrzny - przy awarii lub przeciążeniu UPS automatycznie kieruje zasilanie wprost z sieci, omijając wadliwe obwody; zewnętrzny (serwisowy) - pozwala odłączyć UPS do serwisu bez przerwy w zasilaniu odbiorników.
Slajd 38 - materiał ilustracyjny
39/50
Dodatek: Chłodzenie swobodne (Free Cooling)
Slajd (dodatek) omawia technologię chłodzenia swobodnego (Free Cooling).
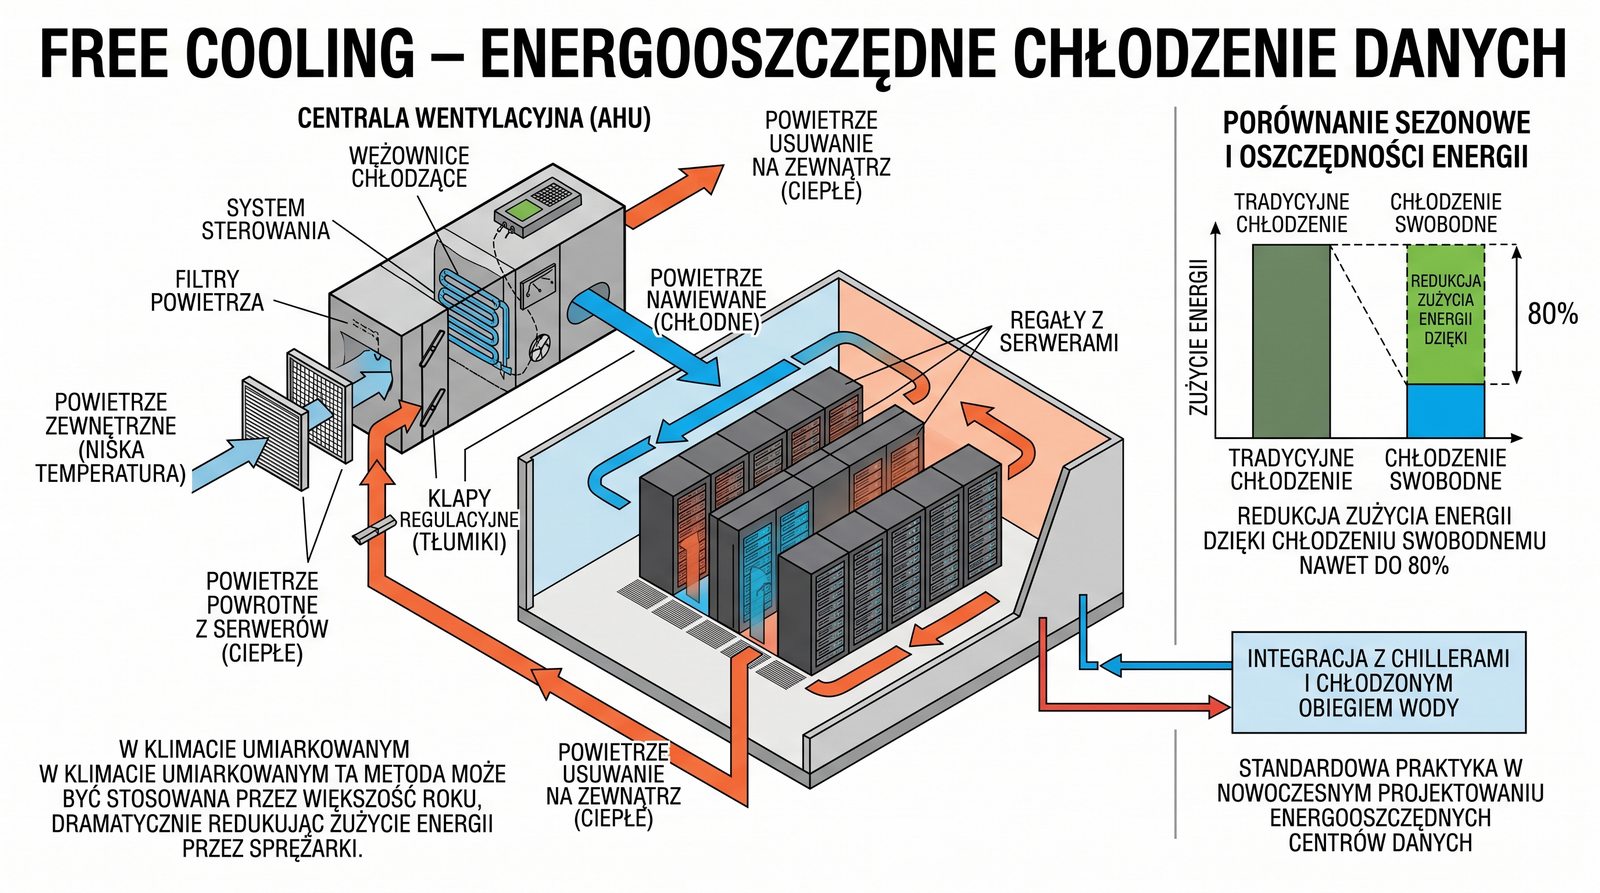
  • W klimacie umiarkowanym, przez dużą część roku temperatura na zewnątrz jest niższa niż wymagana temperatura w serwerowni.
  • Technologia Free Cooling wykorzystuje to zjawisko.
  • Zamiast uruchamiać energochłonne sprężarki w systemie klimatyzacji, wykorzystuje się chłodne powietrze z zewnątrz do chłodzenia medium (wody, glikolu) w obiegu klimatyzacji.
  • Pozwala to na ogromne oszczędności energii, zwłaszcza w okresach przejściowych i zimą.
  • Jest to standard w nowoczesnych, energooszczędnych centrach danych.
Free Cooling: wykorzystanie chłodnego powietrza zewnętrznego do schłodzenia medium (wody, glikolu) w obiegu klimatyzacji, co pozwala ograniczyć pracę energochłonnych sprężarek i przynosi duże oszczędności energii.
Slajd 39 - materiał ilustracyjny
40/50
Dodatek: DCIM (Data Center Infrastructure Management)
Slajd (dodatek) omawia systemy DCIM do zarządzania fizyczną infrastrukturą centrum danych.
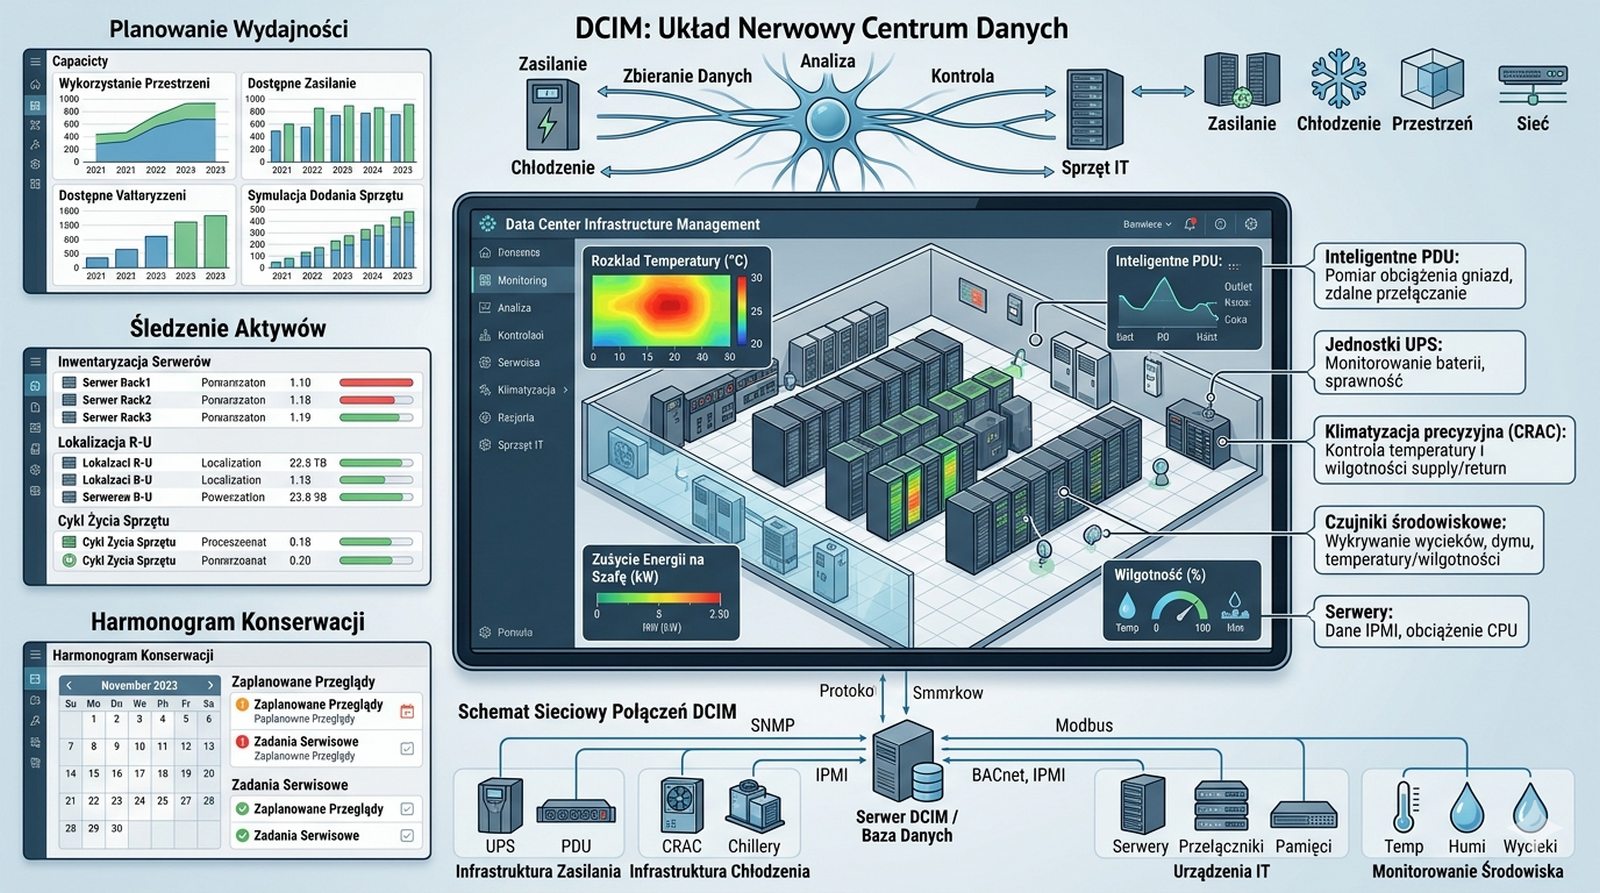
  • DCIM to oprogramowanie, które służy do zintegrowanego zarządzania i monitorowania całej infrastruktury fizycznej centrum danych.
  • Systemy DCIM zbierają w czasie rzeczywistym dane z inteligentnych PDU, UPS-ów, klimatyzatorów precyzyjnych i czujników środowiskowych.
  • Pozwalają na wizualizację 3D serwerowni, monitorowanie zużycia energii, temperatury, planowanie pojemności i optymalizację rozmieszczenia sprzętu.
  • Jest to centralny „układ nerwowy” nowoczesnego centrum danych.
DCIM (Data Center Infrastructure Management): oprogramowanie do zintegrowanego zarządzania i monitorowania infrastruktury fizycznej centrum danych; zbiera dane z PDU, UPS-ów, klimatyzatorów i czujników, umożliwia wizualizację 3D i planowanie pojemności.
Slajd 40 - materiał ilustracyjny
41/50
Dodatek: Bezpieczeństwo fizyczne a normy
Slajd (dodatek) omawia normalizację bezpieczeństwa i niezawodności centrów danych.
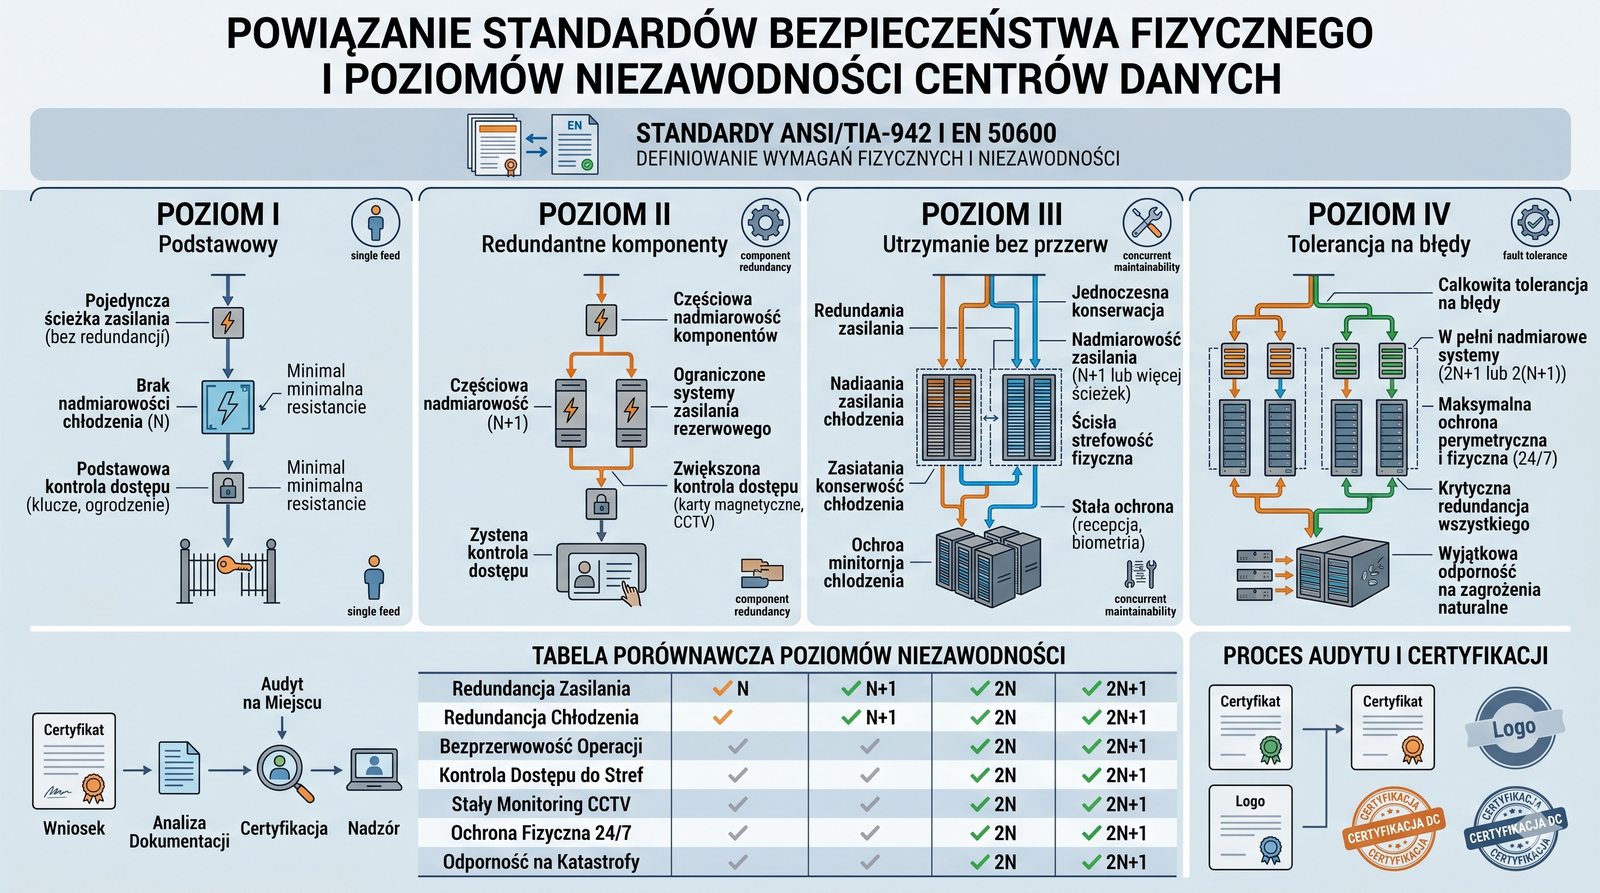
  • Bezpieczeństwo fizyczne centrów danych jest również przedmiotem standaryzacji.
  • Norma ANSI/TIA-942 (najnowsze wydanie to ANSI/TIA-942-C, maj 2024 r.) definiuje poziomy niezawodności Rated-1 do Rated-4 (potocznie Tier I-IV), a europejska norma EN 50600-1 - klasy dostępności (AC1-AC4); określają one wymagania dotyczące m.in. redundancji zasilania, chłodzenia, odporności na zagrożenia naturalne oraz środków bezpieczeństwa fizycznego dla każdego z poziomów.
  • Certyfikacja obiektu na zgodność z danym poziomem Tier lub klasą dostępności jest potwierdzeniem jego niezawodności.
Normy i poziomy niezawodności: ANSI/TIA-942 definiuje poziomy Rated-1 do Rated-4 (potocznie Tier I-IV), a EN 50600-1 - klasy dostępności AC1-AC4; określają wymagania dotyczące m.in. redundancji zasilania, chłodzenia, odporności na zagrożenia oraz bezpieczeństwa fizycznego; certyfikacja potwierdza niezawodność obiektu.
Slajd 41 - materiał ilustracyjny
42/50
Dodatek: Wpływ wysokości n.p.m.
Slajd (dodatek) wyjaśnia wpływ wysokości nad poziomem morza na chłodzenie sprzętu.
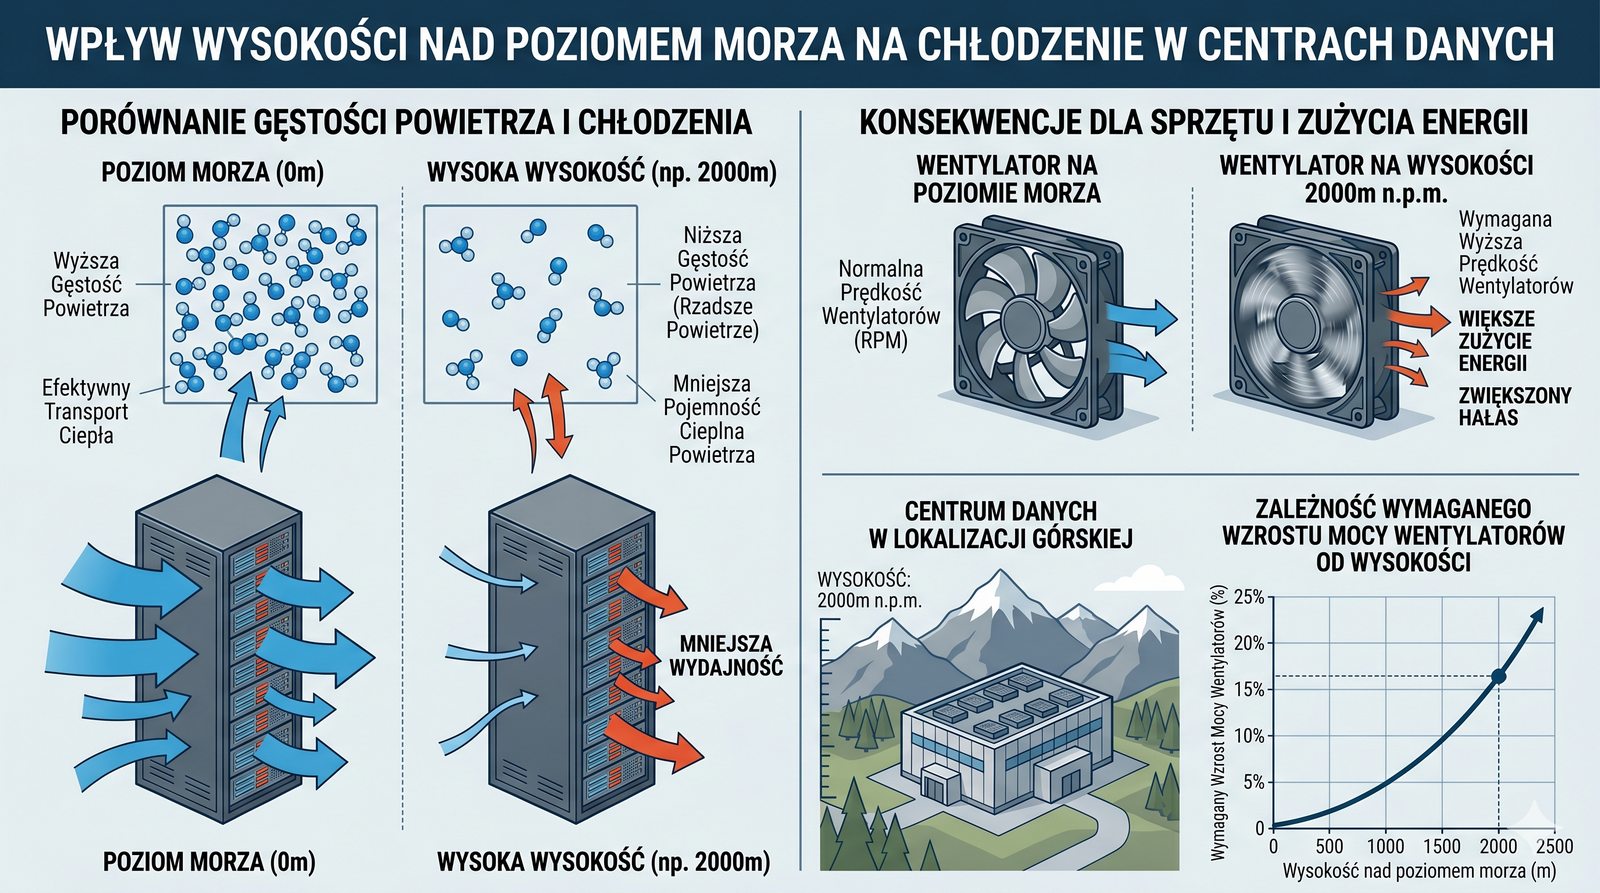
  • Ciekawostką jest, że wysokość nad poziomem morza ma wpływ na chłodzenie.
  • Na większych wysokościach powietrze jest rzadsze, co oznacza, że ma mniejszą gęstość i mniejszą zdolność do odbierania ciepła.
  • W rezultacie wentylatory w serwerach i przełącznikach muszą pracować z większą prędkością, aby zapewnić ten sam efekt chłodzący, co na poziomie morza.
  • Powoduje to większy hałas i zużycie energii.
  • Projektując serwerownię w lokalizacji wysokogórskiej, należy wziąć ten czynnik pod uwagę.
Wpływ wysokości: na dużych wysokościach powietrze jest rzadsze i słabiej odbiera ciepło, więc wentylatory pracują szybciej - rośnie hałas i zużycie energii; czynnik ten należy uwzględnić, projektując serwerownię w lokalizacji wysokogórskiej.
Slajd 42 - materiał ilustracyjny
43/50
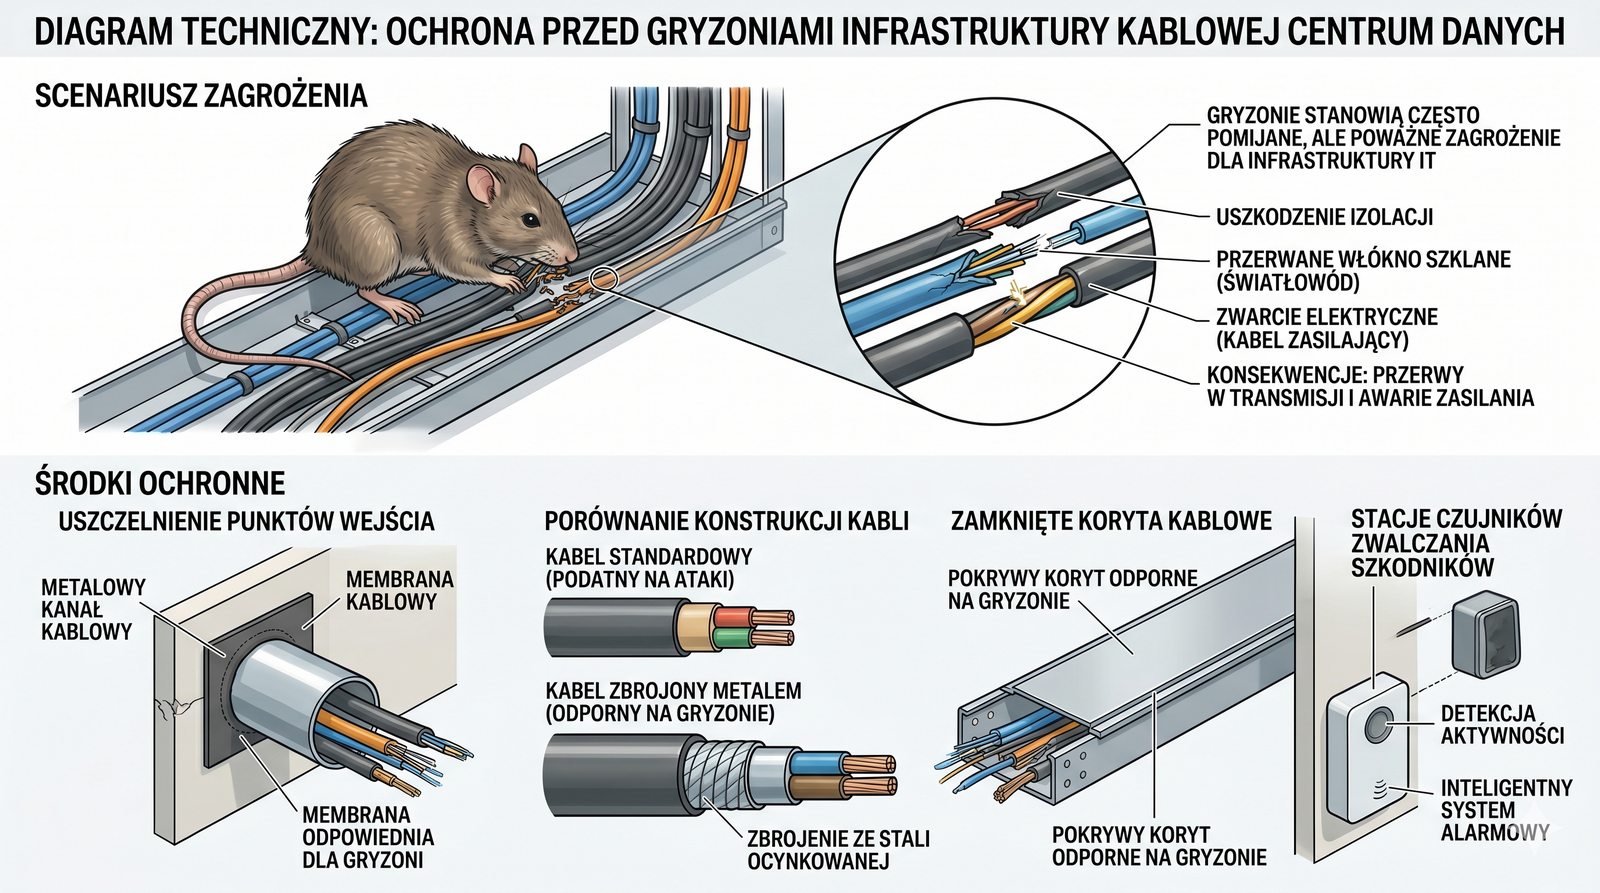
Dodatek: Ochrona przed gryzoniami
Slajd (dodatek) omawia zagrożenie ze strony gryzoni i sposoby ochrony infrastruktury kablowej.
  • Choć może się to wydawać trywialne, gryzonie stanowią realne zagrożenie dla infrastruktury kablowej.
  • Potrafią przegryźć izolację kabli zasilających i światłowodów, powodując zwarcia i przerwy w transmisji.
  • Dlatego wszystkie przepusty kablowe prowadzące do budynku z zewnątrz oraz przejścia między pomieszczeniami muszą być szczelnie zabezpieczone.
  • W miejscach szczególnie narażonych stosuje się specjalne kable ze wzmocnioną powłoką lub w metalowym oplocie (pancerzu).
Ochrona przed gryzoniami: gryzonie przegryzają izolację kabli zasilających i światłowodów, powodując zwarcia i przerwy w transmisji; przepusty i przejścia trzeba szczelnie zabezpieczać, a w miejscach narażonych stosować kable pancerne.
Slajd 43 - materiał ilustracyjny
44/50
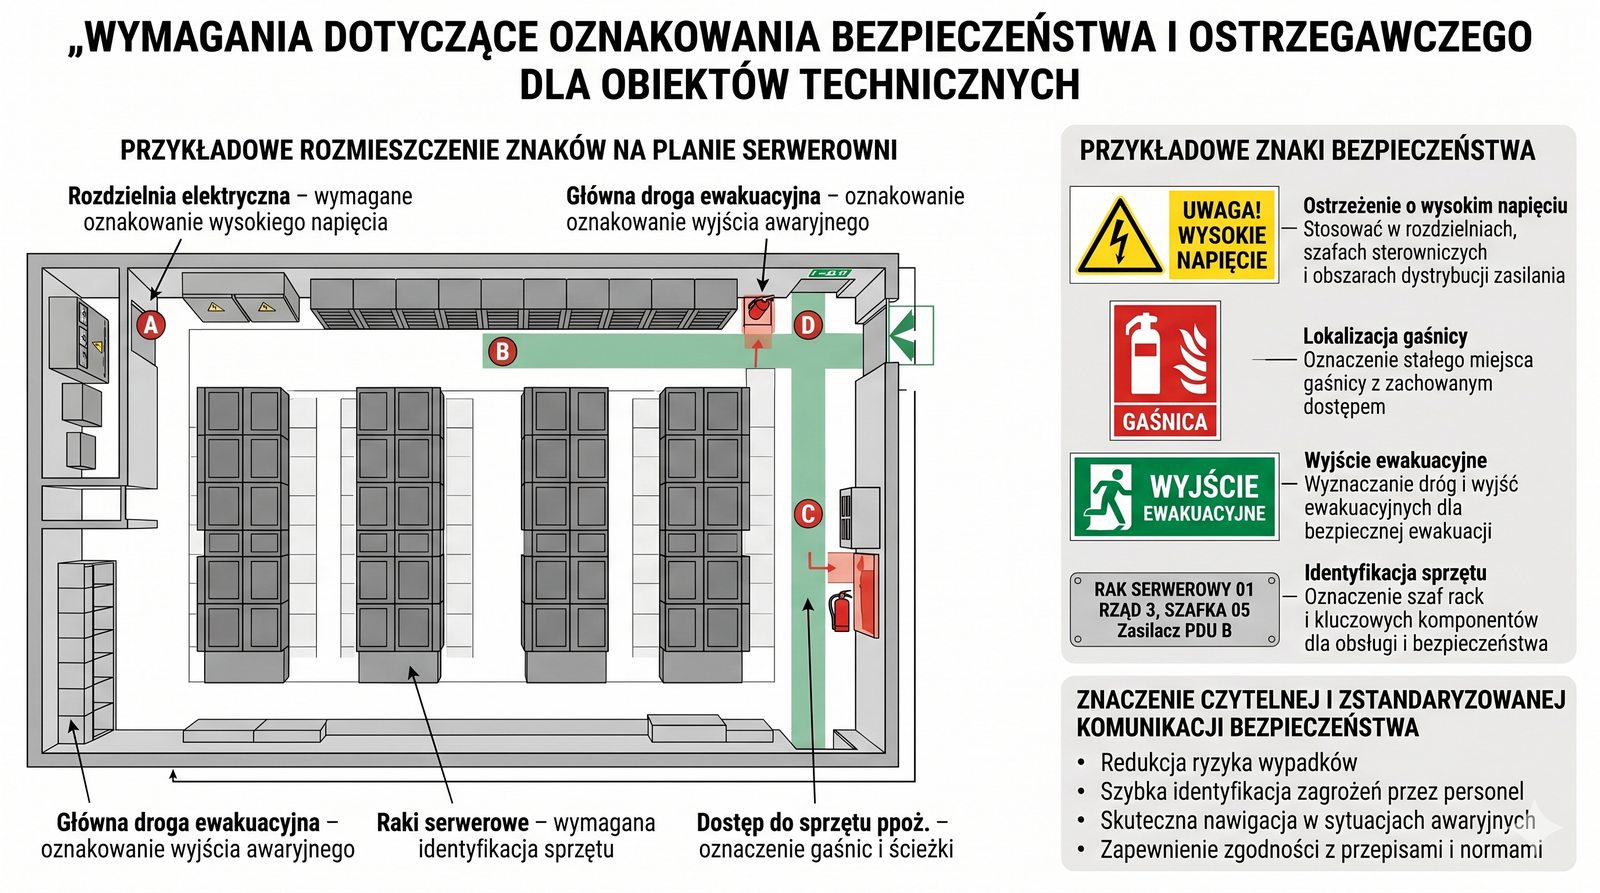
Dodatek: Oznaczenia bezpieczeństwa
Slajd (dodatek) omawia znaczenie oznakowania pomieszczeń technicznych i szaf.
  • Wszystkie pomieszczenia techniczne, rozdzielnie elektryczne i szafy RACK powinny być odpowiednio oznakowane za pomocą piktogramów i tablic ostrzegawczych.
  • Oznaczenia te informują o zagrożeniach (np. „Uwaga! Wysokie napięcie”), wskazują lokalizację sprzętu Ppoż. (gaśnice, wyłączniki prądu) oraz informują o obowiązujących środkach ostrożności.
  • Jest to kluczowy element zapewnienia bezpieczeństwa personelu technicznego.
Oznaczenia bezpieczeństwa: piktogramy i tablice ostrzegawcze informują o zagrożeniach (np. „Uwaga! Wysokie napięcie”), wskazują lokalizację sprzętu Ppoż. oraz obowiązujące środki ostrożności - kluczowy element bezpieczeństwa personelu technicznego.
Slajd 44 - materiał ilustracyjny
45/50
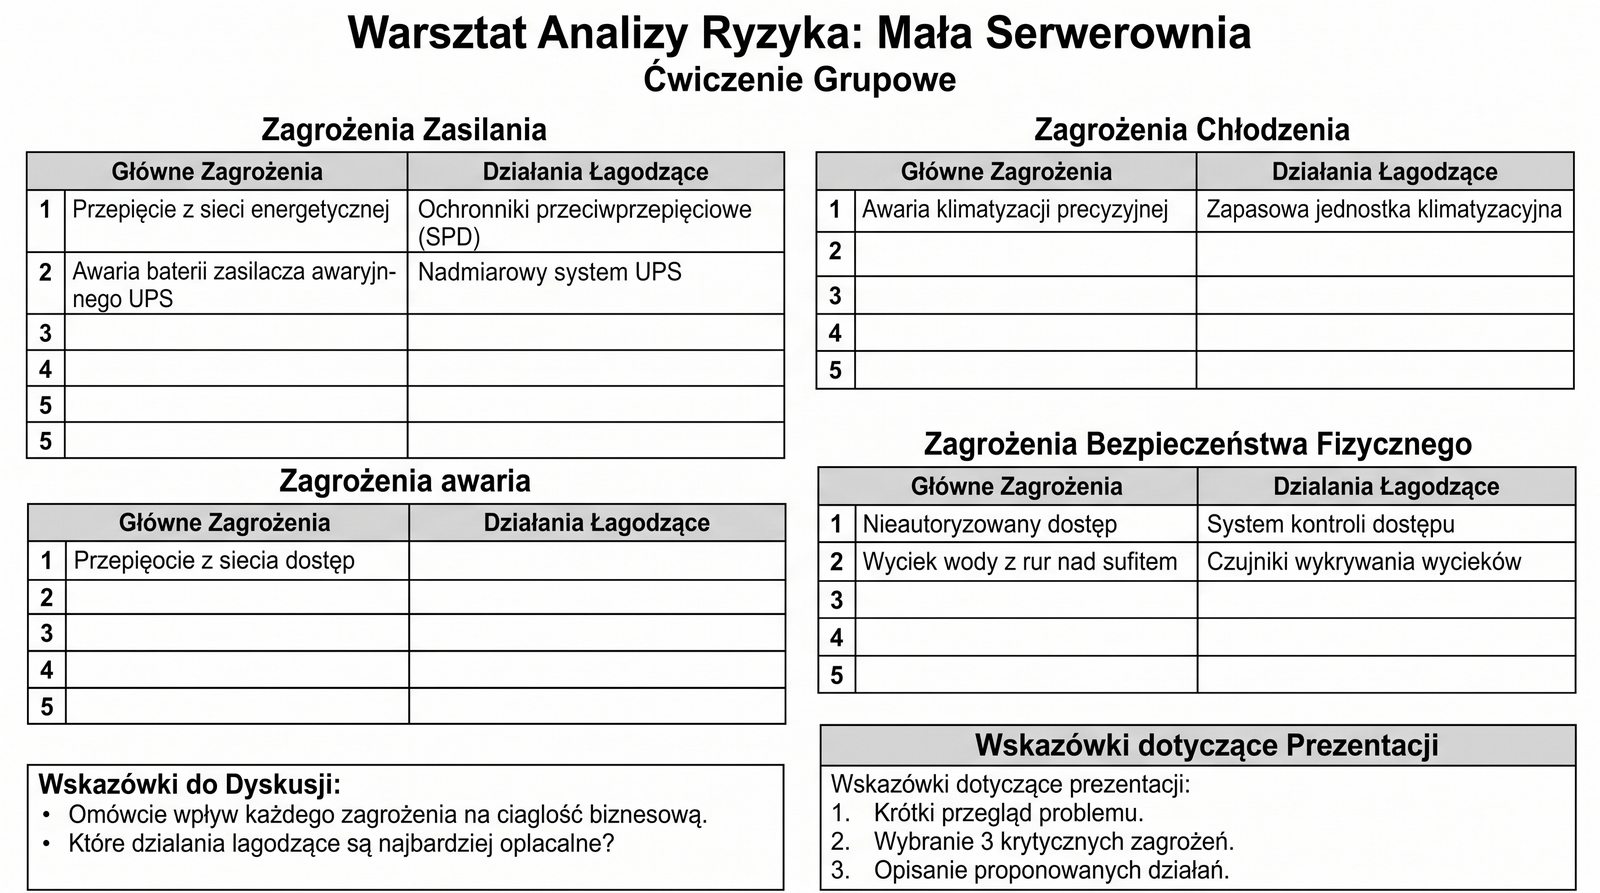
Warsztat: Analiza ryzyka
Slajd zawiera zadanie grupowe z analizy ryzyka dla małej serwerowni.
  • Zadanie grupowe: Dla typowej serwerowni w małej firmie, zidentyfikujcie 5 największych zagrożeń związanych z zasilaniem, chłodzeniem i bezpieczeństwem fizycznym.
  • Dla każdego zagrożenia zaproponujcie co najmniej jedno działanie mitygujące (zmniejszające ryzyko).
  • Przygotujcie krótką prezentację wyników.
Analiza ryzyka: identyfikacja największych zagrożeń związanych z zasilaniem, chłodzeniem i bezpieczeństwem fizycznym oraz zaproponowanie co najmniej jednego działania mitygującego dla każdego z nich.
Slajd 45 - materiał ilustracyjny
46/50
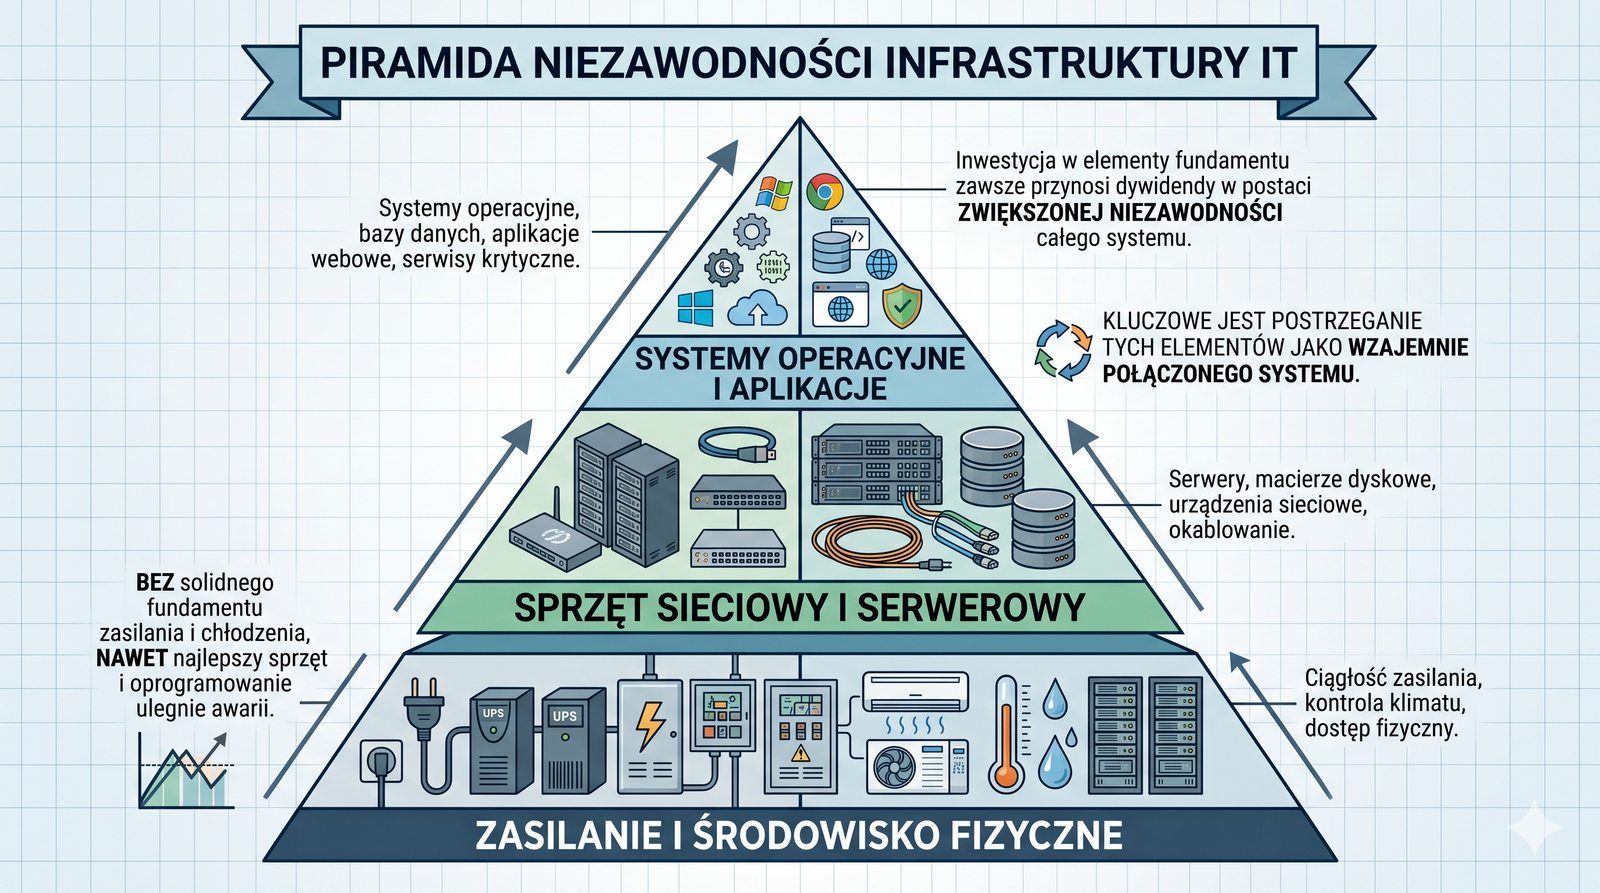
Podsumowanie: Piramida niezawodności
Slajd przedstawia niezawodność infrastruktury IT w formie piramidy.
  • Niezawodność infrastruktury IT można przedstawić jako piramidę.
  • U jej podstawy leży solidne zasilanie i kontrolowane środowisko fizyczne.
  • Bez tego fundamentu nawet najlepszy sprzęt sieciowy i serwerowy (kolejne piętro piramidy) nie będzie działać stabilnie.
  • Dopiero na tak zbudowanej podstawie można wdrażać niezawodne systemy operacyjne i aplikacje, które dostarczają wartość dla biznesu.
  • Inwestycja w fundament zawsze się opłaca.
Piramida niezawodności: u podstawy leży solidne zasilanie i kontrolowane środowisko fizyczne, na których opierają się sprzęt sieciowy i serwerowy, a wyżej systemy operacyjne i aplikacje dostarczające wartość dla biznesu.
Slajd 46 - materiał ilustracyjny
47/50
Finalne podsumowanie modułu
Slajd podsumowuje znaczenie fizycznej warstwy infrastruktury dla niezawodności usług.
  • W tym module nauczyliśmy się, że projektowanie fizycznej warstwy infrastruktury jest równie ważne, co projektowanie jej warstwy logicznej.
  • Prawidłowe planowanie zasilania, zapewnienie redundancji, skuteczne chłodzenie oraz wielowarstwowe bezpieczeństwo fizyczne to elementy, które decydują o stabilności i dostępności usług IT.
  • Profesjonalny projektant sieci musi być również ekspertem w tych dziedzinach, aby tworzyć kompleksowe i niezawodne rozwiązania.
Podsumowanie modułu 5: projektowanie fizycznej warstwy infrastruktury jest równie ważne jak warstwy logicznej; o stabilności i dostępności usług decydują planowanie zasilania, redundancja, skuteczne chłodzenie i wielowarstwowe bezpieczeństwo fizyczne.
Slajd 47 - materiał ilustracyjny
48/50
Pytania i odpowiedzi
Slajd kończy moduł 5 i otwiera ostatnią sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań podsumowująca cały moduł 5.
Slajd 48 - materiał ilustracyjny
49/50
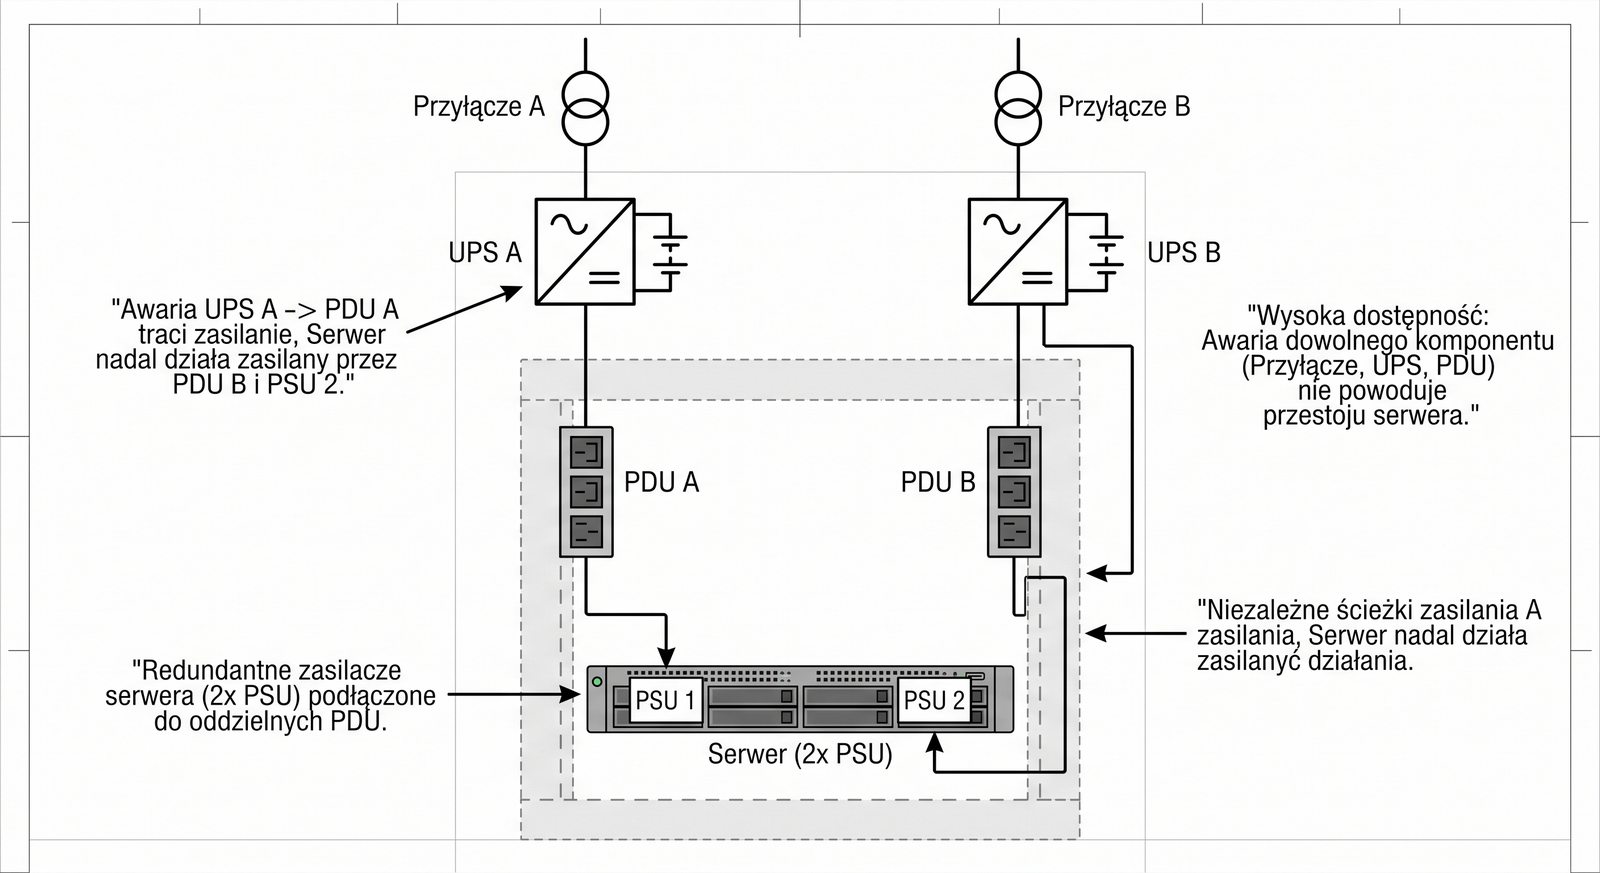
Dodatek: Przykładowy schemat zasilania szafy
Slajd (dodatek) ilustruje najlepsze praktyki zasilania szafy o wysokiej dostępności.
  • Ten schemat ilustruje najlepsze praktyki w zasilaniu szafy o wysokiej dostępności.
  • Dwa niezależne przyłącza energetyczne zasilają dwa osobne UPS-y.
  • Każdy UPS zasila jedną listwę PDU w szafie (PDU A i PDU B).
  • Serwer z dwoma zasilaczami jest podłączony do obu listew.
  • Taki układ zapewnia odporność na awarię dowolnego pojedynczego komponentu: przyłącza, UPS-a, PDU, a nawet zasilacza w serwerze.
Schemat zasilania HA: dwa niezależne przyłącza energetyczne zasilają dwa osobne UPS-y, z których każdy zasila własną listwę PDU (A i B); serwer z dwoma zasilaczami podłączono do obu listew, co daje odporność na awarię pojedynczego komponentu.
Slajd 49 - materiał ilustracyjny
50/50
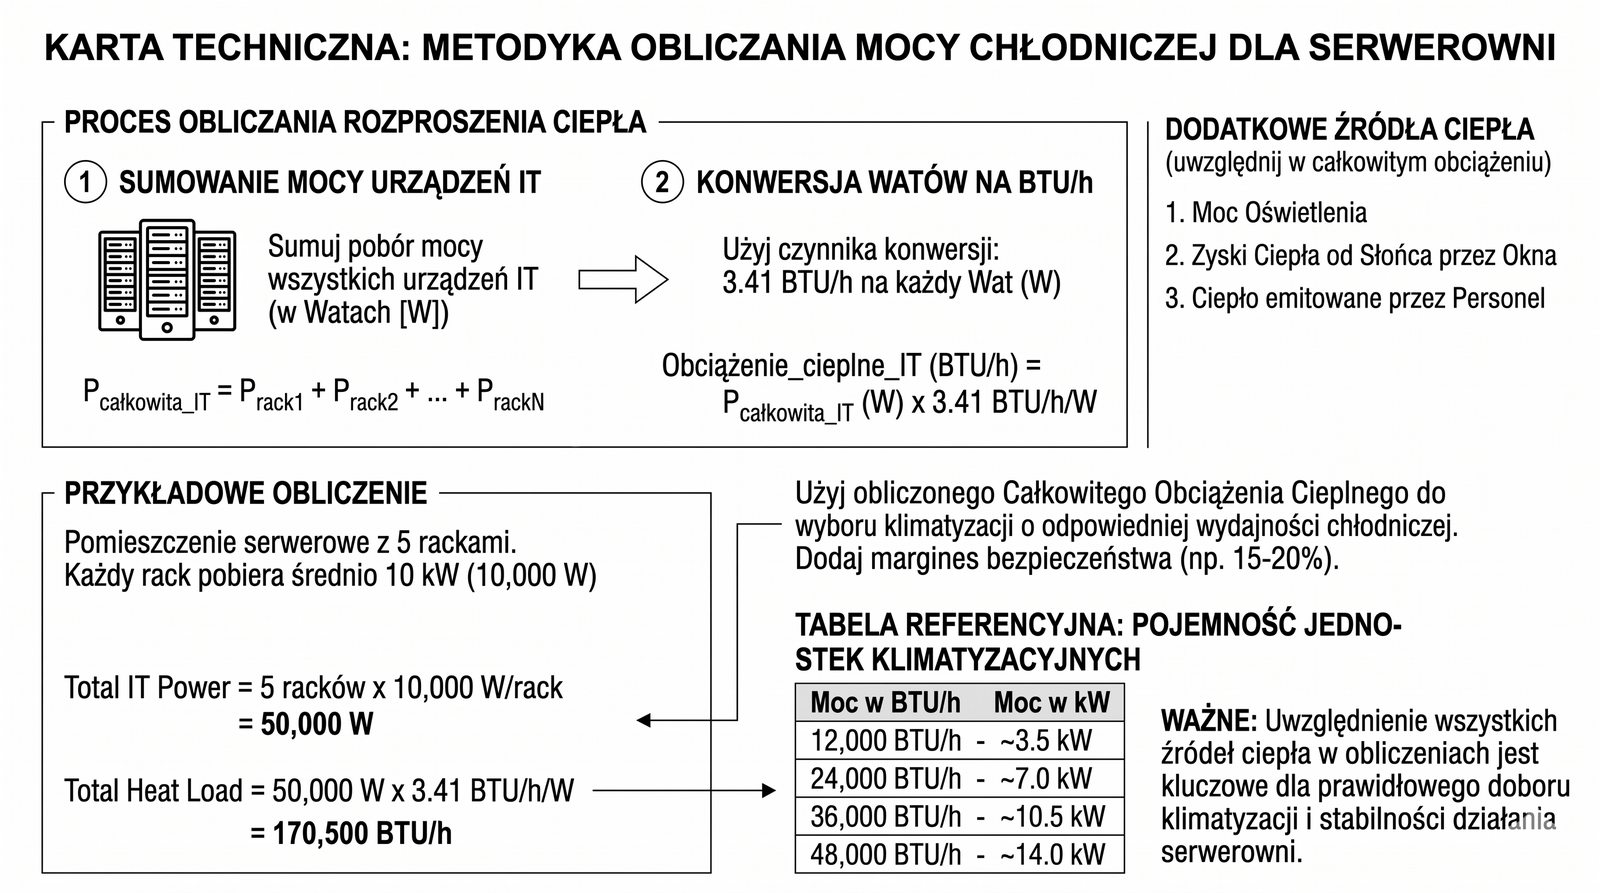
Dodatek: Kalkulator chłodzenia
Slajd (dodatek) omawia sposób szacowania mocy cieplnej do odprowadzenia z serwerowni.
  • Moc cieplną, którą należy odprowadzić z pomieszczenia, można w przybliżeniu obliczyć, sumując moc wszystkich urządzeń IT.
  • 1 W mocy elektrycznej generuje w przybliżeniu 3,41 BTU/h (British Thermal Unit per hour) ciepła.
  • Znając całkowitą moc cieplną, można dobrać klimatyzator o odpowiedniej wydajności chłodniczej.
  • Należy również uwzględnić inne źródła ciepła, takie jak oświetlenie, zyski ciepła od słońca czy ciepło emitowane przez osoby przebywające w pomieszczeniu.
Bilans cieplny: 1 W mocy elektrycznej generuje w przybliżeniu 3,41 BTU/h ciepła; suma mocy urządzeń wraz z dodatkowymi źródłami (oświetlenie, słońce, osoby) pozwala dobrać klimatyzator o odpowiedniej wydajności chłodniczej.
Slajd 50 - materiał ilustracyjny