1/60
Część 8: Planowanie adresacji IP
Slajd otwiera moduł 8, wprowadzając adresację IP jako logikę warstwy sieciowej.
  • Wchodzimy w świat logiki sieciowej.
  • Adresacja IP to system nerwowy każdej sieci, decydujący o tym, jak urządzenia się komunikują.
  • W tym module nauczymy się, jak tworzyć przemyślane, skalowalne i łatwe w zarządzaniu schematy adresacji.
  • Skupimy się na dominującym protokole IPv4, omawiając podział na podsieci i metody przydzielania adresów, a także spojrzymy w przyszłość, wprowadzając podstawy protokołu IPv6.
Adresacja IP: system nerwowy każdej sieci, decydujący o tym, jak urządzenia się komunikują; moduł uczy tworzenia przemyślanych, skalowalnych i łatwych w zarządzaniu schematów adresacji, ze szczególnym naciskiem na IPv4, podział na podsieci i metody przydzielania adresów, a także podstawy IPv6.
Slajd 1 - materiał ilustracyjny
2/60
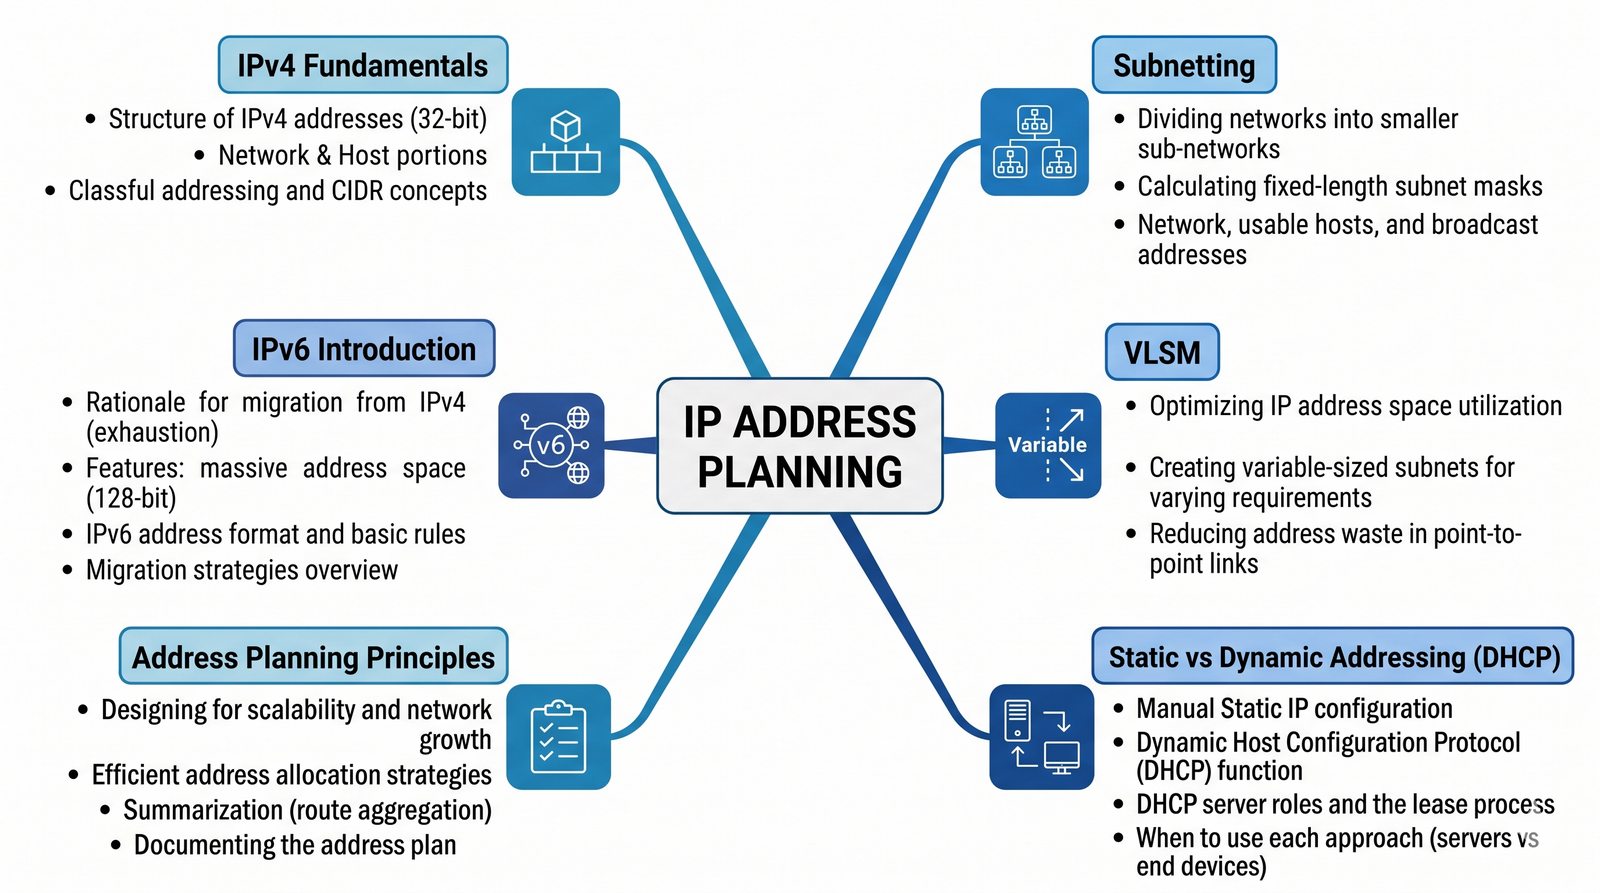
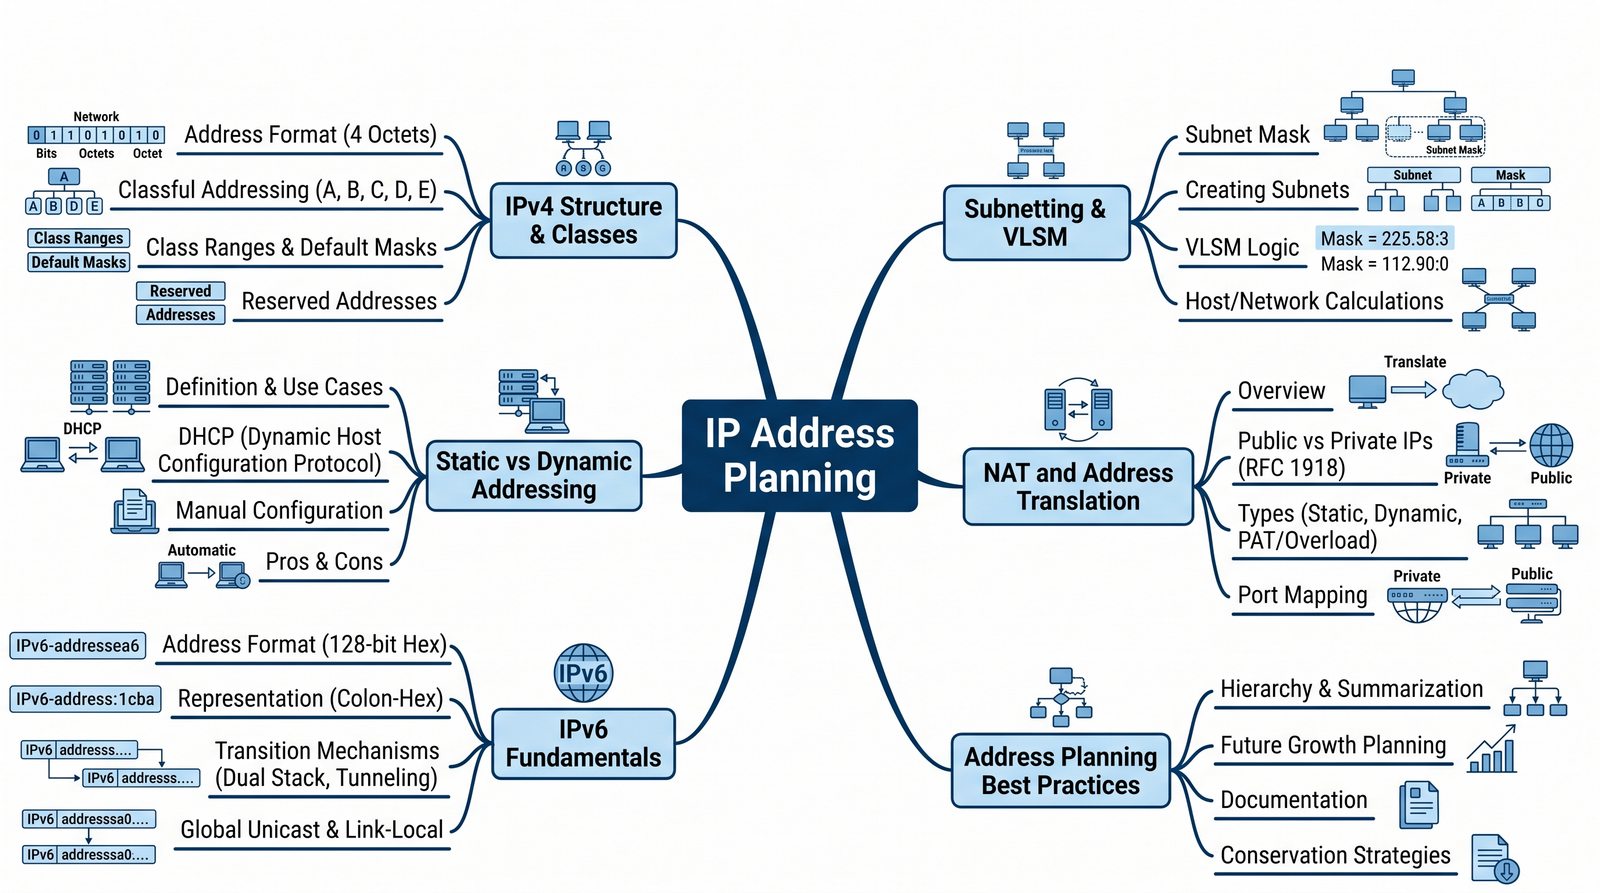
Agenda modułu
Slajd przedstawia agendę modułu - od fundamentów IPv4 po wprowadzenie do IPv6.
  • Fundamenty IPv4: Budowa adresu, klasy, adresy publiczne i prywatne.
  • Subnetting: Podział sieci na mniejsze, logiczne segmenty.
  • VLSM: Efektywne zarządzanie przestrzenią adresową.
  • Adresacja statyczna vs dynamiczna (DHCP): Wady i zalety obu podejść.
  • Zasady projektowania schematów adresacji.
  • Wprowadzenie do IPv6: Dlaczego powstał i jak działa.
Agenda modułu 8: fundamenty IPv4 (budowa adresu, klasy, adresy publiczne i prywatne), subnetting, VLSM, adresacja statyczna kontra dynamiczna (DHCP) oraz zasady projektowania schematów adresacji i wprowadzenie do IPv6.
Slajd 2 - materiał ilustracyjny
3/60
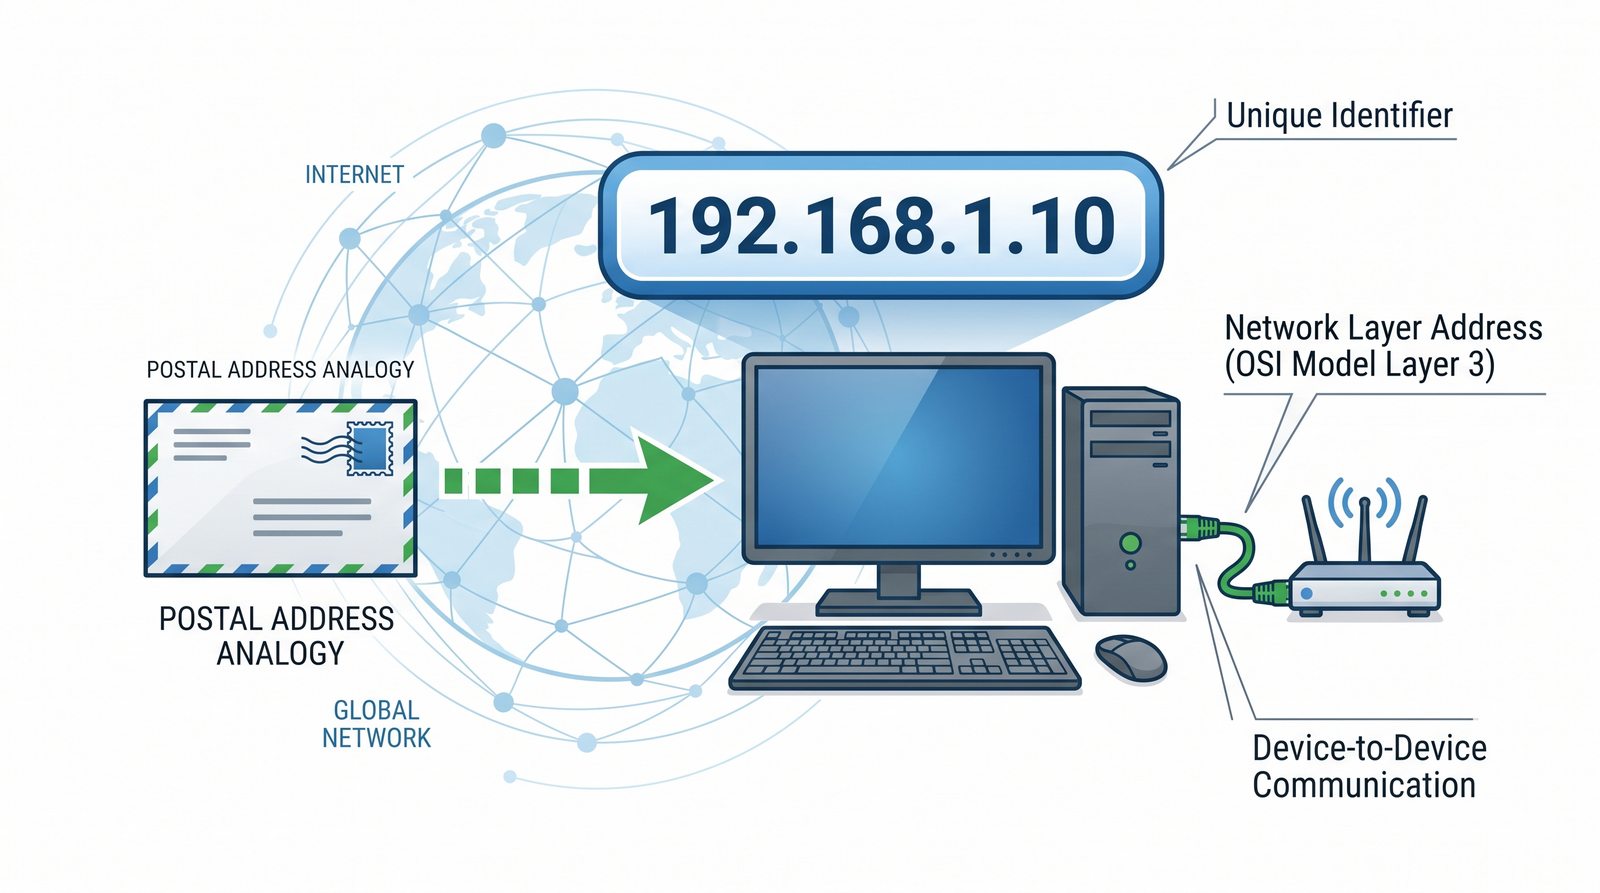
Czym jest adres IP?
Slajd definiuje adres IP jako unikalny identyfikator urządzenia w sieci.
  • Adres IP (Internet Protocol) to unikalny numer identyfikujący urządzenie w sieci komputerowej.
  • Można go porównać do adresu pocztowego - pozwala on na precyzyjne zaadresowanie i dostarczenie pakietu danych do właściwego odbiorcy, niezależnie od tego, gdzie na świecie się on znajduje.
  • Bez systemu adresacji IP, globalna komunikacja w internecie byłaby niemożliwa.
Adres IP: unikalny numer identyfikujący urządzenie w sieci komputerowej, porównywany do adresu pocztowego - pozwala precyzyjnie zaadresować i dostarczyć pakiet danych do właściwego odbiorcy, niezależnie od jego położenia na świecie; bez niego globalna komunikacja byłaby niemożliwa.
Slajd 3 - materiał ilustracyjny
4/60
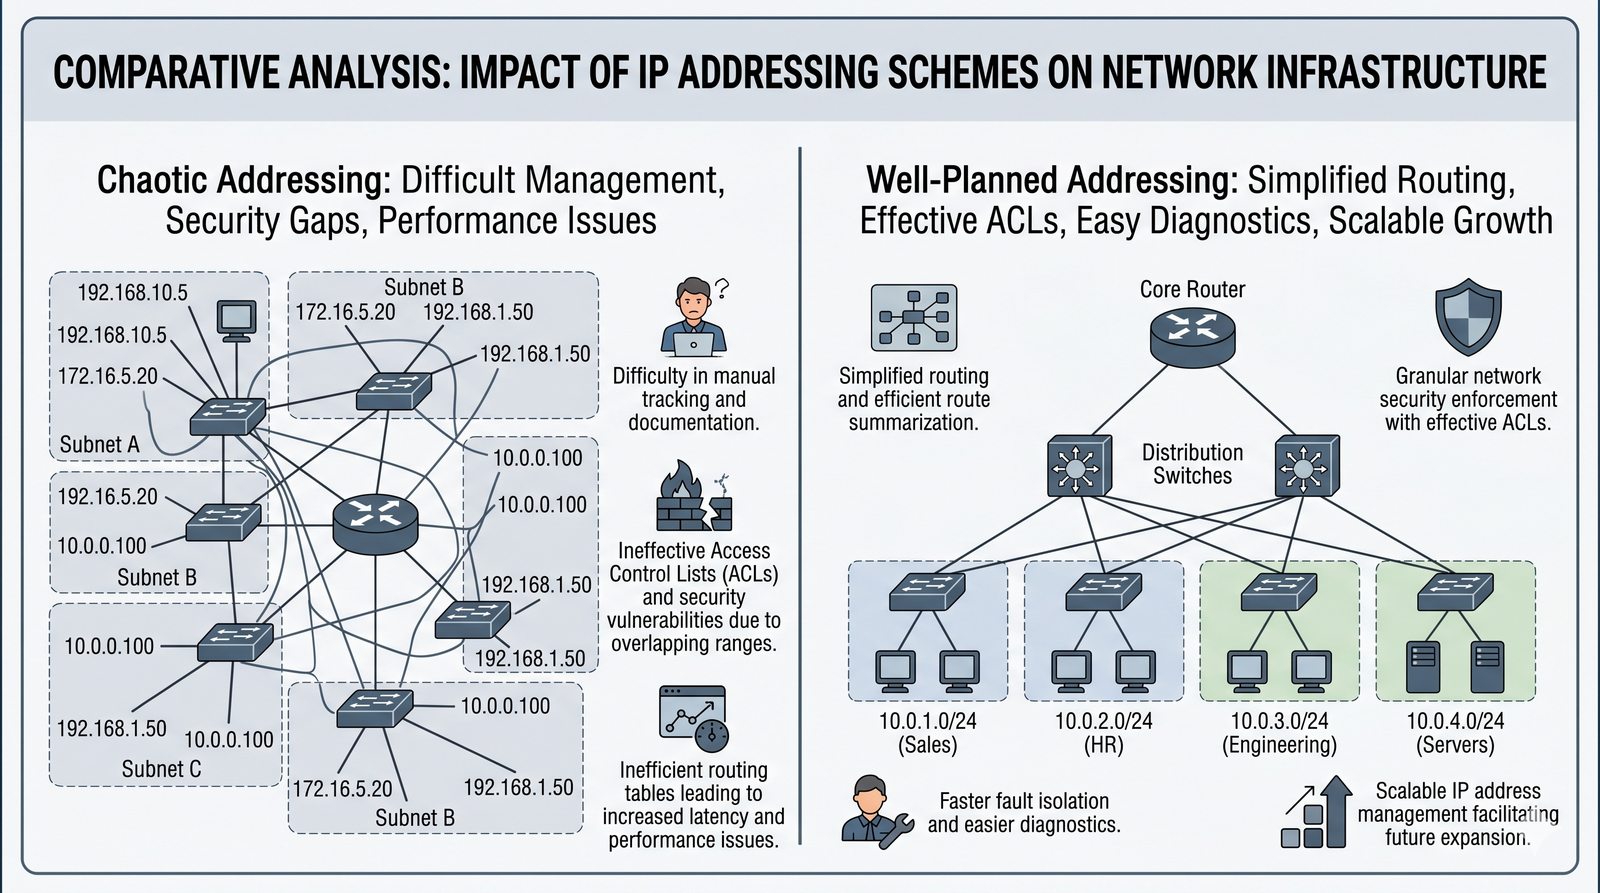
Dlaczego planowanie adresacji jest kluczowe?
Slajd uzasadnia, dlaczego planowanie adresacji ma kluczowe znaczenie dla sieci.
  • Chaotyczny, nieprzemyślany schemat adresacji prowadzi do chaosu.
  • Utrudnia zarządzanie, generuje problemy z wydajnością i stwarza luki w bezpieczeństwie.
  • Dobrze zaplanowana adresacja jest hierarchiczna i logiczna.
  • Upraszcza konfigurację routingu, umożliwia efektywne stosowanie list kontroli dostępu (ACL), ułatwia diagnostykę problemów i, co najważniejsze, pozwala na łatwą rozbudowę sieci w przyszłości bez konieczności bolesnej i kosztownej re-numeracji.
Dobre planowanie adresacji: chaotyczny schemat utrudnia zarządzanie, obniża wydajność i tworzy luki w bezpieczeństwie; hierarchiczny i logiczny plan upraszcza routing, ułatwia stosowanie list kontroli dostępu (ACL), przyspiesza diagnostykę i pozwala rozbudowywać sieć bez kosztownej re-numeracji.
Slajd 4 - materiał ilustracyjny
5/60
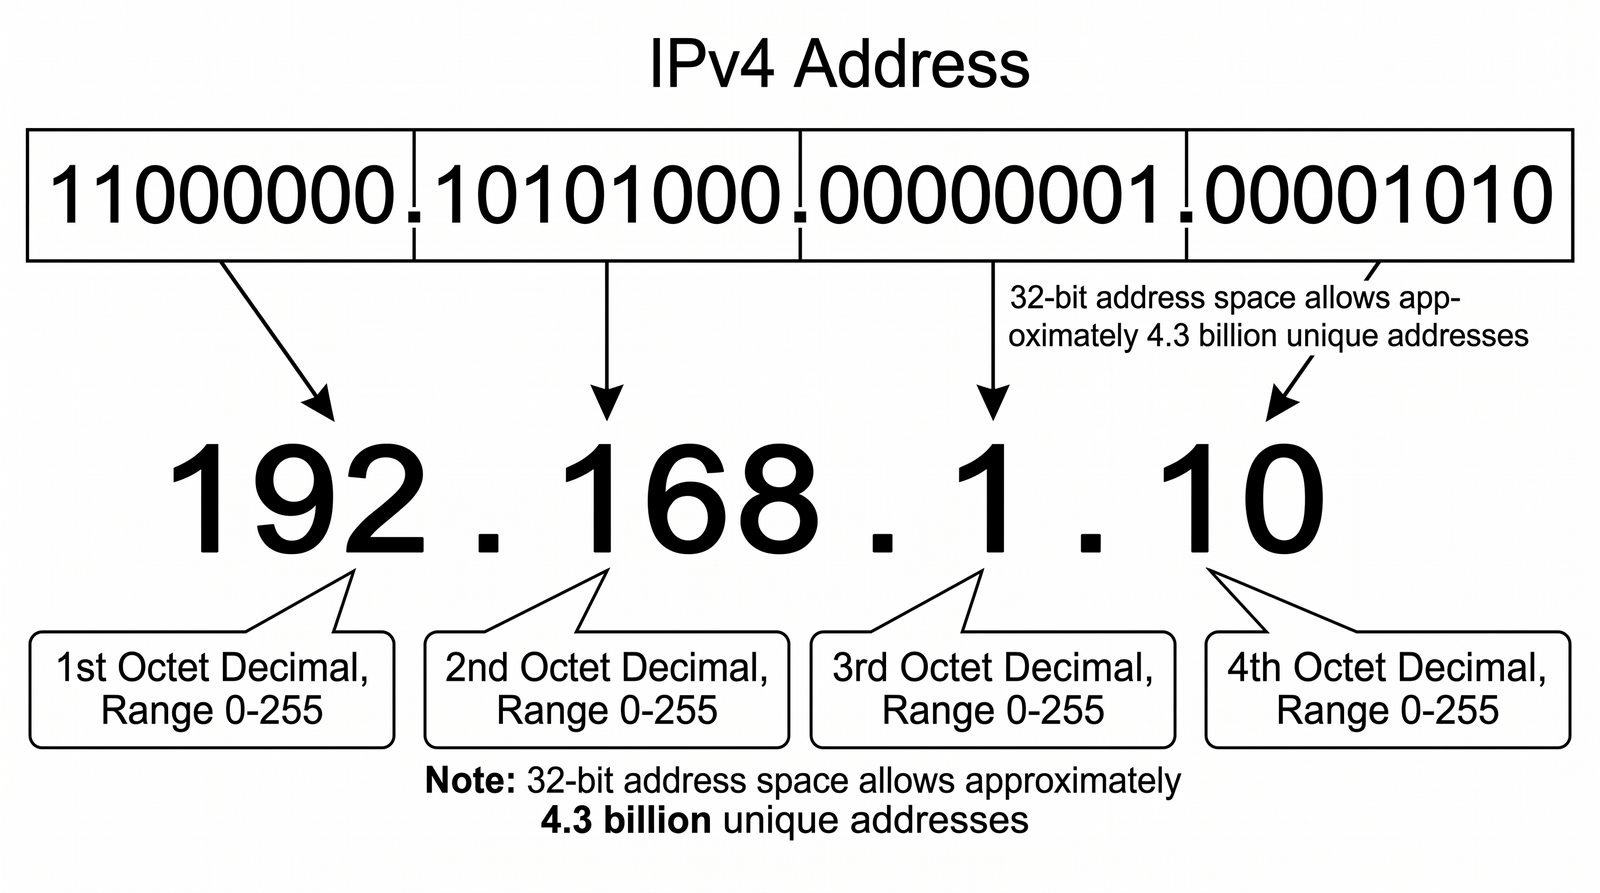
Budowa adresu IPv4
Slajd omawia budowę adresu IPv4 i jego zapis.
  • Adres IPv4 to 32-bitowa liczba.
  • Dla czytelności dla człowieka, zapisuje się ją w postaci czterech 8-bitowych liczb (oktetów) oddzielonych kropkami.
  • Każdy oktet reprezentuje liczbę dziesiętną z zakresu od 0 do 255.
  • Przykład: 11000000.10101000.00000001.00001010 w postaci binarnej to 192.168.1.10 w notacji dziesiętnej.
Adres IPv4: 32-bitowa liczba zapisywana dla czytelności jako cztery 8-bitowe oktety oddzielone kropkami; każdy oktet przyjmuje wartość dziesiętną od 0 do 255, np. 192.168.1.10 odpowiada zapisowi binarnemu 11000000.10101000.00000001.00001010.
Slajd 5 - materiał ilustracyjny
6/60
Historyczne klasy adresów
Slajd omawia historyczne klasy adresów IPv4 i ich nieefektywność.
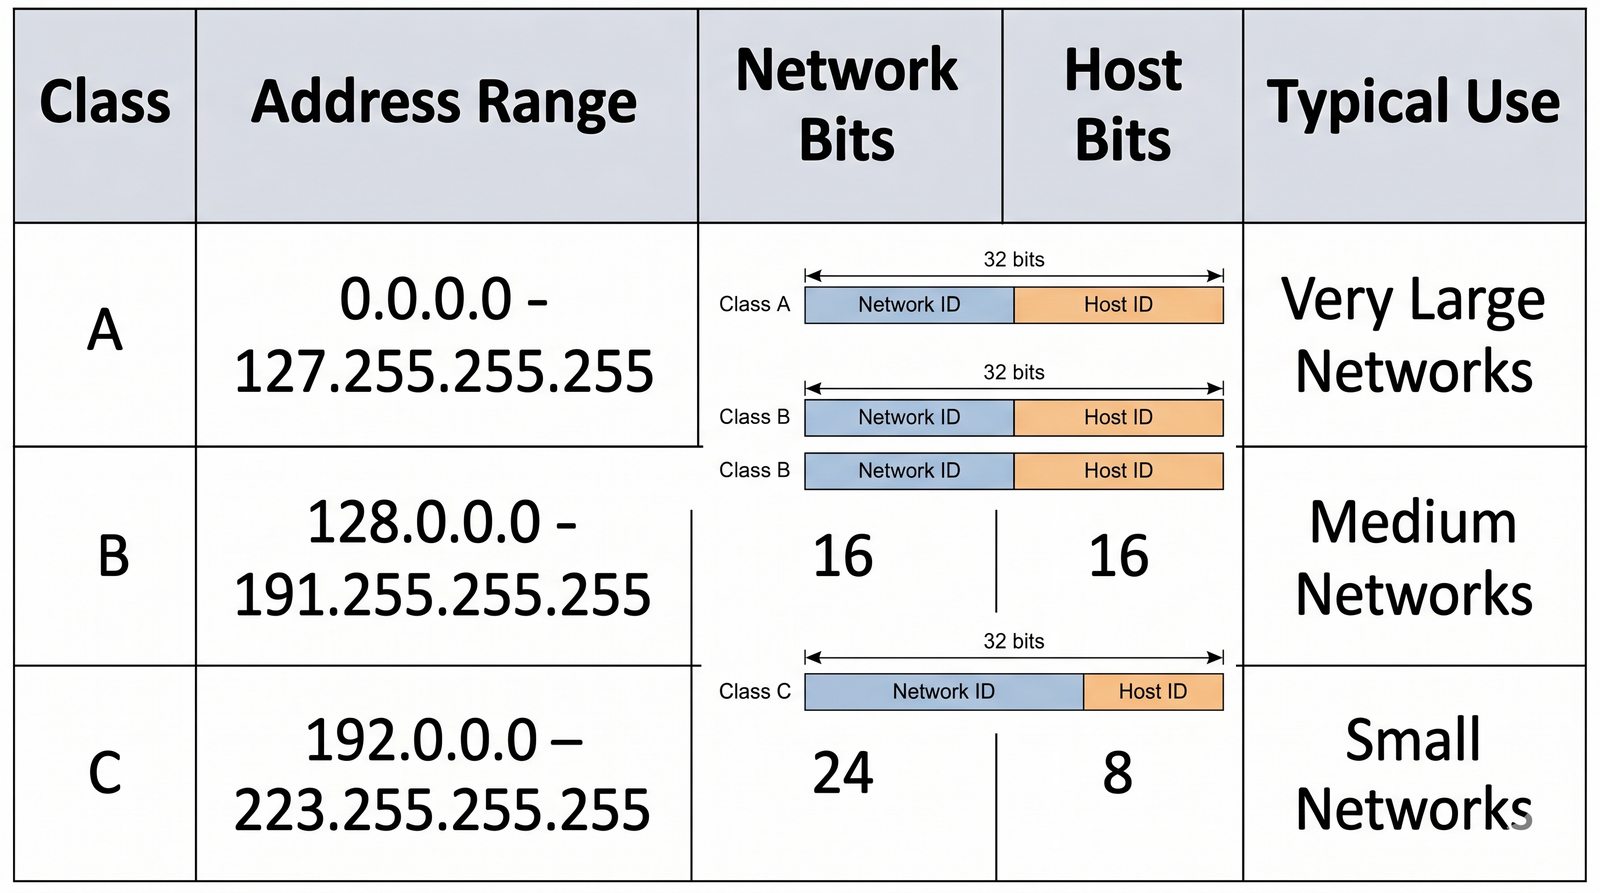
  • Początkowo przestrzeń adresowa IPv4 była podzielona na klasy, które definiowały domyślny podział na część sieciową i hosta.
  • Klasa A (0.0.0.0 - 127.255.255.255): 8 bitów na sieć, 24 bity na hosty - dla bardzo dużych sieci. Zarezerwowane są tu zakresy 0.0.0.0/8 oraz 127.0.0.0/8 (pętla zwrotna), więc do przydziału nadają się sieci 1.0.0.0 - 126.0.0.0 (RFC 6890).
  • Klasa B (128.0.0.0 - 191.255.255.255): 16 bitów na sieć, 16 bitów na hosty - dla sieci średniej wielkości.
  • Klasa C (192.0.0.0 - 223.255.255.255): 24 bity na sieć, 8 bitów na hosty - dla małych sieci.
  • Klasa D (224.0.0.0 - 239.255.255.255): 28 bitów na adres grupy - przeznaczona na adresy multicast, wykorzystywane m.in. przez protokoły routingu i transmisję strumieniową (zakresy RFC 5771).
  • Klasa E (240.0.0.0 - 255.255.255.255): zakres zarezerwowany na cele doświadczalne i przyszłe przeznaczenie.
  • System ten był bardzo nieefektywny i został zastąpiony przez CIDR, ale znajomość klas jest wciąż przydatna do zrozumienia historycznego kontekstu.
Klasy adresów: początkowo przestrzeń IPv4 podzielono na klasy definiujące domyślny podział na część sieciową i hosta - klasa A (8/24), klasa B (16/16) i klasa C (24/8); system okazał się nieefektywny i został zastąpiony przez CIDR, ale jego znajomość pomaga zrozumieć kontekst historyczny; uzupełniają ją klasy D (adresy multicast) i E (cele doświadczalne).
Slajd 6 - materiał ilustracyjny
7/60
CIDR (Classless Inter-Domain Routing)
Slajd omawia CIDR i elastyczne maski podsieci.
  • CIDR, czyli bezklasowe trasowanie międzydomenowe, zrewolucjonizowało adresację IP.
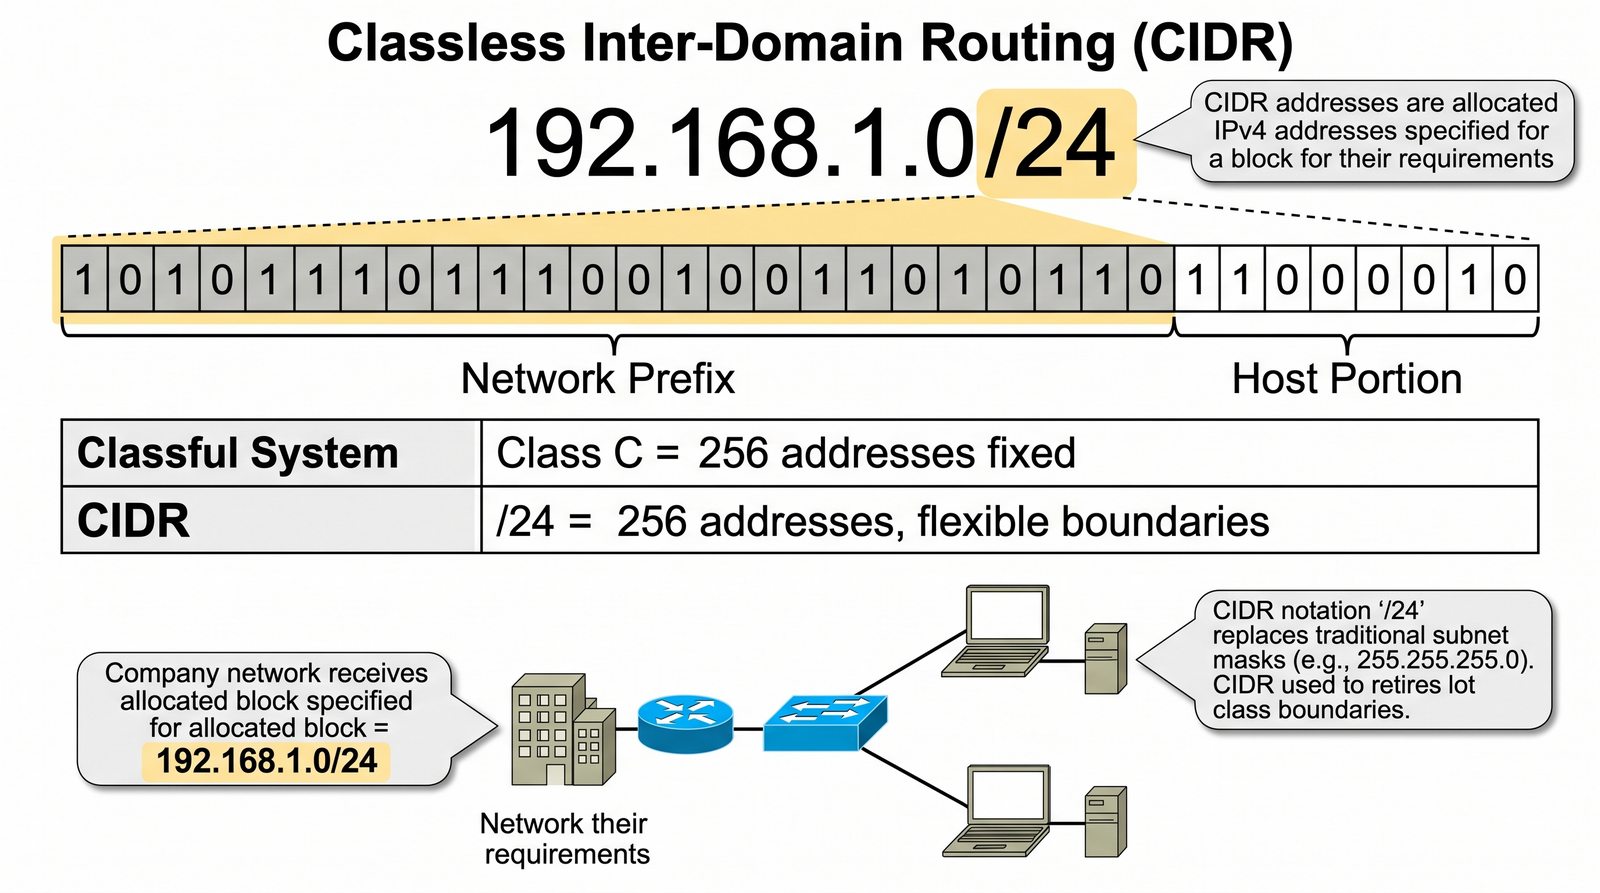
  • Zamiast sztywnych klas, wprowadziło elastyczną maskę podsieci, zapisywaną jako długość prefiksu (np. /24).
  • Prefiks określa, ile początkowych bitów adresu stanowi część sieciową.
  • Na przykład, adres 192.168.1.0/24 oznacza, że pierwsze 24 bity to adres sieci, a pozostałe 8 bitów jest dostępne dla hostów.
  • CIDR pozwolił na znacznie bardziej elastyczne i oszczędne gospodarowanie pulą adresów IPv4.
CIDR: bezklasowe trasowanie międzydomenowe, które zastąpiło sztywne klasy elastyczną maską podsieci zapisywaną jako długość prefiksu (np. /24); prefiks określa, ile początkowych bitów adresu stanowi część sieciową, co pozwala znacznie oszczędniej gospodarować pulą adresów IPv4.
Slajd 7 - materiał ilustracyjny
8/60
Adresy publiczne vs. prywatne (RFC 1918)
Slajd porównuje adresy publiczne i prywatne oraz przytacza zakresy RFC 1918.
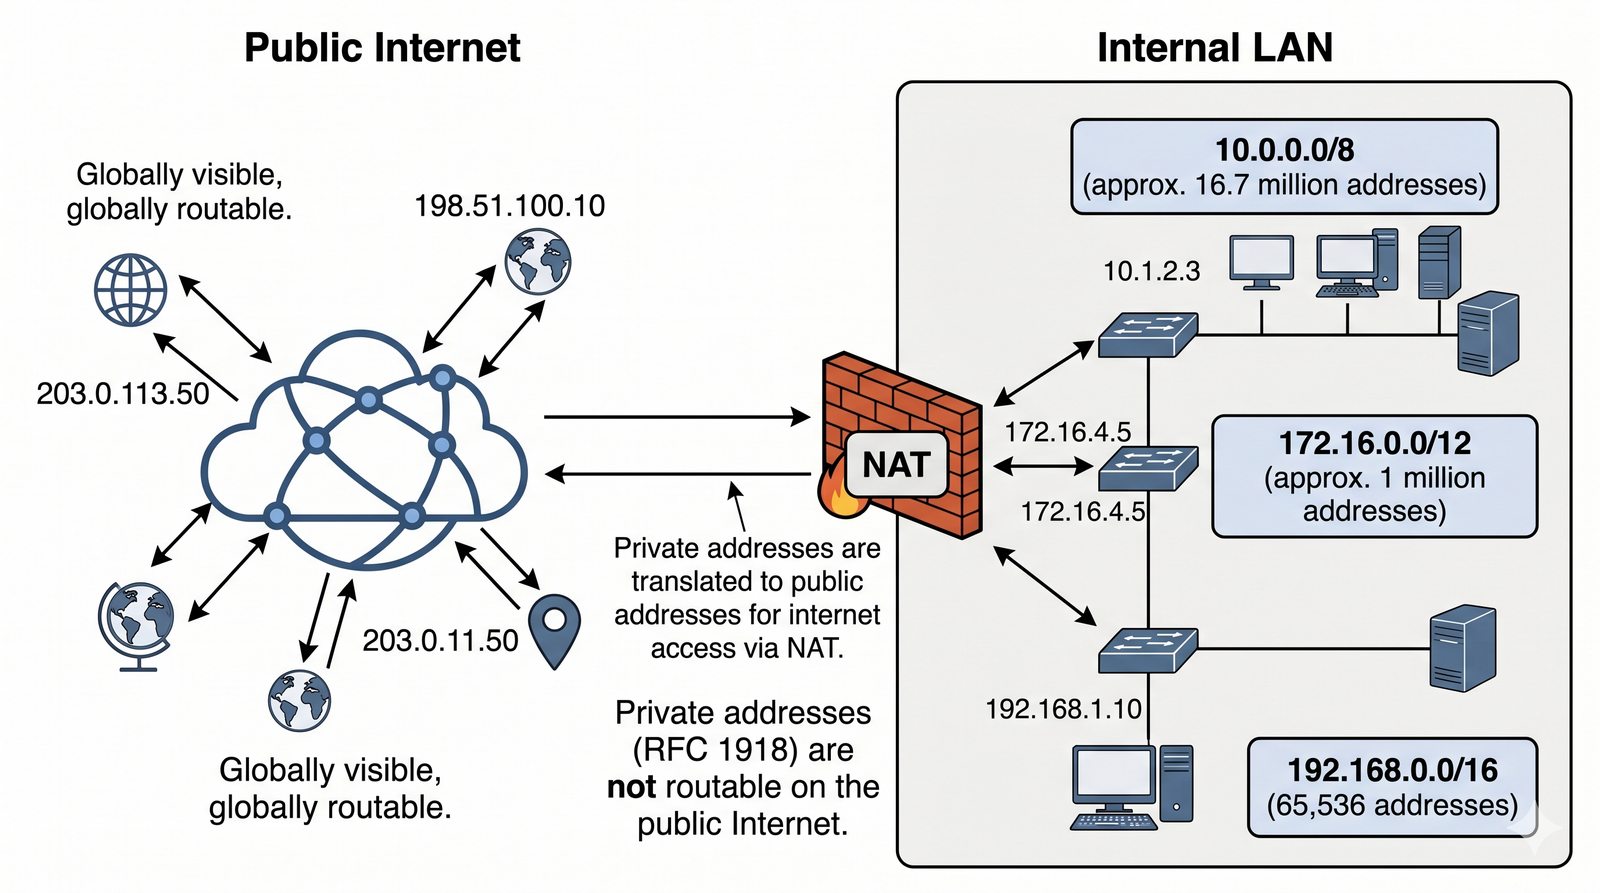
  • Adresy publiczne są unikalne w skali całego internetu i są przydzielane przez organizacje takie jak IANA/RIPE. Są niezbędne do bezpośredniej komunikacji w globalnej sieci.
  • Adresy prywatne są zarezerwowane do użytku w sieciach lokalnych (LAN) i nie są routowalne w internecie. Każda organizacja może swobodnie używać tych samych adresów prywatnych w swojej wewnętrznej sieci.
  • 10.0.0.0 - 10.255.255.255 (10.0.0.0/8).
  • 172.16.0.0 - 172.31.255.255 (172.16.0.0/12).
  • 192.168.0.0 - 192.168.255.255 (192.168.0.0/16).
Adresy publiczne i prywatne: publiczne są unikalne w skali internetu i przydzielane przez organizacje takie jak IANA/RIPE, natomiast prywatne są zarezerwowane do sieci lokalnych (LAN) i nie są routowalne w internecie - każda organizacja może używać tych samych zakresów RFC 1918: 10.0.0.0/8, 172.16.0.0/12 i 192.168.0.0/16.
Slajd 8 - materiał ilustracyjny
9/60
NAT (Network Address Translation)
Slajd omawia mechanizm NAT tłumaczący adresy prywatne na publiczne.
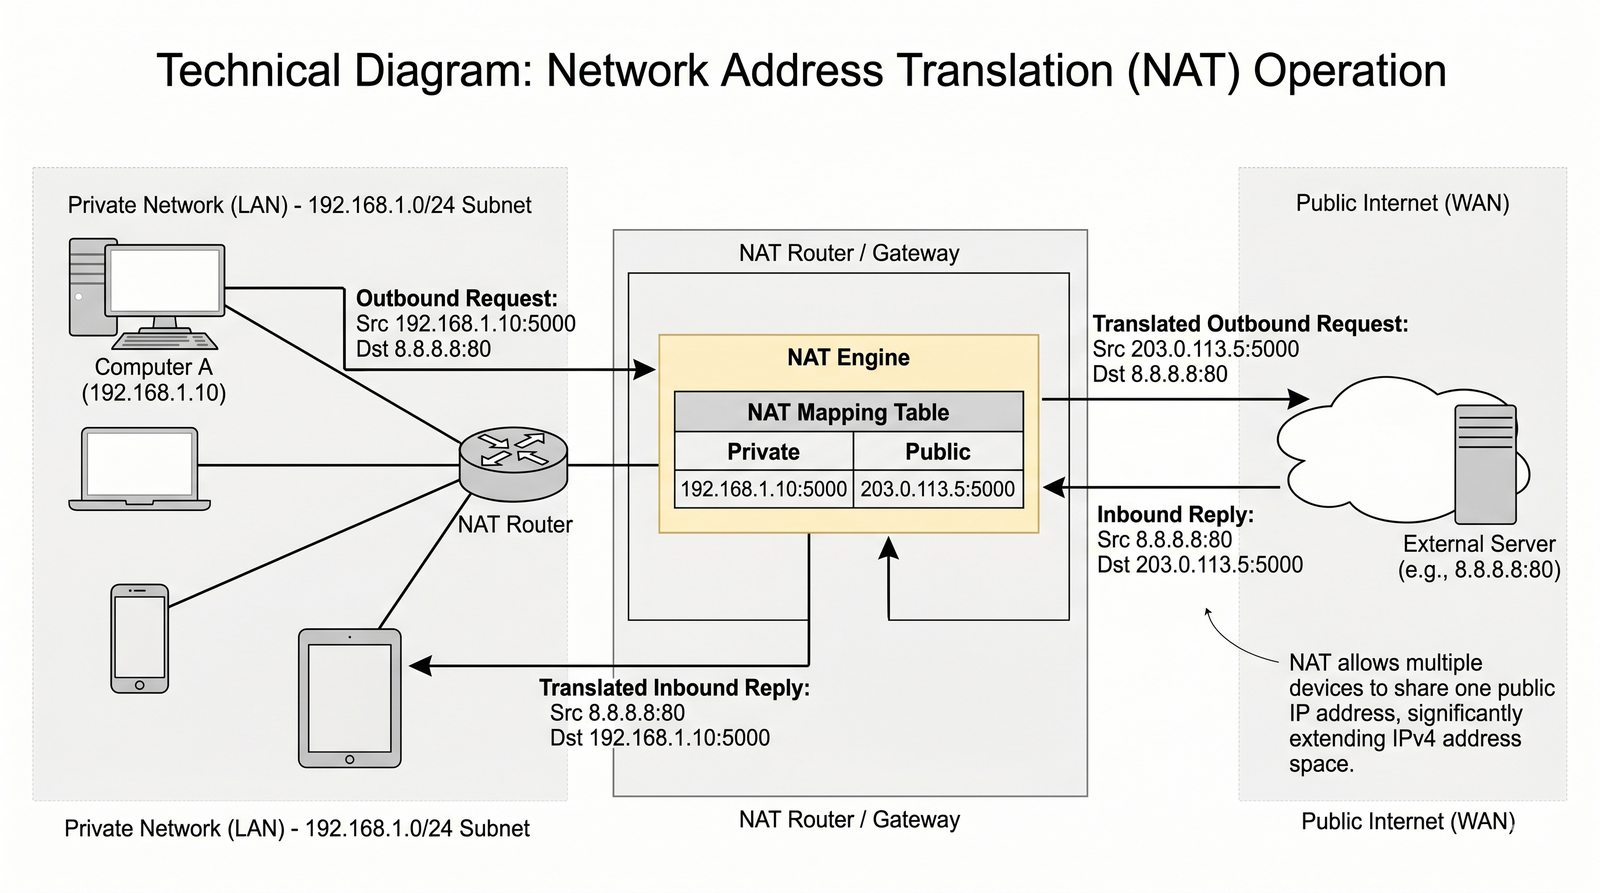
  • NAT to mechanizm, który pozwala wielu urządzeniom z sieci prywatnej na korzystanie z internetu za pośrednictwem jednego (lub kilku) publicznych adresów IP.
  • Router brzegowy, pełniący funkcję translatora NAT, „tłumaczy” prywatne adresy źródłowe z pakietów wychodzących na swój publiczny adres IP.
  • Gdy przychodzi odpowiedź z internetu, router wykonuje operację odwrotną, kierując pakiet do właściwego urządzenia w sieci lokalnej.
  • NAT był kluczowym mechanizmem, który spowolnił wyczerpywanie się puli adresów IPv4.
NAT (Network Address Translation): mechanizm pozwalający wielu urządzeniom z sieci prywatnej korzystać z internetu przez jeden (lub kilka) adresów publicznych; router brzegowy tłumaczy prywatne adresy źródłowe pakietów wychodzących na swój adres publiczny i wykonuje operację odwrotną dla odpowiedzi, co znacznie spowolniło wyczerpywanie puli IPv4.
Slajd 9 - materiał ilustracyjny
10/60
Rodzaje NAT
Slajd omawia rodzaje NAT: statyczny, dynamiczny oraz PAT.
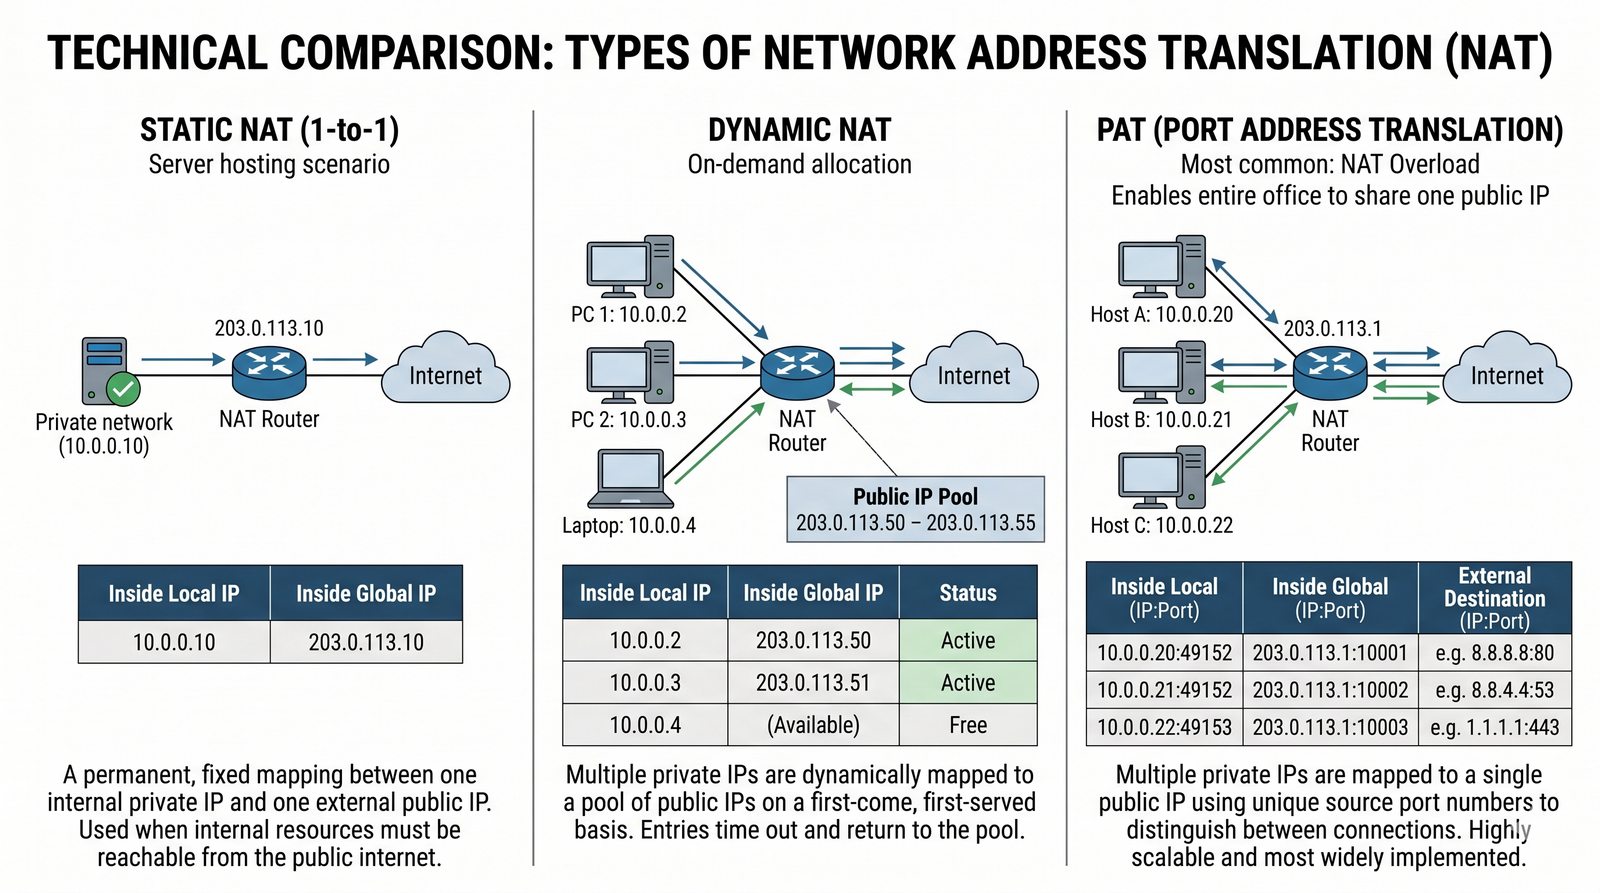
  • NAT statyczny (1-do-1): jeden adres prywatny jest na stałe mapowany na jeden adres publiczny; używany, gdy serwer w sieci wewnętrznej musi być dostępny z internetu pod stałym adresem.
  • NAT dynamiczny: grupa adresów prywatnych jest mapowana na pulę dostępnych adresów publicznych; adresy przydzielane są dynamicznie, na zasadzie „kto pierwszy, ten lepszy”.
  • PAT (Port Address Translation / NAT Overload): najpopularniejsza forma - wiele adresów prywatnych jest mapowanych na jeden adres publiczny, ale z rozróżnieniem na podstawie numerów portów; to właśnie PAT pozwala całemu biuru na pracę z jednym publicznym adresem IP.
Rodzaje NAT: statyczny (1-do-1) mapuje na stałe jeden adres prywatny na jeden publiczny, dynamiczny mapuje grupę adresów na pulę publicznych, a PAT (NAT Overload) - najpopularniejsza forma - mapuje wiele adresów prywatnych na jeden publiczny z rozróżnieniem po numerach portów.
Slajd 10 - materiał ilustracyjny
11/60
Adresy specjalne w podsieci
Slajd omawia adresy specjalne zarezerwowane w każdej podsieci.
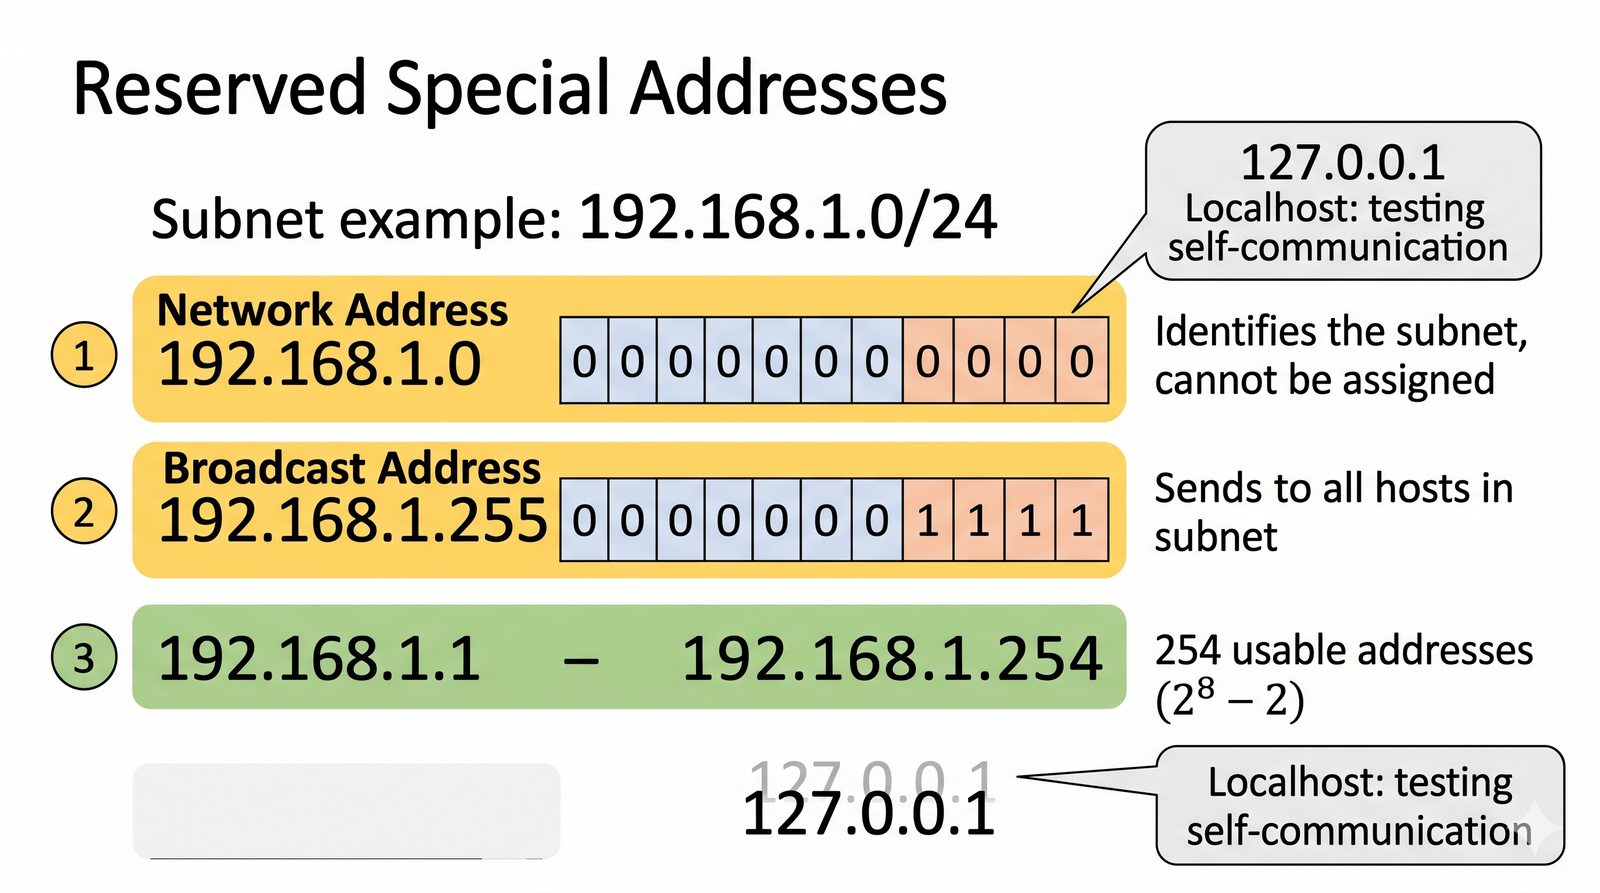
  • W każdej podsieci dwa adresy są zarezerwowane i nie mogą być przypisane do urządzeń.
  • Adres sieci: adres, w którym wszystkie bity części hosta są ustawione na 0; identyfikuje całą podsieć (np. 192.168.1.0/24).
  • Adres rozgłoszeniowy (broadcast): adres, w którym wszystkie bity części hosta są ustawione na 1; służy do wysyłania pakietów do wszystkich urządzeń w danej podsieci (np. 192.168.1.255/24).
  • Na pętlę zwrotną zarezerwowany jest cały blok 127.0.0.0/8, a 127.0.0.1 to najczęściej używany adres z tego zakresu (RFC 6890); służy do testowania komunikacji z samym sobą i nigdy nie pojawia się w fizycznej sieci.
Adresy specjalne: w każdej podsieci dwa adresy są zarezerwowane - adres sieci (wszystkie bity hosta na 0) identyfikuje całą podsieć, a adres rozgłoszeniowy (broadcast, wszystkie bity hosta na 1) służy do wysyłania pakietów do wszystkich urządzeń; specjalny jest też cały blok pętli zwrotnej 127.0.0.0/8, z którego najczęściej używa się adresu 127.0.0.1.
Slajd 11 - materiał ilustracyjny
12/60
Wprowadzenie do podziału na podsieci (Subnetting)
Slajd wprowadza technikę subnettingu.
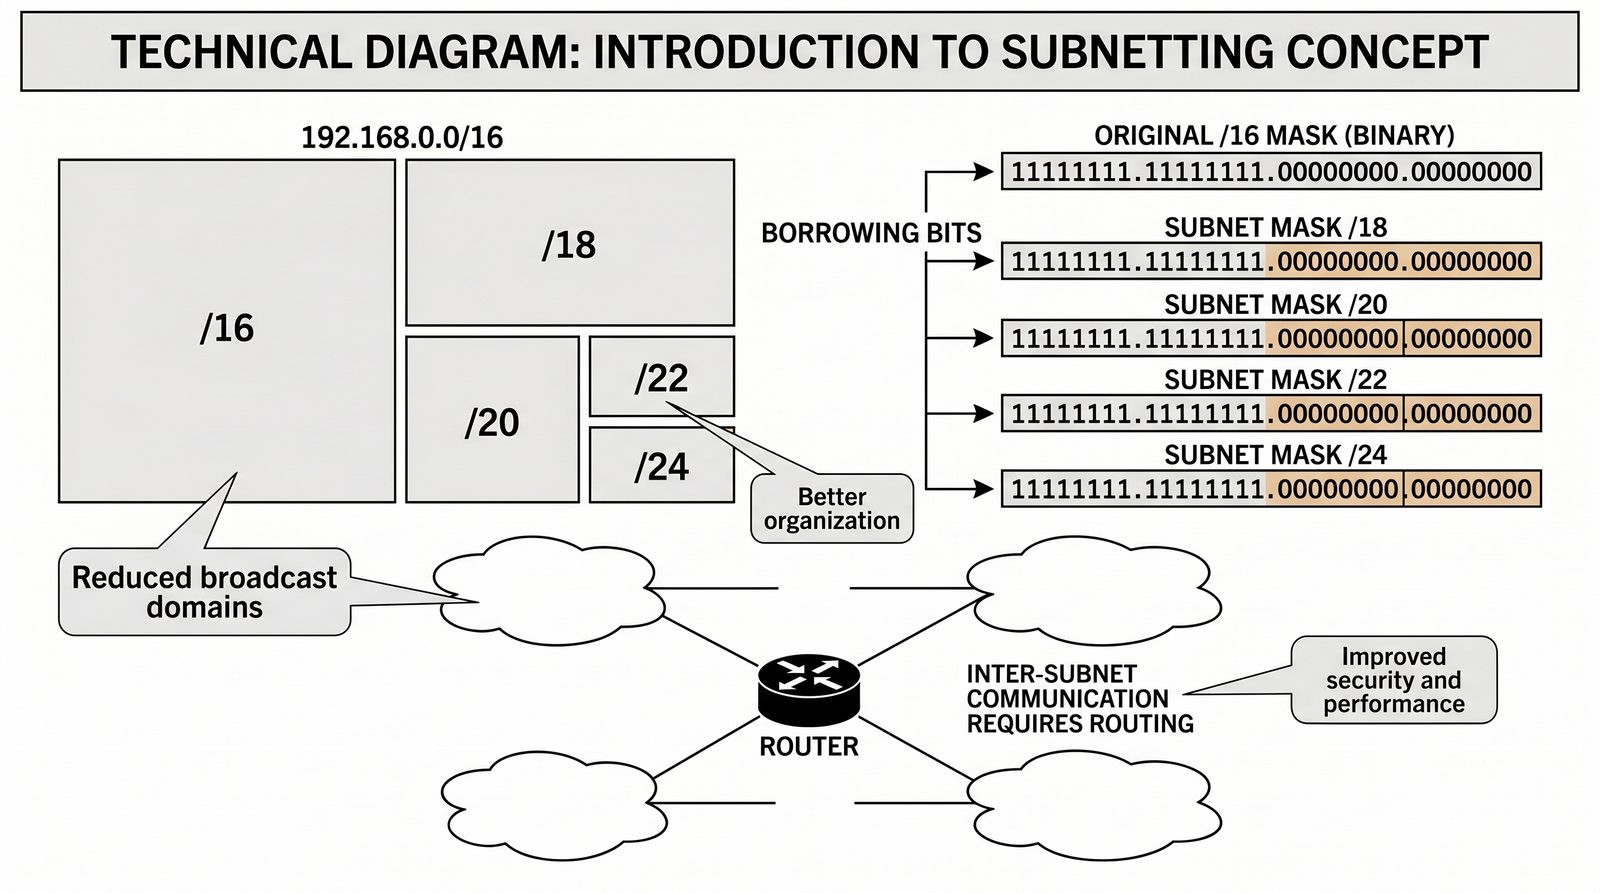
  • Subnetting to technika, która pozwala na logiczny podział jednej dużej sieci na wiele mniejszych podsieci.
  • Polega ona na „pożyczeniu” kilku bitów z części hosta adresu IP i przeznaczeniu ich na identyfikację podsieci.
  • Dzięki temu, zamiast jednej dużej domeny rozgłoszeniowej, tworzymy wiele mniejszych, co poprawia wydajność i bezpieczeństwo.
  • Ruch między podsieciami musi być obsługiwany przez router.
Subnetting: technika logicznego podziału jednej dużej sieci na wiele mniejszych podsieci poprzez „pożyczenie” bitów z części hosta adresu IP na identyfikację podsieci; zamiast jednej dużej domeny rozgłoszeniowej powstaje wiele mniejszych, co poprawia wydajność i bezpieczeństwo, a ruch między nimi obsługuje router.
Slajd 12 - materiał ilustracyjny
13/60
Jak działa subnetting?
Slajd wyjaśnia, jak działa subnetting poprzez wydłużanie maski podsieci.
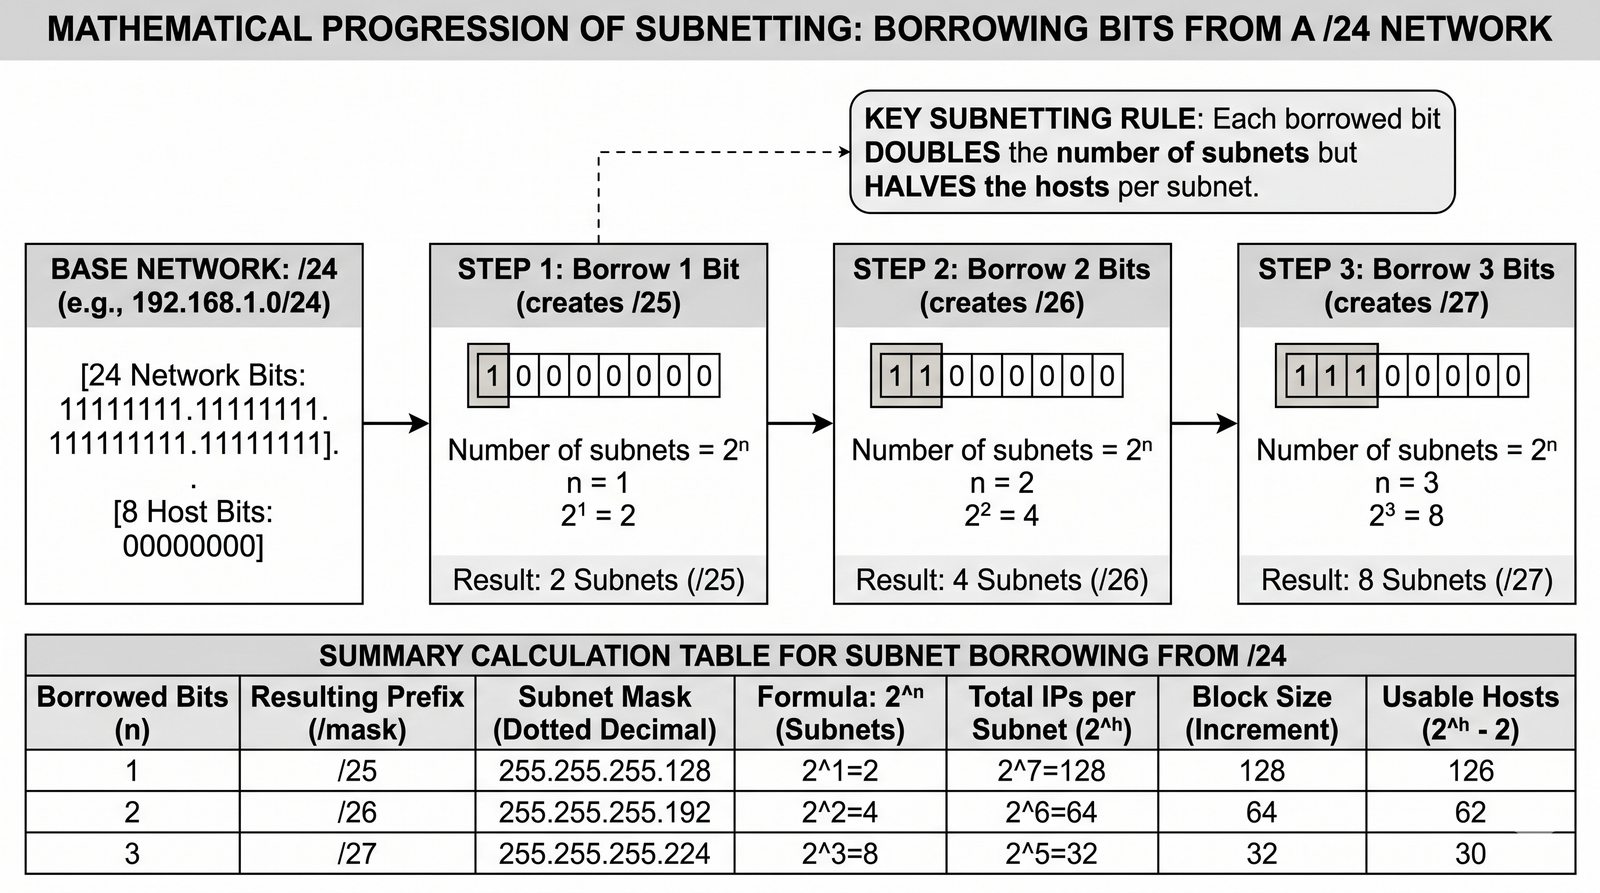
  • Proces polega na wydłużeniu maski podsieci.
  • Jeśli mamy sieć klasy C, np. 192.168.1.0/24, i chcemy ją podzielić, możemy „pożyczyć” bity od lewej strony z części hosta.
  • Pożyczenie jednego bitu (maska /25) dzieli sieć na 2 podsieci.
  • Pożyczenie dwóch bitów (maska /26) dzieli sieć na 4 podsieci i tak dalej.
  • Każdy pożyczony bit podwaja liczbę możliwych do utworzenia podsieci, ale jednocześnie zmniejsza liczbę dostępnych adresów dla hostów w każdej z nich.
Mechanizm subnettingu: polega na wydłużeniu maski podsieci; pożyczenie jednego bitu (maska /25) dzieli sieć na 2 podsieci, dwóch bitów (maska /26) na 4 itd. - każdy pożyczony bit podwaja liczbę podsieci, ale zmniejsza liczbę adresów dostępnych dla hostów w każdej z nich.
Slajd 13 - materiał ilustracyjny
14/60
Przykład: podział sieci /24 na 4 podsieci
Slajd pokazuje przykład podziału sieci /24 na 4 podsieci.
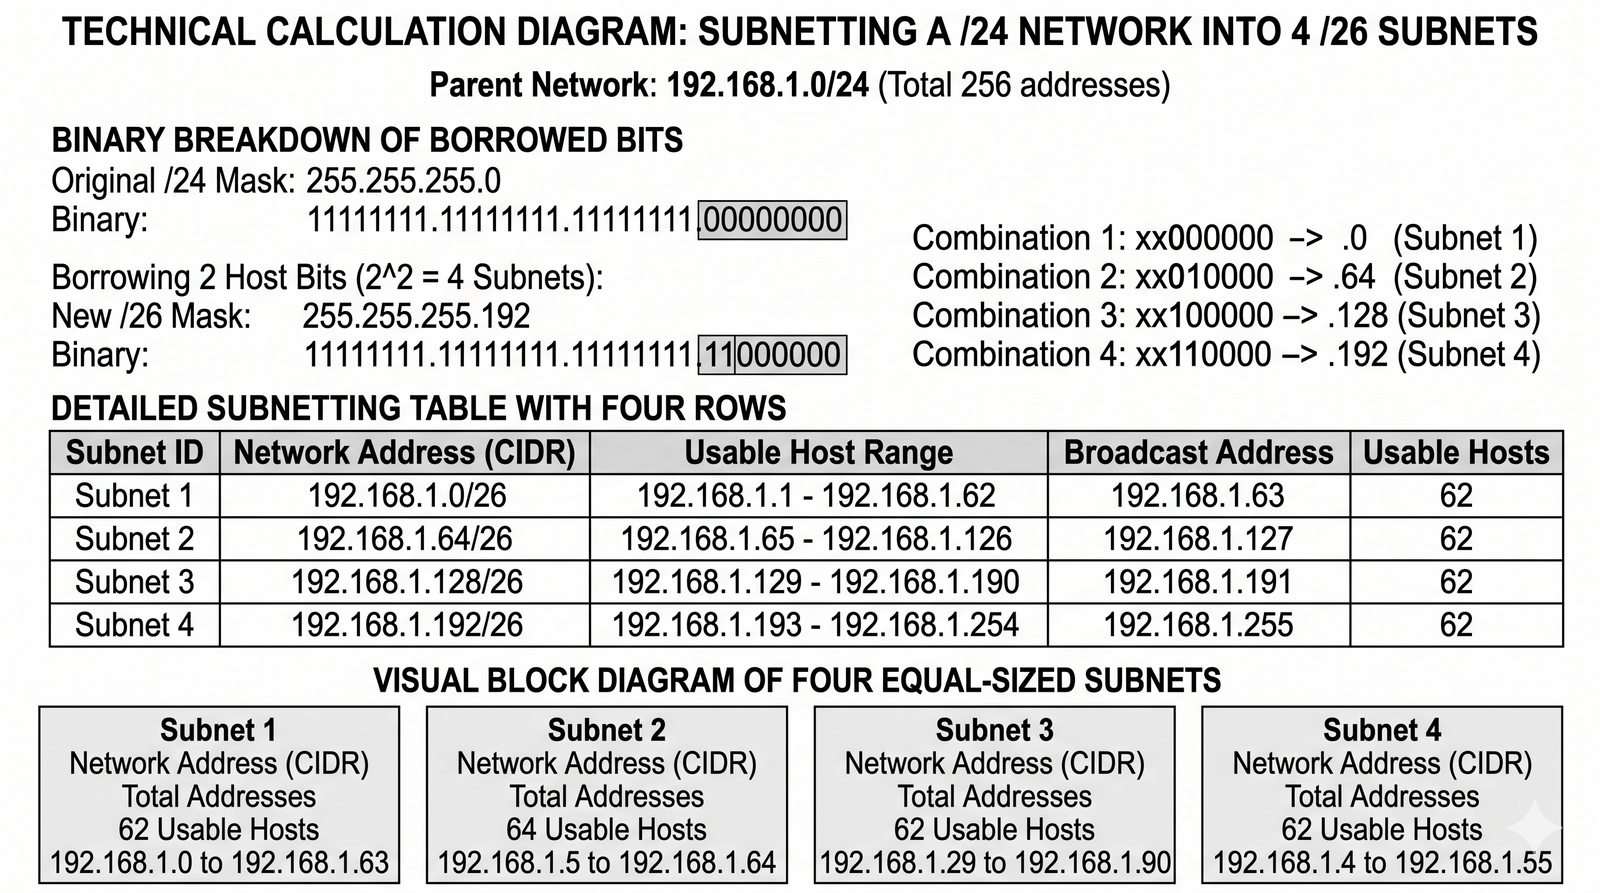
  • Mamy sieć 192.168.1.0/24.
  • Aby uzyskać 4 podsieci, musimy pożyczyć 2 bity (2^2 = 4).
  • Nowa maska będzie więc miała 24 + 2 = 26 bitów, czyli 255.255.255.192.
  • Otrzymamy następujące podsieci:
  • Podsieć 1: 192.168.1.0/26 (Hosty: 1-62, Broadcast: 63).
  • Podsieć 2: 192.168.1.64/26 (Hosty: 65-126, Broadcast: 127).
  • Podsieć 3: 192.168.1.128/26 (Hosty: 129-190, Broadcast: 191).
  • Podsieć 4: 192.168.1.192/26 (Hosty: 193-254, Broadcast: 255).
  • Każda podsieć ma 62 dostępne adresy dla hostów (2^6 - 2).
Przykład /24 → 4 podsieci: aby uzyskać 4 podsieci trzeba pożyczyć 2 bity, co daje maskę /26 (255.255.255.192); każda podsieć ma 62 dostępne adresy hostów (2^6 - 2), a adresy rozgłoszeniowe to kolejno .63, .127, .191 i .255.
Slajd 14 - materiał ilustracyjny
15/60
Problem marnotrawstwa adresów
Slajd omawia problem marnotrawstwa adresów przy stałym rozmiarze podsieci.
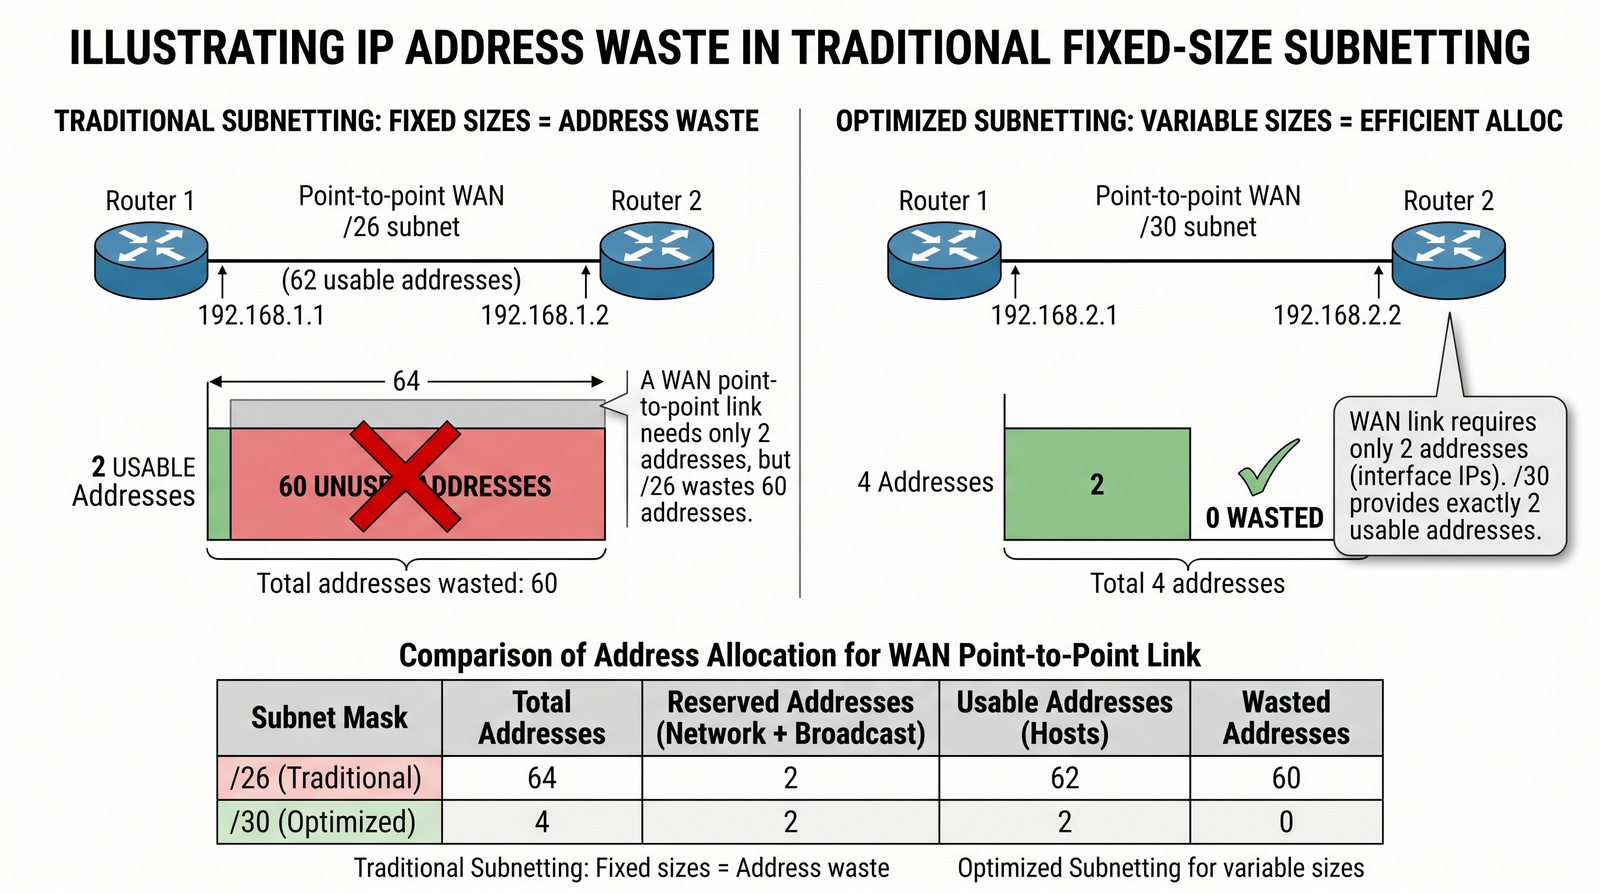
  • Tradycyjny subnetting zakłada, że wszystkie tworzone podsieci mają ten sam rozmiar.
  • Co jeśli potrzebujemy jednej dużej podsieci dla 100 użytkowników i kilku małych podsieci dla połączeń punkt-punkt między routerami (gdzie potrzebne są tylko 2 adresy)?
  • Użycie podsieci /26 (62 hosty) dla połączenia, które wymaga tylko 2 adresów, jest ogromnym marnotrawstwem.
  • Rozwiązaniem tego problemu jest VLSM.
Marnotrawstwo adresów: tradycyjny subnetting tworzy podsieci o tym samym rozmiarze, więc użycie podsieci /26 (62 hosty) dla łącza punkt-punkt wymagającego 2 adresów jest ogromnym marnotrawstwem; rozwiązaniem jest VLSM.
Slajd 15 - materiał ilustracyjny
16/60
VLSM (Variable Length Subnet Mask)
Slajd omawia VLSM jako technikę różnicowania rozmiarów podsieci.
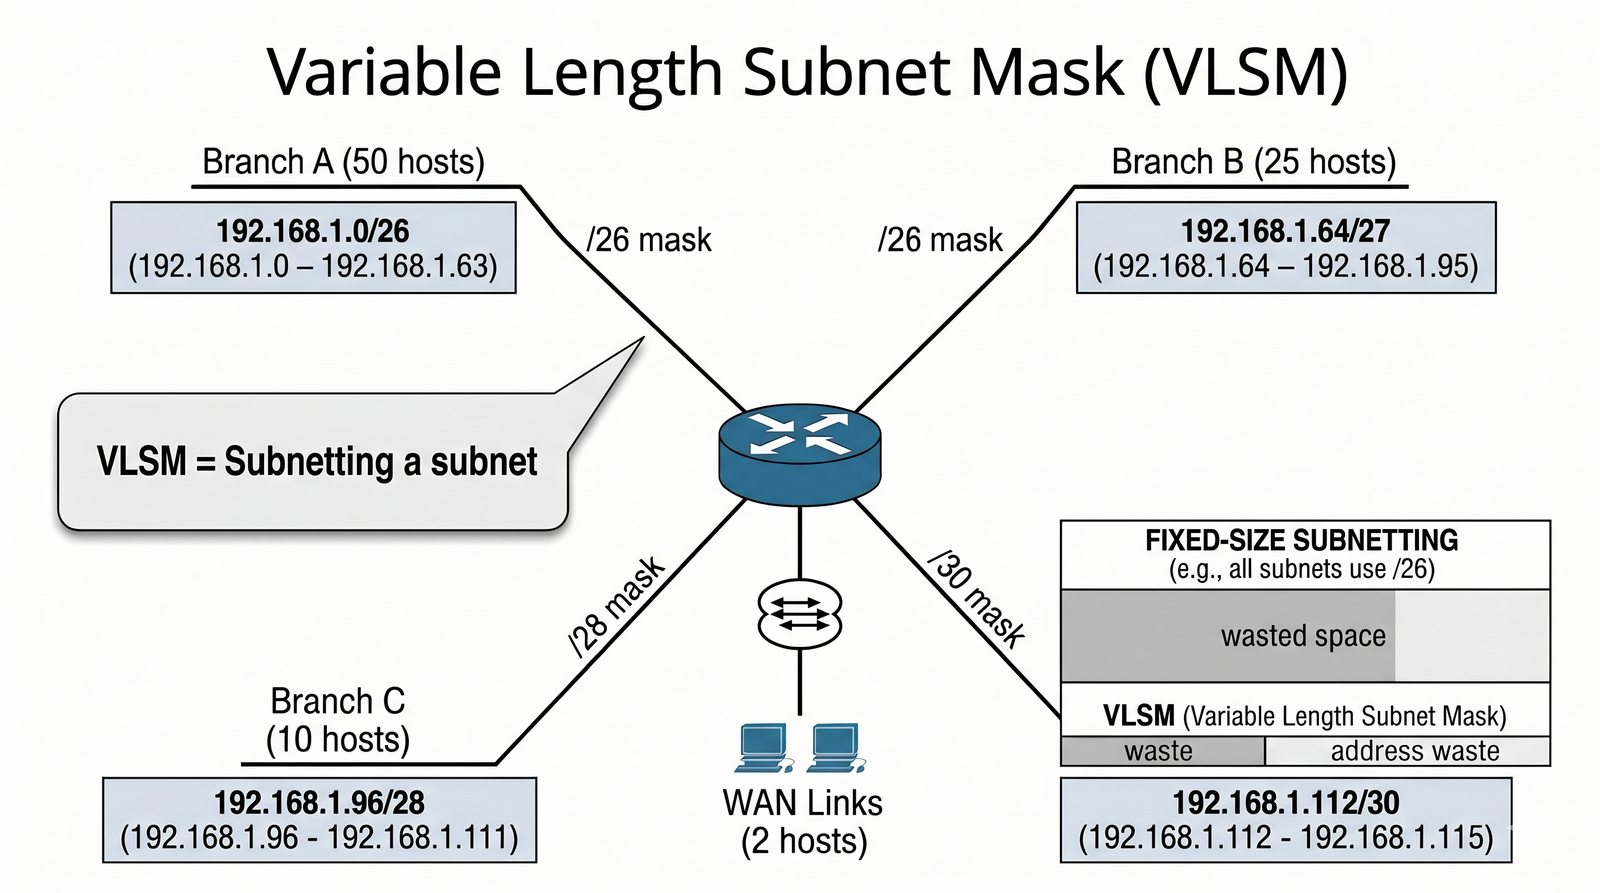
  • VLSM, czyli maska podsieci o zmiennej długości, to technika, która pozwala na stosowanie różnych masek (a więc i różnych rozmiarów podsieci) w ramach tej samej, większej sieci.
  • Jest to w zasadzie „subnetting podsieci”.
  • Pozwala to na precyzyjne dopasowanie wielkości każdej podsieci do jej faktycznych wymagań, co prowadzi do drastycznej oszczędności adresów IP.
VLSM (Variable Length Subnet Mask): maska podsieci o zmiennej długości pozwala stosować różne maski (a więc różne rozmiary podsieci) w ramach tej samej większej sieci; w praktyce jest to „subnetting podsieci”, pozwalający precyzyjnie dopasować rozmiar każdej podsieci do jej rzeczywistych wymagań i drastycznie oszczędzić adresy IP.
Slajd 16 - materiał ilustracyjny
17/60
Projektowanie z VLSM: krok po kroku
Slajd przedstawia krok po kroku proces projektowania z wykorzystaniem VLSM.
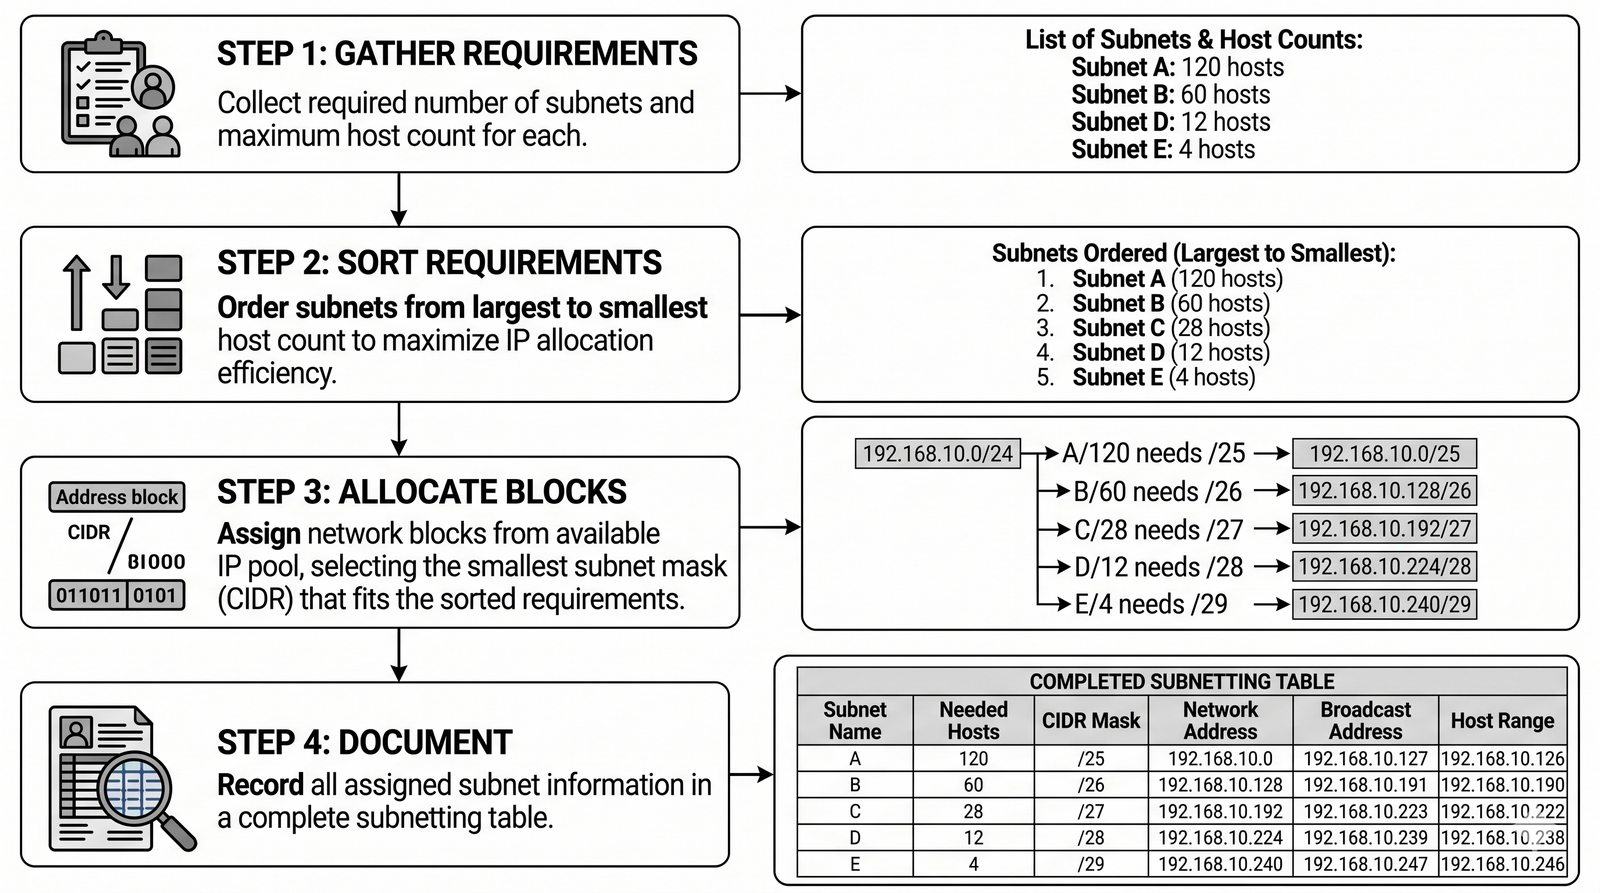
  1. Zbierz wymagania: Stwórz listę wszystkich potrzebnych podsieci wraz z wymaganą liczbą adresów hostów dla każdej z nich.
  2. Posortuj listę: Uporządkuj listę wymagań od największej liczby hostów do najmniejszej.
  3. Przydzielaj bloki: Zaczynając od największego wymagania, przydzielaj kolejne bloki adresowe z dostępnej puli, dobierając dla każdego z nich najmniejszą możliwą maskę, która spełni wymagania.
  4. Dokumentuj: Dokładnie zapisz przydzielone podsieci, ich adresy, maski i przeznaczenie.
Projektowanie VLSM: zacznij od zebrania wymagań wszystkich podsieci, posortuj je od największej liczby hostów do najmniejszej, przydzielaj kolejne bloki adresowe dobierając najmniejszą wystarczającą maskę, a na końcu dokładnie udokumentuj przydziały.
Slajd 17 - materiał ilustracyjny
18/60
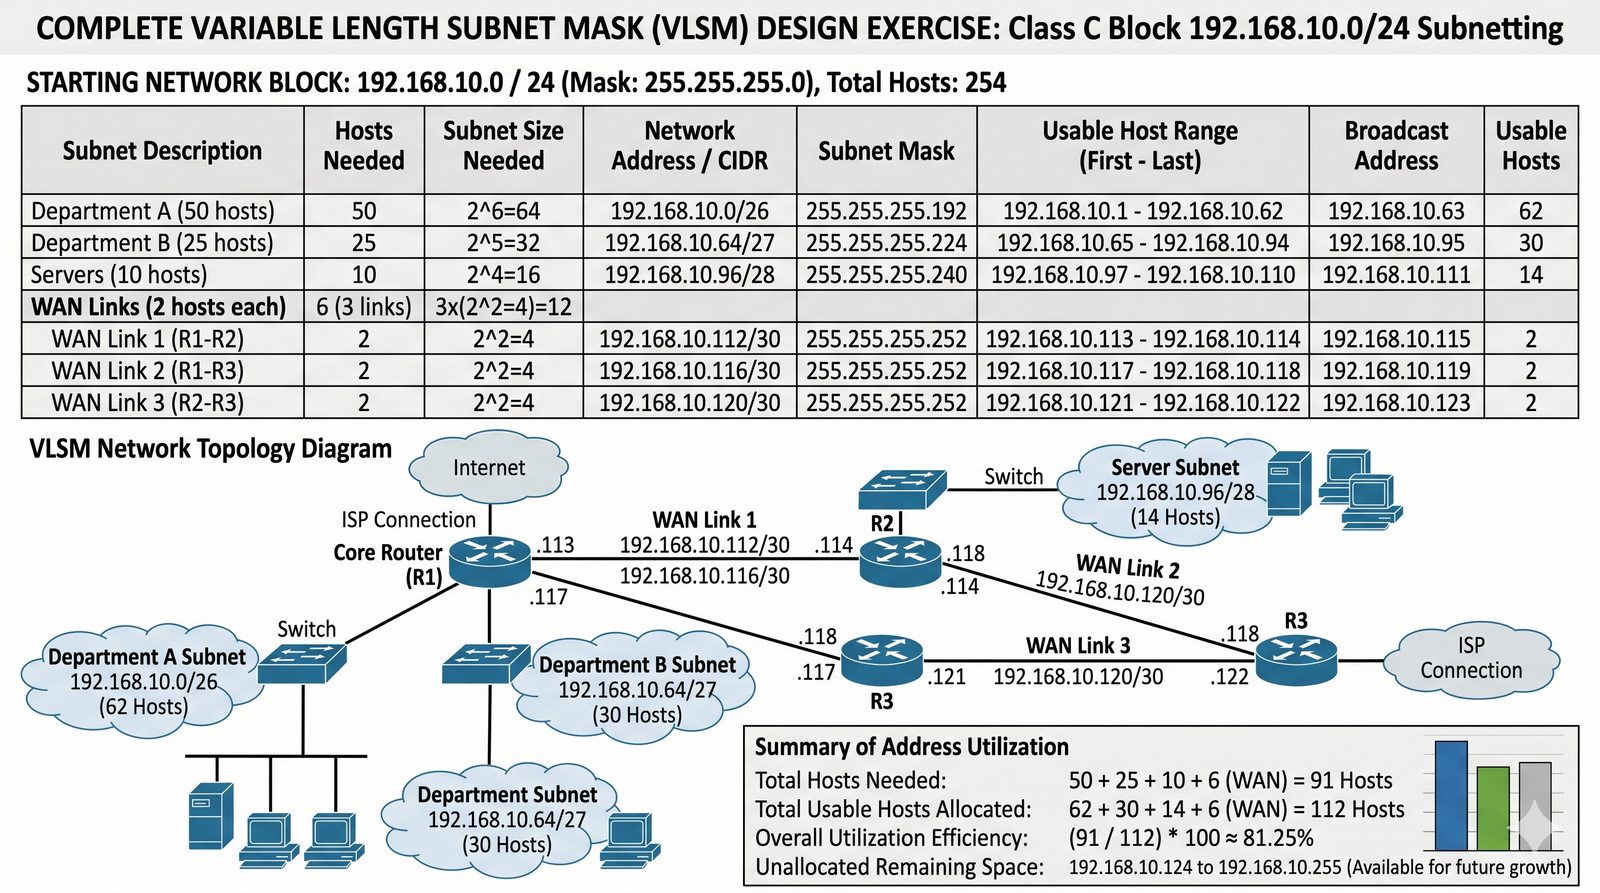
Przykład projektowania VLSM
Slajd pokazuje praktyczny przykład projektowania sieci metodą VLSM.
  • Mamy blok 192.168.10.0/24.
  • Potrzebujemy podsieci dla: Działu A (50 hostów), Działu B (25 hostów), Serwerów (10 hostów) i 3 połączeń WAN (po 2 hosty).
  • Dział A (50 hostów): potrzeba 6 bitów na hosty (2^6 - 2 = 62); maska /26, przydział 192.168.10.0/26.
  • Dział B (25 hostów): potrzeba 5 bitów (2^5 - 2 = 30); maska /27, przydział 192.168.10.64/27.
  • Serwery (10 hostów): potrzeba 4 bitów (2^4 - 2 = 14); maska /28, przydział 192.168.10.96/28.
  • 3x WAN (po 2 hosty): potrzeba 2 bitów (2^2 - 2 = 2); maska /30, przydziały 192.168.10.112/30, 192.168.10.116/30, 192.168.10.120/30.
  • Dzięki VLSM dopasowaliśmy rozmiar każdej podsieci do jej potrzeb, zachowując znaczną rezerwę na rozbudowę.
Przykład VLSM: dla bloku 192.168.10.0/24 przydzielono działowi A (/26, 50 hostów) adres .0/26, działowi B (/27, 25 hostów) .64/27, serwerom (/28, 10 hostów) .96/28 oraz trzem łączom WAN (/30, po 2 hosty) .112/30, .116/30 i .120/30 - efektywnie dopasowując rozmiary podsieci do potrzeb i zachowując znaczną rezerwę na rozbudowę.
Slajd 18 - materiał ilustracyjny
19/60
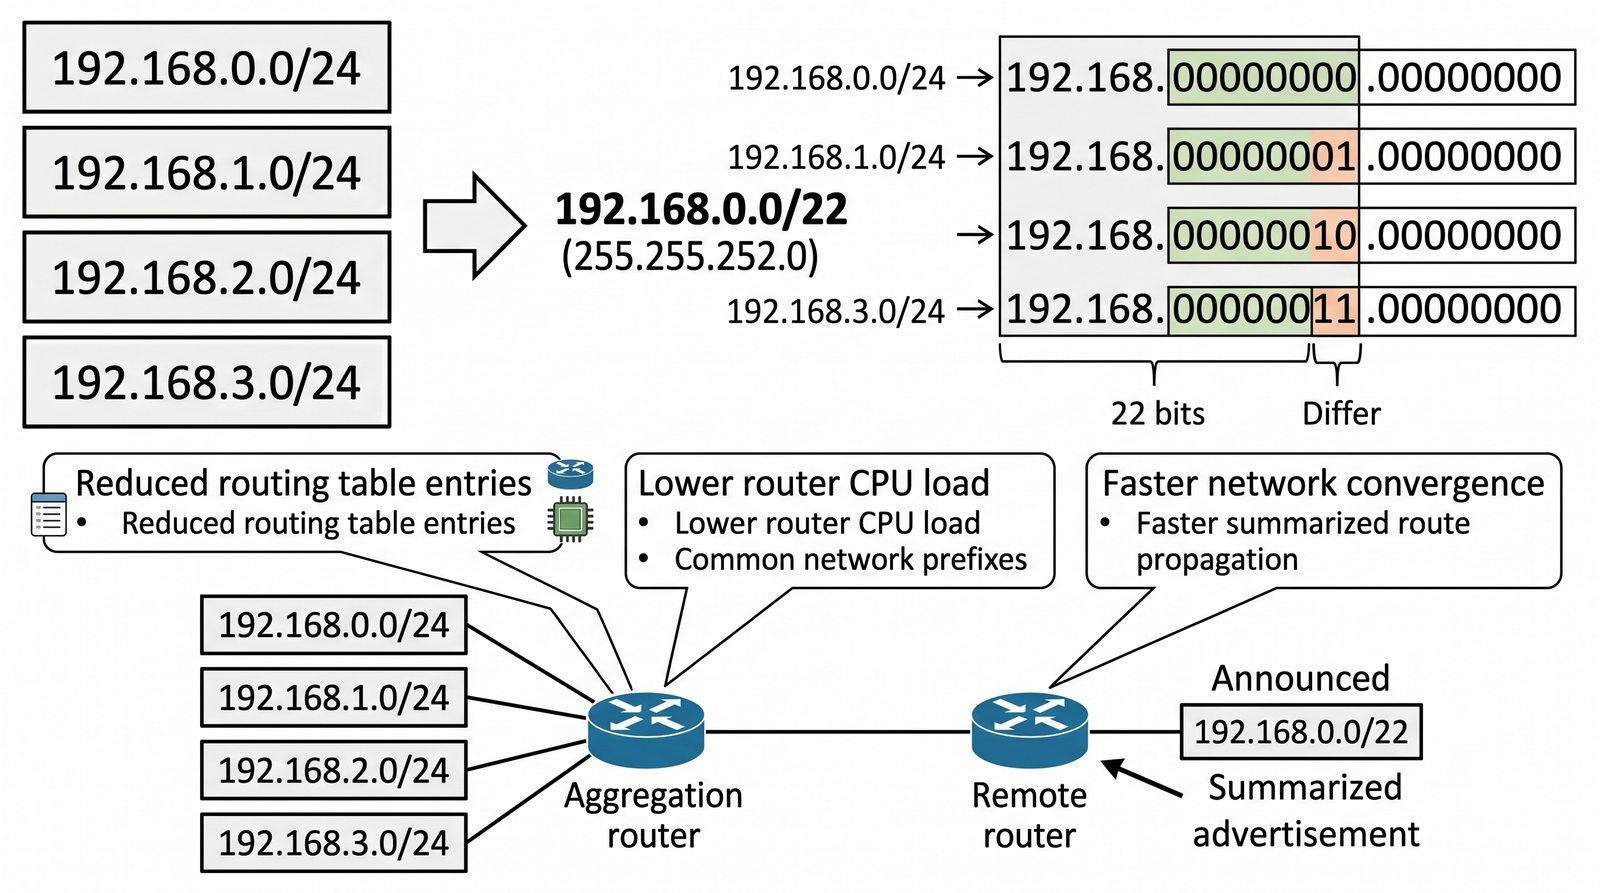
Sumaryzacja tras (Supernetting)
Slajd omawia sumaryzację tras (supernetting) jako proces odwrotny do subnettingu.
  • Sumaryzacja to proces odwrotny do subnettingu.
  • Polega na agregacji wielu mniejszych, sąsiadujących ze sobą podsieci w jedną, większą sieć z krótszą maską.
  • Jest to kluczowa technika optymalizacji routingu.
  • Zamiast ogłaszać w sieci wiele szczegółowych tras, router może ogłosić jedną, zbiorczą trasę.
  • Utrzymuje to tablice routingu w ryzach, zmniejsza obciążenie procesorów routerów i przyspiesza zbieżność sieci.
  • Hierarchiczny i spójny plan adresacji jest warunkiem koniecznym do efektywnej sumaryzacji.
Sumaryzacja tras: agregacja wielu sąsiadujących, mniejszych podsieci w jedną większą sieć z krótszą maską; zamiast ogłaszać wiele szczegółowych tras router może ogłosić jedną zbiorczą, co utrzymuje tablice routingu w ryzach, zmniejsza obciążenie procesorów i przyspiesza zbieżność. Warunkiem jest hierarchiczny i spójny plan adresacji.
Slajd 19 - materiał ilustracyjny
20/60
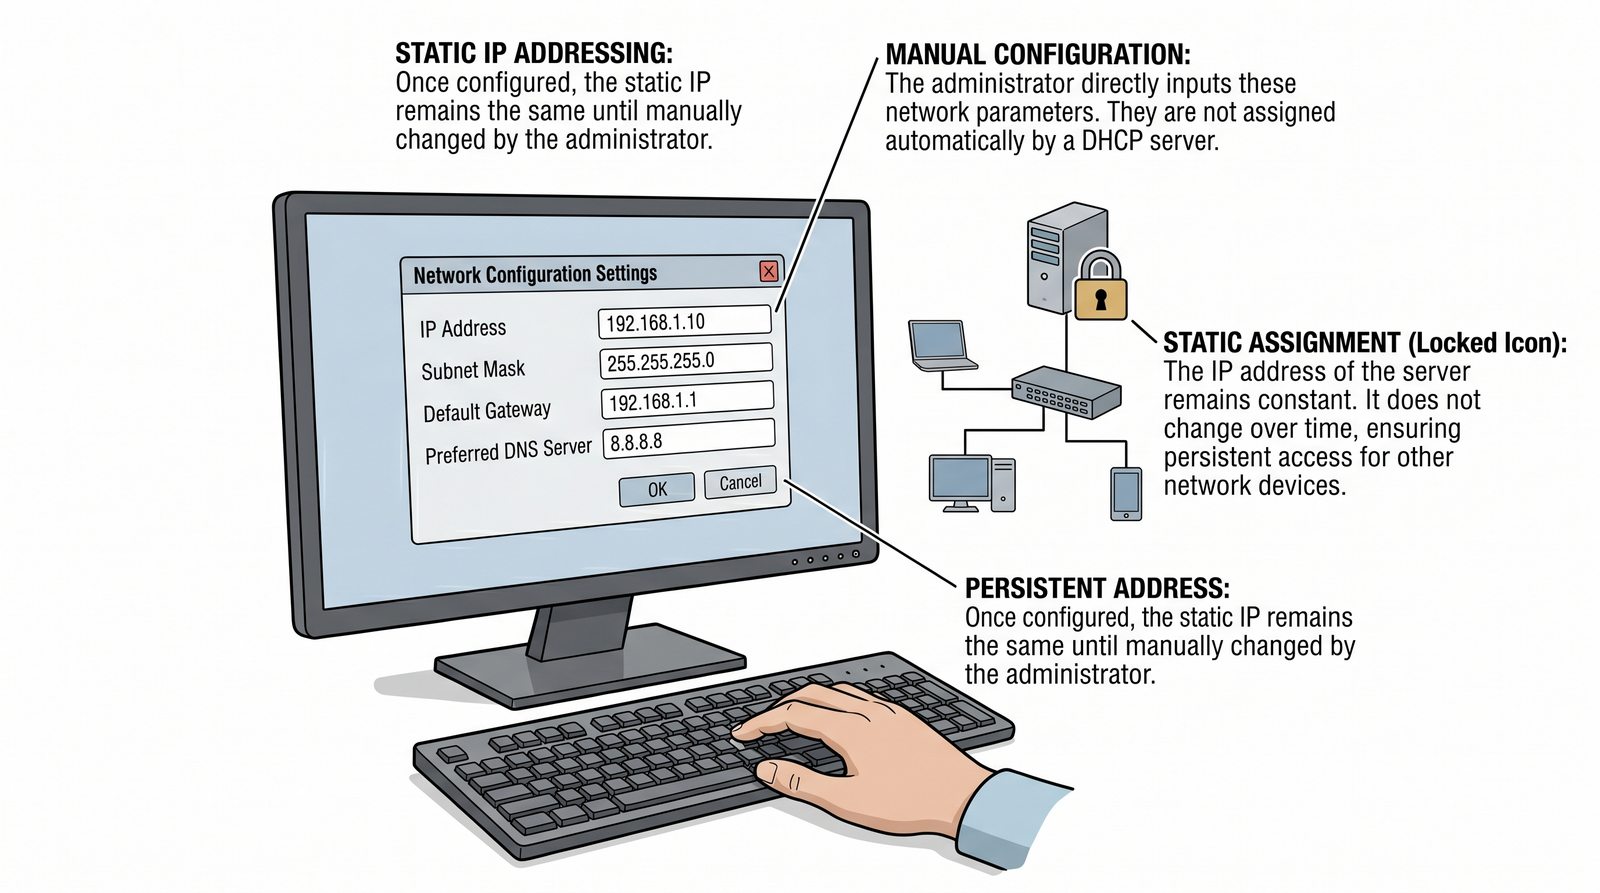
Adresacja statyczna
Slajd omawia adresację statyczną.
  • Adresacja statyczna polega na ręcznym, trwałym przypisaniu adresu IP do konkretnego urządzenia.
  • Administrator ręcznie konfiguruje adres IP, maskę podsieci, bramę domyślną i serwery DNS w ustawieniach sieciowych urządzenia.
  • Adres ten nie zmienia się aż do momentu ponownej, ręcznej interwencji administratora.
Adresacja statyczna: ręczne, trwałe przypisanie adresu IP do urządzenia wraz z maską podsieci, bramą domyślną i serwerami DNS; adres nie zmienia się aż do ponownej, ręcznej interwencji administratora.
Slajd 20 - materiał ilustracyjny
21/60
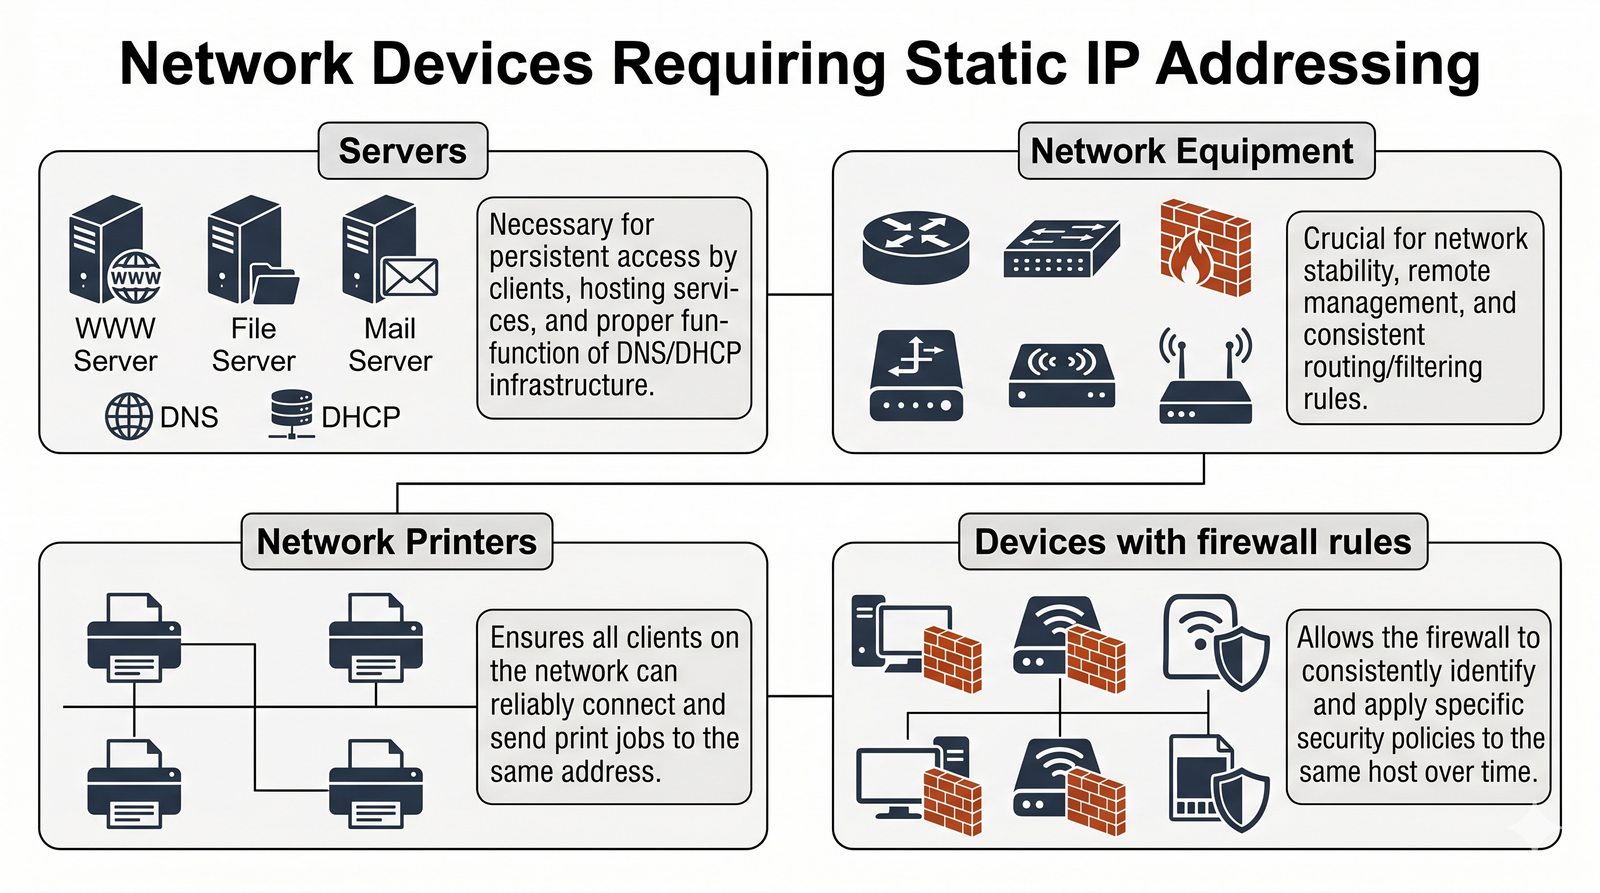
Kiedy stosować adresację statyczną?
Slajd wymienia urządzenia, dla których adresacja statyczna jest niezbędna.
  • Adresacja statyczna jest niezbędna dla urządzeń, które muszą być zawsze dostępne pod tym samym, przewidywalnym adresem.
  • Są to przede wszystkim:
  • Serwery: WWW, plików, poczty, DNS, DHCP.
  • Urządzenia sieciowe: interfejsy routerów, przełączników, firewalli, punkty dostępowe.
  • Drukarki sieciowe i inne współdzielone zasoby.
  • Urządzenia, do których kierowane są reguły na firewallu lub przekierowania portów.
Kiedy statycznie: adresacja statyczna jest niezbędna dla urządzeń, które muszą być zawsze dostępne pod tym samym adresem - serwery (WWW, plików, poczty, DNS, DHCP), urządzenia sieciowe (interfejsy routerów, przełączników, firewalli, punkty dostępowe), drukarki sieciowe oraz wszystko, do czego kierowane są reguły firewalla lub przekierowania portów.
Slajd 21 - materiał ilustracyjny
22/60
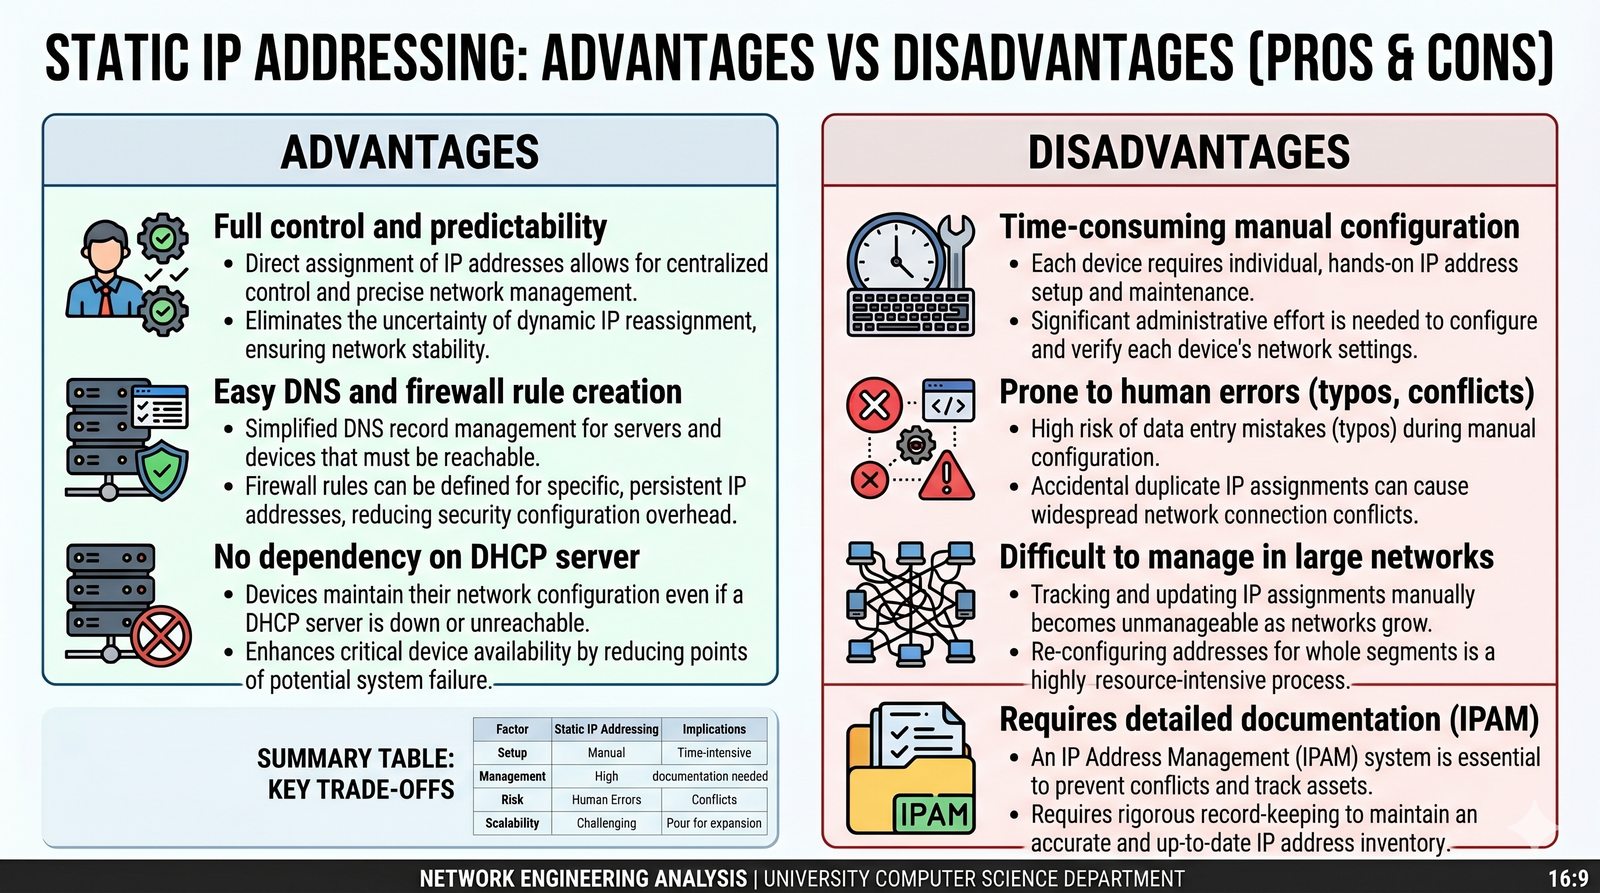
Zalety i wady adresacji statycznej
Slajd zestawia zalety i wady adresacji statycznej.
  • Zalety: pełna kontrola i przewidywalność; ułatwia tworzenie wpisów DNS i reguł firewalla; brak zależności od serwera DHCP.
  • Wady: czasochłonna i podatna na błędy konfiguracja ręczna (literówki, konflikty adresów); trudne zarządzanie w dużych sieciach; wymaga prowadzenia dokładnej dokumentacji (IPAM).
Zalety i wady adresacji statycznej: zaletą jest pełna kontrola i przewidywalność, ułatwienie wpisów DNS i reguł firewalla oraz brak zależności od DHCP; wadami - czasochłonna i podatna na błędy konfiguracja ręczna, trudne zarządzanie w dużych sieciach i konieczność prowadzenia dokładnej dokumentacji (IPAM).
Slajd 22 - materiał ilustracyjny
23/60
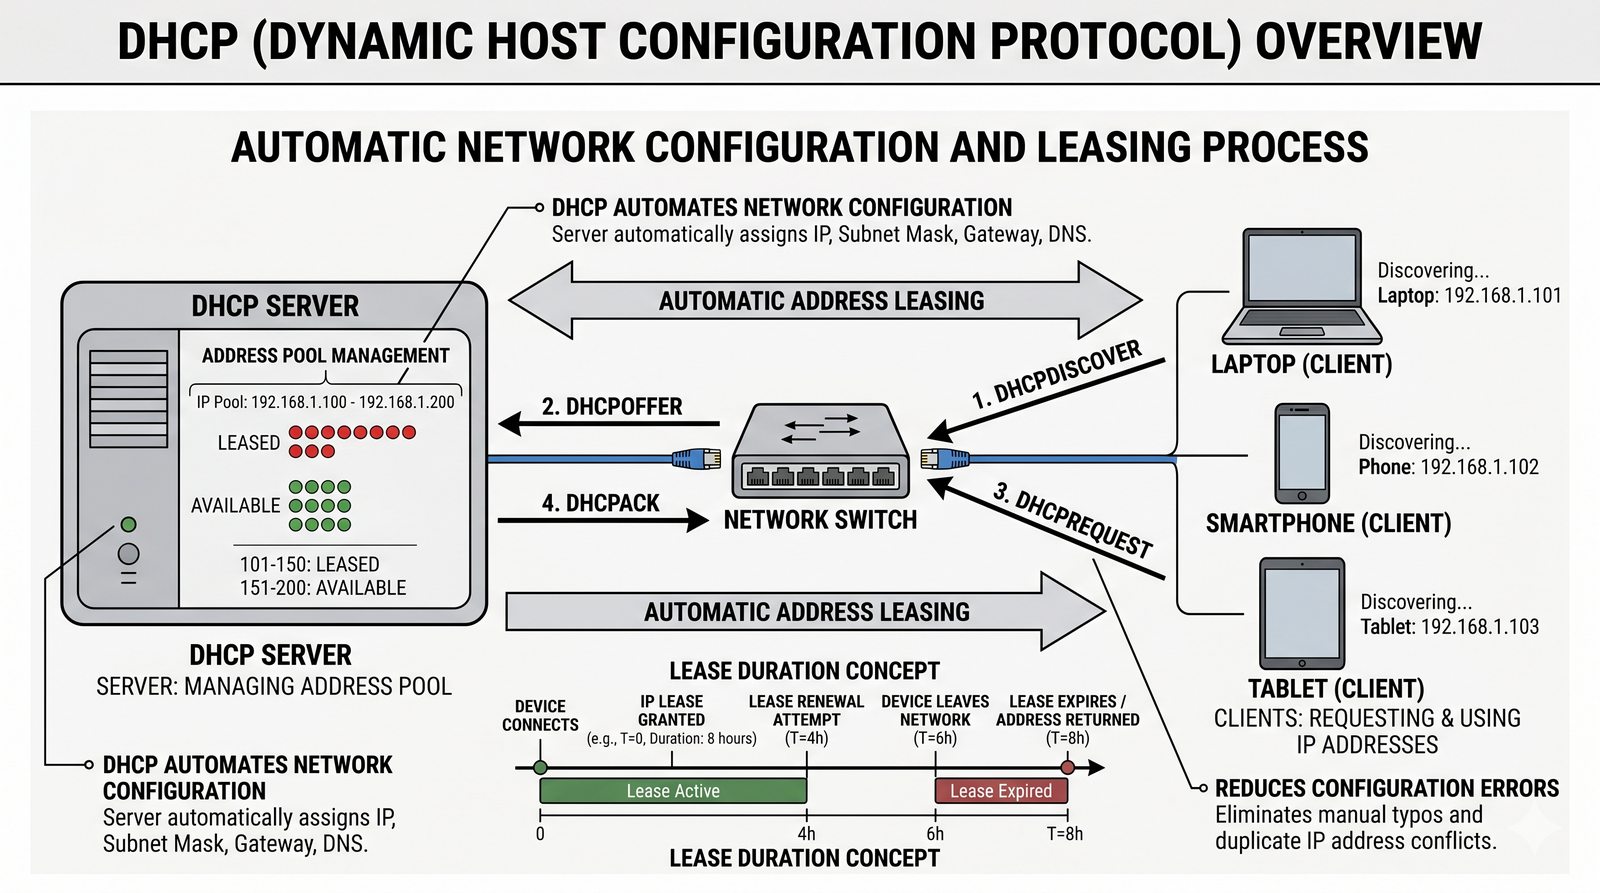
Adresacja dynamiczna (DHCP)
Slajd omawia adresację dynamiczną realizowaną przez DHCP.
  • Adresacja dynamiczna polega na automatycznym przydzielaniu konfiguracji sieciowej urządzeniom klienckim przez centralny serwer DHCP (Dynamic Host Configuration Protocol).
  • Klient po podłączeniu do sieci „pyta” o adres, a serwer „wypożycza” mu wolny adres ze zdefiniowanej puli na określony czas (dzierżawa).
Adresacja dynamiczna (DHCP): automatyczne przydzielanie konfiguracji sieciowej przez centralny serwer DHCP; klient po podłączeniu do sieci „pyta” o adres, a serwer „wypożycza” mu wolny adres ze zdefiniowanej puli na określony czas (dzierżawa).
Slajd 23 - materiał ilustracyjny
24/60
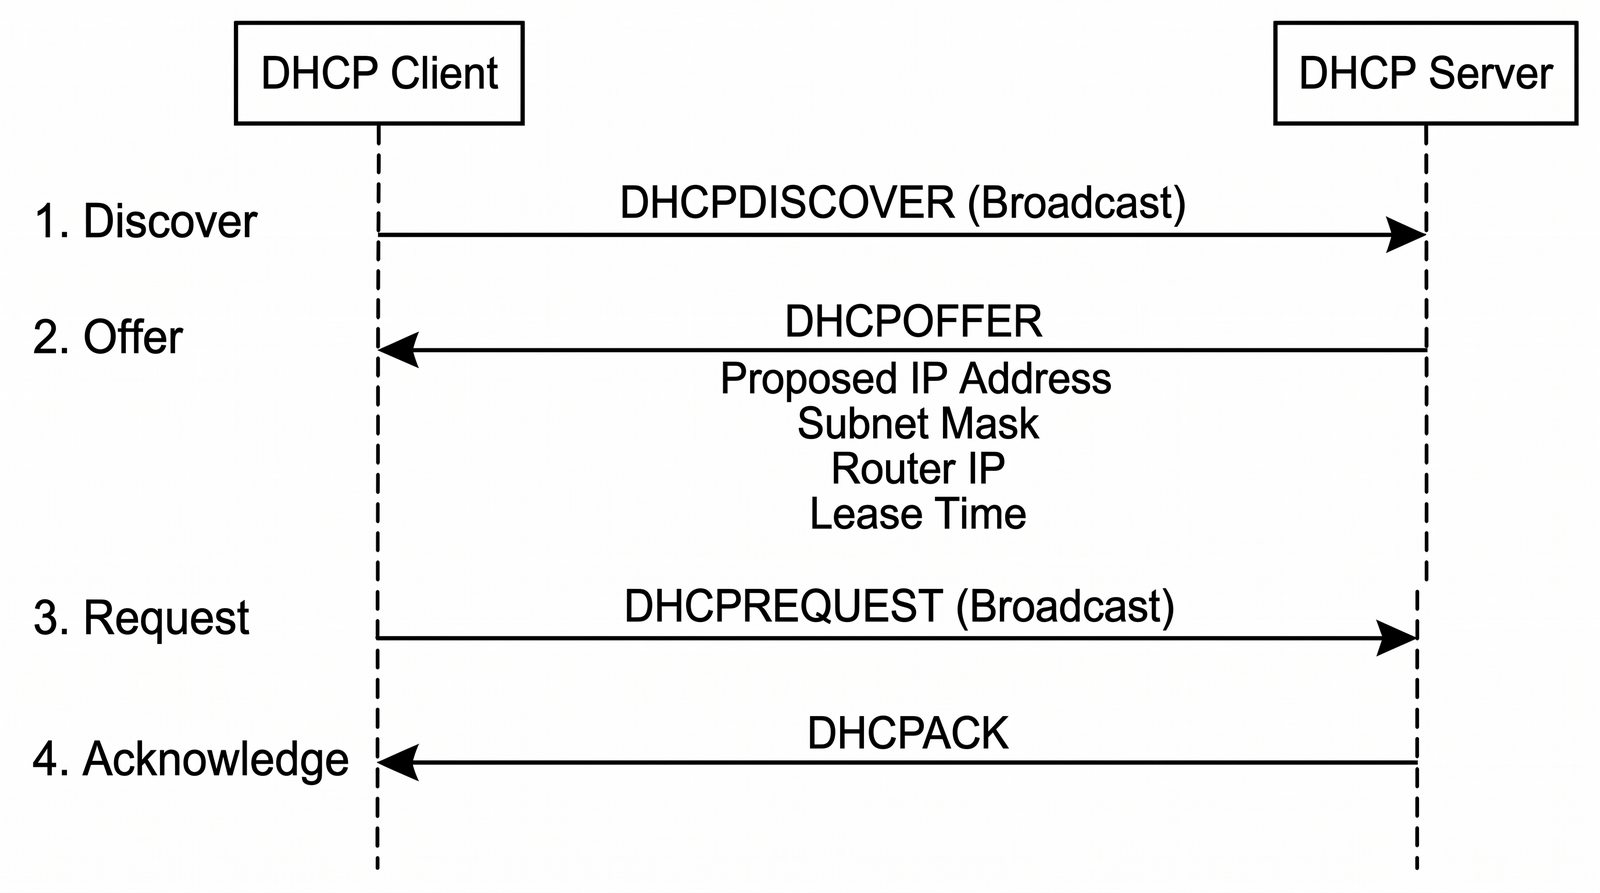
Proces DHCP: DORA
Slajd omawia czterostopniowy proces DHCP znany jako DORA.
  • Proces przydzielania adresu przez DHCP to czterostopniowa wymiana komunikatów, znana jako DORA.
  1. Discover: Klient wysyła w sieć komunikat rozgłoszeniowy „Szukam serwera DHCP!”.
  2. Offer: Wszystkie serwery DHCP, które usłyszą prośbę, odpowiadają ofertą zawierającą proponowany adres IP i inne parametry.
  3. Request: Klient wybiera jedną z ofert (zazwyczaj pierwszą) i wysyła komunikat rozgłoszeniowy „Akceptuję ofertę od serwera X!”.
  4. Acknowledge: Wybrany serwer potwierdza przydział adresu i zapisuje go w swojej bazie, a klient kończy konfigurację swojego interfejsu.
DORA: Discover (klient rozgłasza poszukiwanie serwera DHCP), Offer (serwery proponują adres), Request (klient wybiera ofertę i prosi o nią) oraz Acknowledge (serwer potwierdza przydział i zapisuje go w bazie, a klient kończy konfigurację interfejsu).
Slajd 24 - materiał ilustracyjny
25/60
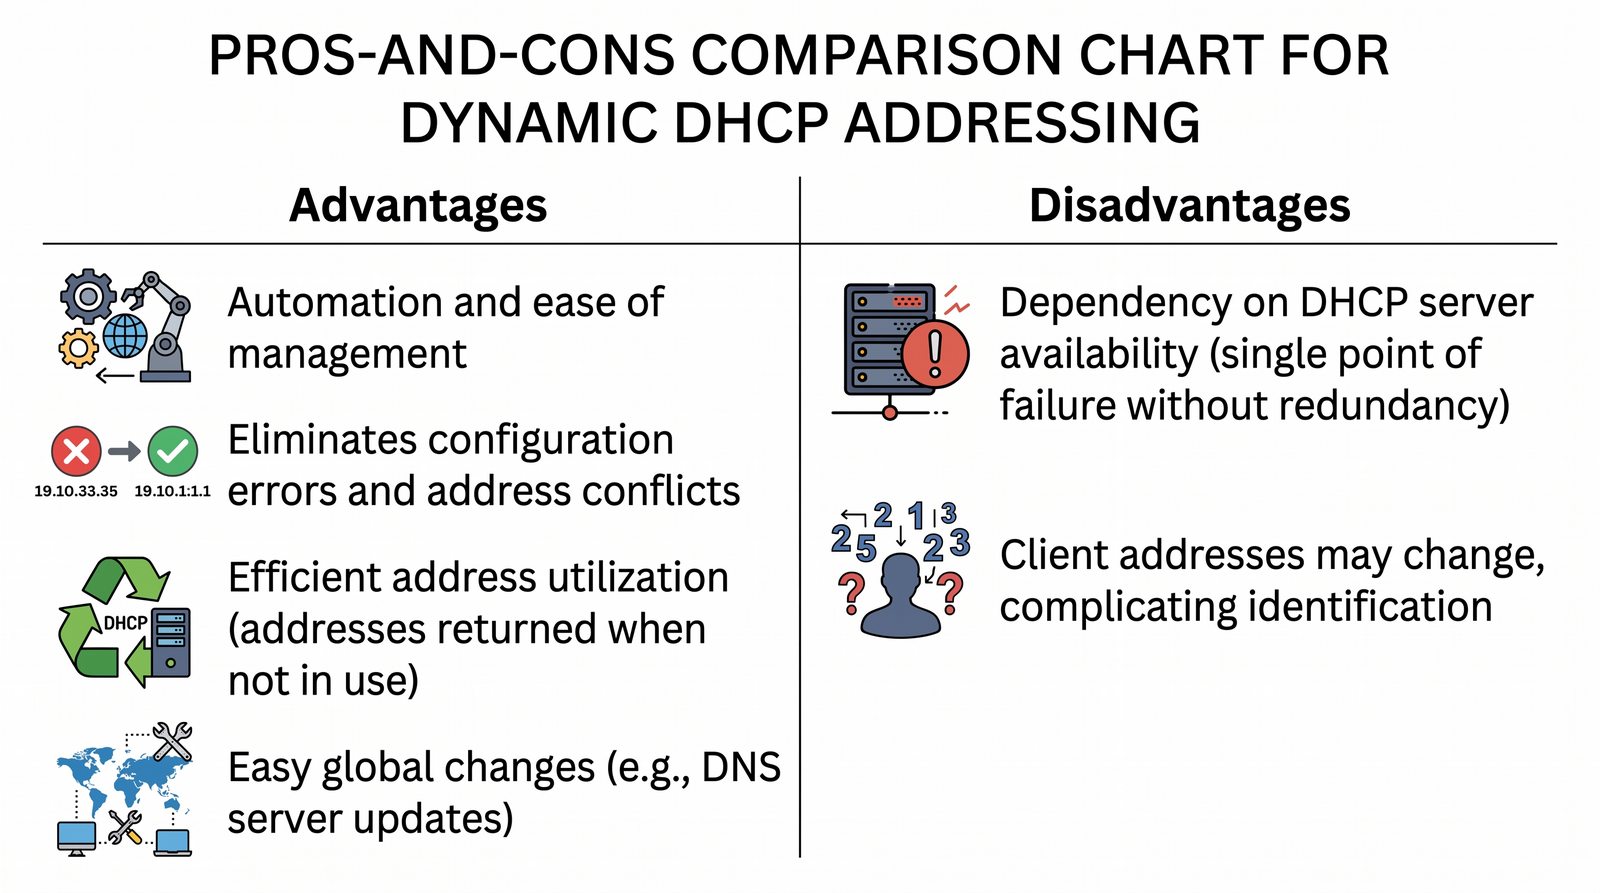
Zalety i wady adresacji dynamicznej
Slajd zestawia zalety i wady adresacji dynamicznej.
  • Zalety: automatyzacja i prostota zarządzania; eliminuje błędy konfiguracyjne i konflikty adresów; efektywne wykorzystanie puli adresów (adresy są zwracane do puli po wygaśnięciu dzierżawy lub po jej zwolnieniu przez klienta komunikatem DHCPRELEASE, RFC 2131); łatwość wprowadzania globalnych zmian (np. zmiana serwera DNS).
  • Wady: zależność od dostępności serwera DHCP (pojedynczy punkt awarii, jeśli nie jest redundantny); adresy klientów mogą się zmieniać, co utrudnia identyfikację.
Zalety i wady DHCP: zaletą jest automatyzacja i prostota, eliminacja błędów konfiguracyjnych i konfliktów, efektywne wykorzystanie puli oraz łatwość zmian globalnych; wadami - zależność od dostępności serwera DHCP (pojedynczy punkt awarii) oraz zmienność adresów klientów utrudniająca identyfikację.
Slajd 25 - materiał ilustracyjny
26/60
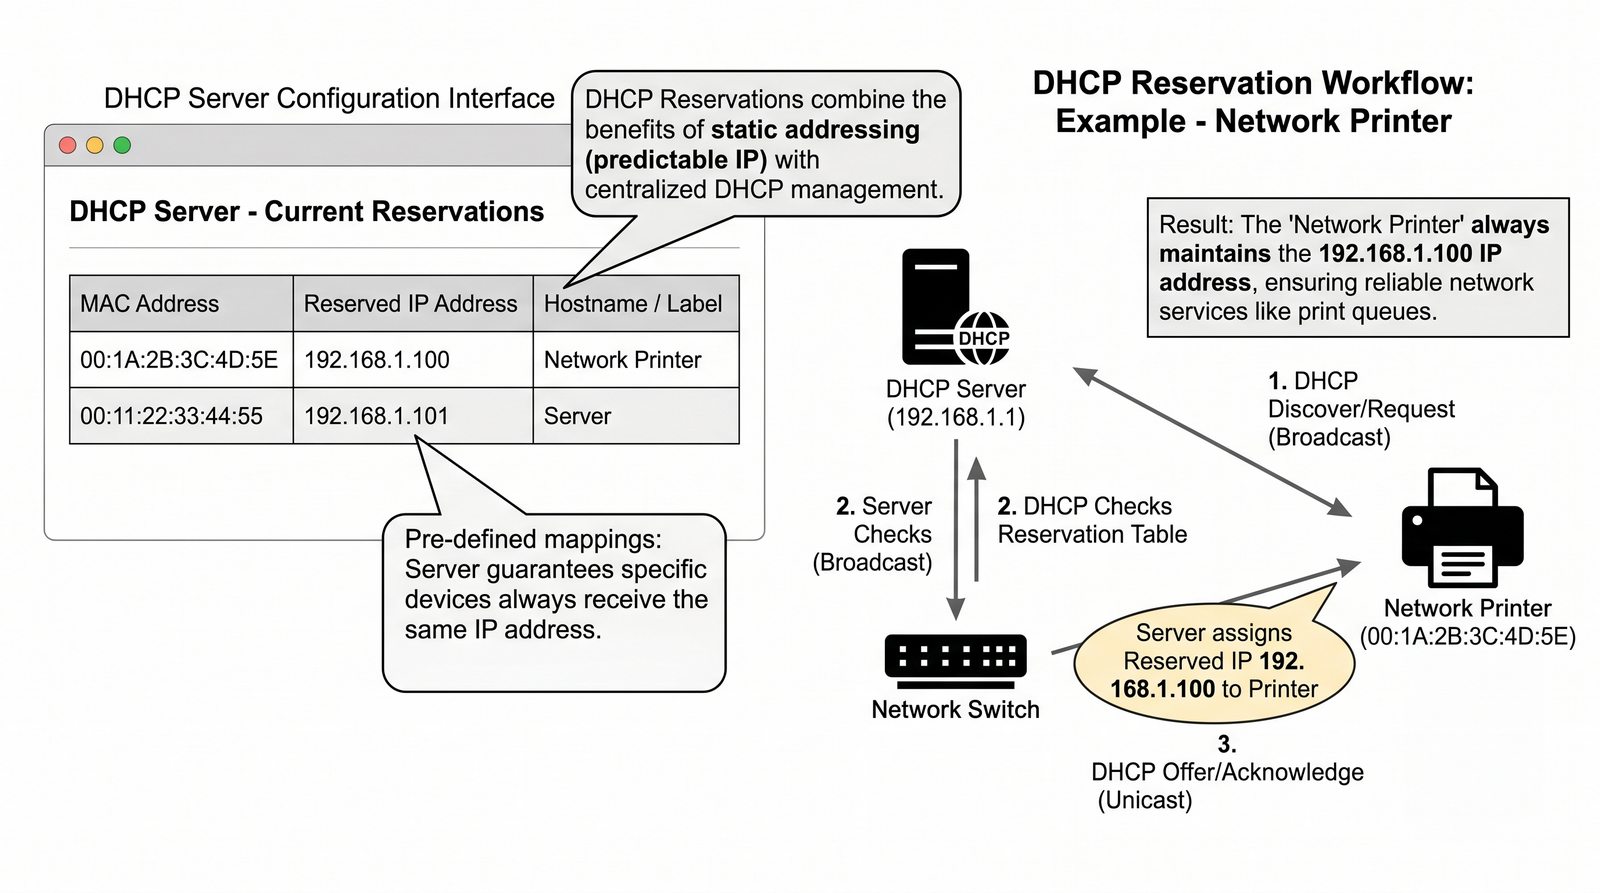
Rezerwacje DHCP
Slajd omawia rezerwacje DHCP jako kompromis między adresacją statyczną a dynamiczną.
  • Rezerwacje DHCP to kompromis między adresacją statyczną a dynamiczną.
  • Pozwalają one na skonfigurowanie serwera DHCP tak, aby konkretne urządzenie (identyfikowane po adresie MAC) zawsze otrzymywało ten sam, z góry zdefiniowany adres IP.
  • Daje to przewidywalność adresu (jak w statycznej), ale konfiguracja wciąż jest zarządzana centralnie z poziomu serwera DHCP.
  • Jest to dobre rozwiązanie np. dla drukarek sieciowych w małych biurach.
Rezerwacje DHCP: pozwalają skonfigurować serwer tak, aby konkretne urządzenie (identyfikowane po adresie MAC) zawsze otrzymywało ten sam, z góry zdefiniowany adres IP; daje to przewidywalność adresu jak przy konfiguracji statycznej, ale zarządzanie pozostaje centralne - dobre np. dla drukarek w małych biurach.
Slajd 26 - materiał ilustracyjny
27/60
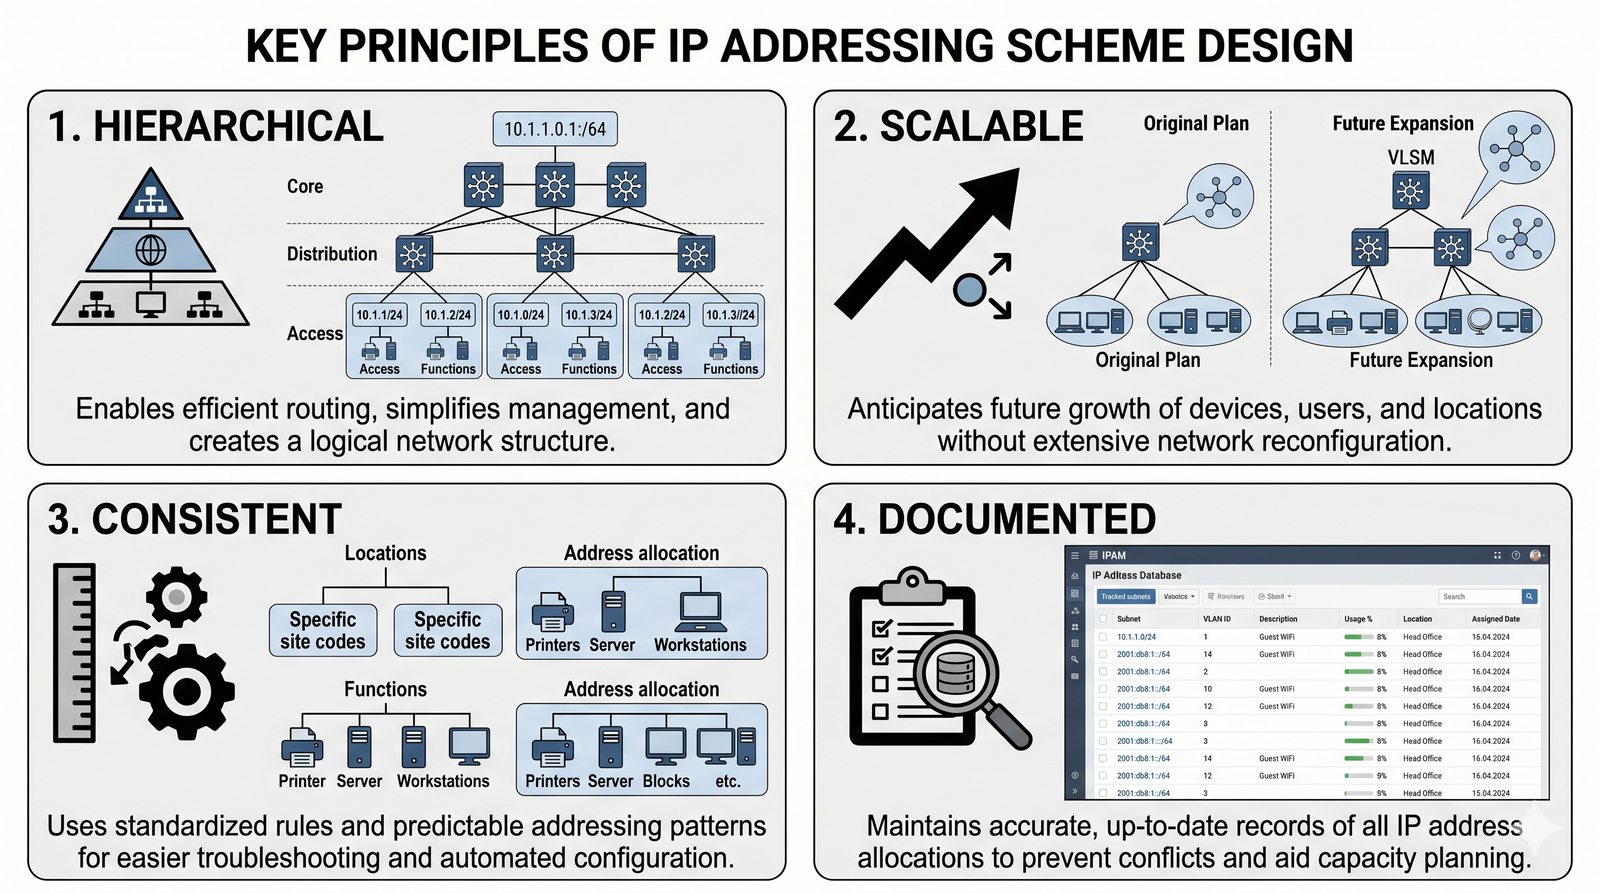
Zasady projektowania schematu adresacji
Slajd przedstawia zasady projektowania dobrego schematu adresacji.
  • Dobry schemat adresacji IP nie jest przypadkowy.
  • Powinien być:
  • Hierarchiczny: Odzwierciedlać strukturę organizacji (geograficzną, logiczną).
  • Skalowalny: Uwzględniać przyszły wzrost i zostawiać miejsce na nowe podsieci.
  • Spójny: Stosować te same zasady w całej organizacji (np. brama domyślna to zawsze pierwszy adres w podsieci).
  • Udokumentowany: Każda podsieć i każdy statyczny adres powinny być opisane w systemie IPAM.
Zasady schematu adresacji: powinien być hierarchiczny (odzwierciedlać strukturę organizacji), skalowalny (uwzględniać przyszły wzrost), spójny (te same zasady w całej organizacji) oraz udokumentowany (każda podsieć i adres statyczny opisane w systemie IPAM).
Slajd 27 - materiał ilustracyjny
28/60
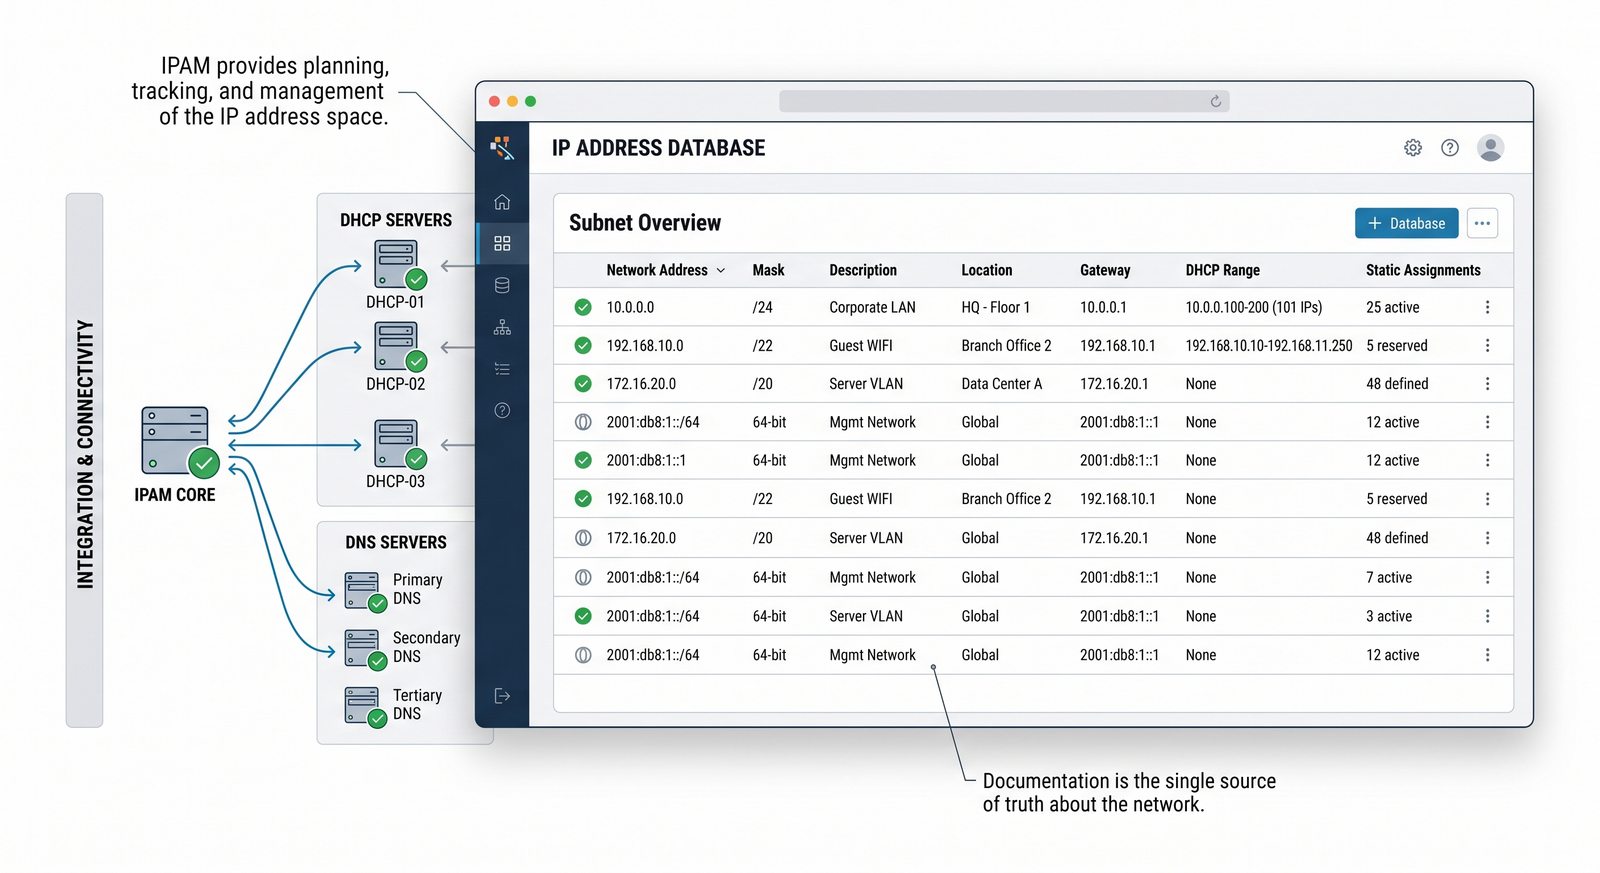
IPAM (IP Address Management)
Slajd omawia IPAM jako proces i narzędzia zarządzania adresacją.
  • IPAM to proces i narzędzia do planowania, śledzenia i zarządzania przestrzenią adresową IP.
  • W najprostszej formie może to być arkusz kalkulacyjny.
  • W dużych sieciach stosuje się dedykowane oprogramowanie IPAM, które często integruje się z serwerami DHCP i DNS, automatyzując wiele zadań.
  • Niezależnie od narzędzia, kluczowe jest utrzymywanie aktualnej i dokładnej dokumentacji, która jest jedynym „źródłem prawdy” o naszej sieci.
IPAM: proces i narzędzia do planowania, śledzenia oraz zarządzania przestrzenią adresową IP; w najprostszej formie arkusz kalkulacyjny, w dużych sieciach dedykowane oprogramowanie integrujące się z DHCP i DNS. Kluczowe jest utrzymywanie aktualnej dokumentacji jako „źródła prawdy” o sieci.
Slajd 28 - materiał ilustracyjny
29/60
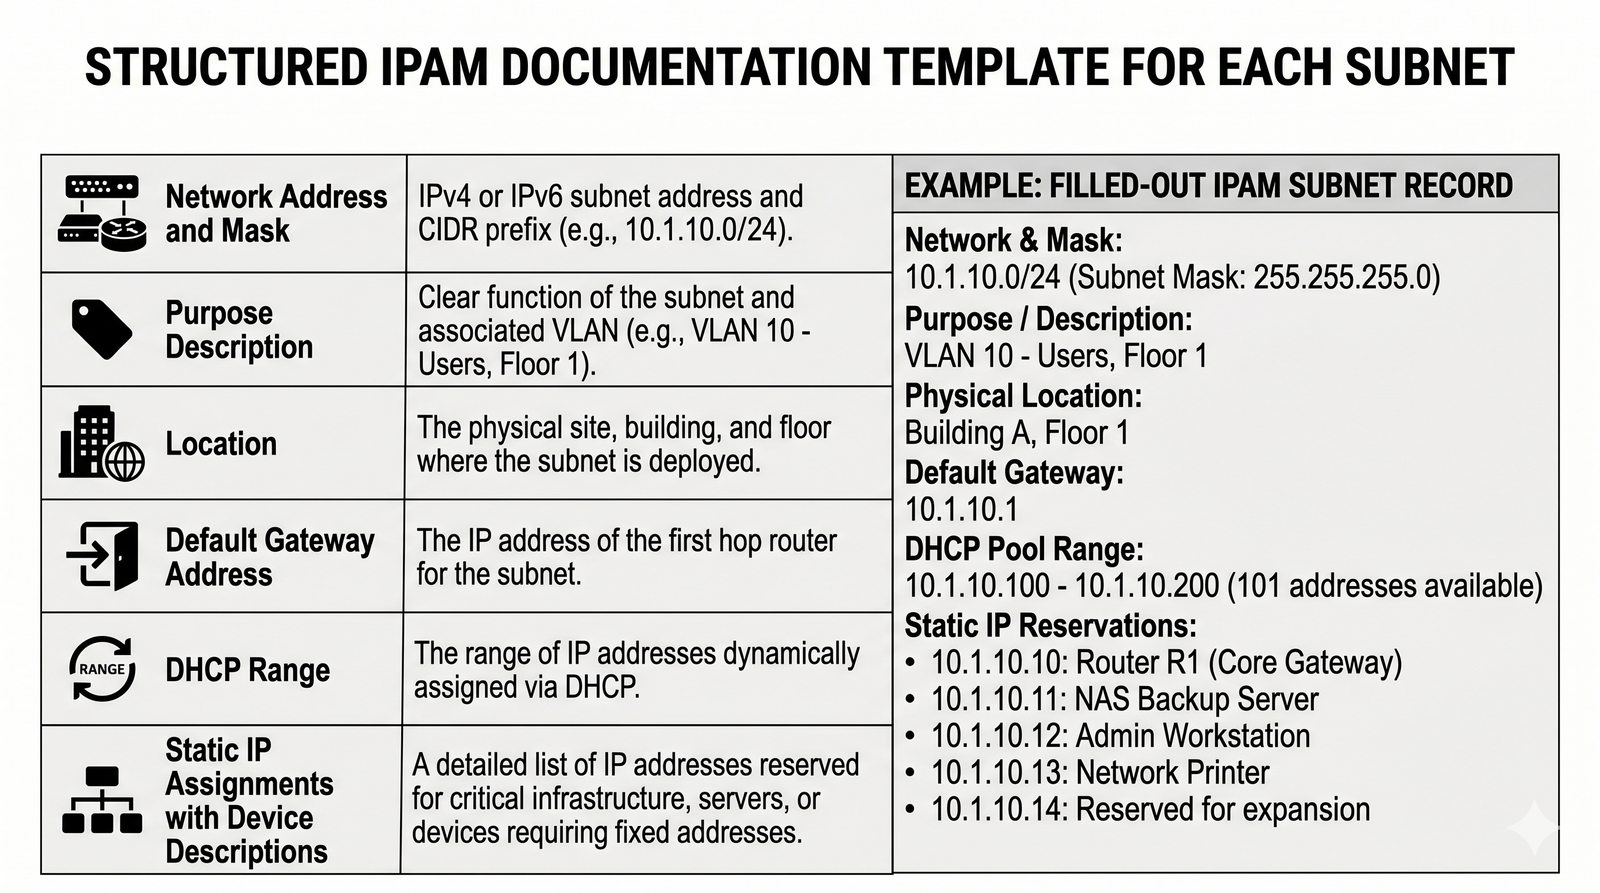
Co dokumentować w IPAM?
Slajd wymienia, co należy dokumentować dla każdej podsieci w IPAM.
  • Dla każdej zdefiniowanej podsieci, dokumentacja powinna zawierać co najmniej:
  • Adres sieci i maskę (np. 10.1.10.0/24).
  • Opis przeznaczenia (np. „VLAN 10 - Użytkownicy, Piętro 1”).
  • Lokalizację (np. „Budynek A, Piętro 1”).
  • Adres bramy domyślnej.
  • Zakres adresów dla DHCP (jeśli dotyczy).
  • Listę statycznie przypisanych adresów wraz z opisem urządzeń.
Dokumentacja IPAM: dla każdej podsieci należy zapisać adres sieci i maskę, opis przeznaczenia, lokalizację, adres bramy domyślnej, zakres adresów dla DHCP oraz listę statycznie przypisanych adresów wraz z opisem urządzeń.
Slajd 29 - materiał ilustracyjny
30/60
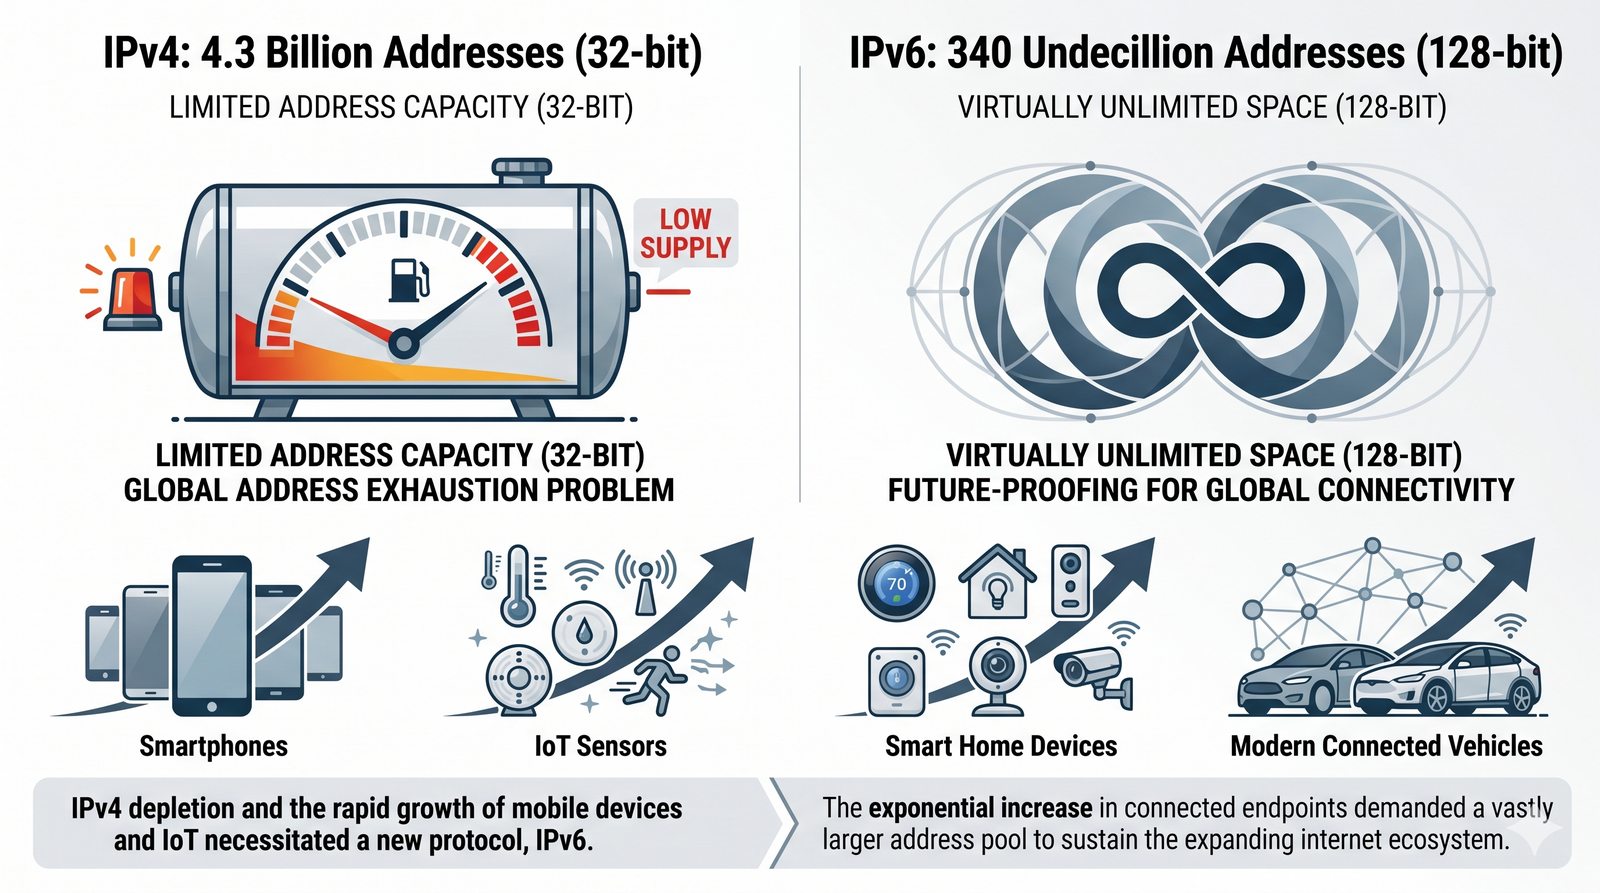
Dlaczego potrzebujemy IPv6?
Slajd wyjaśnia, dlaczego potrzebujemy IPv6.
  • Głównym powodem stworzenia IPv6 była ograniczona i wyczerpująca się pula adresów IPv4.
  • 32-bitowy adres IPv4 pozwala na około 4,3 miliarda unikalnych adresów, co w dobie internetu, urządzeń mobilnych i IoT jest liczbą niewystarczającą.
  • IPv6 rozwiązuje ten problem, oferując praktycznie niewyczerpywalną przestrzeń adresową, a przy okazji wprowadza szereg ulepszeń w stosunku do swojego poprzednika.
Dlaczego IPv6: głównym powodem jest wyczerpująca się pula adresów IPv4 - 32-bitowy adres daje około 4,3 miliarda unikalnych adresów, co wobec internetu, urządzeń mobilnych i IoT jest niewystarczające; IPv6 oferuje praktycznie niewyczerpywalną przestrzeń adresową i szereg ulepszeń technicznych.
Slajd 30 - materiał ilustracyjny
31/60
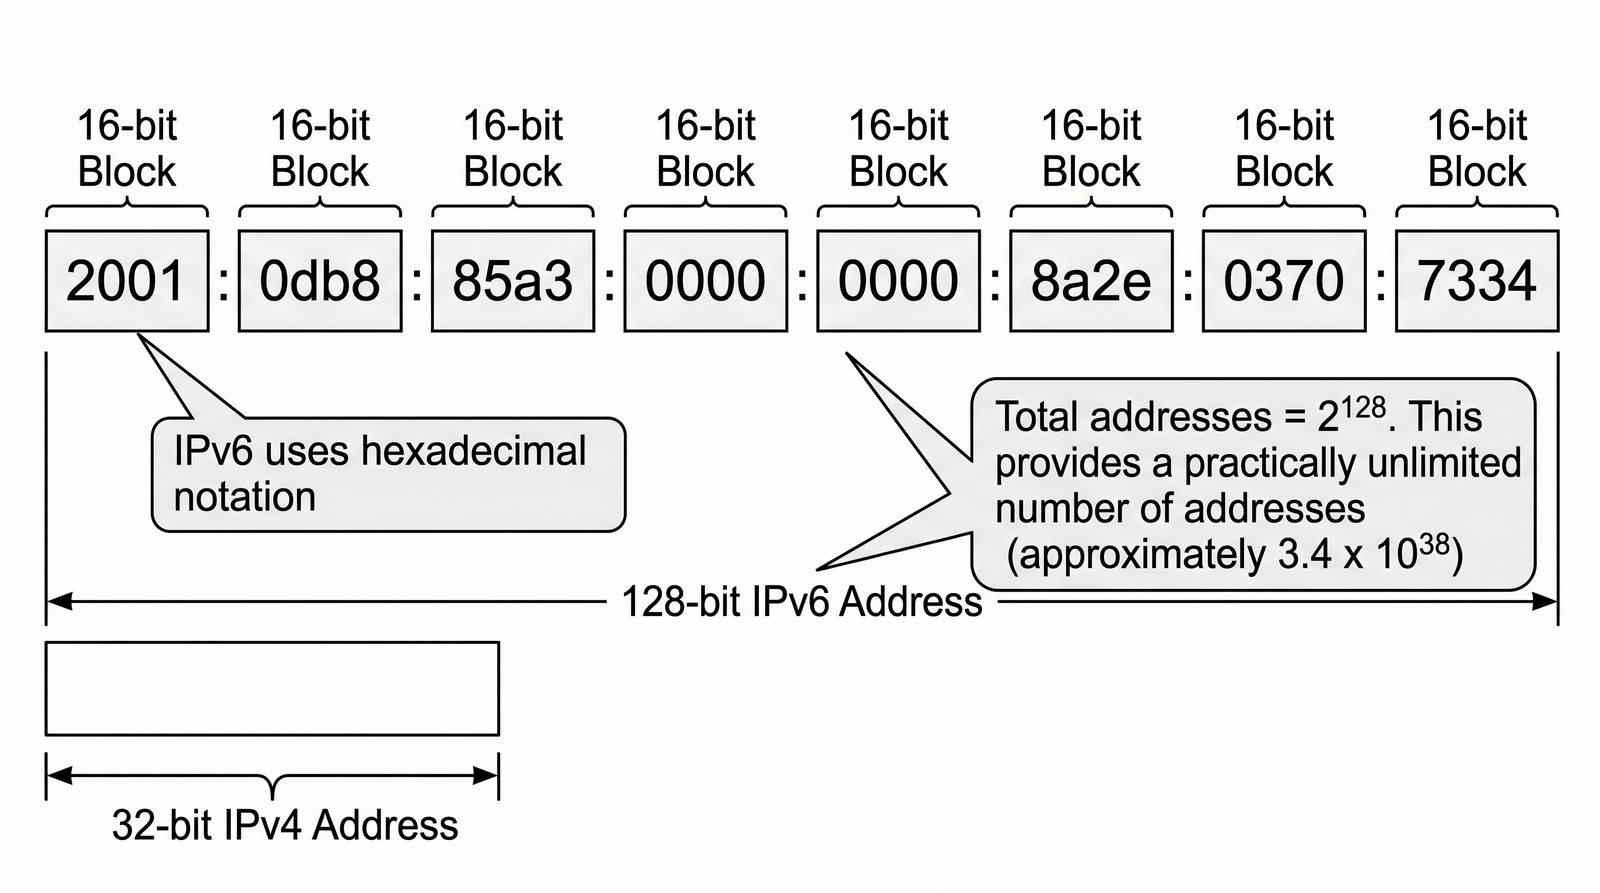
Budowa adresu IPv6
Slajd omawia budowę adresu IPv6.
  • Adres IPv6 ma 128 bitów długości.
  • Zapisuje się go jako osiem 16-bitowych bloków (heksów) oddzielonych dwukropkami.
  • Każdy blok jest reprezentowany przez cztery cyfry heksadecymalne.
  • Przykład: 2001:0db8:85a3:0000:0000:8a2e:0370:7334.
  • Liczba możliwych adresów IPv6 jest astronomiczna (2^128), co eliminuje potrzebę stosowania NAT.
Adres IPv6: ma 128 bitów i zapisuje się go jako osiem 16-bitowych bloków (heksów) oddzielonych dwukropkami, każdy reprezentowany przez cztery cyfry heksadecymalne, np. 2001:0db8:85a3:0000:0000:8a2e:0370:7334; liczba możliwych adresów (2^128) eliminuje potrzebę stosowania NAT.
Slajd 31 - materiał ilustracyjny
32/60
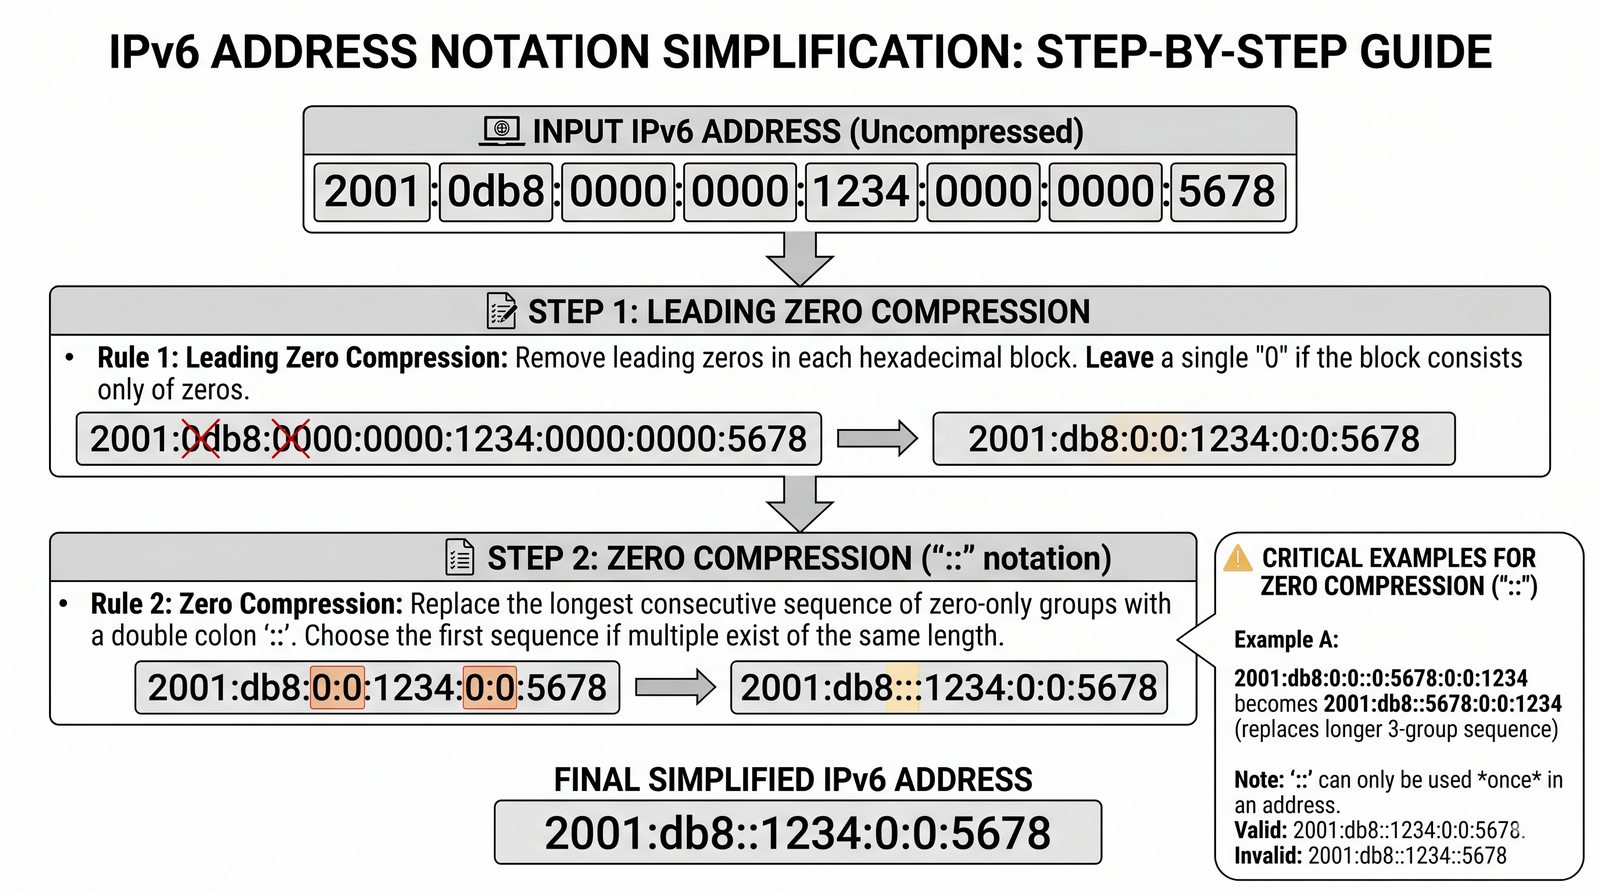
Upraszczanie zapisu adresu IPv6
Slajd omawia zasady upraszczania zapisu adresów IPv6.
  • Aby ułatwić pracę z długimi adresami IPv6, istnieją dwie zasady upraszczania zapisu:
  1. Opuszczanie wiodących zer: W każdym bloku można opuszczać wiodące zera (np. 0db8 można zapisać jako db8, a 0000 jako 0).
  2. Kompresja zer: Jedną, najdłuższą sekwencję bloków składających się z samych zer można zastąpić podwójnym dwukropkiem (::).
  • Przykład: 2001:0db8:0000:0000:1234:0000:0000:5678 można skompresować do 2001:db8::1234:0:0:5678.
Upraszczanie zapisu IPv6: w każdym bloku można opuszczać wiodące zera (0db8 → db8, 0000 → 0), a jedną, najdłuższą sekwencję bloków złożonych z samych zer można zastąpić podwójnym dwukropkiem (::), np. 2001:0db8:0000:0000:1234:0000:0000:5678 można skompresować do 2001:db8::1234:0:0:5678.
Slajd 32 - materiał ilustracyjny
33/60
Typy adresów IPv6
Slajd omawia typy adresów IPv6: unicast, multicast i anycast.
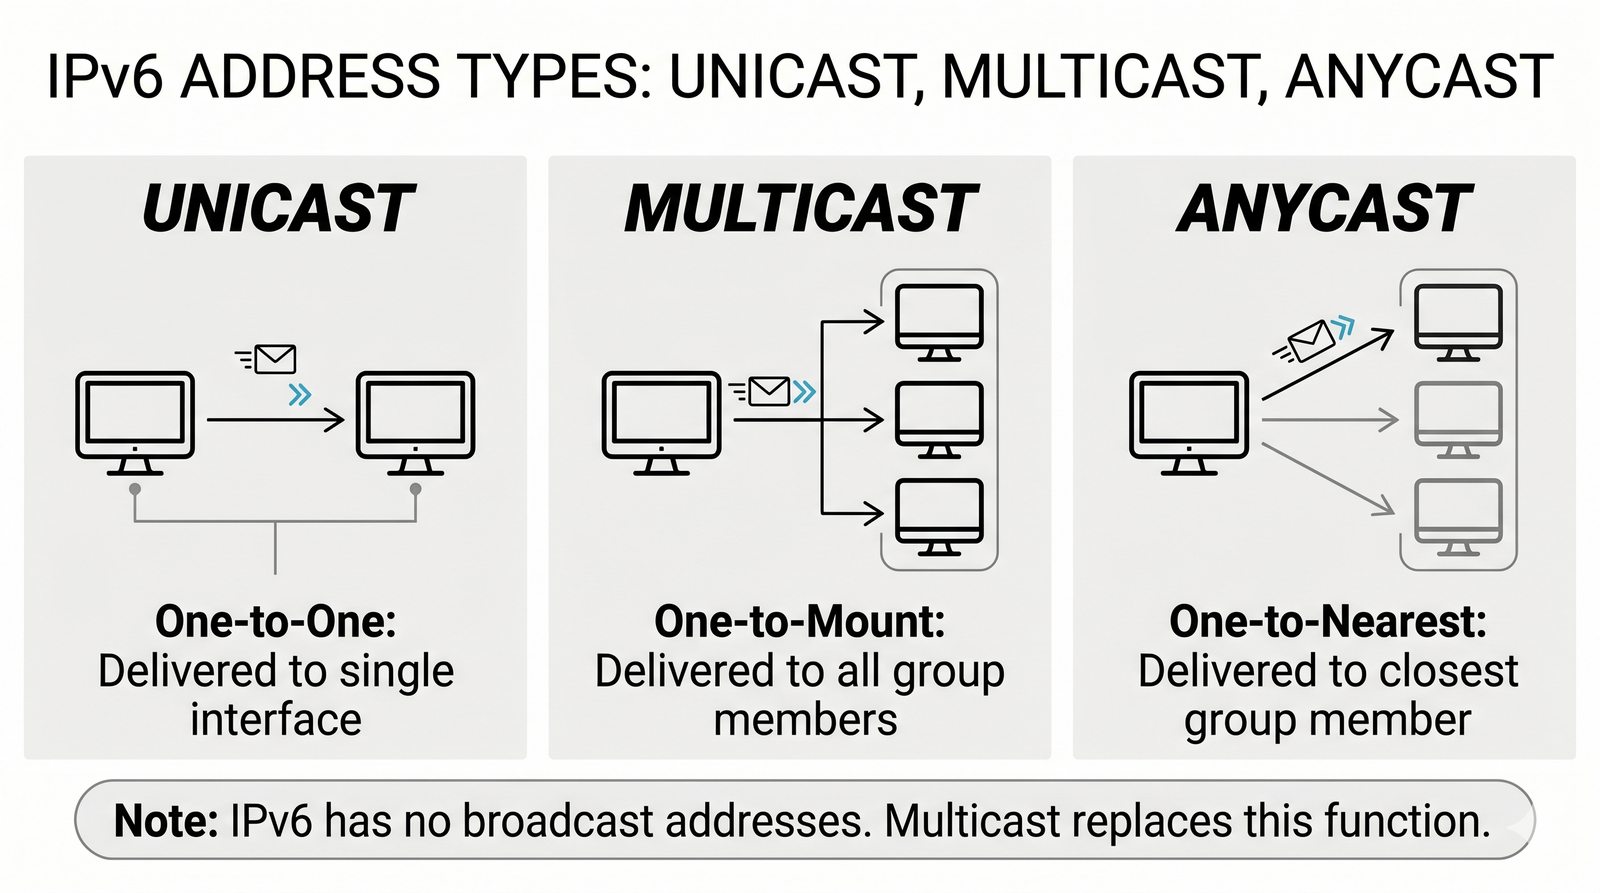
  • Unicast: identyfikuje jeden, unikalny interfejs; pakiet jest dostarczany do tego konkretnego interfejsu.
  • Multicast: identyfikuje grupę interfejsów (potencjalnie na różnych urządzeniach); pakiet jest dostarczany do wszystkich członków grupy.
  • Anycast: identyfikuje grupę interfejsów, ale pakiet jest dostarczany tylko do jednego, najbliższego (w sensie metryki routingu) członka grupy.
  • W IPv6 nie ma już adresów rozgłoszeniowych (broadcast) - ich funkcję przejął multicast.
Typy adresów IPv6: unicast identyfikuje jeden unikalny interfejs, multicast - grupę interfejsów, do których trafia pakiet, a anycast - grupę, z której pakiet trafia tylko do jednego, najbliższego (wg metryki routingu) członka; w IPv6 nie ma już adresów rozgłoszeniowych (broadcast), bo ich funkcję przejął multicast.
Slajd 33 - materiał ilustracyjny
34/60
Adresy Unicast w IPv6
Slajd omawia rodzaje adresów unicast w IPv6.
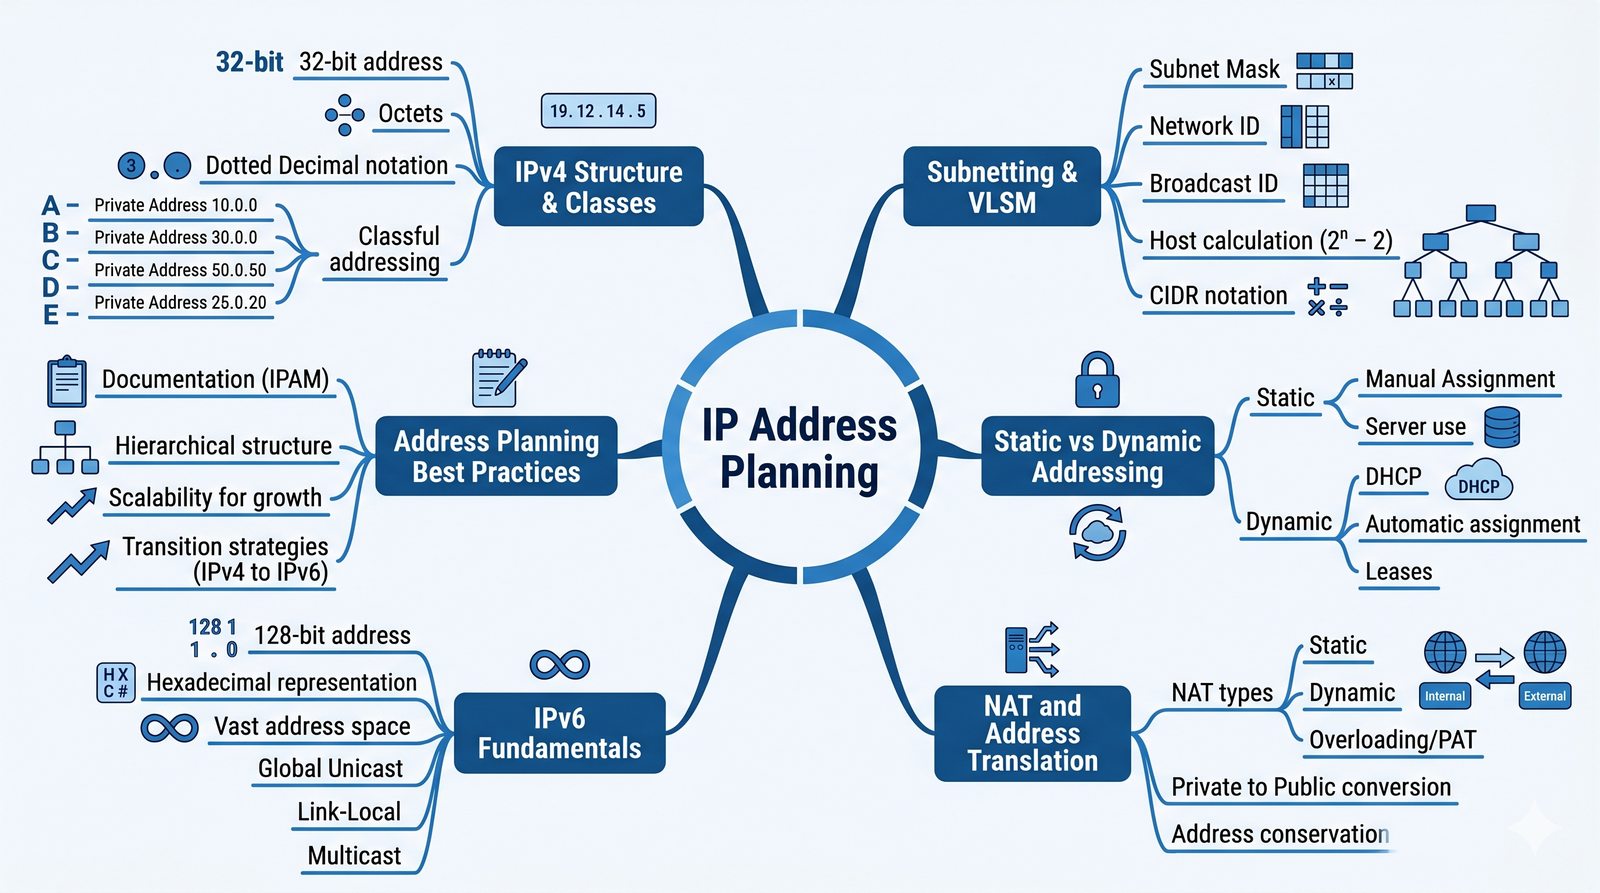
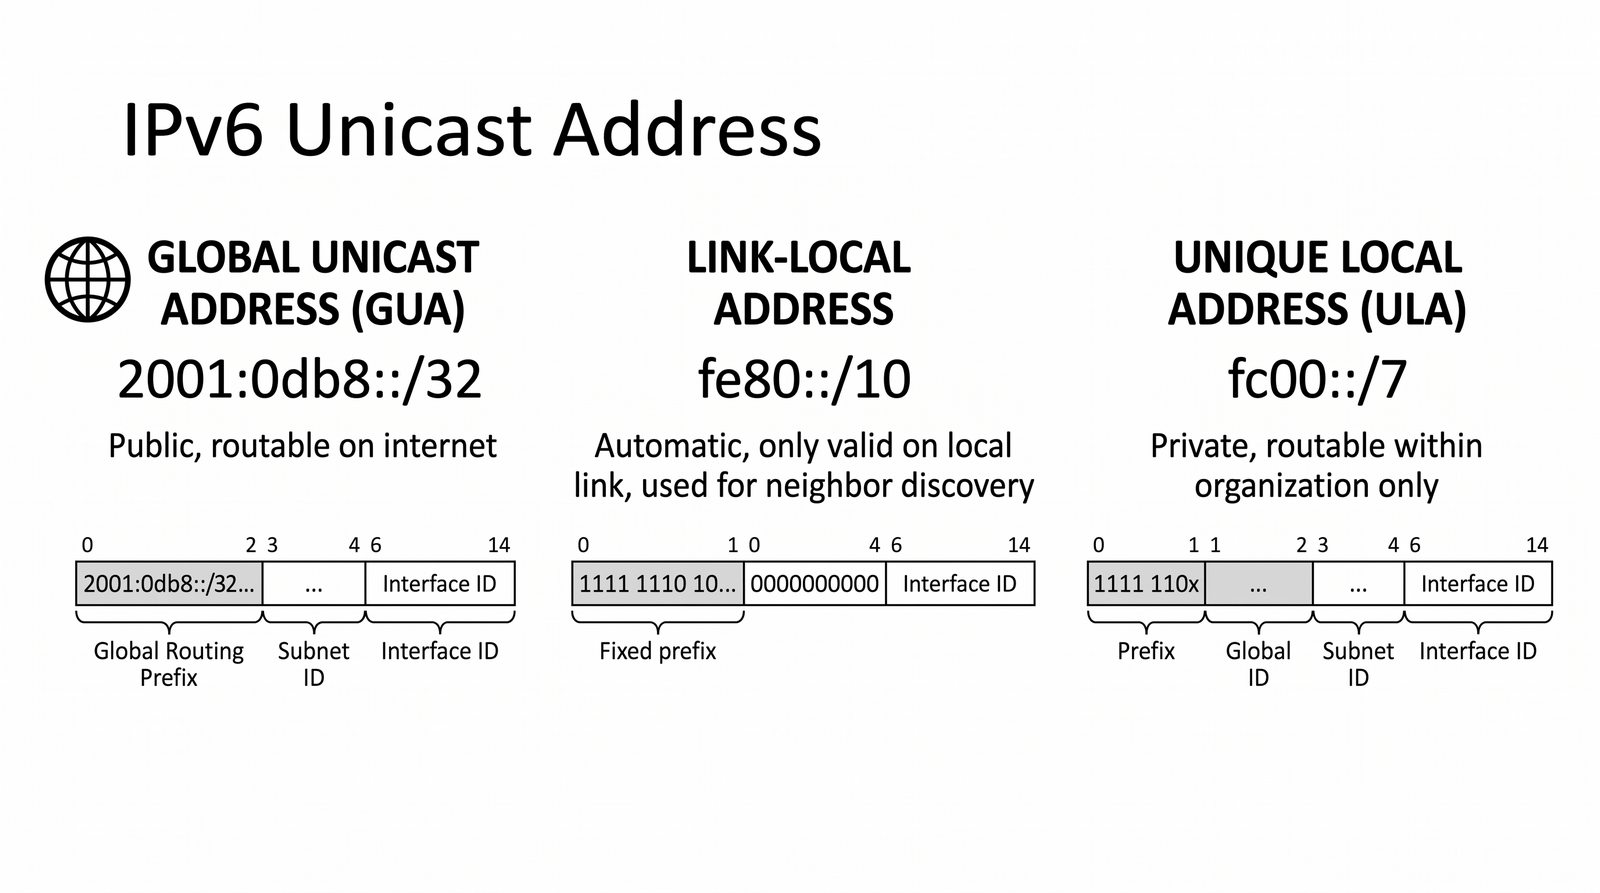
  • Global Unicast (GUA): odpowiednik publicznego adresu IPv4 - unikalny w skali globalnej, routowalny w internecie; zazwyczaj zaczyna się od cyfry 2 lub 3.
  • Link-Local: automatycznie konfigurowany na każdym interfejsie, ważny tylko w ramach jednego segmentu sieci (linku); zawsze zaczyna się od fe80:: i służy do komunikacji sąsiedzkiej (np. protokoły routingu).
  • Unique Local (ULA): odpowiednik prywatnego adresu IPv4 - routowalny wewnątrz organizacji, ale nie w globalnym internecie; zaczyna się od fc00::/7.
Adresy unicast IPv6: Global Unicast (GUA) to odpowiednik adresu publicznego - unikalny i routowalny w internecie, zwykle zaczyna się od 2 lub 3; Link-Local jest automatycznie konfigurowany na interfejsie i ważny tylko w obrębie łącza (fe80::); Unique Local (ULA) to odpowiednik adresu prywatnego, routowalny tylko wewnątrz organizacji (fc00::/7).
Slajd 34 - materiał ilustracyjny
35/60
Autokonfiguracja w IPv6: SLAAC
Slajd omawia autokonfigurację SLAAC w IPv6.
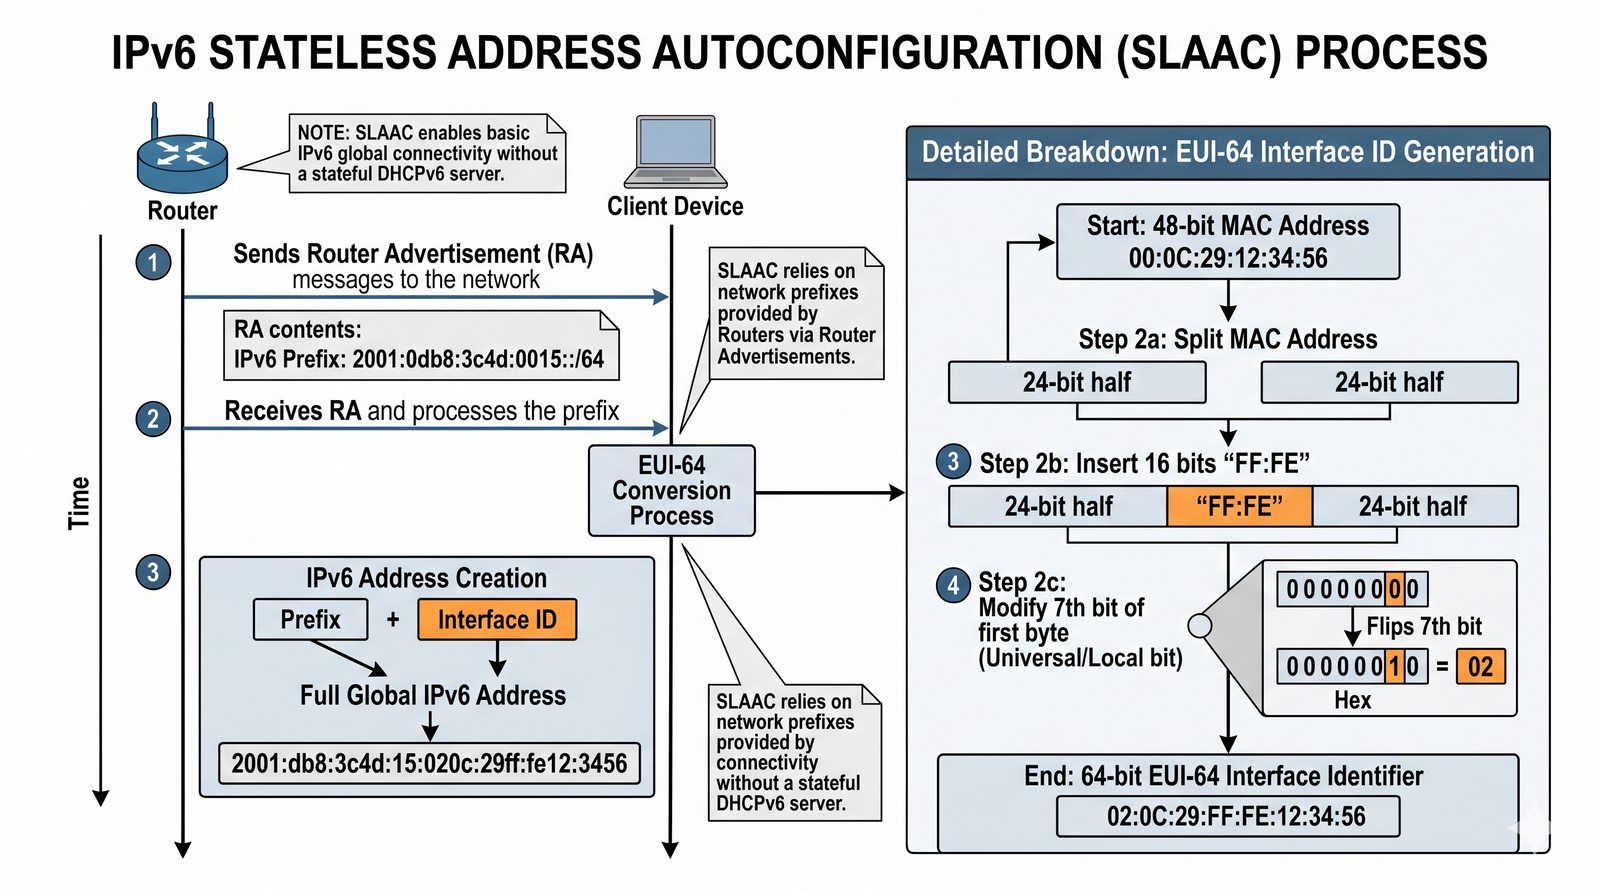
  • Jedną z największych zalet IPv6 jest SLAAC (Stateless Address Autoconfiguration, RFC 4862).
  • Urządzenie po podłączeniu do sieci może automatycznie skonfigurować sobie globalny adres IPv6 bez potrzeby istnienia serwera DHCP.
  • Proces ten polega na nasłuchiwaniu komunikatów „Router Advertisement” wysyłanych przez router, z których urządzenie dowiaduje się, jaki jest prefiks sieciowy.
  • Następnie, na podstawie tego prefiksu i swojego adresu MAC (przekształconego do formatu EUI-64), samo generuje sobie unikalny adres hosta.
SLAAC (Stateless Address Autoconfiguration, RFC 4862): jedna z największych zalet IPv6 - urządzenie samo konfiguruje sobie globalny adres na podstawie prefiksu z komunikatów „Router Advertisement”, bez serwera DHCP; część hosta generuje, przekształcając swój adres MAC do formatu EUI-64.
Slajd 35 - materiał ilustracyjny
36/60
Podsumowanie modułu
Slajd podsumowuje najważniejsze wnioski modułu adresacji.
  • Planowanie adresacji IP jest jedną z fundamentalnych umiejętności inżyniera sieciowego.
  • Przemyślany, hierarchiczny schemat oparty na VLSM jest kluczem do stworzenia skalowalnej i bezpiecznej sieci IPv4.
  • Zrozumienie zalet i wad adresacji statycznej i dynamicznej pozwala na dobranie odpowiedniej metody do konkretnych zastosowań.
  • Choć IPv4 wciąż dominuje, znajomość podstaw IPv6 jest już dziś niezbędna, aby być przygotowanym na nieuchronną transformację sieci w przyszłości.
Podsumowanie modułu 8: planowanie adresacji IP to fundamentalna umiejętność inżyniera sieciowego; kluczem do skalowalnej i bezpiecznej sieci IPv4 jest przemyślany, hierarchiczny schemat oparty na VLSM, a znajomość zalet i wad adresacji statycznej oraz dynamicznej pozwala dobrać metodę do zastosowania. Znajomość podstaw IPv6 jest już niezbędna.
Slajd 36 - materiał ilustracyjny
37/60
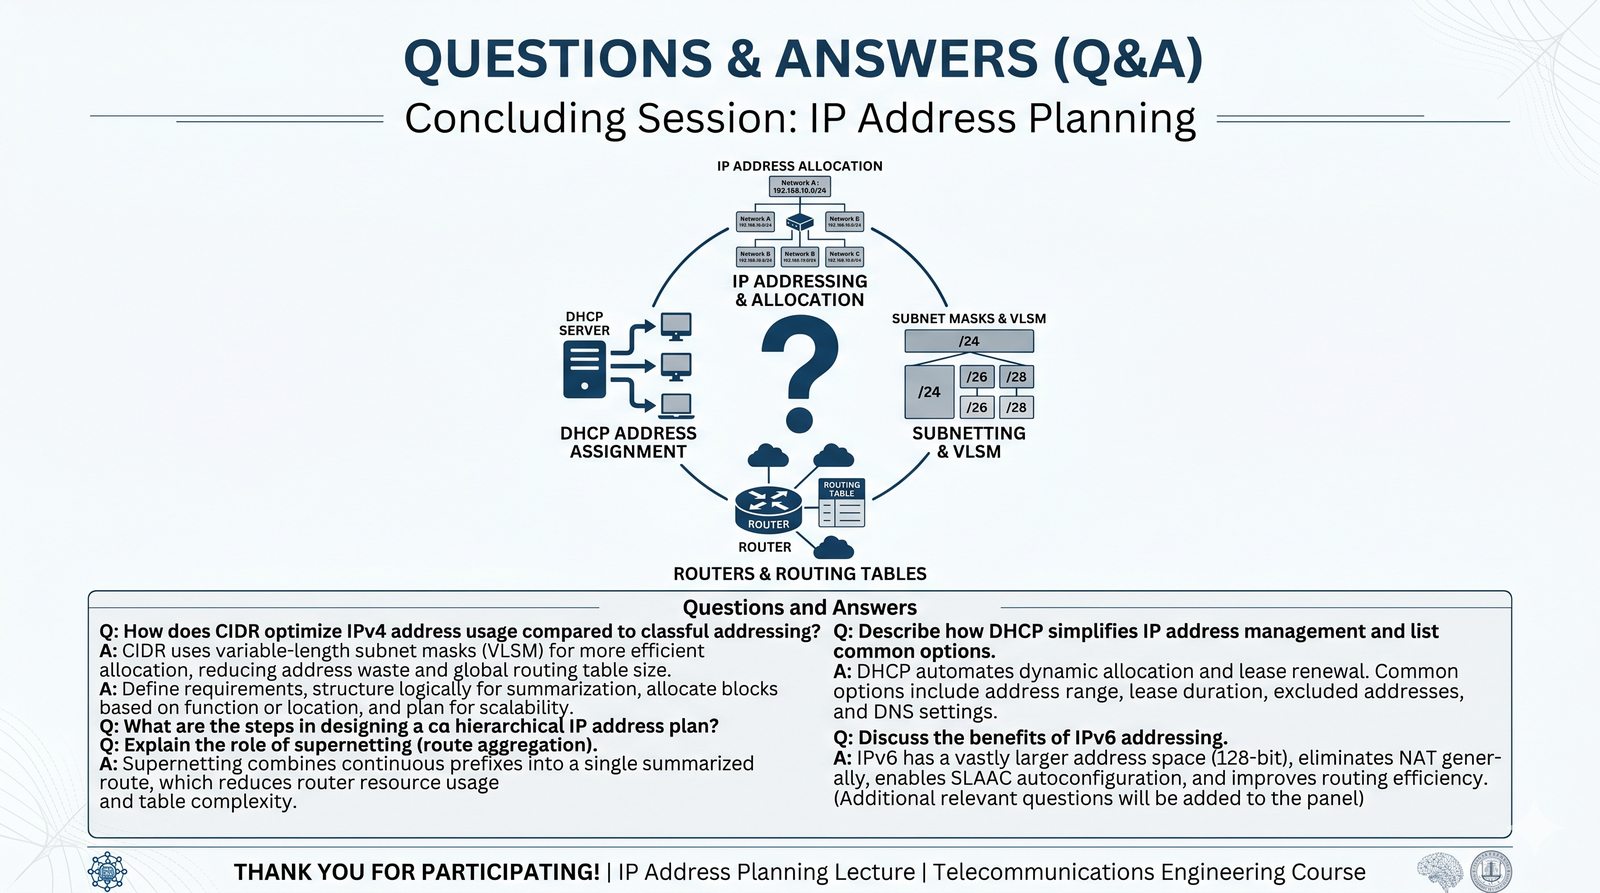
Pytania i odpowiedzi
Slajd kończy część merytoryczną i otwiera sesję pytań.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: sesja pytań dotyczących planowania adresacji IP.
Slajd 37 - materiał ilustracyjny
38/60
Dodatek: APIPA / Adresy Link-Local w IPv4
Slajd w części dodatkowej omawia APIPA i adresy link-local w IPv4.
  • APIPA (Automatic Private IP Addressing) to mechanizm w systemach Windows, który w przypadku braku dostępności serwera DHCP, automatycznie przydziela karcie sieciowej adres z zarezerwowanego zakresu 169.254.0.0/16.
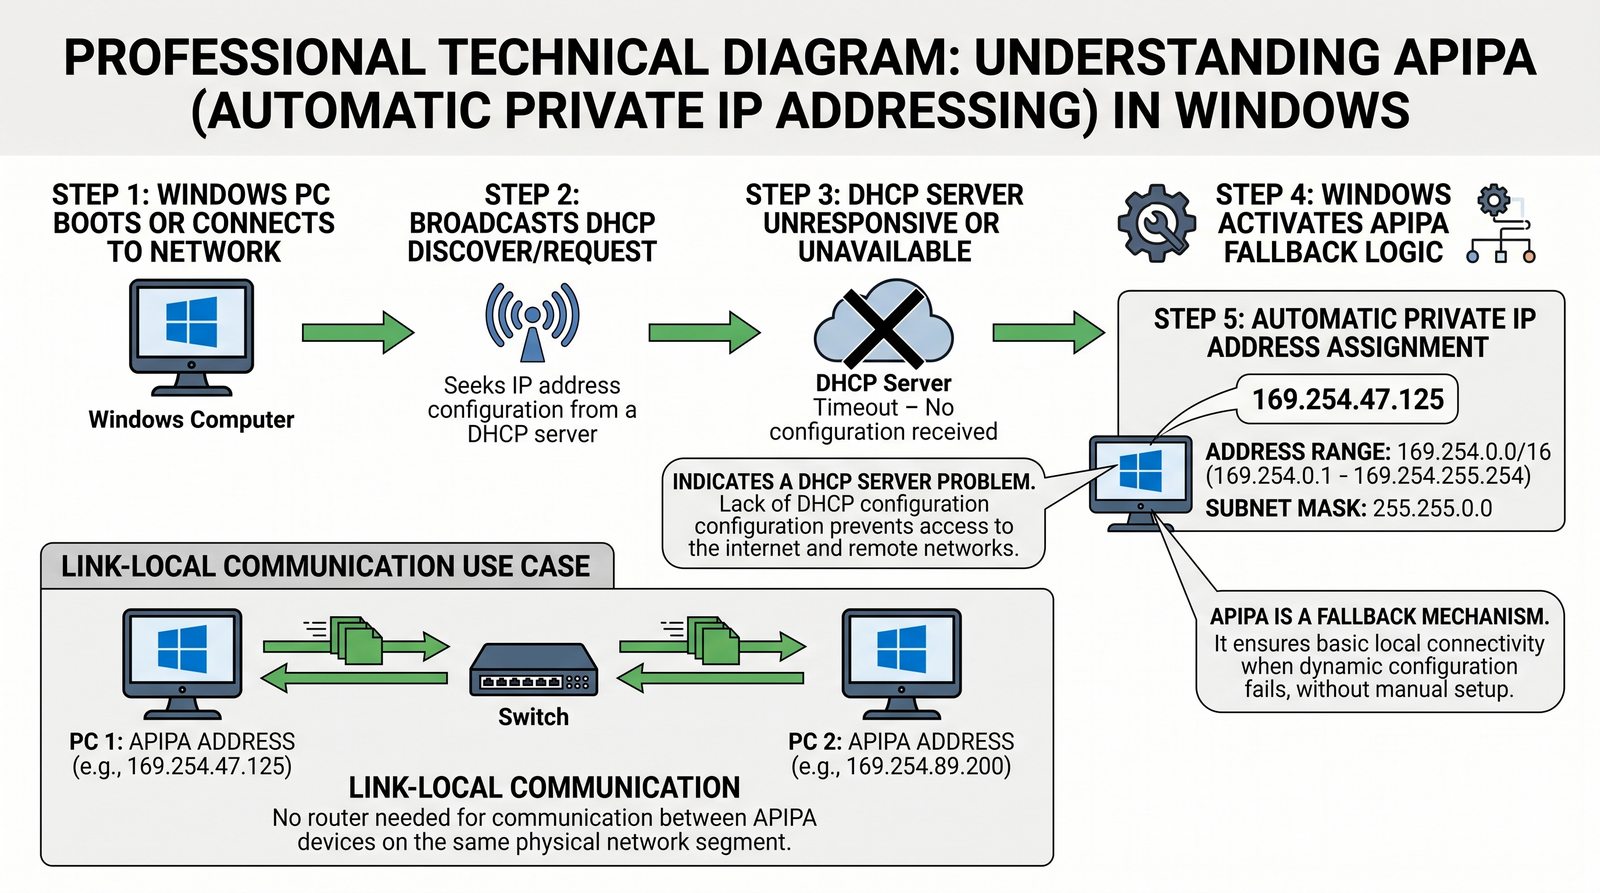
  • Adresy te, zwane link-local, pozwalają na komunikację tylko w ramach jednego, lokalnego segmentu sieci, bez możliwości routingu.
  • Jest to mechanizm awaryjny, a obecność takiego adresu na komputerze użytkownika jest zazwyczaj sygnałem problemu z serwerem DHCP lub łącznością sieciową.
APIPA: mechanizm Windows, który przy braku serwera DHCP automatycznie przydziela karcie sieciowej adres z zakresu 169.254.0.0/16; adresy te (link-local) pozwalają na komunikację tylko w obrębie jednego segmentu sieci, bez routingu, a ich obecność to zwykle sygnał problemu z DHCP lub łącznością.
Slajd 38 - materiał ilustracyjny
39/60
Dodatek: DHCP Relay Agent
Slajd w części dodatkowej omawia DHCP Relay Agent.
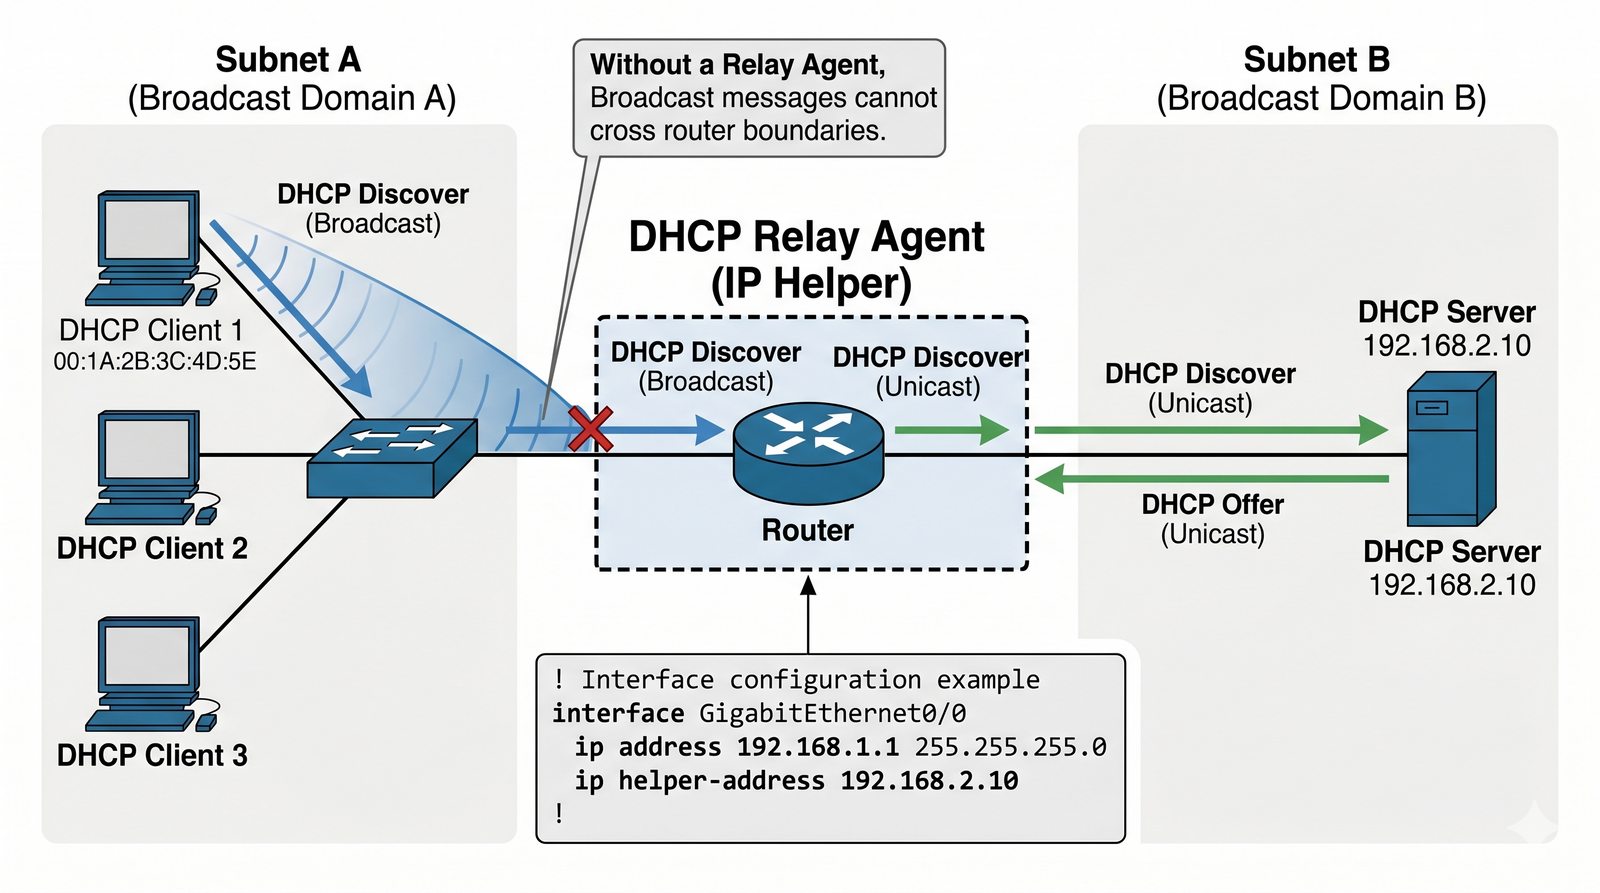
  • Komunikaty DHCP Discover są komunikatami rozgłoszeniowymi, a routery domyślnie nie przekazują broadcastów.
  • Co w sytuacji, gdy serwer DHCP znajduje się w innej podsieci (VLANie) niż klienci?
  • Rozwiązaniem jest skonfigurowanie na routerze funkcji DHCP Relay Agent (w Cisco zwanej `ip helper-address`).
  • Router „przechwytuje” broadcasty DHCP od klientów, zamienia je na komunikaty unicast i przesyła bezpośrednio na wskazany adres serwera DHCP, działając jako pośrednik.
DHCP Relay Agent: ponieważ komunikaty Discover są rozgłoszeniowe, a routery nie przekazują broadcastów, w sytuacji gdy serwer DHCP znajduje się w innej podsieci (VLANie), na routerze konfiguruje się pośrednika (w Cisco „ip helper-address”), który zamienia broadcasty DHCP na unicast i przekazuje je do serwera.
Slajd 39 - materiał ilustracyjny
40/60
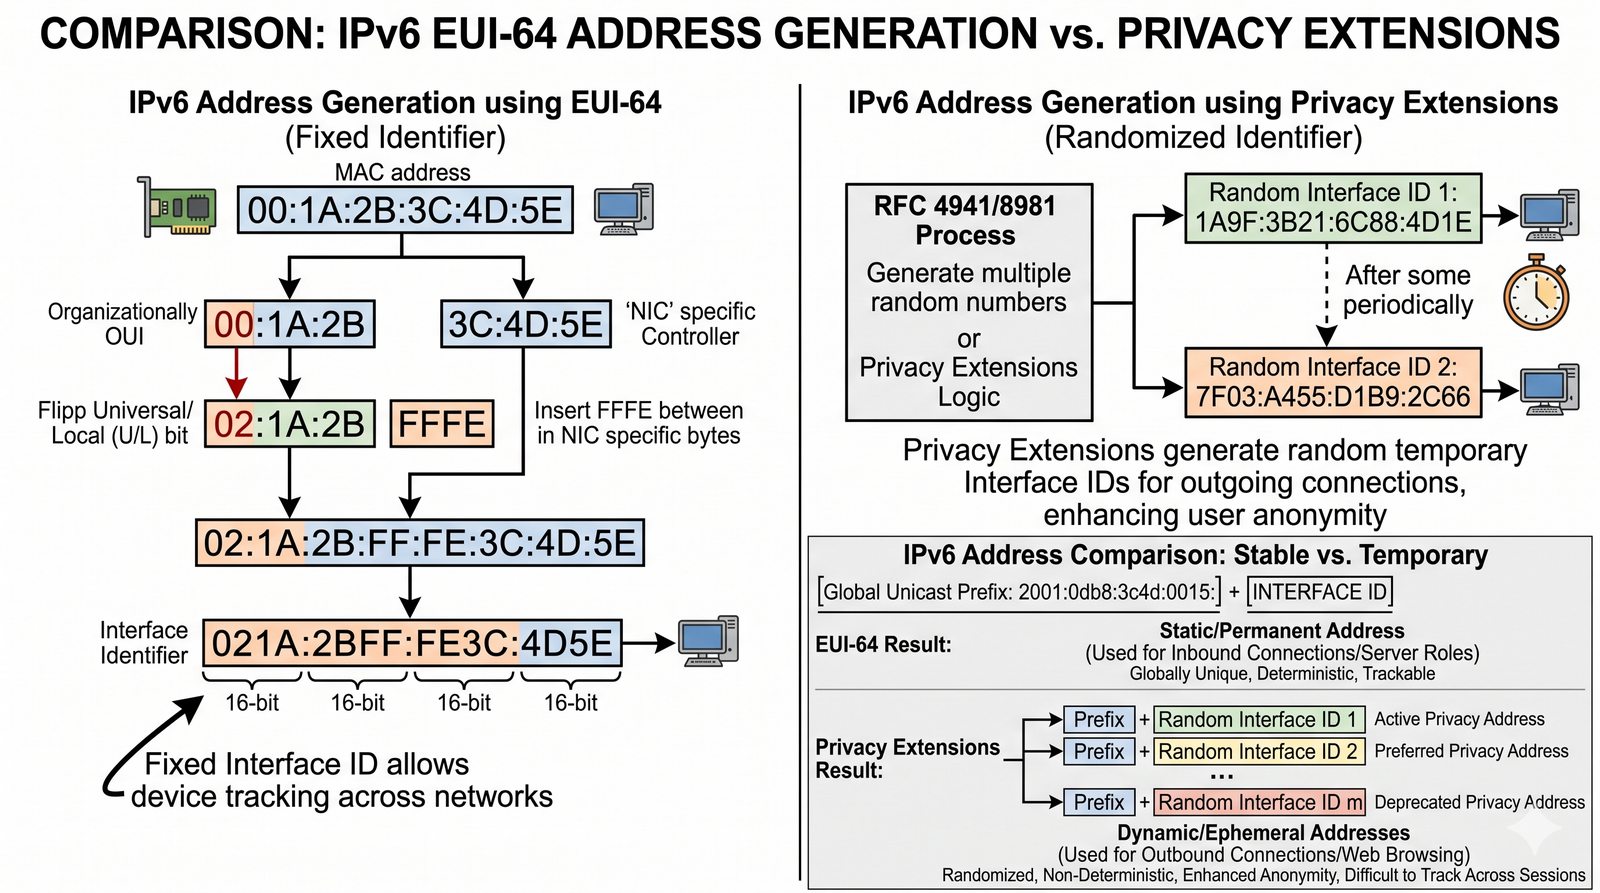
Dodatek: Prywatność w IPv6 i EUI-64
Slajd w części dodatkowej omawia prywatność w IPv6 i mechanizm EUI-64.
  • Generowanie części hosta adresu IPv6 na podstawie adresu MAC (EUI-64) budziło obawy o prywatność, ponieważ adres MAC jest unikalny i stały dla danego urządzenia, co pozwalałoby na śledzenie go w różnych sieciach.
  • Aby temu zaradzić, wprowadzono mechanizm „Privacy Extensions” (RFC 4941).
  • Urządzenie, oprócz swojego stałego adresu, generuje sobie dodatkowe, tymczasowe adresy z losową częścią hosta, których używa do komunikacji wychodzącej.
  • Adresy te są regularnie zmieniane, co znacznie utrudnia śledzenie.
Prywatność IPv6 i EUI-64: generowanie części hosta adresu na podstawie stałego adresu MAC (EUI-64) umożliwiało śledzenie urządzenia w różnych sieciach; aby temu zaradzić, wprowadzono Privacy Extensions (RFC 4941) - urządzenie generuje dodatkowe, tymczasowe adresy z losową częścią hosta i regularnie je zmienia.
Slajd 40 - materiał ilustracyjny
41/60
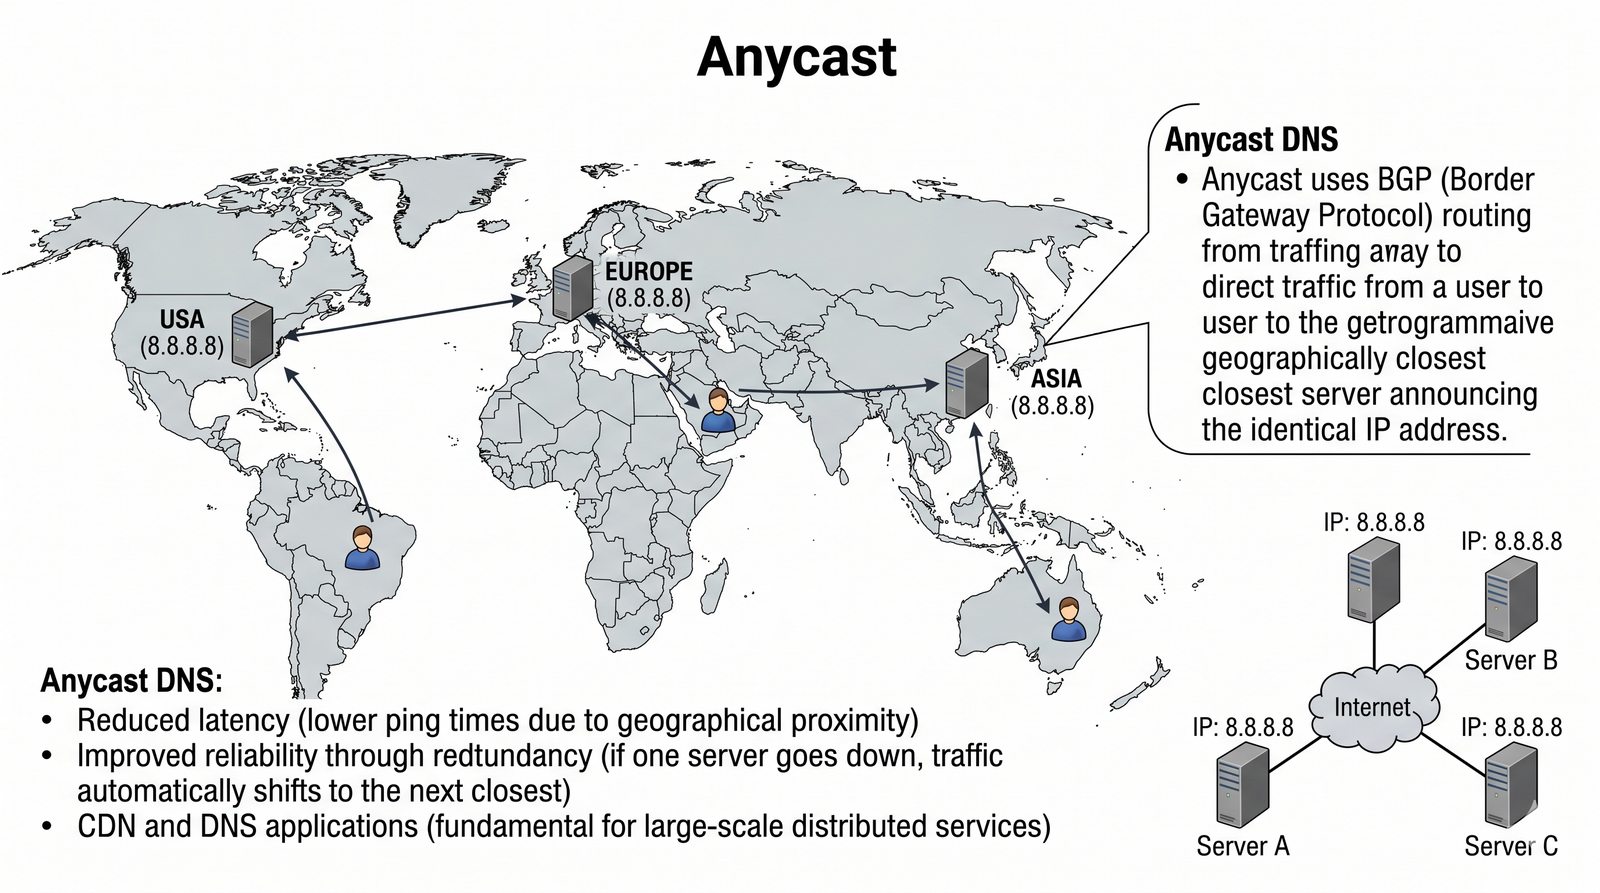
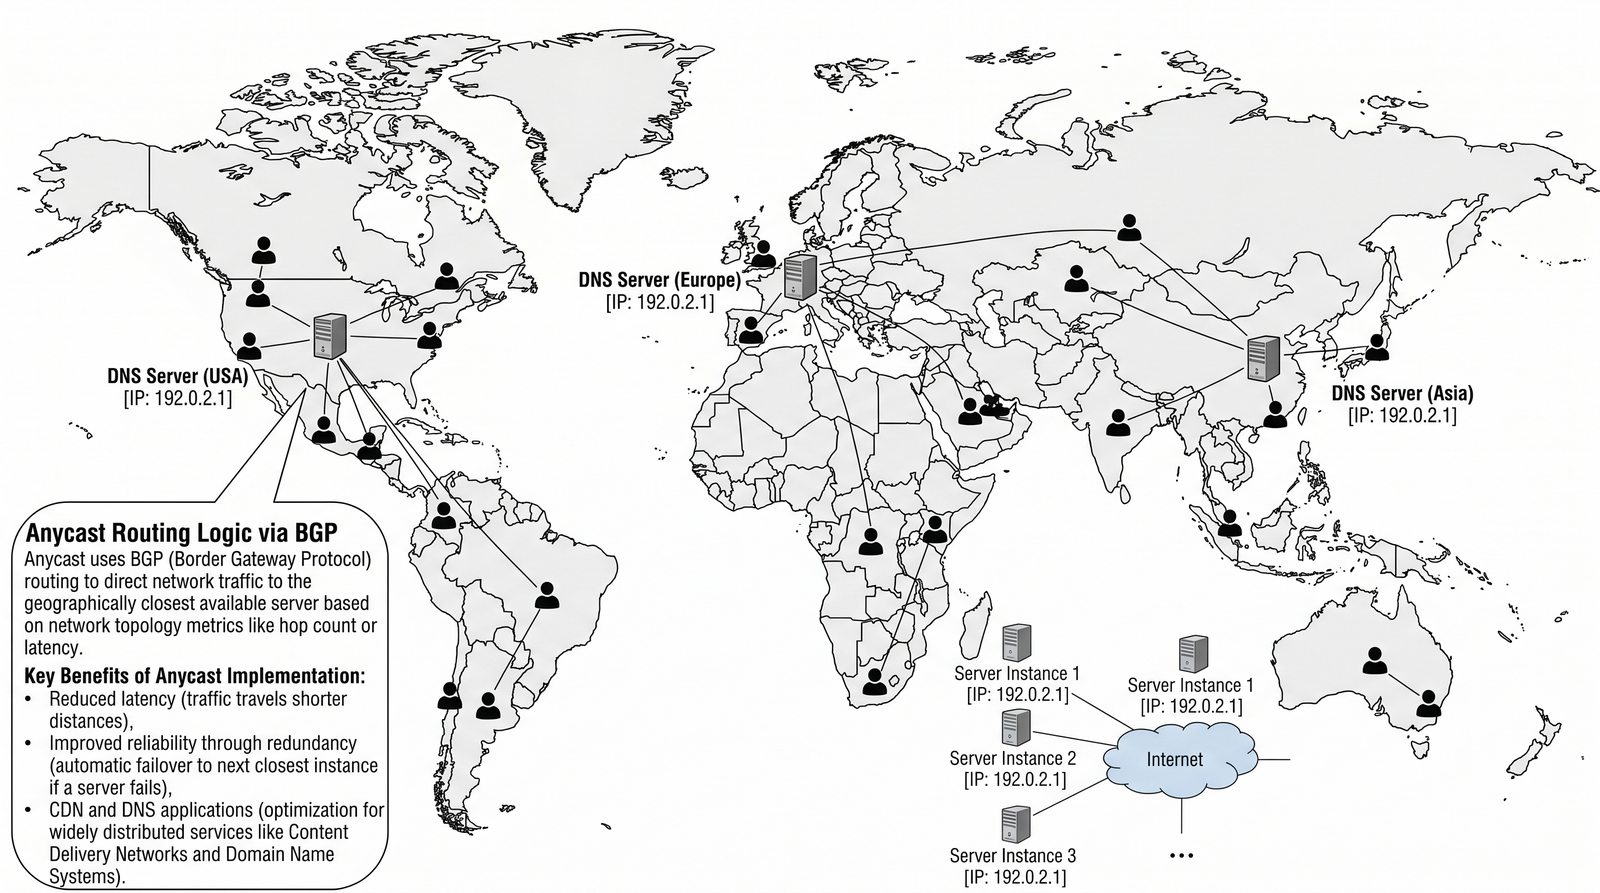
Dodatek: Anycast w praktyce
Slajd w części dodatkowej omawia anycast w praktyce.
  • Anycast to potężna technika używana w globalnych sieciach do zwiększania wydajności i niezawodności usług.
  • Wiele serwerów w różnych lokalizacjach geograficznych ogłasza w internecie ten sam adres IP.
  • Dzięki magii protokołów routingu (BGP), zapytanie użytkownika jest automatycznie kierowane do serwera, który jest dla niego „najbliżej” w sensie topologii sieci.
  • Z tej techniki korzystają np. globalne serwery DNS (np. 8.8.8.8 Google) oraz sieci dostarczania treści (CDN), aby serwować treści z serwera znajdującego się jak najbliżej użytkownika.
Anycast w praktyce: wiele serwerów w różnych lokalizacjach ogłasza ten sam adres IP, a dzięki protokołom routingu (BGP) zapytanie użytkownika trafia do serwera „najbliższego” w sensie topologii sieci; technikę tę stosują globalne serwery DNS (np. 8.8.8.8) oraz sieci dostarczania treści (CDN).
Slajd 41 - materiał ilustracyjny
42/60
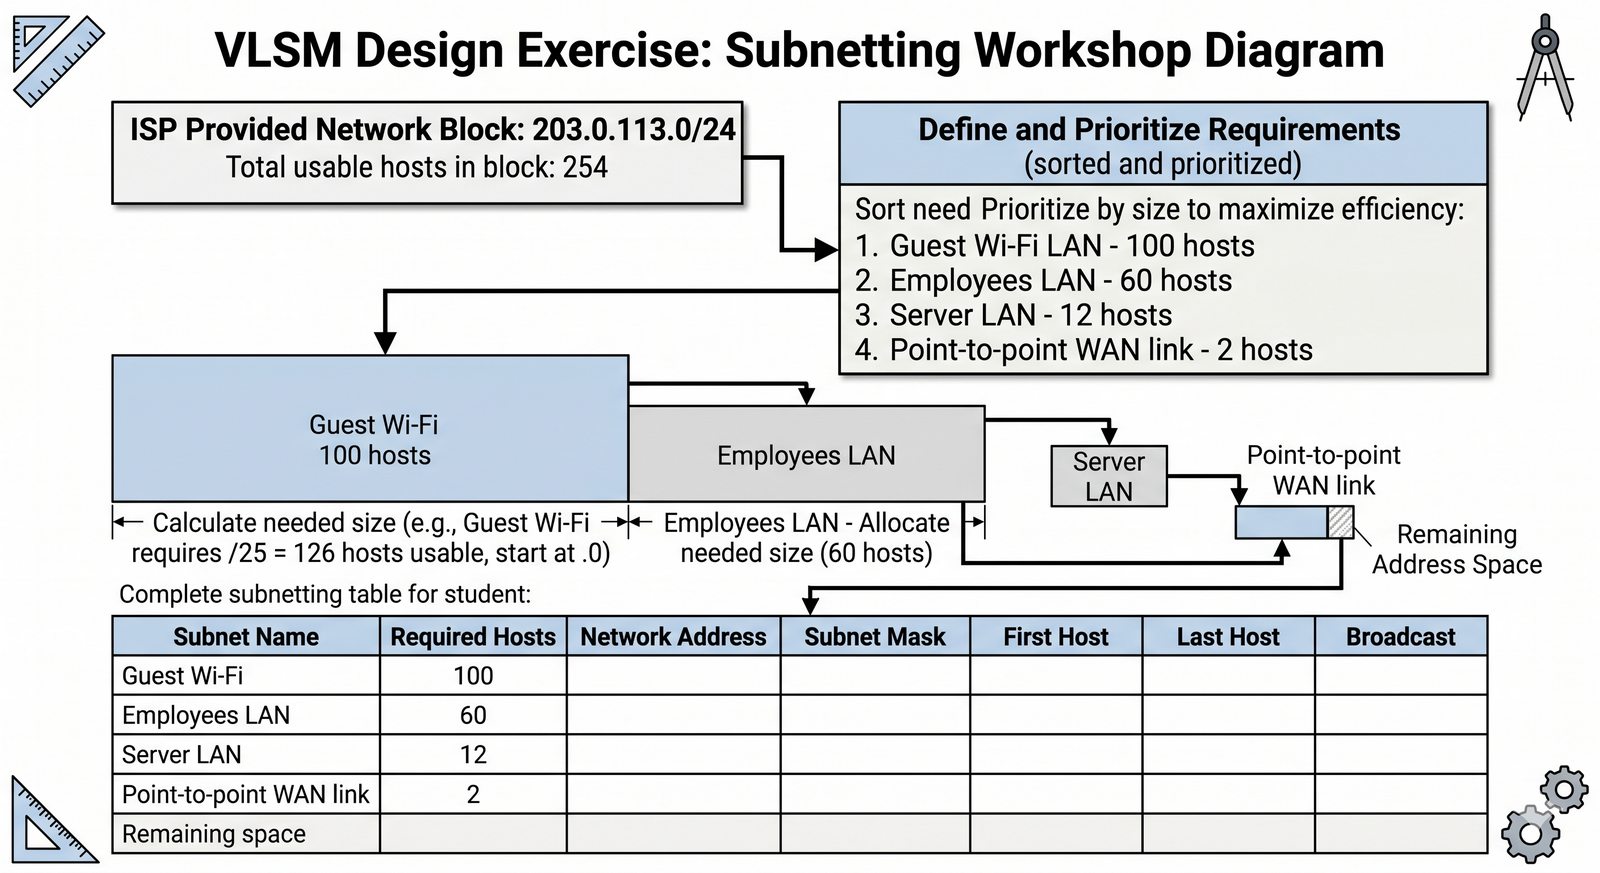
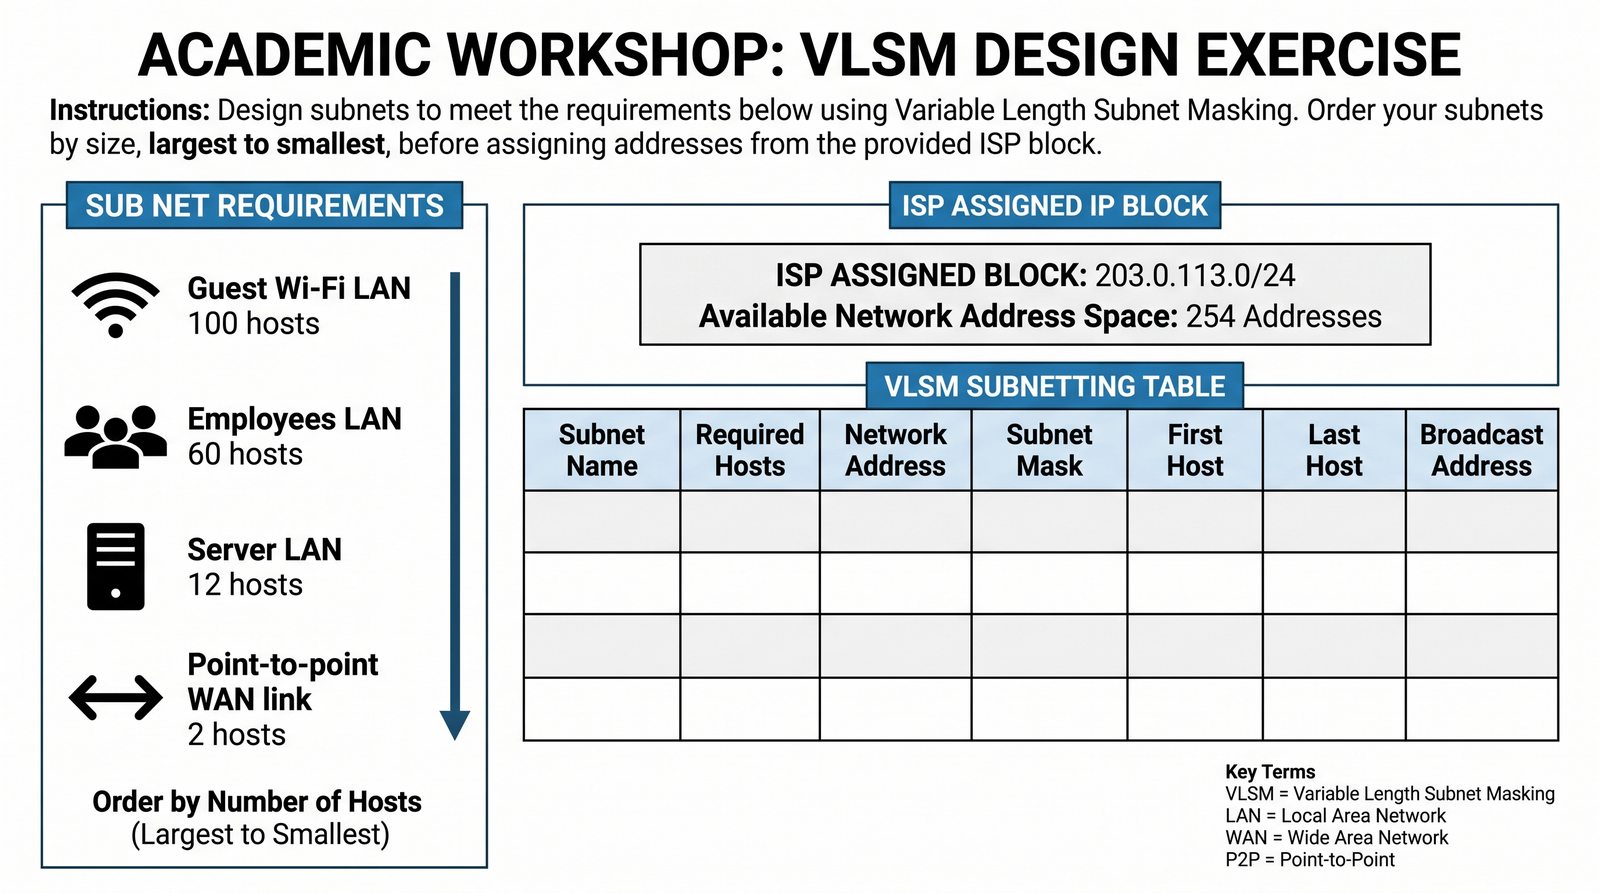
Warsztat: Projektowanie VLSM
Slajd zawiera zadanie warsztatowe z projektowania schematu VLSM.
  • Zadanie: Otrzymałeś od ISP blok adresowy 203.0.113.0/24.
  • Zaprojektuj schemat adresacji dla małego biura, które potrzebuje następujących podsieci:
  • LAN dla pracowników: 60 hostów.
  • LAN dla gości (Wi-Fi): 100 hostów.
  • LAN dla serwerów: 12 hostów.
  • Połączenie punkt-punkt z centralą firmy: 2 hosty.
  • Stwórz tabelę adresacji, określając dla każdej podsieci adres sieci, maskę, zakres adresów dla hostów i adres rozgłoszeniowy.
Zadanie VLSM: dla bloku 203.0.113.0/24 otrzymanego od ISP zaprojektuj adresację małego biura obejmującą LAN pracowników (60 hostów), LAN gości (100 hostów), LAN serwerów (12 hostów) oraz łącze punkt-punkt z centralą (2 hosty), tworząc tabelę z adresem sieci, maską, zakresem hostów i adresem rozgłoszeniowym.
Slajd 42 - materiał ilustracyjny
43/60
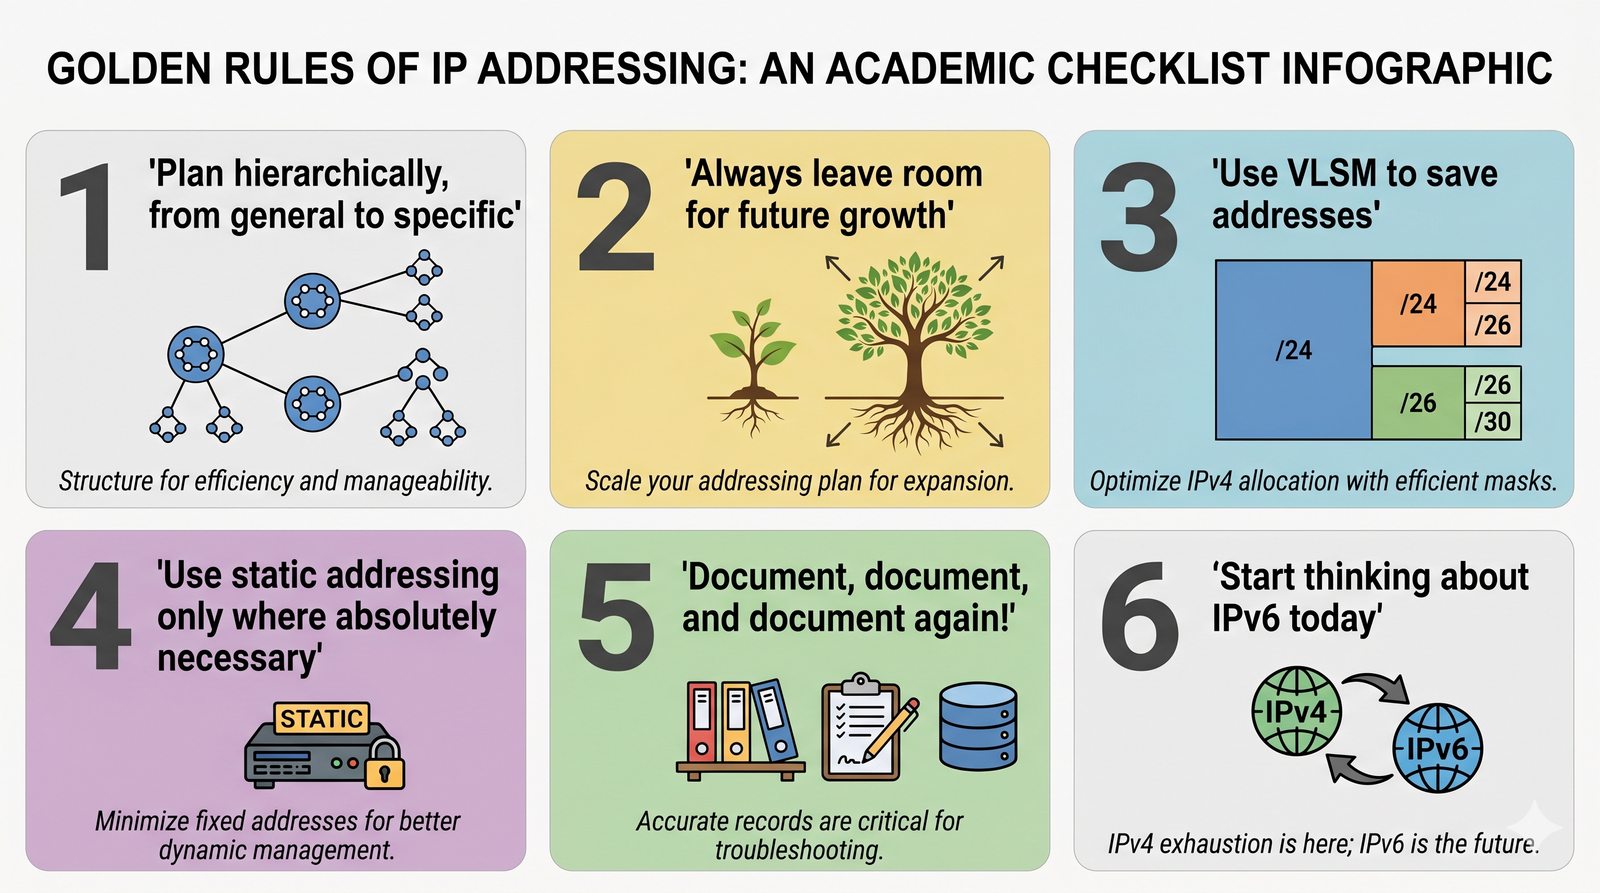
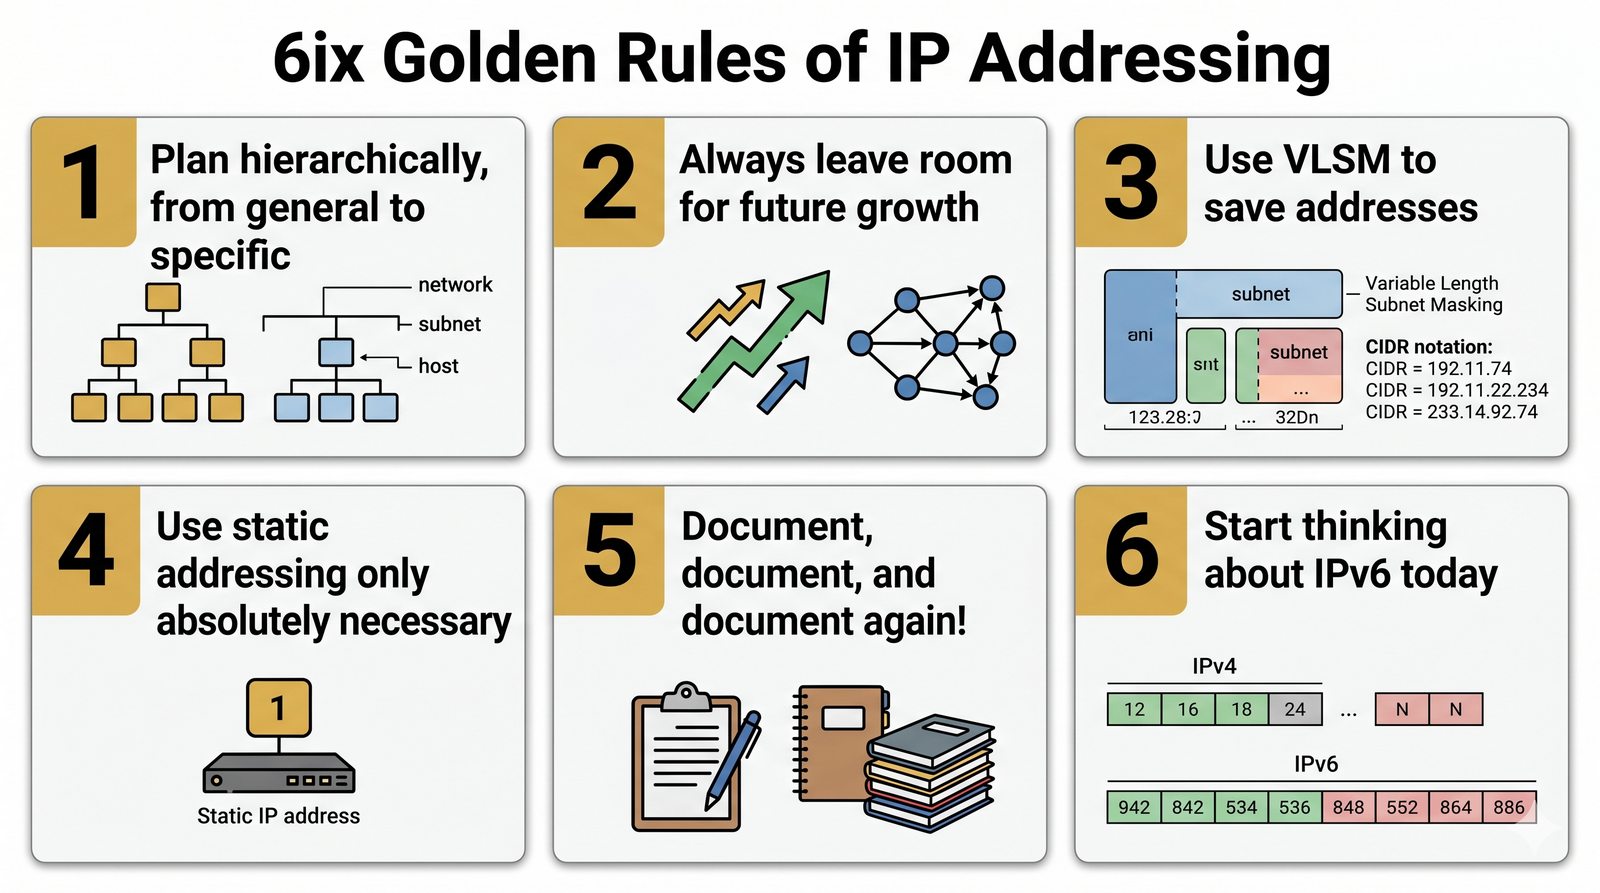
Podsumowanie: Złote zasady adresacji
Slajd podsumowuje złote zasady adresacji.
  • Planuj hierarchicznie, od ogółu do szczegółu.
  • Zawsze zostawiaj zapas na przyszły wzrost.
  • Używaj VLSM do oszczędzania adresów.
  • Stosuj adresację statyczną tylko tam, gdzie jest to konieczne.
  • Dokumentuj, dokumentuj i jeszcze raz dokumentuj!
  • Zacznij myśleć o IPv6 już dziś.
Złote zasady adresacji: planuj hierarchicznie, zostawiaj zapas na przyszły wzrost, używaj VLSM do oszczędzania adresów, adresację statyczną stosuj tylko tam, gdzie konieczna, dokumentuj oraz zacznij myśleć o IPv6 już dziś.
Slajd 43 - materiał ilustracyjny
44/60
Pytania i odpowiedzi
Slajd zamyka moduł i zaprasza do finalnych pytań.
  • Dziękuję za uwagę.
  • Czas na finalne pytania.
Pytania i odpowiedzi: ostatnia sesja pytań dotyczących planowania adresacji IP.
Slajd 44 - materiał ilustracyjny
45/60
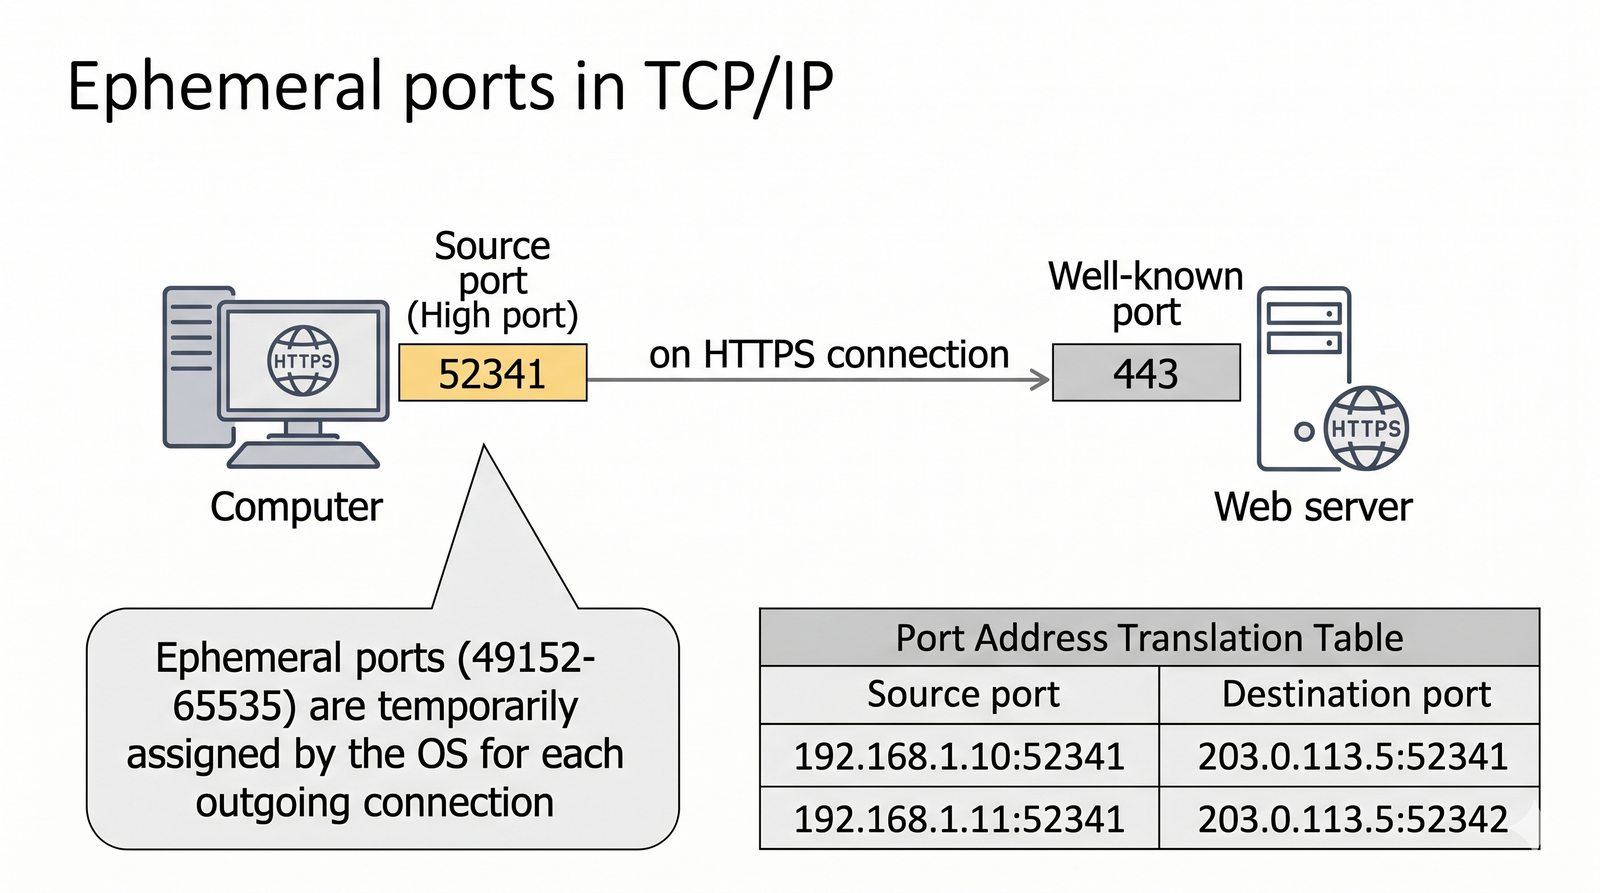
Dodatek: Porty efemeryczne
Slajd w części dodatkowej omawia porty efemeryczne.
  • Kiedy Twój komputer łączy się z serwerem WWW na porcie 443, serwer wie, na który port ma odpowiedzieć?
  • System operacyjny na Twoim komputerze przydziela dla tego połączenia losowy port źródłowy z wysokiego zakresu (powyżej 1023, często powyżej 49152).
  • Port ten nazywany jest portem efemerycznym, ponieważ istnieje tylko na czas trwania danej sesji.
  • To właśnie dzięki portom źródłowym mechanizm PAT jest w stanie rozróżnić sesje od wielu użytkowników z sieci prywatnej.
Porty efemeryczne: gdy komputer łączy się np. z serwerem WWW na porcie 443, system operacyjny przydziela mu losowy port źródłowy z wysokiego zakresu (powyżej 1023, często powyżej 49152); port efemeryczny istnieje tylko na czas sesji i to właśnie on pozwala mechanizmowi PAT rozróżnić sesje wielu użytkowników.
Slajd 45 - materiał ilustracyjny
46/60
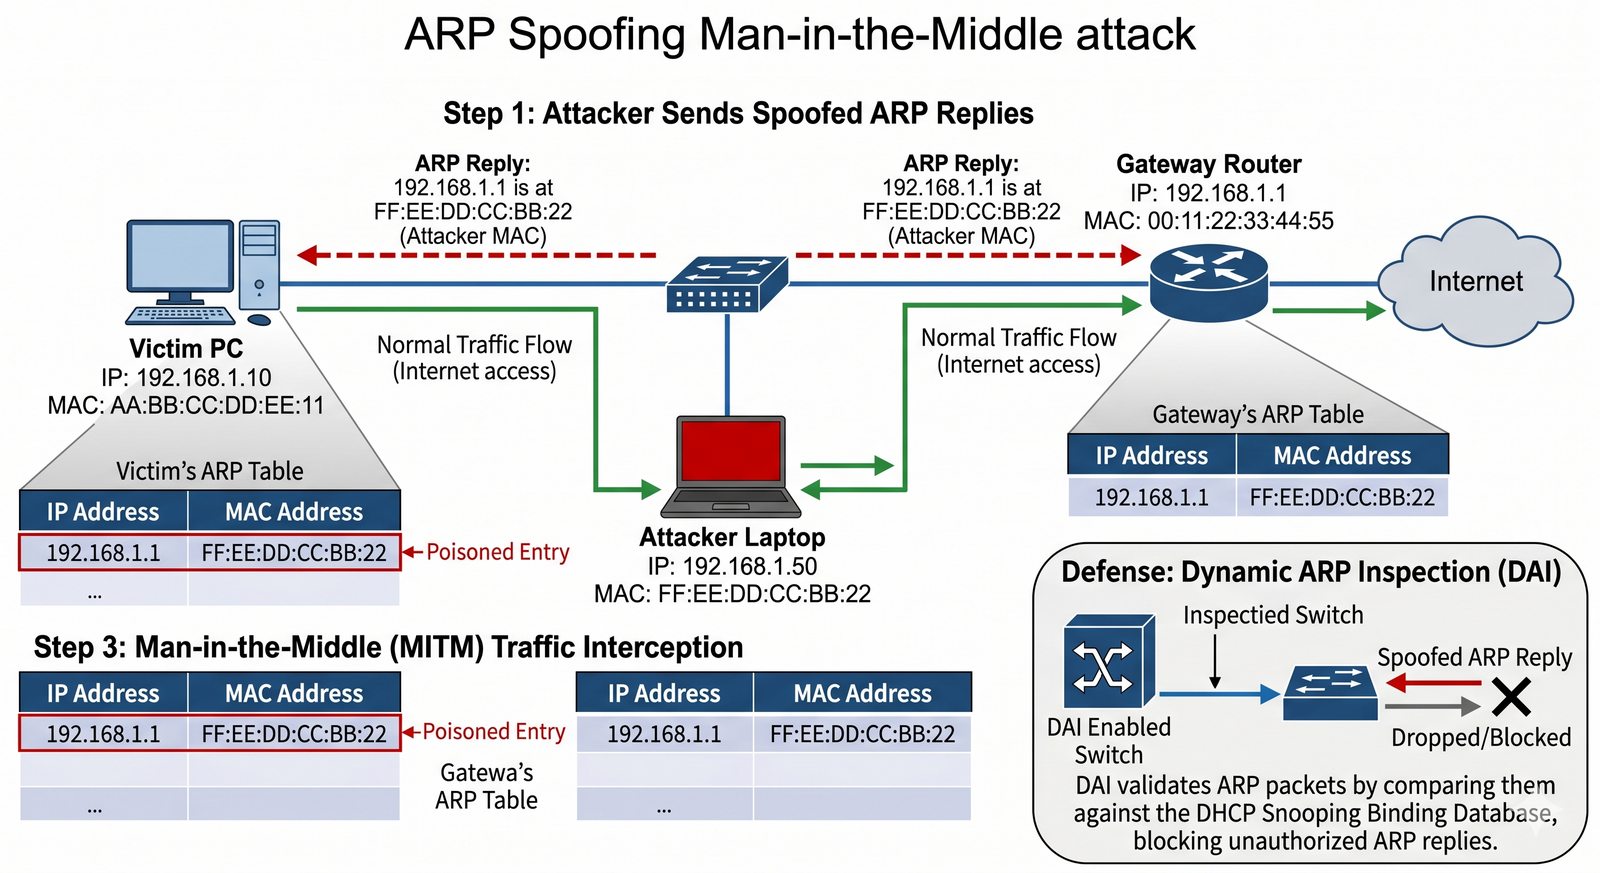
Dodatek: ARP Spoofing
Slajd w części dodatkowej omawia atak ARP Spoofing.
  • Protokół ARP jest oparty na zaufaniu i nie posiada wbudowanych mechanizmów uwierzytelniania.
  • Atakujący w sieci lokalnej może to wykorzystać, wysyłając fałszywe odpowiedzi ARP.
  • Może na przykład „przekonać” Twój komputer, że jego adres MAC jest adresem MAC bramy domyślnej.
  • Od tego momentu cały Twój ruch do internetu będzie przechodzić przez komputer atakującego, co pozwoli mu na podsłuchiwanie i modyfikowanie Twojej komunikacji (atak Man-in-the-Middle).
  • Ochroną przed tym atakiem są mechanizmy takie jak Dynamic ARP Inspection (DAI) na przełącznikach.
ARP Spoofing: protokół ARP opiera się na zaufaniu i nie uwierzytelnia odpowiedzi; atakujący w sieci lokalnej może wysyłać fałszywe odpowiedzi ARP i „przekonać” ofiarę, że adres MAC atakującego jest adresem bramy - od tego momentu cały ruch przechodzi przez atakującego (Man-in-the-Middle). Ochroną jest Dynamic ARP Inspection (DAI) na przełącznikach.
Slajd 46 - materiał ilustracyjny
47/60
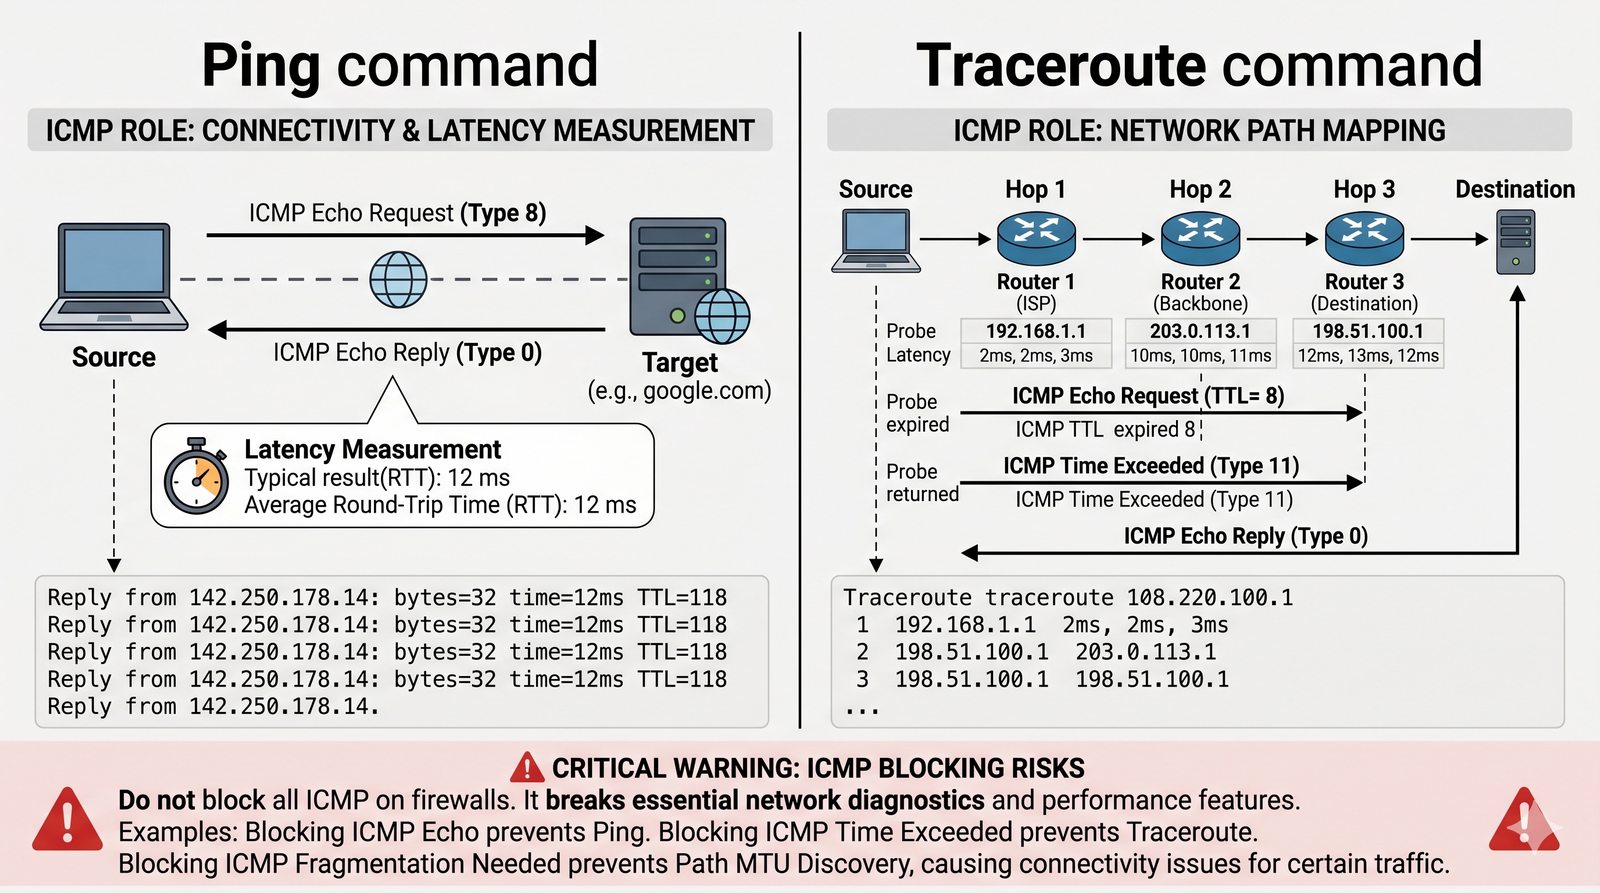
Dodatek: Rola ICMP w diagnostyce
Slajd w części dodatkowej omawia rolę ICMP w diagnostyce sieci.
  • Protokół ICMP (Internet Control Message Protocol) jest nieocenionym narzędziem diagnostycznym.
  • Popularne polecenie ping używa komunikatów ICMP Echo Request i Echo Reply do sprawdzania dostępności hosta i mierzenia opóźnień.
  • Polecenie traceroute (lub tracert w Windows) wykorzystuje komunikaty ICMP Time Exceeded, aby zmapować ścieżkę (kolejne routery), jaką pakiety przebywają w drodze do celu.
  • Blokowanie całego ruchu ICMP na firewallu jest złą praktyką, ponieważ uniemożliwia to podstawową diagnostykę sieci.
ICMP (Internet Control Message Protocol): nieocenione narzędzie diagnostyczne; polecenie ping używa komunikatów ICMP Echo Request/Reply do sprawdzania dostępności i pomiaru opóźnień, a traceroute wykorzystuje ICMP Time Exceeded do zmapowania ścieżki pakietów; blokowanie całego ICMP na firewallu to zła praktyka, bo uniemożliwia podstawową diagnostykę.
Slajd 47 - materiał ilustracyjny
48/60
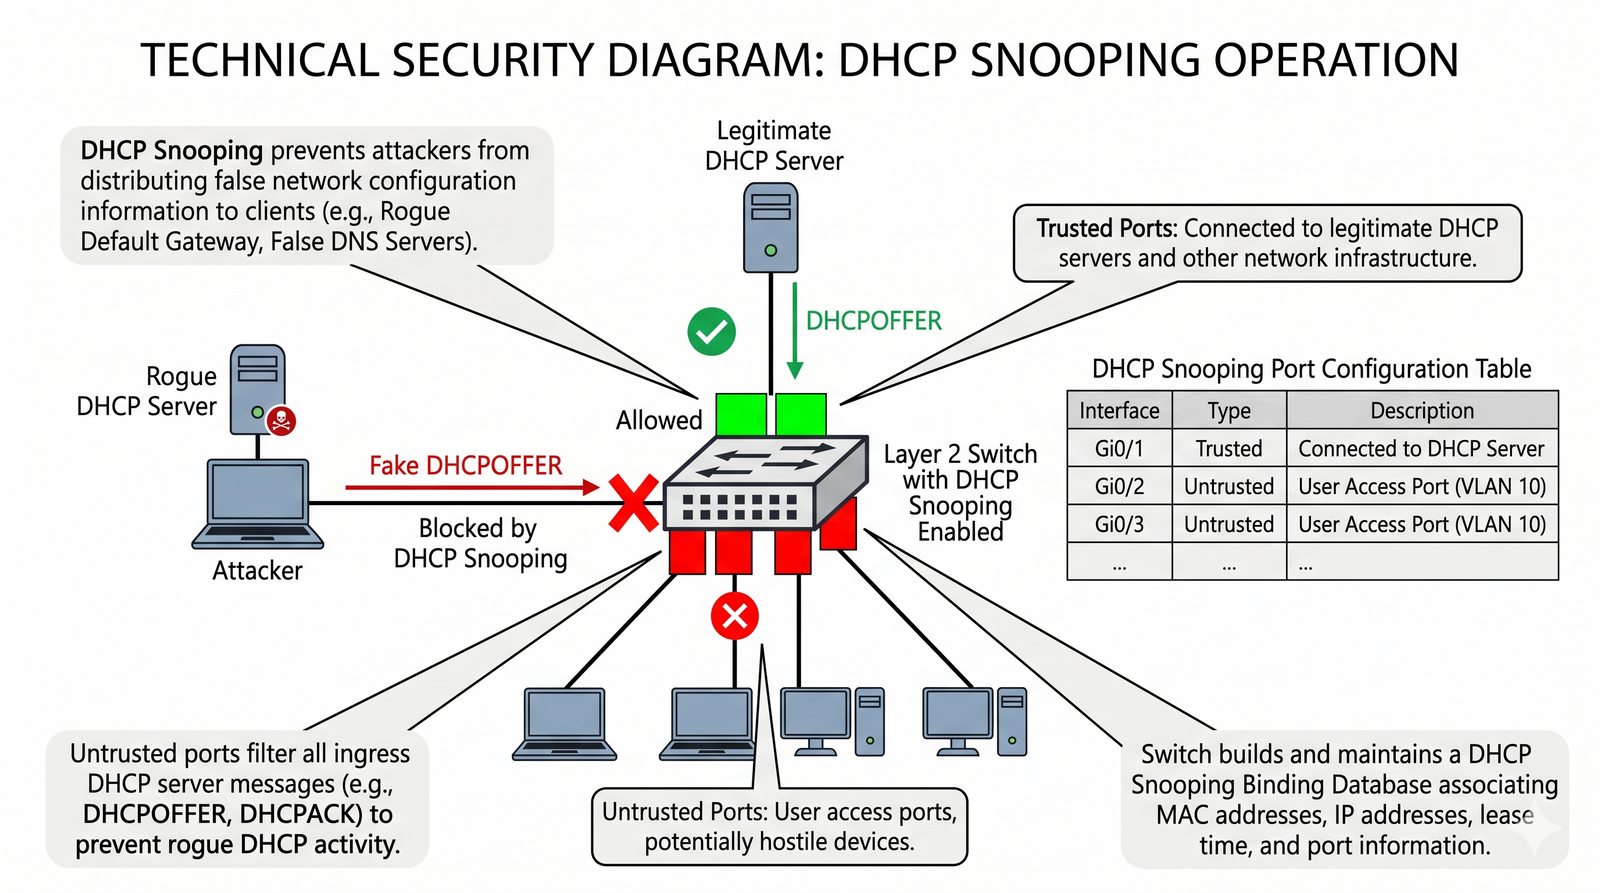
Dodatek: DHCP Snooping
Slajd w części dodatkowej omawia DHCP Snooping.
  • DHCP Snooping to mechanizm bezpieczeństwa na przełącznikach warstwy 2, który chroni przed nieautoryzowanymi serwerami DHCP.
  • Administrator konfiguruje porty przełącznika jako „zaufane” (te, do których podłączone są legalne serwery DHCP) i „niezaufane” (wszystkie pozostałe).
  • Przełącznik następnie blokuje komunikaty serwera DHCP (Offer, ACK i NAK) pochodzące z portów niezaufanych, uniemożliwiając atakującemu „podszycie się” pod serwer DHCP i przydzielenie klientom fałszywej konfiguracji (np. z własnym adresem jako bramę).
DHCP Snooping: mechanizm bezpieczeństwa na przełącznikach warstwy 2 chroniący przed nieautoryzowanymi serwerami DHCP; administrator oznacza porty jako „zaufane” (z legalnymi serwerami) i „niezaufane”, a przełącznik blokuje komunikaty serwera DHCP (Offer, ACK i NAK) z portów niezaufanych, uniemożliwiając podszycie się pod serwer DHCP.
Slajd 48 - materiał ilustracyjny
49/60
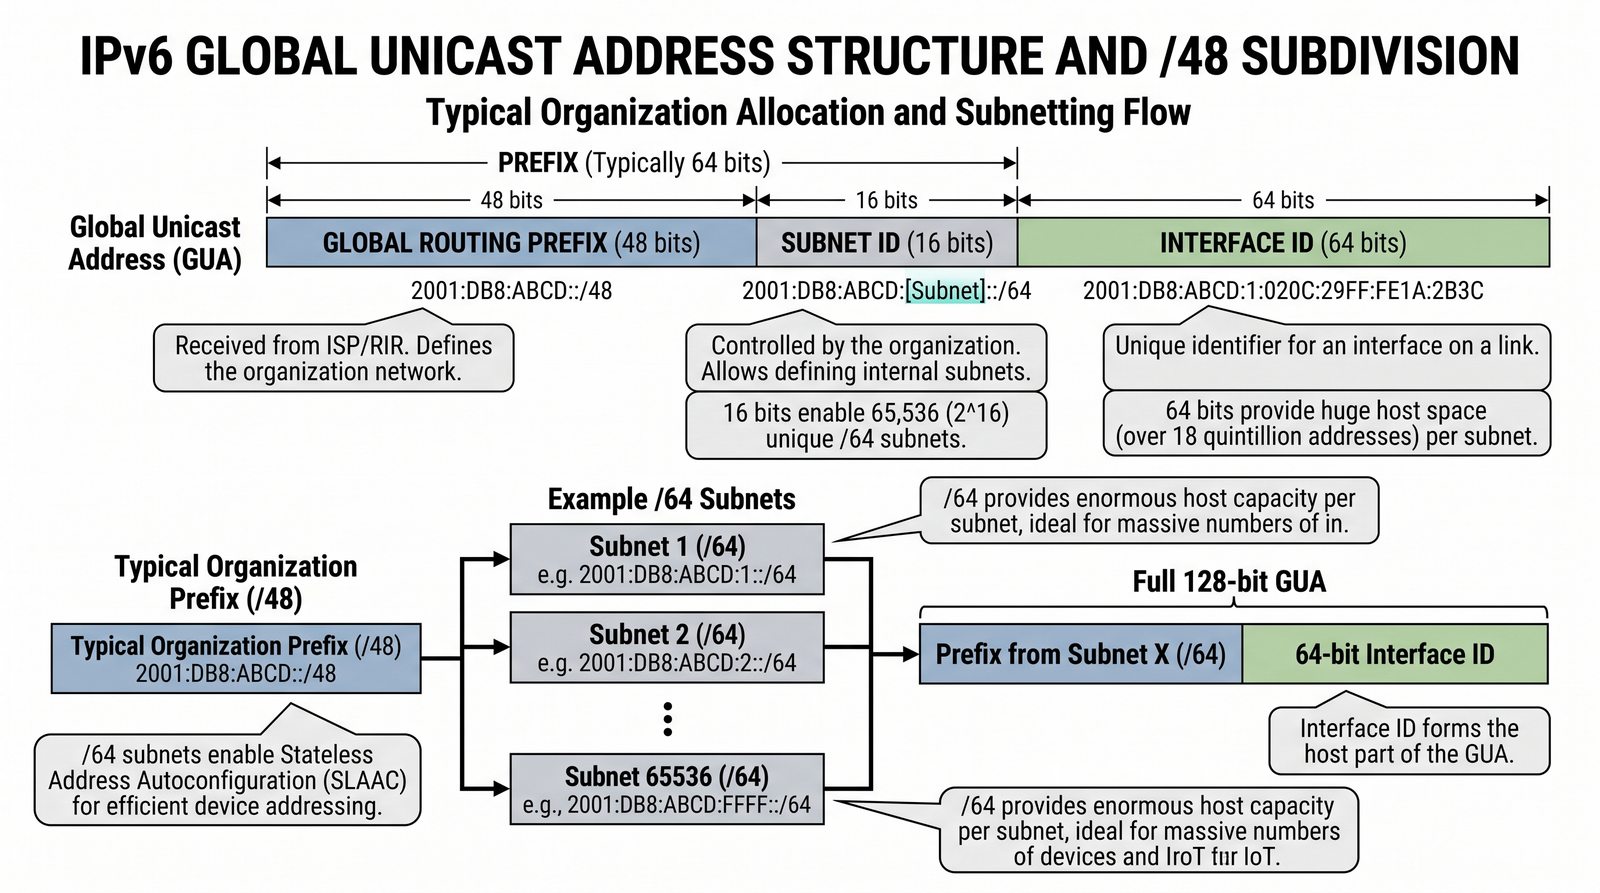
Dodatek: Struktura prefiksu Global Unicast w IPv6
Slajd w części dodatkowej omawia strukturę prefiksu Global Unicast w IPv6.
  • Typowy, przydzielany przez ISP prefiks globalny /48 dla firmy jest dalej dzielony.
  • Standardowa praktyka zakłada użycie kolejnych 16 bitów na identyfikator podsieci, co daje 65536 możliwych podsieci.
  • Każda z tych podsieci ma prefiks /64.
  • Pozostałe 64 bity są przeznaczone na identyfikator interfejsu (hosta).
  • Ta ogromna przestrzeń w ramach jednej podsieci jest celowa - upraszcza autokonfigurację (SLAAC) i działanie protokołów sąsiedztwa.
Struktura prefiksu: typowy, przydzielany przez ISP prefiks /48 dla firmy jest dalej dzielony - kolejne 16 bitów przeznacza się na identyfikator podsieci, co daje 65536 podsieci o prefiksie /64; pozostałe 64 bity to identyfikator interfejsu (hosta), co upraszcza SLAAC i działanie protokołów sąsiedztwa.
Slajd 49 - materiał ilustracyjny
50/60
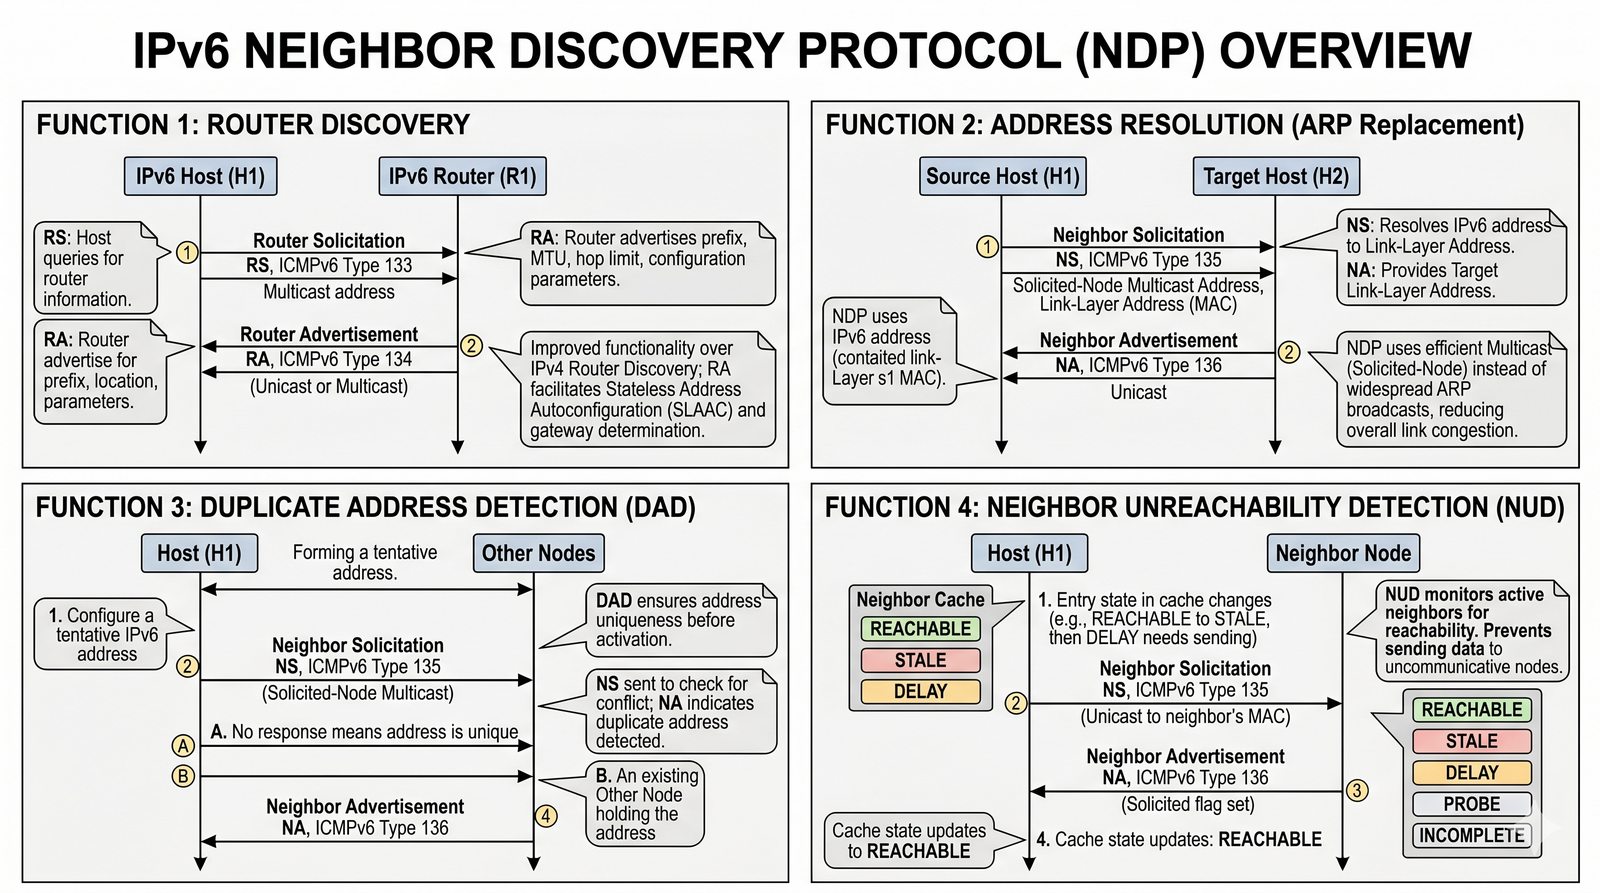
Dodatek: Neighbor Discovery Protocol (NDP)
Slajd w części dodatkowej omawia Neighbor Discovery Protocol (NDP).
  • W IPv6 protokół ARP został zastąpiony przez znacznie bardziej rozbudowany Neighbor Discovery Protocol (NDP).
  • NDP, działając w oparciu o komunikaty ICMPv6, odpowiada za szereg funkcji w lokalnym segmencie sieci, w tym:
  • Odnajdywanie routerów (Router Discovery).
  • Rozpoznawanie adresów (Address Resolution) - odpowiednik ARP.
  • Wykrywanie duplikatów adresów (Duplicate Address Detection).
  • Śledzenie dostępności sąsiadów (Neighbor Unreachability Detection).
NDP: w IPv6 zastąpił ARP i, działając na komunikatach ICMPv6, odpowiada za odnajdywanie routerów, rozpoznawanie adresów (odpowiednik ARP), wykrywanie duplikatów adresów oraz śledzenie dostępności sąsiadów.
Slajd 50 - materiał ilustracyjny
51/60
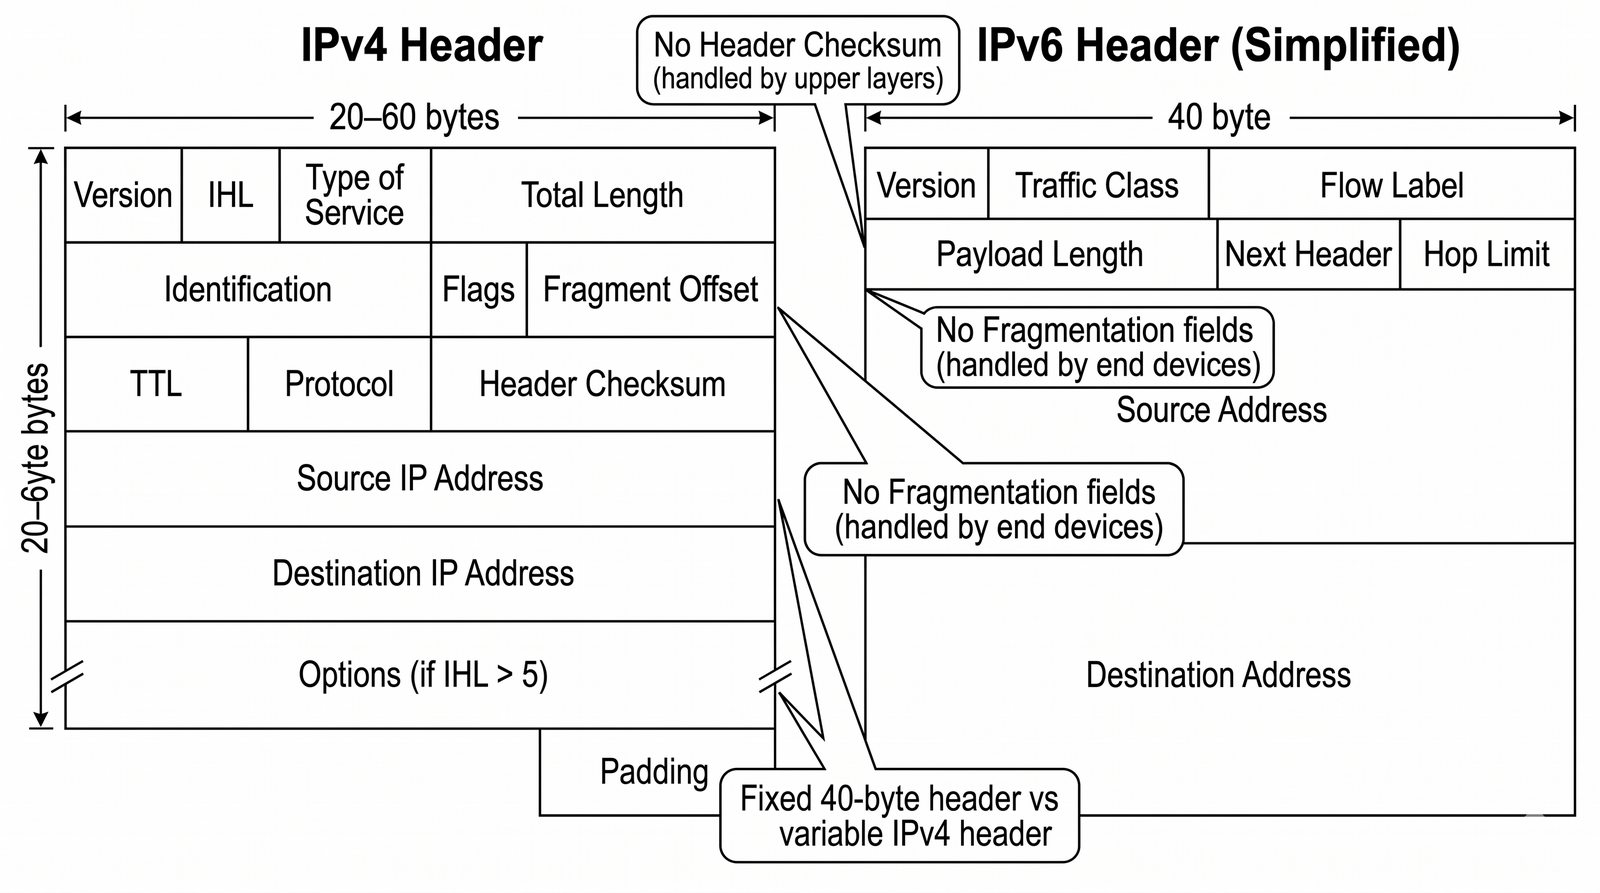
Dodatek: Różnice w nagłówkach IPv4 i IPv6
Slajd w części dodatkowej omawia różnice w nagłówkach IPv4 i IPv6.
  • Nagłówek IPv6 został znacznie uproszczony w stosunku do IPv4.
  • Mimo że adresy są 4 razy dłuższe, sam nagłówek ma stałą długość 40 bajtów (w IPv4 jest zmienna).
  • Usunięto z niego pola takie jak suma kontrolna nagłówka (przerzucono odpowiedzialność na warstwy wyższe) i pola związane z fragmentacją.
  • Opcjonalne funkcje są realizowane za pomocą tzw. nagłówków rozszerzeń, które są dołączane tylko w razie potrzeby.
  • Upraszcza to i przyspiesza przetwarzanie pakietów przez routery.
Nagłówki IPv4 i IPv6: nagłówek IPv6 jest znacznie uproszczony - mimo czterokrotnie dłuższych adresów ma stałą długość 40 bajtów (w IPv4 jest zmienna); usunięto z niego sumę kontrolną (przerzucono ją na wyższe warstwy) i pola fragmentacji, a funkcje opcjonalne realizują nagłówki rozszerzeń dołączane tylko w razie potrzeby.
Slajd 51 - materiał ilustracyjny
52/60
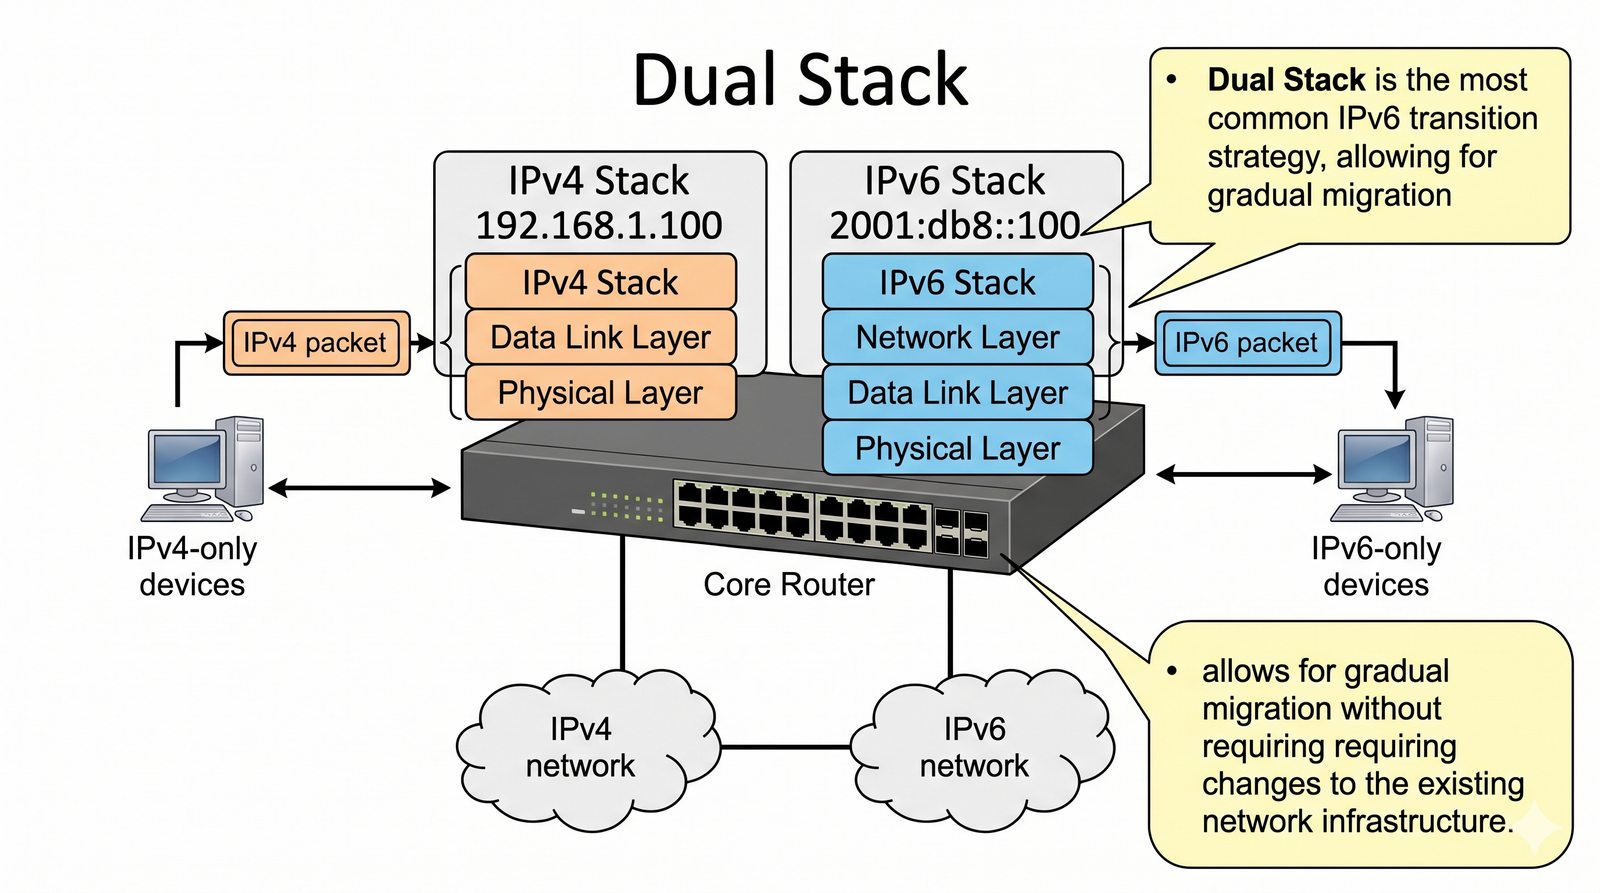
Dodatek: Dual Stack
Slajd w części dodatkowej omawia Dual Stack jako metodę przejścia na IPv6.
  • Dual Stack (podwójny stos) to najpopularniejsza metoda przejścia z IPv4 na IPv6.
  • Polega ona na tym, że urządzenia sieciowe (komputery, routery) mają jednocześnie skonfigurowane i aktywne oba protokoły.
  • Posiadają zarówno adres IPv4, jak i IPv6.
  • Dzięki temu mogą one komunikować się z innymi urządzeniami używającymi IPv4 (przez stos IPv4) oraz z urządzeniami używającymi IPv6 (przez stos IPv6).
  • Jest to podejście ewolucyjne, pozwalające na stopniowe wdrażanie IPv6 bez wyłączania IPv4.
Dual Stack: najpopularniejsza metoda przejścia z IPv4 na IPv6 - urządzenia mają jednocześnie skonfigurowane i aktywne oba protokoły, dzięki czemu komunikują się z urządzeniami IPv4 (przez stos IPv4) i IPv6 (przez stos IPv6); to podejście ewolucyjne, pozwalające stopniowo wdrażać IPv6 bez wyłączania IPv4.
Slajd 52 - materiał ilustracyjny
53/60
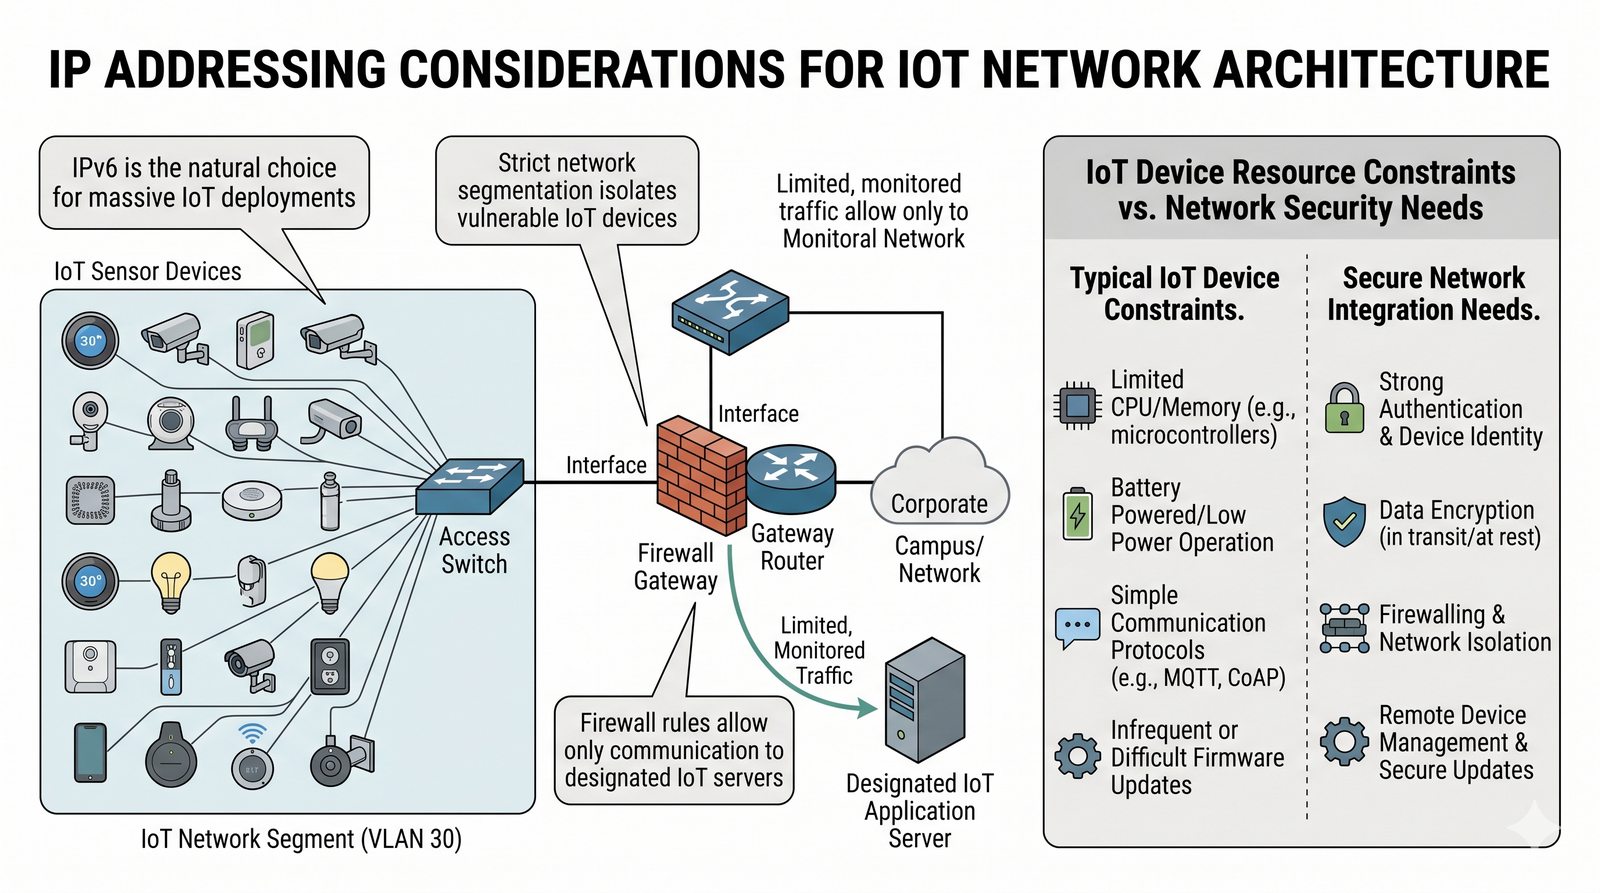
Dodatek: Planowanie dla IoT
Slajd w części dodatkowej omawia planowanie adresacji dla IoT.
  • internet rzeczy (IoT) wprowadza do sieci ogromną liczbę małych, prostych urządzeń (czujniki, sterowniki).
  • Planowanie adresacji dla IoT wymaga szczególnego podejścia.
  • Ze względu na liczbę tych urządzeń, IPv6 jest naturalnym wyborem.
  • Kluczowa jest również segmentacja - urządzenia IoT powinny znajdować się w osobnym, silnie izolowanym VLANie, z restrykcyjnymi regułami na firewallu, pozwalającymi na komunikację tylko z wyznaczonymi serwerami.
  • Wiele urządzeń IoT ma słabe zabezpieczenia, więc ich izolacja jest kluczowa dla bezpieczeństwa całej sieci.
Adresacja dla IoT: internet rzeczy wprowadza ogromną liczbę prostych urządzeń (czujniki, sterowniki), dla których naturalnym wyborem jest IPv6; kluczowa jest segmentacja - urządzenia IoT powinny znajdować się w osobnym, silnie izolowanym VLANie, z restrykcyjnymi regułami firewalla, bo wiele z nich ma słabe zabezpieczenia.
Slajd 53 - materiał ilustracyjny
54/60
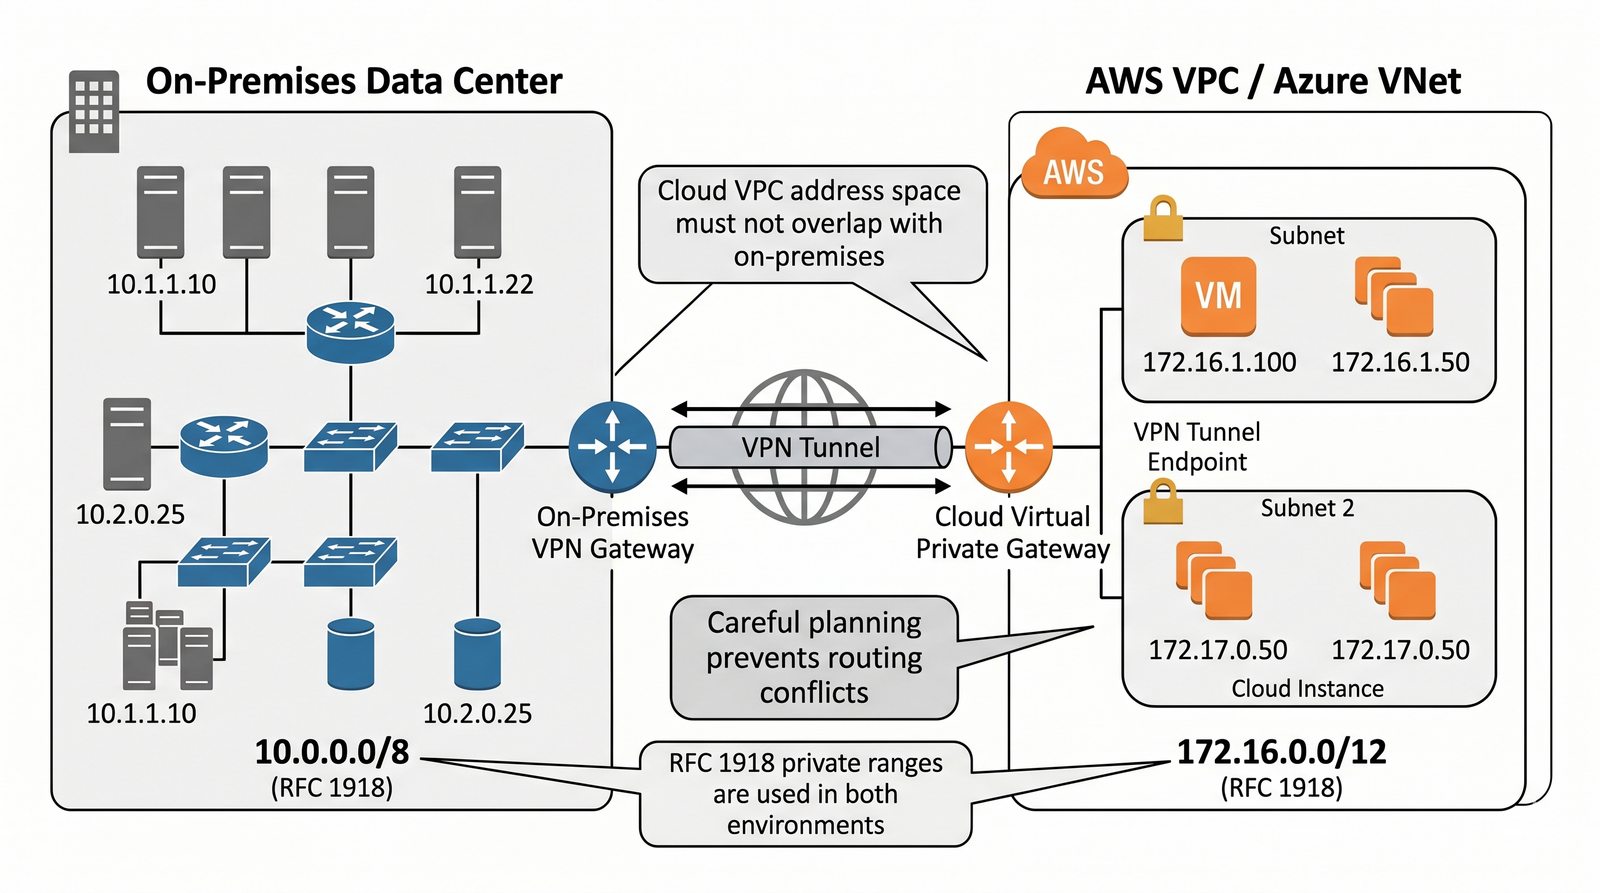
Dodatek: Adresacja w chmurze (VPC/VNet)
Slajd w części dodatkowej omawia adresację w chmurze (VPC/VNet).
  • Dostawcy chmury publicznej (AWS, Azure, GCP) pozwalają na stworzenie wirtualnej, prywatnej sieci (VPC/VNet), w której możemy zdefiniować własną, prywatną przestrzeń adresową IPv4 (np. z puli RFC 1918).
  • Planując architekturę hybrydową (łączącą nasze data center z chmurą), trzeba zadbać, aby pule adresowe używane w chmurze nie pokrywały się z pulami używanymi w naszej sieci lokalnej.
  • W przeciwnym razie routing między tymi środowiskami będzie niemożliwy.
Adresacja w chmurze: dostawcy chmury (AWS, Azure, GCP) pozwalają stworzyć wirtualną, prywatną sieć (VPC/VNet) z własną przestrzenią adresową IPv4, np. z puli RFC 1918; planując architekturę hybrydową, trzeba zadbać, aby pule adresowe w chmurze nie pokrywały się z siecią lokalną, bo w przeciwnym razie routing między środowiskami będzie niemożliwy.
Slajd 54 - materiał ilustracyjny
55/60
Zaawansowany Anycast: Routing BGP i geolokalizacja usług
Slajd w części zaawansowanej omawia Anycast, routing BGP i geolokalizację usług.
  • Wiele niezależnych systemów autonomicznych (AS) ogłasza ten sam prefiks IP przy użyciu protokołu BGP.
  • Zapytanie użytkownika trafia do topologicznie najbliższego węzła, co minimalizuje czas RTT i opóźnienia buforowania; dobór węzła zależy od topologii sieci, a nie od odległości geograficznej.
  • Przy gwałtownych zmianach tras BGP, tzw. route flapping, połączenie TCP może zostać przekierowane do węzła, który nie ma stanu sesji.
  • Dlatego anycast stosuje się w rozproszonych klastrach DNS (np. 1.1.1.1 i 8.8.8.8) oraz w sieciach CDN, gdzie treści serwuje serwer z jak najbliższej lokalizacji.
Zaawansowany Anycast: wiele serwerów w różnych lokalizacjach ogłasza ten sam adres IP, a dzięki protokołowi BGP zapytanie użytkownika trafia do serwera najbliższego w sensie topologii; z techniki korzystają globalne serwery DNS (np. 8.8.8.8) oraz sieci CDN, aby serwować treści z jak najbliższej lokalizacji.
Slajd 55 - materiał ilustracyjny
56/60
Warsztat VLSM: Agregacja tras i optymalizacja tablic routingu
Slajd zawiera warsztat VLSM z agregacją tras i optymalizacją tablic routingu.
  • Zadanie: Otrzymałeś od ISP blok adresowy 203.0.113.0/24.
  • Zaprojektuj schemat adresacji dla małego biura, które potrzebuje następujących podsieci:
  • LAN dla pracowników: 60 hostów.
  • LAN dla gości (Wi-Fi): 100 hostów.
  • LAN dla serwerów: 12 hostów.
  • Połączenie punkt-punkt z centralą firmy: 2 hosty.
  • Stwórz tabelę adresacji, określając dla każdej podsieci adres sieci, maskę, zakres adresów dla hostów i adres rozgłoszeniowy.
Warsztat VLSM: dla bloku 203.0.113.0/24 zaprojektuj adresację biura (LAN pracowników 60 hostów, LAN gości 100 hostów, LAN serwerów 12 hostów, łącze punkt-punkt 2 hosty), a następnie zaplanuj agregację (sumaryzację) tras, aby zoptymalizować tablice routingu.
Slajd 56 - materiał ilustracyjny
57/60
Złote zasady adresacji: Wdrożenie i automatyzacja w systemach IPAM
Slajd w części zaawansowanej omawia złote zasady adresacji wraz z automatyzacją w IPAM.
  • Planuj hierarchicznie, od ogółu do szczegółu.
  • Zawsze zostawiaj zapas na przyszły wzrost.
  • Używaj VLSM do oszczędzania adresów.
  • Stosuj adresację statyczną tylko tam, gdzie jest to konieczne.
  • Dokumentuj, dokumentuj i jeszcze raz dokumentuj!
  • Zacznij myśleć o IPv6 już dziś.
Złote zasady i automatyzacja: planuj hierarchicznie, zostawiaj zapas, używaj VLSM, stosuj adresację statyczną tylko tam, gdzie konieczna, dokumentuj i myśl o IPv6; wdrożenie tych zasad wspiera automatyzacja w systemach IPAM, która ogranicza pracę ręczną i błędy.
Slajd 57 - materiał ilustracyjny
58/60
Finalne podsumowanie modułu
Slajd stanowi finalne podsumowanie modułu adresacji IP.
  • Planowanie adresacji IP jest jedną z fundamentalnych umiejętności inżyniera sieciowego.
  • Przemyślany, hierarchiczny schemat oparty na VLSM jest kluczem do stworzenia skalowalnej i bezpiecznej sieci IPv4.
  • Zrozumienie zalet i wad adresacji statycznej i dynamicznej pozwala na dobranie odpowiedniej metody do konkretnych zastosowań.
  • Choć IPv4 wciąż dominuje, znajomość podstaw IPv6 jest już dziś niezbędna, aby być przygotowanym na nieuchronną transformację sieci w przyszłości.
Finalne podsumowanie modułu 8: planowanie adresacji IP to fundamentalna umiejętność inżyniera sieciowego; hierarchiczny schemat oparty na VLSM zapewnia skalowalną i bezpieczną sieć IPv4, świadomy wybór między adresacją statyczną a dynamiczną dopasowuje metodę do zastosowania, a znajomość podstaw IPv6 przygotowuje na transformację sieci.
Slajd 58 - materiał ilustracyjny
59/60
Pytania i odpowiedzi: Najczęstsze dylematy projektowe adresacji IP
Slajd zamyka moduł, podsumowując najczęstsze dylematy projektowe adresacji IP.
  • Dziękuję za uwagę.
  • Zapraszam do zadawania pytań.
Pytania i odpowiedzi: dyskusja najczęstszych dylematów projektowych związanych z planowaniem adresacji IP.
Slajd 59 - materiał ilustracyjny
60/60
Źródła i dalsza lektura
Slajd zawiera źródła i propozycje dalszej lektury do modułu adresacji.
Źródła: najważniejsze dokumenty to RFC 1918 (adresy prywatne), RFC 952 i 1123, RFC 2131 (DHCP) oraz RFC 4291 (architektura adresowania IPv6), RFC 4632 (CIDR), RFC 1878 (VLSM), RFC 4193 (adresy ULA), a także materiały szkoleniowe do certyfikacji CCNA i CompTIA Network+.
Slajd 60 - materiał ilustracyjny